- Credential Guard isolerar NTLM-hashar, Kerberos TGT:er och domänuppgifter med hjälp av virtualiseringsbaserad säkerhet för att minska attacker mot stöld av uppgifter.
- Dess aktivering kan göras via Intune/MDM, gruppolicy eller registret, alltid med stöd av VBS, UEFI med säker start och virtualisering. hårdvara och, helst, TPM 2.0.
- Funktionaliteten introducerar krav och låser äldre protokoll och metoder (DES, NTLMv1, obegränsad delegering), så det är avgörande att validera programkompatibilitet före distribution.
- Credential Guard har tydliga begränsningar (det skyddar inte alla typer av inloggningsuppgifter eller fysiska attacker), så det måste kombineras med andra åtgärder som Device Guard, segmentering och god hanteringspraxis.

Credential Guard har blivit en nyckelkomponent för att stärka autentiseringsuppgifternas säkerhet i moderna Windows- miljöer , särskilt i organisationer där en attack med stöld av autentiseringsuppgifter kan utgöra ett allvarligt problem. Istället för att lämna autentiseringshemligheter exponerade i systemminnet isolerar den här funktionen dem med hjälp av virtualiseringsbaserad säkerhet, vilket avsevärt minskar attackytan.
I följande rader får du se hur du konfigurerar Credential Guard med olika metoder (Intune/MDM, gruppolicy och register), systemkraven, de begränsningar det medför, hur du verifierar att det faktiskt är aktivt och hur du inaktiverar det i nödvändiga scenarier, inklusive virtuella maskiner och UEFI-låsta enheter. Allt förklaras i detalj, men på ett tydligt och användarvänligt språk så att du enkelt kan tillämpa det.
Vad är Credential Guard och hur skyddar det inloggningsuppgifter?
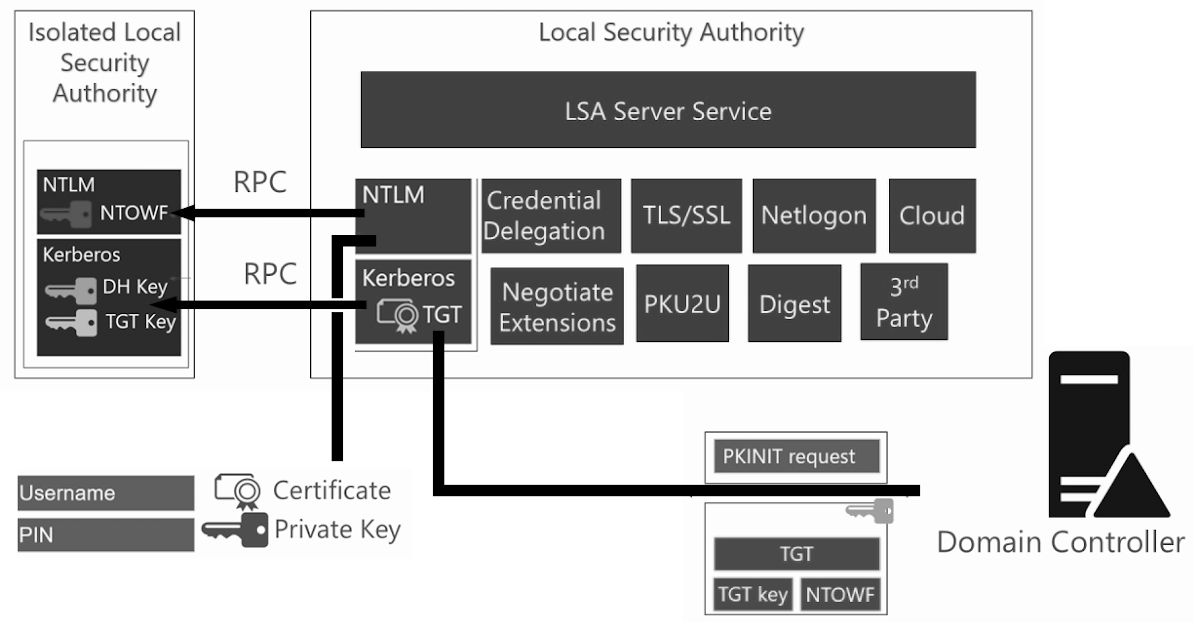
Credential Guard är en säkerhetsfunktion i Windows som använder virtualiseringsbaserad säkerhet (VBS) för att isolera inloggningsuppgifter och andra autentiseringsrelaterade hemligheter. Istället för att allt lagras direkt i den lokala säkerhetsauktoritetsprocessen (lsass.exe), lagras känsliga data i en isolerad komponent som kallas LSA-isolerad o isolerad LSA.
Denna isolerade LSA körs i en skyddad miljö , separerad från huvudoperativsystemet av hypervisorn ( Virtual Secure Mode eller VSM). Endast en mycket liten uppsättning binärfiler, signerade med betrodda certifikat, kan läsas in i denna miljö. Kommunikation med resten av systemet sker via RPC, vilket förhindrar att skadlig kod som körs på systemet, oavsett hur privilegierad den är, läser de skyddade hemligheterna direkt.
Credential Guard skyddar specifikt tre typer av autentiseringsuppgifter : NTLM-lösenordshash, Kerberos Ticket Grant (TGT)-autentiseringsuppgifter och autentiseringsuppgifter som lagras av applikationer som domänautentiseringsuppgifter. Detta mildrar klassiska attacker som pass-the-hash eller pass-the-ticket , vilka är mycket vanliga vid lateral förflyttning inom företagsnätverk.
Det är viktigt att förstå att Credential Guard inte skyddar allt : det täcker till exempel inte inloggningsuppgifter som hanteras av tredjepartsprogramvara utanför vanliga Windows-mekanismer, lokala konton och Microsoft-konton, och skyddar inte mot fysiska attacker eller keyloggers. Ändå minskar det risken i samband med domäninloggningsuppgifter avsevärt.
Credential Guard aktiverat som standard
Från och med Windows 11 22H2 och Windows Server 2025 är virtualiseringsbaserad säkerhet (VBS) och Credential Guard aktiverade som standard på enheter som uppfyller Microsofts definierade krav för hårdvara, firmware och mjukvara. Det betyder att det på många moderna datorer levereras förkonfigurerat och aktivt utan någon administratörsintervention.
Standardaktiveringsläget är "UEFI-upplåsning ", vilket betyder att det inte är låst, vilket förhindrar fjärrinaktivering. Den här metoden gör det enklare för administratörer att inaktivera Credential Guard på distans via policyer eller konfiguration om ett kritiskt program är inkompatibelt eller om prestandaproblem uppstår.
När Credential Guard är aktiverat som standard aktiveras även VBS automatiskt. Ingen separat VBS-konfiguration krävs för att Credential Guard ska fungera, även om det finns ytterligare parametrar för att stärka plattformens säkerhet (till exempel krav på DMA-skydd utöver säker start ).
Det finns en viktig skillnad att göra på uppgraderade system : om en enhet hade Credential Guard explicit inaktiverat innan uppgradering till en version av Windows där det är aktiverat som standard, kommer det att förbli inaktiverat efter uppgraderingen. Med andra ord har administratörens explicita inställningar företräde framför standardbeteendet.
Krav för system, hårdvara, firmware och licenser
För att Credential Guard ska kunna ge effektivt skydd måste enheten uppfylla en uppsättning minimikrav för hårdvara, firmware och mjukvara. Enheter som överträffar dessa minimikrav och har ytterligare funktioner, som IOMMU eller TPM 2.0, kan dra nytta av högre säkerhetsnivåer mot DMA-attacker och avancerade hot.
Krav på hårdvara och firmware
De viktigaste hårdvarukraven för Credential Guard inkluderar en 64-bitars processor med virtualiseringstillägg ( Intel VT-x eller AMD-V) och stöd för adressöversättning på andra nivån (SLAT, även känd som Extended Page Tables). Utan dessa virtualiseringsfunktioner kommer VBS och virtuellt felsäkert läge inte att kunna isolera minnet ordentligt.
På firmwarenivå är UEFI version 2.3.1 eller senare med stöd för säker start och en säker uppdateringsprocess för firmware obligatorisk. Dessutom rekommenderas funktioner som säkert implementerad Memory Overwrite Request (MOR), skydd för startkonfiguration och möjligheten att uppdatera firmware via Windows Update.
Att använda en input/output memory management unit (IOMMU) , som Intel VT-d eller AMD-Vi, rekommenderas starkt, eftersom det möjliggör DMA-skydd i samband med VBS. Detta skydd förhindrar att skadliga enheter anslutna till bussen direkt får åtkomst till minnet och extraherar hemligheter.
Trusted Platform Module (TPM) är en annan viktig komponent , helst TPM 2.0 , även om TPM 1.2 också stöds. TPM tillhandahåller ett säkerhetsankare för hårdvara för att skydda VSM-huvudnyckeln och säkerställa att data som skyddas av Credential Guard endast kan nås i en betrodd miljö.
VSM-skydd och TPM:s roll
Hemligheter som skyddas av Credential Guard isoleras i minnet med hjälp av Virtual Secure Mode (VSM). På nyare hårdvara med TPM 2.0 krypteras permanenta data i VSM-miljön med en VSM-huvudnyckel som skyddas av själva TPM:n och enhetens säkra startmekanismer.
Även om NTLM- och Kerberos TGT:er regenereras vid varje inloggning och vanligtvis inte behålls vid omstarter, möjliggör förekomsten av VSM-huvudnyckeln skydd av data som kan bevaras över tid . TPM säkerställer att denna nyckel inte kan extraheras från enheten och att de skyddade hemligheterna inte kan nås utanför en validerad miljö.
Krav och licenser för Windows-utgåvan
Credential Guard är inte tillgängligt i alla versioner av Windows . På klientsystem stöds det i Windows Enterprise och Windows Education, men inte i Windows Pro eller Windows Pro Education/SE. Det betyder att en dator som kör Windows Pro måste uppgraderas till Enterprise för att använda den här funktionen.
Användarrättigheter för Credential Guard beviljas genom licenser som Windows Enterprise E3 och E5 eller utbildningslicenser A3 och A5. I företagsmiljöer erhålls detta vanligtvis genom volymlicensavtal, medan OEM-tillverkare vanligtvis levererar Windows Pro och kunden sedan uppgraderar till Enterprise.
Credential Guard på virtuella Hyper-V-maskiner
Credential Guard kan också skydda hemligheter i virtuella maskiner som körs på Hyper-V, ungefär som det skyddar fysiska maskiner. De viktigaste kraven är att Hyper-V-värden har en IOMMU och att de virtuella maskinerna är av generation 2.
Det är viktigt att förstå skyddsgränsen i dessa scenarier : Credential Guard skyddar mot attacker som kommer från själva den virtuella maskinen, men inte mot hot från värden med utökade behörigheter. Om värden komprometteras kan den fortfarande komma åt gästmaskinerna.
Applikationskrav och kompatibilitet
Aktivering av Credential Guard blockerar vissa autentiseringsfunktioner , så vissa program kan sluta fungera om de förlitar sig på äldre eller osäkra metoder. Innan du distribuerar det i stor skala är det lämpligt att testa kritiska program för att säkerställa att de förblir funktionella.
Program som kräver DES-kryptering för Kerberos , obegränsad Kerberos-delegering, TGT-extrahering eller NTLMv1-stöd kommer att störas eftersom dessa alternativ är inaktiverade när Credential Guard är aktivt. Detta är en strikt säkerhetsåtgärd, men nödvändig för att förhindra allvarliga sårbarheter.
Andra funktioner, som implicit autentisering , delegering av autentiseringsuppgifter, MS-CHAPv2 eller CredSSP, utsätter autentiseringsuppgifter för ytterligare risker även när Credential Guard är aktivt. Program som insisterar på att använda dessa funktioner kan fortsätta att fungera, men de gör autentiseringsuppgifterna mer sårbara, så det rekommenderas också att granska dem.
Det kan också finnas prestandapåverkan om vissa applikationer försöker interagera direkt med den isolerade processen LsaIso.exeI allmänhet tjänster som använder Kerberos på ett standardiserat sätt (till exempel fildelningar eller Fjärrskrivbord) fortsätter att fungera normalt utan att märka några förändringar.
Så här aktiverar du Credential Guard korrekt
Microsofts allmänna rekommendation är att aktivera Credential Guard innan enheten ansluter till en domän eller innan en domänanvändare loggar in för första gången. Om det aktiveras senare kan användar- eller datorhemligheter redan ha exponerats i oskyddat minne.
Det finns tre huvudmetoder för att konfigurera den här funktionen : med hjälp av Microsoft Intune/MDM, grupprincip och Windows-registret. Valet beror på miljön, tillgängliga hanteringsverktyg och önskad automatiseringsnivå.
Aktivera Credential Guard med Microsoft Intune/MDM
I miljöer som hanteras med Intune eller andra MDM-lösningar kan Credential Guard aktiveras genom att skapa en enhetskonfigurationspolicy som först aktiverar virtualiseringsbaserad säkerhet och sedan definierar det specifika beteendet för Credential Guard.
Med hjälp av DeviceGuard CSP kan du skapa anpassade policyer med följande viktiga OMA-URI-parametrar:
- Aktivera VBS: OMA-URI
./Device/Vendor/MSFT/Policy/Config/DeviceGuard/EnableVirtualizationBasedSecuritydatatypint, tapperhet1för att möjliggöra virtualiseringsbaserad säkerhet. - Konfigurera Credential Guard: OMA-URI
./Device/Vendor/MSFT/Policy/Config/DeviceGuard/LsaCfgFlags, typint, tapperhet1för att aktivera med UEFI-lås eller2att aktivera utan att blockera.
När policyn har skapats tilldelas den till den grupp av enheter eller användare som ska skyddas. När policyn har tillämpats måste enheten startas om för att Credential Guard ska träda i kraft.
Konfigurera Credential Guard med hjälp av grupprincip (GPO)
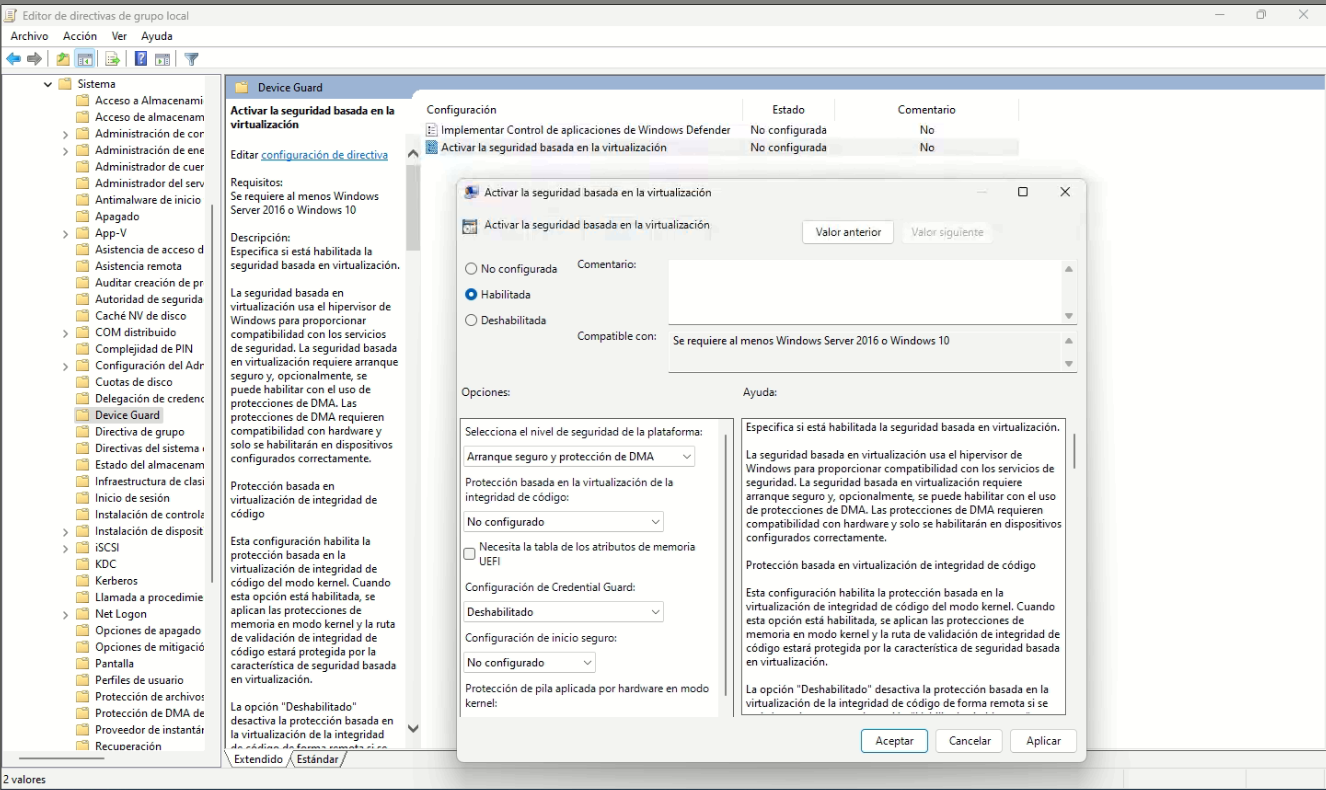
I Active Directory-domäner är den enklaste metoden vanligtvis ett grupprincipobjekt (GPO) . Du kan använda den lokala grupprincipredigeraren för en enskild dator eller skapa ett grupprincipobjekt länkat till domäner eller organisationsenheter för att täcka många enheter.
Den specifika sökvägen till grupprincipen är : Datorkonfiguration → Administrativa mallar → System → Enhetsskydd. Inom det avsnittet finns en inställning som heter "Aktivera virtualiseringsbaserad säkerhet".
När du aktiverar den här policyn måste du välja alternativet Credential Guard från rullgardinsmenyn "Credential Guard-inställningar":
- Aktiverad med UEFI-låsförhindrar fjärrinaktivering av Credential Guard; det kan bara ändras genom fysisk åtkomst till firmware/BIOS.
- Aktiverad utan blockering: låter dig inaktivera Credential Guard senare via GPO eller fjärrkonfiguration.
Grupprincipobjekt (GPO:er) kan filtreras med hjälp av säkerhetsgrupper eller WMI-filter , vilket gör att detta skydd endast tillämpas på vissa typer av datorer eller användarprofiler. Efter att principen har tillämpats krävs också en systemomstart för att ändringarna ska träda i kraft.
Konfigurera Credential Guard med hjälp av Windows-registret
När mer detaljerad kontroll eller ett anpassat skript behövs kan Credential Guard aktiveras direkt via registret. Den här metoden används vanligtvis i avancerade scenarier eller automatiseringar där grupprincipobjekt (GPO:er) eller Multi-Demand Management (MDM) inte är tillgängliga.
För att aktivera virtualiseringsbaserad säkerhet (VBS) måste följande nycklar konfigureras:
- Nyckelväg:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\DeviceGuard
Namn:EnableVirtualizationBasedSecurity, typREG_DWORD, tapperhet1. - Nyckelväg:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\DeviceGuard
Namn:RequirePlatformSecurityFeatures, typREG_DWORD, tapperhet1för säker start eller3för säker start med DMA-skydd.
Följande nyckel används för specifik Credential Guard-konfiguration :
- Nyckelväg:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa
Namn:LsaCfgFlags, typREG_DWORDMöjliga värden:
0för att inaktivera Credential Guard,
1för att aktivera det med UEFI-lås,
2för att aktivera det utan att blockera.
Efter att du har justerat dessa nycklar i registret måste du starta om datorn så att VBS och Credential Guard initieras korrekt och börjar skydda autentiseringsuppgifterna.
Kontrollera om Credential Guard är aktiverat
Även om det kan verka frestande att undersöka om processen LsaIso.exe Det pågår från UppgiftshanterarenMicrosoft rekommenderar inte den här metoden som en tillförlitlig kontroll. Istället föreslås tre huvudmekanismer: Systeminformation, Power och händelsevisaren.
Verifiering med systeminformation (msinfo32)
Det enklaste sättet för många administratörer är att använda Windows verktyg "Systeminformation":
- Välj Start och skriv msinfo32.exeÖppna sedan programmet "Systeminformation".
- Gå till i den vänstra panelen System översikt.
- Leta efter avsnittet i den högra panelen "Virtualiseringsbaserade säkerhetstjänster i drift" och kontrollera att "Credential Guard" visas bland de listade tjänsterna.
Om Credential Guard listas som en aktiv tjänst i det här avsnittet betyder det att den är korrekt aktiverad och aktiv på datorn.
Verifiering med PowerShell
I hanterade miljöer är det mycket praktiskt att använda PowerShell för att kontrollera statusen för Credential Guard i bulk. Från en förhöjd PowerShell-konsol kan du köra:
(Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard).SecurityServicesRunning
Detta kommando returnerar en uppsättning numeriska värden som anger vilka virtualiseringsbaserade säkerhetstjänster som är aktiva. I det specifika fallet med Credential Guard tolkas de enligt följande:
- 0Credential Guard inaktiverat (körs inte).
- 1Credential Guard aktiverat (körs).
Utöver denna allmänna frågaMicrosoft erbjuder skriptet DG_Readiness_Tool (till exempel DG_Readiness_Tool_v2.0.ps1), vilket låter dig kontrollera om systemet kan köra Credential Guard, aktivera det, inaktivera det och validera dess status med hjälp av alternativ som -Capable, -Enable, -Disable y -Ready.
Använda händelsevisaren
En annan verifieringsmetod mer inriktad på revision Det är för att använda Loggboken. Från eventvwr.exe Du kan komma åt "Windows-loggar" → "System" och filtrera händelserna vars ursprung är "WinInit".
Bland dessa händelser finns poster relaterade till starten av virtualiseringsbaserade säkerhetstjänster, inklusive de som anger om Credential Guard har initialiserats under startprocessen.
Inaktivera Credential Guard och UEFI-låshantering
Även om det generellt sett är bäst att hålla Credential Guard aktiverat , finns det scenarier där det kan vara nödvändigt att inaktivera det: programkompatibiliteter, laboratorietester, ändringar i säkerhetsarkitekturen etc. Proceduren för att inaktivera det beror på hur det aktiverades och om UEFI-låsning användes.
Generellt sett innebär inaktivering av Credential Guard att man återställer de inställningar som tillämpats via Intune/MDM, gruppolicy eller registret, och sedan startar om datorn. Men när det är aktiverat med UEFI-låsning finns det ytterligare steg eftersom vissa av inställningarna lagras i EFI-firmwarevariabler.
Inaktivera Credential Guard med UEFI Lock
Om Credential Guard aktiverades med UEFI-låsDet räcker inte att ändra grupprincipobjektet eller registret. Du måste också ta bort EFI-variablerna som är associerade med den isolerade LSA-konfigurationen med hjälp av bcdedit och en liten speciell uppstartsprocess.
Från en förhöjd kommandotolk , kör en sekvens av kommandon för att:
- Installera en tillfällig EFI-enhet med
mountvoloch kopieraSecConfig.efitill Microsofts startsökväg. - Skapa en systemladdarpost med
bcdedit /createpekar på detSecConfig.efi. - Konfigurera bootsekvens av boothanteraren så att den startar en gång med den speciella laddaren.
- Lägg till laddningsalternativet
DISABLE-LSA-ISOför att inaktivera den isolerade LSA-konfigurationen som lagras i UEFI. - Ta bort den tillfälliga EFI-enheten igen.
Efter att du har utfört dessa steg startar enheten om . Innan operativsystemet startar visas ett meddelande som anger att UEFI-inställningarna har ändrats och ber om bekräftelse. Det är viktigt att acceptera detta meddelande för att inaktiveringsändringarna ska träda i kraft.
Inaktivera Credential Guard på virtuella maskiner
När det gäller virtuella maskiner som är anslutna till en Hyper-V-värd kan den virtuella maskinen ställas in så att den inte använder VBS och Credential Guard även om gästoperativsystemet är förberett för det.
Från värden kan du med PowerShell köra följande kommando för att exkludera en virtuell maskin från virtualiseringsbaserad säkerhet:
Set-VMSecurity -VMName <VMName> -VirtualizationBasedSecurityOptOut $true
Genom att aktivera det här undantagsalternativet kommer den virtuella maskinen att köras utan VBS-skydd och, i förlängningen, utan Credential Guard, vilket kan vara användbart i testmiljöer eller när man kör äldre system i virtuella maskiner.
Integrera Credential Guard i AWS Nitro och andra scenarier
Credential Guard finns även tillgängligt i molnmiljöer som Amazon EC2, och utnyttjar den säkra arkitekturen i AWS Nitro-systemet. I detta sammanhang förlitar sig VBS och Credential Guard på Nitro för att förhindra att Windows-inloggningsuppgifter extraheras från gästoperativsystemets minne.
Så här använder du Credential Guard på en Windows-instans i EC2För att starta en kompatibel instans måste du välja en instanstyp som stöds och ett förkonfigurerat Windows AMI som inkluderar stöd för virtuell TPM och VBS. Detta kan göras från Amazon EC2-konsolen eller från AWS CLI med hjälp av run-instances eller med PowerShell med hjälp av New-EC2Instancespecificera, till exempel, en bild av stilen TPM-Windows_Server-2022-English-Full-Base.
I vissa fall kommer det att vara nödvändigt att inaktivera minnesintegriteten (HVCI) innan Credential Guard aktiveras, genom att justera grupprinciper relaterade till "Virtualiseringsbaserat skydd av kodintegritet". När dessa justeringar är gjorda och instansen har startats om kan Credential Guard aktiveras och valideras, precis som på vilken annan Windows-maskin som helst, med msinfo32.exe.
Skyddsgränser och aspekter som Credential Guard inte täcker
Även om Credential Guard representerar ett betydande steg framåt inom skydd av autentiseringsuppgifter , är det inte en mirakellösning som löser allt. Det finns specifika fall som faller utanför dess tillämpningsområde, och det är viktigt att vara medveten om dessa för att undvika en falsk känsla av säkerhet.
Några exempel på vad den inte skyddar är :
- Programvara från tredje part som hanterar autentiseringsuppgifter utanför vanliga Windows-mekanismer.
- lokala konton och Microsoft-konton som konfigurerats på själva datorn.
- Active Directory-databas på Windows Server-domänkontrollanter.
- Inkommande kanaler för autentiseringsuppgifter såsom fjärrskrivbordsgatewayservrar.
- Tangenttryckningsinspelare och direkta fysiska attacker mot laget.
Det hindrar inte heller en angripare med skadlig kod på maskinen från att använda behörigheter som redan beviljats en aktiv autentiseringsuppgift. Med andra ord, om en användare med utökade behörigheter ansluter till ett komprometterat system, kan angriparen utnyttja dessa behörigheter under hela sessionen, även om de inte kan stjäla hashen från skyddat minne.
I miljöer med användare eller konton med högt värde (domänadministratörer, IT-personal med tillgång till kritiska resurser etc.) är det fortfarande lämpligt att använda dedikerad utrustning och ytterligare säkerhetslager, såsom flerfaktorsautentisering, nätverkssegmentering och åtgärder mot keyloggers.
Device Guard, VBS och relationen med Credential Guard
Device Guard och Credential Guard nämns ofta tillsammans eftersom de båda utnyttjar virtualiseringsbaserad säkerhet för att stärka systemskyddet, även om de löser olika problem.
Credential Guard fokuserar på att skydda autentiseringsuppgifter (NTLM, Kerberos, Credential Manager) genom att isolera dem inom den skyddade LSA:n. Den är oberoende av Device Guard, även om båda delar användningen av hypervisorn och hårdvarufunktioner som TPM, Secure Boot och IOMMU.
Device Guard, å andra sidan, är en uppsättning hårdvaru- och mjukvarufunktioner som låter dig låsa en enhet så att den bara kan köra betrodda program som definieras i kodintegritetspolicyer. Det ändrar den traditionella modellen (där allt körs om det inte blockeras av antivirusprogram) till en där endast explicit auktoriserade program körs.
Båda funktionerna ingår i Windows Enterprise-arsenalen för att skydda mot avancerade hot. Device Guard förlitar sig på VBS och kräver att drivrutiner är HVCI-kompatibla, medan Credential Guard använder VBS för att isolera autentiseringshemligheter. Tillsammans erbjuder de en kraftfull kombination: mer pålitlig kod och bättre skyddade inloggningsuppgifter.
Att korrekt konfigurera Credential Guard skyddar en av de känsligaste aspekterna i alla Windows-miljöer: användar- och datoruppgifter. Att förstå dess krav, veta hur man aktiverar det med Intune, GPO eller registret, känna till dess begränsningar och ha tydliga procedurer för att verifiera dess status och inaktivera det i undantagsfall gör att du kan dra full nytta av denna teknik utan att stöta på överraskningar i produktionen.


Passionerad författare om bytesvärlden och tekniken i allmänhet. Jag älskar att dela med mig av min kunskap genom att skriva, och det är vad jag kommer att göra i den här bloggen, visa dig alla de mest intressanta sakerna om prylar, mjukvara, hårdvara, tekniska trender och mer. Mitt mål är att hjälpa dig att navigera i den digitala världen på ett enkelt och underhållande sätt.
Index
- 1 Vad är Credential Guard och hur skyddar det inloggningsuppgifter?
- 2 Credential Guard aktiverat som standard
- 3 Krav för system, hårdvara, firmware och licenser
- 4 Applikationskrav och kompatibilitet
- 5 Så här aktiverar du Credential Guard korrekt
- 6 Kontrollera om Credential Guard är aktiverat
- 7 Inaktivera Credential Guard och UEFI-låshantering
- 8 Integrera Credential Guard i AWS Nitro och andra scenarier
- 9 Skyddsgränser och aspekter som Credential Guard inte täcker
- 10 Device Guard, VBS och relationen med Credential Guard