- Cloudflare działa jako sieć CDN i tarcza bezpieczeństwa pomiędzy użytkownikami i serwerami, przyspieszając działanie sieci i filtrując złośliwy ruch.
- Jego masowe przyjęcie oznacza, że jakakolwiek wewnętrzna awaria, taka jak ta z 18 listopada, wpływa na najważniejsze usługi na całym świecie.
- System wyzwań i masowe zakazy mogą budzić kontrowersje i wpływać na SEO i wykluczyć legalne witryny internetowe.
- Globalne uzależnienie od dostawców takich jak Cloudflare sprawia, że ich niepowodzenia i decyzje stają się problemami strukturalnymi dla całego Internetu.
Co łączy tak różne usługi jak ChatGPT , X (Twitter), Canva, Spotify , League of Legends, banki takie jak CaixaBank i główne media? Wszystkie one w większym lub mniejszym stopniu zależą od tej samej infrastruktury: Cloudflare . Kiedy ta infrastruktura zawodzi, jak 18 listopada, połowa internetu przestaje działać, na ekranach pojawiają się tajemnicze błędy, a użytkownicy zaczynają się zastanawiać, co się dzieje.
Pojedyncze punkty awarii : W przypadku awarii systemu, ogromna liczba stron internetowych i usług staje się całkowicie lub częściowo niedostępna. Jednocześnie Cloudflare stanowi kluczowy filar bezpieczeństwa, wydajności i dostępności dla milionów witryn. To połączenie ogromnej zależności, mocy technicznej i kontrowersyjnych wydarzeń ( globalne awarie , problemy prawne, problemy z bezpieczeństwem) sprawia, że wiele osób zastanawia się, czym właściwie jest Cloudflare, jak działa i dlaczego budzi tyle kontrowersji.
Czym jest Cloudflare i dlaczego jest tak ważny?
Cloudflare to przede wszystkim rozległa sieć serwerów rozproszonych po całym świecie, zaprojektowana w celu przyspieszenia ładowania stron i ochrony przed atakami. Została założona w 2010 roku z jasnym celem: pełnić rolę inteligentnego pośrednika między użytkownikiem odwiedzającym stronę internetową a serwerem, na którym znajduje się ta strona.
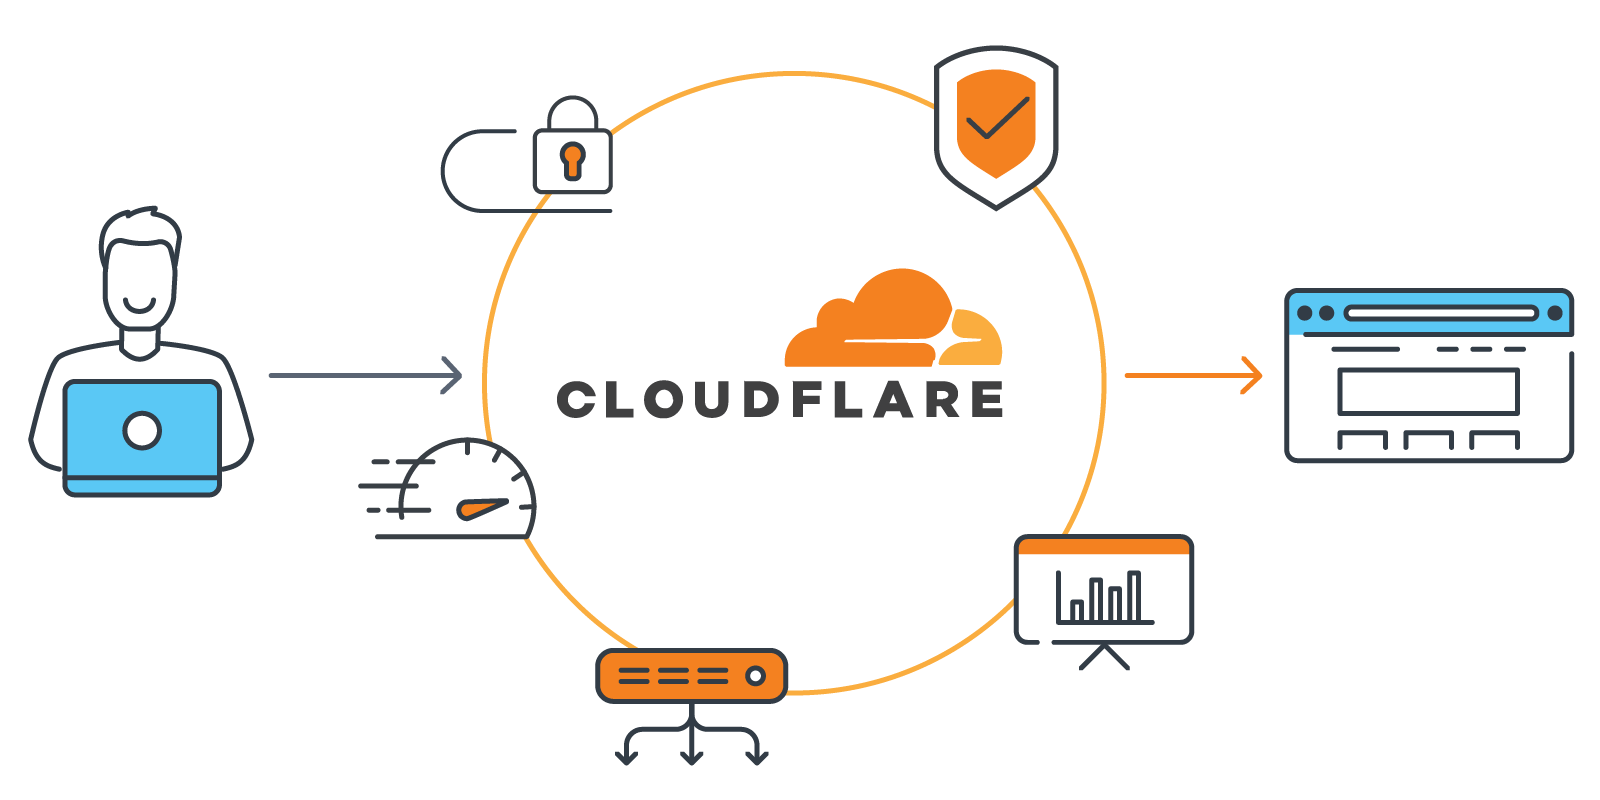
W praktyce Cloudflare znajduje się w środku ruchu : gdy wpisujesz adres w przeglądarce, Twoje żądanie nie trafia bezpośrednio do serwera WWW, ale najpierw do sieci Cloudflare, która decyduje, w jaki sposób odpowiedzieć, z jakiej lokalizacji i jakie środki bezpieczeństwa zastosować.
Ta pośrednia pozycja zapewnia trzy główne korzyści : przyspieszenie dostarczania treści (CDN), filtrowanie złośliwego ruchu (bezpieczeństwo) oraz optymalizację aspektów technicznych, takich jak kompresja, szyfrowanie i buforowanie. Innymi słowy, przyspiesza ładowanie stron internetowych, utrudnia ich zamknięcie i zmniejsza obciążenie serwerów źródłowych.
Istotna jest skala : sama firma twierdzi, że około 20% stron internetowych na świecie korzysta z jej usług. Oznacza to, że awaria infrastruktury wpływa nie tylko na kilka znanych witryn, ale na znaczną część wszystkiego, do czego codziennie uzyskujemy dostęp online.
CDN, buforowanie i sieci brzegowe: jak przyspieszają działanie sieci
Aby zrozumieć, dlaczego Cloudflare przyspiesza działanie stron internetowych , należy najpierw zastanowić się nad podstawami działania internetu. Każda strona jest hostowana na jednym lub kilku serwerach fizycznie zlokalizowanych gdzieś na świecie. Próbując uzyskać do niej dostęp, urządzenie musi nawiązać komunikację z tymi serwerami, czasami oddalonymi o tysiące kilometrów.
Gdyby istniał tylko jeden serwer, bardzo daleko , a miliony użytkowników próbowałyby połączyć się jednocześnie, połączenie byłoby wolne, a w sytuacjach dużego obciążenia nawet niestabilne. Odległość geograficzna powoduje opóźnienia, a obciążenie skoncentrowane na jednej maszynie ostatecznie odbija się negatywnie na wydajności.
W tym miejscu do gry wkraczają sieci dostarczania treści (CDN) . CDN to sieć serwerów rozproszonych w różnych regionach świata, które przechowują kopie statycznej zawartości stron internetowych: obrazy, pliki CSS, JavaScript, a w wielu przypadkach także buforowane wersje całych stron.
Cloudflare działa jak globalna sieć CDN , łącząc odwiedzających z najbliższego punktu. Jeśli znajdujesz się w Hiszpanii, a oryginalna strona internetowa jest hostowana w Stanach Zjednoczonych, zamiast podróżować przez Atlantyk, Twoja przeglądarka komunikuje się z serwerem brzegowym Cloudflare znajdującym się w pobliżu. Serwer ten dostarcza Ci zawartość z pamięci podręcznej w ciągu milisekund, zmniejszając zarówno odległość, jak i obciążenie serwera głównego.
Takie podejście pozwala na dystrybucję ruchu do setek lokalizacji. Serwer źródłowy nie musi już odpowiadać indywidualnie każdemu użytkownikowi na świecie, a jedynie na żądania, które nie są buforowane lub dotyczą dynamicznej zawartości. Rezultatem jest szybsza, stabilniejsza i bardziej energooszczędna strona internetowa, ponieważ serwer źródłowy pracuje mniej i w bardziej przewidywalny sposób.
Co więcej, Cloudflare inteligentnie zarządza routingiem : jeśli w jednym z centrów danych wystąpią problemy, może przekierować ruch do innych węzłów, aby utrzymać usługę. Gdy wszystko działa poprawnie, ta architektura jest praktycznie niewidoczna dla użytkownika, który zauważa jedynie, że strony internetowe ładują się szybko. Problem pojawia się, gdy infrastruktura Cloudflare ulega awarii.
Tarcza bezpieczeństwa: zapora sieciowa, ataki DDoS i wyzwania
Cloudflare nie tylko przyspiesza ruch, ale także działa jak tarcza przed atakami . Cały ruch do chronionej witryny przechodzi najpierw przez jej infrastrukturę, co pozwala jej filtrować złośliwe żądania, zanim dotrą one do serwera źródłowego.
Jedną z jego kluczowych funkcji jest łagodzenie ataków DDoS (rozproszonej odmowy usługi). W tego typu atakach tysiące, a nawet miliony fałszywych żądań od botów próbują przeciążyć stronę internetową, uniemożliwiając jej korzystanie. Cloudflare wykrywa anomalie w ruchu i blokuje lub osłabia podejrzane połączenia, absorbując znaczną część negatywnych skutków dzięki ogromnej przepustowości sieci.
Kolejnym kluczowym elementem jest WAF (Web Application Firewall) , który sprawdza żądania pod kątem prób wykorzystania znanych luk w zabezpieczeniach, wstrzyknięć kodu, nieautoryzowanego dostępu itd. Zaporę WAF można skonfigurować za pomocą niestandardowych reguł w oparciu o typ witryny i akceptowalny poziom ryzyka.
Aby odróżnić ruch ludzki od złośliwych botówCloudflare korzysta z systemu wyzwań lub wyzwania, na podstawie określonej domeny: challenges.cloudflare.comTo ta strona pośrednia, którą widzisz, gdy pojawia się komunikat „sprawdzanie bezpieczeństwa połączenia” lub podobny.
Mechanizm weryfikacji działa głównie automatycznie : gdy system wykryje coś podejrzanego (złą reputację adresu IP, zbyt wiele żądań w krótkim czasie, nietypowe wzorce zachowań), przekierowuje użytkownika do odpowiedniej domeny. Tam, w tle, uruchamiane są skrypty JavaScript i testy heurystyczne, aby sprawdzić, czy przeglądarka zachowuje się jak prawdziwa, a nie jak bot.
Jeśli przeglądarka przejdzie test, Cloudflare generuje tymczasowy plik cookieJak cf_clearanceOznacza to, że jesteś legalnym użytkownikiem przez określony czas. Od tego momentu możesz przeglądać stronę docelową bez wyświetlania komunikatu o zagrożeniu na każdym kroku, chyba że Twoje zachowanie ulegnie zmianie lub reputacja Twojego adresu IP ulegnie pogorszeniu.
Wielki upadek Cloudflare: gdy tarcza pęka
18 listopada 2025 roku Cloudflare doświadczyło jednej z najpoważniejszych awarii w historii. Przez kilka godzin popularne usługi, takie jak Twitter (X), ChatGPT, Canva, Spotify, League of Legends, Telegram, platformy bankowe, narzędzia do pracy zdalnej, a nawet strony monitorujące awarie, takie jak Downdetector, borykały się z błędami, działały bardzo wolno lub po prostu przestały działać.
Użytkownicy napotykali komunikaty takie jak „Odblokuj challenges.cloudflare.com” lub błędy 5xx (problemy z serwerem) podczas próby dostępu do zupełnie innych stron internetowych. Z zewnątrz wyglądało to na rozległą awarię internetu, ale wspólnym mianownikiem było to, że wszystkie te usługi korzystały z tej samej infrastruktury Cloudflare.
Firma wyjaśniła później, że problem wynikał ze zmiany uprawnień w jednym z systemów baz danych . Ta zmiana spowodowała wygenerowanie przez bazę danych wielu wpisów w pliku funkcji używanym przez system zarządzania botami. Rozmiar pliku nagle podwoił się i zaczął rozprzestrzeniać się na wszystkie komputery w sieci globalnej.
W miarę nieoczekiwanego i masowego rozrastania się pliku konfiguracyjnego, zaczął on powodować błędy wewnętrzne . W rezultacie nastąpiła kaskada awarii, które zakłóciły prawidłowe działanie systemu zgłoszeń i innych kluczowych komponentów, generując kody błędów 5xx w wielu usługach, które korzystały z Cloudflare w zakresie ochrony i kierowania ruchem.
Firma upierała się, że nie ma dowodów na cyberatak : był to problem wewnętrzny wynikający ze zmiany uprawnień i późniejszego zachowania systemu. Mimo to prezes przyznał, że awaria była niedopuszczalna i najgorsza od 2019 roku, obiecując wzmocnienie odporności platformy, aby zapobiec jej ponownemu wystąpieniu.
W tym czasie sam mechanizm bezpieczeństwa stał się barierą dla legalnych użytkowników . System, przeciążony i działający w trybie hiperagresywnym, zaczął dostrzegać zagrożenia tam, gdzie ich nie było, generując masowo fałszywe alarmy i blokując legalny dostęp tylko dlatego, że nie mógł ukończyć procesu walidacji.
Paradoks wyzwań: ochrona, która blokuje dobro.
Przypadek challenges.cloudflare.com Bardzo dobrze ilustruje paradoks bezpieczeństwa w chmurze. Mechanizm zaprojektowany w celu blokowania złośliwych botów ostatecznie uniemożliwił prawdziwym użytkownikom dostęp do kluczowych usług, nawet gdy usługi te nie były faktycznie wyłączone, lecz uwięzione za osłoną.
Gdy infrastruktura obsługująca wyzwania zawiedzie lub stanie się niekompletna , użytkownicy zostaną przekierowani na stronę, która albo się nie załaduje, albo nie będzie w stanie zwrócić poprawnej walidacji. Wyzwanie nie zostanie ukończone, plik cookie autoryzacyjny nie zostanie wygenerowany, a zatem brama do witryny docelowej pozostanie zamknięta.
W normalnych okolicznościach wyzwanie jest przejrzyste lub prawie przejrzyste: uruchamia się mały skrypt JavaScript , połączenie jest weryfikowane i można przejść do treści. Jeśli jednak serwer wyzwania nie odpowiada, przeglądarka zawiesza się w oczekiwaniu, pojawia się ogólny komunikat o błędzie lub proces jest wielokrotnie restartowany, co sprawia wrażenie, że „internet nie działa”, podczas gdy problem jest znacznie bardziej szczegółowy.
Co więcej, w przypadku przeciążenia lub błędnej konfiguracji, system może stać się zbyt rygorystyczny. Zaczyna kategoryzować adresy IP VPN , sieci korporacyjne, połączenia współdzielone, a nawet adresy IP dostawców usług internetowych jako podejrzane, stale zgłaszając problemy lub całkowicie blokując dostęp.
Ma to również bezpośrednie konsekwencje dla SEO . Jeśli Googlebot lub inne roboty indeksujące wyszukiwarkę będą wielokrotnie napotykać problemy ze strony Cloudflare i nie będą w stanie rozwiązać problemu, witryna może zostać uznana za niedostępną lub częściowo zablokowaną. W krótkim okresie wpływa to na indeksowanie; jeśli problem będzie się powtarzał, może negatywnie wpłynąć na pozycję w wynikach wyszukiwania, ponieważ wyszukiwarka nie będzie mogła niezawodnie uzyskać dostępu do treści.
Wpływ na użytkowników i sposoby łagodzenia konkretnych problemów
Gdy awaria ma charakter globalny i jej źródłem jest Cloudflare, przeciętny użytkownik niewiele może zrobić . Jeśli sam dostawca napotyka błędy wewnętrzne lub wadliwą aktualizację, nie ma magicznego rozwiązania: trzeba czekać, aż jego zespół techniczny wykryje, przywróci lub naprawi problem.
Zdarzają się jednak sytuacje, w których agresywne wyzwania wynikają bardziej z lokalnej konfiguracji lub środowiska użytkownika niż z powszechnej awarii. W takich przypadkach można spróbować złagodzić problem za pomocą kilku prostych środków technicznych.
Pierwszym krokiem jest sprawdzenie przeglądarki : Cloudflare musi uruchomić JavaScript, aby wykonać wiele kontroli. Jeśli masz wyłączony JavaScript, używasz rozszerzeń takich jak NoScript lub uMatrix albo korzystasz z bardzo agresywnych blokad skryptów w domenach zewnętrznych, wyzwanie może się wielokrotnie nie powieść.
Innym źródłem konfliktów są sieci VPN lub sieci współdzielone (biura, uniwersytety, akademiki), w których wiele osób korzysta z internetu za pomocą tego samego publicznego adresu IP. Jeśli ten adres IP był używany przez boty lub wykazywał nietypowe zachowanie, jego reputacja ucierpi, a Cloudflare może nakładać surowsze ograniczenia lub częściej go blokować.
W takich sytuacjach pomocna może być na przykład zmiana serwerów DNS używanych przez router lub urządzenie albo skorzystanie z instrukcji szyfrowania DNS bez ingerencji w router . Zmiana serwerów DNS dostawcy usług internetowych na inne, renomowane, publiczne serwery, takie jak Google (8.8.8.8 i 8.8.4.4) lub Cloudflare (1.1.1.1 i 1.0.0.1), czasami zmniejsza liczbę fałszywych alarmów lub problematycznych tras, choć nie jest to rozwiązanie gwarantowane we wszystkich przypadkach.
Kluczem do sukcesu właścicieli witryn jest odpowiednie dostosowanie zasad bezpieczeństwa : odpowiednie poziomy ochrony, wyjątki dla Googlebota i innych legalnych robotów indeksujących, przegląd zasad zapory sieciowej i ostrożne korzystanie z interaktywnych wyzwań, takich jak CAPTCHA, zwłaszcza na stronach dostępnych publicznie, które muszą być indeksowane w normalny sposób.
Dlaczego wydaje się, że połowa Internetu przestaje działać, gdy Cloudflare przestanie działać?
Poczucie, że „ połowa internetu nie działa ”, gdy Cloudflare ma problemy, nie jest przesadzone. Działając jako pośrednik i filtr dla ogromnej części globalnego ruchu, Cloudflare powoduje, że strony internetowe stają się niedostępne lub działają z przerwami, nawet jeśli ich serwery źródłowe działają bez zarzutu.
Gdy dostawca usług internetowych blokuje dostęp do adresów IP lub domen Cloudflare , lub gdy w sieci Cloudflare występują błędy, praktyczny skutek dla użytkownika jest bardzo podobny: chronione strony internetowe przestają się ładować, pojawiają się błędy, takie jak 502 Bad Gateway, lub ładowanie staje się bardzo powolne.
W wielu przypadkach blokada lub awaria nie wpływa bezpośrednio na stronę docelową, ale raczej na istotny zasób pośredniczący : sieć CDN dostarczającą obrazy, domenę wyzwania, skrypty bezpieczeństwa lub certyfikaty TLS. Jeśli ten komponent ulegnie awarii, przeglądarka nie będzie mogła dokończyć ładowania, a strona będzie wyglądała na uszkodzoną.
To uzależnienie wynika z sukcesu i wygody usługi . Dla wielu firm, zwłaszcza małych i średnich przedsiębiorstw (MŚP), budowanie własnej globalnej infrastruktury dostarczania treści i zabezpieczeń jest niepraktyczne. Wystarczy kilka zmian w systemie DNS i podstawowa konfiguracja w Cloudflare, aby uzyskać dostęp do darmowego lub bardzo taniego CDN, zapory sieciowej, mechanizmów przeciwdziałania atakom DDoS oraz certyfikatów HTTPS.
Wadą tej wygody jest koncentracja dużego ryzyka w rękach niewielu osób. Cloudflare, podobnie jak inni giganci, tacy jak Amazon Web Services czy Microsoft Azure, staje się pojedynczym punktem awarii: jeśli coś pójdzie nie tak w jego sieci, efekt domina będzie odczuwalny w tysiącach usług jednocześnie, a postrzegana kruchość internetu zostanie obnażona.
To nie przypadek, że po awarii Cloudflare, odwołano niedawne incydenty w AWS i Azure , które również spowodowały awarię tysięcy stron internetowych i aplikacji. Firmy i użytkownicy zdają sobie sprawę, że chmura, choć oferuje elastyczność i skalowalność, tworzy również nowe, krytyczne zależności, które nie zostały jeszcze w pełni rozwiązane pod względem ogólnej odporności.
Kontrowersje: blokowanie, piractwo i sprawa La Liga w Hiszpanii
Poza awariami technicznymi, Cloudflare jest również uwikłany w kontrowersje dotyczące swojej roli w ekosystemie treści. Pozycjonując się między użytkownikami a stronami internetowymi, oferuje rodzaj operacyjnej „warstwy anonimowości” , którą niektóre pirackie strony wykorzystują do ukrywania swojej faktycznej infrastruktury.
W Hiszpanii szczególnie uderzającym przypadkiem był konflikt między La Ligą a Cloudflare. Wiele stron internetowych, które nielegalnie transmitowały mecze piłkarskie, korzystało z sieci Cloudflare, aby ukryć swoje serwery i utrudnić właścicielom praw skuteczne blokowanie ich dostępu.
La Liga, uzbrojona w orzeczenia sądowe, naciskała na hiszpańskich dostawców internetu, aby blokowali zakresy adresów IP powiązane z Cloudflare podczas meczów. Celem było ograniczenie pirackich transmisji, ale pośrednim skutkiem było to, że tysiące legalnych stron internetowych, które również korzystały z Cloudflare, stały się w tym czasie częściowo lub całkowicie niedostępne.
Te masowe operacje blokowania wywołały skargi zarówno ze strony firm, których dotyczyły, jak i samego Cloudflare, które uznało je za nieproporcjonalne, a nawet nielegalne. Wywołało to debatę na temat tego, w jakim stopniu dopuszczalne jest „strzelanie do chmury” w celu zwalczania piractwa, kosztem zakłócania usług, które nie mają z nim nic wspólnego.
Sprawa ta uwypukliła, jak decyzje prawne i regulacyjne dotyczące określonych stron internetowych mogą mieć ogromne skutki uboczne, gdy dotyczą dostawców infrastruktury, takich jak Cloudflare, którzy obsługują zarówno legalne projekty, jak i te naruszające prawa.
Niektóre hiszpańskie firmy, dotknięte przerwami w transmisji sportowej, zdecydowały się zmienić dostawców usług bezpieczeństwa, aby uniknąć polegania na systemie uwikłanym w tego typu spory prawne. To kolejny przykład na to, że decyzje infrastrukturalne nie są już wyłącznie kwestią technologiczną, ale także polityczną i prawną.
Cloudflare jako filar łączności w chmurze
Cloudflare definiuje się jako platforma łączności w chmurze dla hiperpołączonego świata. Jej oferta wykracza poza prostą sieć CDN i zaporę sieciową: ma być siecią, za pośrednictwem której aplikacje, urządzenia i użytkownicy łączą się i są chronieni w dowolnym miejscu.
Jej ujednolicona platforma łączy w sobie usługi sieciowe, zabezpieczenia i narzędzia programistyczne: od wirtualnych sieci prywatnych opartych na własnej infrastrukturze, po rozwiązania Zero Trust, hosting aplikacji bezserwerowych (Workers), wydajne zarządzanie DNS i inteligentne routowanie między centrami danych.
Wszystko to oznacza, że coraz więcej organizacji, od freelancerów po duże korporacje międzynarodowe, korzysta z Cloudflare w przypadku zadań, które wcześniej były realizowane na własnym sprzęcie , w dedykowanych centrach danych lub w bardziej rozproszonych rozwiązaniach. Korzyścią jest mniejsza złożoność i niższe koszty, ale w zamian wzmacnia to koncentrację władzy w rękach niewielkiej liczby podmiotów.
Eksperci ds. cyberbezpieczeństwa i łączności ostrzegają przed tą systemową luką w zabezpieczeniach : jeśli komponent taki jak Cloudflare, AWS czy Azure ulegnie poważnej awarii, zakłócenia wykraczają daleko poza pojedynczą firmę. Wielokrotnie widzieliśmy już, jak pojedynczy incydent może spowodować, że tysiące stron internetowych i aplikacji, nawet tych należących do konkurencji, zawiśnie na włosku na wiele godzin.
Paradoks Cloudflare polega na tym, że im lepiej spełnia swoje zadanie, tym bardziej stajemy się od niego zależni. Jego zdolność do ochrony, przyspieszania i upraszczania dostępu sprawia, że miliony projektów go wdrażają; ta sama masowa adopcja sprawia, że każda awaria staje się wydarzeniem o zasięgu globalnym, przypominając nam, jak bardzo internet opiera się na kilku gigantycznych infrastrukturach.
Biorąc pod uwagę cały obraz — rolę Cloudflare jako sieci CDN i tarczy bezpieczeństwa, poważne awarie, wyzwania blokujące legalny ruch, konflikty prawne, takie jak ten z La Ligą, oraz jego znaczenie jako dostawcy łączności w chmurze — można zrozumieć, dlaczego Cloudflare znajduje się w centrum tak wielu rozmów za każdym razem, gdy „internet przestaje działać” na kilka godzin. Zrozumienie, jak działa Cloudflare i jakie konsekwencje niesie za sobą jego masowe wykorzystanie, pomaga lepiej interpretować te chwile dezorientacji, gdy dziesiątki usług przestają odpowiadać jednocześnie.


Pisarz z pasją zajmujący się światem bajtów i technologii w ogóle. Uwielbiam dzielić się swoją wiedzą poprzez pisanie i właśnie to będę robić na tym blogu, pokazywać Ci wszystkie najciekawsze rzeczy o gadżetach, oprogramowaniu, sprzęcie, trendach technologicznych i nie tylko. Moim celem jest pomóc Ci poruszać się po cyfrowym świecie w prosty i zabawny sposób.