- CI/CD-pipelines automatiseren het traject van code van commit tot productie, waarbij continue integratie en continue levering of implementatie worden gecombineerd.
- Een goede pipeline omvat compilatie, testen, verpakken, beveiliging (SAST/DAST) en beheer van omgeving en afhankelijkheden.
- CI/CD-beveiliging vereist de bescherming van repositories, runners, artefacten en configuraties, en de integratie van DevSecOps-praktijken.
- Met behulp van meetgegevens, best practices en specifieke tools kunnen de leveringssnelheid en -betrouwbaarheid continu worden verbeterd.
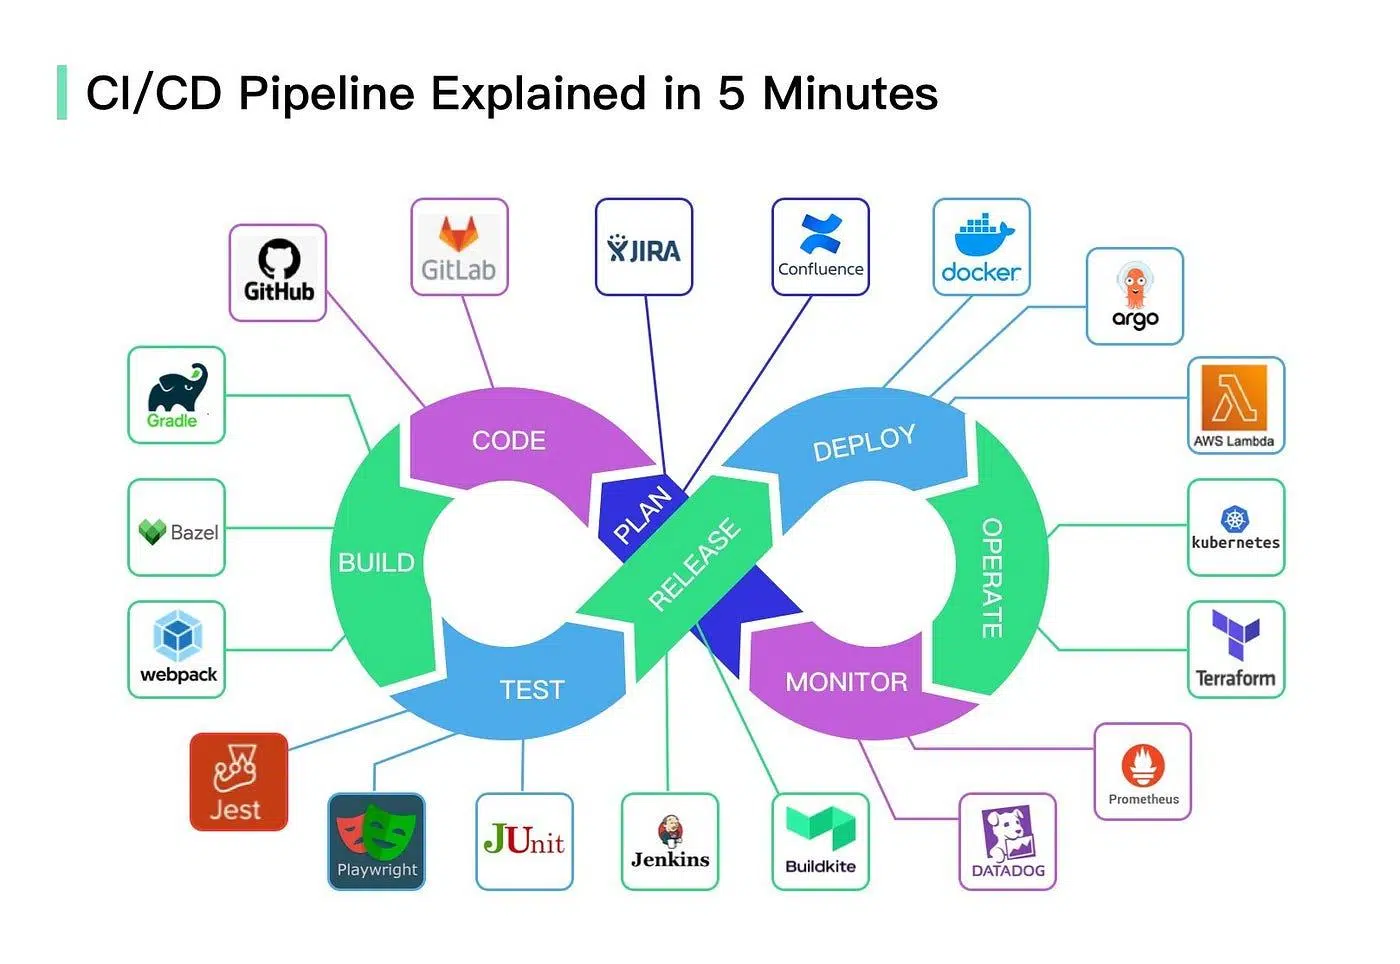
In het huidige softwareontwikkelingslandschap is het bespreken van CI/CD niet langer optioneel: het is praktisch verplicht als je wilt dat je team snel, met hoge kwaliteit en zonder de chaos van nachtelijke implementaties waarde levert. CI/CD-pipelines zijn de ruggengraat geworden van DevOps en DevSecOps en automatiseren alles, van een commit van een ontwikkelaar tot het moment dat de nieuwe versie live in productie is.
Desondanks worden de termen vaak door elkaar gehaald. Continue integratie wordt verward met continue levering of continue implementatie, en het feit dat een goed ontworpen CI/CD-pipeline ook veilig moet zijn, wordt over het hoofd gezien : het beschermen van de code, afhankelijkheden, omgevingen, runners en zelfs de softwareleveringsketen zelf. Laten we rustig maar grondig bekijken wat CI/CD-pipelines zijn, hoe ze in de praktijk werken, welke risico's ze met zich meebrengen en welke best practices en tools daarbij een rol spelen.
Wat is een CI/CD-pipeline en wat betekenen CI en CD nu eigenlijk?
Wanneer we spreken over een CI/CD-pipeline, bedoelen we een reeks geautomatiseerde stappen die code van de repository naar productie brengen , via de fasen van compilatie, testen, verpakken en implementatie. Het is het "traject" waarlangs elke codewijziging reist, vanaf het moment dat deze wordt gecommit naar Git totdat deze de gebruikers bereikt.
Deze pipeline is gebaseerd op twee belangrijke werkwijzen: CI (Continuous Integration) en CD (Continuous Delivery of Continuous Deployment) . CI richt zich op het frequent integreren en valideren van codewijzigingen; CD richt zich op het garanderen dat deze geteste code op betrouwbare en reproduceerbare wijze verschillende omgevingen bereikt, tot aan de productieomgeving.
In de praktijk verwijst men bij CI/CD vaak naar twee verschillende combinaties: Continuous Integration + Continuous Delivery of Continuous Integration + Continuous Deployment . Het verschil zit hem in de laatste stap: of de implementatie naar productie handmatig gebeurt of automatisch wordt geactiveerd telkens wanneer alle tests succesvol zijn afgerond.
Een moderne CI/CD-pipeline is bovendien niet langer beperkt tot het compileren en uitvoeren van tests. Het integreert beveiliging (DevSecOps), afhankelijkheidsbeheer, statische en dynamische analyse, kwaliteitsborging en infrastructuurorkestratie , zowel in traditionele omgevingen als in Kubernetes of publieke clouds.
Continue integratie (CI): het hart van de pipeline
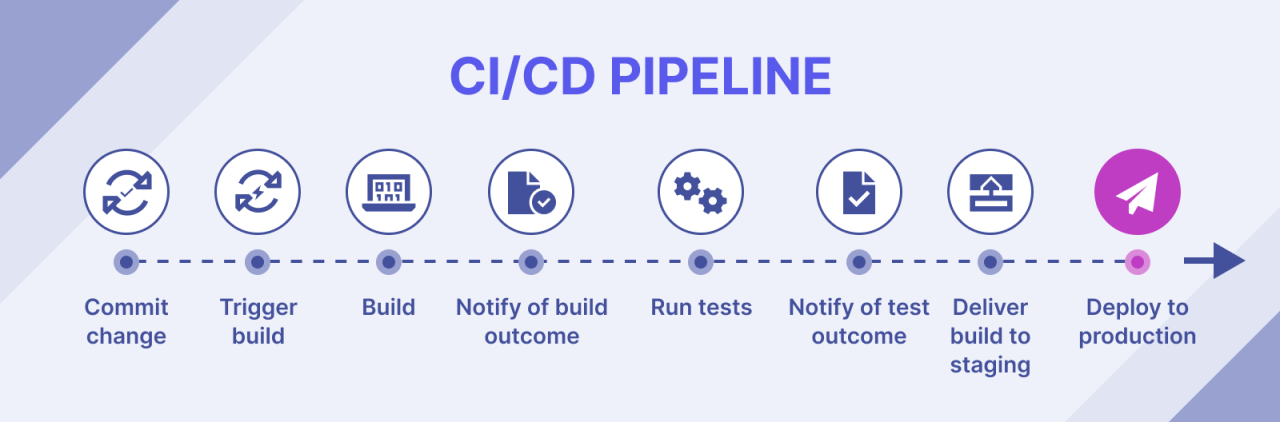
Continue integratie komt voort uit een zeer specifieke behoefte: het vermijden van de nachtmerrie van integraties op het laatste moment , wanneer elke ontwikkelaar wekenlang aan zijn of haar branch heeft gewerkt en het samenvoegen ervan een hel is. Met CI worden wijzigingen meerdere keren per dag geïntegreerd in de hoofdbranch of integratiebranches, en elke integratie activeert automatisch een reeks taken.
In een typische workflow detecteert een CI-server of -service elke keer dat er een codecommit wordt gemaakt in versiebeheer (vrijwel altijd Git) de wijziging met behulp van webhooks en start de buildfase: compileren, unit tests uitvoeren, statische codeanalyse en alle andere validaties die als minimale vereisten zijn gedefinieerd.
Deze automatisering zorgt voor zeer snelle feedback: als er tijdens het bouwen iets misgaat of een test mislukt, weet het team dit vrijwel direct en kan het probleem oplossen terwijl de wijziging nog vers in het geheugen van de ontwikkelaar zit. Dit voorkomt een enorme hoeveelheid opgestapelde fouten en vermindert de hoeveelheid context die onthouden moet worden om ze te verhelpen aanzienlijk.
Om CI echt goed te laten werken, zijn een aantal goed gedefinieerde ingrediënten nodig: een centrale codeopslagplaats, geautomatiseerde tests die kritieke functionaliteiten afdekken, en een continue integratieserver die relevante branches bewaakt en de pipeline uitvoert bij elke nieuwe versie.
De voordelen zijn duidelijk: minder fouten in de productieomgeving, soepelere integratie tussen teams, snellere builds en minder contextwisseling voor ontwikkelaars, die direct op de hoogte worden gesteld wanneer er iets misgaat tijdens het bouwen.
Continue levering (CD): Zorg altijd voor een uitklapbare versie.
Continue levering bouwt voort op continue integratie en breidt deze uit om ervoor te zorgen dat elke versie die de CI-test heeft doorstaan, op elk moment klaar is voor implementatie in productie . Automatische implementatie wordt niet afgedwongen; alles wordt voorbereid zodat de implementatie, na goedkeuring, een eenvoudig en ongecompliceerd proces is.
In deze fase verpakt de pipeline de gevalideerde code in implementeerbare artefacten ( containerimages , pakketten, binaire bestanden, enz.), automatiseert het de inrichting van test- en pre-productieomgevingen en coördineert het de versie-updates tussen omgevingen. De laatste stap naar productie vereist doorgaans handmatige goedkeuring.
Om continue levering te laten werken, is het cruciaal dat alles van versiebeheer is voorzien: code, configuraties, implementatiescripts en zelfs infrastructuurdefinities . Daarnaast is minstens één stagingomgeving nodig die de liveomgeving zo nauwkeurig mogelijk nabootst.
Deze aanpak biedt een aantal zeer interessante voordelen: het verlaagt het risico bij elke release, implementaties worden een routineproces, het maakt het mogelijk om wijzigingen terug te draaien in geval van een probleem, en het verbetert de samenwerking tussen ontwikkeling en operations aanzienlijk.
Continue implementatie (CD): het automatiseren van de overstap naar productie
Continue implementatie tilt automatisering naar een hoger niveau: als de volledige pipeline zonder fouten verloopt, wordt de code automatisch naar productie geïmplementeerd , zonder dat iemand op een "Implementeren"-knop hoeft te drukken. Er is geen handmatige tussenkomst meer aan het einde van het proces.
Dit model vereist een uiterst robuuste en betrouwbare reeks tests , die functionaliteit, veiligheid en prestaties omvatten, omdat elke fout direct gevolgen heeft voor de praktijk. In ruil daarvoor krijgen teams de mogelijkheid om binnen enkele minuten verbeteringen door te voeren, direct feedback van gebruikers te ontvangen en het product razendsnel aan te passen.
Bovendien verlaagt het continu doorvoeren van kleine wijzigingen het risico van elke release : het is veel gemakkelijker om te achterhalen welke commit iets heeft verbroken als er slechts een handvol wijzigingen zijn doorgevoerd, dan wanneer er een "mega-deployment" met honderden aanpassingen is gedaan.
In cloud- en containeromgevingen past continue implementatie van nature bij strategieën zoals blue/green releases, canary releases of feature flags . Hiermee kun je de impact van wijzigingen beheersen en snel terugdraaien als er iets misgaat.
Hoe een CI/CD-pipeline dagelijks werkt.
Tijdens een standaard werkdag begint de cyclus wanneer de ontwikkelaar de nieuwste versie van de code uit de repository naar zijn of haar lokale machine haalt , aan nieuwe functionaliteiten of bugfixes werkt en, wanneer klaar, de wijzigingen weer uploadt naar de bijbehorende branch.
Die bevestiging in versiebeheer activeert de pipeline: een tool zoals Jenkins, GitLab CI, CircleCI, Azure Pipelines of AWS CodePipeline neemt de code, compileert deze en genereert artefacten (bijvoorbeeld een JAR/WAR in Java of een Docker-image voor een webapplicatie).
Vervolgens implementeert de pipeline de applicatie in een geautomatiseerde testomgeving, vaak georkestreerd met Kubernetes of een vergelijkbaar platform, en voert testautomatiseringssuites uit (unit-tests, integratietests, interfacetests en end-to-end-tests) met tools zoals JUnit, Postman, Selenium of andere gelijkwaardige tools.
Als alles goed gaat, begint de volgende fase: het voorbereiden van de versie voor implementatie in pre-productie en vervolgens in productie , het toepassen van de gedefinieerde implementatiestrategie (bijvoorbeeld blue/green, canary of rolling update) en het beheren van aspecten zoals databasemigraties, het genereren van documentatie of het bijwerken van monitoringpanelen.
Gedurende het hele proces biedt de pipeline continue feedback aan het team : meldingen via Slack of e-mail, het aanmaken van tickets in Jira bij mislukkingen, realtime statistieken over bouwtijden, succespercentages en andere KPI's die helpen de gezondheid van de leveringscyclus te meten.
Typische technische fasen binnen een CI/CD-pipeline
Een complete CI/CD-pipeline is doorgaans opgebouwd uit verschillende afzonderlijke fasen, elk met een eigen doel. Vanaf het moment dat een nieuwe commit wordt gedetecteerd tot het moment dat deze wordt geïmplementeerd, doorloopt de code opeenvolgende filters die de functionaliteit, kwaliteit en veiligheid valideren.
De eerste fase bestaat doorgaans uit het verzamelen van code uit het versiebeheersysteem (Git, Mercurial, Subversion, enz.). De pipeline detecteert de wijziging en start automatisch de resterende stappen, zonder handmatige tussenkomst.
Vervolgens komt de fase van compilatie en het bouwen van artefacten , waarbij de code wordt omgezet in iets uitvoerbaars of implementeerbaars: pakketten, containers, binaire bestanden, enzovoort. Deze fase moet herhaalbaar en consistent zijn; idealiter wordt het slechts één keer gebouwd en wordt datzelfde artefact door de rest van de omgevingen gebruikt.
Vervolgens vindt geautomatiseerd testen op verschillende niveaus plaats : unit-, integratie-, functionele en, in toenemende mate, specifieke prestatie- en beveiligingstests. Als een test mislukt, markeert de pipeline de build als mislukt en stopt de verdere ontwikkeling ervan.
De laatste fase van de pipeline is de implementatie in verschillende omgevingen . In continue leveringsconfiguraties wordt de versie voorbereid en klaargemaakt voor handmatige implementatie; bij continue implementatie voert de pipeline zelf de automatische implementatie in productie uit als alle controles zijn geslaagd.
CI/CD in verschillende omgevingen: cloud, Kubernetes en afzonderlijke repositories.
CI/CD-pipelines passen zich aan de omgeving aan waarin de applicatie draait. Het orkestreren van een on-premises monolithische applicatie is niet hetzelfde als het orkestreren van een microservices-architectuur in de cloud , of het beheren van een monorepo met tientallen projecten erin.
In cloud-native omgevingen bieden providers beheerde CI/CD- en codebeheerservices aan (zoals CodeCommit, CodeBuild, CodePipeline of CodeDeploy op AWS; Azure Repos en Azure Pipelines op Azure; of Cloud Build en Cloud Source Repositories op Google Cloud) die een end-to-end orkestratie van de applicatielevenscyclus mogelijk maken.
Binnen Kubernetes zijn specifieke tools zoals Jenkins X, Tekton en Argo CD ontstaan , die aansluiten bij de declaratieve filosofie van het cluster en strategieën op basis van GitOps mogelijk maken, waarbij de Git-repository de enige bron van waarheid wordt voor het configureren van implementaties.
Bij het werken met monorepositories, waarbij meerdere projecten en services in één repository worden gehost , moet de pipeline intelligent genoeg zijn om alleen datgene te compileren en te testen wat is gewijzigd. Tools zoals Bazel of Cloud Build helpen bij het opbouwen van afhankelijkheidsgrafieken en voorkomen dat alle code onnodig opnieuw wordt gecompileerd.
In al deze scenario's blijft beveiliging een cruciaal aandachtspunt: gedetailleerde toegangscontrole, het gebruik van RBAC, pod-beveiligingsbeleid, analyse van containerimages en runtimebeveiliging worden standaardonderdelen van pipelines.
Beveiliging in continue integratie: code, afhankelijkheden en SAST-analyse
Een van de meest cruciale aspecten van elke CI/CD-pipeline is de bescherming van de code repository en de afhankelijkheden die door het project worden gebruikt . Een fout op dit gebied kan niet alleen een applicatie, maar de hele organisatie in gevaar brengen.
Om te beginnen moet repositorybeheer praktijken omvatten zoals het beschermen van kritieke branches (bijv. main), het gebruik van omgevingsvariabelen voor geheimen, gedetailleerde toegangscontroles en het controleren van eerdere versies met tools zoals gitleaks of trufflehog, die helpen bij het lokaliseren van inloggegevens en gevoelige data die in de geschiedenis zijn gelekt.
Wat betreft afhankelijkheden: de realiteit is dat een groot deel van de code die een applicatie uitvoert afkomstig is van externe bibliotheken (PyPI, NuGet, RubyGems, npm, enz.). Dit brengt risico's met zich mee in de toeleveringsketen, zoals bleek uit de bekende incidenten met eventstreams in 2018 of uit aanvallen op repositories en CDN's.
Om deze risico's te beperken, is het cruciaal om afhankelijkheden up-to-date te houden, beveiligingspatches snel toe te passen en, indien mogelijk, externe repositories intern te repliceren om het aanvalsoppervlak te verkleinen. Dit moet worden gecombineerd met technieken zoals Subresource Integrity (SRI) in JavaScript en regelmatige beveiligingsscans.
Op het niveau van codeanalyse maakt de integratie van Static Application Security Testing (SAST) rechtstreeks in de CI-pipeline de vroege detectie van kwetsbaarheden mogelijk. Tools zoals Semgrep, SonarQube en de ingebouwde analyses in GitHub en GitLab helpen bij het identificeren van onveilige patronen nog voordat de code de hoofdbranch bereikt.
Beveiliging bij continue levering: DAST, omgevingen en configuraties
Naast de code zelf introduceert continue levering nieuwe risicofactoren met betrekking tot test-, pre-productie- en productieomgevingen, en de tools die implementaties orkestreren . Dit is waar dynamische applicatiebeveiligingstesten (DAST) en een goede segmentatie van de omgeving een rol spelen.
DAST houdt in dat de applicatie tijdens de uitvoering wordt geanalyseerd om kwetsbaarheden van buitenaf te detecteren, zoals een aanvaller dat zou doen . Het integreren van dit type testen in de pipeline, met tools zoals OWASP ZAP die vanuit containers worden uitgevoerd, vormt een aanvulling op SAST en helpt bij het aanpakken van fouten die pas tijdens de uitvoering aan het licht komen.
De integratie ervan moet echter goed gepland worden: er moet worden bepaald in welke fasen van de pipeline de scanning wordt gestart, met welke intensiteit en hoe valse positieven worden beheerd , zodat het geen permanent obstakel wordt voor het ontwikkelteam.
Tegelijkertijd kan de configuratie van CD-omgevingen een bron van ernstige problemen vormen als de infrastructuur wordt gedeeld tussen DEV, TEST en PROD. Het hergebruiken van dezelfde runners of lichtgewicht virtuele machines voor meerdere omgevingen maakt het mogelijk dat code van een minder kritieke naar een meer gevoelige omgeving wordt verplaatst .
Tot de beste werkwijzen behoren het isoleren van runners per omgeving, het beperken van wie CI/CD-configuratiebestanden mag wijzigen, het beschermen van implementatiegegevens en -variabelen , en het continu monitoren van de pipeline-activiteit met waarschuwingen voor afwijkend gedrag.
Beveiligde CI/CD-pipelines: uitbreiding van het verdedigingsoppervlak
De implementatie van CI/CD en DevOps brengt een heleboel nieuwe elementen met zich mee: CI-servers, image registries, artifact-systemen, Git-repositories, orchestrators, cloudservices, enzovoort. Elk van deze elementen vormt een potentieel risico als ze niet goed beheerd worden.
Een aanvaller hoeft zich niet langer uitsluitend te richten op de uiteindelijke applicatie; hij kan zich nu ook richten op de pipeline zelf en deze manipuleren om kwaadaardige code te injecteren , geheimen te extraheren of configuraties te wijzigen voordat de software in productie wordt genomen.
Het is daarom cruciaal om de pipeline te behandelen als een gewoon productiesysteem, met beheersmaatregelen zoals MFA voor kritieke toegang, netwerksegmentatie, automatische rotatie van geheimen, gedetailleerde auditlogboeken en periodieke controles van machtigingen in alle betrokken tools.
Bovendien houdt de DevSecOps-cultuur in dat ontwikkeling, operations en security vanaf het begin samenwerken : het definiëren van gemeenschappelijke beleidsregels, het overeenkomen van kwaliteits- en beveiligingsdrempels die de pipeline blokkeren (stoppers), en het beschikken over gecontroleerde uitzonderingsmechanismen voor specifieke momenten waarop het nodig is om tijdelijk een regel te versoepelen.
Best practices, meetmethoden en belangrijke tools voor CI/CD
Om het maximale uit een CI/CD-pipeline te halen, is het niet voldoende om deze zomaar lukraak op te zetten: het is beter om te vertrouwen op best practices en te meten wat er gebeurt om de pipeline in de loop van de tijd te verbeteren. Enkele aanbevelingen zijn in dit opzicht bijzonder nuttig.
Een van de mogelijkheden is om de code en buildscripts te centraliseren in één repository of in een goed doordachte structuur , waar de applicatielogica, infrastructuurdefinities, testscripts en pipelines naast elkaar bestaan, zodat alles versiebeheerd en traceerbaar is.
Het helpt ook enorm om builds en implementaties zoveel mogelijk te automatiseren , handmatige taken te minimaliseren en het proces zo te ontwerpen dat er slechts één build per commit is die in alle omgevingen wordt hergebruikt, waardoor inconsistenties tussen wat getest is en wat uiteindelijk wordt geïmplementeerd, worden voorkomen.
Qua meetwaarden is het gebruikelijk om parameters te monitoren zoals de cyclustijd (doorlooptijd van wijzigingen), de implementatiefrequentie, het percentage mislukte wijzigingen , of indicatoren zoals MTTR (gemiddelde hersteltijd) en MTTF (gemiddelde tijd tussen storingen), die een duidelijk beeld geven van de status van het proces.
Wat de tools betreft, is de lijst lang en gevarieerd: Jenkins, GitLab CI/CD, GitHub Actions, CircleCI, Bamboo, Codefresh, Argo CD, Spinnaker, AWS CodePipeline, Azure Pipelines … Ze voorzien allemaal, met hun eigen nuances, in de behoeften van continue integratie en levering, zowel on-premises als in de cloud.
Uiteindelijk zorgt een goed ontworpen CI/CD-pipeline ervoor dat softwarelevering snel, voorspelbaar, veilig en meetbaar is, waardoor de implementatiestress afneemt, de samenwerking tussen teams verbetert en organisaties snel kunnen reageren op nieuwe behoeften of incidenten zonder de controle over het systeem te verliezen.
Al deze processen voor integratie, testen, beveiliging en implementatie transformeren CI/CD-pipelines tot een echt continu waardeketen, waarin elke commit betrouwbaar van het toetsenbord van de ontwikkelaar naar de gebruikerservaring kan reizen, met minimale wrijving en met behoud van een redelijke balans tussen snelheid, kwaliteit en beveiliging.

Gepassioneerd schrijver over de wereld van bytes en technologie in het algemeen. Ik deel mijn kennis graag door te schrijven, en dat is wat ik in deze blog ga doen: je de meest interessante dingen laten zien over gadgets, software, hardware, technologische trends en meer. Mijn doel is om u te helpen op een eenvoudige en onderhoudende manier door de digitale wereld te navigeren.