- PlayPraetor ir malware vērsta uz ierīcēm android kas tiek izplatīts, izmantojot krāpnieciskas tīmekļa vietnes, kas imitē Google Play Store.
- Kibernoziedznieki izmanto maldinošas reklāmas un īsziņas, lai pievilinātu upurus lejupielādēt ļaunprātīgas lietotnes.
- Ļaunprogrammatūra var nozagt bankas akreditācijas datus, reģistrēt taustiņsitienus un iegūt lietotāja informāciju. starpliktuve, nopietni apdraudot lietotāju drošību.
- CTM360 ir atklājis vairāk nekā 6.000 krāpniecisku tīmekļa vietņu, kas izmantotas šajā globālajā kiberuzbrukumu kampaņā.

Kiberdrošības uzņēmums CTM360 ir identificējis jaunu un sarežģītu ļaunprogrammatūru, kas paredzēta Android ierīcēm . To sauc par PlayPraetor — banku Trojas zirgu, kas plašā mērogā izplatīts, izmantojot viltotas tīmekļa vietnes, kas atdarina oficiālo Google Play veikalu, maldinot lietotājus lejupielādēt ļaunprātīgas lietotnes.
Šis kiberuzbrukums ir atklāts vairāk nekā 6.000 krāpnieciskās tīmekļa vietnēs , galvenokārt ietekmējot Android ierīču lietotājus visā pasaulē. Uzbrucēju mērķis ir iegūt bankas informāciju un citus sensitīvus datus no upuriem finansiāla labuma gūšanai. Lai uzzinātu vairāk par lietotāju bankas datu apdraudējumiem, varat lasīt par citiem ļaunprogrammatūras veidiem, kas ietekmē jūsu bankas informāciju.
Kā darbojas PlayPraetor?
Atbildīgie par šo apdraudējumu izveido viltotas tīmekļa vietnes, kas atdarina Google Play izskatu , izmantojot logotipus un dizainus, kas ir identiski oficiālā veikala logotipiem un dizainam. Lietotāji, kas piekļūst šīm vietnēm, tiek apmānīti lejupielādēt APK failu, kas faktiski satur ļaunprogrammatūru.
Pēc instalēšanas ļaunprātīgā lietotne pieprasa bīstamas atļaujas , piemēram, piekļuvi īsziņām, atrašanās vietai, kontaktpersonām, kamerai, krātuvei un pieejamības pakalpojumiem. Tas ļauj ļaunprogrammatūrai uzraudzīt ierīces lietošanu, reģistrēt taustiņsitienus un uzņemt ekrānuzņēmumus bez lietotāja ziņas.
Turklāt PlayPraetor izveido savienojumu ar komandu un kontroles (C&C) serveri, no kura tas saņem norādījumus un iegūst informāciju par banku lietotnēm un kriptovalūtas makiem , kas instalēti tālrunī, lai nozagtu akreditācijas datus un piekļūtu upura līdzekļiem. Lai iegūtu plašāku izpratni par Trojas zirgiem, varat iepazīties ar informāciju par citiem banku Trojas zirgiem, piemēram, ToxicPanda.
Izplatīšanas un maldināšanas paņēmieni
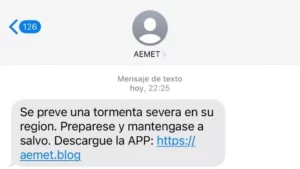
Šīs ļaunprogrammatūras izplatīšanas metode ietver maldinošas reklāmas tādās platformās kā Meta , kā arī masveida īsziņu sūtīšanu, kas novirza upurus uz krāpnieciskām vietnēm.
Lai palielinātu maldināšanas efektivitāti, kibernoziedznieki izmanto psiholoģiskā spiediena stratēģijas , piemēram, viltus ierobežota laika piedāvājumus vai steidzamus drošības brīdinājumus, mudinot lietotājus pieņemt pārsteidzīgus lēmumus, nepārbaudot lejupielāžu autentiskumu.
PlayPraetor ļaunprātīgas funkcijas
PlayPraetor ne tikai nozog bankas akreditācijas datus, bet arī veic citas bīstamas darbības inficētajās ierīcēs:
- Taustiņu reģistrēšana: jebkuras lietotāja ievadītās informācijas tveršana, tostarp paroles un personas dati.
- Starpliktuves uzraudzība: ļauj nozagt kriptovalūtas adreses un citus sensitīvus datus, kas kopēti ierīcē.
- Ekrānuzņēmums un lietojumprogrammu uzraudzība: sniedzot uzbrucējiem vizuālu informāciju par lietotāja darbībām tālrunī.
- SMS pārtveršana: piekļūstiet ziņojumiem, kas satur divu faktoru autentifikācijas (2FA) kodus, lai apdraudētu bankas kontus un citus pakalpojumus.

Kā pasargāt sevi no PlayPraetor
Lai nekļūtu par šīs ļaunprātīgas programmatūras upuri, ir svarīgi ievērot šos ieteikumus:
- Lejupielādējiet lietojumprogrammas tikai no oficiālajiem avotiem, vienmēr pārbaudot, vai Google Play URL ir pareizs.
- Neklikšķiniet uz aizdomīgām saitēm saņemts ar SMS vai sociālajiem tīkliem.
- Pārskatiet lietojumprogrammu pieprasītās atļaujas pirms to instalēšanas, īpaši tos, kas šķiet nevajadzīgi to darbībai.
- Izmantojiet drošības rīkus, piemēram, Google Play Protect vai uzticamas pretvīrusu lietotnes, un zināt labākās pretļaunatūras iespējas.
- Atjauniniet operētājsistēmu un lietojumprogrammas lai izmantotu jaunākos drošības pasākumus.
Ļaunprātīgas programmatūras uzbrukumi, piemēram, PlayPraetor, parāda kibernoziedznieku pieaugošo izsmalcinātību un drošu digitālo paradumu pārņemšanas nozīmi. Ir svarīgi, lai lietotāji saglabātu modrību un piesardzību, lai izvairītos no krāpniecības, kas var apdraudēt gan viņu privātumu, gan finansiālo drošību.

Kaislīgs rakstnieks par baitu pasauli un tehnoloģiju kopumā. Man patīk dalīties savās zināšanās rakstot, un tieši to es darīšu šajā emuārā, parādot visu interesantāko informāciju par sīkrīkiem, programmatūru, aparatūru, tehnoloģiju tendencēm un daudz ko citu. Mans mērķis ir palīdzēt jums vienkāršā un izklaidējošā veidā orientēties digitālajā pasaulē.