- Combina VBS, HVCI, WDAC e Credential Guard per isolare codice e credenziali.
- Utilizzare l'attestazione sanitaria e l'accesso condizionale con MDM e immettere l'ID.
- Distribuisci WDAC con ConfigMgr, monitora gli eventi e firma i criteri.
- Completo di BitLocker, Exploit Guard, Application Guard e Firewall.
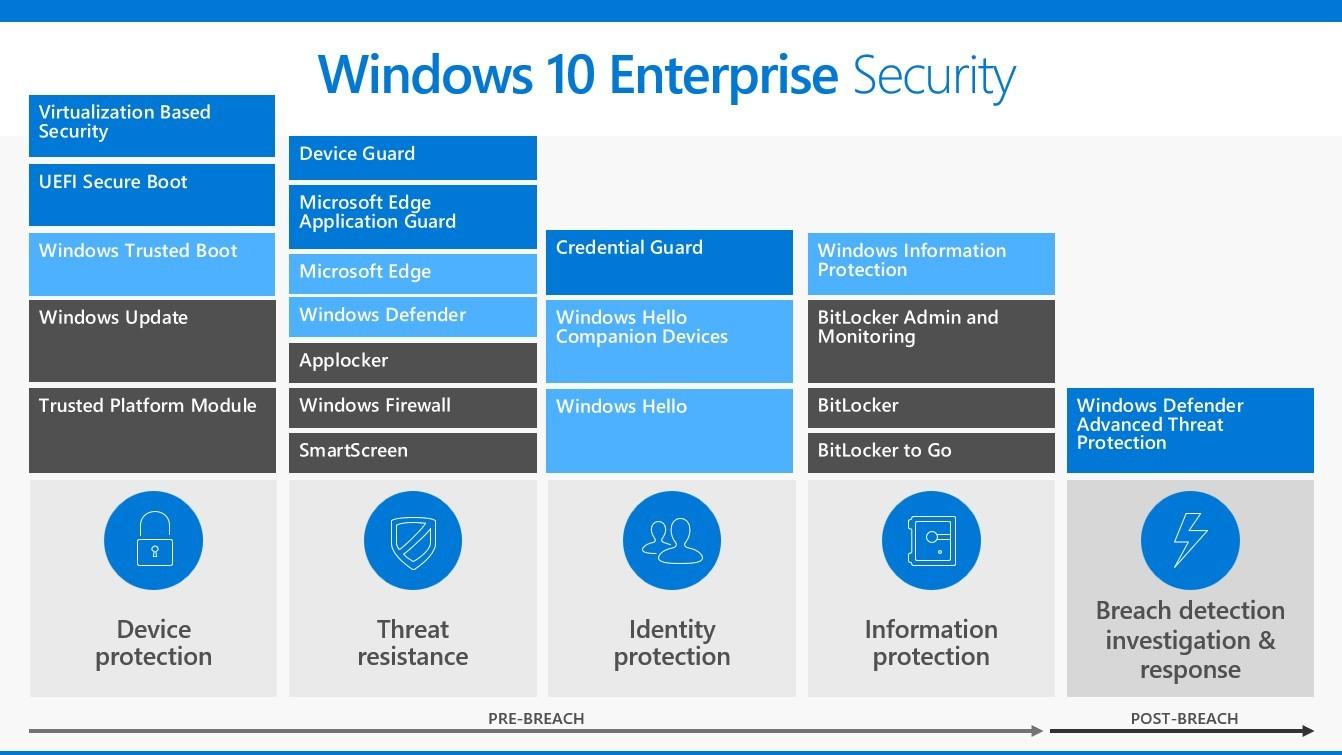
Proteggere un computer Windows non significa semplicemente abilitare alcune opzioni; implica allineare la sicurezza hardware , le protezioni di sistema e le politiche di controllo delle applicazioni per garantire che funzionino in sinergia. Questa guida organizza tutti gli elementi: Credential Guard, BitLocker, AppLocker, Device Guard/WDAC, Application Guard, VBS, HVCI e verifica dell'accesso condizionale.
Se gestisci flotte o merci di alto valore, ti conviene implementare questi livelli in modo strategico. La loro combinazione efficace riduce gli attacchi pass-the-hash, i bootkit, i malware di avvio e l' esecuzione di software non autorizzato , consentendo al contempo decisioni di accesso basate sullo stato effettivo del dispositivo.
Livelli di protezione in Windows: hardware e avvio sicuro
Innanzitutto, Windows si affida a protezioni di basso livello: TPM 2.0, UEFI con Secure Boot, misurazione dell'avvio (PCR/TCG) ed ELAM . L'obiettivo è caricare solo codice legittimo fin dal primo millisecondo e registrare tutto ciò che accade durante l'avvio.
Il TPM (versione 1.2 e, preferibilmente, 2.0) fornisce chiavi, misurazioni e funzioni crittografiche per proteggere i segreti (come le chiavi BitLocker o di autenticazione) e supportare l'attestazione remota. Il TPM 2.0 standardizza i comportamenti, supporta SHA-256 in PCR e offre una maggiore flessibilità algoritmica.
Con UEFI Secure Boot, il firmware verifica che il boot manager e i file binari critici di Windows siano firmati prima dell'avvio, bloccando bootloader alternativi dannosi. La policy di configurazione di Secure Boot estende questa verifica ai parametri sensibili (ad esempio, impedendo la modalità di test della firma).
ELAM (Early Launch Anti-Malware) consente al driver anti-malware di caricarsi prima degli altri driver di avvio e classifica i driver per impedire il caricamento di quelli non attendibili, mantenendo la catena di fiducia.
Oltre a tutto ciò, la sicurezza basata sulla virtualizzazione (VBS) con Hyper-V crea un ulteriore confine, isolando i servizi critici (integrità del codice e credenziali) dal kernel di Windows stesso, in modo da resistere anche a un kernel compromesso.
Credential Guard in dettaglio
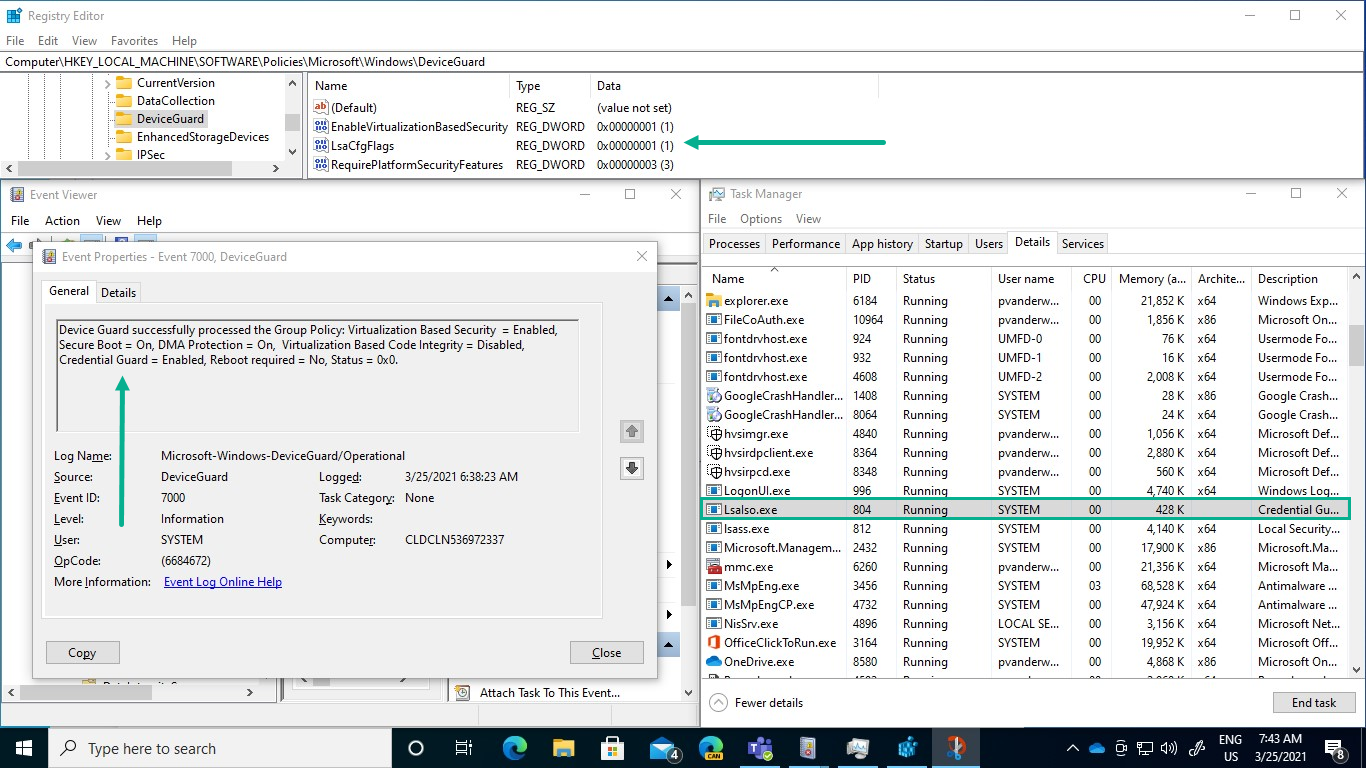
Credential Guard isola le credenziali sensibili (hash NTLM e TGT Kerberos, tra gli altri) in un processo protetto (LsaIso.exe) che viene eseguito in modalità utente isolata grazie a VBS. Anche se un utente malintenzionato ottenesse i privilegi di amministratore, non sarebbe in grado di leggere la memoria di LSASS per rubare informazioni riservate.
Il sistema utilizza chiavi di avvio e persistenti per proteggere le credenziali residenti e memorizzate; lo stato viene attivato da una chiave di registro e da una variabile UEFI per impedire modifiche remote non autorizzate. È possibile verificarne lo stato con msinfo32 ("Servizi di sicurezza Device Guard in esecuzione: integrità del codice applicata dall'hypervisor").
In termini di requisiti, è necessaria una CPU x64 con VT-x/AMD-V, IOMMU (VT-d/AMD-Vi), UEFI 2.3.1 con Secure Boot e TPM . Produttori come Dell sottolineano che Windows 10 Enterprise/Education e i driver compatibili con HVCI sono fondamentali, così come un BIOS aggiornato e le opzioni di virtualizzazione abilitate.
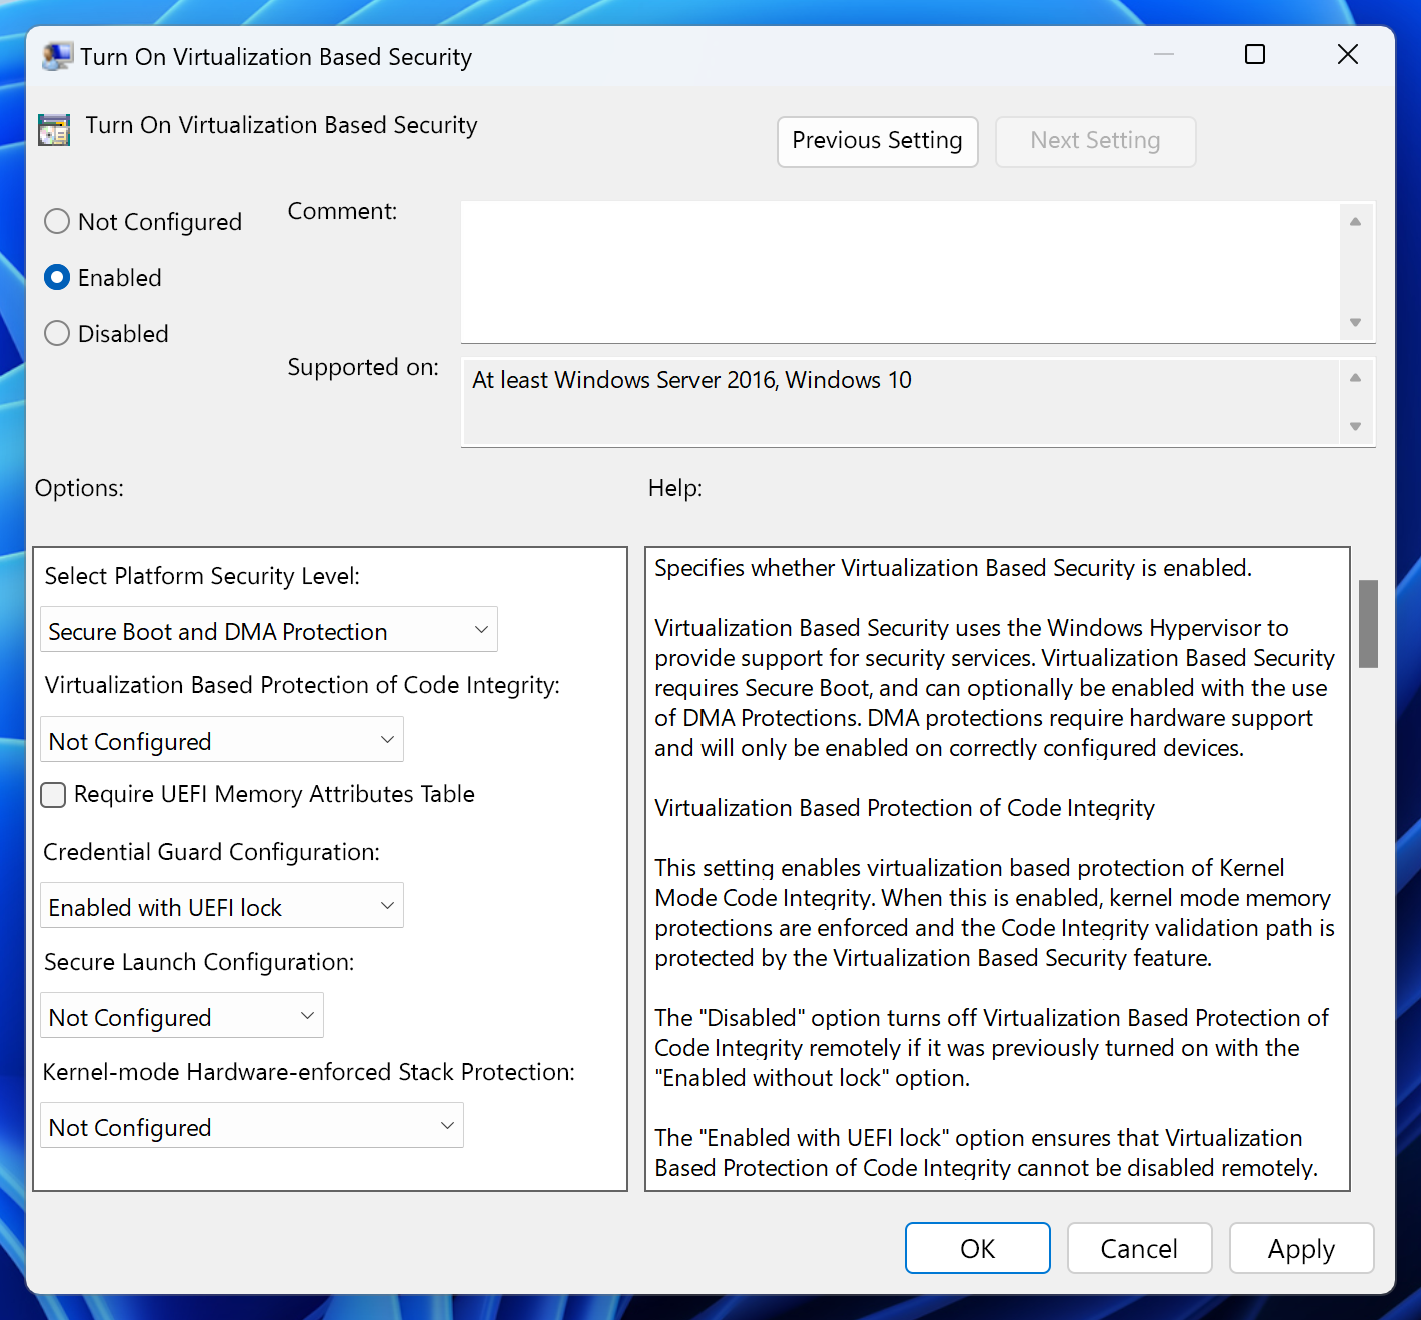
Se si utilizzano soluzioni EMM, è possibile attivare Credential Guard con o senza blocco UEFI tramite le policy MDM (ad esempio, in Citrix Endpoint Management, l'impostazione "Configura protezione LSA").
Device Guard e integrità del codice protetta dall'hypervisor (HVCI)
Device Guard non è un singolo interruttore; è una combinazione di VBS, HVCI e politiche di integrità del codice che bloccano il computer per consentire l'esecuzione solo di codice attendibile (kernel e utente). HVCI garantisce che le pagine del kernel non vengano mai modificate con W+X e richiede la convalida dell'integrità prima dell'esecuzione del codice.
La decisione di attendibilità è definita in un Criterio di integrità del codice (CIP) , preferibilmente firmato, che è possibile generare con gli strumenti Microsoft e distribuire tramite Oggetti Criteri di gruppo (GPO), Intune o Configuration Manager. La firma aggiunge un'ulteriore protezione contro gli amministratori locali malintenzionati, memorizzando il GUID in una variabile UEFI e consentendo solo aggiornamenti firmati dallo stesso firmatario.
Device Guard supporta regole di autorizzazione/negazione , funziona molto bene con carichi di lavoro fissi (chioschi, POS, postazioni SAW) e può essere avviato in modalità di controllo per individuare quali file binari violerebbero le policy prima di passare alla modalità di conformità.
Per verificare la predisposizione e abilitarla rapidamente, Microsoft e gli OEM raccomandano lo script DG_Readiness.ps1 con opzioni come "--Capable --HVCI" o "--Enable --DG --AutoReboot". I sistemi non vengono forniti preconfigurati ; le funzionalità devono essere abilitate e le policy implementate.
Windows Defender Application Control (WDAC) e la sua distribuzione
Il precedente "Device Guard (WDAC)" è ora noto come Windows Defender Application Control . Si tratta di una whitelist avanzata che impedisce l'esecuzione di codice non autorizzato. È possibile gestirla tramite Configuration Manager (current branch) per distribuire criteri per raccolta.
In ConfigMgr è possibile scegliere le modalità di conformità: Applicazione abilitata (solo eseguibili attendibili) o Solo controllo (tutto viene eseguito e i programmi non attendibili vengono registrati). Dopo l'elaborazione dei criteri, ConfigMgr viene contrassegnato come programma di installazione gestito , quindi qualsiasi software distribuito successivamente viene automaticamente considerato attendibile.
Cosa è generalmente consentito per impostazione predefinita? Componenti di sistema, driver WHQL, app di Microsoft Store , il client di ConfigMgr e qualsiasi elemento distribuito da ConfigMgr dopo l'applicazione dei criteri. È anche possibile scegliere di affidarsi alla reputazione di Microsoft Intelligent Security Graph/SmartScreen (Windows 10 1709 e versioni successive). Indipendentemente dalla modalità scelta, i file .hta vengono bloccati.
Passaggi con ConfigMgr: creare la policy (nome, descrizione, riavvio se applicabile, modalità di conformità), decidere se autorizzare il software ISG , aggiungere percorsi attendibili specifici se necessario (per esigenze aziendali o per superare le peculiarità del programma di installazione) e distribuirla alla raccolta con una pianificazione di valutazione (per impostazione predefinita giornaliera, è possibile ridurla in caso di problemi).
Considerazioni sul monitoraggio e sulla sicurezza durante l'implementazione di WDAC
Per monitorare l'elaborazione dei criteri sul client, consultare il file %WINDIR%\CCM\Logs\DeviceGuardHandler.log . Il blocco/controllo degli eseguibili viene registrato in Registri applicazioni e servizi > Microsoft > Windows > Integrità del codice > Operativo , mentre gli script/MSI si trovano in Microsoft > Windows > AppLocker.
Si noti che in modalità di controllo o abilitata senza riavvio , il dispositivo è vulnerabile all'installazione di software non attendibile che potrebbe continuare a funzionare in seguito. Eseguire un test in un ambiente di laboratorio con la modalità applicazione abilitata e riavviare il dispositivo prima di consegnarlo all'utente.
Importante: se si abilita la conformità e poi si riattiva la modalità di controllo sullo stesso dispositivo, è possibile che software non attendibile venga eseguito tramite combinazioni di stati. Inoltre, con ConfigMgr, un amministratore locale potrebbe aggirare i criteri; il metodo più efficace per impedirlo è applicare un criterio binario firmato tramite GPO (attualmente non supportato da ConfigMgr).
AppLocker viene utilizzato qui solo per segnalare il programma di installazione gestito ; l'effettiva applicazione delle restrizioni è gestita da WDAC. Per un approccio a più livelli, WDAC definisce la base di riferimento globale e AppLocker aggiunge restrizioni per utente/gruppo laddove necessario.
AppLocker: un componente aggiuntivo utile ovunque sia necessario
AppLocker rimane estremamente pratico per scenari specifici e personalizzati per singolo utente, laddove WDAC non applica filtri basati sull'identità. Ad esempio, è possibile negare l'accesso a una specifica app UWP a un gruppo, oppure limitare l'utilizzo di PowerShell o dei prompt dei comandi al personale di supporto, impedendone l'uso agli altri utenti. Per una maggiore sicurezza, è possibile definire regole in base all'editore, al percorso o all'hash con firma digitale .
Ricordiamo che, in questo contesto, AppLocker partecipa anche come meccanismo per identificare i programmi di installazione gestiti nel flusso di ConfigMgr con WDAC, ma non per imporre la whitelist di base del sistema.
Application Guard ed Exploit Guard: contenimento e riduzione della superficie
Windows Defender Application Guard isola la navigazione verso siti non attendibili all'interno di un contenitore Hyper-V di Microsoft Edge . In caso di arresto anomalo del browser, un utente malintenzionato dovrebbe uscire dalla macchina virtuale per accedere all'host. Richiede la virtualizzazione e Microsoft raccomanda un minimo di 8 GB di RAM per un utilizzo ottimale. La modalità Enterprise consente di definire quali domini possono essere inclusi/esterni al contenitore e di limitare le funzionalità (stampa, download , fotocamera, microfono).
Windows Defender Exploit Guard si basa su quattro pilastri: Regole di riduzione della superficie di attacco (ASR) per bloccare i vettori tipici (macro di Office, script, PSExec/WMI, PDF con processi figlio, eseguibili da USB, ecc.), Protezione di rete (blocco di HTTP/HTTPS verso domini con una cattiva reputazione tramite il cloud), Accesso controllato alle cartelle (mitigazione del ransomware) e Protezione dagli exploit (sostituisce EMET con DEP, ASLR e ulteriori misure di mitigazione).
Se provenivi da EMET, puoi convertire le tue policy a Exploit Guard . Inoltre, se utilizzi il cloud Microsoft, Exploit Guard e la protezione della reputazione ti consentiranno di prendere decisioni di prevenzione e risposta più efficaci.
Attestazione sanitaria e accesso condizionale con MDM e ID di accesso Microsoft
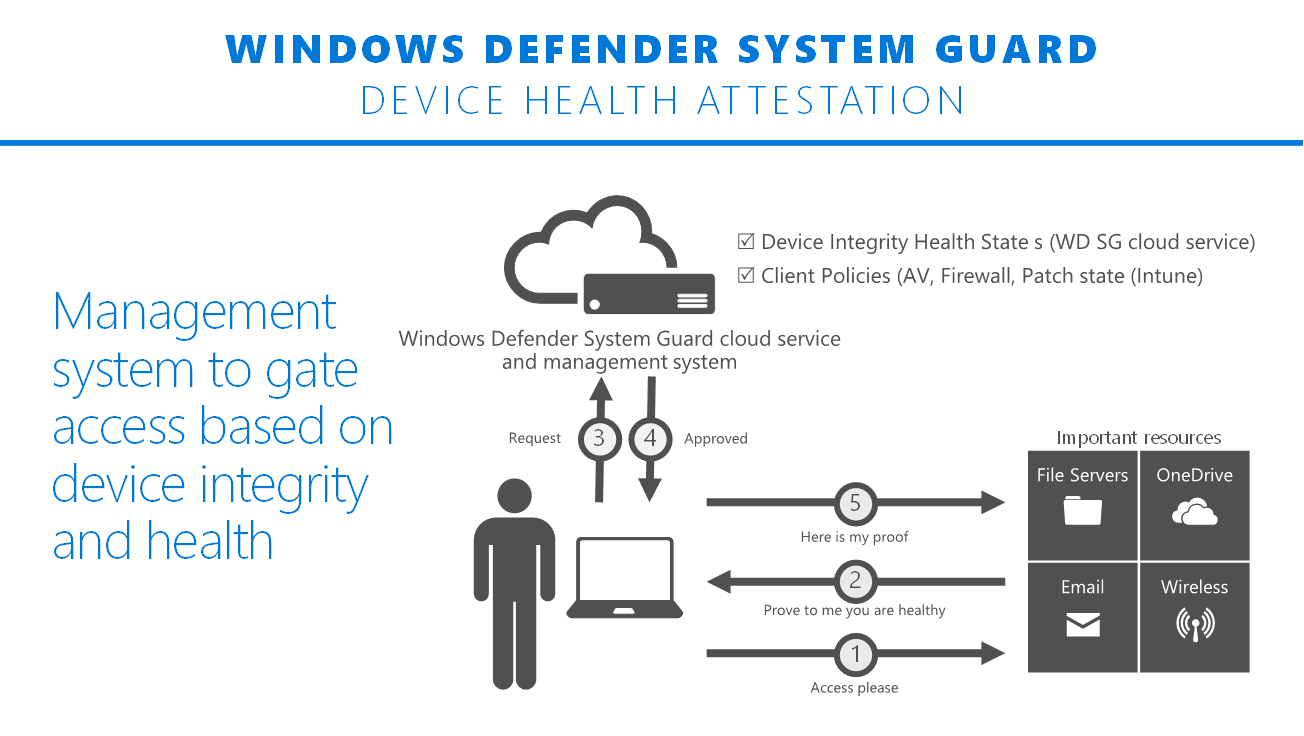
La sola protezione non basta: lo stato di salute del dispositivo deve essere misurato e dimostrato per consentire l'accesso a risorse di alto valore. Windows offre un'attestazione di integrità basata sull'hardware, in cui il client invia log TCG firmati AIK e valori PCR al servizio Microsoft per la verifica dell'avvio (avvio protetto, debug, modalità sicura), BitLocker, VBS, HVCI, ELAM e del fingerprinting dei criteri di integrità del codice.
Il percorso tipico è il seguente: il dispositivo (con TPM) ottiene un certificato AIK rilasciato dalla CA cloud di Microsoft (derivato dalla EK per preservare la privacy), misura il processo di avvio (PCR0…n) e invia il log TCG e la quota PCR al servizio. Questo servizio convalida la firma e la coerenza ed emette un blob di stato crittografato che l'MDM può rimandare per la decrittazione e la valutazione.
Utilizzando il CSP di attestazione dello stato di salute , l'agente MDM raccoglie e inoltra queste misurazioni. Intune o altri MDM richiedono il blob, il servizio verifica il nonce e il contatore di avvio e restituisce attributi di stato (avvio protetto, db/dbx, BitLocker, VBS, ELAM, hash della policy di integrità del codice, ecc.) con cui l'MDM contrassegna il dispositivo come conforme o non conforme.
Utilizzando l' ID Microsoft Entra , il motore di accesso condizionale decide in tempo reale se consentire l'accesso ad app di Office 365, SaaS o proxy pubblicate localmente. Se il dispositivo non è registrato o non è conforme, l'utente riceve istruzioni per la risoluzione dei problemi ; se è conforme e autorizzato, Entra rilascia il token di accesso. La sincronizzazione con Active Directory e il supporto per ADFS 2016 sono inclusi anche per gli scenari on-premises.
Perché l'antimalware e la gestione sono ancora necessari
Sebbene una solida lista di elementi consentiti riduca notevolmente il rischio, le vulnerabilità nelle applicazioni degli utenti rimangono un vettore di infezione comune. Il livello fondamentale consiste nell'applicazione delle patch e nella gestione della distribuzione; l'antimalware fornisce una difesa complementare, alimenta l'ELAM e beneficia della segnalazione in fase di esecuzione (System Guard) per verificare che l'ambiente non sia stato compromesso.
Windows Defender System Guard consolida i controlli di integrità, abilita VBS per impostazione predefinita nelle installazioni pulite con hardware compatibile e offre una certificazione in fase di esecuzione che convalida lo stato di avvio, l'hypervisor e i file binari firmati, nonché l'integrità dell'enclave VBS.
Requisiti, licenze e compatibilità della piattaforma
Per l'attestazione dello stato, Windows Pro, Enterprise ed Education la supportano e i diritti di utilizzo vengono concessi tramite licenze Pro/Pro Education/SE, Enterprise E3/E5 e Education A3/A5. Per Credential Guard e Device Guard, sono necessari Windows 10/11 Enterprise/Education e hardware compatibile: CPU x64, VT-x/AMD-V, SLAT, IOMMU (VT-d/AMD-Vi), UEFI 2.3.1 con Secure Boot e TPM (preferibilmente 2.0).
I produttori OEM forniscono informazioni dettagliate sulla compatibilità dei driver BIOS/HVCI per ciascun modello. Esempi di famiglie di prodotti compatibili includono Dell Latitude, OptiPlex, Precision e XPS delle generazioni Skylake/Kaby Lake, con versioni specifiche di BIOS e driver. Il messaggio è chiaro: mantieni il BIOS aggiornato e i driver compatibili con HVCI per evitare problemi durante l'attivazione di VBS/HVCI.
Nel BIOS/UEFI, abilita la virtualizzazione, IOMMU, Secure Boot e Secure MOR . Se la tua CPU è Intel vPro, questo di solito implica il supporto per VT-x/VT-d; alcuni modelli non vPro lo includono comunque. Ricorda: la versione Enterprise non è inclusa di default nelle versioni OEM; è un upgrade disponibile dalla versione Pro tramite licenze a volume.
Se si utilizza una soluzione MDM di terze parti (ad esempio Citrix), è possibile abilitare la sicurezza della virtualizzazione , impostare il livello della piattaforma (avvio protetto con VBS o con protezione DMA) e configurare la protezione LSA (abilitando Credential Guard con o senza blocco UEFI); il server verrà distribuito solo se rileva una mancata corrispondenza di configurazione con il dispositivo.
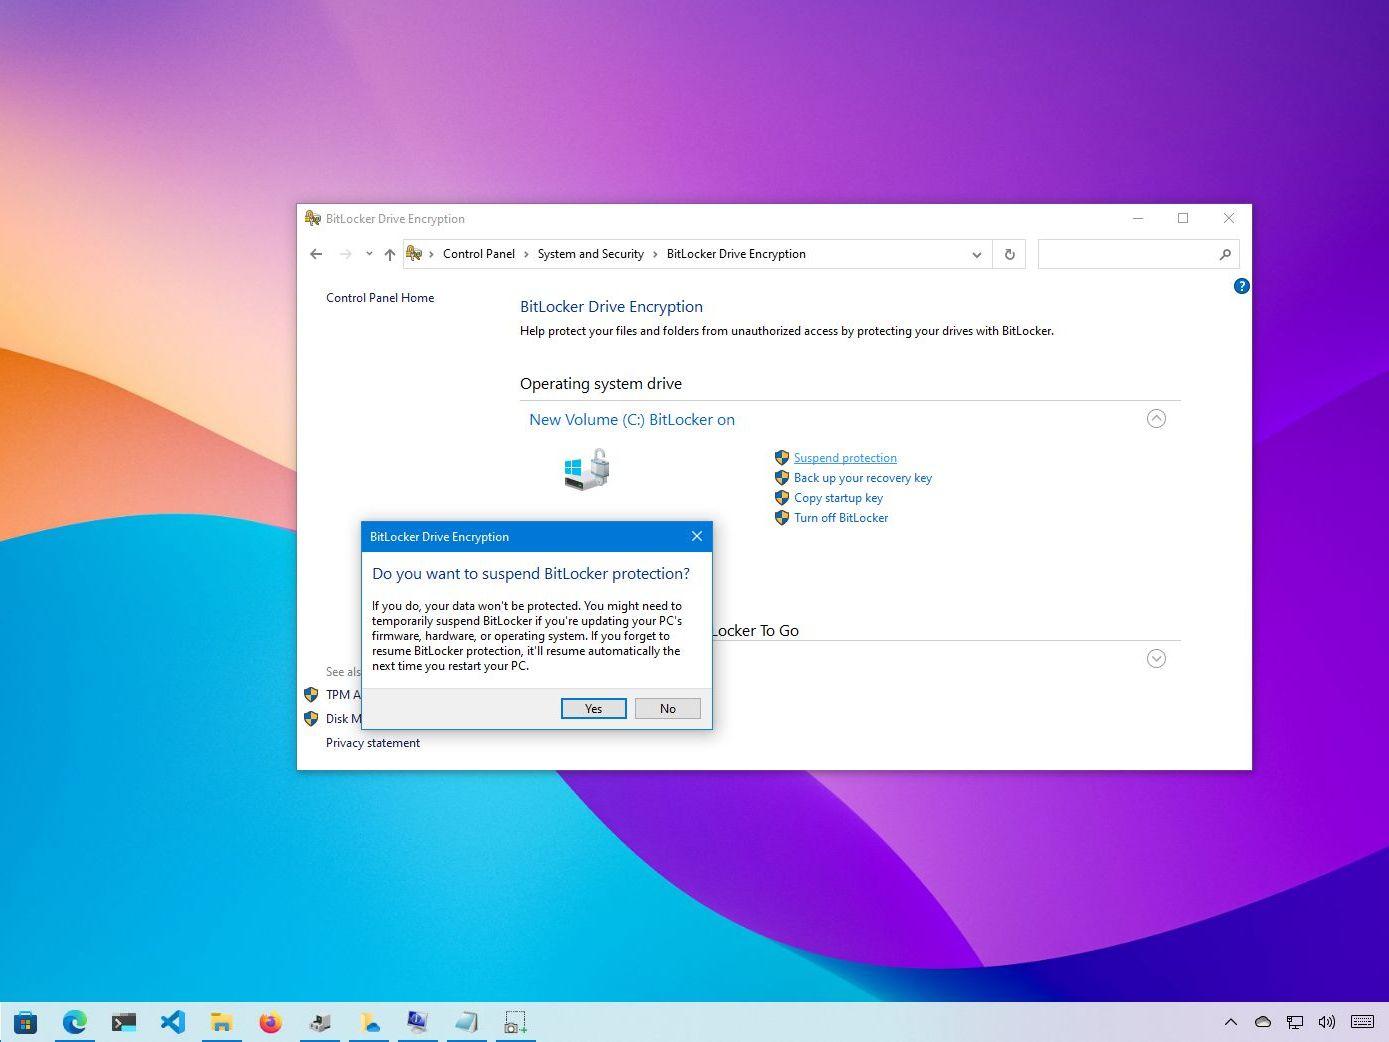
BitLocker, prestazioni, aggiornamento e firewall
Per quanto riguarda gli aggiornamenti, Windows Update potrebbe posticipare i download sulle reti dati (3G/4G considerate a consumo) per ridurre i costi, riprendendoli al ritorno alla connessione Wi-Fi. Se viene rilasciato un aggiornamento critico , questo viene prioritarizzato anche in scenari con connettività limitata.
Per quanto riguarda il firewall, è possibile gestire Windows Defender Firewall dal Pannello di controllo o tramite "Firewall con sicurezza avanzata". Si consiglia di abilitarlo con filtri in entrata e in uscita personalizzati in base alle proprie esigenze (ad esempio, consentendo l'accesso a Internet solo ai browser aziendali).
Inoltre, AppLocker offre regole di firma/produttore per le tue app; l'approvazione di Device Guard per le app viene visualizzata quando sono firmate da Microsoft Store, dalla tua infrastruttura a chiave pubblica (PKI) o da un'autorità di certificazione (CA) attendibile , in linea con la strategia di fiducia.
Un consiglio pratico per completare la procedura: proteggete l'ambiente del firmware. Bloccate l'accesso alle opzioni di avvio per impedire a chiunque abbia accesso fisico di disabilitare Secure Boot o di avviare il sistema da USB. Inoltre, se desiderate impedire l'esecuzione dello strumento di configurazione della sicurezza di sistema, aggiungete una regola ai criteri di integrità che neghi l'accesso al file C:\Windows\System32\SecConfig.efi .
Con tutti questi livelli, si passa da un approccio puramente preventivo a uno che bilancia prevenzione, rilevamento e risposta , in cui il dispositivo dimostra il proprio stato e le identità e le policy determinano l'accesso in ogni fase. Implementando sistematicamente questo approccio in un ambiente di laboratorio, abilitando VBS/HVCI, firmando le policy WDAC, utilizzando AppLocker ove opportuno, misurando con l'attestazione stateful e coordinandosi con BitLocker, Exploit Guard e Application Guard, si alza davvero l'asticella per qualsiasi attaccante.


Scrittore appassionato del mondo dei byte e della tecnologia in generale. Adoro condividere le mie conoscenze attraverso la scrittura, ed è quello che farò in questo blog, mostrarti tutte le cose più interessanti su gadget, software, hardware, tendenze tecnologiche e altro ancora. Il mio obiettivo è aiutarti a navigare nel mondo digitale in modo semplice e divertente.