- BitM steuert Sitzungen von einem Remote-Browser aus, stiehlt Token und kann MFA umgehen.
- Es unterscheidet sich von MitM (Netzwerk) und MitB (Malware lokal) aufgrund der Fokussierung auf den Browser.
- Abhilfe: HTTPS/TLS, VPN, Rolling Tokens, Isolation, UEBA und Zero Trust.
- Benutzerschulungen und Red-Team-Tests schließen Lücken, die durch Social Engineering ausgenutzt werden.
Stellen Sie sich vor, Sie loggen sich unbemerkt in den Browser des Angreifers ein und geben Ihren Benutzernamen, Ihr Passwort und sogar den MFA-Code ein, als wäre nichts geschehen. Das klingt verrückt, beschreibt aber genau die praktische Wirkung eines Browser-in-the-Middle-Angriffs (BitM): Sie glauben, mit Ihrem eigenen Computer zu surfen, interagieren aber in Wirklichkeit mit einem transparenten, entfernten Browser, der unter der Kontrolle des Cyberkriminellen steht.
Herkömmliche Man-in-the-Middle-Angriffe (MitM) stellten bereits ein Problem dar, doch BitM geht noch einen Schritt weiter, da es innerhalb der Browserlogik selbst operiert und nicht über das Netzwerk oder das Endgerät. Forscher wie Franco Tommasi, Christian Catalano und Ivan Taurino (Universität Salento, International Journal of Information Security) erklären, dass es bei BitM so ist, „als säße der Nutzer direkt vor dem Computer des Angreifers“. Dadurch können Angreifer den gesamten Datenaustausch in Echtzeit abfangen, speichern und manipulieren.
Was genau ist ein Browser-in-the-Middle-Angriff (BitM)?
Ein BitM-Angriff ermöglicht es Angreifern, Websitzungen zu übernehmen, ohne den Computer oder das Netzwerk des Opfers zu gefährden . Dies erreichen sie durch den Einsatz einer gefälschten Webumgebung, die legitime Schnittstellen (z. B. für Online-Banking, E-Mail oder Cloud-Dienste) nachbildet. Das Opfer gibt seine Zugangsdaten ein oder interagiert mit der Zwei-Faktor-Authentifizierung in dieser exakten Kopie, während der Angreifer über einen transparenten Browser jeden Schritt verfolgt und steuert.
In der Praxis fungiert BitM als Remote-Browser, der zwischen Ihnen und dem eigentlichen Dienst platziert wird . Es ist nicht nötig, Schadsoftware auf Ihren Computer einzuschleusen: Wenn Sie auf den falschen Link klicken, befinden Sie sich bereits im „Schauplatz“ des Angreifers. Von dort aus kann dieser Formulare auslesen, Sitzungstoken erfassen, Ihre Klicks wiederholen oder sogar Anweisungen verändern, bevor diese an die legitime Website gesendet werden.
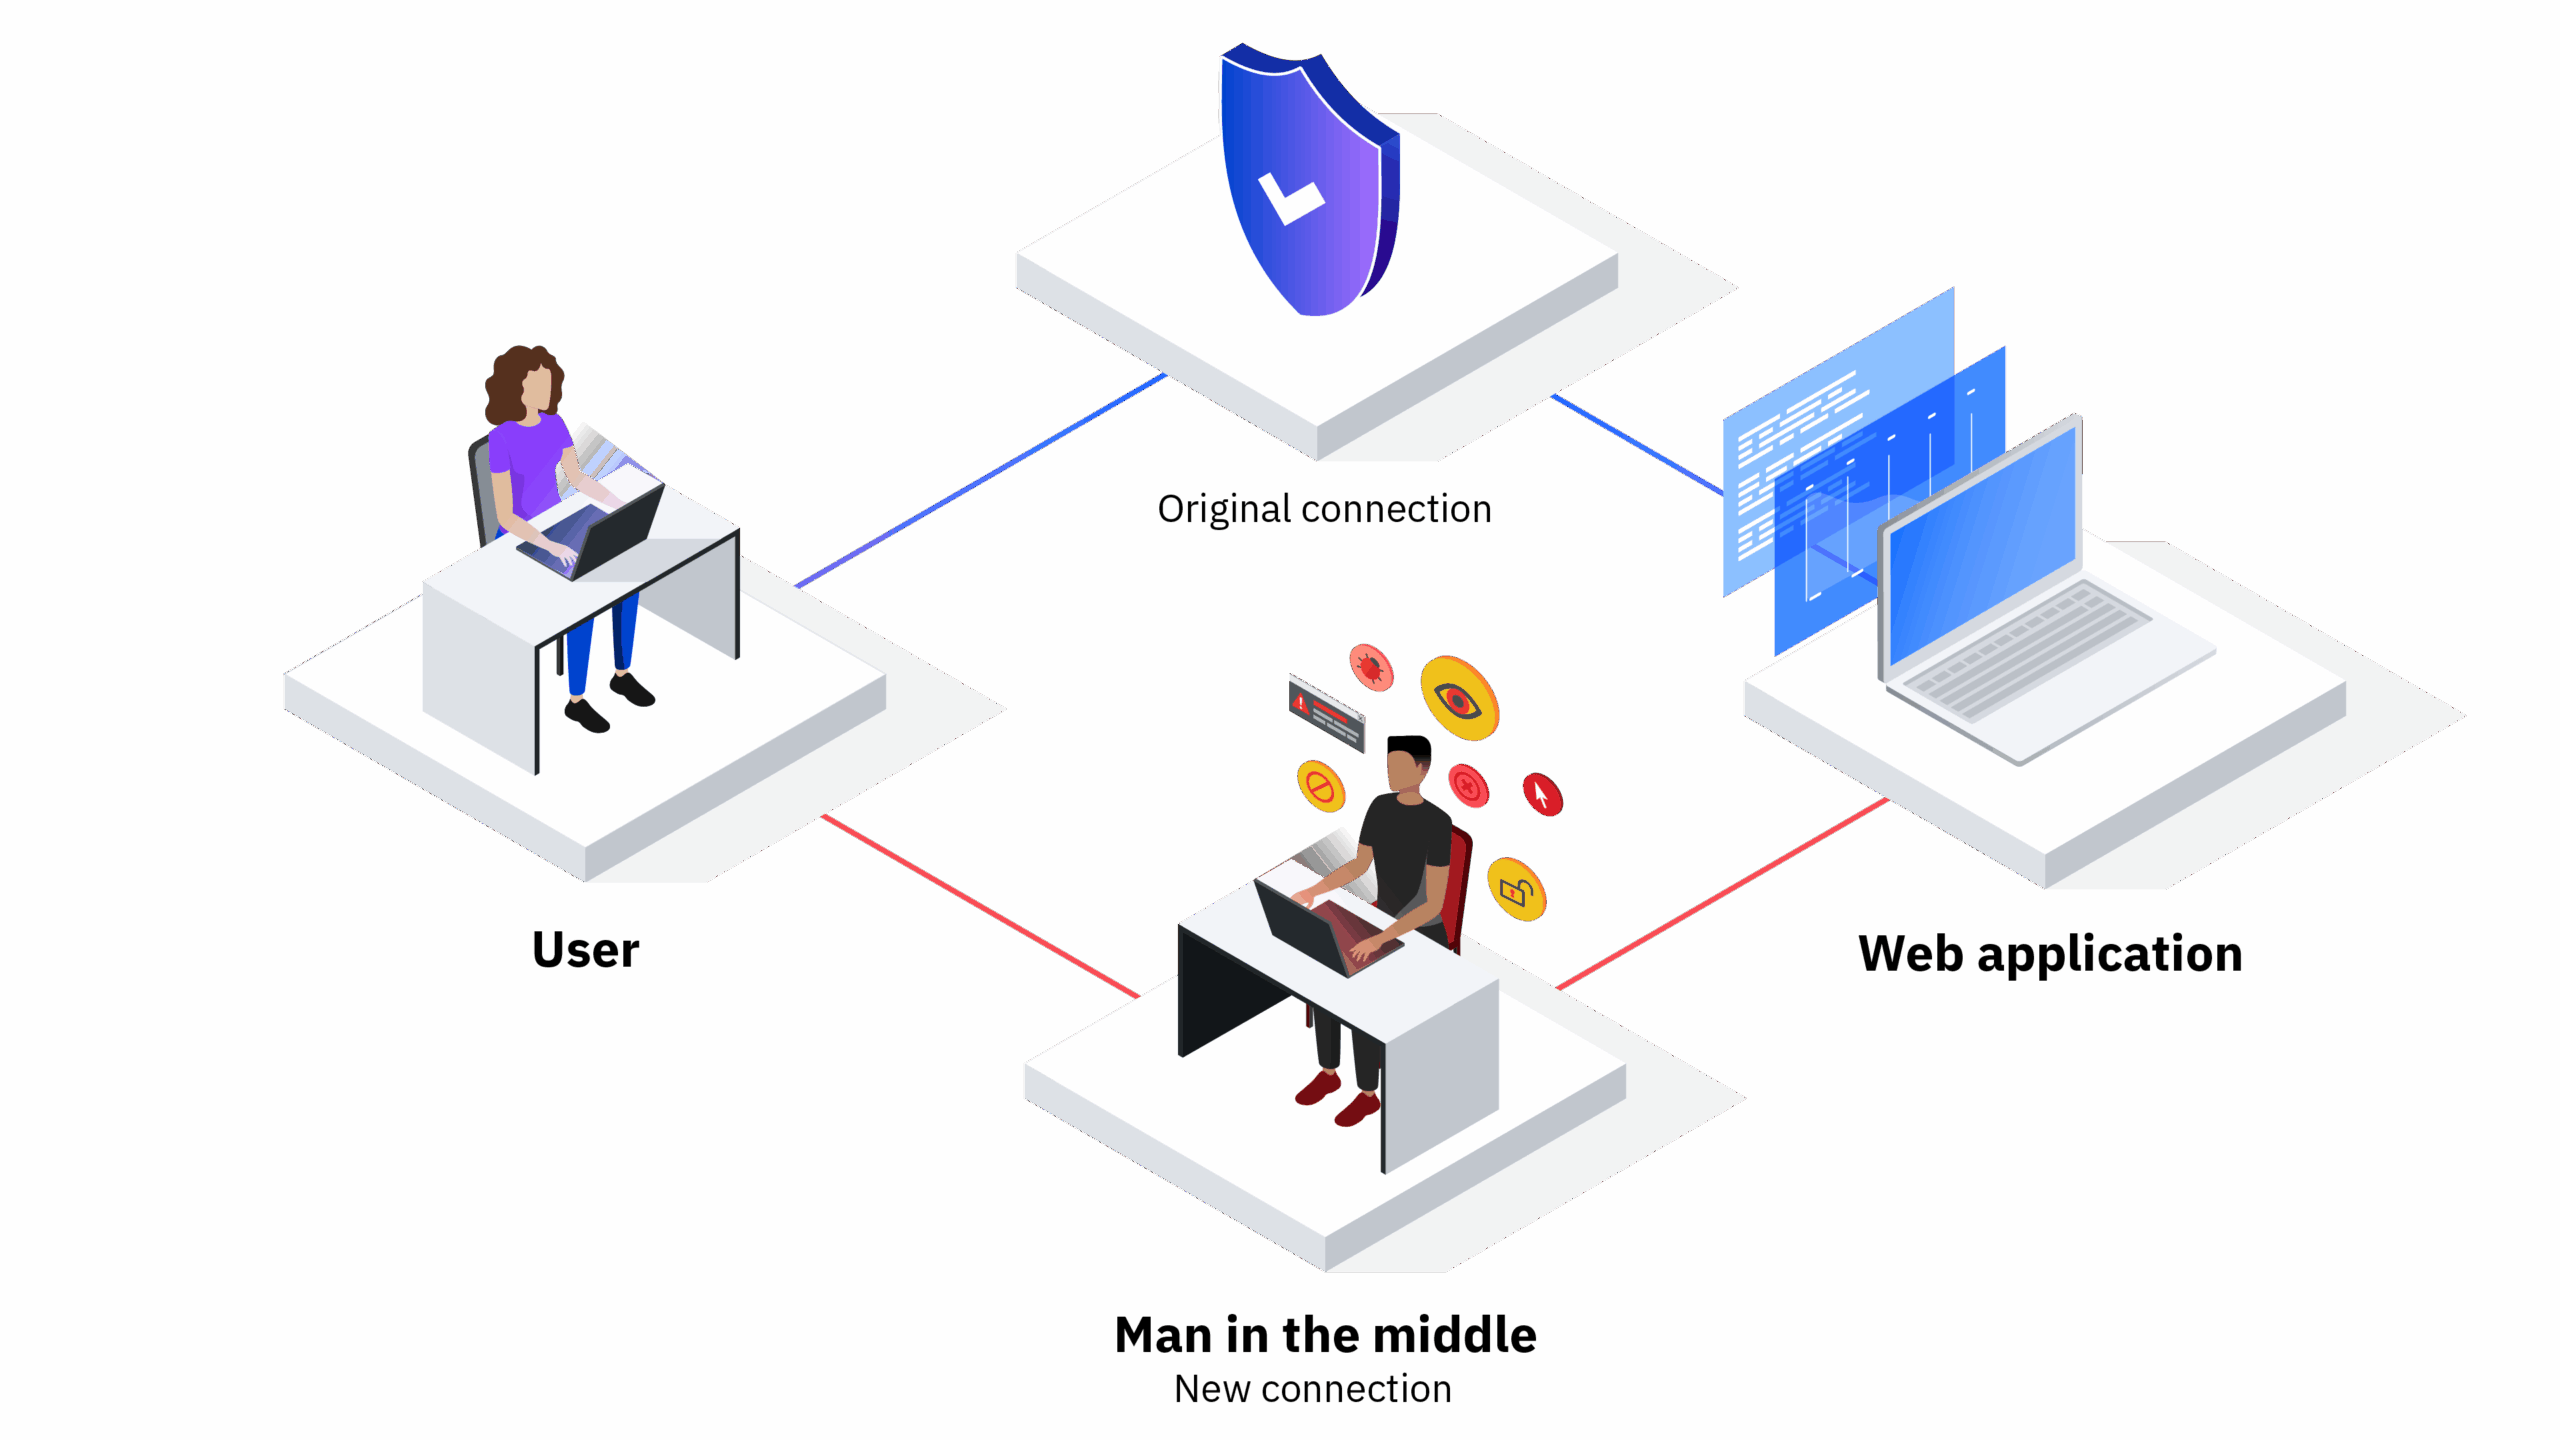
Wichtige Unterschiede: MitM vs. BitM vs. MitB (Man-in-the-Browser)
- Klassisches MitM: Der Angreifer fängt den Datenverkehr zwischen Client und Server auf Netzwerk- oder Transportebene ab. Typische Techniken sind ARP-Spoofing, gefälschte WLAN-Zugangspunkte, DNS-Spoofing oder sogar BGP-Hijacking. Manchmal nutzen sie Proxys und versuchen, HTTPS zu beeinträchtigen (SSL-Stripping) oder gefälschte Zertifikate einzuführen.
- BitM: wirkt „vom“ Browser aus, aber aus der Ferne. Es ist nicht erforderlich, Ihren Computer zu infizierenSie gelangen auf eine geklonte Seite, die im Hintergrund die echte Site in einem vom Angreifer kontrollierten Browser darstellt. Das Ergebnis: Der Kriminelle beobachtet und manipuliert alles mit einer extrem hohen Schnittstellentreue, die mit bloßem Auge kaum zu erkennen ist.
- MitB (Man-in-the-Browser): hier gibt es Trojaner im Browser (Erweiterungen/Injektoren), die beim Besuch bestimmter Ziele geladen werden. Dieser Ansatz erlangte 2012 in Japan und insbesondere 2014 aufgrund spektakulärer Bankbetrügereien traurige Berühmtheit. MitB verhindert, dass die Zertifikatsprüfung oder die Überprüfung der Site-Identität Sie retten kann, da der Angriff nach der Anmeldung erfolgt.
- Operatives Fazit: MitM manipuliert die Route; MitB manipuliert den lokalen Browser; BitM manipuliert einen Remote-Browser der sich als Sie ausgibt. Alle drei verfolgen dasselbe Ziel: Ihre Aktivitäten im Internet abzufangen, zu lesen und gegebenenfalls zu ändern.
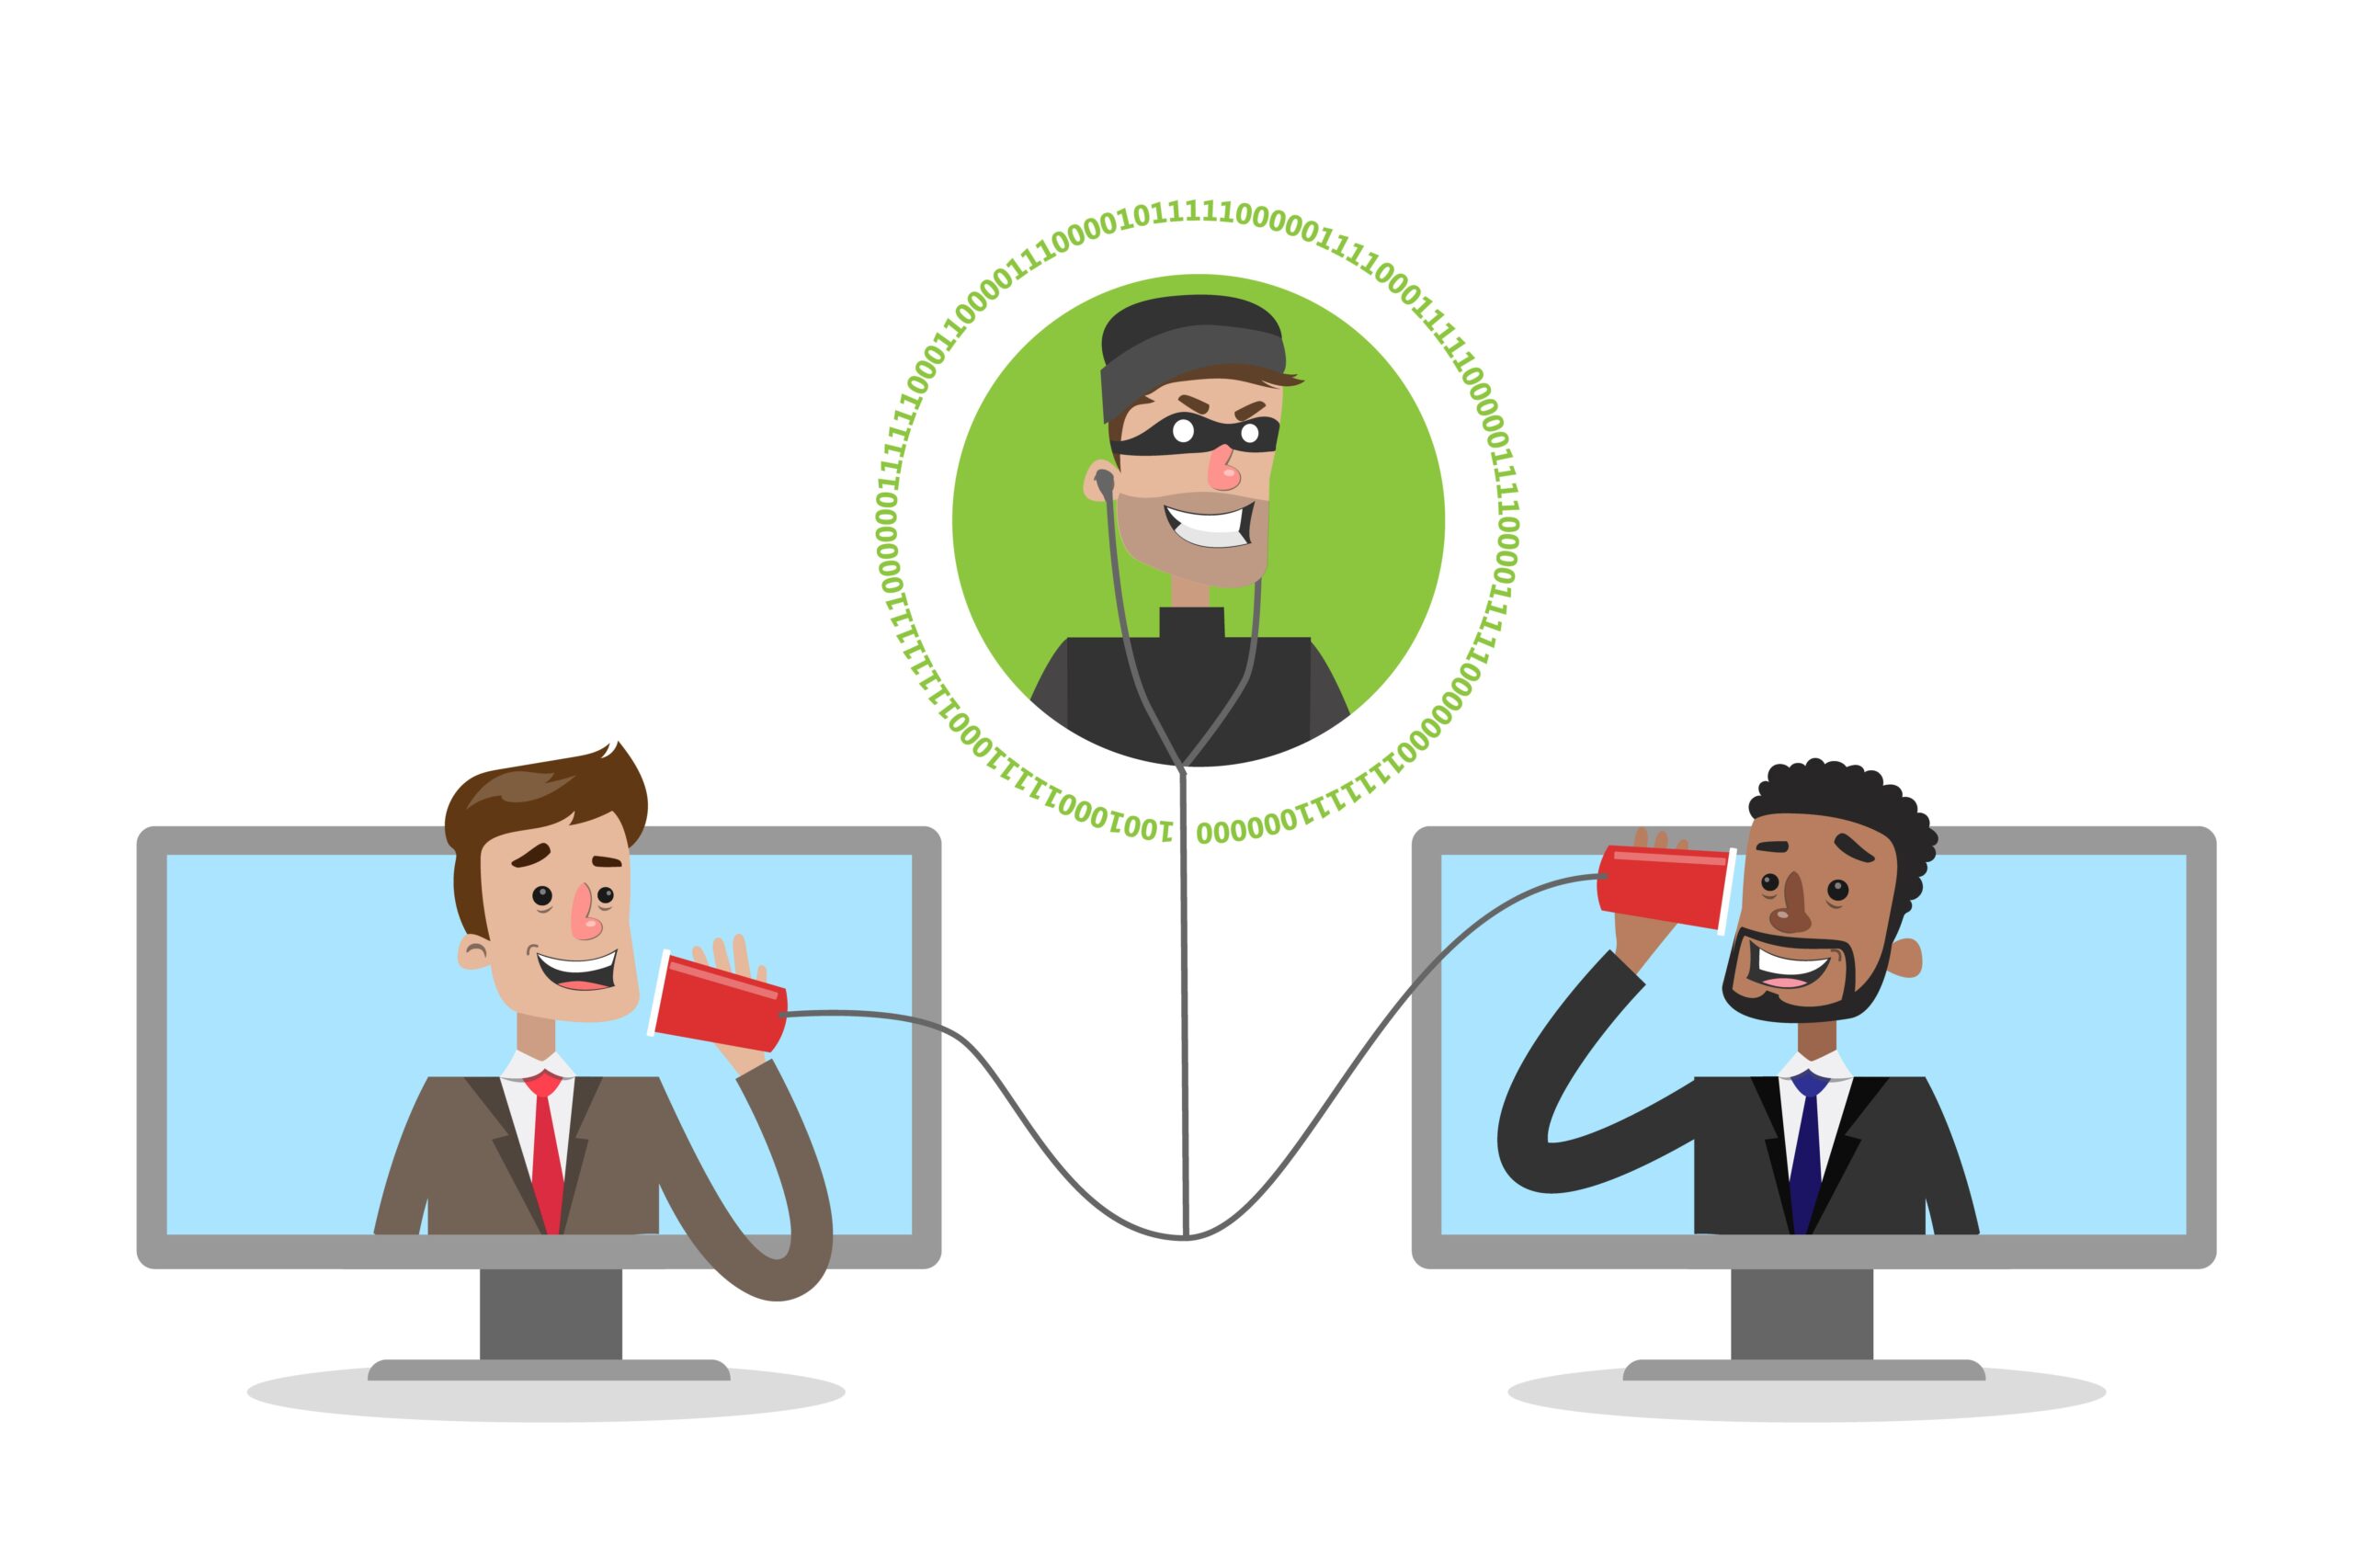
Anatomie eines BitM-Angriffs Schritt für Schritt
- Phase 1 – Betrug (Phishing/Smishing/Social): Das Opfer erhält per E-Mail, SMS oder über soziale Medien (ja, Kampagnen werden sogar über Videos auf viralen Plattformen verbreitet) einen Link und klickt darauf. Dieser Link verweist auf den Server des Angreifers, der eine scheinbar legitime Website anzeigt und eine Zwischenanwendung „aktiviert“.
- Phase 2 – Remote „Transparent Browser“: Die gefälschte Seite initiiert eine Sitzung mit der echten Website über einen vom Angreifer kontrollierten Browser. JavaScript wird oft injiziert, um Erfassen Sie Tastenanschläge, Formularereignisse und TokenFür das Opfer sieht alles wie erwartet aus und reagiert auch so.
- Phase 3 – Nutzung von Webdiensten: Der Benutzer gibt seine Anmeldeinformationen ein, genehmigt die MFA und nutzt die Dienste, ohne etwas Ungewöhnliches zu bemerken. Währenddessen Stiehlt Cookies und Sitzungstoken (einschließlich OAuth/JWT) und können Trades live oder kurz danach ausführen, wobei die Sitzung bereits authentifiziert ist.
Die Teams von Mandiant (einer Google- Tochter ) haben es prägnant zusammengefasst: „Das Stehlen des Session-Tokens ist gleichbedeutend mit dem Diebstahl der authentifizierten Session .“ Gelangt das Token in die Hände eines Angreifers, bietet die Multi-Faktor-Authentifizierung (MFA) keinen Schutz mehr vor weiterem Missbrauch. Und da diese Tools automatisiert sind, lassen sich die Tokens mit minimalem Aufwand innerhalb von Sekunden exfiltrieren.
Die Zwei-Faktor -Authentifizierung (MFA) bleibt unerlässlich , ihr Schutz konzentriert sich jedoch auf den Anmeldevorgang. Bei BitM erhält der Browser des Angreifers nach der Eingabe des zweiten Faktors ebenfalls eine „Belohnung“: ein gültiges Sitzungstoken. Dieses Token kann innerhalb von Sekunden wiederverwendet werden, um auf Ihre Konten zuzugreifen, ohne die MFA erneut durchführen zu müssen.
Dies betrifft Session-Cookies, OAuth-Token und JWTs . Viele Websites verwenden langlebige Token, um die Benutzerfreundlichkeit zu verbessern. Ohne robuste Rotations- und Bindungsrichtlinien stellen diese Token eine Goldgrube für Angreifer dar. In BitM-Architekturen erreicht die legitime Website das Opfer über den Browser des Angreifers , wodurch die Falle visuell kaum zu erkennen ist.
Zu den von Experten empfohlenen Best Practices gehören kurzlebige Token, konsequenter Token-Widerruf und variable Token-Rotation . Das Konzept der „Token-Härtung“ minimiert das Zeitfenster für einen möglichen Angriff, falls ein Token kompromittiert wird. Cookies mit den Flags „Secure“ und „HttpOnly“ tragen außerdem dazu bei, die Browser-seitige Sicherheitslücke zu verringern.
Wichtig: Passwörter sind nicht überflüssig . Sie bleiben in vielen Organisationen die erste Verteidigungslinie und ein zentraler Bestandteil der Multi-Faktor-Authentifizierung (MFA). Gelingt es einem Angreifer nicht, beim ersten Versuch an das Token zu gelangen, können gute Passwortpraktiken und eine effektive MFA ihn stoppen.
Das kryptografische Prisma und der „klassische“ Man-in-the-Middle-Angriff
Um zu verstehen, warum Man-in-the-Middle-Angriffe weiterhin gefährlich sind, hilft die Geschichte von Alice, Bob und Mallory . Alice bittet Bob um seinen öffentlichen Schlüssel. Mallory fängt ihn ab, ersetzt ihn durch seinen eigenen und sendet ihn an Alice. Sie verschlüsselt ihre Nachricht in dem Glauben, sie sei für Bob bestimmt. Tatsächlich verschlüsselt sie sie jedoch für Mallory , der sie liest, nach Belieben verändert und sie mit dem echten Schlüssel verschlüsselt an Bob weiterleitet. Bob schöpft keinen Verdacht.
Die Lehre daraus ist eindeutig: Die Integrität öffentlicher Schlüssel muss verifiziert werden . Hier kommen Zertifizierungsstellen (CAs) und Mechanismen wie Certificate Pinning oder starke gegenseitige Authentifizierung ins Spiel. Ohne diese Sicherheitsebene ist jeder Austausch öffentlicher Schlüssel anfällig für Manipulation und Austausch.
Über die Verschlüsselung hinaus umfassen Man-in-the-Middle-Angriffe (MitM) bekannte Unterangriffe wie Verkehrsanalyse, Angriffe mit gewähltem oder bekanntem Text, Substitutionsangriffe, Replay-Angriffe und sogar Denial-of-Service-Angriffe, um Schwachstellen auszunutzen. Die Einbeziehung von Netzwerkvektoren eröffnet ein breites Spektrum an Möglichkeiten.
Häufig verwandte Vektoren (MitM und Umwelt)
- ARP/DHCP-Spoofing: In lokalen Netzwerken reagiert ein Angreifer, als wäre er der ARP/DHCP-Server oder das Gateway. Umleitung des Flusses um es zu überprüfen oder zu ändern. Der gefälschte DHCP-Server kann beispielsweise nach Belieben schädliche DNS- und Gateway-Funktionen aufzwingen.
- Simulierte WLAN-Zugangspunkte: Netzwerke mit "glaubwürdigen" Namen werden in Cafés, Flughäfen usw. eingerichtet. Wenn Ihr Gerät automatisch eine Verbindung zum AP mit dem stärksten Signal herstellt, Ihr gesamter Datenverkehr läuft über den Computer des AngreifersSeien Sie vorsichtig bei offenen Netzwerken.
- DNS/IP-Spoofing: DNS-Caches vergiften oder IPs fälschen lässt Sie glauben, dass Sie die echte Site besuchen während Sie in Wirklichkeit mit dem Angreifer sprechen. Dies ist eine klassische Methode, um Transaktionen umzuleiten und Anmeldeinformationen abzufangen.
- SSL-Stripping und gefälschte Zertifikate: der Kriminelle versucht, von HTTPS auf HTTP herunterzustufen oder ein Zertifikat einschmuggeln Ungültig. Mit zwei SSL/TLS-Sitzungen, eine an jedem Ende, kann ein Angreifer Daten im laufenden Betrieb lesen und neu schreiben, wenn Sie das Zertifikat akzeptieren.
- BGP-Hijacking: Im Internet zwingt die Werbung für falsche Routen dazu, Ein Teil des Datenverkehrs läuft über die Systeme des AngreifersEs ist weniger verbreitet, aber bei entsprechender Ausführung äußerst effektiv.
Fälle und Muster aus der Praxis
- Mobiles Surfen und IoT mit unsicheren Protokollen: dort Apps oder Geräte, die noch HTTP oder Telnet verwenden. In diesen Fällen Das Lesen und Ändern des Datenverkehrs ist trivial wenn es dem Angreifer gelingt, sich in den Weg zu stellen (bösartiger AP, ARP/DNS).
- Soziale Kampagnen mit viralen Ködern: Kampagnen wurden gesehen, dass Sie verteilen BitM-Kits über Links in sozialen Medien und Videos.Ein einziger Klick genügt, um in einen vom Angreifer instrumentierten Navigationsfluss einzusteigen.
- E-Mail- und Transaktionsbetrug: Die Angreifer übernehmen die Kontrolle über die Postfächer von Mitarbeitern und Kunden echte Threads abfangen und Zahlungen umleitenEs handelt sich um eine äußerst effektive Form des E-Mail-Hijackings gegen Banken und Unternehmen.
- SSL-Stripping-Flow (vereinfachtes Beispiel): Das Opfer fordert https://site an. Der MitM leitet per HTTPS an den Server weiter, antwortet dem Opfer aber per HTTP. Wenn Das Opfer bemerkt nicht, dass das Schloss fehlt, landet auf einer unverschlüsselten Seite, auf der Ihre Anmeldeinformationen offengelegt werden.
- Sitzungs- und Cookie-Diebstahl: Sobald Sie sich authentifiziert haben, die aktive Sitzung wird zum vorrangigen Ziel. BitM erfasst diese Artefakte und verwendet sie erneut für die Anmeldung, ohne die MFA zu wiederholen.
Technische und betriebliche Minderungsstrategien
- HTTPS und TLS ordnungsgemäß bereitgestellt: Verwenden Sie immer sichere Verbindungen und ignorieren Sie keine Zertifikatswarnungen. Verwenden Sie für Anwendungen aktualisiertes TLS, HSTS und Pinnwand konfigurieren falls zutreffend, und minimieren Sie HTTP-Oberflächen.
- Endpunktsicherheit: Aktuelle Patches, Antivirus/Antimalware mit Echtzeitschutz und gehärtete Endpunkte Reduzieren Sie das Risiko von MitB- und Browser-Injektionen.
- VPN für nicht vertrauenswürdige Netzwerke: Verschlüsseln Sie Ihren Datenverkehr in öffentlichen WLANs oder in fragwürdigen Umgebungen. Ein gutes VPN verhindert, dass Dritte Pakete lesen/ändern während der Übertragung. Als Marktmaßstab bieten kommerzielle Lösungen wie NordVPN eine starke Verschlüsselung und keine Protokollprüfungen.
- MFA und gerätegebundene Anmeldeinformationen: priorisiert Phishing-resistente Faktoren (FIDO2/WebAuthn, physische Schlüssel, lokale Biometrie) und Binden von Token an Geräte sodass ein gestohlenes Token nicht von einem anderen Computer aus verwendet werden kann.
- Ende-zu-Ende-Verschlüsselung und bewährte Webpraktiken: Schützt E-Mails, Nachrichten und DNS-Einträge mit starker Verschlüsselung. Verwenden Sie in Anwendungen Cookies mit Secure und HttpOnly, SameSite und verwaltet Sitzungen mit kurzer Ablaufdauer und proaktivem Widerruf.
- Token-Booster: gibt rotierende Token aus von kurzfristig mit variabler Laufzeit; also selbst wenn sie eines stehlen, ist das Zeitfenster für eine Ausnutzung minimal.
- Browser-Isolierung: Bei riskanten Sites führen Sie die Sitzung in isolierten Containern aus oder Remote-Navigationsdienste von der Organisation kontrolliert, um die Auswirkungen von BitM zu reduzieren.
- Sitzungsüberwachung und UEBA: erkennt anomales Verhalten (unmögliche Standorte, Änderungen am Browser-Fingerabdruck, seltsame gleichzeitige Verwendung) und schneidet heiße Sitzungen ab.
- Zero-Trust-Richtlinie: kontextabhängiger Zugriff (Gerät, Geolokalisierung, Sicherheitslage), ohne implizites Vertrauen dafür, dass Sie sich „innerhalb“ des Netzwerks befinden.
- Bewusstsein und Verfahren: schult Benutzer darin, Überprüfen Sie URLs, seien Sie vorsichtig bei Shortern und sehen Sie sich Links vor dem Klicken an. Viele BitM-Angriffe beginnen mit Social Engineering: Der verpasste Klick ist die beste Kontrolle.
- Regelmäßige Tests (Red Team): vierteljährliche Übungen mit Schwerpunkt auf Browserbedrohungen Löcher aufdecken die bei statischen Audits unbemerkt bleiben.
Öffentliches WLAN, E-Mail und andere Bereiche, die Sie nicht vernachlässigen sollten
- Vermeiden Sie den Umgang mit sensiblen Daten in öffentlichen WLANs. Wenn Sie keine andere Möglichkeit haben, verwenden Sie ein VPN und überprüfen Sie die Sperre. Deaktivieren Sie die automatische Verbindung zu offenen Netzwerken und Vergessen Sie unsichere SSIDs deiner Geschichte.
- E-mail: Seien Sie vorsichtig bei unglaublichen Aufforderungen zur Änderung von Bankkonten oder bei Notfällen. Überprüfen Sie über einen alternativen Kanal (offizielle Telefonnummer), bevor Sie Geld überweisen.
- Updates und Browser: Halten Sie Ihren Browser und Ihre Erweiterungen auf dem neuesten Stand; Entfernen Sie Plugins, die Sie nicht verwendenÜberprüfen Sie Berechtigungen und Quellen; viele Eindringlinge beginnen mit Erweiterungen zweifelhafter Herkunft.
- HTTPS „immer“: Geben Sie im Zweifelsfall manuell "https://" ein, schauen Sie sich das Vorhängeschloss an und Akzeptieren Sie keine verdächtigen ZertifikateWenn Ihr Browser Sie warnt, fahren Sie nicht aus reiner Trägheit fort.
Nützliche Lösungen, Referenzen und Frameworks
Check Point bietet VPN-Lösungen für den Fernzugriff an , um Mitarbeiter vor Man-in-the-Middle-Angriffen (MitM) und anderen Bedrohungen zu schützen. Dies ist ein Beispiel dafür, wie gut verwaltete Unternehmens-VPNs das Risiko reduzieren.
Specops Password Policy stärkt Active Directory-Passwörter und erkennt Passwortlecks (Scans statt großer Datenbanken ). In Kombination mit Specops Secure Access (MFA) erhöht es die Anmeldesicherheit.
Kymatio bietet Mitarbeitern Cyber-Risikomanagement und Sensibilisierungsmaßnahmen an, um die Gefährdung durch Social Engineering zu minimieren – ein häufiger Ausgangspunkt bei BitM.
Im Hinblick auf Informationen und Standards hat Google Cloud Threat Intelligence Session-Hijacking-Techniken in BitM dokumentiert, und MITRE CAPEC-701 beschreibt das Angriffsmuster „Browser-in-the-Middle“. In der wissenschaftlichen Literatur gehen Arbeiten wie die von Boffo & Arfaoui und die bereits erwähnten Studien der Universität Salento tiefer auf das technische Modell der Angreifer ein. Fachjournalistische Berichte beschreiben Kampagnen, die BitM-Kits über soziale Medien verbreiten, und bekräftigen damit die Annahme, dass Social Engineering der Auslöser für alles ist.
Browser-in-the-Middle-Angriffe haben die Spielregeln verändert, da sie Ihr Surfverhalten in eine Performance auf der Bühne eines Angreifers verwandeln . Die Kombination aus überzeugenden Ködern , entfernten Browsern und dem Diebstahl von Session-Tokens führt zu schnellen und schwer erkennbaren Auswirkungen. Die Konzentration auf Gewohnheiten (URLs prüfen, öffentliche Netzwerke für sensible Transaktionen meiden), Technologien (robustes TLS, VPN, Browserisolation, kurzlebige Tokens, Phishing-resistente MFA) und Prozesse (UEBA, Zero Trust, Red Team und Schulungen) ist der realistische Weg, das Risiko zu minimieren, ohne dabei die Nerven zu verlieren.

Index
- 1 Was genau ist ein Browser-in-the-Middle-Angriff (BitM)?
- 2 Wichtige Unterschiede: MitM vs. BitM vs. MitB (Man-in-the-Browser)
- 3 Anatomie eines BitM-Angriffs Schritt für Schritt
- 4 Sitzungen, Cookies und Token: Warum MFA Sie möglicherweise nicht rettet
- 5 Das kryptografische Prisma und der „klassische“ Man-in-the-Middle-Angriff
- 6 Häufig verwandte Vektoren (MitM und Umwelt)
- 7 Fälle und Muster aus der Praxis
- 8 Technische und betriebliche Minderungsstrategien
- 9 Öffentliches WLAN, E-Mail und andere Bereiche, die Sie nicht vernachlässigen sollten
- 10 Nützliche Lösungen, Referenzen und Frameworks