在現代企業環境中,保護憑證並嚴格控制 Windows 機器上執行的程式碼已不再是可選項。隨著 Windows 10、Windows 11 和 Windows Server 2016 及更高版本的發布,微軟在基於虛擬化的安全性方面投入巨資,推出了 Credential Guard、Device Guard 和 Application Guard 等技術。請查看我們完整的 Windows 11 企業安全指南。
如果您管理一個裝置網絡,您會想要詳細了解如何正確配置 Credential Guard 和 Device Guard,它們如何與其他措施(如 BitLocker、Exploit Guard 或 Remote Credential Guard)集成,以及 Microsoft Defender Endpoint Security Baselines 發揮什麼作用(尤其是在使用傳統的 Intune 或 GPO 時)。
基礎知識:VBS、VSM 以及憑證保護和設備保護的作用
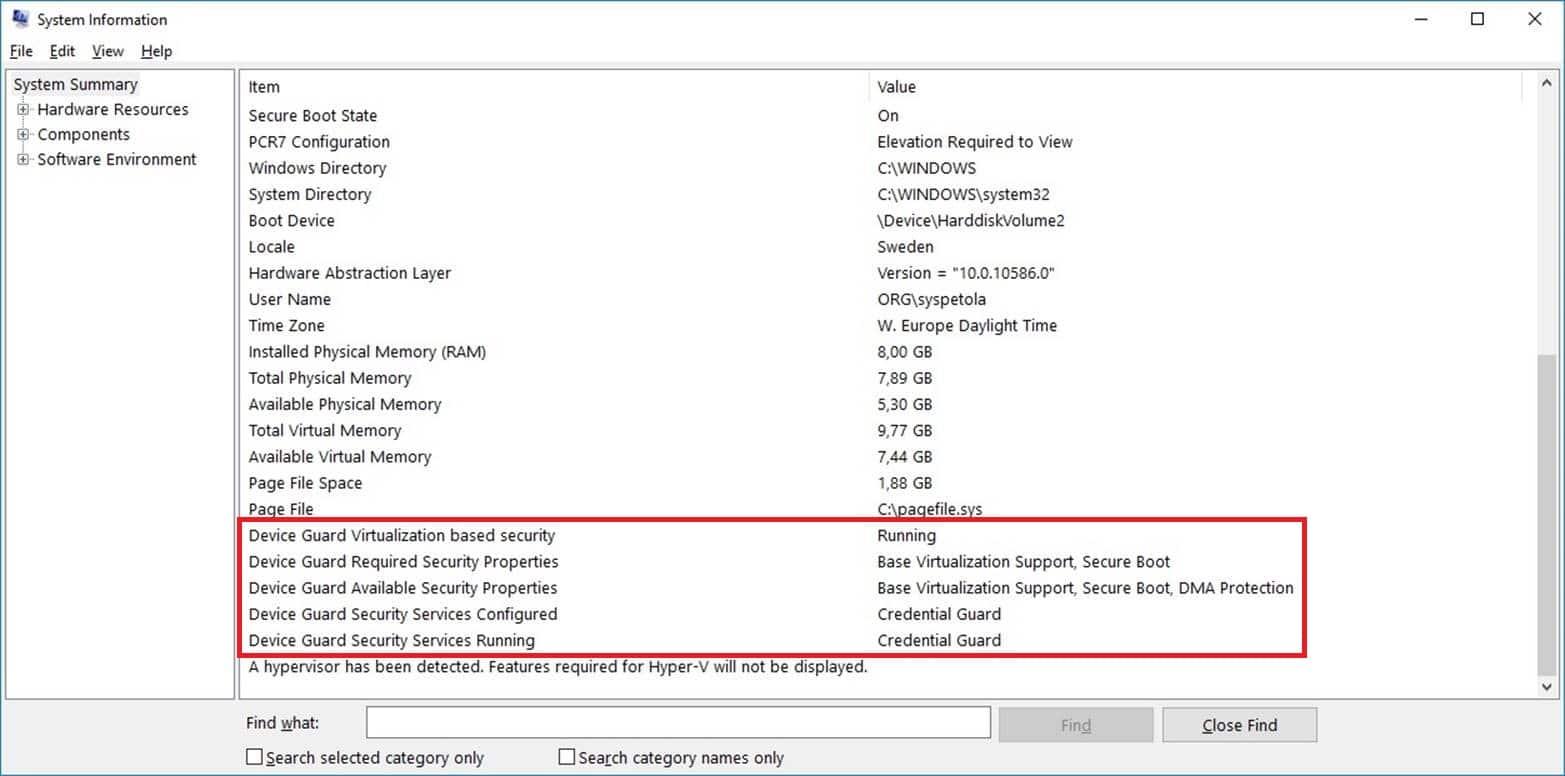
要理解 Credential Guard 和 Device Guard 為何如此有效,首先必須掌握基於虛擬化的安全性 (VBS)的概念。 VBS 利用處理器(Intel VT-x 或 AMD-V)的虛擬化功能,在電腦內部創造一個與主作業系統邏輯分離的隔離環境。這種方法輔以Windows 11 中的核心隔離等技術,進一步加強了核心與系統其他部分之間的隔離。
虛擬安全模式 (VSM)是一個用於儲存和處理高度敏感資訊的子系統,它建構於此 VBS 之上。 「普通」作業系統不會直接存取這些內容,而是透過非常有限且受控的介面與之交互,從而縮小了攻擊面。
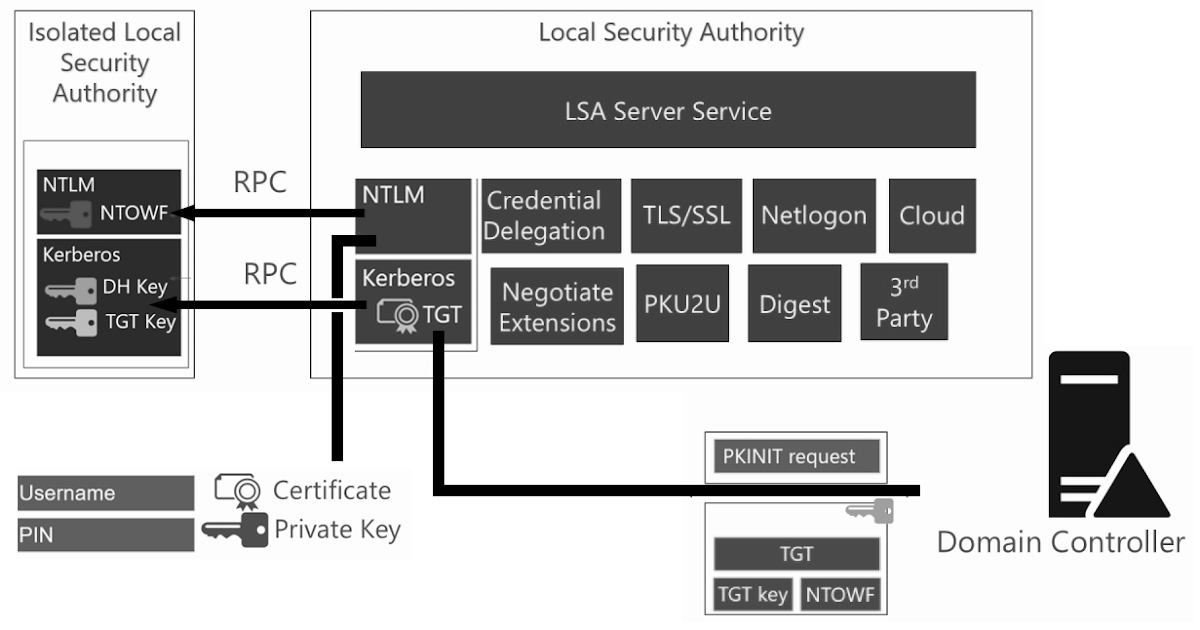
在此背景下,憑證保護功能應運而生。它利用虛擬安全模型 (VSM) 來保護使用者憑證和驗證金鑰(例如 NTLM 雜湊或 Kerberos 票據)。由於這些憑證與系統的其他部分隔離,即使攻擊者獲得了更高的權限,也很難提取這些憑證。
另一方面,Device Guard 則專注於程式碼控制。它的目標是確保只有經過簽署和信任的應用程式才能運行,並阻止未知或潛在惡意二進位檔案。實際上,Device Guard 使用多種技術來實現,其中最廣為人知的是程式碼完整性策略和基於白名單的配置。
兩種解決方案都依賴同一支柱:透過 VBS/VSM 隔離的安全環境,並透過 TPM(可信任平台模組)等硬體進行強化支持,這有助於保護加密金鑰並驗證系統啟動的完整性。
Microsoft Defender 端點安全性基線
如果您使用 Microsoft Intune 或 Microsoft Defender Endpoint Security Console 管理您的設備,安全性基準是您部署複雜配置(例如 Credential Guard 和 Device Guard)的最佳助手,而無需為每個單獨的設定而煩惱。
安全基線其實就是一組預先設定的Windows 參數,由微軟安全團隊分組並推薦。在 Intune 中建立基線設定檔時,實際上是在產生一個包含眾多裝置設定的範本:憑證策略、應用程式控制、VBS 選項、Defender 參數等等。
Microsoft Defender for Endpoint 文件發布了此基準的不同版本,例如:24H1、2020年 12 月基線(版本 6)、2020 年 9 月基線(版本 5)以及更早的版本,例如 2020 年 4 月和 3 月的版本。每個版本都包含一個詳細的選項列表,以及它們的預設狀態,並在可能的情況下提供指向特定配置服務提供者 (CSP)或同一產品組的擴展文件的連結。
當發布新版本的基線時,它會自動回滾到先前的版本。使用舊版本建立的設定檔將變為唯讀:您仍然可以指派它們、變更它們的名稱、描述或目標群組,但您無法修改它們的內部參數。
為了使配置符合新標準,Intune 允許您將這些設定檔更新到目前基線版本。設定檔更新後,您可以編輯設定並調整例如 Credential Guard、Device Guard、BitLocker 或任何其他包含選項的狀態。
微軟強調,此 Defender 端點基線針對實體裝置進行了最佳化。不建議直接在虛擬機器或 VDI 環境中使用,因為某些選項可能會幹擾互動式遠端會話或特定的虛擬化架構。對於 VDI 環境,請務必查閱相關文檔,以了解如何在不影響使用者體驗的前提下提高基線合規性。
前提條件和系統相容性
要讓 Credential Guard 和 Device Guard 正常運行,尤其是如果您想將它們與其他技術(Remote Credential Guard、Application Guard、Citrix 解決方案等)集成,驗證硬體需求、作業系統和軟體版本至關重要。
一般來說,你需要:
- 支援虛擬化的 CPU (Intel VT-x 或 AMD-V)和虛擬化功能已在 BIOS/UEFI 中啟用。
- 支援基於虛擬化的安全 (VBS)已在系統安全設定中啟用。
- TPM的 (最好是 TPM 2.0)以加強金鑰儲存和系統啟動完整性。
- 相容版本 Windows 10/11 企業版 o Windows服務器 從 2016 年開始利用 VSM。
在虛擬桌面和遠端應用程式領域,Citrix 針對其增強型網域傳輸功能(用於 SSO,即單一登入)制定了具體要求,該功能依賴遠端憑證保護:
- 虛擬交付代理程式 (VDA) 版本 2308 或更高版本;如果您在會話主機或用戶端上使用 Windows 11,則需要 VDA 2407 或 2402 LTSR CU2 或更高版本。
- Citrix Workspace 應用程式版本 2309 或更高版本,且在 Windows 11 環境中,至少需要 2405.10 或 2402 LTSR CU2 版本。
- 已加入 Active Directory 網域的 Windows 10/11 64 位元用戶端 與網域控制器直接連接 (無連接,無單一登入)。
- 執行 Windows 10 22H2 或 Windows 11 22H2 或更高版本的單會話主機。
此 Citrix 功能取代了基於舊版 SSO 服務 (ssonsvr.exe) 的傳統網域切換驗證,並且與 32 位元系統不相容。此外,您無法在同一主機上同時使用傳統網域切換和新的增強型域切換。
憑證保護配置和部署
Credential Guard 是 VBS 生態系統的核心元件之一。它的任務很明確:防止儲存在系統中的憑證(例如 LSASS 進程的記憶體雜湊值)被使用轉儲工具或橫向移動攻擊竊取。
若要使用群組原則啟用憑證保護,關鍵設定位於 Windows 基於虛擬化的安全性選項中。在較新的版本中,這些策略通常位於GPO 範本中的「裝置保護」下,具體位於「啟用基於虛擬化的安全性」下。
正確配置此策略後,系統將使用 VBS 啟動並啟動憑證保護。這會導致內部註冊表發生更改,特別是以下鍵值:
HKEY_LOCAL_MACHINE \系統\ CurrentControlSet \控制\ LSA
控制憑證保護功能行為的LsaCfgFlags值位於此處。值為 0 時停用此功能,而其他值(取決於 Windows 版本)則以不同的模式啟用它。如果您要修改這些登錄項,建議遵循安全操作 Windows 註冊表的最佳實踐,並在必要時事先建立備份。
在某些情況下,尤其是在出現相容性問題時,可能需要暫時停用 Windows Defender 憑證保護。例如,Citrix 記錄了一個已知問題:如果用戶端啟用了憑證保護,則虛擬會話的單一登入 (SSO) 可能會失敗,並顯示 Windows 安全性訊息:“您的憑證無效。Windows Defender 憑證保護不允許使用 Windows 登入憑證。”
在這種情況下,主要有兩種方法可以停用它:
- 透過群組原則,修改「啟用基於虛擬化的安全性」選項。 電腦設定 > 管理範本 > 系統 > 設備保護.
- 透過註冊建立 LsaCfgFlags = 0 按照上述路線。
需要注意的是,此限制也會影響透過 RDP 使用遠端憑證保護 (Remote Credential Guard )。如果您需要將增強型網域傳輸與單一登入 (SSO) 結合使用憑證保護,官方建議是向 Microsoft 提交支援請求。
設備防護和代碼控制:白名單和運行模式
Credential Guard 專注於憑證保護,而 Device Guard 則專注於控制設備上可以運行的軟體。其理念是從傳統的基於惡意軟體特徵碼的模型轉向預防性模型,該模型只允許管理員定義為受信任的軟體運行。
實際上,設備防護主要透過以下方式實現:
- 程式碼完整性策略其中指定了哪些二進位檔案、憑證和發布者被認為是受信任的。
- 安全啟動配置和 VBS 以防止 惡意程式碼在早期階段加載 系統的。
- 與部署和管理工具(如 Intune、GPO、SCCM)集成,以分發已簽署的策略。
Device Guard 的行為嚴格程度取決於所選模式:
- 獨立用戶模式 (類似於測試模式或自訂模式),使用者可以保持一定程度的控制權,限制也相對寬鬆。但在商業環境中,這種模式並不理想,因為它容易導致人為錯誤。
- 組織管理模式 (企業管理或企業啟用),管理員定義白名單、灰名單和黑名單,以精確控制允許的內容。
在這種商業模式下,策略通常處理三種類型的網域或網站:
- 可信任的網站 (受信任網站):相當於白名單。這些是風險較低的知名域名,因此瀏覽器或應用程式可以放心存取。 將內容直接上傳到設備 附加限制較少。
- 中立站點 (中立網站):這類網站可能包含敏感資訊(公司或個人資訊),其處理方式取決於具體情況。如果從安全環境訪問,則會受到保護;如果從完全可信任的網站訪問,則可以採取更寬鬆的處理方式。
- 不受信任的網站 (不受信任的網站):相當於黑名單。任何來自這些網域的內容都會被開啟。 在隔離環境中利用虛擬化技術最大限度地降低風險。
同時,Device Guard 通常也會與其他層(例如Application Guard 和 Exploit Guard)搭配使用,這些層會監控潛在危險檔案的下載和執行,以及已知漏洞的利用,並在必要時產生警報和封鎖。
應用程式防護和漏洞利用防護:額外加固
除了 Credential Guard 和 Device Guard 之外,Windows 還整合了Application Guard(主要針對瀏覽器和關鍵應用程式)和Exploit Guard等技術,這些技術擴展了隔離和強化的概念。
Application Guard為運行潛在危險的網站或應用程式創建了一個虛擬化環境。當存取被標記為不受信任的網域時,系統會強制它們在這個基於 VBS 的「隔離容器」中加載,從而防止惡意內容影響主系統或竊取資料。
此解決方案與前述網站清單(受信任、中立和不受信任)以及設備防護策略協同工作。這樣就創建了一個模型,在存取潛在風險資源時,瀏覽器和某些關鍵應用程式可以隔離運行。
另一方面,Exploit Guard 整合了一系列措施來緩解系統和應用程式中的漏洞,並強化了以下要素:
- 記憶體保護以防止任意執行。
- 阻止典型的漏洞利用可疑行為。
- 控製資料夾存取權限以防禦勒索軟體。
Credential Guard、Device Guard、Application Guard 和 Exploit Guard 的組合提供了多層保護,使現代攻擊更加困難,尤其是那些試圖在網路中橫向移動或劫持憑證的攻擊。
企業用途:Windows 10/11、Windows Server 2016 及相關新功能
在伺服器領域,Windows Server 2016 引進了許多 Windows 10 中已有的功能,並針對資料中心環境進行了最佳化。在安全性方面,除了將Windows Defender 集成為預設防毒軟體外,Device Guard 和 Credential Guard 也成為強化作業系統安全的關鍵工具。要了解有關這些改進和新功能的更多信息,請參閱“ Windows Server 中的高級安全性和主要新功能”。
借助這些技術,可以保護網域控制器、應用程式伺服器和檔案伺服器免受憑證竊取和未經授權的二進位檔案執行的侵害。當與 Windows Server 2016 生態系統中的其他新功能結合使用時,這一點尤其重要:
- 支持 嵌套虛擬化這使得 Hyper-V 能夠在虛擬機器中運行,從而為複雜的實驗室和測試環境提供便利。
- 其他工具,例如 性能分析器 或用於不會加入網域的設備部署系統。
- PowerShell 5.1 的新功能包括 DSC(所需狀態設定)、PackageManagement/OneGet 和 PowerShell Direct,用於管理虛擬機器或容器,而無需傳統的網路連線。
在基礎架構領域,Windows Server 2016 也改進了DNS(條件回應的 DNS 策略)、IPAM(集中式 IP 位址管理)、支援 HTTP/2 的 IIS 10等角色,以及 ReFS、NTFS 重複資料刪除、儲存副本和儲存空間等儲存技術。雖然這些技術並非 Credential Guard 或 Device Guard 的直接組成部分,但它們是安全性和可用性生態系統的一部分。
遠距憑證保護、Citrix 和憑證委派
遠端憑證保護將憑證保護理念擴展到遠端連線場景,尤其適用於 RDP 和桌面虛擬化解決方案。其核心思想是,使用者憑證不會以未加密的方式傳輸到遠端主機,而是在客戶端的隔離環境中安全地使用 Kerberos 驗證。
Citrix 依靠這種方法來實現Citrix Workspace 應用程式以及虛擬桌面和應用程式會話中SSO 的增強網域傳輸功能,前提是用戶端裝置已加入 Active Directory 並使用 Citrix StoreFront。
此函數的一些關鍵點包括:
- 它不支援 32 位元作業系統。
- 它取代了 傳統傳輸認證 基於 ssonsvr.exe。
- 它不能與同一會話主機上的傳統傳輸身份驗證同時啟用。
- 傳統身份驗證需要啟用「為系統啟用 MPR 通知」策略,而增強型傳輸允許在沒有該策略的情況下進行 SSO。
- 對於跨域身份驗證, 雙向傳遞信任 跨域邊界取得服務票據;否則,Kerberos 委派將無法運作。
在配置方面,與 Remote Credential Guard 整合需要在 StoreFront、Citrix 策略、會話主機和用戶端電腦中進行一系列步驟。
StoreFront 和 Citrix:使用遠端憑證保護設定 SSO
為了讓增強型網域轉移正常運作,必須將 StoreFront 配置為接受商店和關聯網站上的網域轉移身分驗證。
一般步驟如下:
- 開啟 StoreFront 管理控制台。
- 轉至章節 倉庫 > 管理身分驗證方法此處將顯示與網站對應的視窗。
- 勾選「網域轉移」方塊並接受。
網址:
- 在同一個 StoreFront 控制台中,存取該選項卡 儲存 > Web 接收器 > 管理 Web 接收器網站 > 設定 > 驗證方法.
- 在網站修改視窗中,選取「網域名稱轉移」複選框。
- 應用更改。
接下來,您需要啟用Citrix 的增強型域傳輸策略:
- 從 Citrix Studio 或 Web 控制台中,前往「政策」並建立新的策略。
- 尋找「增強型單一登入網域轉移」設定。
- 將其設為“允許”。
- 保存併申請。
此外,在會話主機上,還需要設定一個 Windows 策略,允許委派不可匯出的憑證:
- 遊覽 電腦設定\策略\管理範本\系統\憑證委派.
- 啟用「遠端主機允許委派不可匯出的憑證」選項。
- 重新啟動會話主機。
在 Windows Server 2016 中,此特定設定不會出現在本機原則中,因此如果您需要本機設定而不是透過 GPO 設定,則必須透過登錄HKLM\SYSTEM\CurrentControlSet\Control\Lsa進行調整,建立/修改 DWORD 值DisableRestrictedAdmin,並將資料設為 0。
客戶端設備配置和受信任站點
在客戶端設備方面,也有一些工作要做。為了透過增強型網域傳輸實現無縫的單一登入體驗,必須在用戶端啟用該功能並信任 StoreFront 網站。
可透過本機原則或群組原則物件 (GPO) 啟用增強型網域轉移功能:
- 導航 電腦設定\策略\管理範本\Citrix 元件\Citrix 工作區\使用者驗證.
- 啟用「增強型網域轉移以實現單一登入」設定。
- 請重新啟動 Citrix Workspace 應用程式以使變更生效。
同時,您需要確保用戶端能夠將 StoreFront URL 識別為本地內部地點或受信任網站的一部分。如果該 URL 不屬於任何已信任的網域,則可以透過指令將其加入:
- 遊覽 電腦設定\策略\管理範本\Windows 元件\Internet Explorer\Internet 控制面板\安全.
- 啟用“網站到區域分配清單”,並將相關 URL 新增至您的區域(例如,本機內網或受信任的網站)。
- 啟用「登入選項」選項,並將其設定為「使用目前使用者名稱和密碼自動登入」。
透過這組設置,客戶可以利用遠端憑證保護和增強的網域傳輸進行 SSO,前提是不會因為 Windows Defender 憑證保護的存在而受到限制,如已知問題部分所述。
受限網站區域、ActiveX 控制項和瀏覽器加固
Windows 安全性難題的另一個重要組成部分是Internet Explorer 安全性區域的配置(儘管它正在逐步淘汰,但仍會影響許多系統元件),以及 ActiveX 控制項、腳本和下載的處理方式。
限制區域採取最嚴格的策略。可透過群組原則調整的常見選項包括:
- 允許還是不允許 跨域資料來源存取.
- 啟用或禁用 活動腳本 以及二進制和腳本行為。
- 檢查是否允許。 拖放文件或複製/貼上 網站和視窗之間。
- 允許或阻止檔案下載和自動下載。
- 控制 XAML 檔案的載入和 META REFRESH 的使用。
- 限制使用 的ActiveX 明確批准的域名,既用於 TDC 控制,也用於其他控制。
- 限制腳本啟動的窗口,不限制其大小或位置。
- 管理 VBScript、Java、applet 和 .NET 相關元件的使用。
- 決定是否 他們會運行防毒軟體來對抗 ActiveX 控制項。 或允許在沒有反惡意軟體的情況下使用它。
- 啟動類似以下的過濾器 跨站腳本攻擊 (XSS) 過濾器保護模式或智慧型螢幕過濾器。
這套策略是縱深防禦方法的一部分,除了憑證保護和設備保護之外,其目標是減少來自瀏覽器的攻擊面,瀏覽器通常是最常見的入口點之一。
存取控制清單 (ACL)、存取控制和個人存取控制 (PAC):其他安全上下文
除了 VBS、VSM 和 Windows Guards 之外,系統安全性還高度依賴存取控制清單 (ACL)。在 Windows 系統中,ACL 定義了誰可以存取哪些資源以及擁有哪些權限,這些權限既包括檔案系統層級的資源,也包括其他內部元件的資源。
存取控制清單 (ACL) 可讓您對物件配置非常特定的權限(物件權限),而不僅僅是常見的讀取/寫入權限。例如,您可以允許使用者讀取檔案內容但不允許變更其權限,或允許服務修改記錄但不允許刪除記錄。
ACL 繼承也發揮關鍵作用,因為它允許權限傳播到子資料夾和文件,而無需單獨配置。必須謹慎處理:不正確的權限繼承可能會開啟不必要的文件,或者相反,阻塞合法進程。
在更進階的場景中,Windows 支援基於政策的存取控制 (PAC)模型,從而實現更動態、更上下文關聯的規則。所有這些都與日誌系統整合在一起。雖然本文未詳細介紹日誌系統,但它也是安全性和稽核的關鍵元件;您可以參考我們關於Windows 安全性稽核的文章,以了解如何記錄和查看相關事件。
與 VSM 的關係是直接的:VSM 依靠 ACL 和 Windows 安全模型來隔離系統的敏感部分,確保只有經過驗證且具有適當權限的程式碼才能與受保護的元件互動。
透過正確部署 Credential Guard、Device Guard、Application Guard、Exploit Guard、瀏覽器策略、精心設計的 ACL 以及使用安全基線,可以建立一個 Windows 環境,在該環境中,憑證安全,惡意程式碼很難執行,常見的攻擊向量得到強力保護,同時在安全性和最終用戶的可用性之間保持合理的平衡。


對字節世界和一般技術充滿熱情的作家。我喜歡透過寫作分享我的知識,這就是我在這個部落格中要做的,向您展示有關小工具、軟體、硬體、技術趨勢等的所有最有趣的事情。我的目標是幫助您以簡單有趣的方式暢遊數位世界。