- Bir SOC, 7/24 izleme, tespit etme ve yanıt verme amacıyla insanları, süreçleri ve teknolojiyi entegre eder.
- Katmanlı yapısı (1-3) ve uzmanlaşmış rolleri sınıflandırmayı ve araştırmayı optimize eder.
- SIEM, EDR/XDR ve SOAR gibi araçlar telemetriyi birleştirir, otomatikleştirir ve bağlam sağlar.
- KPI'lar (MTTD/MTTR), en iyi uygulamalar ve modeller (dahili, hibrit, SOCaaS) güvenlik ve işi uyumlu hale getirir.
Günümüzün dijital dünyasında, kuruluşların yalnızca virüsten koruma yazılımlarına ve güvenlik duvarlarına ihtiyacı yok: siber güvenlik olaylarını sürekli olarak izleyebilen, tespit edebilen ve bunlara müdahale edebilen bir ekibe ihtiyaçları var . İşte burada SOC (Güvenlik Operasyon Merkezi) devreye giriyor; varlıkları ve iş sürekliliğini korumak için insanları, süreçleri ve teknolojiyi bir araya getiriyor.
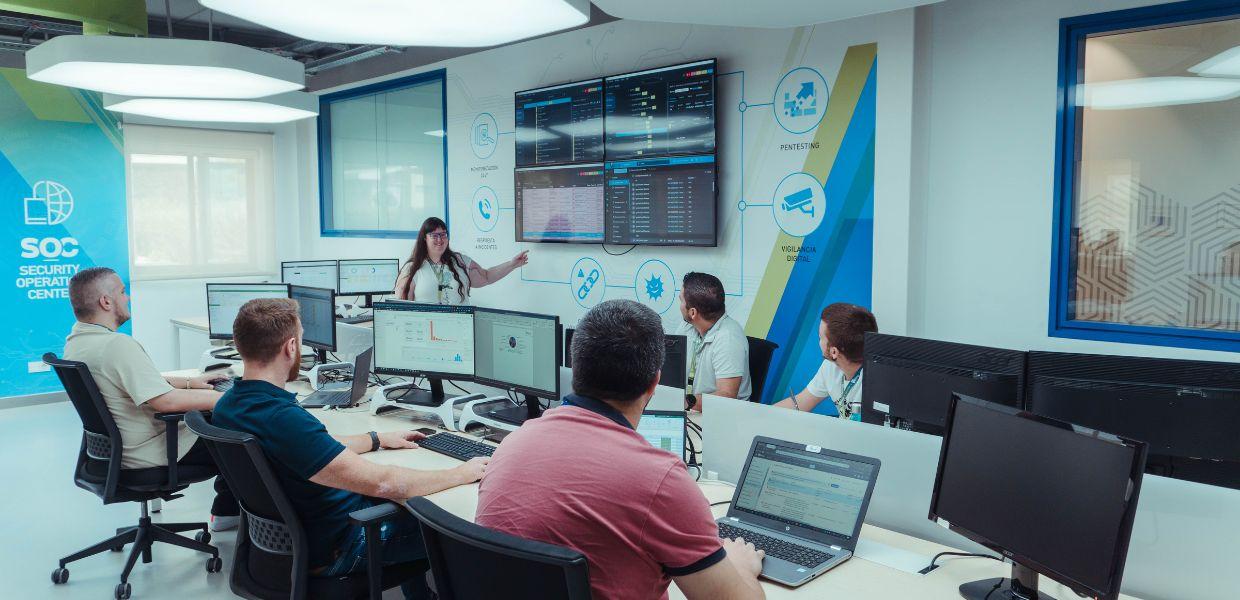
Sadece ekranlarla dolu bir odadan çok daha fazlası olan SOC, sürekli izleme, gelişmiş tespit ve tehdit istihbaratını koordineli bir yanıtla birleştiren operasyonel bir hizmettir. İyi tasarlanmış bir SOC, tüm altyapıdan (yerel, bulut ve üçüncü taraf) gelen telemetriyi entegre eder, bağlam sağlar ve bir saldırı belirtisi olduğunda dakikalar içinde eylemleri koordine eder.
SOC (Güvenlik Operasyon Merkezi) Nedir?
Güvenlik Operasyon Merkezi (SOC), siber güvenlik olaylarını önlemek, tespit etmek, analiz etmek ve bunlara 7/24 müdahale etmek için insanları, süreçleri ve teknolojiyi bir araya getiren merkezi bir fonksiyondur . Misyonu, 7/24 izleme, olay ilişkilendirme ve önceden tanımlanmış müdahale prosedürleri aracılığıyla sistemleri, ağları ve verileri korumaktır.
Uygulamasına gelince, iki ana yaklaşım vardır: kuruluş tarafından dahili olarak yönetilen (altyapı, araçlar ve personel) kurum içi SOC ve harici bir sağlayıcının operasyonları, platformları ve istihbaratı sürekli kapsama ile devraldığı Hizmet Olarak SOC (SOCaaS). Her iki model de aynı amacı güder: riski ve tehditlere maruz kalma süresini azaltmak.
Yapı, hiyerarşi ve profiller
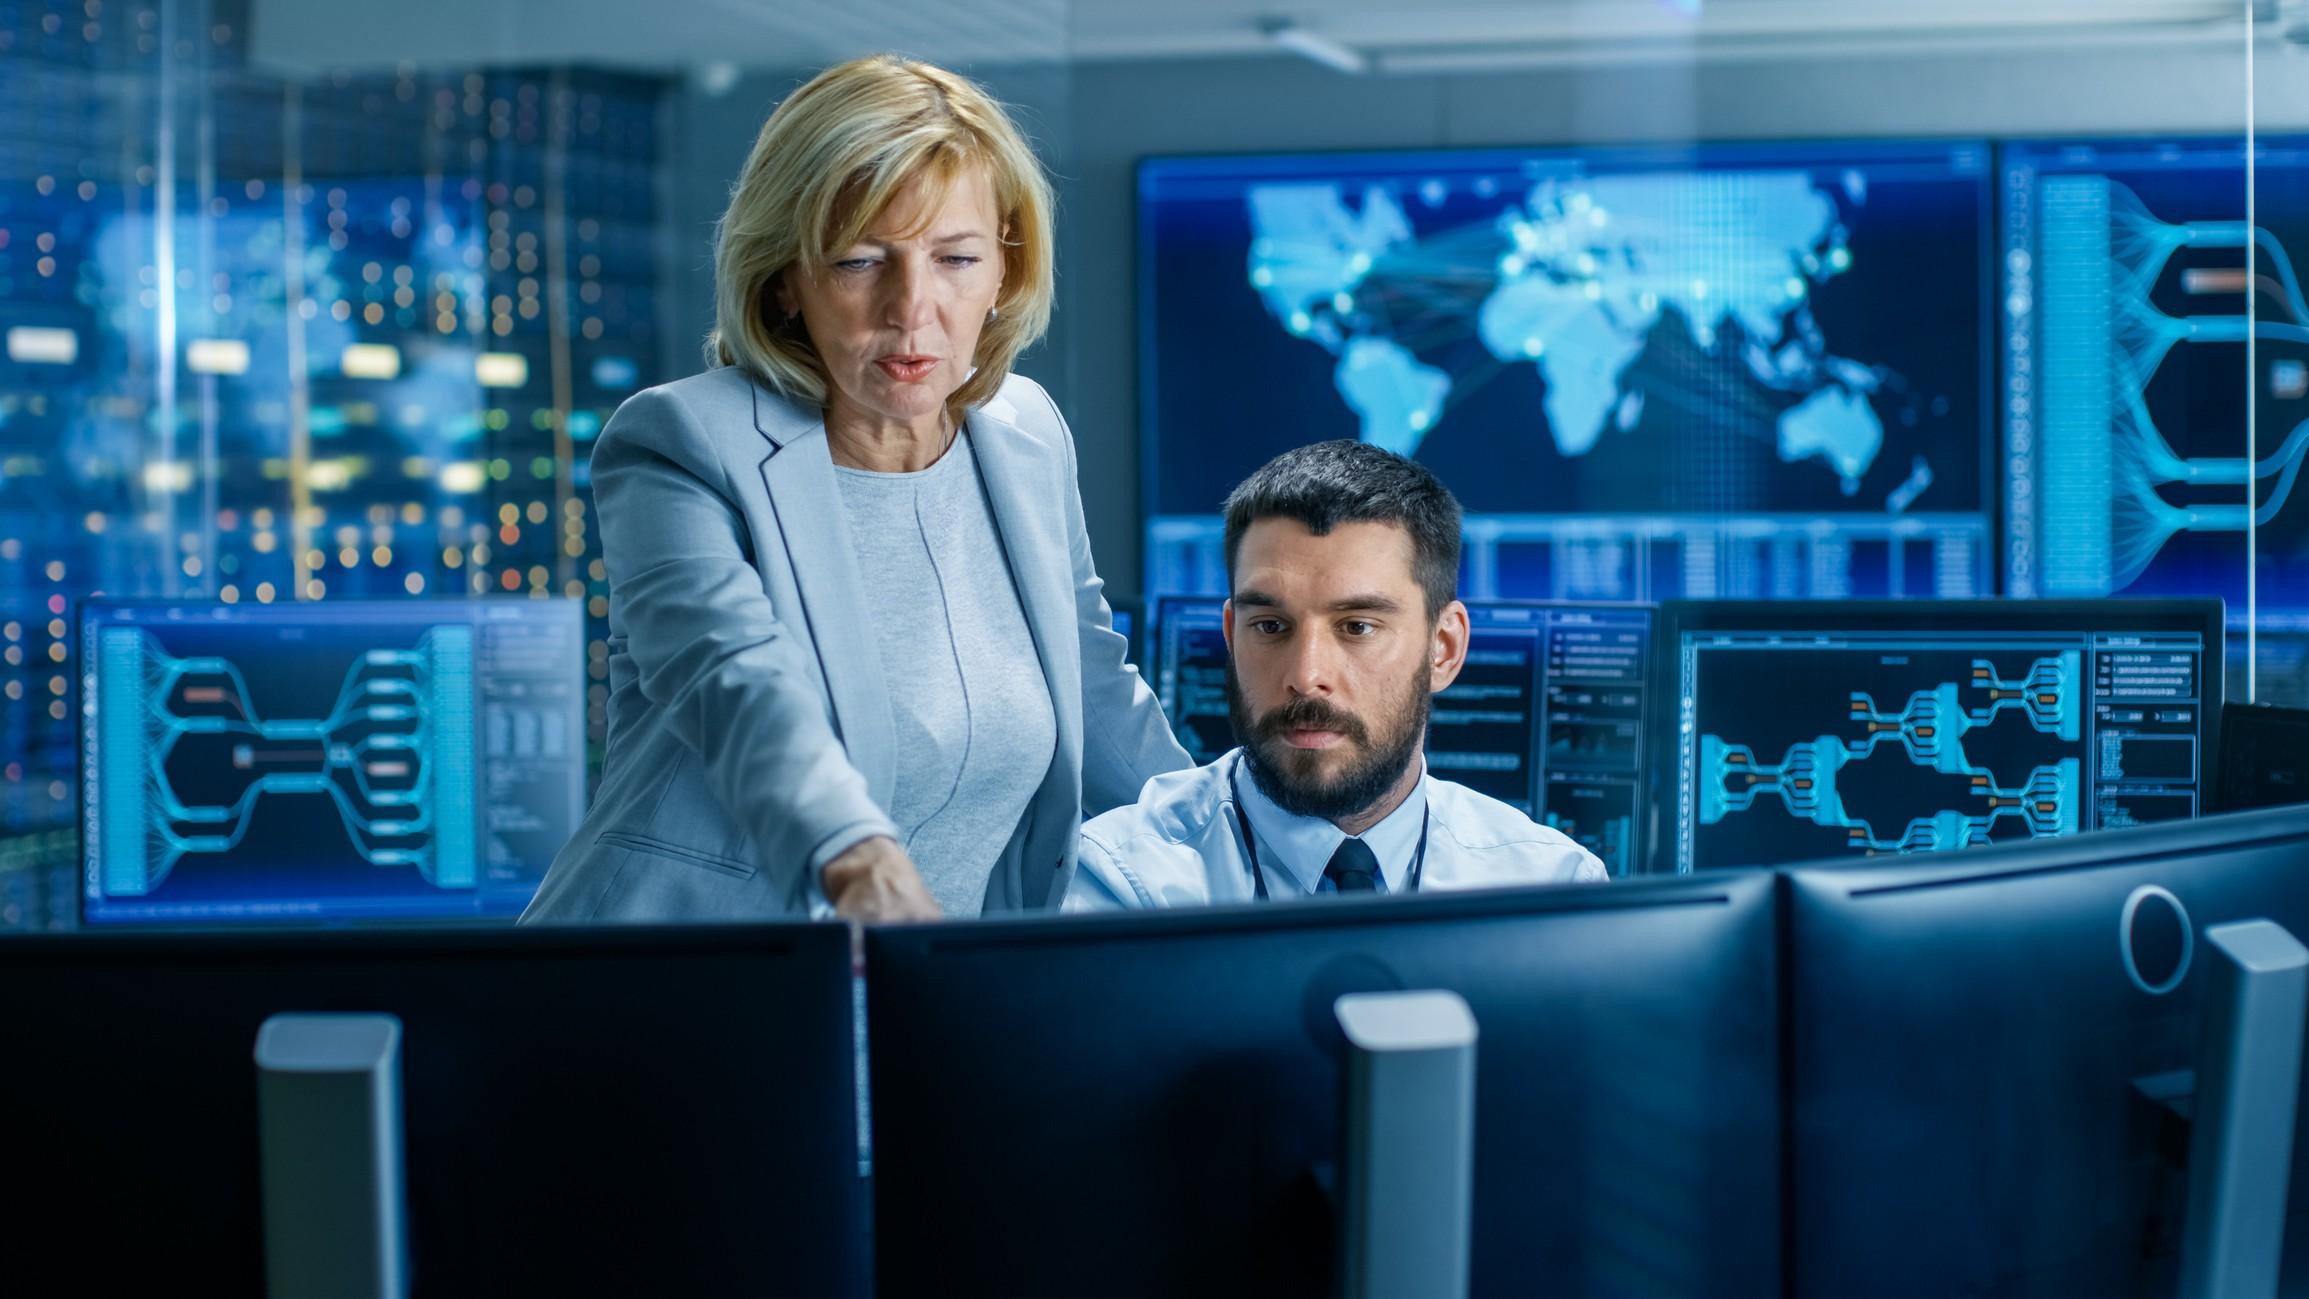
7/24 çalışabilmek için, SOC'lar vardiyalı ve deneyim seviyelerine göre çalışır. En yaygın yapı, uyarıları izleyen ve sınıflandıran 1. Seviye analist katmanı, kapsamlı bir şekilde araştırma yapan ve önleme önerilerinde bulunan 2. Seviye katmanı ve karmaşık olayları çözen ve tehditleri avlayan 3. Seviye uzman katmanı ile başlar.
Bu seviyelerin yanı sıra, genellikle uzmanlaşmış roller de bulunur: SIEM korelasyon ve yönetim uzmanları , düşman taktiklerini ve tekniklerini inceleyerek tespitleri besleyen istihbarat analistleri ve adli tıp ve müdahale deneyimine sahip DFIR (Dijital Adli Bilişim ve Olay Müdahale) ekipleri.
Organizasyonel açıdan bakıldığında, bir SOC (Güvenlik Operasyon Merkezi), günlük operasyonları denetleyen bir yönetici , savunma mimarisini tasarlayan ve sürdüren güvenlik mühendisleri/mimarları , çeşitli seviyelerde izleme ve müdahale yapan analistler , proaktif tehdit avcıları ve olay sonrası analiz için adli bilişim uzmanlarından oluşur . Birçok şirkette, CISO ( Bilgi Güvenliği Yöneticisi) , SOC ile üst yönetim arasında bir bağlantı görevi görür.
SOC'nin organizasyon şemasındaki konumu değişebilir: BT/Operasyonlar, bir Güvenlik grubu, NOC'ye entegre olup olmadığına veya doğrudan CIO/CISO ofisine rapor verip vermediğine bağlıdır. Ayrıca, stratejiyi koordine eden merkezi bir çekirdek ve belirli alanlara (örneğin, ağ oluşturma, bulut, OT) odaklanan çeşitli "yarıçap" birimlerinden oluşan, ölçeklenebilirliği ve koordinasyonu iyileştiren radyal mimari modeli de vardır.
Temel işlevler ve günlük süreçler
SOC yalnızca ekranlara bakmakla kalmaz: sürekli bir keşif, izleme, tespit, müdahale ve iyileştirme döngüsü uygular . Genel olarak, bunlar onun temel işlevleridir.
Sürekli izleme ve tespit
Temel işlevi, anormal faaliyetleri tespit etmek için genişletilmiş altyapıyı (uygulamalar, sunucular, uç noktalar, ağlar, bulut iş yükleri) 7/24 izlemektir . Bunu başarmak için SIEM ve diğer platformlar, gerçek zamanlı uyarıları ve telemetriyi birleştirerek, saldırı modellerini belirlemek için sinyallerin ilişkilendirilmesini sağlar.
Kayıt yönetimi çok önemlidir : Sadece kayıtları toplamak yeterli değildir ; temel ölçütleri belirlemek ve sapmaları tespit etmek için analiz edilmeleri gerekir. Birçok saldırgan, şirketlerin kayıtlarını kapsamlı bir şekilde incelememesinden faydalanır ve bu da, ihlal ele alınmadığı takdirde haftalarca veya aylarca sürebilecek güvenlik açığı pencereleri yaratır.
Sınıflandırma ve araştırma
Önemli olan doğru bilgiyi yanlış bilgiden ayırmaktır: ekip uyarıları inceler, yanlış pozitifleri eler ve tehditleri ciddiyet ve kapsamlarına göre önceliklendirir. Modern çözümler, sınıflandırmaya yardımcı olmak ve verilere dayalı olarak zaman içinde gelişmek için yapay zeka/makine öğrenimini kullanır.
Soruşturmada analistler, ağ, uç nokta ve bulut telemetri verilerine ve düşmanın taktik, teknik ve prosedürlerine ilişkin istihbarata dayanarak meşruiyeti ve etkiyi doğrular, olaylar zincirini yeniden oluşturur, etki alanını değerlendirir ve önleme eylemleri hazırlar.
Olay yanıtı
Bir tehdit doğrulandıktan sonra, SOC (Güvenlik Operasyon Merkezi) onu kontrol altına almak ve ortadan kaldırmak için harekete geçer. Tipik önlemler arasında uç noktaların veya ağ segmentlerinin izole edilmesi, tehlikeye atılmış süreçlerin veya hizmetlerin durdurulması, kötü amaçlı yazılım öğelerinin kaldırılması ve gerektiğinde trafiğin yönlendirilmesi yer alır.
- Araştırın ana neden teknik güvenlik açıklarını ve süreç veya hijyen hatalarını (örneğin zayıf parolalar veya güvenli olmayan Office makroları).
- Bağlantıyı kes veya tehlikeye atılmış cihazları kapatın geçici.
- izole etmek ağın etkilenen alanları veya sınırlama kurallarını uygulayın.
- Duraklat veya durdur uygulamalar/süreçler riskli.
- kaldırmak kötü amaçlı dosyalar veya enfekte.
- koşmak kötü amaçlı yazılımlara karşı denetimler ve ek kontroller.
- İptal et veya kimlik bilgilerini sıfırla İç ve dış etkilerden etkilenmiştir.
Olay kontrol altına alındıktan sonra, SOC (Güvenlik Operasyon Merkezi) BT ile birlikte kurtarma ve normale dönüşü koordine eder : fidye yazılımı gibi olaylarda ortamın temiz olduğundan emin olmak için geri yüklemeler, yeniden yüklemeler veya yedeklemelerin kullanımı gerçekleştirilir.
Tehdit avcılığı ve adli analiz
Proaktif tehdit avcılığı, geleneksel uyarıları tetiklemeyen ince ipuçlarını arar ve hipotezlere, gelişmiş sorgulara ve geçmiş telemetri verilerine dayanır. Reaktif tespiti tamamlar ve bekleme süresini azaltır.
Dijital adli tıp, ne olup bittiğini, ne zaman, nasıl ve ne gibi etkilerle gerçekleştiğini yeniden oluşturmamızı sağlar. Bu uygulama, kanıtlar, çıkarılan dersler ve benzer saldırıları önlemek için gereken güvenlik önlemlerini ortaya koyar.
Farkındalık, güvenlik açıkları ve yamalar
SOC ayrıca, güvenli uygulamaları ve erken raporlamayı teşvik eden çalışan farkındalık oturumları düzenlemektedir. Buna paralel olarak, risk kriterlerine dayalı olarak zayıf noktaları önceliklendirmek ve gidermek için güvenlik açığı yönetimi ve yama programlarını koordine etmektedir.
Diğer alanlarla (BT, Hukuk, İK, yönetim) iş birliği, birleşik bir yanıt oluşturmak ve güvenliği iş hedefleri ve uyumlulukla uyumlu hale getirmek için şarttır .
SOC Teknolojileri ve Araçları
Teknoloji alanında tipik temel unsurlar arasında SIEM (olay toplama ve ilişkilendirme), uç noktalar için EDR ve ağ ve buluta görünürlüğü genişleten XDR yetenekleri ile yanıtları hızlandırmak için otomasyon ve orkestrasyon (SOAR) yer almaktadır.
Etkin bir SOC (Güvenlik Operasyon Merkezi), BT varlıklarının envanterini çıkarır, saldırı tespit mekanizmalarını devreye alır , sanal makineleri, konteynerleri ve sunucusuz işlevleri proaktif olarak analiz eder, anormallikleri tespit etmek için davranışsal analiz uygular ve bağlam elde etmek için tehdit istihbaratı platformlarını (dahili/harici kaynaklar) birbirine bağlar.
Birçok kuruluş, birbirinden bağımsız 25'ten fazla araçla çalışmakta olup bu durum karmaşıklığı ve operasyonel yükü artırmaktadır. Eğilimler, uyarı yorgunluğunu azaltmak ve MTTD/MTTR'yi iyileştirmek için kontrollerin birleştirilmesine , çapraz görünürlüğe ve otomasyona işaret etmektedir.
SIEM/EDR/XDR ve SOAR'a ek olarak, ortak özellikler arasında ağ incelemeleri , günlük toplama ve normalleştirme araçları , bulut tabanlı Tespit/Yanıt (CDR/CNAPP) çözümleri ve doğruluğu artırmak ve soruşturmaları kısaltmak için yapay zeka analitiği , avcılık ve istihbaratı entegre eden paketler yer almaktadır.
SOC ve dış kaynak kullanım modelleri
Üç ana model vardır: şirket içi (dahili kaynakları kullanarak), dış kaynaklı (bir güvenlik sağlayıcısıyla SOCaaS) ve hibrit (şirket içi yetenekler ve yönetilen hizmetlerin bir karışımı). Piyasa tercihi, kontrol ve 7/24 uzman desteğini birleştiren hibrit yaklaşımlara yöneliktir.
SOCaaS, sağlayıcının süreçler, personel ve teknoloji katkısında bulunmasıyla izleme, günlük yönetimi, istihbarat ve tespit, soruşturma, müdahale, raporlama ve uyumluluk hizmetleri sunar . Buna karşılık, şirket içi bir SOC, yatırım ve operasyonel olgunluk pahasına işletmeye tam kontrol ve yakınlık sağlar.
Bir model seçerken, varlık kritikliği, bütçe, çalışma saatleri, ekip olgunluğu, bulut bağımlılığı ve uyumluluk gereksinimlerini dikkate almak önemlidir. Hibrit çözümlerle aşamalı bir yaklaşım , yönetişimi korurken yetenekleri hızlandırmanın genellikle en pratik yoludur.
İyi uygulamalar ve ölçümler (KPI)
Bir Güvenlik Operasyon Merkezi (SOC), belgelenmiş süreçler ve sürekli iyileştirme ile net bir strateji uygulamalıdır. En iyi uygulamalar şunları içerir: politika ve prosedürlerin tanımlanması , teknik kontrollerin uygulanması, çalışanların eğitilmesi, kayıtların izlenmesi ve analiz edilmesi, güvenlik açıklarının değerlendirilmesi ve olaylara hızlı müdahale.
Ölçüm hayati önem taşır. Bazı ilgili KPI'lar MTTD (ortalama tespit süresi), MTTR (ortalama müdahale süresi) ve MTTC (ortalama kontrol altına alma süresi)'dir. Yanlış pozitif/doğru pozitif oranları, güvenlik açığı giderme yüzdeleri ve verimlilik/ROSI metrikleri de önemlidir.
Güvenlik operasyon merkezini (SOC) işletmeyle uyumlu hale getirmek için, kritik varlıkları belirlemek , riski (operasyonel, itibar ve finansal etki) nicelleştirmek ve kaçınılan maliyetler, süreklilik ve uyumluluk diliyle değeri iletmek gereklidir . Bu uyum, yatırımı ve önceliklendirmeyi kolaylaştırır.
Son olarak, güncel bir teknolojik altyapıyı korumak çok önemlidir: yama güncellemeleri, güvenlik güçlendirmeleri , yapılandırma incelemeleri ve erişim kontrolleri, her zaman geçerli çerçevelere ve düzenlemelere uyumluluğun kanıtlarıyla birlikte yapılmalıdır.
Yaygın zorluklar ve bunlarla nasıl başa çıkılacağı
Tehdit ortamı sayı ve karmaşıklık açısından giderek büyüyor. Üç temel zorluk öne çıkıyor: uzmanlaşmış yetenek eksikliği , uyarı yükü fazlalığı (yorgunluk, gürültü) ve araç parçalanması (operasyonel yük ve sınırlı birlikte çalışabilirlik).
Bu zorlukların üstesinden gelmek için, en gelişmiş SOC'lar platformları birleştirir, istihbarat kaynaklarını entegre eder , önceliklendirme ve müdahalede otomasyon (SOAR) uygular, uyarıları bağlamla zenginleştirir ve uçtan uca görünürlüğü (uç nokta, ağ ve bulut) iyileştirir. Sürekli eğitim ve kılavuz dokümantasyonu da fark yaratır.
Bir diğer kaldıraç ise log yönetimini güçlendirmektir: yüksek kaliteli verilerle iyi organize edilmiş bir log hattı, tespit güvenilirliğini artırır ve yanlış pozitif oranını düşürür. Tekrarlayan avlanma ve TTP tabanlı hipotezler eklemek, saldırganların bekleme süresini azaltır.
Son olarak, ittifaklar ve kolektif zeka modelleri (diğer merkezler ve topluluklarla gösterge ve sinyal alışverişi), devam eden kampanyalara yönelik proaktif uyarılar ve koordineli yanıtlar verilmesini sağlar.
Organizasyon için faydaları
Bir Güvenlik Operasyon Merkezi'ne (SOC) sahip olmak somut avantajlar sunar: erken tespiti iyileştirir , müdahale sürelerini kısaltır, proaktif savunmayı mümkün kılar ve büyük etkileri önleyerek maliyetleri optimize eder. Ayrıca veri korumasını ve müşterilerin ve paydaşların güvenini güçlendirir.
Ayrıca, güvenlik operasyonları üzerinde şeffaflık ve kontrol sağlar , maruz kalma süresini azaltır ve olaylardan sonra toparlanmayı hızlandırır. Sektöre özgü risk içgörüleri sunar ve her bir bağlam için hedefli ve özelleştirilmiş korelasyon vakalarının oluşturulmasını sağlar .
İşletme açısından bakıldığında, iyi yapılandırılmış bir SOC (Güvenlik Operasyon Merkezi), operasyonel sürekliliği sağlar, mevzuata uyumu kolaylaştırır ve güçlü bir güvenlik kültürünü sürdürür. Hibrit ve dağıtık ortamlarda, genişleyen saldırı yüzeylerini yönetmede kritik bir rol oynar.
SIEM, XDR ve diğer yeteneklerle ilişki
SIEM, birçok SOC için temel izleme, tespit ve müdahale teknolojisi olmaya devam etmektedir: çeşitli kaynaklardan veri toplar ve tehditleri belirlemek için analiz ve korelasyon uygular. XDR yetenekleri , telemetriyi (uç nokta, ağ ve bulut) genişletir ve otomatik tespit ve müdahaleyi mümkün kılar.
Bu paket, tekrarlayan görevleri ve kılavuzlu yanıtları hızlandıran SOAR (Orkestrasyon ve Otomasyon) platformlarıyla tamamlanmaktadır. Buna paralel olarak, yapay zeka destekli istihbarat ve avlama araçları, daha fazla görünürlük ve yüksek doğruluk sağlayarak saldırıları daha az sürtünme ve daha iyi bir yatırım getirisiyle ortaya çıkarmaya, araştırmaya ve durdurmaya yardımcı olur.
Ek işlevler ve uzmanlık
Birçok SOC, belirli ihtiyaçları karşılamak için gelişmiş yetenekler içerir: güvenlik açığı yönetimi , tehdit istihbaratı, dolandırıcılık önleme, yasa dışı pazarlarda ifşa edilen kimlik bilgilerinin kurtarılması, kötü amaçlı yazılım analizi ve ağ mimarisi tasarımı.
Bu işlevler, tespit ve müdahaleyi önleme ve dayanıklılıkla birleştirerek , tüm olay yaşam döngüsünü ve kurumsal öğrenmeyi güçlendirerek SOC'nin değerini artırır .
Uyumluluk ve düzenleyici çerçeveler
Güvenlik Operasyon Merkezi (SOC) , kontrol, olay izlenebilirliği ve müdahale süreçlerine dair kanıt sağlayarak GDPR, NIS2 ve ISO 27001 gibi düzenlemelere uyumluluğa katkıda bulunur . Tutarlı politikalar, denetimler ve raporlama, düzenleyici ve sektörel gereksinimleri karşılamak için çok önemlidir.
Ayrıca, yönetişim ve kontrol çerçevelerinin uygulanmasına, güvenliğin kurumsal hedeflerle uyumlu hale getirilmesine ve süreçlerin ve teknolojilerin uyumluluk ve risk ilkelerine uygun olarak tasarlanmasına yardımcı olur.
Yukarıda belirtilenlerin tümü, SOC'u stratejik bir varlık haline getiriyor: teknolojiyi, süreçleri ve insanları bir araya getirerek tam görünürlük sağlıyor, saldırganlar için fırsat penceresini daraltıyor ve zaman içinde öğrenip gelişerek tehditlerin önüne geçen daha akıllı, daha otomatik bir güvenlik sağlıyor.


Genel olarak bayt ve teknoloji dünyası hakkında tutkulu bir yazar. Bilgilerimi yazarak paylaşmayı seviyorum ve bu blogda da bunu yapacağım; size gadget'lar, yazılım, donanım, teknolojik trendler ve daha fazlasıyla ilgili en ilginç şeyleri göstereceğim. Amacım dijital dünyada basit ve eğlenceli bir şekilde gezinmenize yardımcı olmaktır.