
En PFX-fil är en säkerhetskopia som innehåller den privata nyckeln till ett certifikat som kommer från Internet Explorer. För att generera ett certifikat i PFX-format måste Windows- servrar och deras IIS-webbservrar installera det icke-standardiserade certifikatfilformatet .pfx.
Efter att ha utfärdat certifikatet du köpte kan du ladda ner PEM-filer (.crt, .ca-bundle), vilket kanske inte räcker för installation på Windows-värd. Om du tar en krypterad .pfx-fil lagras den privata nyckeln (.key), certifikatet (.crt) och certifikatkedjan (.ca-bundle).
Steg för att generera ett certifikat i PFX-format
Här är vad du behöver för att generera ett certifikat i PFX-format. Vi ger dig instruktioner för detta och andra situationer. Du kan skapa PFX-certifikat med OpenSSL, ett bibliotek (program) som är tillgängligt på alla Unix-liknande operativsystem . Om du har en Linux- server eller arbetar med ett Linux-baserat program kommer du definitivt att tycka att OpenSSL är ett alternativ.
Du kanske också är intresserad av: 8 program för att skapa personliga diplom eller certifikat
- Steg 1: I OpenSSL måste du överföra den separat sparade nyckeln till en PFX-fil (PKCS #12). Du kan göra detta med följande kommando: openssl pkcs12 -export -in linux_cert+ca.pem -inkey privateekey.key -out output.pfx
- Steg 2: Efter att ha angett lösenordet som certifikatet är skyddat med skapar det en output.pfx-fil i adressboken där det finns.
- Steg 3: Välj namnet efter föregående kommando.
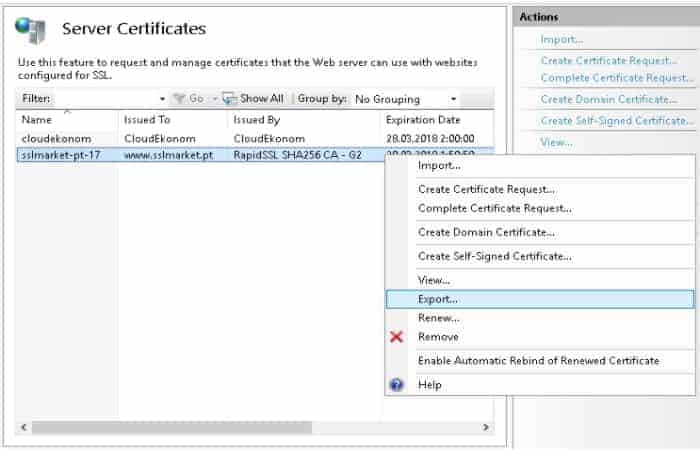
Steg för att generera ett certifikat i PFX-format på en Windows-server (server med IIS)
- Steg 1: Köp PFX från befintligt certifikat, på Windows operativsystem kan du exportera ett befintligt certifikat från certifikatarkivet som en PFX-fil med mmc konsol.
- Steg 2: Du kan också välja denna procedur i fallet med en Windows-webbserver, om IIS placerar certifikaten i certifikatarkivet.
IIS-webbservern låter dig exportera det befintliga certifikatet i PFX direkt från listan över certifikat på servern. Den privata nyckeln och CSR-koden genereras under skapandet av CSR-begäran i IIS och efter utfärdandet importeras certifikatet dit.
Exporten är mycket enkel; högerklicka bara på relevant certifikat och välj Exportera . Efter att du har angett lösenordet som skyddar PFX-filen sparas certifikatet på lagringsenheten.
Kan ett nytt certifikat importeras och en PFX skapas?
Tyvärr är denna procedur inte möjlig. Certifikatarkivet på Windows stöder inte import av den privata nyckeln via en fil, så du kan inte koppla in nycklarna till PFX i MMC som med OpenSSL. Återigen kan du bara importera PFX till IIS-webbservern.
Om du vill importera ett nytt certifikat på Windows-servern och den privata nyckeln inte finns på servern (du skapade inte CSR-begäran på servern), kan du fortsätta enligt följande:
- Skapa PFX någon annanstans (t.ex. i OpenSSL) och importera sedan certifikatet med PFX.
- Skapa en ny begäran (CSR-begäran) på servern och ge certifikatet på nytt.
Återutgivning innebär att certifikatet kommer att återutges gratis och du kan importera det till den befintliga privata nyckeln. Du kan utföra denna operation själv i kundadministrationen.
Hur genererar man ett certifikat i PFX-format i en tredjepartsapplikation?
Du kan skapa PFX-filen från enskilda nycklar med hjälp av ett grafiskt program , och därmed undvika att använda kommandorader i OpenSSL. Vi rekommenderar öppen källkodsapplikationen XCA som det bästa programmet för detta ändamål. Detta intuitiva program låter dig hantera alla dina certifikat och nycklar.
Den största fördelen är den automatiska mappningen av nycklarna till varandra, du behöver inte undersöka vilken privat nyckel som matchar vilket certifikat. Att importera nycklar är enkelt och det går att exportera i alla format.
Du kanske också är intresserad av: SKP-filer – Vad de är, deras egenskaper och hur man öppnar dem
När kan du behöva PFX?
Det finns olika omständigheter under vilka du kan behöva PFX och här visar vi dig varför det är viktigt:
- Du vill installera certifikatet på Windows-servern (i IIS Manager), men CSR-nyckeln skapades inte i IIS.
- Du behöver certifikatet för Windows-servern, men IIS för att generera CSR är inte tillgängligt för dig.
- Du skapade CSR-nyckeln på SSL-marknaden och sparade den privata nyckeln. Nu vill du använda certifikatet på Windows-servern.
- Du har köpt ett kodsigneringscertifikat och behöver PFX-filen för att signera.
Är PFX-filen säker?
PFX-filen är alltid lösenordsskyddad eftersom den innehåller den privata nyckeln. Välj lösenordet noggrant när du skapar filen, eftersom detta också kan skydda mot missbruk av certifikat.
Angriparen skulle bara vara nöjd om lösenordet för den stulna filen var "12345", desto snabbare kunde du missbruka certifikatet.
Med ett stulet kodsigneringscertifikat kan angriparen signera vilken fil som helst med ditt företagsnamn. Därför är det viktigt att förvara PFX-filen på ett säkert ställe eller ansöka om ett EV-kodsigneringscertifikat.
Kodsignering EV -certifikat lagras i tokens och deras missbruk vid stöld är praktiskt taget omöjligt: om lösenordet anges fel flera gånger kommer token att blockeras.
Vad bör du ta hänsyn till för att installera ett SSL-certifikat på en webbplats?
Det första du bör tänka på när du installerar ett SSL-certifikat på en webbplats är att du behöver tre filer: en certifikatfil, en privat nyckel och en certifikatkedja. Du har redan den privata nyckeln; du skapade den tillsammans med CSR:n. Du kommer att få de andra filerna efter att certifikatet har utfärdats.
Certifikatfilen kommer att ha ett .CRT-tillägg och certifikatkedjefilen kommer att ha ett .CA-BUNDLE-tillägg. Om du öppnar någon av filerna i en textredigerare börjar texten med orden "BEGIN CERTIFICATE."
Att generera ett certifikat i PFX-format är mycket användbart eftersom det är den privata nyckelsäkerhetskopian av ett certifikat (exporterat från Internet Explorer).
PFX-tillägget används på Windows-servrar för filer som har både dina offentliga nyckelfiler (dina SSL-certifikatfiler, tillhandahållna av DigiCert) och din privata nyckel som motsvarar dina certifikat (genereras av servern när CSR skapas). .

Jag heter Javier Chirinos och jag brinner för teknik. Så länge jag kan minnas var jag förtjust i datorer och tv-spel och den hobbyn hamnade i ett jobb.
Jag har publicerat om teknik och prylar på Internet i mer än 15 år, särskilt inom mundobytes.com
Jag är även expert på onlinekommunikation och marknadsföring och har kunskap om WordPress-utveckling.