- Skadlig reklam använder till synes legitima annonser för att distribuera malwarebedrägerier och skadliga omdirigeringar utan att användaren behöver klicka.
- Den här tekniken kan utnyttja sårbarheter i webbläsare, plugin-program och system för att starta descargas att bära och ladda ransomware, spionprogram, adware eller kryptominers.
- Det är ett hot som påverkar Windows, macOS, mobila enheter och affärsmiljöer, och når till och med stora mediebolag och onlinetjänster.
- Kombinationen av uppdaterad säkerhetsprogramvara, annonsblockerare, aktuella system och goda surfvanor minskar risken avsevärt.
Nästa gång du ser en iögonfallande annons medan du surfar lugnt, kom ihåg att det inte alltid bara är ofarlig reklam . Bakom en attraktiv banner, ett irriterande popup-fönster eller ett erbjudande som verkar för bra för att vara sant, kan en skadlig reklamattack lura, redo att infektera din enhet även om du inte gör något mer än att ladda sidan.
Den här tekniken har blivit en favoritmetod bland cyberbrottslingar eftersom den utnyttjar legitim reklam och förtroende för välkända webbplatser för att smyga in alla typer av skadlig kod: ransomware, spionprogram, trojaner, annonsprogram och mycket mer. Låt oss titta närmare på exakt vad skadlig reklam är, hur det fungerar, vilka typer som finns, vilken skada det kan orsaka och framför allt hur du kan minimera sannolikheten för att falla i den här fällan.
Vad är skadlig reklam eller skadlig reklam?
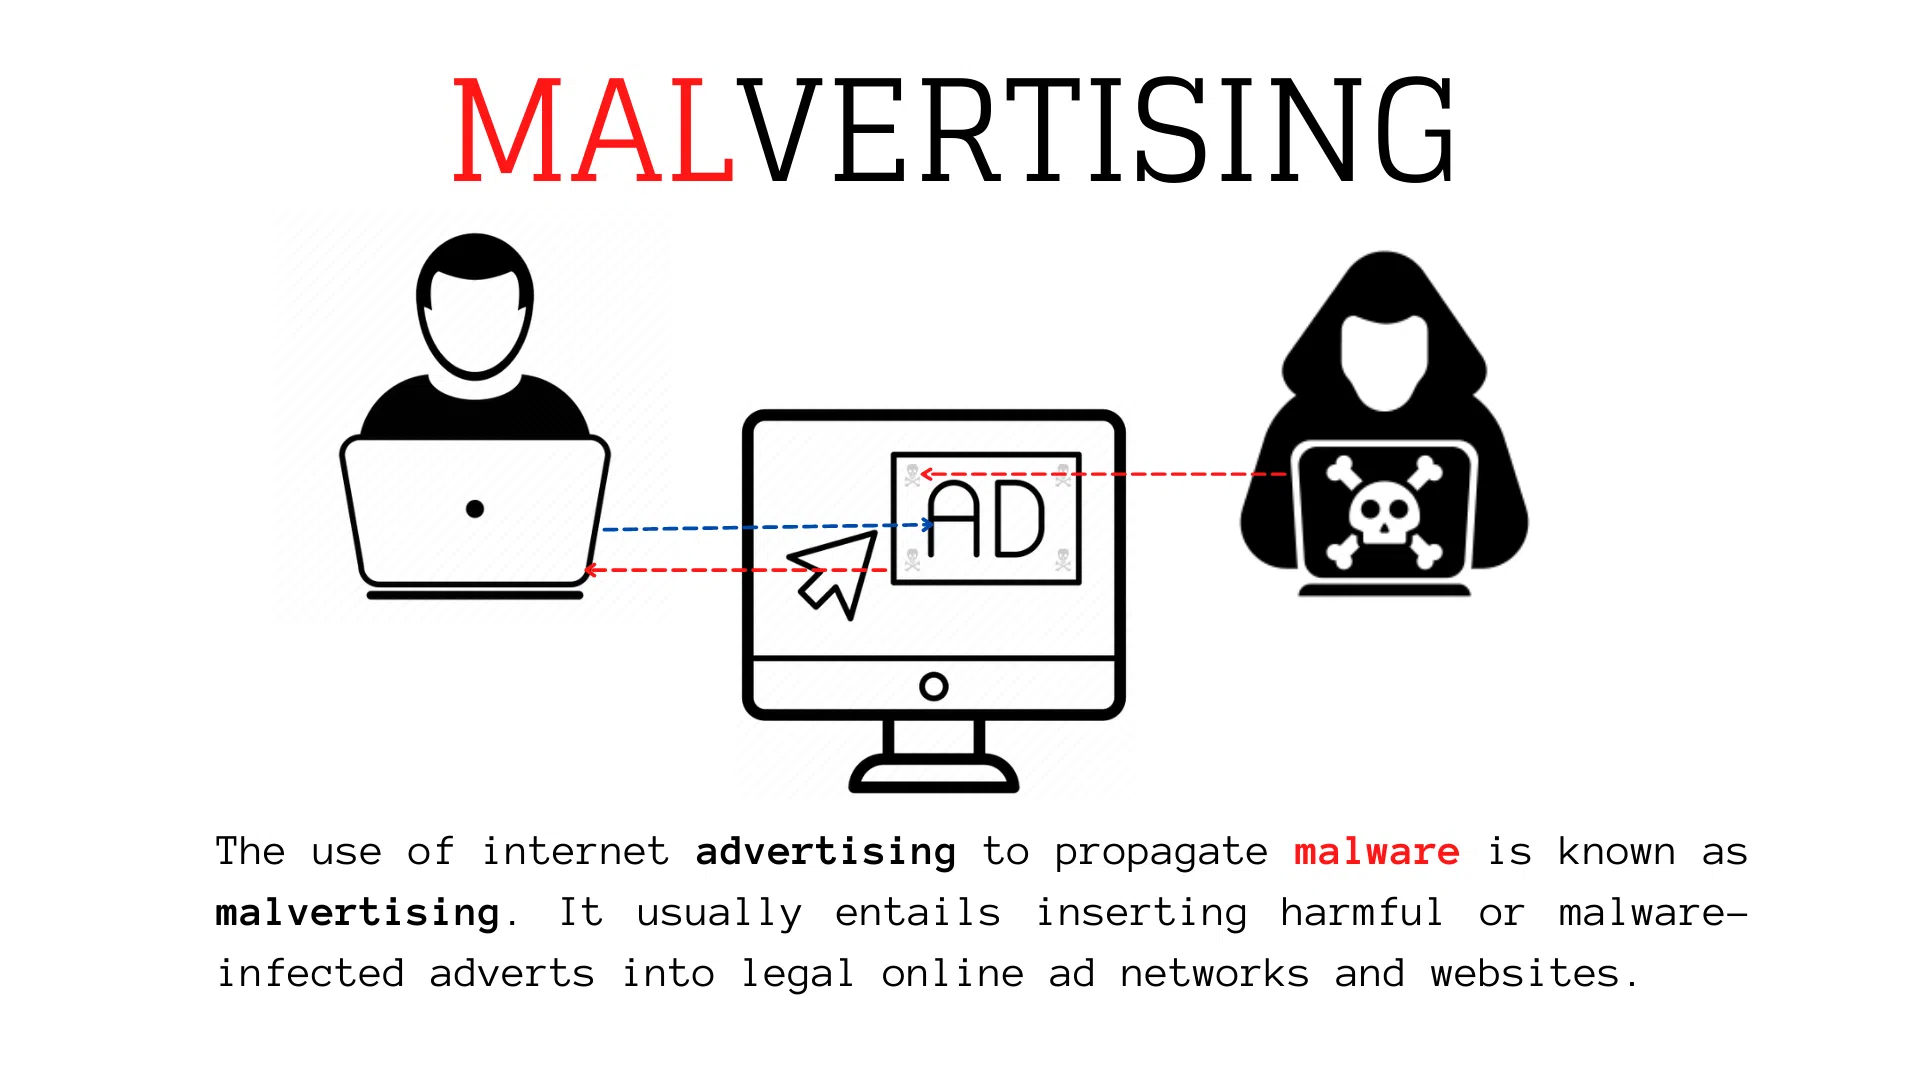
Termen skadlig reklam kommer från en kombination av de engelska orden "malicious" och "advertising ". Det hänvisar till användningen av onlineannonser som ett verktyg för att sprida skadlig kod, bedrägerier och annat farligt innehåll. Det viktiga är att attacken infiltrerar legitima annonsutrymmen , vanligtvis hanterade av stora annonsnätverk, och hamnar på sidor som användaren uppfattar som säkra och pålitliga.
Istället för att direkt attackera webbplatsen eller företaget som visar annonserna infekterar kriminella annonsmaterial eller annonsleveranskedjor . På så sätt ser annonserna normala ut, distribueras via legitima plattformar och når slutligen tusentals eller miljontals användare utan att väcka misstanke.
Skadlig reklam kan fungera på två huvudsakliga sätt: genom klick på annonsen , vilket leder användaren till bedrägliga webbplatser eller skadliga nedladdningar, eller genom drive-by-nedladdningar , där det räcker med att bara titta på sidan som innehåller annonsen för att attacken ska kunna utföras genom att utnyttja brister i webbläsaren, i plugin-program som Flash eller Java, eller i själva systemet.
Det mest oroande är att vi pratar om en teknik som knappt kräver interaktion: i många fall behöver användaren inte ens klicka på annonsen för att bli komprometterad, vilket gör den till ett dolt hot och svår att upptäcka vid första anblicken.
Hur en skadlig annonseringsattack fungerar
För att förstå varför det är så effektivt är det bra att se hur en typisk skadlig annonseringsattack orkestreras, från det ögonblick angriparen förbereder kampanjen tills användaren blir infekterad utan att inse det. Allt bygger på standardfunktionerna för onlineannonsering, vilka är baserade på annonsnätverk, automatiserad budgivning och massdistribution.
Först skapar eller manipulerar angripare annonser (banners, textannonser, videor, popup-fönster etc.) och injicerar skadlig kod, skript eller dolda omdirigeringar i dem . Dessa annonser uppfyller vanligtvis de visuella och tekniska standarderna för annonsplattformar, så de klarar enkla filter relativt enkelt.
Därefter skickar de dessa kreativa tillgångar till legitima annonsnätverk eller mellanhänder (annonsbörser, programmatiska köpplattformar etc.), som distribuerar dem till tusentals webbplatser som tjänar pengar på sitt innehåll med annonser . Ofta har varken annonsnätverket eller utgivaren full insyn i all kod bakom varje banner, så attacken går oupptäckt.
När en användare besöker en sida med den här typen av annons skickar webbläsaren en begäran till annonsnätverket och laddar den skadliga annonsen tillsammans med andra vanliga annonser . Härifrån kan två saker hända: användaren kan klicka på annonsen och omdirigeras till en bedräglig webbplats, eller så kan själva visningen av annonsen utlösa ett exploit i bakgrunden som försöker utnyttja sårbarheter i webbläsaren, plugin-program eller systemet.
Vid genomgångsnedladdningar används vanligtvis en osynlig iframe eller sidelement som användaren varken ser eller interagerar med. Dessa resurser laddar ett exploit kit som analyserar systemet: webbläsarversion, installerade plugins, operativsystem, plats etc. Baserat på denna information bestämmer kommando- och kontrollservern vilken typ av skadlig kod som är mest lönsam att installera på den specifika maskinen.
Typer av kampanjer och skadlig reklam
Under årens lopp har skadlig reklam utvecklats från att utnyttja mycket specifika sårbarheter (som hände med Adobe Flash i de första dokumenterade fallen 2007-2008) till att använda en ganska bred uppsättning taktiker och knep för att kringgå kontroller och maximera effektiviteten av infektioner. Dessa är några av de vanligaste metoderna.
Steganografi i reklam
Steganografi innebär att information döljs inom annan information på ett sätt som gör den helt oupptäckbar. I samband med skadlig annonsering döljer angripare skadlig kod i till synes normala bilder: en banner, ett produktfoto eller någon grafik som är en del av en annons.
Skadlig kod kan gömma sig i ett litet område med pixlar eller i bildens metadata; annonsnätverket och användaren ser en standardfil utan något ovanligt, men när annonsen laddas extraheras den inbäddade koden och körs av tillhörande skript. Denna teknik komplicerar upptäckten avsevärt, även för avancerade säkerhetslösningar.
Polyglottbilder
Så kallade polyglot-avbildningar tar detta ett steg längre: de är filer som kan bete sig samtidigt som en giltig avbildning och som en annan typ av körbar fil eller skript . I praktiken tillåter detta att både den skadliga nyttolasten och koden som behövs för att starta den färdas inom en enda avbildning.
Eftersom de inte förlitar sig på synliga externa skript är annonser som använder flerspråkiga bilder mer autonoma och svårare att filtrera . Filen kan tolkas samtidigt av webbläsaren som en grafisk resurs och av JavaScript-motorn som kod som ska köras, utan att användaren märker något ovanligt i gränssnittet.
Scareware och alarmerande popup-fönster
En annan klassisk form av skadlig reklam är skrämselprogram: annonser eller popup-fönster som är utformade för att skrämma dig med alarmerande meddelanden som "Din dator är allvarligt infekterad", "Ditt system är skadat" eller "45 virus har upptäckts". Målet är att skapa en känsla av brådska så att du klickar på knappen "fixa nu" eller "skanna gratis".
Genom att använda detta förmodade "antivirusprogram" eller "rengöringsmedel" laddar du faktiskt ner skadlig programvara förklädd till ett säkerhets- eller optimeringsverktyg. I andra versioner av bluffen skickas du till webbplatser som imiterar operativsystemet eller webbläsaren och visar falska säkerhetsskanningar för att lura dig att betala för en obefintlig rensning.
Bedrägerier med teknisk support
Nära besläktat med skrämselprogram är bedrägerier inom teknisk support. Dessa annonser omdirigerar dig till sidor som utger sig för att vara Microsoft, Apple eller andra stora varumärken och visar felmeddelanden och telefonnummer till "teknisk support". Webbläsaren kan till och med låsa din skärm med ihållande dialogrutor, vilket hindrar dig från att stänga den normalt.
Om du ringer numret kommer du att bli besvarad av falska agenter som ber om fjärråtkomst till din dator, personlig information eller betalning för en "reparationstjänst" som inte bara inte fixar någonting utan ofta lämnar ännu mer skadlig kod installerad. Denna typ av bedrägeri har varit mycket utbredd bland Windows- och Mac- användare och drivs till stor del av skadlig reklamkampanjer.
Bedrägerier och falska undersökningar med bli rik snabbt
En annan vanlig lockelse i skadliga reklamkampanjer är löftet om enkla pengar, otroliga tävlingar eller undersökningar med orimliga priser . Du har förmodligen sett banners som erbjuder orealistisk månadsinkomst, priser som de senaste smartphones eller presentkort bara för att man fyller i lite information.
Bakom dessa kampanjer kan ligga allt från aggressiva datainsamlingsstrategier till installation av annonsprogram, spionprogram eller till och med ransomware . Mönstret är alltid detsamma: innehåll som verkar för bra för att vara sant, men som i själva verket är utformat för att leda dig till infekterade webbplatser eller lura dig att ange personlig information utan några garantier.
Falska programuppdateringar
Falska uppdateringar är ett av de mest effektiva lockbetena, särskilt på streaming- eller nedladdningssajter. Annonsen påstår att du behöver uppdatera Flash Player, din webbläsare, en videokodek eller något annat program för att fortsätta titta på det du vill. I vissa fall laddas till och med ett installationsprogram ner automatiskt när du besöker sidan.
Om en användare installerar den här förmodade uppdateringen introducerar de spionprogram, annonsprogram, trojaner eller annan skadlig kod i sitt system , ofta tillsammans med ett till synes fungerande program för att minska misstankar. Det är därför det är så viktigt att endast ladda ner programvara och uppdateringar från officiella webbplatser och inte från banners eller popup-fönster.
Skadlig reklam kontra annonsprogram: vilka är skillnaderna?
Även om de två koncepten ofta förväxlas är det viktigt att skilja mellan skadlig reklam och annonsprogram, eftersom de inte är samma sak och de fungerar inte på samma sätt . Båda kombinerar reklam och potentiellt skadliga avsikter, men deras utgångspunkt och metoder skiljer sig åt.
Vid skadlig reklam ligger problemet i annonsnätverk och kampanjer . Annonsen anländer redan infekterad från annonsinfrastrukturen och använder den kanalen för att smyga in skadlig kod på användarens enhet. Infektionen sker via själva annonsen eller den kedja av omdirigeringar som är associerade med den.
När det gäller adware installeras först ett oönskat program på din dator (ofta inkluderat i installationsprogram för gratis programvara eller paketerat med andra appar ), och från och med då är det det programmet som visar påträngande annonser . Med andra ord finns infektionen redan på enheten och inte på annonsnätverket.
Medan skadlig reklam kan användas för att distribuera vad som helst (ransomware, spionprogram, banktrojaner, kryptovalutautvinning etc.), fokuserar adware vanligtvis på att generera intäkter genom massvisning av reklam , även om det ibland också fungerar som en inkörsport för allvarligare hot.
Historia och utveckling av skadlig annonsering
De första dokumenterade attackerna mot skadlig reklam dateras tillbaka till slutet av 2007 och början av 2008 , då en sårbarhet i Adobe Flash utnyttjades för att infektera populära webbplatser som MySpace och Rhapsody. Sedan dess har komplexiteten och omfattningen av dessa kampanjer stadigt ökat.
År 2009 drabbades även en prestigefylld publikation som The New York Times av en annons som registrerade företag i ett massivt botnät . Läsarna fick se falska infektionsvarningar och pressas att installera "säkerhetsprogramvara" som i själva verket var skadlig kod – ett tydligt exempel på skrämselprogram som distribueras via legitima annonser.
Från och med 2010 indikerade olika branschrapporter att miljarder infekterade annonsvisningar redan rapporterades på tusentals webbplatser, med en betydande ökning under 2011 när plattformar som Spotify drabbades av attacker för automatisk nedladdning utan klick.
Under de följande åren drabbades stora nyhetsportaler och onlinetjänster av skadlig reklam: Los Angeles Times, Yahoo.com (med CryptoWall-ransomware inblandad), nätverk som Google DoubleClick och Zedo, dejtingsajter, vuxenvideoportaler, MSN och till och med BBC:s engelskspråkiga webbplats. Vissa studier uppskattade att mer än en tredjedel av världens mest besökta webbplatser omkring 2015 hade visat någon form av skadlig reklam.
Ett särskilt ökänt fall var Zirconium, en hotbildsaktör som enligt olika källor köpte runt en miljard annonsvisningar under 2017 , genom att använda tvingade omdirigeringar för att skicka användare till bluff- eller skadliga webbplatser. Man tror att denna enda kampanj förekom varje vecka på mer än hälften av alla annonsintäktsgenererade webbplatser.
På senare tid har kriminella blivit ännu mer kreativa: de återanvänder övergivna domäner för att visa skadliga annonser, bäddar in kryptoutvinningsskript i banners, förlitar sig på tjänster som Coinhive för att utvinna kryptovalutor i bakgrunden och anpassar sig generellt till ett ekosystem där programmatisk annonsering gör kontrollen alltmer komplex.
Hur skadlig reklam kan påverka dig
Den verkligt viktiga frågan är: vad kan hända om din enhet påverkas av skadlig reklam? Det korta svaret är att konsekvenserna kan vara mycket allvarliga , både personligen och för ditt företag. Den skadliga nyttolast som når din enhet beror på angriparens mål och din profil som offer.
Bland de vanligaste hoten som distribueras av skadliga reklamkampanjer finns skadlig kod i alla dess varianter : banktrojaner som stjäl inloggningsuppgifter och betalningsuppgifter, ransomware som krypterar dina filer och kräver lösensumma i kryptovalutor, spionprogram som övervakar din aktivitet, keyloggers som registrerar allt du skriver, etc.
Det är också vanligt att hitta skadlig kod som översvämmar din webbläsare med banners och popup-fönster, omdirigerar dina sökningar till sponsrade sidor eller manipulerar resultat för att lura dig att klicka där du inte vill. Dessutom finns det "klassiska" virus och maskar som sprids mellan enheter, även om fokus numera ligger mer på hot med direkt ekonomisk avkastning.
En annan växande trend är skadlig kryptovalutautvinning (kryptojacking): skadlig kod installerar sig själv i tysthet och använder datorns resurser för att utvinna kryptovaluta , vilket skickar vinsten till brottslingar. Detta försämrar prestandan på din dator eller mobila enhet, ökar energiförbrukningen och minskar livslängden på din hårdvara.
I företagsvärlden kan skadlig reklam vara en inkörsport till att kompromettera interna nätverk, stjäla känsliga data, skada kritisk information eller till och med förlama en organisations verksamhet. Det är därför företag av alla storlekar i allt högre grad blir prioriterade mål för dessa kampanjer, inte bara hemmaanvändare.
Sårbara plattformar och enheter
I åratal har Windows varit det primära målet för attacker med skadlig kod i allmänhet, och skadlig annonsering i synnerhet, helt enkelt för att det har en enorm användarbas . Att tro att andra system är säkra är dock ett misstag som kan bli kostsamt.
Skadliga reklamkampanjer som riktar sig mot specifika webbläsare eller tillägg kan påverka Mac-datorer, Chromebook-datorer , Android- telefoner , iPhones och surfplattor . När det gäller macOS har det till exempel funnits många kampanjer som involverar falska Flash-uppdateringar och skrämselprogram som är specifikt utformade för den miljön.
Mobila enheter är särskilt attraktiva för angripare eftersom de alltid är uppkopplade, följer med användarna överallt och ofta används för shopping, internetbank och känslig kommunikation . Dessutom har många inte samma säkerhetsnivå på sina mobila enheter som på sina datorer, och de uppdaterar inte heller sina operativsystem eller appar lika ofta.
I affärsmiljöer, där alla typer av utrustning (datorer, bärbara datorer , företagsmobiler, surfplattor etc.) samexisterar och personlig och finansiell information hanteras, kan effekten av en skadlig reklamattack vara enorm. Vissa rapporter har indikerat ökningar på mer än 50 % av den här typen av incidenter riktade mot företag under vissa perioder, vilket visar en tydlig trend att angripare riktar sig mot företagsmål.
Vanliga metoder för injicering av skadlig kod
För att injicera sin kod i annonskedjan har angripare en mängd olika ingångspunkter. De begränsar sig inte till bara visuell kreativitet; de utnyttjar vilken länk som helst i annonsleveranskedjan där de kan introducera skript eller omdirigeringar.
Ett vanligt tillvägagångssätt är att kompromettera annonsförfrågningar: varje gång en användare besöker en sida begär webbplatsen annonser från olika tredjepartsleverantörer. Om en av dessa leverantörer har komprometterats kan den injicera skadlig kod i svaret och kontaminera annonsen som visas för användaren.
En annan väg är genom själva de kreativa elementen: banners som kombinerar bilder och JavaScript kan innehålla inbäddade skript som kör nedladdningar eller omdirigeringar vid laddning. Det är också vanligt att annonslandningssidor innehåller exploits eller malware-kit som är utformade för att attackera så fort användaren anländer.
Bakom kulisserna passerar många annonser flera webbadresser innan de visas den slutliga sidan: spårningssystem, omdirigerare, affiliate-plattformar etc. Om något av dessa mellansteg komprometteras kan den injicera sin egen skadliga kod i kedjan , vilket leder till obehöriga nedladdningar eller datautmätningar.
Även små element som spårningspixlar (små kodavsnitt som används för att räkna visningar eller samla in statistik) kan missbrukas. Om en angripare kapar dessa pixlar kan de fånga upp eller modifiera dataflödet , eller använda dem som en gateway för dolda omdirigeringar.
Hur man upptäcker och stoppar skadlig annonsering
Även om vissa skadliga reklamattacker är mycket sofistikerade finns det ett antal åtgärder som kan hjälpa dig att drastiskt minska risken för infektion, oavsett om du är slutanvändare eller hanterar en annonsbaserad webbplats.
På användarsidan är den första försvarslinjen att ha ett bra antivirus- eller säkerhetspaket som analyserar webbtrafik i realtid, blockerar kända skadliga webbplatser och upptäcker misstänkta nedladdningar innan de körs. Många moderna lösningar använder molnbaserade analys- och ryktessystem för att snabbt identifiera nya skadliga annonseringskampanjer.
Ett annat mycket effektivt verktyg är annonsblockerare och antispårningstillägg . Genom att förhindra att banners, popup-fönster och reklamskript laddas minimerar du attackytan. Som en bieffekt förbättrar du laddningshastigheten, sparar mobildata och begränsar spårningen av din onlineaktivitet.
Att konfigurera din webbläsare så att plugin-program (som Flash eller Java, om de fortfarande används) bara körs på begäran via funktionen "klicka för att spela" ger ett extra skyddslager: aktivt innehåll laddas inte automatiskt, så många utnyttjandeförsök förhindras.
Slutligen är det viktigt att hålla operativsystemet, webbläsaren, plugin-program och applikationer uppdaterade . De flesta nedladdningskampanjer bygger på kända sårbarheter för vilka det redan finns patchar, men som fortfarande kan utnyttjas eftersom många användare inte uppdaterar sina system tillräckligt ofta.
Goda metoder för att förebygga infektioner
Förutom tekniska åtgärder gör dina surfvanor och din attityd gentemot internet hela skillnaden. Lite skepsis och goda digitala vanor kommer att bespara dig många obehagliga överraskningar relaterade till skadlig reklam.
Var först försiktig med annonser som ber om omedelbara nedladdningar, begär personuppgifter utan tydlig anledning eller erbjuder produkter och tjänster med absurda rabatter eller gratis . Ingen ger bort något gratis: om en banner verkar för bra för att vara sann är det mycket troligt en fälla.
Ta för vana att endast ladda ner program, uppdateringar och appar från officiella webbplatser eller erkända butiker (App Store, Google Play, tillverkarnas webbplatser etc.). Undvik nedladdningssajter från tredje part och installera naturligtvis aldrig något som kommer via popup-annonser, oavsett hur övertygande det kan verka.
Inaktivera eller avinstallera plugin-program som du inte använder, särskilt de som historiskt sett har lockat till sig attacker (Flash, Java, gamla mediaspelare etc.). Ju mindre onödig programvara du har, desto mindre attackyta erbjuder du för cyberbrottslingar.
Slutligen, stärk säkerheten med starka lösenord för ditt antivirusprogram och andra kritiska program, och främja utbildning och medvetenhet om cybersäkerhet både personligen och inom ditt företag. Att känna till varningssignalerna för skadlig reklam och vanliga sociala ingenjörskonsttekniker är en mycket effektiv barriär.
Skadlig reklam utnyttjar komplexiteten i reklamekosystemet och det förtroende vi har för legitima webbplatser, men med ett uppdaterat system, bra säkerhetsprogramvara, välkonfigurerade annonsblockerare och en försiktig inställning till misstänkta erbjudanden är det möjligt att surfa med mycket större sinnesro och minimera effekterna av ett av de tystaste och mest utbredda hoten på internet.


Index
- 1 Vad är skadlig reklam eller skadlig reklam?
- 2 Hur en skadlig annonseringsattack fungerar
- 3 Typer av kampanjer och skadlig reklam
- 4 Skadlig reklam kontra annonsprogram: vilka är skillnaderna?
- 5 Historia och utveckling av skadlig annonsering
- 6 Hur skadlig reklam kan påverka dig
- 7 Sårbara plattformar och enheter
- 8 Vanliga metoder för injicering av skadlig kod
- 9 Hur man upptäcker och stoppar skadlig annonsering
- 10 Goda metoder för att förebygga infektioner