- Burp Suite vepron si një ndërmjetës midis shfletuesit dhe serverit për të kapur, analizuar dhe modifikuar trafikun HTTP/HTTPS.
- Mjeti integron module të tilla si Proxy, Target, Intruder, Repeater dhe Scanner për të mbuluar të gjithë ciklin e analizave të uebit.
- Përdorimi i tij duhet të jetë gjithmonë i autorizuar dhe etik, i mbështetur nga laboratorët, metodologjitë OWASP dhe burimet e trajnimit.
- Zgjerimet dhe konfigurimet e avancuara lejojnë që Burp Suite të përshtatet me mjedise dhe nevoja të ndryshme të testimit të depërtimit.

Nëse po zhyteni në botën e testimit të depërtimit të uebit dhe sigurisë kibernetike , me siguri do të hasni Burp Suite herët a vonë. Ky mjet është bërë një shoqërues i preferuar për analistët, gjuetarët e shpërblimeve për defekte dhe administratorët që duan të testojnë vërtet sigurinë e aplikacioneve të tyre në internet.
Gjatë gjithë këtij udhëzuesi, do të mësoni se çfarë është Burp Suite, për çfarë përdoret, si ta instaloni dhe konfiguroni atë dhe si të përdorni modulet e tij kryesore (proxy, intruder, repeater, scanner, etj.) me shembuj tipikë si sulmet brute-force, injektimi SQL dhe skriptimi cross-site (XSS). E gjithë kjo paraqitet me një qasje praktike, udhëzime etike dhe referenca për burime për mësim të mëtejshëm.
Çfarë është Burp Suite dhe për çfarë përdoret?
Burp Suite është një suitë mjetesh sigurie për aplikacionet web të zhvilluara nga PortSwigger dhe të shkruara në Java. Është projektuar për të funksionuar midis shfletuesit tuaj dhe aplikacionit të synuar, duke ju lejuar të kapni, inspektoni, modifikoni dhe riprodhoni kërkesat dhe përgjigjet HTTP/HTTPS.
Mjeti është i disponueshëm në dy versione kryesore: Burp Suite Community (falas) dhe Burp Suite Professional (me pagesë) . Versioni falas është më se i mjaftueshëm për të mësuar, praktikuar dhe kryer shumë teste manuale, ndërsa versioni Pro shton një skaner të avancuar të dobësive, automatizim të përmirësuar dhe veçori të dobishme për testimin profesional të depërtimit.
Me Burp Suite, ju mund të mbuloni praktikisht të gjithë ciklin e testimit të depërtimit të uebit: nga zbulimi i rrugëve dhe parametrave, përmes analizës së trafikut, deri te shfrytëzimi i dobësive të tilla si XSS, injeksionet SQL ose të metat e vërtetimit . Kjo është arsyeja pse konsiderohet si një lloj "thike ushtarake zvicerane" për testuesit e depërtimit të uebit.
Një nga çelësat e suksesit të tij është se ai bashkon module të tilla si proxy, repeater, intruder, scanner, sekuencues, dekoder, krahasues dhe zgjerues në një ndërfaqe të vetme . Secili prej këtyre moduleve synon një aspekt të ndryshëm të analizës së sigurisë, por të gjithë integrohen me njëri-tjetrin dhe ndajnë informacion, duke lejuar një funksionim shumë të pandërprerë.
Versionet, përputhshmëria dhe shkarkimi
Burp Suite është i pajtueshëm me sistemet kryesore operative për desktop: Windows, macOS dhe Linux . Programi shpërndahet si skedar i ekzekutueshëm ose si skedar JAR (Java), kështu që duhet të keni të instaluar Java për ta ekzekutuar atë në skenarë të caktuar, veçanërisht nëse përdorni versionin JAR.
Në shpërndarjet e orientuara drejt sigurisë si Kali Linux , Burp Suite zakonisht vjen i parainstaluar, kështu që ju vetëm duhet ta gjeni në menynë e aplikacioneve ose ta hapni nga terminali. Kjo i thjeshton shumë gjërat kur po konfiguroni një laborator testimi të depërtimit.
Nëse përdorni një sistem operativ të ndryshëm, mund ta shkarkoni Burp Suite Community direkt nga faqja zyrtare e internetit e PortSwigger . Atje do të gjeni instaluesin për sistemin tuaj operativ dhe, nëse më vonë dëshironi të përditësoni në versionin Pro, do të keni edhe opsionet e blerjes dhe shkarkimit.
Pasi të shkarkohet, procesi i instalimit është mjaft i thjeshtë: ndiqni udhëzuesin, pranoni licencën dhe lini opsionet fillestare përveç nëse doni të ndryshoni rrugën e instalimit. Kur të keni mbaruar, do të keni një shkurtore për ta hapur mjetin sa herë që ju nevojitet.
Si të ekzekutoni Burp Suite
Në sistemet Linux, veçanërisht kur Burp Suite përfshihet në shpërndarje, programi zakonisht ndodhet në /usr/bin/burpsuite ose në një shteg të ngjashëm. Në këto raste, mund ta nisni mjetin nga një terminal duke përdorur një komandë të bazuar në Java.
Një shembull tipik i ekzekutimit manual duke përdorur skedarin JAR do të ishte diçka si: `java -jar /usr/bin/burpsuite` . Kjo komandë i tregon Java-s të ngarkojë Burp Suite JAR dhe të ekzekutojë aplikacionin, prandaj është e rëndësishme që Java të jetë instaluar saktë dhe në PATH-in tuaj.
Në Windows dhe macOS, mënyra më e zakonshme për të hapur Burp Suite është duke klikuar dy herë shkurtoren e krijuar nga instaluesi ose vetë skedari ekzekutues. Në të dy sistemet, pas nisjes do të shihni një dritare fillestare ku mund të krijoni një projekt të ri, të hapni një ekzistues ose të punoni në modalitetin e përkohshëm.
Herën e parë që e hapni, mund të vini re se duhet pak kohë për t'u inicializuar, pasi ngarkon të gjitha modulet e paketës . Pasi të hyni brenda, ndërfaqja është e organizuar në skeda që grupojnë funksionalitete të ndryshme, duke e bërë të lehtë navigimin midis Proxy, Target, Intruder, Repeater dhe pjesës tjetër të mjeteve.
Zemra e rrjedhës së punës së Burp Suite është serveri i tij i brendshëm proxy . Ky server proxy vepron si një ndërmjetës midis shfletuesit tuaj dhe aplikacionit web të synuar, duke ju lejuar të kapni çdo kërkesë dhe përgjigje HTTP/HTTPS për analizë ose modifikim përpara se të arrijë në destinacionin e tij.
Për të kontrolluar cilësimet e proxy-t në Burp, shkoni te skeda Proxy → Opsione . Atje do të shihni një seksion "Dëgjuesit e Proxy-t", ku normalisht duhet të ketë një dëgjues aktiv në adresën 127.0.0.1 dhe portën 8080 , e cila është porta parazgjedhur më e përdorur.
Hapi tjetër është të konfiguroni shfletuesin tuaj për të dërguar trafikun e tij përmes atij proxy. Në Firefox, për shembull, mund të shkoni te Opsionet e Rrjetit dhe Cilësimet e Proxy-t (në versionet më të vjetra: Preferencat → Të Avancuara → Rrjeti → Cilësimet) dhe të zgjidhni opsionin e konfigurimit manual të proxy-t.
Në atë ekran, futni adresën 127.0.0.1 dhe portën 8080 në fushën "HTTP Proxy", duke shënuar kutinë që tregon "përdor të njëjtin proxy për të gjitha protokollet". Ruani ndryshimet dhe që nga ai moment, i gjithë trafiku i shfletuesit do të kalojë përmes Burp, për sa kohë që proxy është në punë.
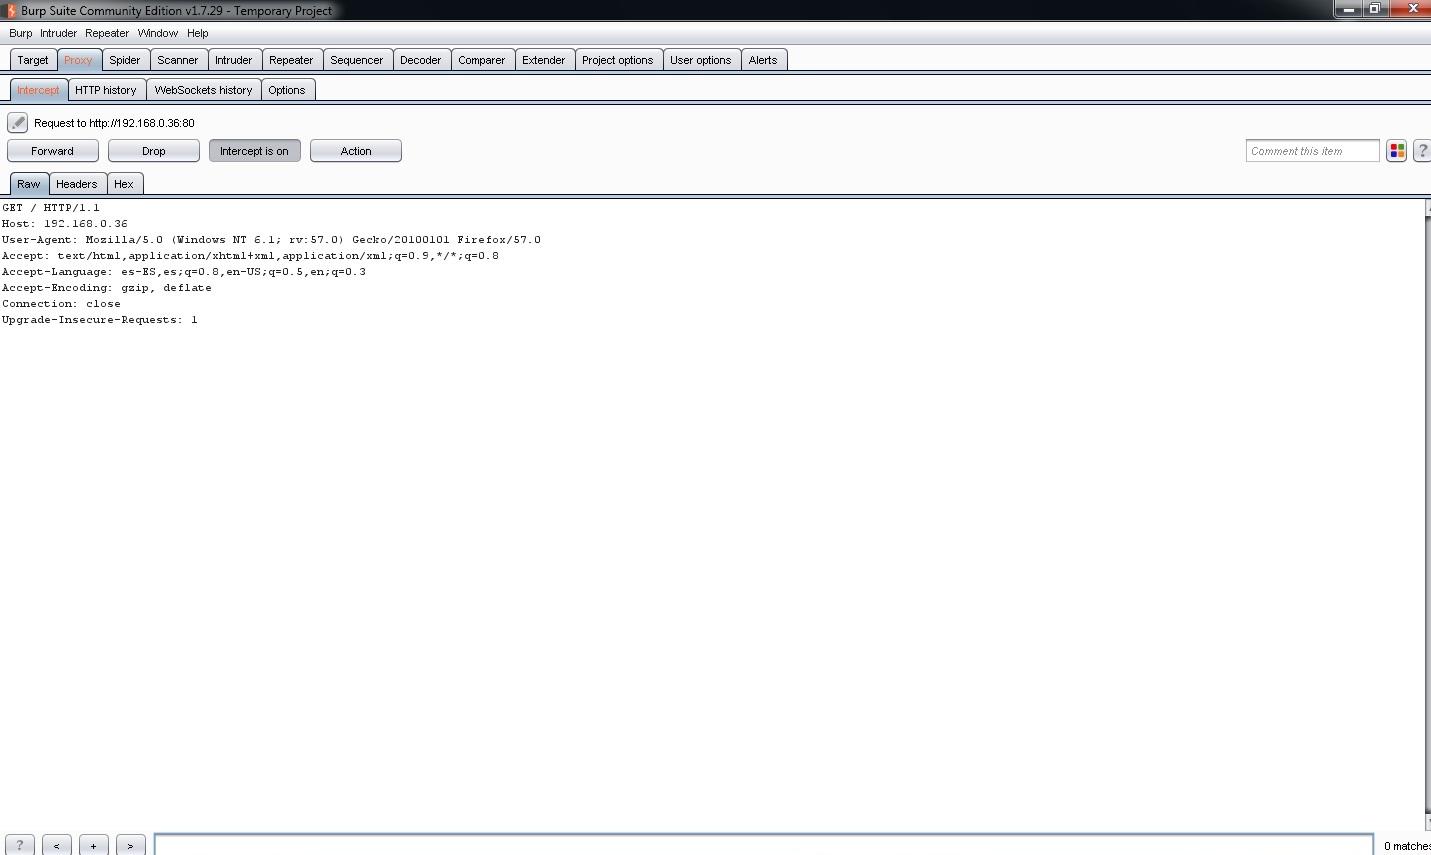
Për të konfirmuar që gjithçka po funksionon, kthehuni te Burp Suite dhe shkoni te skeda Proxy → Intercept . Sigurohuni që butoni të shfaqë statusin "Intercepti është aktiv"; nëse është "i fikur", klikoni mbi të për ta aktivizuar. Tani, kur të shkoni në ndonjë faqe, duhet të shihni kërkesën të shfaqet në dritaren e interceptimit, duke treguar se konfigurimi është i saktë.
Ndërprerja, inspektimi dhe modifikimi i trafikut HTTP/HTTPS
Me proxy-n tani aktiv, Burp Suite do të fillojë të kapë të gjitha kërkesat që shfletuesi juaj i dërgon serverit. Kjo ju lejon të ndaloni çdo kërkesë, ta rishikoni atë në detaje dhe të vendosni nëse do ta lini të kalojë ashtu siç është, ta modifikoni apo ta hidhni poshtë.
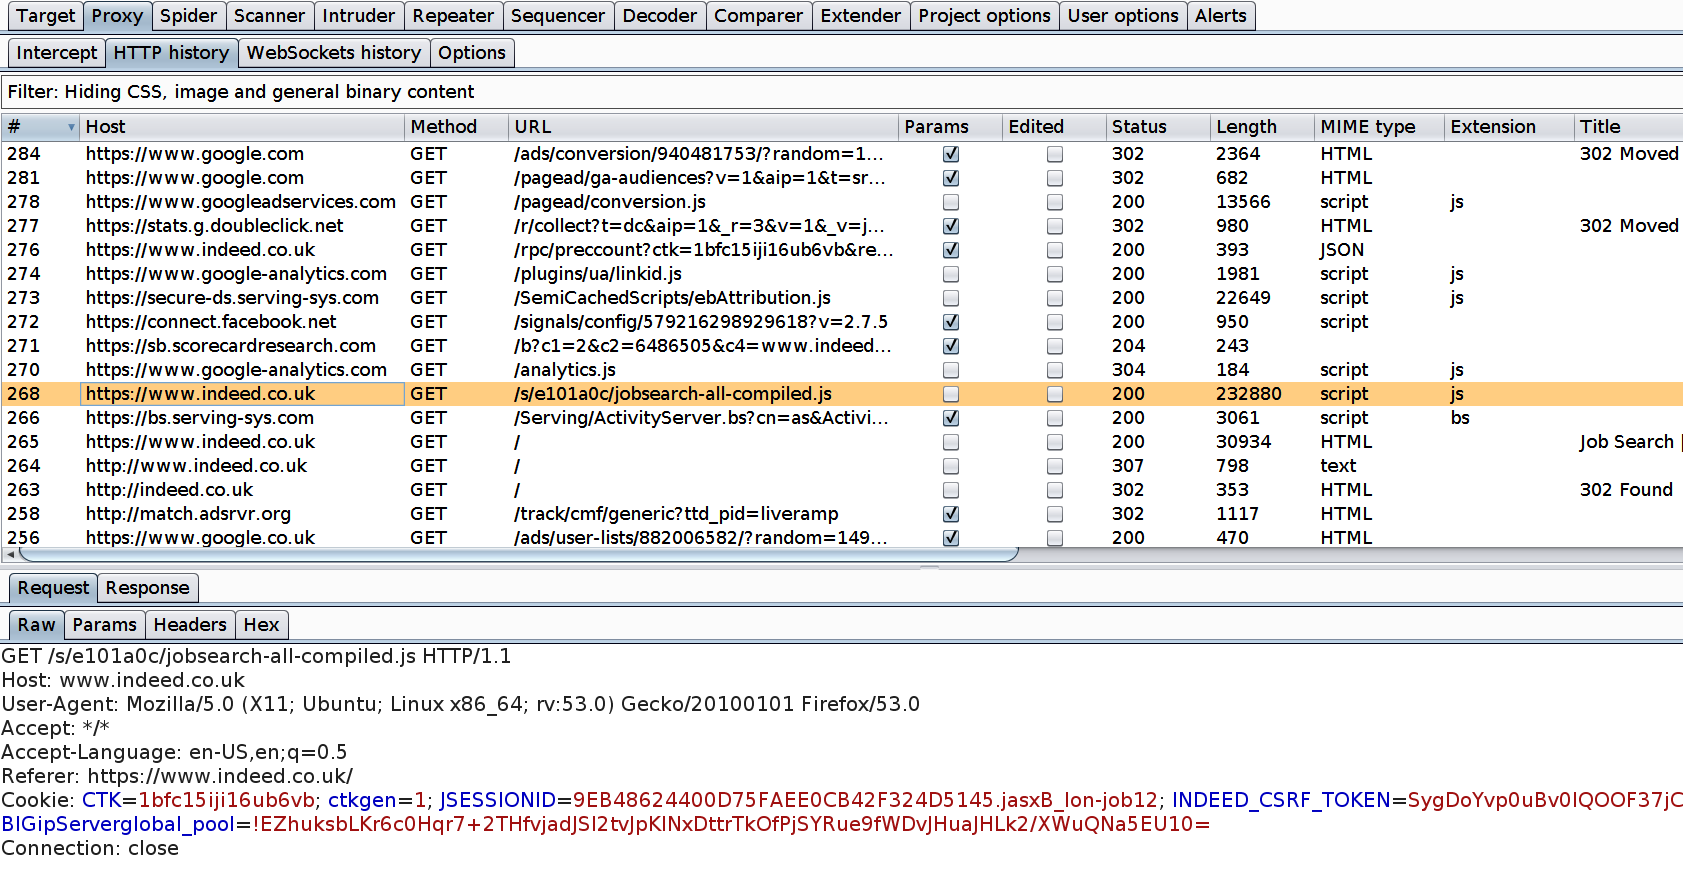
Kur një kërkesë mbahet në skedën Intercept , mund të shqyrtoni titujt, parametrat, cookie-t dhe trupin e kërkesës. Në mënyrë të ngjashme, kur merrni përgjigjen e serverit, mund të analizoni përmbajtjen e tij në formate të ndryshme (të papërpunuara, të bukura, të renderuara, etj.) për të kuptuar se si sillet aplikacioni.
Një nga avantazhet më të mëdha të Burp është se jo vetëm që ju lejon të shikoni, por edhe të modifikoni çdo pjesë të kërkesës menjëherë . Mund të shtoni parametra shtesë, të ndryshoni vlerat, të manipuloni cookie-t e sesionit ose të modifikoni trupin e formularit përpara se ta dërgoni në server për të parë se si reagon aplikacioni.
Kjo aftësi është thelbësore për kryerjen e testeve të tilla si XSS, injektimi SQL, anashkalimi i validimit nga ana e klientit dhe kontrollet e kontrollit të aksesit. Shumë dobësi zbulohen vetëm kur dërgoni kërkesa paksa të ndryshuara, dhe Burp Suite ofron një mjedis të rehatshëm për testimin sistematik të variacioneve.
Nëse nuk doni të bllokoni çdo kërkesë, mund të kaloni midis "Intercept është aktiv" dhe "Intercept është fikur" në varësi të asaj që po bëni. Gjithashtu mund të përcaktoni rregulla për të përjashtuar trafik të caktuar (për shembull, burime statike ose domene të palëve të treta) dhe ta mbani fokusin vetëm në aplikacionin e synuar.
Komponentët kryesorë të Burp Suite
Përveç ndërmjetësit proxy, Burp Suite përfshin një seri modulesh që mbulojnë faza të ndryshme të analizës së sigurisë. Edhe pse ndërfaqja mund të duket e tepërt në fillim, çdo skedë ka një qëllim mjaft të qartë dhe, me pak praktikë, do të shihni se ato plotësojnë njëra-tjetrën shumë mirë.
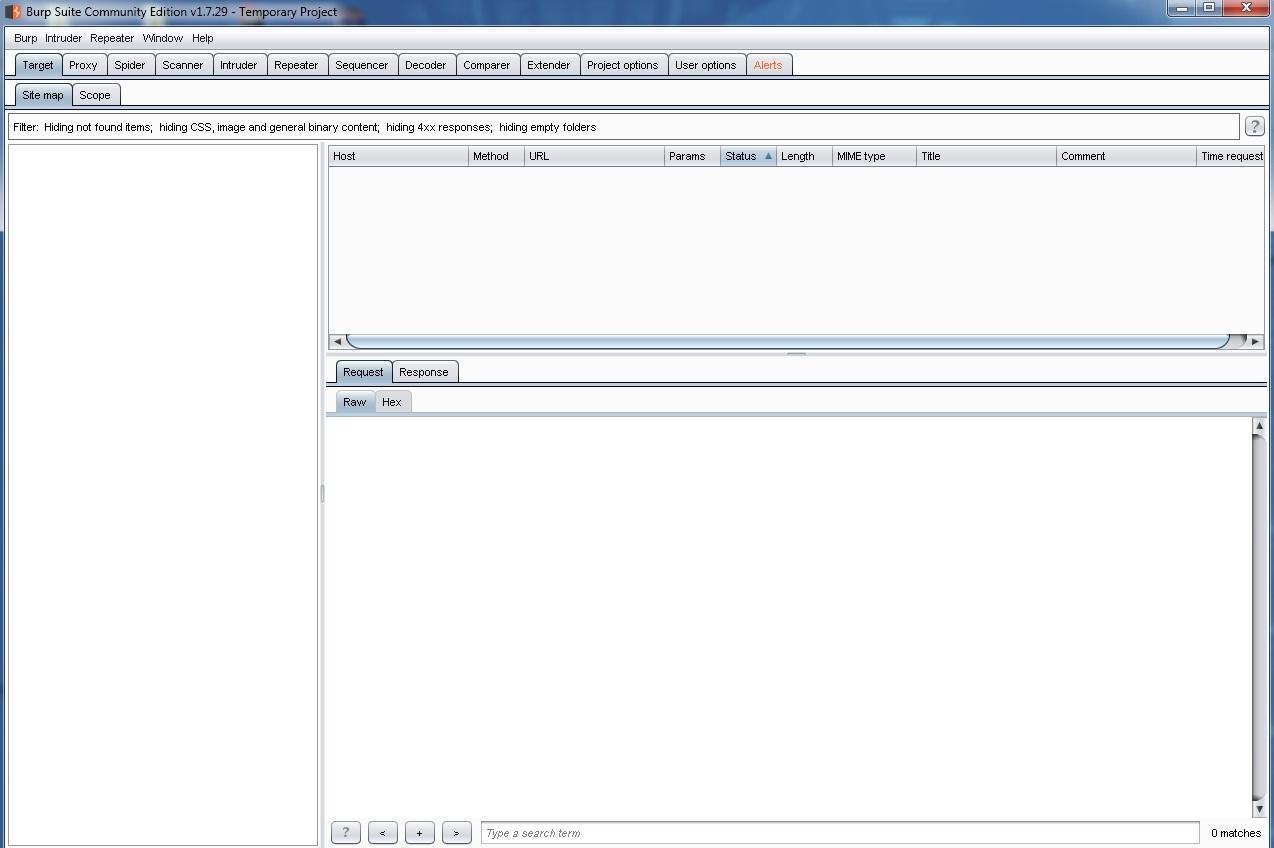
Komponenti Target shfaq një hartë të plotë të faqes së aplikacionit web që po auditoni. Ndërsa lundroni me proxy-n aktiv, Burp regjistron të gjitha rrugët, parametrat dhe burimet e zbuluara, duke ju ndihmuar të kuptoni më mirë sipërfaqen e sulmit.
Me Intruder mund të automatizoni dërgimin e kërkesave të shumëfishta bazuar në një model, ideal për sulme me forcë brutale, numërim të përdoruesve, fuzzing të parametrave ose teste injeksioni ku duhet të testoni shumë ngarkesa të ndryshme pune në mënyrë gjysmë automatike.
Moduli Repeater është perfekt për testime manuale më të rafinuara. Ai ju lejon të merrni një kërkesë specifike, ta modifikoni atë sa herë të dëshironi dhe ta ridërgoni atë në server, duke parë në kohë reale se si ndryshojnë përgjigjet. Është një mjet thelbësor për rregullimin e hollësishëm të shfrytëzimit të dobësive.
Në versionin Profesional, Burp Scanner shton mundësinë për të kryer skanime automatike të dobësive në një ose më shumë objektiva. Ai zbulon probleme të zakonshme si XSS, SQLi, dështime të vërtetimit, konfigurime të pasigurta dhe një mori problemesh të tjera të njohura të sigurisë në internet.
Module të tjera të dobishme: Sekuencuesi, Dekoderi, Krahasuesi dhe Zgjeruesi
Përtej mjeteve bazë, Burp Suite përfshin module të tjera që ndihmojnë në rritjen e sigurisë së aplikacioneve . Ndërsa këto ndonjëherë përdoren më pak në fazat fillestare, ia vlen të njiheni me to për të kuptuar kur mund të bëjnë një ndryshim të rëndësishëm.
Komponenti Sequencer përqendrohet në analizimin e rastësisë së tokenëve dhe vlerave të tilla si identifikuesit e sesionit, tokenët CSRF ose çelësat e përkohshëm. Nëse këto vlera nuk janë mjaftueshëm të paparashikueshme, një sulmues mund t'i hamendësojë ose t'i detyrojë ato, duke rezultuar në një problem serioz sigurie.
Me Decoder mund të kodoni dhe dekodoni të dhëna në formate të ndryshme: URL, Base64, hex dhe të tjera. Kjo është shumë e dobishme kur hasni parametra në dukje të enkriptuar ose të koduar dhe doni të kuptoni se çfarë fshihet pas tyre, ose kur duhet të ndërtoni ngarkesa dashakeqe në një format specifik.
Moduli Krahasues e bën të lehtë krahasimin e dy kërkesave ose dy përgjigjeve për të identifikuar ndryshimet përkatëse. Për shembull, mund t'ju ndihmojë të shihni saktësisht se çfarë ndryshon midis një hyrjeje të dështuar dhe një hyrjeje të suksesshme, ose si reagon aplikacioni ndaj variacioneve të ndryshme të të njëjtit parametër.
Së fundmi, Extend hap derën për zgjerimin e aftësive të Burp Suite përmes zgjerimeve, shumë prej të cilave të zhvilluara nga komuniteti. Nëpërmjet BApp Store, ju mund të shtoni plugin-e që integrojnë mjete të jashtme (siç është Nmap), automatizojnë detyra të përsëritura ose përfshijnë teknika të reja sulmi të përafruara me metodologji si OWASP.
Hapat e parë praktikë: përgjimi, hartëzimi dhe skanimi
Pasi shfletuesi juaj të kalojë nëpër proxy dhe të kuptoni strukturën bazë të mjetit, mund të filloni një rrjedhë pune tipike të testimit të depërtimit në internet. Kjo zakonisht fillon me eksplorimin e aplikacionit ndërsa Burp hartëzon gjithçka.
Nga skeda Target , do të shihni hartën e faqes së domenit që po analizoni duke u ndërtuar. Mund të zgjeroni rrugët, të shikoni parametrat e secilës kërkesë dhe të përcaktoni përparësitë se cilat zona të aplikacionit janë më të rëndësishme nga një perspektivë sigurie.
Në këtë pikë, mund të shfrytëzoni rastin për të dërguar kërkesa të caktuara direkt te module si Repeater ose Intruder, duke përdorur opsionet e klikimit me të djathtën. Ky integrim i shpejtë midis skedave është një nga gjërat që e bën punën me Burp kaq të përshtatshme.
Nëse keni versionin Professional, mund të zgjidhni një sërë rrugësh ose të gjithë domenin dhe të ekzekutoni Burp Scanner . Skaneri do të fillojë testimin për modele të njohura sulmesh dhe do të shfaqë një listë të dobësive të mundshme të renditura sipas nivelit të ashpërsisë, me prova të hollësishme dhe sugjerime për zbutjen e tyre.
Edhe pse skanerët e automatizuar mund të gjejnë shumë probleme, mbetet thelbësore t'i kombinosh ato me testimin manual duke përdorur Repeater dhe Intruder . Shumë dobësi komplekse ose të meta të logjikës së biznesit nuk zbulohen automatikisht, dhe këtu hyn në lojë gjykimi juaj si auditor.
Shembuj praktikë: forca brutale, XSS dhe SQL Injection
Një nga përdorimet më të zakonshme të Burp Suite është kryerja e sulmeve brutale kundër formularëve të autentifikimit , gjithmonë me autorizim paraprak, sigurisht. Fluksi i punës zakonisht konsiston në kapjen e një kërkese hyrjeje me proxy-n, dërgimin e saj te Intruder dhe përcaktimin e pozicionit të parametrave që dëshironi të automatizoni (emri i përdoruesit, fjalëkalimi ose të dyja).
Në Intruder, ju zgjidhni llojin e sulmit (për shembull, fjalor ose sulm i kombinuar), ngarkoni një listë të emrave të përdoruesit ose fjalëkalimeve të mundshme dhe nisni fushatën. Përgjigjet e serverit më pas renditen, duke ju lejuar të identifikoni modelet që zbulojnë hyrje të suksesshme, bllokime llogarish ose mesazhe gabimi që zbulojnë informacione.
Burp përdoret gjithashtu shpesh për të kërkuar dobësi të Cross-Site Scripting (XSS) . Ju kapni një kërkesë me parametra të pasqyruar në faqe, e dërgoni atë te Repeater dhe filloni të injektoni ngarkesa XSS bazë ose më të avancuara. Duke vëzhguar se si përgjigjet faqja, mund të përcaktoni nëse të dhënat e përdoruesit po filtrohen saktë.
Në rastin e injeksioneve SQL, qasja është e ngjashme. Ju shfrytëzoni format ose parametrat në URL që duket se bashkëveprojnë me bazën e të dhënave, dhe përmes Repeater dhe Intruder testoni ngarkesat tipike SQLi për të parë nëse ndodhin gabime të motorit të bazës së të dhënave, ndryshime në logjikë ose filtrim të pamjaftueshëm.
Në shumë laboratorë, siç është Metasploitable2 , aplikacionet e cenueshme përdoren pikërisht për të praktikuar këto lloje sulmesh me Burp Suite. Në këto mjedise të kontrolluara, mund të përballoni të jeni agresivë dhe të testoni teknika që do të kërkonin shumë më tepër kujdes në sistemet e prodhimit.
Seritë, metodologjitë dhe analizat e avancuara me OWASP
Kur hulumtoni më thellë Burp Suite, është e zakonshme të ndiqni seri tutorialesh që e ndajnë mjetin në disa pjesë , duke filluar me bazat dhe duke vazhduar me përdorime më të sofistikuara. Këto seri zakonisht mbulojnë çdo skedë dhe, më vonë, mbështeten në metodologji të njohura të analizës së sigurisë në internet.
Disa skema shumë gjithëpërfshirëse mbulojnë gjithçka, nga hyrja në proxy, krijimi i një harte faqeje, zvarritja dhe skanimi i dobësive, deri te trajtimi i certifikatave dixhitale, përdorimi i Burp mbi Tor, ruajtja dhe rikuperimi i projekteve dhe mjetet mbështetëse për fazën e "angazhimit".
Ofrimet e tjera përqendrohen në aspekte më specifike, siç janë mjetet Përputh dhe Zëvendëso, modifikimet HTML në kohë reale, kodimi dhe dekodimi , menaxhimi i historikut të kërkesave, krahasimi i hartës së faqes dhe gjenerimi i raporteve të auditimit të sigurisë, të gatshme për t'iu dorëzuar një klienti.
Është gjithashtu e zakonshme të shohësh seksione të tëra të dedikuara për metodologjinë OWASP për analizimin e aplikacioneve web . Këto mbulojnë tema të tilla si zbulimi i drejtorive dhe skedarëve të fshehur, injektimi SQL, humbja e autentifikimit dhe menaxhimit të sesionit, XSS, referencat e pasigurta të objekteve, konfigurimet e pasigurta, ekspozimi i informacionit të ndjeshëm, CSRF dhe ridrejtimet e hapura.
Në faza më të avancuara, shfaqen, ndër të tjera, tema të tilla si përdorimi i Cookie Jar, zgjerimet Burp, ruajtja automatike dhe stabiliteti i përmirësuar gjatë testeve të gjata të depërtimit, integrimi me mjete të tilla si Nmap përmes analizuesve specifikë, shfrytëzimi i dobësive specifike (p.sh., ShellShock) dhe anashkalimi i kufizimeve të ngarkimit të skedarëve.
Integrimi me mjedise dhe zgjerime të tjera
Një nga pikat e forta të Burp Suite është aftësia e tij për t'u integruar me mjedise dhe mjete të tjera . Nga skeda Zgjero, mund të instaloni zgjerime që zgjerojnë funksionalitetin bazë dhe automatizojnë pjesë të rrjedhës së punës.
Për shembull, është e mundur të punohet me shtojca që lidhin Burp me Nmap duke përdorur analizues që importojnë rezultatet e skanimit, duke ju lejuar të krahasoni informacionin rreth porteve dhe shërbimeve të hapura me analizën e detajuar të shtresës së uebit.
Ekzistojnë gjithashtu konfigurime të njohura për kapjen e trafikut të aplikacioneve mobile Android, siç është kombinimi i Burp Suite me Genymotion (një emulator Android). Në këtë skenar, ju konfiguroni pajisjen virtuale për të përdorur proxy-n e Burp dhe instaloni certifikatën CA në sistem, ngjashëm me atë që do të bënit me një shfletues desktopi.
Konfigurimi i plugin-eve në Burp Suite ju lejon ta përshtatni mjetin sipas stilit tuaj të punës: nga automatizimi i zbulimit të disa modeleve të cenueshmërisë deri te gjenerimi i raporteve të personalizuara ose ekzekutimi i rregullave të avancuara të manipulimit të trafikut.
Ndërsa fitoni përvojë, ka të ngjarë të përfundoni me kombinimin tuaj të zgjerimeve dhe cilësimeve që i përshtaten metodologjisë suaj dhe llojeve të aplikacioneve që analizoni më shpesh.
Konsiderata ligjore dhe etike, dhe ku mund të mësoni më shumë
Burp Suite është jashtëzakonisht i fuqishëm dhe pikërisht për këtë arsye, është thelbësore të jeni plotësisht të vetëdijshëm për implikimet ligjore dhe etike të përdorimit të tij. Testimi i një faqeje interneti që nuk është e juaja, ose për të cilën nuk keni leje të qartë, mund t'ju fusë në telashe serioze, si ligjërisht ashtu edhe profesionalisht.
Para se të kryeni ndonjë testim sigurie, sigurohuni që të keni leje me shkrim nga pronari i sistemit . Nëse sapo keni filluar, është më mirë të praktikoni vetëm në mjedise laboratorike, në makina të cenueshme të projektuara për trajnim ose me aplikacione që i kontrolloni vetë.
Në fushën e sigurisë kibernetike, shpesh flasim për etikën e hakerëve : përdorimin e njohurive tuaja për të përmirësuar sigurinë, raportimin e dobësive në mënyrë të përgjegjshme dhe shmangien e çdo veprimi që mund të dëmtojë palët e treta ose të ekspozojë informacione të ndjeshme pa pëlqimin e tyre.
Për të mësuar në thellësi Burp Suite, keni në dispozicion shumë burime: dokumentacionin zyrtar të PortSwigger , platforma praktike si Hack The Box, TryHackMe ose PentesterLab, kurse online në faqe si Udemy ose kanale të specializuara në YouTube, si dhe libra dhe blogje të fokusuara në testimin e depërtimit në internet.
Duke e kombinuar këtë teori me orë të tëra praktike në laboratorë si Metasploitable2 ose aplikacione të cenueshme, mund të zotëroni çdo skedë të Burp Suite dhe të kuptoni vërtet se si sillen aplikacionet web përballë sulmeve të vërteta, duke e bërë këtë mjet një nga aleatët tuaj kryesorë në çdo auditim.
Zotërimi i Burp Suite kërkon kohë, por sapo të përvetësoni rrjedhën e punës së tij - proxy, mapim, analizë, automatizim me Intruder, shfrytëzim me Repeater dhe mbështetje për zgjerime - ai bëhet një platformë shumë e plotë për vlerësimin e sigurisë së aplikacioneve web, me kusht që ta përdorni me mençuri, me autorizim dhe duke u mbështetur në metodologji të forta siç janë udhëzimet e OWASP dhe në mjedise të sigurta praktike.

Indeks
- 1 Çfarë është Burp Suite dhe për çfarë përdoret?
- 2 Versionet, përputhshmëria dhe shkarkimi
- 3 Si të ekzekutoni Burp Suite
- 4 Konfigurimi i një proxy në Burp Suite dhe shfletuesin tuaj
- 5 Ndërprerja, inspektimi dhe modifikimi i trafikut HTTP/HTTPS
- 6 Komponentët kryesorë të Burp Suite
- 7 Module të tjera të dobishme: Sekuencuesi, Dekoderi, Krahasuesi dhe Zgjeruesi
- 8 Hapat e parë praktikë: përgjimi, hartëzimi dhe skanimi
- 9 Shembuj praktikë: forca brutale, XSS dhe SQL Injection
- 10 Seritë, metodologjitë dhe analizat e avancuara me OWASP
- 11 Integrimi me mjedise dhe zgjerime të tjera
- 12 Konsiderata ligjore dhe etike, dhe ku mund të mësoni më shumë
