- Dobësitë e vazhdueshme të XSS mbeten të zakonshme për shkak të validimit të dobët, kodit të trashëguar dhe aplikacioneve gjithnjë e më komplekse.
- Shfrytëzimi i tij lejon vjedhjen e identitetit, aksesin e paautorizuar, manipulimin e të dhënave dhe lëvizjen anësore brenda organizatës.
- Rastet e botës reale dhe rishikimet sistematike tregojnë rëndësinë e kombinimit të mjeteve të zbulimit, validimit të fuqishëm dhe kodimit të sigurt.
- Një strategji e thellë mbrojtjeje dhe një kulturë e vazhdueshme sigurie janë çelësi për të zbutur në mënyrë efektive rrezikun e XSS-së persistente.
Menaxhimi i cenueshmërisë është bërë një gur themeli i sigurisë moderne kibernetike. Nuk ka të bëjë vetëm me korrigjimin e të metave pasi ato shfaqen, por me krijimin e një procesi të vazhdueshëm që përfshin identifikimin , vlerësimin dhe zbutjen e dobësive në të gjitha aplikacionet dhe shërbimet e një organizate. Nga teknologjitë themelore deri te praktikat e zhvillimit dhe vendosjes, gjithçka ndikon në nivelin e ekspozimit ndaj sulmeve aq të njohura - dhe aq të përhapura - sa Cross-Site Scripting (XSS).
Brenda këtij konteksti, dobësitë e vazhdueshme të XSS dallohen për shkak të rrezikut të tyre dhe rezistencës së tyre të habitshme me kalimin e kohës. Edhe pse XSS është njohur praktikisht që nga fillimi i uebit, ai vazhdon të shfaqet vazhdimisht si në aplikacione të reja ashtu edhe në ato të vjetra. Ky artikull mbledh dhe riorganizon informacionin nga studime dhe analiza të ndryshme teknike për të ofruar një pasqyrë gjithëpërfshirëse dhe të azhurnuar të këtyre dobësive: pse ndodhin, si shfrytëzohen, ndikimi i tyre dhe çfarë mund të bëhet për të zvogëluar praninë e tyre në aplikacionet e botës reale.
Konteksti aktual i menaxhimit të cenueshmërisë XSS
Në fushën e sigurisë kibernetike, menaxhimi i dobësive nuk është më opsional, por një komponent kyç i strategjisë së korporatës. Ky proces shkon përtej thjesht ekzekutimit të një skaneri të rastit; ai kërkon një pamje gjithëpërfshirëse të aplikacioneve, infrastrukturës dhe rrjedhave të të dhënave, duke përfshirë mënyrën se si ato zhvillohen, testohen, vendosen dhe mirëmbahen me kalimin e kohës.
Skriptimi ndërfaqësor (XSS), dhe konkretisht varianti i tij persistent, përshtatet në mënyrë të përkryer në këtë pikëpamje sepse lulëzon në kryqëzimin e praktikave të dobëta të programimit, mungesës së kontrolleve të sigurisë dhe validimit të pamjaftueshëm të informacionit që rrjedh midis shfletuesit të përdoruesit dhe serverit. Realiteti është se shumë organizata vazhdojnë të mbajnë një trashëgimi kodi të cenueshëm , sisteme të vjetruara ose module të integruara të palëve të treta pa një analizë të plotë sigurie.
Kompleksiteti në rritje i aplikacioneve web - me SPA, mikroshërbime, API dhe frontend-e shumë dinamike - e ndërlikon më tej pamjen. Sipërfaqja e sulmit zgjerohet, shfaqen pika të reja të hyrjes së të dhënave dhe bëhet më e vështirë të sigurohet që të gjitha të dhënat hyrëse trajtohen siç duhet. Kësaj i shtohet edhe evolucioni i vazhdueshëm i teknikave të sulmit , të cilat kërkojnë sistematikisht dobësi në çdo shtresë të sistemit.
Në këtë skenar, menaxhimi i dobësive të XSS nuk mund të shihet si një përpjekje e vetme. Është një detyrë e vazhdueshme që përfshin procese të pjekura, mjete të përshtatshme dhe, mbi të gjitha, ndërgjegjësim dhe trajnim si për zhvilluesit ashtu edhe për ekipet e operacioneve dhe të sigurisë.
Çfarë është skriptimi i vazhdueshëm ndërfaqësor (XSS)?
Skriptimi Ndërfaqësor (XSS) është një dobësi që i lejon një sulmuesi të injektojë kod të ekzekutueshëm (zakonisht JavaScript) në shfletuesin e një përdoruesi tjetër. Në rastin specifik të XSS të vazhdueshëm (i quajtur edhe i ruajtur), ngarkesa keqdashëse ruhet në server ose në një hapësirë ruajtjeje të menaxhuar nga aplikacioni dhe u shërbehet në mënyrë të përsëritur viktimave.
Dallimi kryesor nga variantet e tjera, siç është XSS i reflektuar, është se këtu kodi keqdashës ruhet vazhdimisht : për shembull, në një bazë të dhënash, sistem skedarësh ose çdo depo përmbajtjeje. Sa herë që një përdorues tjetër qaset në burimin që përmban atë përmbajtje, shfletuesi merr ngarkesën dhe e interpreton atë si kod legjitim që buron nga vetë aplikacioni.
Kjo karakteristikë e bën XSS-në persistente veçanërisht të rrezikshme. Një vektor i vetëm injeksioni që nuk është validuar siç duhet mund të bëhet një pikë e përhershme infeksioni , duke prekur përdorues të shumtë, përfshirë administratorët me privilegje të larta. Në praktikë, sulmuesi e bën shfletuesin e viktimës të ekzekutojë udhëzimet e tij sipas të njëjtës politikë sigurie si aplikacioni origjinal i uebit.
Studimet e shqyrtuara bien dakord që XSS persistente vazhdon të shfaqet shpesh në skenarë të tillë si formularët e komenteve, panelet e administrimit , fushat e profilit të përdoruesit, sistemet e mesazheve të brendshme dhe, në përgjithësi, çdo funksionalitet ku të dhënat e ofruara nga një përdorues ruhen dhe më pas u shfaqen të tjerëve pa filtrim dhe kodim të duhur.
Pse vazhdojnë dobësitë e XSS?
Çuditërisht, dobësitë XSS vazhdojnë të gjenden në aplikacionet moderne pavarësisht se janë dokumentuar për dekada të tëra. Analizat tregojnë një numër faktorësh të ndërlidhur që shpjegojnë pse këto dobësi vazhdojnë.
Së pari, kompleksiteti në rritje i aplikacioneve web funksionon kundër tyre. Me arkitekturat e shpërndara, komponentët e palëve të treta, kornizat e pasura të frontend-it dhe integrimet me shërbime të shumëfishta, është e lehtë të anashkalohen shtigje të caktuara të hyrjes dhe daljes së të dhënave, ose të aplikohen filtra në mënyrë jokonsistente.
Një faktor tjetër i rëndësishëm është vështirësia e validimit të duhur të të dhënave hyrëse . Bllokimi i thjeshtë i disa karaktereve të dyshimta ose mbështetja në validimin nga ana e klientit është e pamjaftueshme. Validimi duhet të projektohet duke marrë parasysh kontekstin në të cilin do të futen të dhënat (HTML, atribute, JavaScript, URL, etj.) dhe të aplikohet kodimi i duhur në secilin rast. Shumë aplikacione vuajnë nga kontrolle gjenerike të zbatuara dobët që nuk arrijnë të mbulojnë të gjitha skenarët.
Mungesa e ndërgjegjësimit dhe njohurive praktike midis ekipeve të zhvillimit është një tjetër temë që përsëritet në studimet e konsultuara. Në shumë organizata, fokusi mbetet te funksionaliteti dhe koha e dorëzimit, duke e lënë sigurinë në një fazë të mëvonshme ose, edhe më keq, te një skanues i automatizuar që nuk i zbulon gjithmonë të gjithë vektorët e mundshëm të cenueshmërisë.
Për më tepër, ndikimi i kodit të trashëguar nuk mund të neglizhohet . Shumë aplikacione kanë qenë në prodhim për vite me radhë, kanë kaluar nëpër disa ekipe dhe kanë grumbulluar përditësime të shpejta dhe kanë shtuar veçori pa një ridizajnim gjithëpërfshirës. Në këto lloj mjedisesh, është e zakonshme të gjesh fragmente kodi që janë krijuar pa modele të forta sigurie dhe që vazhdojnë të funksionojnë sepse "nëse nuk e prek, nuk do të prishet". Kjo mentalitet lë boshllëqe për skriptime të vazhdueshme ndërfaqësore (XSS) dhe dobësi të tjera kritike.
Së fundmi, studimet nënvizojnë sfidat e zbatimit të kontrolleve të forta të sigurisë . Integrimi i pastrimit të të dhënave, enkriptimit të daljes, politikave të header-ave HTTP dhe rishikimeve të kodit të fokusuar në siguri kërkon kohë, burime dhe një kulturë organizative mbështetëse. Pa këto, masat nuk janë të mjaftueshme ose zbatohen vetëm pjesërisht.
Ndikimi dhe rreziqet e shfrytëzimit të XSS-së persistente
Kur një sulmues shfrytëzon me sukses një dobësi të vazhdueshme XSS, pasojat mund të jenë shumë serioze. Duke ekzekutuar kod keqdashës në shfletuesin e viktimës, sulmuesi mund të fitojë akses të paautorizuar në informacione të ndjeshme ose madje të imitojë përdoruesin brenda vetë aplikacionit.
Ndër ndikimet më të rëndësishme janë vjedhja e kredencialeve (për shembull, duke kapur cookie-t e sesionit ose token-et e autentifikimit), rrëmbimi i sesioneve aktive, modifikimi ose fshirja e të dhënave të arritshme nga llogaria e kompromentuar dhe madje edhe përfshirja e skedarëve ose përmbajtjes së padëshiruar brenda vetë aplikacionit. E gjithë kjo ndikon drejtpërdrejt në integritetin dhe konfidencialitetin e informacionit.
Shfrytëzimi i vazhdueshëm i XSS mund të jetë gjithashtu pika fillestare për lëvizje anësore brenda mjedisit të një organizate. Nëse përdoruesi viktimë ka privilegje të larta (si p.sh. administrator ose administrator sistemi), sulmuesi mund ta shfrytëzojë aksesin e fituar për të bashkëvepruar me pjesë të tjera të sistemit, për të zgjeruar fushëveprimin e ndërhyrjes dhe për të kompromentuar burime shtesë.
Nga një këndvështrim operacional, pamundësia për të zbuluar dhe zbutur në mënyrë proaktive këto dobësi ka një ndikim të drejtpërdrejtë në proceset kritike të biznesit . Një shkelje e sigurisë që rezulton nga XSS e vazhdueshme mund të detyrojë mbylljen e shërbimeve, rivendosjen e kopjeve rezervë, raportimin e incidenteve te rregullatorët dhe klientët, dhe të shkaktojë kosto të konsiderueshme financiare dhe për reputacionin.
Si pasojë, studimet bien dakord që adresimi i këtyre llojeve të dobësive në fazat e hershme të ciklit jetësor - që nga projektimi dhe zhvillimi - është thelbësor për të mbrojtur vazhdimësinë e biznesit dhe për të mbrojtur sistemet e informacionit nga sulmet gjithnjë e më të sofistikuara.
Studimi i rastit: XSS persistent në ZKTeco WDMS 5.1.3
Një nga analizat teknike të shqyrtuara përqendrohet në një dobësi kritike të vazhdueshme XSS në platformën ZKTeco WDMS 5.1.3, e hetuar nga ekipi i Kërkimit të Kërcënimeve të Secure Soft. ZKTeco WDMS është një sistem menaxhimi të dhënash i përdorur gjerësisht për kontrollin e aksesit të punonjësve, regjistrimin e informacionit biometrik dhe menaxhimin e kohës dhe pjesëmarrjes dhe pajisjeve të sigurisë fizike.
Sipas këtij raporti, dobësia prek drejtpërdrejt si përdoruesit fundorë ashtu edhe administratorët , pasi lejon që skriptet keqdashëse të injektohen në shfletuesit e atyre që hyjnë në panele ose formularë të caktuar në platformë. Meqenëse shumë nga këto llogari kanë privilegje të larta, ndikimi i mundshëm është veçanërisht serioz.
Studimi përshkruan rrjedhën tipike të punës: pas procesit të vërtetimit (hyrjes), sistemi paraqet një panel kontrolli me një menu nga e cila mund të shikohen, modifikohen ose fshihen informacione specifike rreth punonjësve dhe pajisjeve. Kjo ndërfaqe vepron si një pikë qendrore për menaxhimin e të dhënave , duke lejuar funksionimin e përshtatshëm të informacionit të ruajtur.
Studiuesit po e përqendrojnë vëmendjen e tyre në funksionalitetin që lejon modifikimin e të dhënave të një punonjësi, konkretisht fushën "Emri i Punonjësit" ose "Emri i Emrit". Në një përpjekje fillestare, ata provuan një ngarkesë të vogël dashakeqe, por aplikacioni e refuzoi të dhënat sepse ndërfaqja përfshin një validim që kufizon gjatësinë në 40 karaktere. Ky kontroll kryhet vetëm në frontend, kështu që në shikim të parë, duket se sistemi po e mbron fushën.
Megjithatë, analiza zbulon se dobësia e vërtetë qëndron në faktin se validimi ndodh vetëm në anën e klientit . Nuk kryhen kontrolle ekuivalente në backend, dhe as nuk zbatohet kodimi i duhur i daljes. Kjo hap derën për kapjen e kërkesës - për shembull, përmes një ndërmjetësi - dhe modifikimin e ngarkesës përpara se ajo të dërgohet përfundimisht në server, duke anashkaluar kështu kufizimin e imponuar nga ndërfaqja.
Pasi kërkesa ndryshohet dhe dërgohet në server, ngarkesa mbetet e ruajtur në sistem . Më pas, kur një përdorues tjetër qaset në pamjen që shfaq të dhënat e punonjësit të prekur, skripti i injektuar ekzekutohet automatikisht në shfletuesin e tij, duke demonstruar natyrën e vazhdueshme të cenueshmërisë.
Përfundimi i këtij studimi rasti është i qartë: mbështetja vetëm në kontrollet e frontend është një gabim serioz. Raporti thekson nevojën për të zbatuar validime të qëndrueshme të backend , të kombinuara me kodimin e duhur të daljes dhe politika shtesë sigurie, për të parandaluar që të dhënat e manipuluara të arrijnë në hapësirën e ruajtjes dhe t'u shërbehen të pafiltruara përdoruesve të tjerë.
Analiza metodologjike: rishikim sistematik mbi XSS persistente
Një tjetër nga punimet e shqyrtuara ndjek një qasje më akademike dhe paraqitet si një rishikim sistematik i kërcënimit që paraqesin dobësitë e vazhdueshme të XSS në aplikacionet web. Ky studim ndjek metodologjinë PRISMA (Preferred Reporting Items for Systematic Reviews and Meta-Analyses), e projektuar për të siguruar rigorozitetin e rishikimeve dhe për të garantuar që përzgjedhja e burimeve është transparente dhe e riprodhueshme.
Për të përpiluar këtë përmbledhje, u konsultuan baza të dhënash dhe depo të shumta shkencore, duke përfshirë SpringerLink, Taylor & Francis Online, Scopus, Google Scholar, IEEE Xplore, ACM Digital Library dhe ScienceDirect . Studimet u përzgjodhën bazuar në rëndësinë, aktualitetin dhe cilësinë e të dhënave të tyre, në mënyrë që koleksioni që rezultoi të ofrojë një pasqyrë të plotë të evolucionit të XSS persistente dhe mbrojtjeve të propozuara në vitet e fundit.
Artikulli përshkruan trajektoren historike të kësaj dobësie, që nga shfaqjet e saj të para deri te trendet e reja të shfrytëzimit, duke theksuar se si sulmuesit i kanë rafinuar metodat e tyre për t'u përshtatur me arkitekturat dhe kornizat e reja të uebit. Ai analizon teknikat më komplekse të injektimit, përdorimin e vargjeve të koduara për të shmangur filtrat dhe integrimin e XSS me vektorë të tjerë sulmi për të maksimizuar ndikimin.
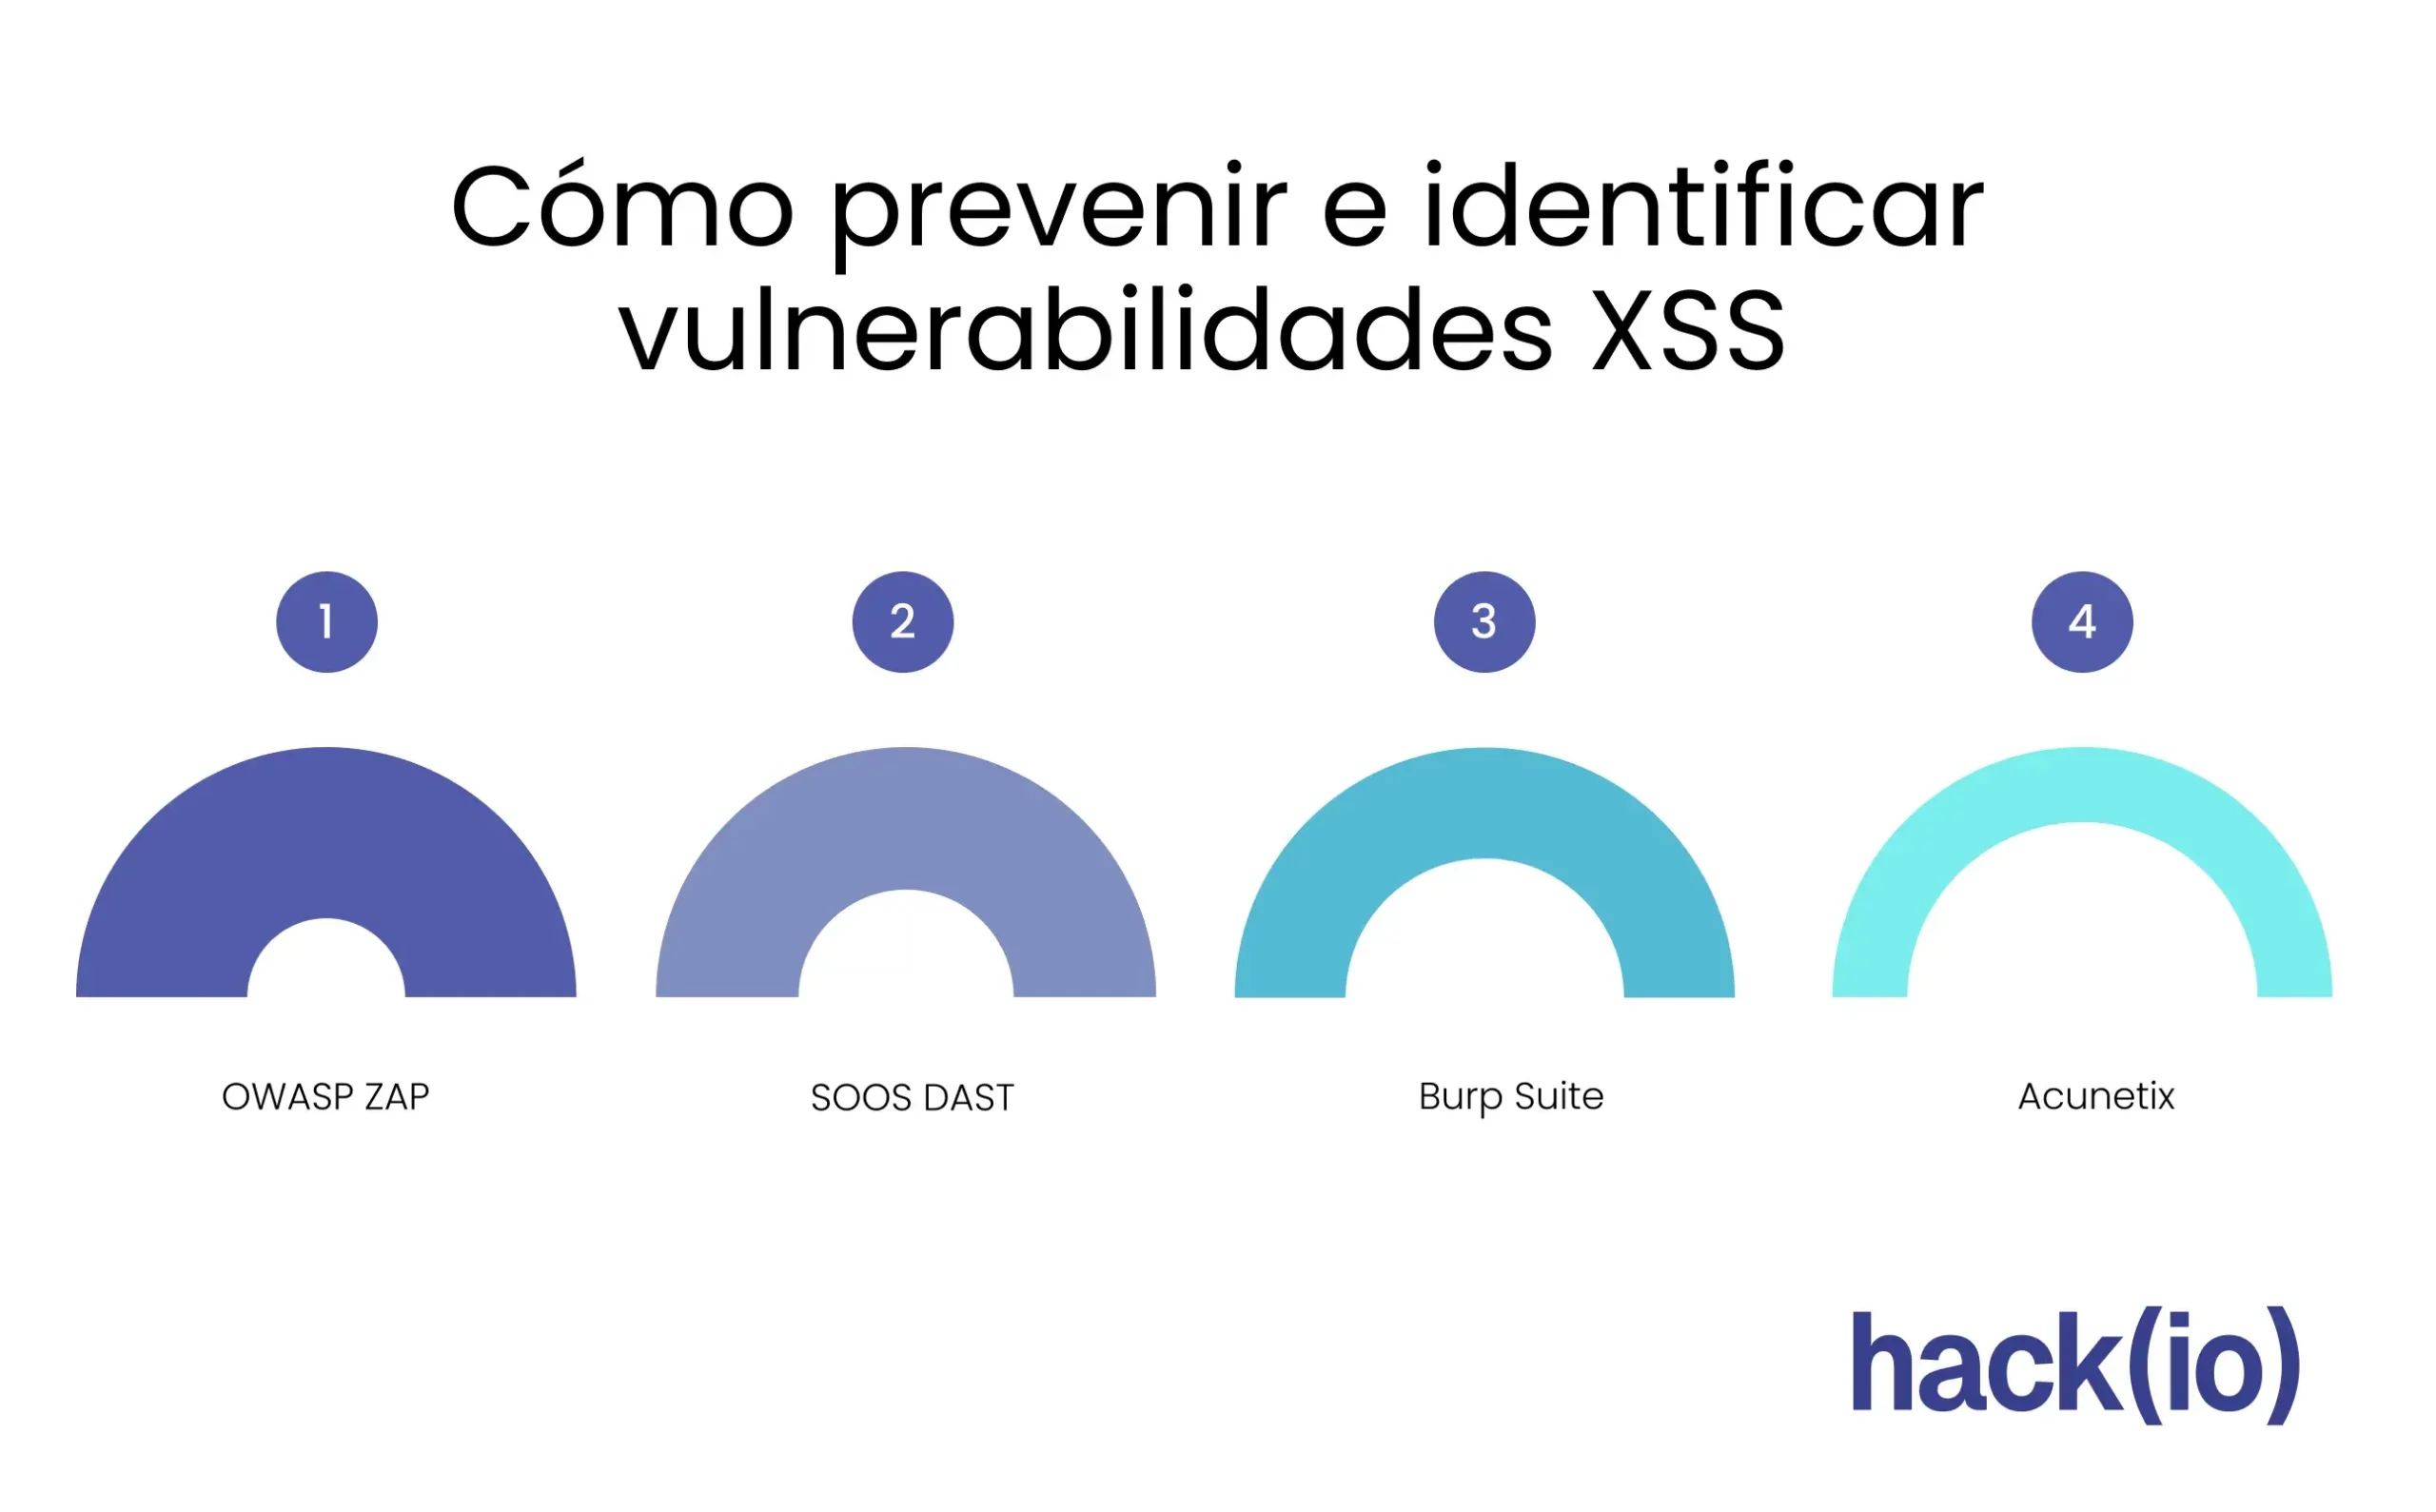
Për më tepër, studimi shqyrton në detaje mjetet më të përdorura të zbulimit , të tilla si OWASP ZAP, Burp Suite dhe Acunetix. Ai detajon aftësitë e tyre për automatizimin e zbulimit të vektorëve XSS, integrimin e tyre me kanalet e zhvillimit dhe testimit, si dhe pikat e forta dhe kufizimet e tyre në skenarët e botës reale.
Një nga mesazhet kryesore të këtij rishikimi është rëndësia e miratimit të një qasjeje të thellë mbrojtëse : jo duke u mbështetur në një mjet ose teknikë të vetme, por duke kombinuar mekanizma të ndryshëm zbulimi, politika sigurie të përcaktuara mirë dhe trajnime të vazhdueshme për personelin e IT-së dhe sigurisë. Qëllimi është të ndërtohet një qëndrim i fuqishëm mbrojtës kundër XSS-së së vazhdueshme, duke pranuar se sulmuesit do të vazhdojnë të kërkojnë mënyra të reja për të shfrytëzuar dobësitë.
Mjete dhe teknika për zbulimin e XSS persistent
Studimet e shqyrtuara bien dakord që përdorimi i mjeteve të specializuara është thelbësor për identifikimin e hershëm të dobësive të vazhdueshme XSS. Ndër më të përmendurat janë OWASP ZAP, Burp Suite dhe Acunetix, të cilat përdoren gjerësisht në auditimet e sigurisë së aplikacioneve web.
OWASP ZAP, për shembull, është një zgjidhje me burim të hapur që ju lejon të kapni, modifikoni dhe riluani kërkesat HTTP , si dhe të ekzekutoni skanime automatike të dobësive. Proxy-ja e tij e integruar lehtëson skanimin manual të aplikacioneve për të zbuluar rrjedha ku mund të injektohen ngarkesa XSS dhe për të kontrolluar nëse ato janë ruajtur dhe ekzekutuar më pas.
Burp Suite, shumë popullor në mesin e profesionistëve të testimit të depërtimit , ofron module të avancuara për zbulimin e dobësive të validimit , duke përfshirë XSS të vazhdueshme. Me mjetet e saj të riprodhimit, ndërhyrjes dhe krahasimit të përgjigjeve, është e mundur të simulohen situata të ngjashme me ato të përshkruara në rastin ZKTeco WDMS, duke kapur formularët dhe duke ndryshuar të dhënat para se ato të arrijnë në server.
Acunetix, nga ana e saj, përqendrohet në automatizimin e skanimeve në shkallë të gjerë , duke identifikuar modelet e sjelljes që zbulojnë praninë e XSS ose dobësive të tjera të internetit. Ndërsa automatizimi nuk e zëvendëson kurrë plotësisht analizën manuale, është shumë i dobishëm për mbulimin e aplikacioneve të gjera ose atyre me pika të shumta hyrjeje.
Literatura thekson gjithashtu rëndësinë e integrimit të këtyre mjeteve në një cikël jetësor të sigurt zhvillimi . Përfshirja e skanimeve të rregullta gjatë fazave të testimit, kombinimi i rezultateve nga zgjidhje të ndryshme dhe shqyrtimi manual i gjetjeve më kritike lejon zbulimin e XSS-së së vazhdueshme përpara se të arrijë në prodhim ose, nëse është vendosur tashmë, zbutjen e shfrytëzimit të saj sa më shpejt të jetë e mundur.
Strategjitë për parandalimin dhe zbutjen e XSS persistente
Përtej zbulimit të të metave, përparësia duhet të jetë parandalimi i futjes së dobësive që në radhë të parë. Studimet e analizuara propozojnë një sërë masash konkrete që, kur zbatohen vazhdimisht, e zvogëlojnë ndjeshëm rrezikun e XSS-së së vazhdueshme në aplikacionet web.
Linja e parë e mbrojtjes është validimi rigoroz i të dhënave hyrëse . Kjo përfshin përcaktimin se cilat vlera janë të vlefshme (listat e bardha) dhe refuzimin sistematik të çdo gjëje që bie jashtë diapazonit të pritur. Validimet duhet të aplikohen si në frontend, për të përmirësuar përvojën e përdoruesit, ashtu edhe në backend, ku duhet të mbështetemi vërtet te siguria.
Së dyti, është thelbësore të zbatohet kodim i sigurt dhe i ndjeshëm ndaj kontekstit të të dhënave dalëse . Të dhënat e futura nga përdoruesi nuk duhet të futen të papërpunuara brenda HTML, atributeve, JavaScript-it të integruar ose URL-ve. Përdorimi i veçorive specifike të kornizës për të shmangur përmbajtjen dhe për të ndarë të dhënat nga kodi është një hap kyç në neutralizimin e ngarkesave XSS përpara se ato të mund të ekzekutohen.
Gjithashtu rekomandohet të shfrytëzohen kornizat dhe libraritë që përfshijnë mekanizma të integruar mbrojtës kundër XSS, siç janë shabllonet që shmangin automatikisht përmbajtjen, komponentët që kufizojnë futjen e HTML-së së pafiltruar ose API-të që zbatojnë ndarjen e logjikës dhe prezantimit. Megjithatë, këto veçori duhet të kuptohen mirë dhe të konfigurohen saktë.
Përveç kësaj, organizatat duhet të vendosin mjete dhe politika plotësuese sigurie , të tilla si Politika e Sigurisë së Përmbajtjes (CSP), titujt mbrojtës (X-XSS-Protection, X-Content-Type-Options, etj.) dhe mekanizma të fuqishëm të kontrollit të sesionit. Ndërsa asnjë nga këto masa më vete nuk është e mjaftueshme për të eliminuar rrezikun, së bashku ato e ndërlikojnë shumë shfrytëzimin praktik të një sulmi skriptimi ndërfaqësor (XSS).
Së fundmi, trajnimi i vazhdueshëm për zhvilluesit, administratorët dhe ekipet e sigurisë është një shtyllë themelore. Të kuptuarit se si shfrytëzohen këto dobësi në një mënyrë praktike, të parit të shembujve nga bota reale dhe të mësuarit e praktikave më të mira të zbatueshme për secilën teknologji ndihmon në sigurimin që siguria të mos jetë më një mendim i dytë, por të bëhet një pjesë e natyrshme e projektimit dhe zhvillimit.
Siguria e softuerit si një angazhim i vazhdueshëm
Një ide që përsëritet në të gjitha studimet është se lufta kundër dobësive XSS, veçanërisht atyre të vazhdueshme, nuk mund të fitohet me një zgjidhje të vetme teknike. Ajo kërkon një angazhim të vazhdueshëm për përmirësimin e sigurisë së softuerit, të mbështetur nga inovacioni teknologjik dhe zhvillimi i aftësive të specializuara brenda organizatave.
Kjo do të thotë të ndjekësh një qasje proaktive ndaj kërcënimeve kibernetike , duke parashikuar vektorët e mundshëm të sulmit në vend që thjesht të reagosh kur zbulohet një incident. Integrimi i sigurisë në të gjitha fazat e ciklit jetësor të softuerit - nga projektimi fillestar deri te mirëmbajtja e prodhimit - lejon identifikimin e dobësive përpara se ato të arrijnë te përdoruesit fundorë.
Në këtë kontekst, siguria e aplikacioneve web pushon së qeni thjesht një sfidë teknike dhe bëhet një objektiv strategjik . Mbrojtja e integritetit, konfidencialitetit dhe disponueshmërisë së aseteve dixhitale është thelbësore për reputacionin e një organizate, përputhshmërinë rregullatore dhe besimin e klientëve dhe partnerëve.
Burimet e trajnimit dhe studimet edukative mbi XSS persistente theksojnë ofrimin e materialit në një gjuhë të qartë dhe të kuptueshme , në mënyrë që si profesionistët me përvojë ashtu edhe ata që sapo kanë filluar të interesohen për sigurinë kibernetike të mund të kuptojnë rreziqet dhe masat zbutëse. Kjo qasje e bën më të lehtë për më shumë njerëz brenda një kompanie të përfshihen në përmirësimin e sigurisë.
Shkurt, raportet dhe rishikimet e analizuara paraqesin një tablo ku dobësitë e vazhdueshme të XSS mbeten një problem real , por për të cilin ekzistojnë mjete, metodologji dhe praktika më të mira të mjaftueshme për të ulur në mënyrë drastike përhapjen e tyre. Investimi në validim dhe kodim të duhur, kombinimi i zbulimit të automatizuar me analizën manuale, forcimi i politikave të sigurisë dhe mbajtja e njohurive të ekipit të përditësuara janë hapa thelbësorë për ta transformuar këtë lloj dobësie nga një kërcënim i përsëritur në një rrezik të kontrolluar brenda një strategjie gjithëpërfshirëse të sigurisë kibernetike.

Shkrimtar i apasionuar pas botës së bajteve dhe teknologjisë në përgjithësi. Më pëlqen të ndaj njohuritë e mia përmes shkrimit, dhe kjo është ajo që do të bëj në këtë blog, duke ju treguar të gjitha gjërat më interesante në lidhje me pajisjet, softuerin, harduerin, tendencat teknologjike dhe më shumë. Qëllimi im është t'ju ndihmoj të lundroni në botën dixhitale në një mënyrë të thjeshtë dhe argëtuese.