- Rregullat e ASR janë thelbësore për të mbrojtur Dritaret 11 ante malware dhe sulme të avancuara.
- Ato mund të konfigurohen dhe përshtaten duke përdorur Intune, Configuration Manager, GPO-të dhe PowerShell.
- Ato lejojnë rregullimin e imët falë mënyrave të auditimit, bllokimit, paralajmërimit dhe përjashtimit me porosi.
- Monitorimi proaktiv dhe rregullimet e vazhdueshme janë çelësi për maksimizimin e efektivitetit të tij.

Në botën e sotme, ku kërcënimet kibernetike evoluojnë me një ritëm marramendës , mbrojtja e pajisjeve tona me sisteme të fuqishme është bërë një përparësi kryesore. Në këtë kontekst, Rregullat ASR (Rregullat e Reduktimit të Sipërfaqes së Sulmit) në Windows 11 janë shfaqur si një nga strategjitë më efektive për të siguruar kompjuterët dhe rrjetet kundër programeve keqdashëse dhe sulmeve që synojnë dobësitë e zakonshme. Pavarësisht nëse punoni në IT apo po kërkoni të përmirësoni sigurinë e pajisjeve tuaja personale ose të biznesit, një kuptim i plotë i këtyre rregullave dhe mënyra e zbatimit të tyre mund të bëjë gjithë ndryshimin përballë sulmeve të mundshme.
Do të shqyrtojmë në detaje se çfarë janë Rregullat ASR, si t'i konfiguroni ato nga platforma të ndryshme (Intune, Configuration Manager, Group Policy dhe PowerShell), avantazhet, kufizimet dhe praktikat më të mira të tyre. Gjithashtu do të mësoni këshilla për akordimin dhe zgjidhjen e problemeve për t'ju ndihmuar të përfitoni sa më shumë prej tyre, duke minimizuar ndikimet në aplikacionet kritike dhe duke përmirësuar operacionet e përditshme të çdo departamenti të IT-së.
Cilat janë rregullat ASR në Windows 11 dhe pse janë kaq të rëndësishme?
Rregullat e Reduktimit të Sipërfaqes së Sulmit (ASR) janë një sërë rregullash sigurie të integruara në Microsoft Defender dhe të menaxhueshme nga Intune ose mjete të tjera administrimi. Qëllimi i tyre kryesor është të parandalojnë sjelljet dhe veprimet e përdorura zakonisht nga programet keqdashëse për të kompromentuar kompjuterët dhe rrjetet : kjo përfshin bllokimin e skripteve të dyshimta, ndalimin e ekzekutimit të skedarëve potencialisht të rrezikshëm, kontrollin e përdorimit të makrove në aplikacionet e Office dhe kufizimin e përpjekjeve për të vjedhur kredencialet.
Këto rregulla jo vetëm që mbrojnë nga dobësitë e zakonshme, por ndihmojnë edhe në uljen e rrezikut të sulmeve të avancuara, ransomware-it dhe kërcënimeve të tjera të sofistikuara . Mbi të gjitha, ato janë shumë të personalizueshme, duke lejuar konfigurime fleksibile që i përshtaten çdo mjedisi, nga ndërmarrjet e mëdha deri te përdoruesit individualë.
Në Windows 11, mbrojtja falë ASR ka arritur nivele të reja për sa i përket detajeve të detajuara dhe lehtësisë së administrimit, duke shënuar një hap cilësor krahasuar me versionet e mëparshme dhe duke u bërë një pjesë thelbësore e çdo strategjie moderne të sigurisë kibernetike.
Licencimi dhe kërkesat në Windows 11
Para se të fillojmë konfigurimin dhe vendosjen e Rregullave ASR, është thelbësore të kuptojmë aspektet kryesore të licencimit dhe parakushteve . Rregullat ASR janë të disponueshme për kompjuterët Windows 10 dhe Windows 11, megjithëse i gjithë grupi i rregullave mund të përdoret vetëm në versionet Enterprise (p.sh., E3 ose E5) . Me një licencë Microsoft 365 E5, do të keni qasje në veçoritë e avancuara të monitorimit dhe analizës nga Defender for Endpoint ose portali Microsoft Defender XDR.
Megjithatë, edhe me licencat Windows Professional ose Microsoft 365 E3, mund ta përdorni ASR në një mënyrë të kufizuar . Rregullat mund të rishikohen përmes Shikuesit të Ngjarjeve dhe ju mund të zhvilloni sistemet tuaja të monitorimit. Gjëja e rëndësishme është të keni Microsoft Defender Antivirus si zgjidhjen tuaj kryesore dhe aktive, pasi rregullat e ASR mbështeten në motorin e tij të analizës për të vlerësuar dhe bllokuar sjelljen e dyshimtë.
Metodat e konfigurimit: Intune, Configuration Manager, GPO dhe PowerShell
Një nga pikat e forta të Rregullave ASR qëndron në shkathtësinë e tyre në menaxhimin dhe vendosjen e politikave . Ekzistojnë disa rrugë dhe mjete, secila e përshtatshme për mjedise dhe nevoja të ndryshme:
- IntuneIdeale për kompanitë që menaxhojnë flota pajisjesh përmes cloud-it. Ju lejon të konfiguroni dhe caktoni në mënyrë qendrore politikat ASR, të monitoroni efektivitetin e tyre dhe të aplikoni rregullime ose përjashtime kur është e nevojshme.
- Menaxheri i Konfigurimit (SCCM)Zgjidhje e përparuar dhe tradicionale për organizata të mëdha. Ju lejon të krijoni politika të detajuara dhe t'i vendosni ato në mjedise të përziera ose të shkëputura.
- Objektet e Politikës së Grupit (GPO)Perfekt për mjedise me Active Directory, duke ju lejuar të përcaktoni rregulla në nivel domeni, njësie organizative ose kompjuteri specifik.
- PowerShellOpsion fleksibël që ju lejon të konfiguroni, auditoni dhe madje të debugoni Rregullat ASR nga rreshti i komandës. komandat, ideale për automatizim ose skriptim të avancuar.
Çdo metodë ka avantazhet dhe konsideratat e veta, por të gjitha ju lejojnë të përcaktoni statusin e secilit rregull ASR si: Blloko, Auditim, Paralajmërim ose I çaktivizuar . Kjo siguron kontroll të plotë mbi sjelljen e sigurisë bazuar në nevojat dhe rreziqet e secilës organizatë.
Konfigurimi i Rregullave ASR me Intune
Intune është bërë zgjidhja kryesore për menaxhimin modern të pajisjeve të ndërmarrjeve, veçanërisht në mjediset Windows 11. Konfigurimi i Rregullave ASR përmes kësaj platforme ofron një përvojë të centralizuar, të shkallëzueshme dhe të lehtë për t’u monitoruar.
Për të filluar, hyni në menynë Endpoint Security në Intune dhe zgjidhni Attack Surface Reduction . Mund të krijoni një politikë të re ose të modifikoni një ekzistuese. Sigurohuni që të zgjidhni saktë platformën (Windows) dhe profilin (ASR Rules).
Tjetra, mund të zgjidhni rregullat që dëshironi të aplikoni:
- Blloko ekzekutimin e skripteve potencialisht të ngatërruara
- Parandaloni aplikacionet e Office nga krijimi i proceseve të fëmijëve (fëmijë)
- Parandaloni përdorimin e makrove të Office për të bërë thirrje API të Win32
- Blloko ekzekutimin e skedarit nga email, email-e në internet dhe pajisje USB që nuk janë të besueshme
- Parandaloni vjedhjen e kredencialeve dhe sulmet ndaj LSASS
- Kontrolloni përdorimin e JavaScript ose VBScript në përmbajtjen e shkarkuar
- Ndaloni abuzimin me shoferët e pambrojtur me shenja identifikimi
Mund ta personalizoni çdo rregull në modalitetin Blloko (aktiv), Auditim (regjistron vetëm ngjarjet), Paralajmëro (lejon përdoruesin të anashkalojë bllokimin) ose Çaktivizuar . Pasi të konfigurohet politika, ajo u caktohet grupeve përkatëse të pajisjeve.
Përveç kësaj, Intune ju lejon të përjashtoni skedarët, shtigjet ose aplikacionet që mund të dëmtohen nga alarmet e rreme , duke shtuar edhe më shumë fleksibilitet.
Konfigurimi nga Microsoft Configuration Manager (SCCM)
Një tjetër alternativë e përdorur gjerësisht është Configuration Manager , veçanërisht në kompanitë që ende zgjedhin administrimin lokal ose hibrid. Procesi përfshin shkuarjen te Asetet dhe Pajtueshmëria → Mbrojtja e Pikës Endpoint → Windows Defender Exploit Guard dhe krijimin e një politike Exploit Guard.
Brenda asistentit, ju zgjidhni rregullat ASR që do të aktivizohen, qoftë në modalitetin Bllokim ose Auditim . Pas përfundimit, politika shpërndahet sipas grupeve ose koleksioneve të pajisjeve të përcaktuara në mjedisin tuaj të biznesit.
Rishikoni shpesh regjistrat dhe raportet e gjeneruara nga SCCM për t'u siguruar që rregullat zbatohen saktë dhe nuk bien ndesh me profilet e tjera të sigurisë.
Politika e Grupit: Menaxhimi i ASR përmes GPO-ve
Politika e Grupit mbetet qasja e preferuar në mjediset me infrastrukturën e Active Directory. Procedura e përgjithshme është:
- Hapni Konsolën e Menaxhimit të Politikave të Grupit (GPMC)
- Modifikoni (ose krijoni) një GPO të re dhe shkoni tek ai Konfigurimi i Kompjuterit > Shabllonet Administrative > Komponentët e Windows > Antivirusi i Microsoft Defender > Mbrojtja nga Shfrytëzimi i Microsoft Defender > Zvogëlimi i Sipërfaqes së Sulmit
- Aktivizo cilësimet Konfiguro rregullat e reduktimit të sipërfaqes së sulmit
- Vendos statusin e secilit rregull duke treguar ID-në e tij dhe vlerën e dëshiruar: '1' për Bllok, '2' për Auditim, '6' për Paralajmërim, '0' për Çaktivizim
- Konfiguroni opsionalisht përjashtimet nga opsioni Përjashtoni skedarët dhe shtigjet nga rregullat e reduktimit të sipërfaqes së sulmit
Kontrolli i përftuar në këtë mënyrë është shumë i detajuar, por kërkon mirëmbajtje të kujdesshme për të shmangur konfliktet midis politikave në nivele të ndryshme.
PowerShell: Automatizim dhe Kontroll i Avancuar
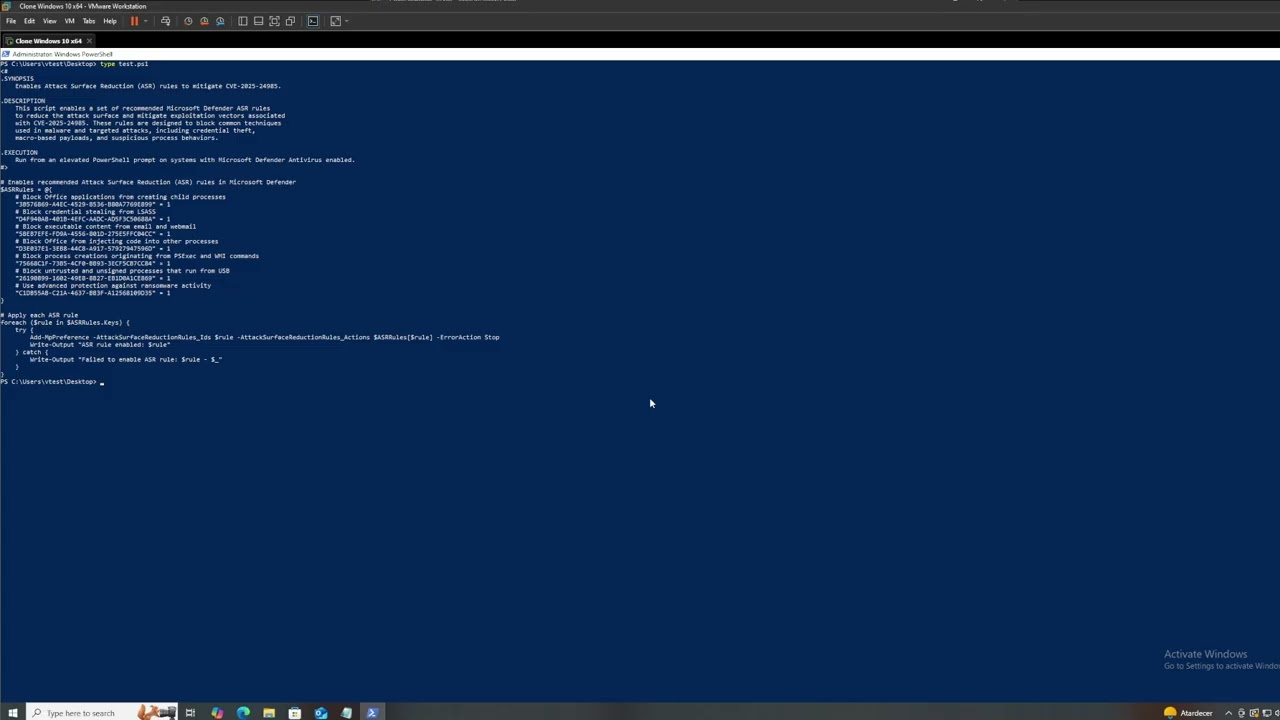
Për administratorë të avancuar ose mjedise ku automatizimi është thelbësor, PowerShell ofron mundësinë për të punuar me Rregullat ASR direkt nga konzola ose skriptet . Mund të gjeni gjithashtu informacione përkatëse në Çfarë është secpol.msc dhe si mund të ndihmojë në menaxhimin e politikave të sigurisë?
Disa shembuj të komandave të dobishme janë:
- Aktivizo një rregull ASR:
Set-MpPreference -AttackSurfaceReductionRules_Ids <ID_de_regla> -AttackSurfaceReductionRules_Actions Enabled- Aktivizo në modalitetin e Auditimit:
Add-MpPreference -AttackSurfaceReductionRules_Ids <ID_de_regla> -AttackSurfaceReductionRules_Actions AuditMode- Përjashtimet:
Add-MpPreference -AttackSurfaceReductionOnlyExclusions "C:\Ruta\a\excluir"
Kjo lejon, për shembull, automatizimin e aktivizimit, auditimit dhe rregullimit të rregullave në flota të mëdha pajisjesh , integrimin e detyrave në proceset CI/CD, skriptet e vendosjes ose edhe menaxhimin e incidenteve në kohë reale.
Shtetet e disponueshme për secilin Rregull ASR dhe si funksionojnë ato
Çdo rregull individual ASR mund të konfigurohet në njërën nga gjendjet e mëposhtme, varësisht nga ajo që po përpiqeni të arrini:
- I pakonfiguruar / I çaktivizuarRregulli nuk zbatohet dhe ngjarjet përkatëse nuk regjistrohen.
- bllokohetRregulli aktivizohet dhe veprimet e ndaluara bllokohen drejtpërdrejt.
- revizionVeprimet lejohen, por regjistrohen për shqyrtim të mëvonshëm. Ideale për vlerësimin e ndikimit përpara se të zbatohet rregulli.
- ParalajmërimRregulli zbatohet, por përdoruesi merr një njoftim dhe mund të vendosë nëse do të vazhdojë.
Ky fleksibilitet e bën të lehtë vendosjen e rregullave fillimisht në modalitetin e Auditimit për të monitoruar ndikimin e tyre, për të minimizuar ndërprerjet dhe më pas, pas rregullimit të hollësishëm të përjashtimeve, për të kaluar në modalitetin e plotë të Bllokut.
Rregullat kryesore ASR në Windows 11 dhe qëllimi i tyre
Midis shumë rregullave në dispozicion, këto që vijojnë dallohen për efektivitetin e tyre në parandalimin e infeksioneve dhe aksesit të paautorizuar:
- Blloko ekzekutimin e skripteve potencialisht të ngatërruaraParandalon ekzekutimin e skripteve të dyshimta që shpesh përdoren për të ngarkuar programe keqdashëse.
- Parandaloni Office-in nga krijimi i proceseve të fëmijëveParandalon sulmet ku dokumentet e Office gjenerojnë programe keqdashëse duke nisur procese të tjera.
- Kufizoni makrot e Office që përdorin thirrjet e Win32 API: veçanërisht mbrojtja kundër shfrytëzimeve në makrot keqdashëse.
- Blloko ekzekutimin e skedarëve të email-it dhe webmail-itZvogëlon ekspozimin tuaj ndaj bashkëngjitjeve të infektuara ose lidhjeve të rrezikshme në email.
- Parandaloni vjedhjen e kredencialeve nga LSASSMbron kredencialet e ruajtura në memorie dhe parandalon sulmuesit të lëvizin anash.
- Blloko përmbajtjen e shkarkuar nga disqet USB të pabesueshmeMinimizon rreziqet e programeve keqdashëse në pajisjet e jashtme.
- Parandaloni vazhdimësinë duke u abonuar në ngjarjet WMINdalon teknikat e këmbënguljes të përdorura nga kërcënimet e përparuara.
- Ndalo injektimin e kodit në procese të tjera: e bën të vështirë shmangien e kontrolleve të tjera të sigurisë.
- Mbroni nga sulmet e ransomware dhe enkriptimitrritja e qëndrueshmërisë së sistemit ndaj këtij lloj incidenti.
Lista e plotë mund të ndryshojë dhe të rritet ndërsa paketa Defender evoluon, prandaj këshillohet ta konsultoni atë për të identifikuar rregullat e reja dhe qëllimin e tyre specifik.
Përjashtimet: Si të sigurohet funksionimi i aplikacioneve kritike
Një nga sfidat kryesore është balancimi i sigurisë dhe funksionimit . Disa aplikacione biznesi, për shkak të funksionimit të tyre të brendshëm, mund të bllokohen ose të gjenerojnë rezultate pozitive të rreme me rregulla të caktuara ASR.
Për të shmangur këto probleme, mund të përcaktoni përjashtime në nivelin e skedarit, dosjes apo edhe të aplikacionit . Këto përjashtime mund të menaxhohen:
- Nga paneli i konfigurimit në Intune, duke importuar skedarë CSV ose duke futur shtigje manualisht.
- Duke përdorur cilësimet e përjashtimeve në SCCM ose GPO, ku specifikohen shtigjet që do të përjashtohen.
- Nëpërmjet PowerShell, me komandën
Add-MpPreference -AttackSurfaceReductionOnlyExclusions "<ruta>".
Rekomandohet të analizohet në modalitetin e Auditimit se cilat aplikacione gjenerojnë ngjarje përpara se të aplikohen blloqe, në mënyrë që të mund t'i përsosni përjashtimet sa më shumë që të jetë e mundur dhe të zvogëloni rrezikun e bllokimit të proceseve legjitime.
Konfliktet e politikave dhe bashkimi: si funksionon në mjediset e korporatave
Në mjediset e menaxhuara, është e zakonshme që një pajisje të marrë politika nga burime të shumta. Rregullat ASR mbështesin bashkimin e politikave, për sa kohë që nuk ka konflikte . Nëse dy politika përcaktojnë të njëjtin rregull me gjendje të ndryshme, do të zbatohet vetëm konfigurimi më kufizues, ose, në rast konflikti, të dyja do të anashkalohen për atë rregull specifik.
Kjo sjellje është projektuar për të parandaluar mospërputhjet dhe për të siguruar që mjediset të ruajnë një nivel minimal sigurie, madje edhe me politika që mbivendosen . Prandaj, këshillohet që të planifikoni me kujdes hierarkinë dhe rendin e zbatimit të politikave ASR brenda organizatës suaj.
Monitorimi dhe analizimi i ngjarjeve ASR në Windows 11
Monitorimi i efektivitetit të Rregullave ASR është po aq i rëndësishëm sa konfigurimi i tyre i saktë. Ekzistojnë disa mjete dhe metoda për të shqyrtuar atë që po ndodh në pajisjet tuaja :
- Shikuesi i ngjarjesWindows regjistron ngjarjet që lidhen me ASR në Aplikacione dhe shërbime → Microsoft → Windows → Windows Defender → OperacionaleKëtu mund të gjeni regjistra të detajuar rreth rregullave të aktivizuara, blloqeve dhe veprimeve të ndërmarra.
- PowerShellMund të kontrolloni rregullat aktive dhe statusin e tyre në kompjuter duke përdorur komanda si
Get-MPPreference | Select-Object -ExpandProperty AttackSurfaceReductionRules_IdsyGet-MPPreference | Select-Object -ExpandProperty AttackSurfaceReductionRules_ActionsPërveç kësaj, mund të konsultoheni me informacionin në - MpCmdRun.exe: Vrapim
MpCmdRun.exe -getfilesDo të gjeneroni një koleksion regjistrash dhe konfigurimi aktual në një skedar të kompresuar që mund ta inspektoni në thellësi. - Microsoft Defender për EndpointNëse e keni këtë zgjidhje, seksioni i Gjueti e Avancuar ju lejon të përdorni pyetje të avancuara për të analizuar ngjarjet, skedarët e prekur dhe për të lidhur aktivitetet e dyshimta në një shkallë të gjerë.
Monitorimi i vazhdueshëm është jetik për të identifikuar pozitivet e rreme, për të zbuluar kërcënime të reja dhe për të rregulluar cilësimet ASR pa humbur produktivitetin.
Vendosja dhe përshtatja progresive: praktikat më të mira të rekomanduara
Zbatimi i Rregullave ASR në mënyrë të sigurt dhe efektive përfshin ndjekjen e disa praktikave më të mira që minimizojnë rreziqet :
- Fillo gjithmonë në modalitetin e AuditimitNë këtë mënyrë, ju mund të identifikoni në një mënyrë të kontrolluar se cilat aplikacione do të bllokohen ose preken nga rregullat, duke mbledhur ngjarje për të paktën 30 ditë.
- Rishikoni ndikimin e rregullave në aplikacionet e biznesit, duke futur përjashtime sipas nevojës përpara se të hyni në modalitetin Bllok.
- Përditësoni periodikisht konfigurimin tuaj ASR Ndërsa Microsoft publikon rregulla të reja ose përmirëson ato ekzistuese, duke siguruar mbrojtje kundër kërcënimeve të reja.
- Dokumentoni çdo përjashtim dhe informon përdoruesit rreth masave të reja të sigurisë, duke kërkuar reagime mbi incidentet e mundshme.
- Përdorni monitorimin dhe raportimin për të rregulluar dinamikisht cilësimet dhe për të korrigjuar keqfunksionimet e mundshme.

Indeks
- 1 Cilat janë rregullat ASR në Windows 11 dhe pse janë kaq të rëndësishme?
- 2 Licencimi dhe kërkesat në Windows 11
- 3 Metodat e konfigurimit: Intune, Configuration Manager, GPO dhe PowerShell
- 4 Konfigurimi i Rregullave ASR me Intune
- 5 Konfigurimi nga Microsoft Configuration Manager (SCCM)
- 6 Politika e Grupit: Menaxhimi i ASR përmes GPO-ve
- 7 PowerShell: Automatizim dhe Kontroll i Avancuar
- 8 Shtetet e disponueshme për secilin Rregull ASR dhe si funksionojnë ato
- 9 Rregullat kryesore ASR në Windows 11 dhe qëllimi i tyre
- 10 Përjashtimet: Si të sigurohet funksionimi i aplikacioneve kritike
- 11 Konfliktet e politikave dhe bashkimi: si funksionon në mjediset e korporatave
- 12 Monitorimi dhe analizimi i ngjarjeve ASR në Windows 11
- 13 Vendosja dhe përshtatja progresive: praktikat më të mira të rekomanduara
