- Defender for Endpoint unifikon parandalimin, EDR-në, automatizimin dhe menaxhimin e dobësive me shtrirje shumëplatformëshe.
- Integroni sensorët e pikave fundore dhe analizat në cloud me inteligjencën e kërcënimeve dhe korrelacionin XDR.
- Plani 1 ofron kontrolle kritike: ASR, zbutjen e ransomware-it, kontrollin e pajisjes, mbrojtjen e uebit/rrjetit dhe përgjigjen manuale.
- Integrimet me Defender XDR, Sentinel dhe Intune forcojnë dukshmërinë dhe reagimin e koordinuar në shkallë të gjerë.

Nëse po pyesni veten se çfarë është saktësisht Microsoft Defender për Endpoint, ja një udhëzues i plotë, i drejtpërdrejtë dhe praktik. Po flasim për platformën e sigurisë së endpoint-eve të ndërmarrjeve të Microsoft-it , e projektuar për të parandaluar, zbuluar, hetuar dhe për t'iu përgjigjur kërcënimeve të përparuara në kompjuterët dhe pajisjet moderne.
Në një mjedis ku sulmet evoluojnë me shpejtësi rrufeje, të kesh një zgjidhje që kombinon mbrojtjen parandaluese, zbulimin në kohë reale dhe automatizimin është thelbësore. Defender for Endpoint mbron Windows , macOS, Linux , Android , iOS dhe madje edhe IoT , me inteligjencë cloud, analiza sigurie dhe aftësi XDR për të ndaluar sulme komplekse si ransomware.
Çfarë është Microsoft Defender për Endpoint?
Microsoft Defender for Endpoint (MDE) është një zgjidhje sigurie për endpoint-et e bazuara në cloud që ofron dukshmëri, parandalim, zbulim dhe reagim ndaj kërcënimeve kibernetike në një ndërmarrje me shumë platforma. Ai integron mbrojtjen e gjeneratës së ardhshme, EDR, menaxhimin e cenueshmërisë, reduktimin e sipërfaqes së sulmeve, mbrojtjen nga celularët dhe kërkimin e menaxhuar , të gjitha brenda një platforme të vetme të mundësuar nga inteligjenca artificiale.
Në një mjedis korporativ, ne e konsiderojmë çdo pajisje që lidhet me rrjetin e kompanisë si një pikë fundore. Shembuj të pikave fundore përfshijnë laptopët , PC-të, telefonat dhe tabletët, por edhe pikat e aksesit, routerat dhe firewall-et ; të gjitha këto janë pika hyrjeje në të dhënat dhe sistemet tuaja nëse nuk mbrohen siç duhet.
Defender for Endpoint shfrytëzon inteligjencën globale të kërcënimeve të Microsoft-it, të nxitur nga sinjale nga domene të shumta dhe ekipe ekspertësh. Platforma i lidh alarmet (qasja XDR) për të ndërprerë automatikisht fushatat e sofistikuara , me një fokus të veçantë në kërcënimet që përhapen me shpejtësi si ransomware.
Nëse doni ta vlerësoni atë në mjedisin tuaj, ekziston një provë zyrtare falas që ju lejon të përjetoni zgjidhjen me të dhëna reale nga organizata juaj dhe të matni ndikimin e saj në zbulimin dhe reagimin ndaj kërcënimeve.
Si funksionon: Sensorë, cloud dhe inteligjencë kërcënimesh
Në zemër të MDE, ai kombinon telemetrinë në pajisje me analizën e reve kompjuterike. Sensorët e sjelljes të integruar në Windows 10 dhe versionet e mëvonshme mbledhin sinjale nga sistemi operativ , të cilat konvertohen në ngjarje dhe dërgohen në një instancë të izoluar dhe private të reve kompjuterike të Microsoft Defender for Endpoint për përpunim të sigurt.
Në cloud, analiza e sigurisë përdor të dhëna të mëdha, të mësuarit automatik dhe Microsoft Optics në të gjithë Windows, shërbimet e ndërmarrjeve (si Office 365) dhe burimet online . Kjo mundëson transformimin e sinjaleve të sjelljes në gjetje dhe tregues të zbatueshëm me zbulime dhe rekomandime reagimi.
E gjithë kjo mbështetet në inteligjencën e kërcënimeve të gjeneruar nga ekipet e Microsoft dhe të përforcuar nga partnerët, e cila identifikon mjetet, teknikat dhe procedurat (TTP) e sulmuesve. Kur këto modele shfaqen në telemetrinë e pajisjes suaj, sistemi gjeneron alarme dhe mund të fillojë veprime përmbajtjeje.
Përveç kësaj baze teknologjike, Microsoft ofron materiale dhe video shpjeguese për të ndihmuar ekipet e sigurisë të kuptojnë dhe të përfitojnë nga çdo komponent i platformës pa u humbur në detajet teknike.
Aftësitë kryesore që sjell platforma
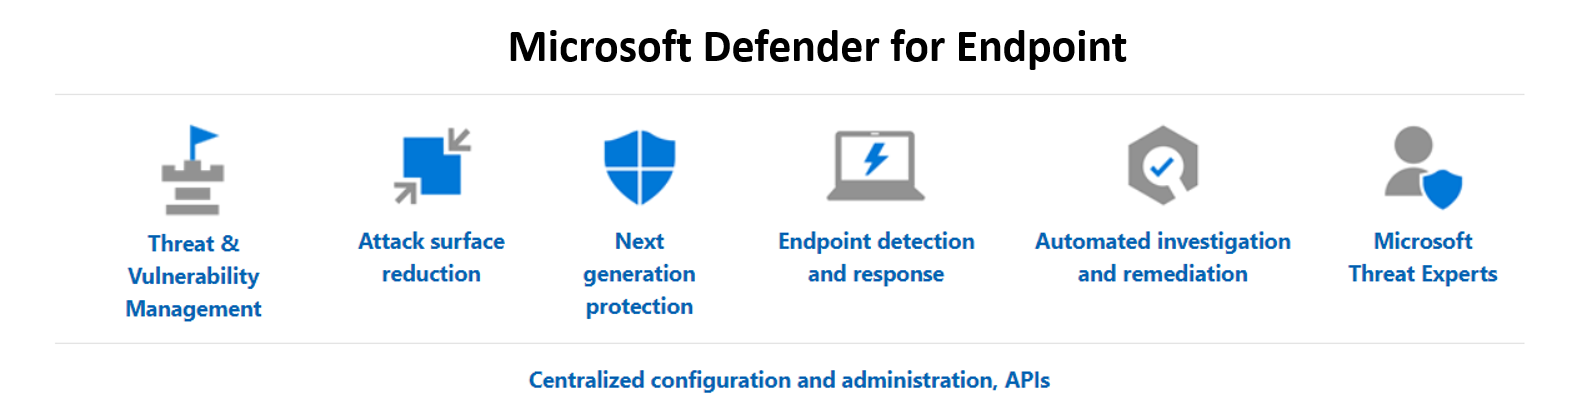
Defender for Endpoint përfshin disa fusha funksionale që mbulojnë të gjithë ciklin jetësor të mbrojtjes: parandalimin, zbulimin, hetimin, reagimin dhe përmirësimin e vazhdueshëm. Këto janë pjesët që bëjnë diferencën në mjediset e botës reale.
Menaxhimi i dobësive
Zgjidhja përfshin menaxhimin e cenueshmërisë bazuar në rrezik për të zbuluar, vlerësuar, përcaktuar përparësitë dhe korrigjuar dobësitë dhe konfigurimet e gabuara . Ju mund ta kuptoni ekspozimin tuaj aktual, të përcaktoni përparësitë sipas ndikimit dhe të aplikoni në mënyrë efikase rregullimet në të gjithë flotën tuaj të pajisjeve.
Për organizatat që kërkojnë një nivel më të lartë detajesh dhe aftësi të përparuara, ekziston një shtesë për menaxhimin e dobësive për Planin 2 , e cila zgjeron fushëveprimin e vlerësimit dhe thellësinë e rekomandimeve.
Zvogëlimi i sipërfaqes së sulmit
Ky grup kontrollesh është linja e parë e mbrojtjes së pirgut. Ai përfshin politika dhe teknika zbutëse për të forcuar sistemin, mbrojtjen e rrjetit dhe mbrojtjen e uebit , me qëllim kufizimin e ekzekutimit të vektorëve të zakonshëm të sulmit.
Rregullat e reduktimit të sipërfaqes së sulmit synojnë sjelljet e rrezikshme të softuerit, të tilla si ekzekutimi i skripteve të ngatërruara ose shkarkimi i skedarëve ekzekutues nga proceset e zyrës. Ndërsa disa aplikacione legjitime mund të bëjnë diçka të ngjashme, këto rregulla bllokojnë modelet e abuzuara nga keqdashësit dhe kundërshtarët.
Mbrojtje e gjeneratës së ardhshme
Mbrojtja kundër programeve keqdashëse e gjeneratës së ardhshme kombinon zbulimin e bazuar në sjellje, heuristikën dhe analizën në kohë reale . Falë shërbimit cloud, nënshkrimet dhe modelet përditësohen me shpejtësi, duke zbuluar dhe bllokuar kërcënimet që shfaqen pothuajse menjëherë.
Zbulimi dhe Përgjigja e Pikës Endpoint (EDR)
Me EDR, ekipet e sigurisë mund të zbulojnë, hetojnë dhe reagojnë ndaj kërcënimeve të avancuara që i shmangen kontrolleve parandaluese . Komponenti i kërkimit të avancuar mundëson që pyetjet proaktive të kërkojnë shenja ndërhyrjeje dhe të krijojnë zbulime të personalizuara të përshtatura për mjedisin.
Hetim dhe korrigjim i automatizuar
Automatizimi e zvogëlon ndjeshëm ngarkesën e punës së SOC-së. MDE mund të hetojë automatikisht alarmet, të përcaktojë fushëveprimin e tyre dhe të zbatojë veprime përmbajtjeje ose ndreqjeje , duke ulur volumin e alarmeve që kërkojnë shqyrtim manual dhe duke përshpejtuar kohën e reagimit .
Rezultati i sigurisë për pajisjet
Rezultati i Sigurisë së Pajisjeve të Microsoft ndihmon në vlerësimin dinamik të gjendjes së përgjithshme të sigurisë, duke identifikuar sistemet e cenueshme dhe duke sugjeruar veprime korrigjuese. Është një busull e qartë për përcaktimin e përparësive të përmirësimeve që zvogëlojnë vërtet rrezikun.
Ekspertë të kërcënimeve
Defender for Endpoint përfshin një shërbim gjuetie kërcënimesh të menaxhuar nga specialistë të Microsoft, duke ofruar kontekst, përparësi dhe mbështetje të drejtpërdrejtë për qendrat e operacioneve të sigurisë. Qëllimi është identifikimi dhe ndalimi i sulmeve më saktë dhe shpejt.
Konfigurim i centralizuar dhe API-të
Menaxhimi është i konsoliduar në portalin Microsoft Defender , me politika të centralizuara, dukshmëri të pajisjeve dhe kërcënimeve, si dhe rrjedha pune reagimi. API-të ju lejojnë të automatizoni proceset dhe të integroheni me mjetet tuaja për ta përshtatur zgjidhjen sipas operacioneve tuaja.
Integrimet native dhe Microsoft Defender XDR
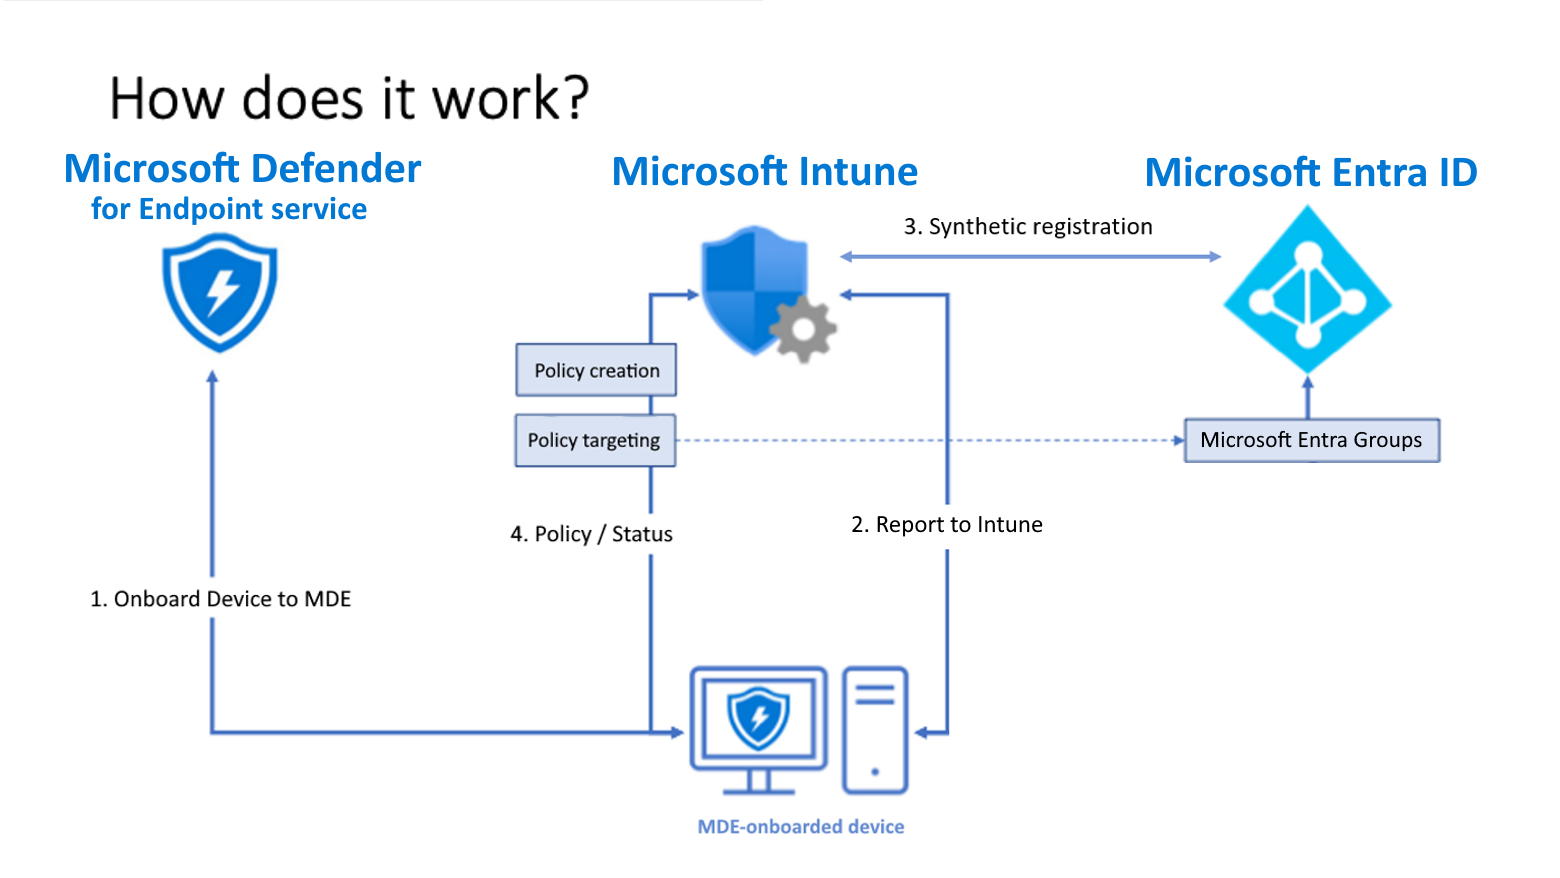
Defender for Endpoint integrohet drejtpërdrejt me ekosistemin e sigurisë së Microsoft. Microsoft Defender XDR ofron mbrojtje të unifikuar para dhe pas një ndërhyrjeje duke lidhur sinjalet e pikës fundore, identitetit, email-it dhe aplikacionit për të zbuluar, parandaluar, hetuar dhe reaguar automatikisht.
Integrimet kryesore përfshijnë Microsoft Defender për Cloud, Microsoft Sentinel, Intune, Microsoft Defender për Cloud Apps, Microsoft Defender për Identity dhe Microsoft Defender për Office . Edhe skenarët me Skype për Biznes kanë lidhës për të zgjeruar dukshmërinë dhe kontrollin.
Këto integrime lejojnë ndërtimin e një arkitekture sigurie më koherente , duke zvogëluar pikat e verbëra dhe duke përshpejtuar reagimin duke lidhur alarmet, incidentet dhe veprimet në një mënyrë të koordinuar.
Planet dhe fokusi në Defender për Planin Endpoint 1
Microsoft ofron dy plane Defender for Endpoint me nivele të ndryshme funksionaliteti. Më poshtë theksohen aftësitë e përfshira në Planin 1 që ia vlen t'i dini, veçanërisht për ndërtimin e një baze të fortë për parandalim dhe kontroll.
Veprime përgjigjeje manuale në pajisje dhe skedarë
SOC mund të ekzekutojë përgjigje manuale kur zbulohen kërcënime. Këto janë veprimet kryesore të përfshira në plan:
- Kryeni një skanim antivirus në një pajisje potencialisht të kompromentuar për të zbuluar dhe neutralizuar kërcënimet aktive.
- Izoloni pajisjen nga rrjeti i korporatës duke ruajtur lidhjen me MDE, duke lejuar monitorimin dhe zbatimin e më shumë veprimeve pa rrezikun e përhapjes.
- Vendosni flamuj për të bllokuar ose lejuar skedarët; bllokimi parandalon leximin, shkrimin ose ekzekutimin e skedarëve të caktuar ekzekutues, dhe allow parandalon bllokimin ose korrigjimet e gabuara.
Këto përgjigje në kohë lehtësojnë kontrollin e hershëm , duke parandaluar lëvizjet anësore dhe duke kufizuar ndikimin e incidentit.
Kontrollet për të minimizuar sipërfaqen e rrezikut
Plani përfshin kontrolle parandaluese të njohura mirë që janë efektive në operacionet e përditshme. Objektivi i tij është të parandalojë materializimin e kërcënimeve të zakonshme.
- Rregullat e reduktimit të sipërfaqes kundër sjelljeve me rrezik të lartë (skripte të turbullta, ekzekutim i skedarëve binarë të shkarkuar, automatizime të dyshimta).
- Zbutja e ransomware-it përmes aksesit të kontrolluar në dosje, duke lejuar vetëm aplikacione të besueshme të funksionojnë në vende të mbrojtura.
- Kontrolli i pajisjes para USB dhe media të lëvizshme, duke menaxhuar se cilat pajisje periferike ose skedarë lejohen ose bllokohen.
- Mbrojtja në internet kundër phishing-ut, faqeve me reputacion të keq dhe filtrimit të kategorive për të kufizuar përmbajtjen e padëshiruar.
- mbrojtjen e rrjetit për të bllokuar domene të rrezikshme të lidhura me mashtrime ose shfrytëzim të cenueshmërisë.
- Firewall i kuq me rregulla që përcaktojnë se cili trafik është i autorizuar, duke mbështetur mbrojtjen e të dhënave të ndjeshme dhe segmentimin.
- Kontrolli i aplikacioneve për Windows 10 ose më të ri, duke lejuar ekzekutimin vetëm të kodit dhe skedarëve binarë të besuar në bërthamën e sistemit.
Kur konfigurohen siç duhet, këto kontrolle e ulin në mënyrë drastike shkallën e incidenteve dhe, kur diçka shpëton, ato e bëjnë më të lehtë për pjesën tjetër të aftësive ta zbulojnë dhe ta përmbajnë atë në kohë.
Administrim i centralizuar, RBAC, raportim dhe API
Portali i Microsoft Defender e përqendron dukshmërinë në rreziqe, incidente dhe konfigurime. Me RBAC (kontrollin e aksesit të bazuar në role) , ju mund të përcaktoni në mënyrë të detajuar se kush sheh çfarë dhe cilat veprime mund të kryejnë, duke përfshirë aksesin në vetë portalin dhe Defender for Cloud.
Përvoja e raportimit përfshin një faqe kryesore me karta rreziku për përdoruesit dhe pajisjet, një zonë Incidentesh dhe Alarmesh , një Qendër Veprimesh me historikun e korrigjimit dhe një seksion Raportesh që ju lejon të gjurmoni evolucionin e kërcënimeve dhe situatës.
API-të publike të Defender for Endpoint ju lejojnë të automatizoni rrjedhat e punës, të integroheni me mjetet SIEM/SOAR dhe të përshtatni orkestrimin sipas nevojave të SOC-së tuaj.
Integrimet native dhe Microsoft Defender XDR
Defender for Endpoint integrohet drejtpërdrejt me ekosistemin e sigurisë së Microsoft. Microsoft Defender XDR ofron mbrojtje të unifikuar para dhe pas një ndërhyrjeje duke lidhur sinjalet e pikës fundore, identitetit, email-it dhe aplikacionit për të zbuluar, parandaluar, hetuar dhe reaguar automatikisht.
Integrimet kryesore përfshijnë Microsoft Defender për Cloud, Microsoft Sentinel, Intune, Microsoft Defender për Cloud Apps, Microsoft Defender për Identity dhe Microsoft Defender për Office . Edhe skenarët me Skype për Biznes kanë lidhës për të zgjeruar dukshmërinë dhe kontrollin.
Këto integrime lejojnë ndërtimin e një arkitekture sigurie më koherente , duke zvogëluar pikat e verbëra dhe duke përshpejtuar reagimin duke lidhur alarmet, incidentet dhe veprimet në një mënyrë të koordinuar.
Planet dhe fokusi në Defender për Planin Endpoint 1
Microsoft ofron dy plane Defender for Endpoint me nivele të ndryshme funksionaliteti. Më poshtë theksohen aftësitë e përfshira në Planin 1 që ia vlen t'i dini, veçanërisht për ndërtimin e një baze të fortë për parandalim dhe kontroll.
Veprime përgjigjeje manuale në pajisje dhe skedarë
SOC mund të ekzekutojë përgjigje manuale kur zbulohen kërcënime. Këto janë veprimet kryesore të përfshira në plan:
- Kryeni një skanim antivirus në një pajisje potencialisht të kompromentuar për të zbuluar dhe neutralizuar kërcënimet aktive.
- Izoloni pajisjen nga rrjeti i korporatës duke ruajtur lidhjen me MDE, duke lejuar monitorimin dhe zbatimin e më shumë veprimeve pa rrezikun e përhapjes.
- Vendosni flamuj për të bllokuar ose lejuar skedarët; bllokimi parandalon leximin, shkrimin ose ekzekutimin e skedarëve të caktuar ekzekutues, dhe allow parandalon bllokimin ose korrigjimet e gabuara.
Këto përgjigje në kohë lehtësojnë kontrollin e hershëm , duke parandaluar lëvizjet anësore dhe duke kufizuar ndikimin e incidentit.
Kontrollet për të minimizuar sipërfaqen e rrezikut
Plani përfshin kontrolle parandaluese të njohura mirë që janë efektive në operacionet e përditshme. Objektivi i tij është të parandalojë materializimin e kërcënimeve të zakonshme.
- Rregullat e reduktimit të sipërfaqes kundër sjelljeve me rrezik të lartë (skripte të turbullta, ekzekutim i skedarëve binarë të shkarkuar, automatizime të dyshimta).
- Zbutja e ransomware-it përmes aksesit të kontrolluar në dosje, duke lejuar vetëm aplikacione të besueshme të funksionojnë në vende të mbrojtura.
- Kontrolli i pajisjes për USB dhe media të lëvizshme, duke menaxhuar se cilat pajisje periferike ose skedarë lejohen ose bllokohen.
- Mbrojtja në internet kundër phishing-ut, faqeve me reputacion të keq dhe filtrimit të kategorive për të kufizuar përmbajtjen e padëshiruar.
- mbrojtjen e rrjetit për të bllokuar domene të rrezikshme të lidhura me mashtrime ose shfrytëzim të cenueshmërisë.
- Firewall i kuq me rregulla që përcaktojnë se cili trafik është i autorizuar, duke mbështetur mbrojtjen e të dhënave të ndjeshme dhe segmentimin.
- Kontrolli i aplikacioneve për Windows 10 ose më të ri, duke lejuar ekzekutimin vetëm të kodit dhe skedarëve binarë të besuar në bërthamën e sistemit.
Kur konfigurohen siç duhet, këto kontrolle e ulin në mënyrë drastike shkallën e incidenteve dhe, kur diçka shpëton, ato e bëjnë më të lehtë për pjesën tjetër të aftësive ta zbulojnë dhe ta përmbajnë atë në kohë.
Administrim i centralizuar, RBAC, raportim dhe API
Portali i Microsoft Defender e përqendron dukshmërinë në rreziqe, incidente dhe konfigurime. Me RBAC (kontrollin e aksesit të bazuar në role) , ju mund të përcaktoni në mënyrë të detajuar se kush sheh çfarë dhe cilat veprime mund të kryejnë, duke përfshirë aksesin në vetë portalin dhe Defender for Cloud.
Përvoja e raportimit përfshin një faqe kryesore me karta rreziku për përdoruesit dhe pajisjet, një zonë Incidentesh dhe Alarmesh , një Qendër Veprimesh me historikun e korrigjimit dhe një seksion Raportesh që ju lejon të gjurmoni evolucionin e kërcënimeve dhe situatës.
API-të publike të Defender for Endpoint ju lejojnë të automatizoni rrjedhat e punës, të integroheni me mjetet SIEM/SOAR dhe të përshtatni orkestrimin sipas nevojave të SOC-së tuaj.
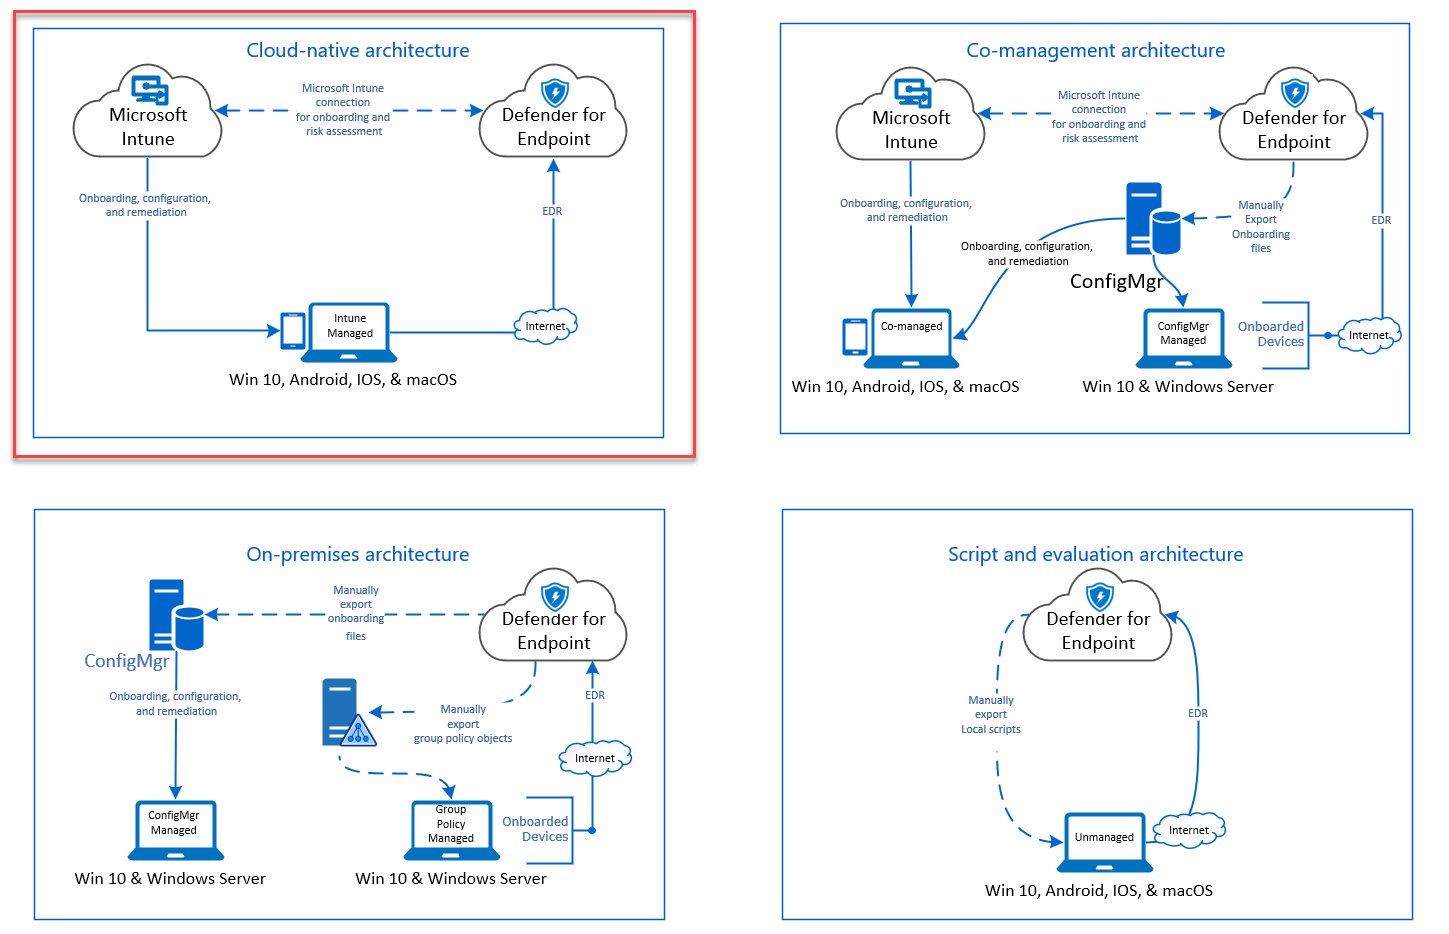
Mbulim shumëplatformësh: Windows, macOS, Linux, celular dhe IoT
Një nga pikat e forta të platformës është shtrirja e saj. MDE mbulon pajisjet Windows, macOS dhe Linux, përveç Android dhe iOS . Gjithashtu, ajo zgjeron mbrojtjen në skenarët e IoT, ku dukshmëria dhe segmentimi janë kritike për minimizimin e sipërfaqes së sulmit.
Kjo gjerësi, e kombinuar me politika të qëndrueshme, lejon kontrolle të qëndrueshme në mjedise heterogjene , me aftësi të unifikuara raportimi dhe reagimi që funksionojnë po aq mirë në sisteme të ndryshme.
Përdorni gjithmonë një VPN për lidhje biznesi ose punë nga distanca, ja disa që unë rekomandoj.
Ndërprerja automatike e sulmit, mashtrimi dhe qëndrimi i sigurisë
Përtej bllokimit dhe alarmimit, MDE përfshin aftësi për të ndërprerë automatikisht sulmet e vazhdueshme , duke shfrytëzuar modelet e inteligjencës artificiale , sinjalet shumë-domenesh dhe inteligjencën e kërcënimeve. Kjo lejon që fushatat si ransomware të ndalen përpara se të përhapen.
Platforma gjithashtu përdor teknika të automatizuara mashtrimi që krijojnë sipërfaqe artificiale sulmi. Qëllimi është tërheqja dhe zbulimi i ndërhyrësve në fazat e hershme , duke ofruar sinjale me besueshmëri të lartë për të filluar kontrollin pa zhurmë të panevojshme.
Paralelisht, menaxhimi i gjendjes së sigurisë identifikon dobësitë e softuerit dhe konfigurimet e dobëta, duke ofruar rekomandime me përparësi. Analiza e rrugës së sulmit ndihmon në kuptimin se si dobësitë e shumta mund të kombinohen së bashku për të kompromentuar të dhënat kritike.
Microsoft Defender për Endpoint kombinon parandalimin, EDR, automatizimin dhe inteligjencën në shkallë të gjerë për të mbrojtur pikat fundore në mjediset moderne. Duke shtuar integrime XDR, menaxhim të cenueshmërisë dhe kontrolle sipërfaqësore , organizatat mund të zvogëlojnë rrezikun, të përshpejtojnë kohën e reagimit dhe të mbajnë larg sulmet gjithnjë e më të shpejta dhe të sofistikuara.

Indeks
- 1 Çfarë është Microsoft Defender për Endpoint?
- 2 Si funksionon: Sensorë, cloud dhe inteligjencë kërcënimesh
- 3 Aftësitë kryesore që sjell platforma
- 4 Integrimet native dhe Microsoft Defender XDR
- 5 Planet dhe fokusi në Defender për Planin Endpoint 1
- 6 Integrimet native dhe Microsoft Defender XDR
- 7 Planet dhe fokusi në Defender për Planin Endpoint 1
- 8 Mbulim shumëplatformësh: Windows, macOS, Linux, celular dhe IoT
- 9 Ndërprerja automatike e sulmit, mashtrimi dhe qëndrimi i sigurisë