- Strežnik SIM centralizira gostovanje in nadzor SIM/eSIM kartic z varnostjo in prihranki.
- eSIM in RSP (SM-DP+/SM-DS) omogočata zagotavljanje profilov v velikem obsegu z MDM.
- Ključni primeri uporabe: Kamere Internet stvari, PBX/VoIP, oddaljeni dostop in nadzor stroškov.

Če se sprašujete, kaj točno je SIM strežnik s SIM karticami, ste prišli na pravo mesto. Gre za infrastrukturno plast, ki vam omogoča oddaljeno gostovanje, upravljanje in zagotavljanje SIM/eSIM kartic ter povezovanje mobilnih naprav in storitev brez fizičnega rokovanja s karticami. Od scenarijev M2M/IoT do poslovnih okolij z upravljanjem sistema Windows 11 in MDM ter celo nadzornih kamer in IP-telefonije, ta koncept združuje različne tehnološke komponente, ki se med seboj povezujejo kot sestavljanka.
Za razjasnitev koncepta je koristno razlikovati med gostovanjem SIM-kartic, oddaljenim zagotavljanjem eSIM-kartic (RSP s SM-DP+ in SM-DS), portali za nadzor porabe/varnosti in prehodi, ki povezujejo mobilno omrežje z obstoječimi sistemi, kot so PBX-i ali VPN-ji . Spodaj bomo podrobno razčlenili vsako komponento, vključno z resničnimi primeri in najboljšimi praksami.
Kaj je SIM strežnik in kaj je gostovanje SIM kartic?
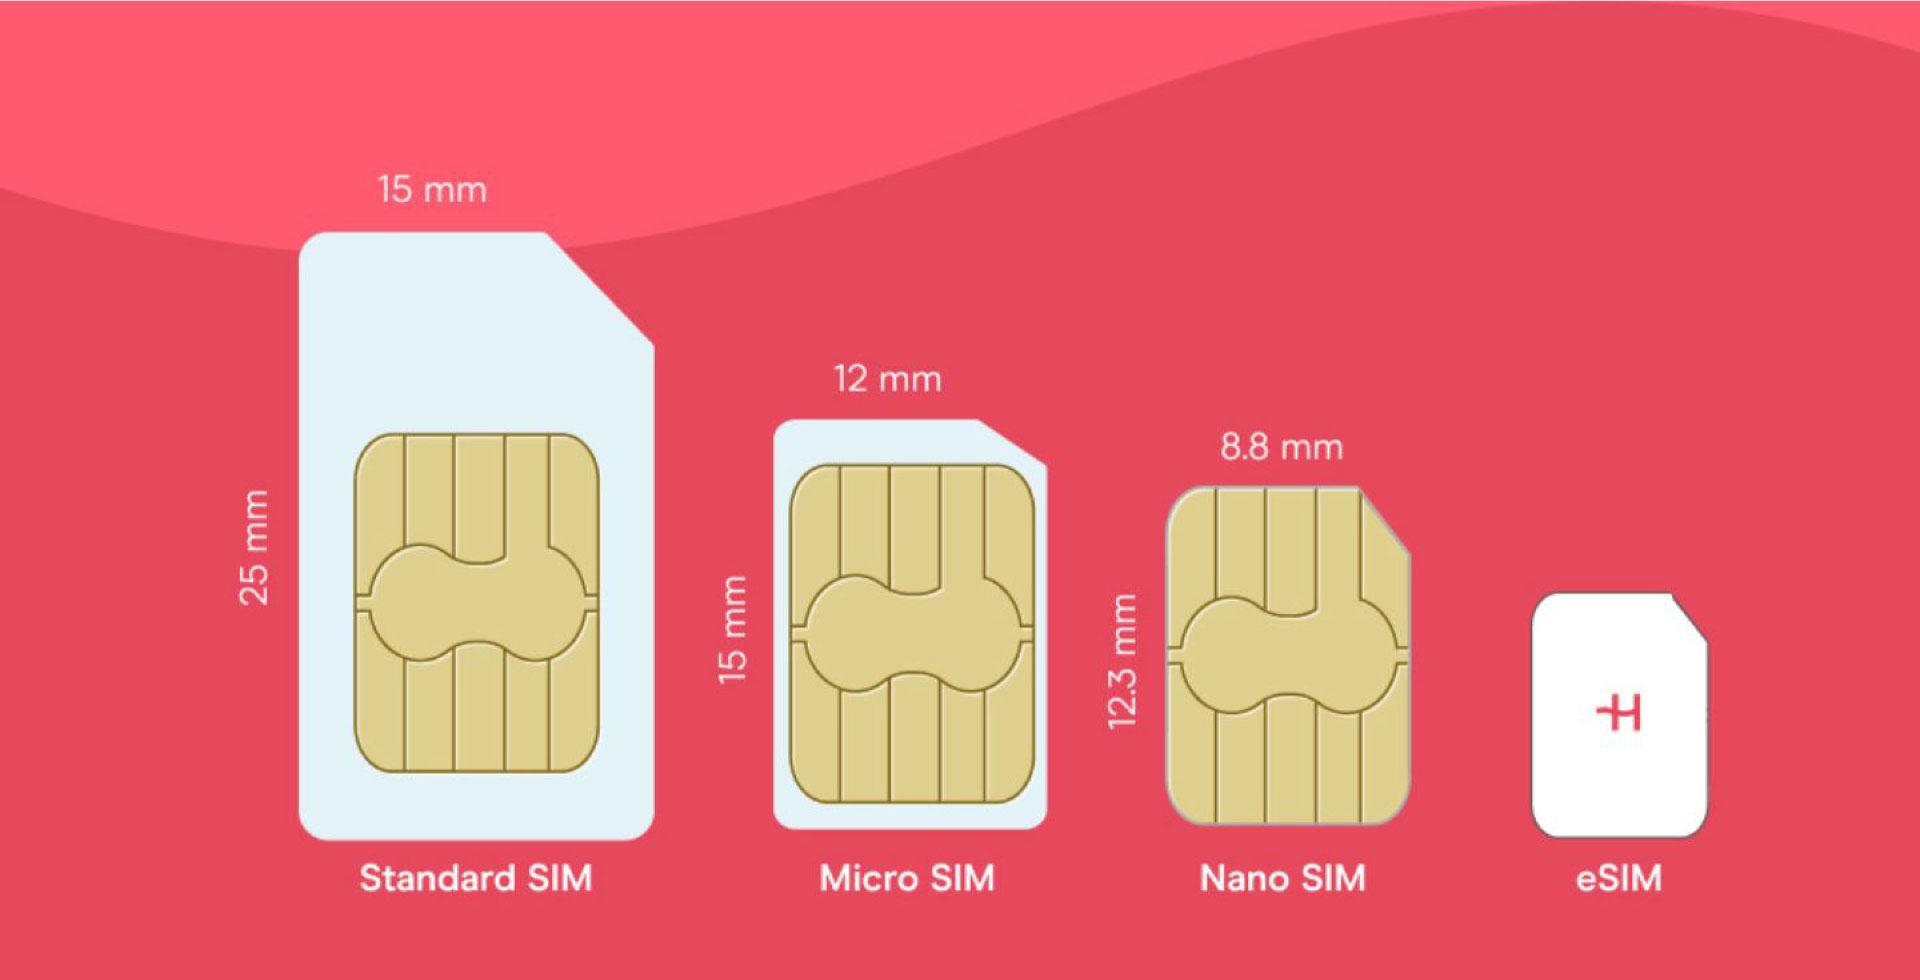
Strežnik SIM je, preprosto povedano, platforma, ki vam omogoča oddaljeno »gostovanje« kartic SIM in orkestriranje njihove uporabe v različnih napravah in aplikacijah, ne da bi morali imeti fizično kartico pri roki ali jo vstavljati v vsako napravo . Pri storitvah gostovanja SIM se kartica SIM namesti v namensko strojno napravo (banko/bralnik SIM), njene poverilnice pa so varno na voljo prek omrežja.
To gostovanje se zanaša na tehnologije v oblaku in podatkovne baze , kjer so poverilnice SIM kartice shranjene šifrirano in z nadzorom dostopa . Uporabnik ali aplikacija uporablja mobilno povezljivost kot skupni in centralno upravljani vir, kar pospeši uvajanje, zmanjša logistiko in poenostavi obsežne operacije.
Med najjasnejšimi prednostmi je centralizacija: vse SIM-kartice se upravljajo z ene same točke, s preglednostjo nad njihovim stanjem, uporabo in pravili. Poleg tega lahko možnost ponovne uporabe ali skupne rabe SIM-kartic med več napravami zmanjša stroške strojne opreme in izboljša izkoriščenost paketov , zlasti pri flotah interneta stvari, testiranju, množičnem pošiljanju SMS-ov ali rezervni povezljivosti.
Najpogostejša uporaba gostovanja SIM kartic je v telekomunikacijah in M2M/IoT, kjer na tisoče razpršenih naprav potrebuje mobilno pokritost. Sektorji, kot so upravljanje voznega parka, zasebno varovanje in pametno merjenje, uporabljajo ta pristop, da se izognejo fizičnemu ravnanju s SIM karticami in pospešijo čas vstopa na trg.
Kako strežnik SIM deluje z zagotavljanjem eSIM
V praksi lahko strežnik SIM sobiva z eSIM in njegovimi standardi oddaljenega zagotavljanja storitev. Pri eSIM identiteta ni več shranjena na odstranljivi plastični kartici, temveč v vgrajenem varnem vsebniku, imenovanem eUICC , z edinstvenim identifikatorjem EID. Profili eSIM (programska oprema), ki predstavljajo mobilne naročnine, so nameščeni na vrhu tega eUICC; gostiti je mogoče več profilov, čeprav je hkrati aktiven le eden.
- Za distribucijo teh profilov ekosistem definira SM-DP+ (Upravitelj naročnin – Priprava podatkov +) in SM-DS (strežnik za odkrivanje), poleg LPA (Local Profile Assistant) na napravi. Pri porabi (RSP na podlagi SGP.21/22/23) je model »vlečenja«: končni uporabnik sproži prenos profila iz naprave, pri čemer preverjanje pristnosti temelji na PKI in skupnih korenskih potrdilih. V M2M je nadzor bolj dajati, z avtentikacijo PSK in komponento SM-SR; arhitekturi imata skupno osnovo, vendar nista zamenljivi.
- Windows 11 je naredil korak naprej pri omogočanju teh obsežnih scenarijev na poslovnih računalnikih. Z uporabo MDM-jev, kot je Microsoft Intune, je mogoče množično uvesti eSIM z dvema možnostma: 1) uporaba Strežnik za prenos eSIM (priporočeno v sistemu Windows 11), dodajanje operaterjevega FQDN SM-DP+ v pravilnik konfiguracijskega kataloga; 2) ali uvoz aktivacijske kode (CSV), da lahko strojna oprema stopi v stik z operaterjem in pridobi profil. V sistemu Windows 10 je podprta oblika CSV.
- Ključne zahteve za to omogočanje v sistemu Windows 11: naprave, ki podpirajo eSIM (npr. računalnik s 5G), registrirane in upravljane s storitvijo Intune, ter operaterji, ki lahko zagotavljanje profilov eSIM na podlagi EIDin temu prevozniku posredujte seznam EID (iz embalaže ali manifesta proizvajalca originalne opreme/distributerja). Poleg tega Intune v pravilniku zahteva SM-DP+ FQDN (na primer smdp.example.com).
- Tipičen potek: podpišete pogodbo z operaterjem in pridobite podatke SM-DP+; posredujete EID-je svoje opreme, da jih lahko operater ustvari en profil na EID na vašem strežniku; uporabnik zažene napravo, se poveže z omrežjem Wi-Fi, se overi s svojim poslovnim/šolskim računom in MDM posreduje pravilnik s FQDN; naprava se poveže s SM-DP+, pošlje svoj EID, prejme in prenesite profil eSIM; Windows konfigurira nastavitve mobilnega telefona (APN itd.) in naprava je delujoča.
- Podrobnosti konfiguracije v Intune (katalog konfiguracije) za strežnik za prenos: Prilagodite lahko samodejna aktivacija profila, navedite ime strežnika (FQDN) in odločiti, ali Lokalni uporabniški vmesnik To bo uporabniku omogočilo ogled/spreminjanje eSIM kartice. Če onemogočite lokalni uporabniški vmesnik, je priporočljivo omogočiti samodejno aktivacijo. Trenutna izvedba uporablja ime prvega strežnika le, če vnesete več imen.
- Najboljše prakse in omejitve: Ustvarite skupino samo s ciljnimi napravami eSIM (v drugih boste videli napako pri dodelitvi). Upoštevajte, da stanje »uspešno« v Intune pomeni, da namestitev prispel, ne pa da je bil profil eSIM aktiviran. Trenutno ni mogoče izbrisati profila eSIM prek Intune (to je treba storiti ročno). Intune ne razlikuje med napravami z eSIM ali brez nje na ravni ciljanja.
Primeri uporabe: nadzorne kamere, internet stvari in operativni nadzor
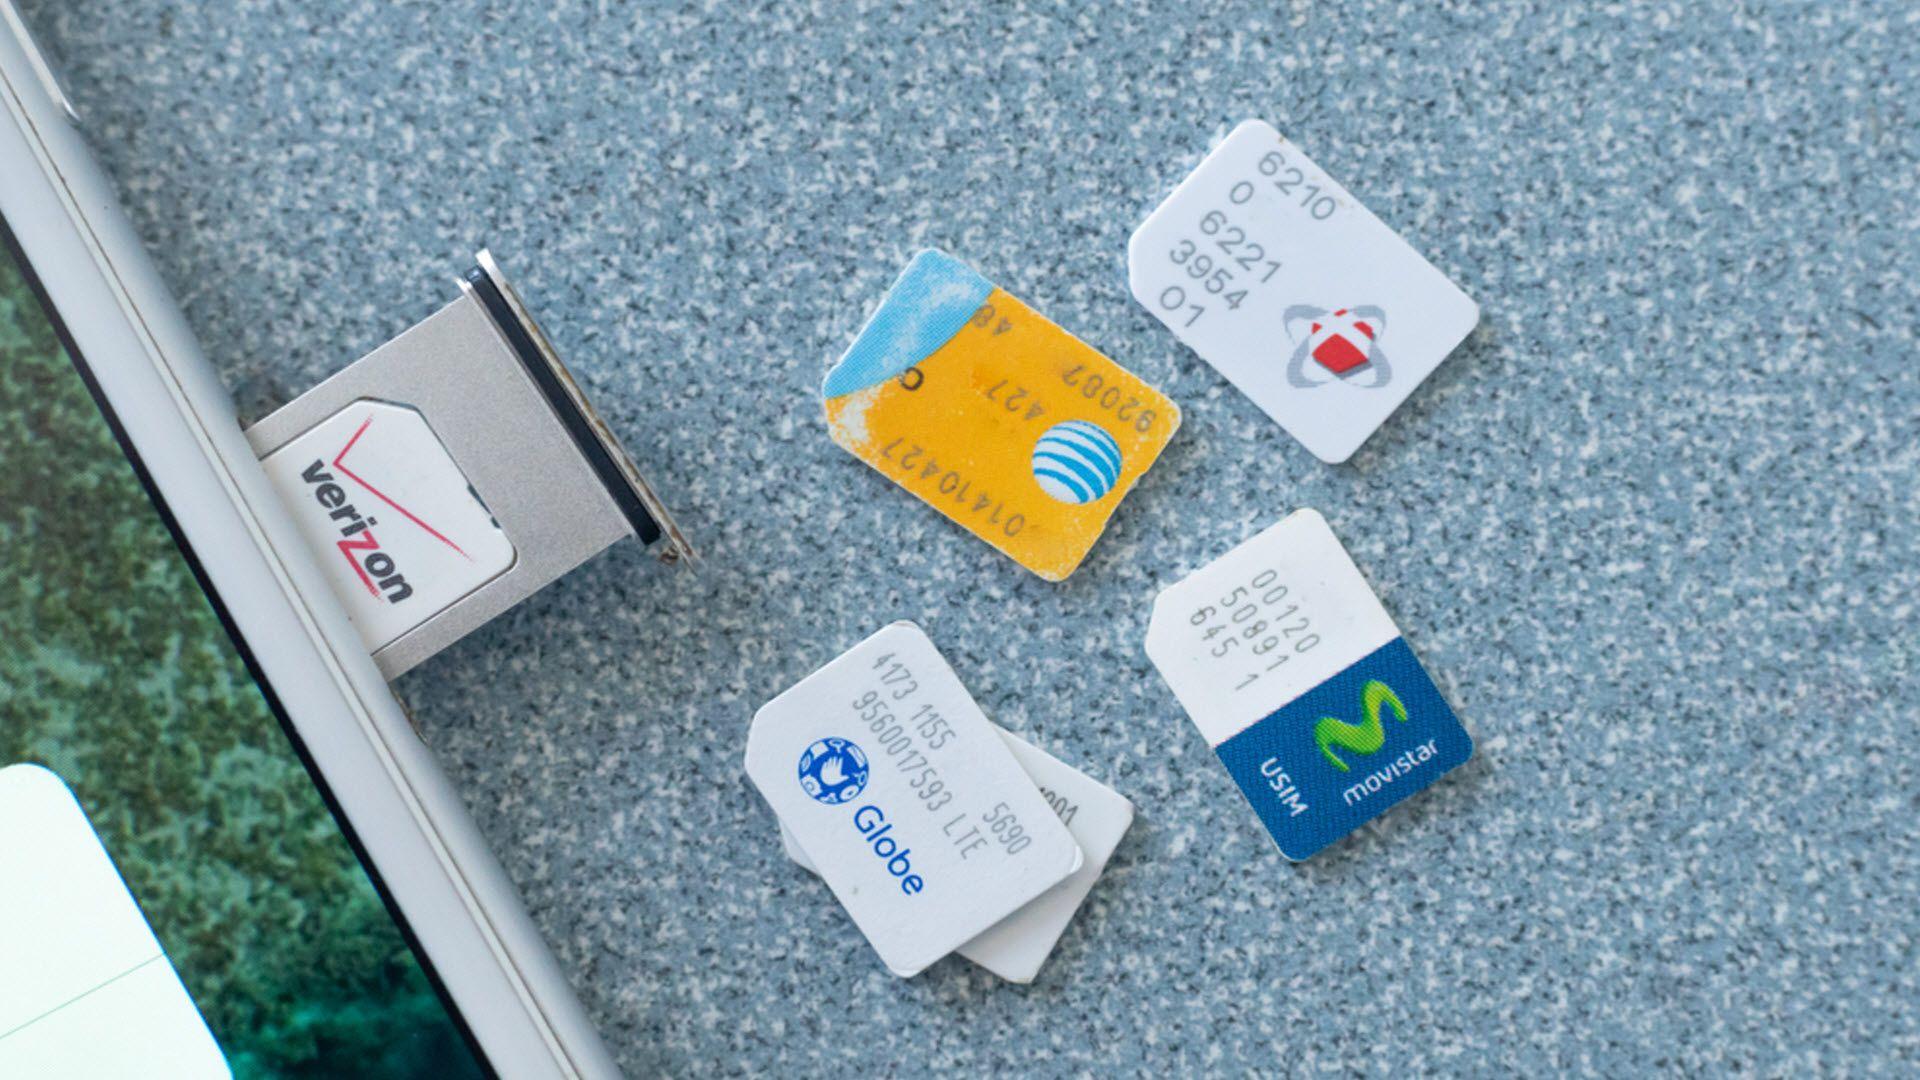
Kamere s karticami SIM so dober primer, zakaj strežnik SIM in centralizirano upravljanje dodajata vrednost. Ko naprava zazna gibanje ali jo sproži pravilo, mobilna povezljivost (3G/4G/5G, odvisno od pokritosti) omogoča nalaganje slik in videoposnetkov v shrambo v oblaku , strežnik ( konfiguracija strežnika FTP v sistemu Windows 11 ) ali pošiljanje na uporabnikovo mobilno napravo, poleg tega pa sproži opozorila.
Za te scenarije je idealna kartica SIM običajno večoperaterska/večomrežna, zato naprava ni odvisna od enega samega omrežja in zmanjša izpade . To je ključnega pomena na gradbiščih, kmetijah ali lokacijah brez fiksnega omrežja, kjer je neodvisnost od Wi-Fi-ja ključnega pomena in mora naprava delovati avtonomno, na primer za simulacijo počasnega omrežja in preverjanje odpornosti.
Kar zadeva varnost, so priporočljivi profili s šifriranjem, zaščito pred goljufijami in nadzorom dostopa, kar je standardna praksa v rešitvah M2M/IoT za zasebno varnost. Oddaljene povezave za ogled posnetkov ali spreminjanje nastavitev morajo biti zaščitene in po možnosti izolirane od preostalih omrežij.
Za zagotovitev varnega delovanja številne platforme za upravljanje ponujajo spletni portal, kjer lahko uporabniki konfigurirajo dovoljene države in omrežja (za zaklepanje ekskluzivnih tarif), nastavijo omejitve podatkov in prejemajo obvestila o porabi. Omejitve preprečujejo previsoke stroške, vendar je blokiranje prometa ob njihovem dosegu lahko problematično za storitve, ki zahtevajo stalno povezljivost; v takih primerih podatkovni skladi izravnavajo porabo med linijami znotraj iste skupine.
Drug učinkovit ukrep je blokiranje IMEI , ki poveže kartico SIM z eno samo napravo. Če vam ukradejo kartico SIM, ne bo delovala v drugi napravi, razen če odklenete IMEI prek portala. Za oddaljeni dostop do naprav z zasebnimi IP-naslovi za mobilnim omrežjem je običajno uporabiti strežnik OpenVPN: s povezavo odjemalca z njegovo konfiguracijsko datoteko vstopite v zasebno omrežje in do njega dostopate prek statičnega zasebnega IP-naslova, dodeljenega vaši kartici SIM na platformi. Po potrebi lahko dodate tudi dostop do omrežnih lokacij iz računalnika.
Integracija VoIP/PBX: Dohodni in odhodni klici z eno SIM kartico
Če upravljate telefonsko centralo PBX in želite izkoristiti prednosti naročnine za mobilni telefon (na primer poslovne naročnine z masko za stacionarno telefonijo), so na voljo prehodi GSM/3G/4G , ki kartico SIM spremenijo v posredniško linijo za vašo telefonsko centralo. Na ta način lahko vaše interne številke opravljajo odhodne klice prek mobilnega omrežja in sprejemajo dohodne klice ter jih usmerjajo na pravilno interno številko ali čakalno vrsto.
Tipična postavitev je: kartica SIM v mobilnem prehodu, povezana z vašo telefonsko centralo PBX prek SIP-a; usmerjanje odhodnih klicev s pravili predpone in snemanjem klicev na telefonski centrali PBX, če je potrebno; in za dohodne klice so mobilne DID-ji ali številka kartice SIM preslikani na interno številko/IVR. Na ta način lahko imate IP-telefon na mizi in softphone zunaj pisarne, ne da bi obremenjevali osebni pametni telefon z drugo kartico SIM ali neželenimi aplikacijami .
V tem kontekstu strežnik SIM doda plast nadzora: popis SIM kartic, omejitve uporabe, blokiranje IMEI pooblaščenega prehoda in, če delate z več linijami, podatkovne ali minutne skupine za optimizacijo porabe. Za varen oddaljeni dostop do prehoda ali posnetkov VPN tipa OpenVPN spet poenostavi delovanje.
Fizična SIM, eSIM in združljive naprave: razlike in aktivacija
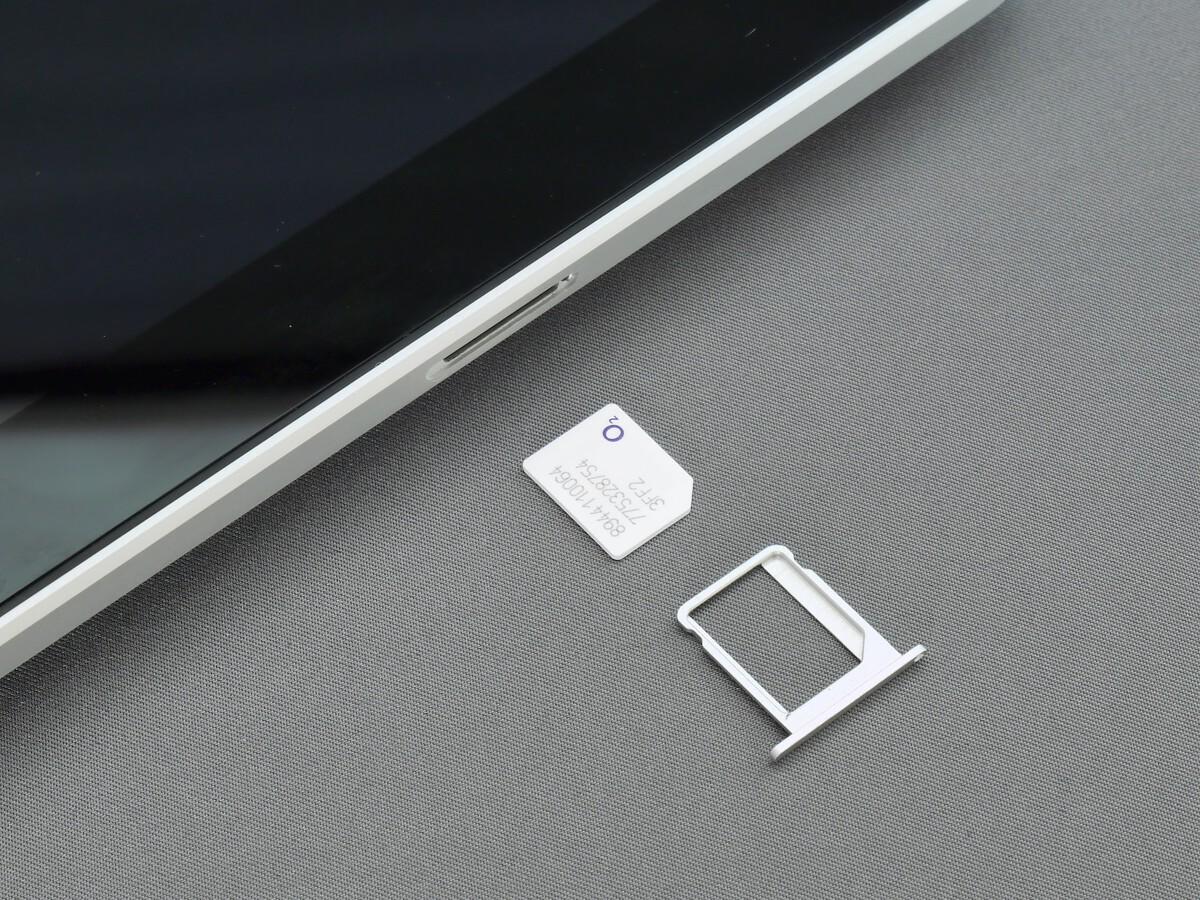
- Tradicionalna SIM in eSIM imata isti cilj: identificirati uporabnika v mobilnem omrežju. Razlika je v tem, da je eSIM privarjeno na ploščo (eUICC) in se aktivira s programsko opremo, kar omogoča več profilov istega ali različnih operaterjev in v mnogih primerih hkratno uporabo na telefonu, uri ali tablici. To poenostavlja prenosljivost, odpravlja krhke pladnje in priključke ter pušča več notranjega prostora za baterijo ali kamere.
- Aktivacija eSIM je preprosta: operater vam pošlje navodila, običajno QR koda ki kaže na strežnik SM-DP+; naprava varno prenese profil in se poveže z omrežjem. Če se kasneje naročite na drugo storitev (npr. za potovanja), descargas drugi profil in ga izmenjujete, kadar vam ustreza, ne da bi menjali fizične kartice.
- Praktične prednosti so že očitne: hitrejša prenosljivost (ure namesto dni), soobstoj več linij na eni napravi, robustnejša zasnova, saj ne potrebuje reže, in v IoT integracija v zelo majhne naprave. Poleg tega pomagajo pravilniki strežnika SIM in MDM/portala. upravljajo profile in porabo na centraliziran način.
- Izbrane funkcije združljivosti za pametne telefone eSIM (revidiran povzetek): iPhone XR, XS, XS Max; družina iPhone 11 (vključno s Pro), SE 2 in SE 3; serija iPhone 12 (Mini, Pro, Pro Max in standard), iPhone 13 (Mini, Pro, Pro Max) ter seriji iPhone 14 in 15 v svojih različicah; pri Samsungu, od Galaxy S20/S20+/Ultra, S21+ in Ultra 5G, S22/S22+/Ultra, S23/S23+/Ultra in S24/S24+/Ultra; Note 20/Note 20 Ultra 5G; zložljivi, Z Fold2/3/4 in Z Flip/3/4/5 5G; in A54 5G. V google Med podprtimi so Pixel, modeli, kot so 2 XL, 3, 3a/3a XL, 4/4 XL/4a, 5/5a, 6/6A/6 Pro, 7/7A/7 Pro, Pixel Fold in serija 8. Pri Xiaomiju izstopajo 12T Pro, 13 Lite, 13 Pro in 13T Pro. Sony prispeva k Motorola, vključno z Razr 2019, Razr 5G, Razr 40 in Razr 40 Ultra, Razr+, Edge+, Edge 40/40 Pro/40 Neo, G52J 5G (in njegovo drugo generacijo), G53J 5G in G53 5G. Drugi s podporo: Honor (Magic 4 Pro, Magic 5 Pro, 90 in X8), OnePlus 11/12/12T Pro, Vivo X90 Pro in X29 Lite 5G ter Nokia X21, X30 in C60 5G. Ta ponudba ponazarja, zakaj je eSIM postala
Potrošniški RSP proti M2M: Ključne razlike
V potrošniških aplikacijah (SGP.21/22/23) končni uporabnik upravlja prenos profilov eSIM prek LPA z avtentikacijo PKI in združljivostjo med eUICC in SM-DP+, ki si delita ustrezno korensko potrdilo. V aplikacijah M2M SM-SR upravlja življenjski cikel z avtentikacijo PSK in bolj centraliziranim nadzorom. Oba si delita eUICC in uporabo SM-DP/SM-DP+, pa tudi potrebo po overiteljih potrdil GSMA za lažjo medsebojno avtentikacijo (v potrošniških aplikacijah) in varno komunikacijo.
Uvajanje sistema Windows 11 z Intune: kratek vodnik po korakih
- Ustvarite skupino s ciljnimi napravami eSIM. Nato v skrbniškem središču Intune: Naprave > Upravljanje naprav > Nastavitve > Ustvari > Nov pravilnik. Platforma: Windows 10 in novejšiVrsta: Katalog konfiguracije.
- Poimenujte in opišite pravilnik. V nastavitvah poiščite »eSIM« in dodajte naslednje možnosti: Samodejno omogoči zaznani profil, Popolno domeno (FQDN) za SM‑DP+ od operaterja (npr. smdp.example.com; brez https://) in ali naj se prikaže lokalni uporabniški vmesnik za upravljanje eSIM.
- Oznake obsega, če je primerno. Dodelite ustvarjeni skupini. Preglejte in ustvarite. Ne pozabite: samo prvi strežnik Če dodate več profilov, pravilno stanje ne zagotavlja, da je profil aktiven. Profile je treba izbrisati v sami napravi.
Vse zgoraj navedeno se združuje v eni ideji: strežnik SIM v kombinaciji z eSIM/RSP, upravljalnimi portali in prehodi do vaše infrastrukture (PBX/VPN) vam omogoča celovit nadzor mobilne povezljivosti , zmanjšanje operativnih trenj ter izboljšanje varnosti in stroškov, ne da bi pri tem izgubili prilagodljivost pri obsežnih uvajanjih ali zahtevnih oddaljenih scenarijih.

Strasten pisec o svetu bajtov in tehnologije nasploh. Rad delim svoje znanje s pisanjem in to je tisto, kar bom počel v tem blogu, saj vam bom pokazal vse najbolj zanimive stvari o pripomočkih, programski opremi, strojni opremi, tehnoloških trendih in še več. Moj cilj je, da vam pomagam krmariti po digitalnem svetu na preprost in zabaven način.