- Conductele CI/CD automatizează calea codului de la validare la producție, combinând integrarea continuă și livrarea sau implementarea continuă.
- O pipeline bună include compilarea, testarea, împachetarea, securitatea (SAST/DAST) și gestionarea mediului și a dependențelor.
- Securitatea în CI/CD necesită protejarea repozitoriilor, a rulatorilor, a artefactelor și a configurațiilor, integrând practicile DevSecOps.
- Metricile, cele mai bune practici și instrumentele specifice permit îmbunătățirea continuă a vitezei de livrare și a fiabilității.
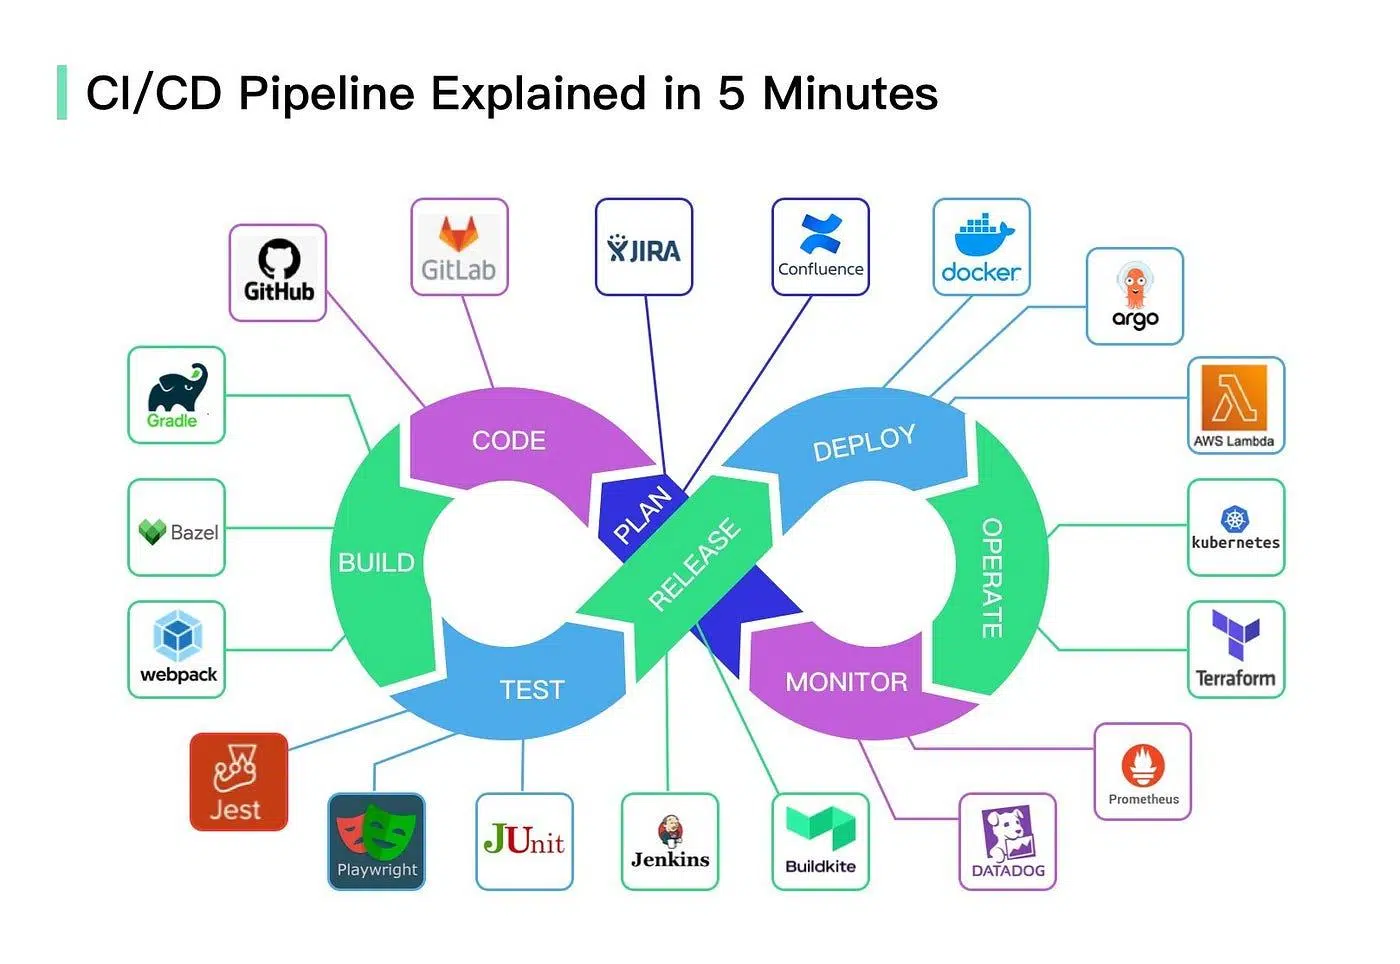
În peisajul actual al dezvoltării de software, discuțiile despre CI/CD nu mai sunt opționale: sunt practic obligatorii dacă doriți ca echipa dvs. să ofere valoare rapid, cu o calitate ridicată și fără haosul implementărilor nocturne. Conductele CI/CD au devenit coloana vertebrală a DevOps și DevSecOps , automatizând totul, de la confirmarea programului de dezvoltare până la lansarea noii versiuni în producție.
Chiar și așa, termenii sunt adesea confundați, integrarea continuă este amestecată cu livrarea continuă sau implementarea continuă, iar faptul că o conductă CI/CD bine concepută trebuie să fie și sigură este trecut cu vederea : protejarea codului, a dependențelor, a mediilor, a rulatorilor și chiar a lanțului de aprovizionare software în sine. Să analizăm, cu calm, dar temeinic, ce sunt conductele CI/CD, cum funcționează zilnic, ce riscuri implică și ce bune practici și instrumente intră în joc.
Ce este o conductă CI/CD și ce înseamnă de fapt CI și CD?
Când vorbim despre o conductă CI/CD, ne referim la o secvență de pași automatizați care duc codul din repozitoriu în producție , trecând prin fazele de compilare, testare, împachetare și implementare. Este „pista” pe care călătorește fiecare modificare de cod, din momentul în care este trimisă către Git până când ajunge la utilizatori.
Această pipeline se bazează pe două practici principale: CI (Integrare Continuă) și CD (Livrare Continuă) (care poate fi Livrare Continuă sau Implementare Continuă) . CI se concentrează pe integrarea și validarea modificărilor frecvente de cod; CD se concentrează pe asigurarea faptului că acest cod testat ajunge în mod fiabil și repetabil în diferite medii, până la producție.
În practică, atunci când cineva vorbește despre CI/CD, se poate referi la două combinații diferite: Integrare continuă + Livrare continuă sau Integrare continuă + Implementare continuă . Diferența constă în pasul final: dacă implementarea în producție se face cu un clic manual sau este declanșată automat de fiecare dată când totul trece de testare.
Mai mult, o pipeline CI/CD modernă nu se mai limitează la compilarea și rularea testelor. Aceasta integrează securitatea (DevSecOps), gestionarea dependențelor, analiza statică și dinamică, asigurarea calității și orchestrarea infrastructurii , atât în mediile tradiționale, cât și în Kubernetes sau cloud public.
Integrare continuă (CI): Inima conductei
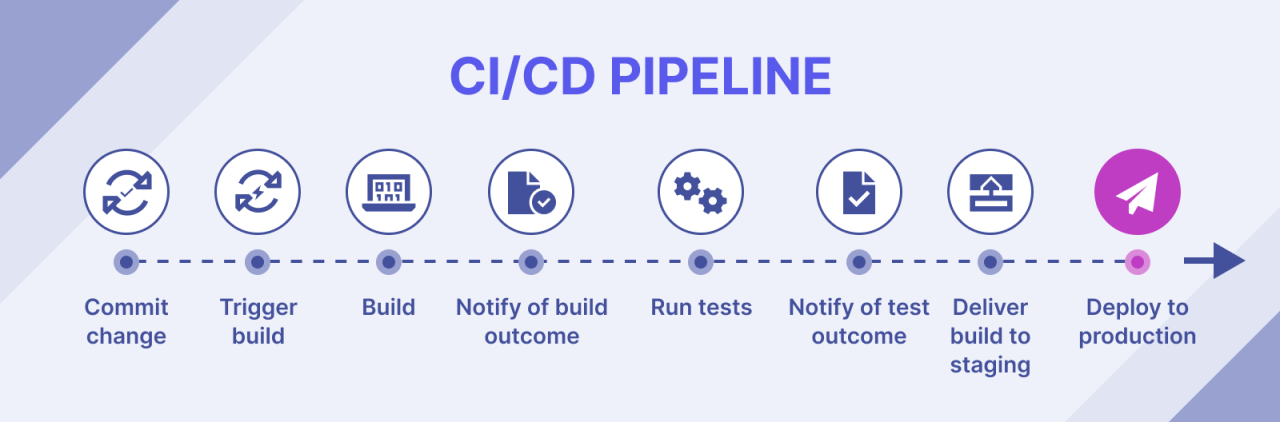
Integrarea continuă provine dintr-o nevoie foarte specifică: evitarea coșmarului integrărilor de ultim moment , când fiecare dezvoltator a lucrat săptămâni întregi la ramura sa, iar asamblarea tuturor elementelor este un coșmar. Cu integrarea continuă, modificările sunt integrate de mai multe ori pe zi în ramura principală sau în ramurile de integrare, iar fiecare integrare declanșează automat o serie de sarcini.
Într-un flux de lucru tipic, de fiecare dată când se face o modificare a codului în controlul versiunilor (aproape întotdeauna Git), un server sau serviciu CI detectează modificarea folosind webhook-uri și lansează faza de compilare: compilarea, rularea testelor unitare, analiza statică a codului și orice altă validare care a fost definită ca o cerință minimă.
Această automatizare generează feedback foarte rapid: dacă versiunea are probleme sau un test eșuează, echipa știe aproape instantaneu și poate remedia problema cât timp schimbarea este încă proaspătă în mintea dezvoltatorului. Acest lucru evită munții de erori acumulate și reduce considerabil contextul care trebuie ținut minte pentru a le remedia.
Pentru ca integrarea continuă să funcționeze cu adevărat, sunt necesare câteva ingrediente bine definite: un depozit central de cod, teste automate care acoperă funcționalitățile critice și un server de integrare continuă care monitorizează ramurile relevante și rulează pipeline-ul cu fiecare versiune nouă.
Beneficiile sunt clare: mai puține erori care ajung în producție, integrare mai lină între echipe, build-uri mai rapide și mai puține schimbări de context pentru dezvoltatori, care primesc alerte imediate atunci când ceva nu funcționează în timpul build-ului.
Livrare continuă (CD): Aveți întotdeauna o versiune pliabilă
Livrarea continuă se bazează pe integrarea continuă și o extinde pentru a se asigura că orice versiune care a trecut de CI este gata de implementare în producție în orice moment . Implementarea automată nu este forțată; totul este pregătit astfel încât, odată aprobată, implementarea să fie un proces simplu și direct.
În această fază, pipeline-ul împachetează codul validat în artefacte implementabile ( imagini de containere , pachete, fișiere binare etc.), automatizează furnizarea mediilor de testare și pre-producție și orchestrează promovările versiunilor între medii. Pasul final către producție necesită de obicei aprobare manuală.
Pentru ca livrarea continuă să funcționeze, este esențial ca totul să fie versionat: cod, configurații, scripturi de implementare și chiar definiții de infrastructură . În plus, este necesar cel puțin un mediu de testare care să reproducă mediul live cât mai fidel posibil.
Această abordare aduce cu sine câteva avantaje foarte interesante: reduce riscul în fiecare lansare, implementările devin un proces de rutină, facilitează inversarea modificărilor în cazul unei probleme și îmbunătățește semnificativ colaborarea dintre dezvoltare și operațiuni.
Implementare continuă (CD): Automatizarea trecerii la producție
Implementarea continuă duce automatizarea cu un pas mai departe: dacă întregul proces trece fără erori, codul este implementat automat în producție , fără ca cineva să fie nevoit să apese butonul „Implementare”. Nu există nicio barieră manuală la sfârșitul procesului.
Acest model necesită un set de teste extrem de robuste și fiabile , care să acopere funcționalitatea, siguranța și performanța, deoarece orice defect va avea un impact direct asupra mediului real. În schimb, echipele dobândesc capacitatea de a implementa orice îmbunătățire în câteva minute, de a primi feedback imediat de la utilizatori și de a ajusta produsul cu viteză mare.
În plus, implementarea continuă a unor mici modificări reduce riscul fiecărei versiuni : este mult mai ușor de localizat ce commit a defectat ceva dacă au fost implementate doar câteva modificări, decât dacă a fost făcută o „mega implementare” cu sute de modificări.
În mediile cloud și container, implementarea continuă se potrivește în mod natural cu strategii precum blue/green, canary release-uri sau feature flags , care vă permit să controlați impactul modificărilor și să reveniți rapid la situație dacă ceva nu merge bine.
Cum funcționează zilnic o conductă CI/CD
Într-o zi de lucru standard, ciclul începe atunci când dezvoltatorul aduce cea mai recentă versiune a codului din depozit pe mașina sa locală , lucrează la noi funcționalități sau remedieri de erori și, când termină, încarcă modificările înapoi în ramura corespunzătoare.
Această confirmare în controlul versiunilor declanșează pipeline-ul: un instrument precum Jenkins, GitLab CI, CircleCI, Azure Pipelines sau AWS CodePipeline preia codul, îl compilează și generează artefacte (de exemplu, un JAR/WAR în Java sau o imagine Docker pentru o aplicație web).
Apoi, pipeline-ul implementează aplicația într-un mediu de testare automat, adesea orchestrat cu Kubernetes sau o altă platformă similară, și rulează suite de automatizare a testelor (teste unitare, teste de integrare, teste de interfață și teste end-to-end) cu instrumente precum JUnit, Postman, Selenium sau alte instrumente echivalente.
Dacă totul merge bine, începe următoarea fază: pregătirea versiunii pentru implementare în pre-producție și apoi în producție , aplicarea strategiei de implementare definite (de exemplu, blue/green, canary sau actualizare continuă) și, de asemenea, gestionarea aspectelor precum migrările bazelor de date, generarea documentației sau actualizarea panourilor de monitorizare.
Pe parcursul întregului proces, pipeline-ul oferă feedback continuu echipei : notificări pe Slack sau prin e-mail, crearea de tichete în Jira pentru erori, indicatori în timp real ai timpilor de construire, ratelor de succes și alți indicatori cheie de performanță (KPI) care ajută la măsurarea stării ciclului de livrare.
Faze tehnice tipice într-un flux de lucru integrat/depus la distribuție (CI/CD)
O conductă CI/CD completă este de obicei structurată în mai multe faze distincte, fiecare cu propriul scop. Din momentul în care este detectată o nouă confirmare până când este implementată, codul trece prin filtre succesive care validează funcționalitatea, calitatea și securitatea.
Prima fază constă de obicei în colectarea codului din sistemul de control al versiunilor (Git, Mercurial, Subversion etc.). Pipeline-ul detectează modificarea și pornește automat etapele rămase, fără intervenție manuală.
Urmează faza de compilare și construire a artefactelor , unde codul este transformat în ceva executabil sau implementabil: pachete, containere, fișiere binare… Această fază trebuie să fie repetabilă și consistentă; în mod ideal, este construită o singură dată, iar același artefact este promovat de restul mediilor.
Urmează testarea automată la diferite niveluri : teste unitare, de integrare, funcționale și, din ce în ce mai mult, teste specifice de performanță și securitate. Dacă vreun test eșuează, pipeline-ul marchează compilarea ca eșuată și oprește promovarea acesteia.
Etapa finală a canalului de producție este faza de implementare în diferite medii . În configurațiile cu livrare continuă, versiunea este pregătită și setată pentru implementare manuală; în implementarea continuă, canalul în sine efectuează implementarea automată în producție dacă toate verificările au fost trecute.
CI/CD în diferite medii: cloud, Kubernetes și repozitorii individuale
Conductele CI/CD se adaptează la mediul în care rulează aplicația. Orchestrarea unui monolit local nu este același lucru cu orchestrarea unei arhitecturi de microservicii în cloud sau gestionarea unui monorepo cu zeci de proiecte în cadrul acestuia.
În mediile cloud-native, furnizorii oferă servicii gestionate de CI/CD și control al codului (cum ar fi CodeCommit, CodeBuild, CodePipeline sau CodeDeploy pe AWS; Azure Repos și Azure Pipelines pe Azure; sau Cloud Build și Cloud Source Repositories pe Google Cloud) care permit orchestrarea end-to-end a ciclului de viață al aplicației.
În Kubernetes, au apărut instrumente specifice precum Jenkins X, Tekton și Argo CD , care se potrivesc cu filosofia declarativă a clusterului și facilitează strategii bazate pe GitOps, unde depozitul Git devine singura sursă de adevăr pentru configurarea implementărilor.
Când se lucrează cu monorepozitorii, unde mai multe proiecte și servicii sunt găzduite într-un singur repozitoriu , pipeline-ul trebuie să fie suficient de inteligent pentru a compila și testa doar ceea ce s-a modificat. Instrumente precum Bazel sau Cloud Build ajută la construirea grafurilor de dependențe și la evitarea compilărilor inutile ale întregului cod.
În toate aceste scenarii, securitatea rămâne un punct de interes critic: controlul granular al permisiunilor, utilizarea RBAC, politicile de securitate ale pod-urilor, analiza imaginilor containerelor și protecția la runtime devin componente standard ale pipelinelor.
Securitatea în integrarea continuă: cod, dependențe și analiza SAST
Unul dintre cele mai importante aspecte ale oricărui flux de lucru integrat/depus la curent (CI/CD) este protejarea depozitului de cod și a dependențelor utilizate de proiect . O eroare în acest caz poate compromite nu doar o aplicație, ci întreaga organizație.
Pentru început, gestionarea depozitului ar trebui să includă practici precum protejarea ramurilor critice (de exemplu, principala), utilizarea variabilelor de mediu pentru secrete, controale granulare ale accesului și auditarea versiunilor anterioare cu instrumente precum gitleaks sau trufflehog, care ajută la localizarea acreditărilor și a datelor sensibile scurse în istoric.
În ceea ce privește dependențele, realitatea este că o mare parte din codul care rulează o aplicație provine din biblioteci terțe (PyPI, NuGet, RubyGems, npm etc.). Acest lucru introduce riscuri la nivelul lanțului de aprovizionare, așa cum s-a observat în incidentele de flux de evenimente bine-cunoscute din 2018 sau în atacurile asupra repozitoriilor și CDN-urilor.
Pentru a atenua aceste riscuri, este esențial să se mențină dependențele actualizate, să se aplice rapid corecții de securitate și, dacă este posibil, să se replice intern repozitorii externe pentru a reduce suprafața de atac, combinând acest lucru cu tehnici precum Subresource Integrity (SRI) în JavaScript și scanări de securitate regulate.
La nivel de analiză a codului, integrarea testării statice de securitate a aplicațiilor (SAST) direct în pipeline-ul CI permite detectarea timpurie a vulnerabilităților. Instrumente precum Semgrep, SonarQube și analizele încorporate în GitHub și GitLab ajută la identificarea tiparelor nesigure chiar înainte ca codul să ajungă la ramura principală.
Securitate în livrarea continuă: DAST, medii și configurații
Dincolo de codul în sine, livrarea continuă introduce noi vectori de risc legați de mediile de testare, pre-producție și producție, precum și de instrumentele care orchestrează implementările . Aici intră în joc testarea dinamică a securității aplicațiilor (DAST) și segmentarea adecvată a mediului.
DAST implică analizarea aplicației în timp ce rulează, încercând să detecteze vulnerabilități din exterior, așa cum ar face un atacator . Integrarea acestui tip de testare în pipeline, cu instrumente precum OWASP ZAP executate din containere, ajută la completarea SAST și la remedierea defectelor care apar doar la momentul execuției.
Totuși, integrarea sa trebuie bine planificată: este necesar să se decidă în ce faze ale fluxului de lucru se lansează scanarea, cu ce intensitate și cum se gestionează rezultatele fals pozitive , astfel încât să nu devină un obstacol permanent pentru echipa de dezvoltare.
În paralel, configurarea mediilor CD poate fi o sursă de probleme serioase dacă infrastructura este partajată între DEV, TEST și PROD. Reutilizarea acelorași rulouri sau a mașinilor virtuale ușoare pentru medii multiple deschide calea către deplasarea laterală de la un mediu mai puțin critic la unul mai sensibil.
Printre cele mai bune practici se numără izolarea rulanților în funcție de mediu, restricționarea persoanelor care pot modifica fișierele de configurare CI/CD, protejarea acreditărilor și variabilelor de implementare și monitorizarea continuă a activității pipeline cu alerte pentru comportamente anormale.
Conducte CI/CD securizate: extinderea suprafeței de apărare
Adoptarea CI/CD și DevOps implică introducerea unui număr mare de elemente noi: servere CI, registre de imagini, sisteme de artefacte, depozite Git, orchestratoare, servicii cloud… Fiecare dintre ele este un potențial punct de intrare dacă nu este gestionat bine.
Un atacator nu mai trebuie să se concentreze exclusiv asupra aplicației finale; acesta poate viza canalul în sine și îl poate manipula pentru a injecta cod rău intenționat , a extrage secrete sau a modifica configurațiile înainte ca software-ul să ajungă în producție.
Prin urmare, este esențial să tratăm pipeline-ul ca pe un alt sistem de producție, aplicând controale precum MFA asupra accesului critic, segmentarea rețelei, rotația automată a secretelor, jurnale de audit detaliate și revizuiri periodice ale permisiunilor în toate instrumentele implicate.
Mai mult, cultura DevSecOps implică faptul că dezvoltarea, operațiunile și securitatea lucrează împreună de la început : definirea unor politici comune, convenirea asupra pragurilor de calitate și securitate care blochează fluxul de lucru (stopperi) și existența unor mecanisme de excepție controlate pentru momente specifice când este necesară relaxarea temporară a unei reguli.
Cele mai bune practici, indicatori și instrumente cheie în CI/CD
Pentru a profita la maximum de o rețea de procesare continuă (CI/CD), nu este suficient să o configurați la întâmplare: cel mai bine este să vă bazați pe cele mai bune practici și să măsurați ce se întâmplă pentru a o îmbunătăți în timp. Unele recomandări sunt deosebit de utile.
Una dintre ele este centralizarea codului și construirea scripturilor într-un singur depozit sau într-o structură bine gândită , unde logica aplicației, definițiile infrastructurii, scripturile de testare și conductele coexistă, astfel încât totul să fie versionat și trasabil.
De asemenea, ajută foarte mult la automatizarea cât mai mult posibil a build-urilor și implementărilor , reducând la minimum sarcinile manuale și proiectând procesul astfel încât să existe o singură build per commit, care este reutilizată în toate mediile, evitând inconsecvențele dintre ceea ce este testat și ceea ce este implementat în final.
În ceea ce privește indicatorii, este obișnuit să se monitorizeze parametri precum timpul de ciclu (timpul de livrare a modificărilor), frecvența implementării, rata de eșec a modificărilor sau indicatori precum MTTR (timpul mediu de recuperare) și MTTF (timpul mediu între eșecuri), care oferă o imagine clară asupra stării de sănătate a procesului.
În ceea ce privește instrumentele, lista este lungă și variată: Jenkins, GitLab CI/CD, GitHub Actions, CircleCI, Bamboo, Codefresh, Argo CD, Spinnaker, AWS CodePipeline, Azure Pipelines … Toate acoperă, cu nuanțe, nevoile de integrare și livrare continuă, atât local, cât și în cloud.
În cele din urmă, o pipeline CI/CD bine concepută face ca livrarea de software să fie rapidă, previzibilă, sigură și măsurabilă , reducând stresul implementării, îmbunătățind colaborarea dintre echipe și permițând organizațiilor să reacționeze rapid la nevoi sau incidente noi fără a pierde controlul asupra sistemului.
Luate împreună, toate aceste mecanisme de integrare, testare, securitate și implementări transformă canalele CI/CD într-un adevărat circuit de valoare continuă, unde fiecare commit poate călători în mod fiabil de la tastatura dezvoltatorului la experiența utilizatorului, cu frecări minime și menținând în permanență un echilibru rezonabil între viteză, calitate și protecție.

Scriitor pasionat despre lumea octeților și a tehnologiei în general. Îmi place să îmi împărtășesc cunoștințele prin scriere și asta voi face în acest blog, să vă arăt toate cele mai interesante lucruri despre gadgeturi, software, hardware, tendințe tehnologice și multe altele. Scopul meu este să vă ajut să navigați în lumea digitală într-un mod simplu și distractiv.
Index
- 1 Ce este o conductă CI/CD și ce înseamnă de fapt CI și CD?
- 2 Integrare continuă (CI): Inima conductei
- 3 Livrare continuă (CD): Aveți întotdeauna o versiune pliabilă
- 4 Implementare continuă (CD): Automatizarea trecerii la producție
- 5 Cum funcționează zilnic o conductă CI/CD
- 6 Faze tehnice tipice într-un flux de lucru integrat/depus la distribuție (CI/CD)
- 7 CI/CD în diferite medii: cloud, Kubernetes și repozitorii individuale
- 8 Securitatea în integrarea continuă: cod, dependențe și analiza SAST
- 9 Securitate în livrarea continuă: DAST, medii și configurații
- 10 Conducte CI/CD securizate: extinderea suprafeței de apărare
- 11 Cele mai bune practici, indicatori și instrumente cheie în CI/CD