- Azure Information Protection vă permite să clasificați, să etichetați și să protejați informațiile sensibile în Microsoft 365.
- Etichetarea unificată simplifică aplicarea și gestionarea politicilor de securitate dintr-un singur portal.
- Protecția călătorește odată cu documentele, menținând controlul asupra cine accesează datele și modul în care sunt utilizate.

În lumea afacerilor de astăzi, unde informațiile circulă constant între angajați, clienți și parteneri, protejarea datelor sensibile a devenit o prioritate absolută pentru toate tipurile de organizații. Bazarea exclusivă pe firewall-uri sau parole puternice nu mai este suficientă; protecția trebuie să însoțească documentele pe tot parcursul ciclului lor de viață. Acest lucru dă naștere nevoii de instrumente specializate precum Azure Information Protection (AIP) , care depășesc cu mult simpla criptare și devin piloni cheie pentru gestionarea securizată a informațiilor.
Dacă v-ați întrebat vreodată cum să vă asigurați că doar persoanele potrivite pot accesa, citi și modifica cele mai sensibile fișiere și e-mailuri ale dvs. , acest articol este pentru dvs. Aici veți descoperi ce este Azure Information Protection, cum funcționează etichetarea unificată , avantajele sale, funcționarea tehnică, integrarea cu ecosistemul Microsoft și de ce reprezintă un salt înainte în protecția datelor în mediile cloud și hibride.
Ce este Azure Information Protection (AIP)?
Azure Information Protection , cunoscut sub numele de AIP, este o soluție cloud Microsoft integrată în familia Microsoft Purview Information Protection . Misiunea sa principală este de a permite organizațiilor să clasifice, să eticheteze, să protejeze și să controleze informațiile sensibile atât din documente, cât și din e-mailuri, utilizând tehnologii precum criptarea și etichetarea sensibilității pentru a asigura securitatea datelor de la creare până la livrare, fie în interiorul, fie în afara organizației.
AIP este conceput ca un instrument puternic, dar extrem de flexibil; nu este o soluție independentă . Este inclus standard în multe licențe Microsoft 365 , ceea ce facilitează adoptarea sa în mediile de afaceri care utilizează deja Word , Excel, PowerPoint sau Outlook. Integrarea sa perfectă permite utilizatorilor să cripteze, să eticheteze și să controleze cu ușurință accesul la informațiile interne ale companiei, fără a-și modifica fluxurile de lucru obișnuite.
Tehnologia cheie de bază este Azure Rights Management (Azure RMS) , care oferă securitate persistentă pentru fișiere, astfel încât permisiunile și etichetele să circule odată cu conținutul, gestionând cine îl poate vizualiza, edita sau redirecționa în funcție de nivelul de securitate atribuit.
Caracteristici cheie ale Azure Information Protection
Azure Information Protection se remarcă prin gama largă de funcții avansate , concepute pentru a acoperi diferite scenarii de protecție și clasificare a informațiilor. Printre cele mai relevante funcții se numără:
- Clasificarea informațiilorVă permite să setați diferite niveluri de confidențialitate pentru documente și e-mailuri, fie manual, fie automat, fie conform recomandărilor politicilor organizaționale.
- Etichetare unificatăIntroduce o modalitate consistentă de aplicare și gestionare a etichetelor de securitate în mediul Microsoft 365, facilitând administrarea și conformitatea.
- Criptarea datelorProtejează conținutul printr-o criptare robustă, asigurându-se că numai utilizatorii autorizați pot accesa informațiile, indiferent de locul în care sunt stocate sau transmise.
- Controlul și monitorizarea permiselorVă permite să atribuiți permisiuni specifice (citire, editare, redirecționare) utilizatorilor și grupurilor și să urmăriți în detaliu cine accesează fiecare document și ce face acesta cu acesta.
- Integrare cu aplicații și serviciiFuncționează nativ în Office și instrumentele Microsoft 365 și oferă SDK-uri pentru extinderea protecției la Apps de la terți sau de la propriile noastre dezvoltări.
- Scaner și analizor de informațiiFacilitează descoperirea și etichetarea automată a fișierelor stocate local pe servere sau depozite.
Aceste capabilități, combinate, transformă protecția datelor dintr-o problemă IT izolată într-un proces automatizat, integrat și ușor de gestionat la scară largă.
Conceptul de „etichetare unificată”
Până de curând, existau diferențe în modul în care etichetele de protecție erau aplicate și gestionate în diverse aplicații Office și servicii Microsoft. Această administrare complica și ducea adesea la confuzie în rândul utilizatorilor și al echipelor de securitate. Pentru a remedia această problemă, Microsoft a introdus etichetarea unificată , o evoluție cheie care unifică experiența de etichetare a informațiilor sensibile în întregul ecosistem Microsoft 365 și Purview Information Protection.
Cu această funcționalitate, organizațiile pot defini, publica și gestiona etichete de sensibilitate dintr-un singur portal de conformitate, aplicându-le în mod consecvent în aplicații precum Word, Outlook, Excel, PowerPoint, Teams, SharePoint și OneDrive. Acest lucru elimină fragmentarea și asigură respectarea politicilor de securitate, indiferent de locul în care este creat sau partajat fișierul.
Etichetarea unificată marchează, de asemenea, sfârșitul vechiului add-on de etichetare AIP (retras în aprilie 2024), iar Microsoft încurajează companiile să migreze toate politicile și etichetele lor către sistemul integrat, ceea ce îmbunătățește fiabilitatea , performanța și ușurința administrării . În plus, sistemul permite integrarea etichetelor cu senzori DLP (Data Loss Prevention) și alte funcții de conformitate.
Cum funcționează Azure Information Protection din punct de vedere tehnic?
Funcționarea AIP se bazează pe o arhitectură cloud susținută de mai multe componente cheie:
- Azure Rights ManagementMotorul care oferă criptare, control al drepturilor și protecție prin persistență pentru fișiere și e-mailuri.
- Etichete și politiciAdministratorii creează etichete de sensibilitate (Confidențial, Numai intern, Public etc.) și stabilesc reguli și condiții pentru aplicarea lor (manuală, recomandată sau automată).
- Aplicații și cliențiUtilizatorii pot aplica etichete și protecție din aplicațiile Office, fie pe versiuni desktop, mobile sau web. Există, de asemenea, clienți AIP specifici pentru funcții avansate sau sisteme de operare alternativă.
- SDK-ul Microsoft pentru protecția informațiilorDezvoltatorii pot utiliza acest kit pentru a oferi etichetare și protecție native aplicațiilor terțe sau personalizate, extinzând domeniul de aplicare al securității personalizate.
- Scaner și analizor: vă permit să inspectați depozitele locale, să identificați informații sensibile și să aplicați automat etichete și protecție, util în special pentru migrări sau audituri.
Procesul tipic include:
- Utilizatorul creează sau editează un fișier sau un e-mail.
- Platforma poate sugera o etichetă pe baza conținutului detectat (de exemplu, dacă găsește date cu caracter personal).
- Utilizatorul sau o regulă automată aplică eticheta și activează protecția (criptare, restricții de acces, filigrane etc.).
- Informațiile circulă protejate și numai cei cu permisiunile corespunzătoare le pot vizualiza, modifica sau partaja. Permisiunile sunt păstrate, chiar dacă fișierul părăsește mediul corporativ.
- Administratorul poate vizualiza rapoarte, poate revoca accesul la documente sau poate modifica permisiuni ulterior.
Un avantaj cheie este că protecția nu se limitează la perimetrul rețelei, ci călătorește permanent cu documentul oriunde merge acesta.
Planuri, licențe și caracteristici disponibile în Azure Information Protection
AIP este disponibil prin diverse planuri Microsoft 365 și Purview, cu mai multe opțiuni, de la Azure Information Protection Premium P1 la P2 . Fiecare plan oferă acces la diferite niveluri de funcționalitate.
- Protecția informațiilor Purview pentru Office 365Include consumul de conținut protejat, șabloane personalizate, integrare de bază și controale administrative esențiale.
- Azure Information Protection Premium P1Adaugă protecție pentru fișierele non-Office, clasificare manuală, scaner și analizor local, urmărire și revocare, SDK multiplatformă și multe altele.
- P2Maximizează capacitățile prin includerea regulilor de clasificare automată, a criptării cu cheie dublă și a etichetării automate a fișierelor locale.
Alegerea planului depinde de dimensiunea organizației, de importanța datelor și de nivelul dorit de automatizare. În plus, în regiuni precum Uniunea Europeană, disponibilitatea și prețurile variază în funcție de țară.
Cum funcționează etichetarea și clasificarea
Unul dintre pilonii Azure Information Protection este clasificarea folosind etichete de sensibilitate . Aceste etichete pot fi aplicate manual, prin sugestii automate sau impuse de politicile companiei.
Etichetele permit, de exemplu:
- Împiedicați imprimarea sau editarea anumitor documente.
- Restricționați redirecționarea sau exportul e-mailurilor.
- Forțați criptarea și marcarea vizuală (filigrane, avertismente etc.).
- Limitați accesul la anumite grupuri sau persoane.
Administratorul poate chiar împiedica utilizatorii să modifice sau să șteargă o etichetă dacă respectivul conținut este deja protejat și nu au suficiente permisiuni, asigurându-se astfel că informațiile cele mai sensibile rămân întotdeauna sub control.
Integrare și compatibilitate cu alte aplicații și soluții
AIP a fost conceput pentru a se integra perfect în operațiunile zilnice ale organizațiilor care utilizează deja Microsoft 365 , dar acoperirea sa se extinde mult dincolo de acest aspect. Folosind SDK-ul Microsoft Information Protection , puteți extinde clasificarea și protecția la servicii și aplicații terțe: sisteme CAD/CAM, agenți de securitate în cloud, soluții de prevenire a pierderii de date, aplicații mobile, Linux , iOS , Mac și multe altele. Puteți găsi mai multe informații despre cum să utilizați Microsoft Purview în documentația sa oficială.
De asemenea, unele programe precum Nitro PDF Pro au suport integrat pentru etichetele AIP, astfel încât permisiunile și restricțiile definite de autor sunt respectate chiar dacă fișierul părăsește mediul Office tradițional.
Protecția fișierelor non-Office (imagini, PDF-uri, documente text etc.) este posibilă și în planurile avansate, permițând gestionarea confidențialității să acopere orice tip de date relevante pentru organizație.
Management, administrare și monitorizare avansate
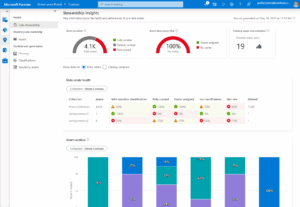
Una dintre marile valori adăugate ale Azure Information Protection constă în puternica sa consolă de administrare , din care managerii de securitate pot:
- Creați, modificați și implementați etichete și politici pentru întreaga organizație.
- Monitorizați utilizarea informațiilor protejate, inclusiv cine le accesează, le editează sau le partajează.
- Revocați accesul la documente în caz de eroare sau incident.
- Limitați aplicarea politicilor la anumite grupuri sau anumiți utilizatori.
- Editați registrele pentru a împiedica rularea funcțiilor pe utilizatori nelicențiați.
Integrarea cu centrele de administrare Microsoft Purview facilitează monitorizarea și respectarea reglementărilor precum GDPR, HIPAA, ISO 27001 și altele necesare în industriile extrem de reglementate.
Caracteristici evidențiate și avantaje competitive
Printre numeroasele posibilități oferite de Azure Information Protection, se remarcă următoarele:
- Adu-ți propria cheie (BYOK): permite organizațiilor să își gestioneze propriile chei de criptare, asigurând un control mai mare asupra securității.
- Criptare cu cheie dublă: adaugă un nivel suplimentar de securitate prin necesitatea a două parole diferite pentru accesarea anumitor documente ultra-sensibile.
- SDK multiplatformă: permite extinderea etichetării și protecției la orice mediu de operare.
- Management și monitorizare centralizateDin aceeași consolă, este posibil să controlați toate aspectele ciclului de viață al informațiilor sensibile.
- Integrare DLP și alte soluțiiPrin persistența metadatelor de clasificare, soluțiile de prevenire a pierderilor de date pot identifica și acționa asupra informațiilor sensibile etichetate.
- Protecție persistentă, independentă de locațieFișierele rămân protejate chiar dacă părăsesc mediul corporativ.
Și, ca punct culminant: soluția este actualizată și extinsă constant, adaptându-se la noi scenarii și cerințe de reglementare prin integrarea continuă în universul Microsoft Purview și Microsoft 365.

Scriitor pasionat despre lumea octeților și a tehnologiei în general. Îmi place să îmi împărtășesc cunoștințele prin scriere și asta voi face în acest blog, să vă arăt toate cele mai interesante lucruri despre gadgeturi, software, hardware, tendințe tehnologice și multe altele. Scopul meu este să vă ajut să navigați în lumea digitală într-un mod simplu și distractiv.
Index
- 1 Ce este Azure Information Protection (AIP)?
- 2 Caracteristici cheie ale Azure Information Protection
- 3 Conceptul de „etichetare unificată”
- 4 Cum funcționează Azure Information Protection din punct de vedere tehnic?
- 5 Planuri, licențe și caracteristici disponibile în Azure Information Protection
- 6 Cum funcționează etichetarea și clasificarea
- 7 Integrare și compatibilitate cu alte aplicații și soluții
- 8 Management, administrare și monitorizare avansate
- 9 Caracteristici evidențiate și avantaje competitive