- Botnets são redes de dispositivos infectados controlados por C&C ou P2P centralizados.
- Eles são espalhados por trojans, bugs não corrigidos e senhas padrão, especialmente em IoT.
- Detecta sinais de tráfego anormal, lentidão, processos estranhos e alertas de segurança.
- Previna e verifique com senhas fortes, patches, antivírus, firewall e OSI AntiBotnet.
A internet facilita nossas vidas, mas também é terreno fértil para ameaças silenciosas que se infiltram em nossos dispositivos sem aviso prévio. Uma das mais perigosas são as botnets , redes de computadores comprometidos que operam sob o controle de um invasor e podem usar seu computador, celular ou roteador sem que você perceba.
Para evitar se tornar mais uma peça nessa rede, é crucial entender o que são botnets, como operam, quais sinais denunciam sua presença e quais ferramentas existem para detectá-las e erradicá-las. Este guia oferece uma visão abrangente do conceito de botnet, suas arquiteturas de comando e controle, os ataques que realizam, os indicadores de infecção e medidas práticas para se proteger em casa e na sua empresa.
O que é uma botnet e do que ela é feita?
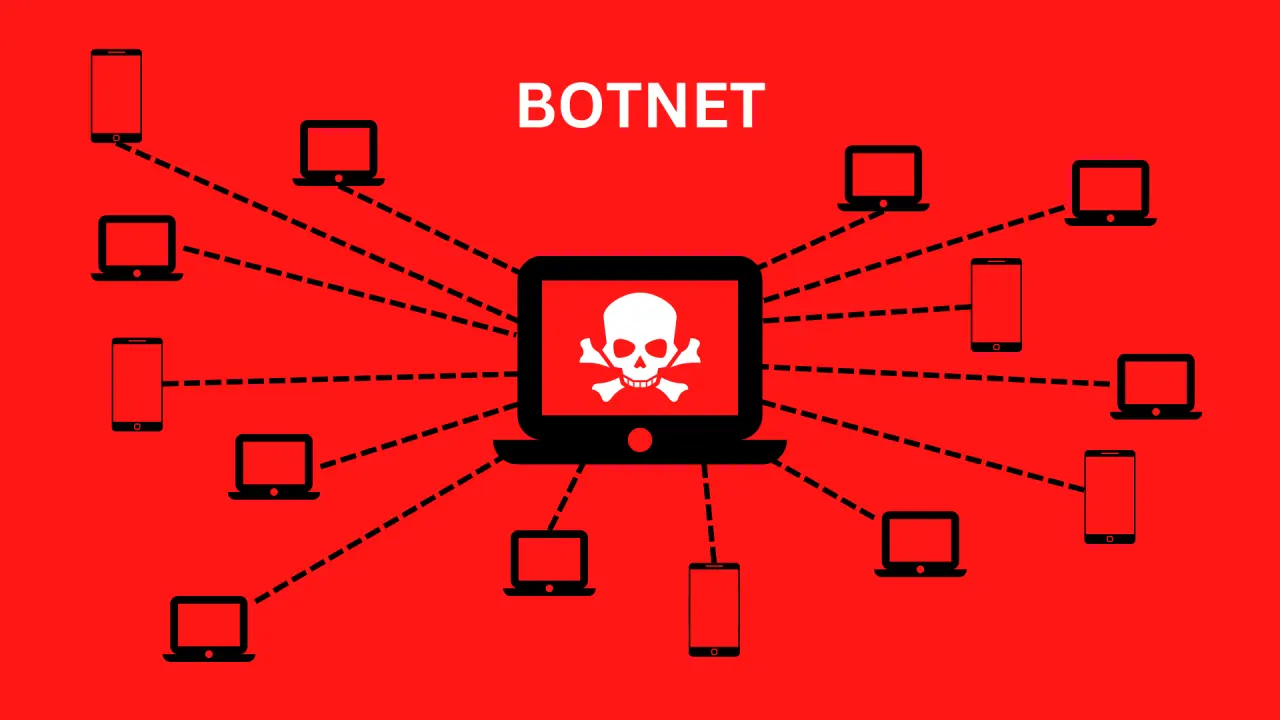
Uma botnet é uma rede de dispositivos conectados à internet infectados com malware e controlados remotamente por um atacante (conhecido como botmaster ou bot herder). Cada dispositivo infectado se torna um "bot" ou "zumbi" que obedece a instruções sem o conhecimento do seu proprietário.
Na prática, uma botnet combina dois elementos: milhares ou milhões de dispositivos recrutados (PCs, celulares, tablets, roteadores, câmeras IP, televisores e outros dispositivos IoT) e um indivíduo ou grupo que emite comandos a partir de uma infraestrutura de comando e controle. Quando ambos estão coordenados, o atacante pode lançar campanhas massivas difíceis de interromper.
Essas redes não são estáticas: o malware pode ser atualizado e alterar seu comportamento em tempo real, permitindo que os operadores adicionem recursos rapidamente, burlem as defesas ou redirecionem a botnet para novos alvos.
Como funciona uma botnet: do recrutamento à ativação
A "vida" de uma botnet geralmente pode ser resumida em três estágios principais: exposição/preparação, infecção e ativação . Tudo começa quando o atacante identifica uma vulnerabilidade técnica ou humana para introduzir o malware.
Na fase de exposição, vulnerabilidades de segurança em sites e aplicativos são exploradas, ou engenharia social é usada para enganar os usuários. E-mails de phishing, downloads maliciosos disfarçados de software legítimo e sites comprometidos que executam downloads invisíveis são comuns.
Durante a infecção, o usuário executa um arquivo trojanizado, visita um site comprometido ou seu dispositivo IoT é exposto devido a credenciais padrão ou firmware desatualizado. O malware se instala silenciosamente, torna-se persistente e estabelece um canal de comando e controle.
A ativação ocorre: todos os bots se organizam e se conectam ao canal de comando e controle (C&C) para receber ordens. A partir desse momento, a rede pode enviar spam, lançar ataques DDoS, distribuir mais malware, roubar dados ou minerar criptomoedas , entre outras finalidades.
Arquiteturas de comando e controle: centralizadas vs. P2P
O controle de botnets pode ser centralizado (um servidor C&C ou um cluster de servidores emite comandos) ou descentralizado (P2P) , onde os próprios bots se comunicam entre si e propagam comandos.
Em modelos centralizados, servidores proxy ou subcontroladores são às vezes usados para ocultar o operador da botnet, mas esses continuam sendo pontos críticos que, se identificados e desativados, podem desmantelar a rede. Muitas botnets antigas usavam o IRC devido à sua simplicidade e baixo consumo de banda.
As botnets P2P distribuem funções de controle pela rede, ocultando a identidade do operador e tornando a comunicação mais resiliente. Um atacante precisa apenas comprometer um subconjunto de bots para propagar novos comandos para o restante.
Quais dispositivos podem fazer parte de uma botnet?
Quase qualquer dispositivo com conectividade pode ser utilizado: computadores desktop e laptops ( Windows , macOS, Linux ), smartphones e tablets, roteadores domésticos e corporativos, servidores web, câmeras IP, alto-falantes inteligentes, televisores, termostatos e outros dispositivos IoT.
O surgimento da Internet das Coisas multiplicou a superfície de ataque: produtos baratos com pouca segurança por padrão , senhas de fábrica que não são alteradas e a falta de atualizações automáticas tornam muitos dispositivos IoT "presas fáceis".
Se um dispositivo na sua rede doméstica ou empresarial falhar, isso pode comprometer o resto da rede e também degradar a conexão devido ao tráfego malicioso em segundo plano.
O que uma botnet pode fazer: motivos e ataques mais comuns
As botnets geralmente são motivadas por lucro ou sabotagem. Seus usos comuns incluem :
- Ataques DDoS: saturar serviços e sites com avalanches de tráfego até que se tornem inacessíveis.
- Spam e phishing: Envio em massa de e-mails e mensagens fraudulentas para espalhar malware ou roubar credenciais.
- roubo de dados: exfiltração de informações pessoais, bancárias ou corporativas.
- fraude publicitária: visitas e cliques automatizados para aumentar a receita de anúncios.
- Cryptojacking: mineração de criptomoedas usando CPUs/GPUs de outras pessoas.
- Venda ou aluguel de acesso: “botnets como serviço” para outros criminosos.
- Força bruta e preenchimento de credenciais: ataques automatizados a contas com senhas fracas ou recicladas.
As botnets financeiras visam roubar fundos ou dados de cartões diretamente , enquanto outras são usadas para intrusões direcionadas em ambientes de negócios valiosos (P&D, propriedade intelectual, bases de clientes).
Exemplo da vida real: Mirai e exploração de IoT
Mirai demonstrou o potencial de dispositivos IoT comprometidos: o projeto vasculhou a internet em busca de dispositivos Linux mal configurados (roteadores, câmeras IP) e os recrutou para lançar ataques DDoS colossais. Suas vítimas incluíram importantes provedores de DNS e grandes empresas, com picos de tráfego de até 1 Tbps.
Embora seus autores tenham sido presos, o código serviu de base para variantes como Satori, Masuta ou Okiru, que continuam a explorar falhas e credenciais padrão em equipamentos de IoT.
Como eles infectam: principais vetores de entrada
Os atacantes utilizam três métodos principais: cavalos de Troia em anexos ou downloads , vulnerabilidades não corrigidas e configurações inseguras (especialmente em dispositivos IoT e roteadores).
No primeiro caso, o usuário abre um documento malicioso ( PDF , DOCX, imagem infectada por um cavalo de Troia) ou instala um software de uma fonte duvidosa. No segundo, um exploit explora vulnerabilidades do sistema ou do navegador para executar código sem interação do usuário.
Em configurações vulneráveis, senhas padrão ou serviços expostos são comuns , permitindo acesso remoto sem esforço. Uma vez dentro do sistema, o malware estabelece persistência e se conecta ao servidor de comando e controle.
Sinais de que seu dispositivo pode fazer parte de uma botnet
Uma botnet tenta se manter oculta, mas deixa rastros . Preste atenção a estas pistas:
- Navegação ou internet mais lenta do que o normal sem causa aparente.
- bota ou desligamentos eternos, com processos que demoram muito para fechar.
- Desempenho degradado em geral, Aplicativos que estão bloqueados ou espasmódicos.
- Consumo anormal de CPU, memória ou bateria, mesmo em repouso.
- Programas e extensões desconhecidos que você não se lembra de ter instalado.
- Pop-ups, spam e adware de repente em todo o sistema.
- Seus contatos recebem e-mails ou mensagens que você não enviou.
Em ambientes corporativos, indicadores adicionais incluem picos de tráfego fora do horário comercial , conexões com IPs incomuns, tentativas de login estranhas ou alertas de segurança repetidos.
Como detectar e verificar: OSI/INCIBE AntiBotnet e outros auxílios
Na Espanha, o Escritório de Segurança do Usuário da Internet (OSI) do INCIBE oferece um serviço gratuito de verificação anti-botnet para determinar se sua conexão está relacionada a botnets.
Existem duas opções: verificar os códigos de notificação (se a sua operadora colaborar e lhe enviar uma notificação com um código, basta inseri-lo no site para ver os detalhes) e uma verificação online que confirma instantaneamente se o seu IP público está associado a botnets conhecidas.
Além disso, você pode instalar as extensões AntiBotnet da OSI para Chrome e Firefox, que verificam periodicamente se o seu endereço IP está listado em registros de ameaças e o alertam com um ícone e uma notificação.
Se você usa Android , o aplicativo Conan Mobile ajuda a identificar aplicativos maliciosos e a revisar as configurações de segurança, oferecendo suporte caso suspeite que seu celular esteja envolvido em atividades indesejadas.
Programas perigosos envolvidos: tipos de malware que você deve ficar de olho
Diversas famílias de malware alimentam o ecossistema das botnets. Distinguir entre elas é essencial para melhor compreender seu impacto:
- vírus: Eles substituem ou infectam executáveis para se espalhar e causar danos ou sobrecarga.
- Trojans: eles se camuflam como software legítimo e portas traseiras abertas para controle remoto.
- Worms:Eles se replicam pela rede, aproveitando falhas de segurança para atingir mais computadores.
- Ransomware: Criptografa dados locais e compartilhados, exigindo pagamento pela chave de descriptografia.
- Adware e spyware: mostrar publicidade indesejada e eles espionam a atividade do usuário para roubar dados.
Uma botnet pode combinar várias partes: um Trojan para infiltração, um módulo para comando e controle (C&C) , outro para spam ou DDoS e componentes de evasão para desativar o antivírus.
Medidas para se proteger: hábitos e tecnologias que realmente funcionam
Reduzir o risco exige combinar as melhores práticas e ferramentas . Estas são as principais recomendações:
- Senhas fortes e únicas em todos os dispositivos e serviços; altere as configurações padrão, especialmente na IoT.
- Evite IoT com segurança precária; prioriza fabricantes que atualizam e oferecem opções de reforço.
- Atualizar sistema, aplicativos e firmware regularmente; patches fecham a porta para exploits.
- Tenha cuidado com anexos e links não solicitado; verifique remetentes e URLs antes de abrir qualquer coisa.
- Instale um bom antivírus/antimalware em todos os dispositivos (PC e celular) e ative a proteção da web e do e-mail.
- Habilitar e configurar o firewall (sistema ou rede) e limita os serviços expostos.
- Monitore sua rede: Inventário de dispositivos, alertas de tráfego anômalo e registros de conexão.
- Compartilhamento de segmentos e limites: Impede que todos os computadores estejam na mesma VLAN se não for necessário.
Para maior segurança durante a navegação, uma VPN confiável pode ajudar na privacidade, embora não substitua as medidas acima nem elimine infecções.
Passos se você suspeitar de infecção: aja sem perder tempo
Ao detectar sinais consistentes com uma botnet, a velocidade faz toda a diferença. Siga este plano básico :
- Isole o equipamento suspeito da rede (desconecte a Ethernet/Wi‑Fi) para interromper a propagação.
- Escaneie com soluções antimalware atualizado; usar ferramentas específicas para rootkits se aplicável.
- Restaurar backups verifique ou reinstale o sistema a partir de uma imagem limpa se a infecção persistir.
- atualize tudo após a limpeza (SO, aplicativos, firmware) e alteração de senhas de contas e dispositivos.
- revisão toras e tráfego para identificar o vetor de entrada e fechar essa porta.
Em ambientes empresariais, considere o apoio profissional especializado caso o incidente afete várias equipes ou serviços críticos.
Recomendações específicas para empresas
A escala e a criticidade das redes corporativas exigem controles adicionais. Essas práticas são essenciais :
- IDS/IPS e EDR para detectar e responder a comportamentos anômalos em terminais e redes.
- Análise de tráfego com ferramentas Wireshark/Scapy e NetFlow; linha de base fora do horário de pico.
- Automatizar varreduras e desinfecções, bem como aplicação de patches (SO e aplicações).
- Endurecimento: Remova softwares desnecessários, aplique políticas de porta/serviço e firewalls de perímetro e host.
- Treinamento contínuo da equipe contra phishing e uso seguro de e-mail/plataformas colaborativas.
Não se esqueça de avaliar regularmente sua exposição: testes de penetração, auditorias de configuração e simulações ajudam a medir e melhorar sua resiliência contra botnets e malwares associados.
Verificação prática: seu IP público está listado em uma botnet?
Se suspeitar de alguma atividade incomum, utilize o serviço OSI/INCIBE AntiBotnet a partir da sua rede doméstica ou empresarial. A verificação online indicará se o seu endereço IP público está associado a ameaças conhecidas.
Se o seu provedor de serviços estiver participando, você poderá receber um código de notificação : insira-o no site do serviço para obter detalhes e instruções de mitigação. Para monitoramento regular, use a extensão de navegador AntiBotnet.
Lembre-se de que um endereço IP positivo nem sempre identifica o dispositivo exato: você terá que verificar todos os dispositivos conectados àquela rede (PCs, celulares, tablets, dispositivos IoT) para localizar a origem.
É evidente que compreender como as botnets operam, aprender a reconhecer seus sinais e aplicar medidas de prevenção e resposta rápida coloca você vários passos à frente dos atacantes; com bons hábitos, ferramentas adequadas e serviços de suporte público como os da OSI/INCIBE, você pode evitar que sua rede acabe a serviço de terceiros e impedir qualquer tentativa de sequestro digital.

Escritor apaixonado pelo mundo dos bytes e da tecnologia em geral. Adoro compartilhar meu conhecimento por meio da escrita, e é isso que farei neste blog, mostrar a vocês tudo o que há de mais interessante sobre gadgets, software, hardware, tendências tecnológicas e muito mais. Meu objetivo é ajudá-lo a navegar no mundo digital de uma forma simples e divertida.