- O iCloud+ Private Relay oculta o endereço IP real do usuário usando dois servidores de retransmissão e protege apenas o tráfego do Safari.
- A função mantém uma geolocalização aproximada confiável e geralmente preserva ou melhora o desempenho.
- Pode ser ativado globalmente ou por rede, e sites específicos podem ser excluídos sem desativar todo o serviço.
- Em redes corporativas e firewalls como o FortiGate, é possível permitir ou bloquear o Private Relay via DNS e regras específicas.
A combinação do iCloud + Private Relay com um bom firewall no macOS tornou-se uma das maneiras mais robustas de reforçar a privacidade ao navegar com o Safari. A Apple assumiu um forte compromisso em ocultar nossa identidade online sem exigir que lidemos com configurações avançadas excessivamente complexas, mas isso também impacta o funcionamento de redes corporativas, firewalls e certos sites que dependem do endereço IP real do usuário.
Entender o que o Private Relay faz, como ele se integra ao firewall do seu Mac e suas implicações para redes corporativas ou educacionais é fundamental para evitar problemas de conexão, erros estranhos em sites específicos ou mensagens de incompatibilidade no macOS. Neste guia, explicarei tudo detalhadamente, fornecendo uma explicação clara de como o iCloud Private Relay funciona, sua relação com VPNs e firewalls e as configurações que você pode ajustar tanto no seu Mac quanto em equipamentos de rede como o FortiGate.
O que é o iCloud+ Private Relay e o que exatamente ele protege?
O iCloud Private Relay é um serviço de privacidade da Apple incluído no iCloud+ que oculta seu endereço IP real, sua localização aproximada e os domínios que você visita ao navegar com o Safari. Ele só é ativado se você tiver uma assinatura paga do iCloud+ ou do Apple One (que o inclui) e o habilitar manualmente nas configurações da sua conta.
Seu objetivo é impedir que provedores de rede, sites e sistemas intermediários criem perfis seus com base no seu endereço IP e atividade de navegação. Quando você navega sem o Private Relay, seu provedor de serviços de internet, a rede Wi-Fi à qual você está conectado e qualquer servidor intermediário podem ver tanto seu endereço IP quanto o domínio que você está acessando, facilitando o rastreamento, a publicidade direcionada e a criação de históricos de navegação altamente detalhados.
Com o Private Relay ativado, o tráfego do Safari sai do seu dispositivo criptografado e passa por dois servidores separados : um gerenciado pela Apple e o outro operado por um parceiro terceirizado (como a Cloudflare ou outros provedores). Essa separação é fundamental porque a Apple vê apenas o seu endereço IP original, mas não o site específico ao qual você está se conectando, enquanto o segundo servidor vê o domínio de destino, mas não sabe quem você realmente é nem qual é o seu endereço IP inicial.
É importante notar que o Private Relay não é uma VPN típica : ele protege apenas o tráfego do Safari (e as resoluções de DNS associadas) e não criptografa outras conexões de aplicativos, navegadores ou clientes de e-mail. Além disso, ele não permite que você escolha seu país ou se "teletransporte" para outra região para acessar conteúdo bloqueado; seu design prioriza a privacidade, não a burla de restrições geográficas.
Na verdade, a Apple não oferece o Private Relay em certos países por motivos regulatórios, como China, Rússia, Bielorrússia, Colômbia, Egito, Cazaquistão, Arábia Saudita, África do Sul, Turcomenistão ou Uganda, onde as leis relativas à criptografia e à retenção de dados entram em conflito com a filosofia do serviço.
Como funciona internamente o iCloud Private Relay: os dois proxies
O design do Private Relay baseia-se na separação das informações de identidade do usuário do conteúdo que ele acessa por meio de dois proxies ou relays diferentes. Isso minimiza a quantidade de metadados que qualquer entidade ao longo da rota pode acumular sobre você.
Sem um servidor de retransmissão privada, a situação é a clássica : a rede de acesso (seu Wi-Fi ou seu provedor de internet), os servidores DNS, os roteadores intermediários e o servidor de destino veem seu endereço IP público e o domínio que você está solicitando. Isso permite que eles o geolocalizem com considerável precisão, criem um perfil de navegação completo e, em muitos casos, o vinculem à sua identidade real.
Com o Private Relay ativado, o processo muda completamente . Quando você faz uma solicitação no Safari, seu dispositivo criptografa as informações confidenciais e as envia primeiro para um servidor da Apple (proxy de entrada). A Apple consegue ver seu endereço IP de origem e geolocalizá-lo aproximadamente, mas o nome do servidor ou do site é criptografado e não fica visível.
Nesse primeiro ponto de acesso, a Apple converte sua localização em um "geohash ", uma representação compacta de latitude e longitude. Esse geohash é gerado com precisão reduzida para impedir que sua posição exata seja deduzida, e a Apple aplica controles para impedir que o cliente o falsifique. O endereço IP original nunca é compartilhado com o segundo servidor de retransmissão.
O segundo servidor, gerenciado por um parceiro como a Cloudflare, recebe os dados criptografados da Apple , descriptografa apenas a parte necessária para determinar o domínio de destino e seleciona um endereço IP de saída de um conjunto específico para o Private Relay. Esses endereços IP de saída são pré-registrados em bancos de dados de geolocalização para apontar para cidades ou regiões específicas, mantendo a consistência com a área do usuário sem revelar sua localização exata.
Dessa forma, o site vê um endereço IP que corresponde à cidade ou região do usuário, mas não o seu endereço IP real . O provedor de rede só sabe que há tráfego criptografado indo para a Apple, a Apple sabe o endereço IP do usuário, mas não o destino final, e o parceiro externo sabe o domínio de destino, mas não o endereço IP original. Ninguém tem uma visão completa da situação.
Desempenho de retransmissão privada, geolocalização e navegação
Um receio comum é que o Private Relay prejudique a geolocalização ou torne a navegação mais lenta . A Apple e parceiros como a Cloudflare projetaram o sistema para fazer justamente o oposto: preservar a relevância geográfica e, em muitos casos, até mesmo melhorar o desempenho graças a redes altamente interconectadas.
Em relação à geolocalização, a chave reside nos endereços IP de saída específicos para o Private Relay , que são atribuídos a cidades e regiões específicas em bancos de dados de geolocalização. Assim, quando um site realiza uma busca por IP para personalizar os resultados (“restaurantes perto de mim”, conteúdo sujeito a licenças regionais, resultados locais, etc.), ele obtém uma localização aproximada que corresponde razoavelmente à área do usuário.
Essa abordagem passa no chamado "teste da pizzaria local" : mesmo com os serviços de localização desativados e o Private Relay ativado, uma busca como "pizza perto de mim" deve retornar resultados úteis e próximos, sem a necessidade de expor sua localização exata ou compartilhar coordenadas precisas com a internet.
Para melhorar a precisão, os nós de saída do Private Relay priorizam o IPv6 sempre que registros AAAA estiverem disponíveis . Os endereços IPv6 geralmente são melhor geolocalizados do que muitos endereços IPv4 legados, ajudando a refinar localizações aproximadas sem comprometer a privacidade. Se você gerencia um servidor, expor sua origem por IPv6 contribuirá para uma melhor precisão geográfica para os usuários do Private Relay.
Em termos de desempenho, adicionar "saltos" intermediários não necessariamente piora a velocidade . Redes como as da Apple e da Cloudflare são muito bem interligadas com o resto da internet e usam tecnologias modernas como TLS 1.3, QUIC e MASQUE para minimizar a latência e aproveitar as rotas mais rápidas disponíveis.
A Cloudflare, por exemplo, usa sistemas como o Argo Smart Routing para escolher rotas otimizadas com base em métricas de desempenho da internet em tempo real. Isso significa que, em muitos cenários, acessar um site via Private Relay pode ser tão rápido, ou até mais rápido, do que conectar-se diretamente de uma rede congestionada ou com roteamento deficiente.
Como ativar e configurar o Private Relay no iPhone, iPad e Mac
O Retransmissão Privada faz parte do iCloud+ , portanto, o primeiro requisito é uma assinatura paga ativa, seja comprando armazenamento adicional (a partir de 50 GB por uma pequena taxa mensal) ou através do Apple One. Qualquer membro de um grupo de Compartilhamento Familiar do iCloud+ pode usar o recurso no iPhone, iPad e Mac.
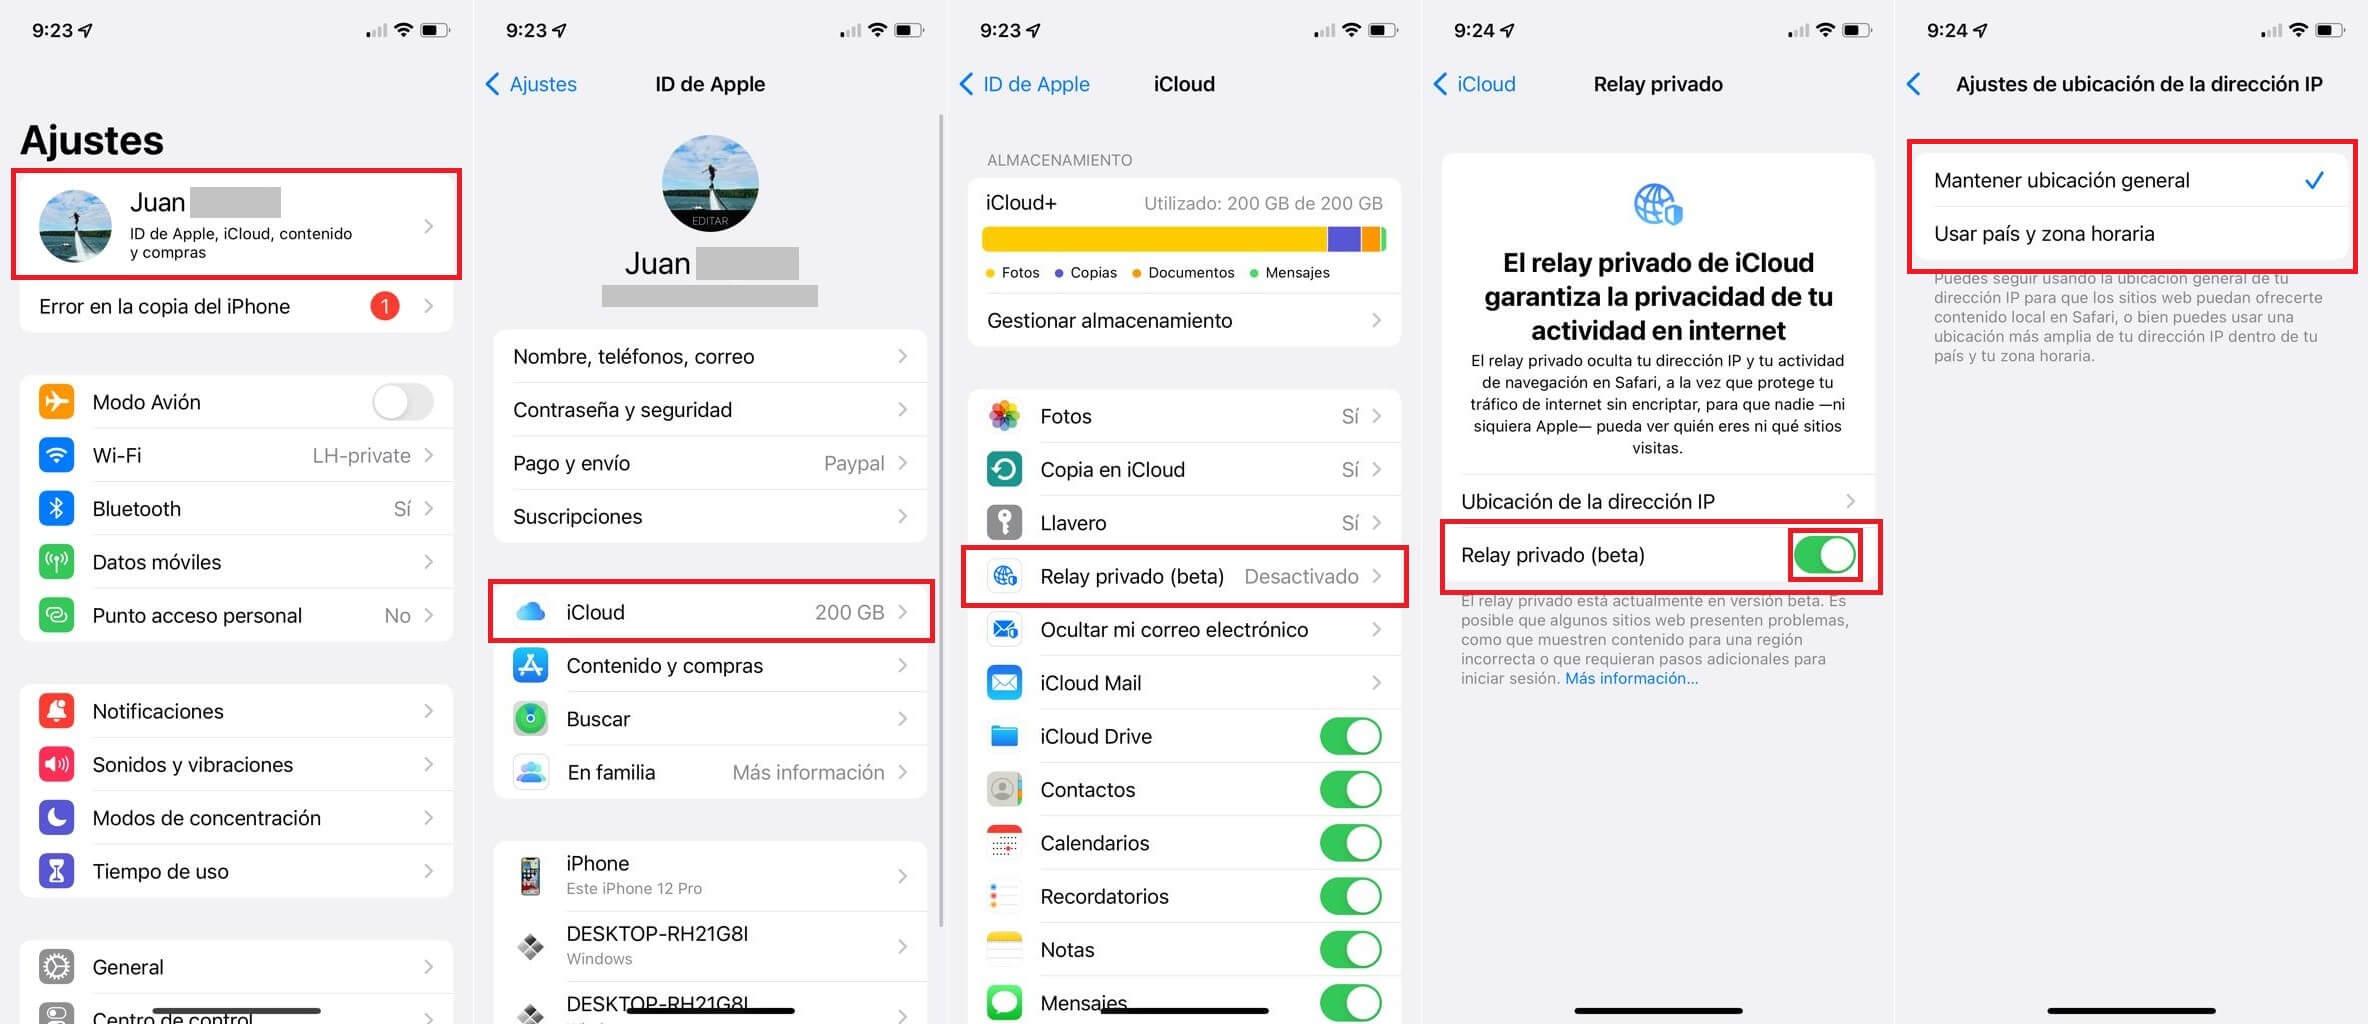
No iPhone e iPad, a ativação é muito simples . Depois de ativar o iCloud+, acesse Ajustes > seu nome > iCloud > Retransmissão Privada e ative a opção. A partir desse momento, o Safari usará ambas as retransmissões para rotear seu tráfego, desde que o recurso seja compatível com a rede à qual você está conectado.
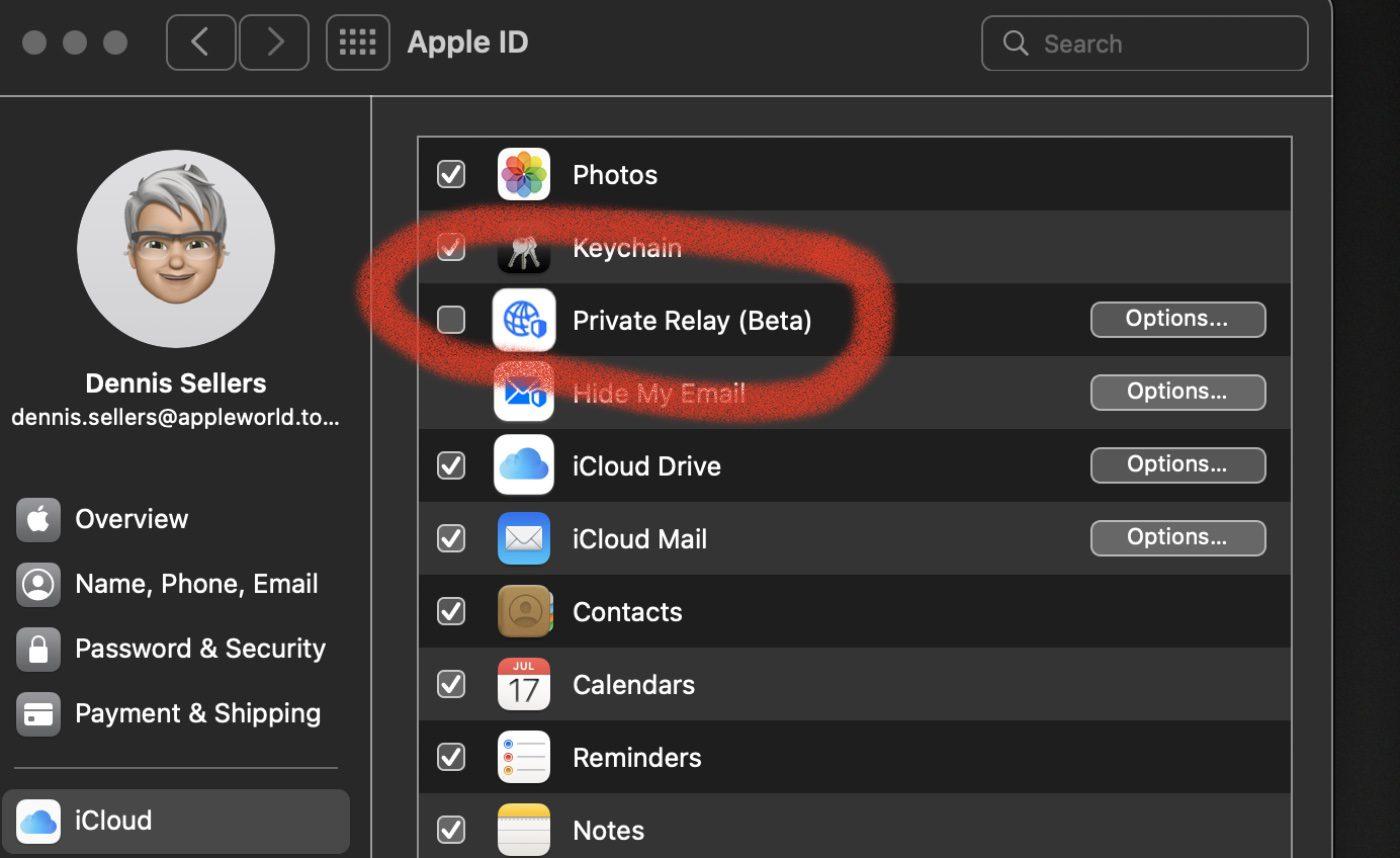
No macOS (Monterey, Ventura ou posterior), o processo é semelhante : abra as Preferências do Sistema (ou Ajustes do Sistema no Monterey), inicie sessão com seu ID Apple, acesse o iCloud e procure a opção "iCloud Private Relay". Uma vez ativada, seu Mac começará a usar o serviço para o tráfego do Safari sem que você precise alterar mais nada em sua rotina diária.
Um ponto crucial é a especificidade da localização do seu endereço IP . Nas opções de Retransmissão Privada, você pode escolher se o IP de saída mantém uma localização aproximada dentro da sua cidade/região ou se reflete apenas o país e o fuso horário. A primeira opção prioriza resultados locais mais precisos; a segunda maximiza a privacidade, sacrificando um pouco da precisão geográfica.
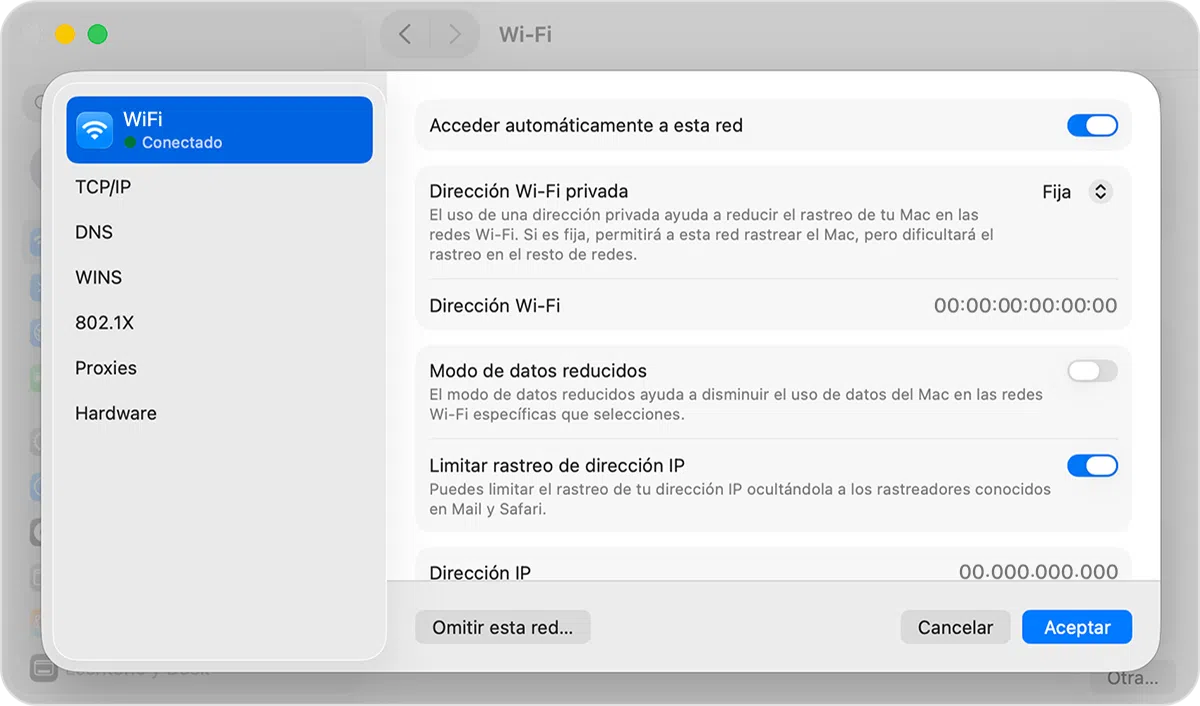
Além da ativação global, o macOS, iOS e iPadOS permitem ajustar o Private Relay por rede . Essa configuração se chama "Limitar Captura de Endereço IP" e funciona como um controle contextual para cada linha de Wi-Fi ou dados móveis à qual você se conecta — muito útil se você transita entre redes domésticas, do trabalho e públicas.
Configure o Private Relay over Network no macOS, iOS e iPadOS.
Muitas vezes, os conflitos entre o Private Relay e determinados serviços não são resolvidos desativando-o globalmente, mas sim ajustando-o individualmente para cada rede. Por exemplo, você pode querer usá-lo em casa, mas não em uma rede corporativa com filtragem rigorosa ou em uma rede Wi-Fi universitária que exige inspeção de tráfego.
No iPhone ou iPad, você pode controlar esse recurso via Wi-Fi da seguinte forma : abra Ajustes > Wi-Fi, toque no botão de informações (o "i") ao lado da rede à qual você está conectado e role para baixo até a opção "Limitar Rastreamento de Endereço IP". Ativá-la significa que o Safari tentará usar o Private Relay nessa rede; desativá-la tornará seu endereço IP real visível para o site e para o seu provedor de internet.
Para redes celulares no iOS/iPadOS , acesse Ajustes > Celular, selecione sua linha principal (e no iOS 18 ou anterior, toque em "Opções") e, em seguida, toque em "Limitar Rastreamento de Endereço IP". Assim como no Wi-Fi, essa configuração se aplica especificamente a esse SIM ou eSIM.
No macOS Ventura e versões posteriores, o controle de rede está localizado em Configurações do Sistema > Rede . Selecione o serviço de rede em uso (por exemplo, Wi-Fi ou Ethernet), clique em "Detalhes" ao lado do nome da rede e desmarque "Limitar rastreamento de endereço IP" se desejar que o Private Relay pare de operar nessa rede específica.
No macOS Monterey, o processo é ligeiramente diferente : abra Preferências do Sistema > Rede, selecione a rede na lista e desmarque a caixa "Limitar rastreamento de endereço IP". O efeito prático é o mesmo: permitir ou bloquear que essa conexão use o Retransmissor Privado.
Lembre-se de um detalhe importante: se você desativar o Private Relay para uma rede específica , essa configuração será aplicada a todos os seus outros dispositivos Apple nos quais o recurso esteja ativado, desde que usem a mesma rede ou linha móvel. Se você alterna frequentemente entre várias redes Wi-Fi, dois chips SIM ou interfaces (Wi-Fi/Ethernet), é recomendável verificar cada rede individualmente.
Gerenciando sites problemáticos: excluindo um domínio do Private Relay.
Nem todos os sites são projetados para funcionar perfeitamente com o iCloud Private Relay . Alguns sites usam filtragem de IP, limitação de velocidade baseada em endereço, restrições geográficas muito rígidas ou mecanismos de segurança antifraude que dependem do seu endereço IP real. Em outros casos, certos serviços exibem conteúdo da região errada ou adicionam etapas extras de verificação quando você faz login.
Antes do iOS 16.2, iPadOS 16.2 e macOS 13.1 Ventura , se um site apresentasse problemas com o Private Relay, você praticamente tinha apenas uma opção: desativar o serviço por completo. A partir dessas versões, a Apple adicionou um mecanismo muito mais refinado que permite contornar o Private Relay apenas para o site problemático.
No iPhone e iPad, o processo é muito simples : com a página aberta no Safari, toque no ícone "AA" (menu Visualizar) na barra de endereço e selecione "Mostrar endereço IP". O sistema recarregará a página, expondo seu endereço IP real ao site atual enquanto você permanecer dentro desse domínio.
No Mac, o equivalente está na barra de menus do Safari . Vá ao menu "Visualizar" e escolha "Recarregar e Mostrar Endereço IP" para o site em questão. O Safari avisará que, ao fazer isso, seu provedor de internet e o site em questão poderão ver seu endereço IP e o domínio que você está visitando, embora o conteúdo da página continue protegido por HTTPS.
Essa solução alternativa é temporária : se você atualizar a aba ou mudar para outro subdomínio relevante, o sistema poderá reativar o Private Relay para esse domínio. É um mecanismo projetado para resolver bloqueios temporários sem comprometer a proteção do restante da sua navegação.
Quando o Private Relay não é compatível: mensagens de erro e aplicativos conflitantes.
Em alguns Macs, especialmente após a atualização para versões beta ou superiores do macOS , é relativamente comum ver avisos como "Algumas configurações do seu sistema impedem o funcionamento do streaming privado" ou "Seu sistema possui extensões ou configurações instaladas que são incompatíveis com o streaming privado".
Essas mensagens geralmente indicam que extensões de rede, VPNs ou softwares de filtragem estão instalados e interferindo na funcionalidade do Private Relay. Podem ser aplicativos de segurança que utilizam extensões de kernel antigas, regras avançadas de filtragem de pacotes ou soluções de controle parental em nível de sistema — tópicos abordados em guias sobre atividades suspeitas no macOS.
O macOS detecta que a pilha de rede está sendo interceptada ou modificada por terceiros e, para evitar comportamentos imprevisíveis ou vazamentos, desativa o Private Relay e exibe este alerta. Em muitos casos, o usuário não sabe exatamente qual aplicativo é o responsável, pois o alerta não o identifica diretamente.
A recomendação da Apple é clara: se você quiser usar o Private Relay no seu Mac , você deve desativar ou desinstalar quaisquer aplicativos que injetem extensões de rede incompatíveis. Se você não puder ficar sem eles (devido a políticas da empresa, requisitos de segurança ou motivos semelhantes), presumiremos que o Private Relay não pode ser usado nesse Mac enquanto esses aplicativos estiverem ativos.
Em ambientes gerenciados (empresas, escolas, universidades), esses sistemas corporativos de filtragem e VPN são frequentemente exigidos por regulamentações . Nesses casos, o administrador pode até bloquear o Private Relay no nível da rede, impedindo que dispositivos Apple conectados a essa infraestrutura o utilizem.
Impacto do Private Relay em firewalls, redes corporativas e filtragem
Do ponto de vista de um administrador de rede ou firewall, o Private Relay é revolucionário . Ao criptografar completamente o tráfego do Safari e encapsulá-lo por meio de relays da Apple e de parceiros, o firewall perde a visibilidade dos domínios acessados e não pode mais inspecioná-los ou filtrá-los de acordo com suas políticas usuais.
Isso pode entrar em conflito com os requisitos de conformidade regulatória que exigem a manutenção de registros de navegação, a aplicação de controles de conteúdo rigorosos em redes educacionais ou a detecção de atividades suspeitas no nível de DNS/HTTP. Não é coincidência que muitos ambientes corporativos optem por bloquear serviços de proxy e túneis criptografados por padrão, e o Private Relay se enquadra perfeitamente nessa categoria.
A Apple fornece documentação específica para preparar redes e servidores web para o Private Relay , explicando como sistemas que dependem fortemente de endereços IP como sinal de segurança ou para controle de abusos devem se adaptar. A filosofia é tratar o tráfego do Private Relay como se viesse de grandes gateways web compartilhados ou sistemas NAT de nível de operadora, onde muitas conexões compartilham um pequeno número de endereços IP públicos.
Para mitigar problemas de abuso ou fraude, os operadores devem priorizar identificadores de usuário (cookies, tokens de sessão, dados aproximados de geolocalização) e reduzir as restrições baseadas em IP. Soluções como o Cloudflare ajustam automaticamente seus modelos de aprendizado de máquina e heurísticas de segurança ao detectar IPs altamente compartilhados, evitando falsos positivos em massa.
A Apple também afirma que apenas dispositivos e contas válidos podem usar o Private Relay , adicionando uma camada extra de confiança às conexões que passam pelo serviço. Se, apesar disso, você desejar restringir ou bloquear o uso do Private Relay em uma rede específica, o método recomendado é modificar a resolução de DNS dos domínios envolvidos.
Exemplo prático: permitir ou bloquear o Private Relay a partir de um FortiGate
Se você gerencia um firewall FortiGate, pode decidir conscientemente se sua rede permite ou bloqueia o iCloud Private Relay . Dependendo da política da sua organização, você precisará permitir ou bloquear esse tráfego usando regras de DNS e filtragem.
Para permitir o Private Relay no FortiGate quando você tiver filtragem web ou DNS ativa , os servidores proxy geralmente são bloqueados por motivos de segurança. Nesse caso, você pode criar "objetos de endereço" específicos para os domínios usados pelo Private Relay e, em seguida, agrupá-los em um "grupo de endereços" que poderá passar sem inspeção.
Domínios importantes a serem incluídos como objetos de endereço FQDN incluem, entre outros : captive.apple.com, gateway.icloud.com, mask-api.icloud.com, mask.icloud.com e mask-h2.icloud.com. Uma vez criados, eles são agrupados em um grupo de endereços chamado, por exemplo, "iCloudRelay", e esse grupo é usado como alvo em uma regra de firewall sem inspeção profunda, posicionada acima de outras regras mais restritivas.
Se a decisão for bloquear completamente o Private Relay nessa rede , a estratégia envolve adicionar filtros curinga ao perfil de filtro DNS do FortiGate para impedir a resolução de domínios de retransmissão. Padrões comuns incluem mask.icloud.com, mask-h2.icloud.com, mask.apple-dns.net, mask-api.fe.apple-dns.net e mask-t.apple-dns.net, entre outros.
Ao fazer isso, os dispositivos Apple não conseguirão contatar os servidores de retransmissão necessários , detectando, portanto, que o recurso não está disponível nessa rede e sendo desativado automaticamente no dispositivo ao se conectar a esse ambiente. Do ponto de vista do usuário, ele verá uma notificação nas configurações de Retransmissão Privada indicando que a rede não oferece suporte ao recurso ou que ele foi bloqueado.
Essa abordagem é especialmente útil para redes corporativas, instituições de ensino ou organizações com obrigações legais de registrar a atividade de navegação ou aplicar filtros altamente específicos. Mesmo assim, o bloqueio geralmente é detectado em segundos ou minutos; durante esse período de detecção, o usuário pode notar brevemente uma falta de conectividade ou um comportamento incomum no carregamento da página.
Rede privada versus VPN tradicional: elas se complementam ou se sobrepõem?
Um dos equívocos mais comuns é que o iCloud Private Relay é simplesmente "a VPN da Apple ". Embora compartilhem algumas semelhanças (ocultar seu endereço IP, criptografar o tráfego e usar um intermediário), na prática, sua abordagem e recursos são bastante diferentes.
O Private Relay prioriza a privacidade durante a navegação no Safari e limita o rastreamento . Ele não permite que você escolha seu país ou "finja" estar em outra região para acessar catálogos de streaming estrangeiros ou contornar restrições geográficas. Seu endereço IP de saída estará sempre razoavelmente alinhado com seu país e fuso horário, com a opção de manter até mesmo uma localização aproximada da cidade.
Uma VPN clássica, como as oferecidas por provedores como a NordVPN , criptografa todo o tráfego do seu sistema ou, pelo menos, de todos os aplicativos configurados para usá-la. Ela também permite selecionar servidores em diferentes países para alterar sua localização aparente. Isso geralmente resulta em um impacto maior na velocidade e em uma configuração mais complexa, mas oferece recursos de "desbloqueio" que a Private Relay nunca afirma fornecer.
Em muitos cenários, ambos os serviços podem coexistir sem problemas , mas existem nuances: se você tiver uma VPN ativa no nível do sistema, o Private Relay pode não funcionar ou o macOS pode desativá-lo devido à incompatibilidade, especialmente quando a VPN instala extensões de rede complexas ou modifica o roteamento de forma agressiva.
Se sua principal prioridade é privacidade e anonimato em todas as suas atividades online (e não apenas no Safari), uma VPN bem configurada pode ser mais adequada. Se você deseja uma camada extra de privacidade sem perder a geolocalização local ou complicar as coisas com aplicativos adicionais, o Private Relay é uma solução equilibrada, rápida e perfeitamente integrada ao ecossistema da Apple.
Melhores práticas para administradores de sites e redes
Se você gerencia um site, uma API pública ou uma rede corporativa, a adaptação a servidores de retransmissão privados está se tornando cada vez mais importante , pois um número crescente de usuários acessará o site com seus endereços IP mascarados por meio desses servidores. Ignorar isso pode levar a bloqueios inesperados, falsos positivos de segurança ou uma experiência ruim para o usuário.
O primeiro passo é manter seus bancos de dados de geolocalização de IP atualizados . A Apple e provedores como a Cloudflare trabalham diretamente com os principais fornecedores de geolocalização para registrar com precisão os IPs de retransmissão privada de saída. Se você estiver usando versões antigas desses bancos de dados, poderá ver esses usuários como estando em outro país ou até mesmo como tráfego suspeito.
Também é recomendável expor seus serviços via IPv6 para aproveitar a maior precisão geográfica oferecida por muitos endereços IPv6. Como os nós de saída do Private Relay preferem IPv6 quando disponível, oferecer essa pilha pode ajudar você a fornecer conteúdo local mais relevante sem expor dados adicionais do usuário.
Em relação à segurança e aos mecanismos antispam/antibot , é recomendável ajustar seus sistemas para tratar os IPs de retransmissão privada como recursos compartilhados por muitos usuários. Em vez de basear limites rígidos ou bloqueios permanentes apenas no endereço IP, incorpore identificadores de sessão, cookies, informações do navegador e sinais comportamentais.
Se você usa o Cloudflare na frente do seu site, já tem uma vantagem : o provedor adapta automaticamente seu WAF, limitação de taxa e gerenciamento de bots para IPs compartilhados e tráfego originado de seu próprio AS (AS13335), que inclui tráfego de Private Relay, gateways web corporativos e VPNs para consumidores como o Warp. Em termos de faturamento e métricas, todo esse tráfego é contabilizado da mesma forma que qualquer outro, mas suas regras de segurança já levam em conta o fato de que vários usuários podem estar acessando o site a partir do mesmo endereço IP.
Em redes onde habilitar o Private Relay não é possível ou desejável , certifique-se de bloquear corretamente as máscaras de sub-rede e os gateways no nível do DNS, informe seus usuários de que o recurso será desativado nessa infraestrutura e documente os motivos (conformidade, auditorias de tráfego, regulamentações locais etc.). Isso evitará confusão quando alguém chegar com seu Mac ou iPhone e descobrir que o Private Relay para de funcionar ao se conectar à sua rede Wi-Fi.
Resumindo, o iCloud+ Private Relay oferece uma poderosa camada de privacidade para usuários do Safari, mas não opera isoladamente : ele interage com VPNs, firewalls como o FortiGate, políticas corporativas e soluções de segurança de perímetro. Compreender como ele é construído, quais informações ele oculta, como é configurado por dispositivo e por rede, e como pode ser permitido ou bloqueado em infraestruturas profissionais é fundamental para tirar o máximo proveito dele sem sacrificar a compatibilidade, o desempenho ou o controle onde ele é realmente necessário.


Escritor apaixonado pelo mundo dos bytes e da tecnologia em geral. Adoro compartilhar meu conhecimento por meio da escrita, e é isso que farei neste blog, mostrar a vocês tudo o que há de mais interessante sobre gadgets, software, hardware, tendências tecnológicas e muito mais. Meu objetivo é ajudá-lo a navegar no mundo digital de uma forma simples e divertida.