- Redes Wi-Fi públicas falsas e mal protegidas permitem que seu tráfego seja espionado, senhas sejam roubadas e seus dispositivos sejam infectados por malware.
- Verificar os dispositivos conectados ao roteador, usar aplicativos de varredura e bloquear por endereço MAC ajuda a detectar e expulsar intrusos.
- Sinais como redirecionamentos estranhos, downloads desconhecidos, velocidade consistentemente baixa ou alterações no roteador indicam possível invasão.
- Verificar o nome da rede e a criptografia, usar VPNs e senhas fortes, além de contar com ferramentas como o Snappy, reduz bastante o risco.
Conectar-se a qualquer rede Wi-Fi próxima tornou-se quase automático: chegamos a um aeroporto, shopping center ou à casa de um amigo, e a primeira coisa que fazemos é procurar redes disponíveis. Mas essa ação aparentemente inocente pode se voltar contra nós se acabarmos conectados a uma rede falsa criada por cibercriminosos para nos espionar, roubar nossos dados ou até mesmo sequestrar nossos dispositivos.
A realidade é que nem todas as redes sem fio são confiáveis , nem mesmo aquelas que parecem gratuitas e "oficiais". Assim como trancamos a porta da frente, fechamos as persianas e ativamos o alarme antes de sair de férias, devemos levar a segurança da nossa conexão Wi-Fi a sério e aprender a detectar redes perigosas, saber se há intrusos em casa e como proteger o roteador para evitar surpresas desagradáveis.
Riscos de se conectar a redes Wi-Fi públicas falsas
Redes Wi-Fi públicas e abertas são muito convenientes quando ficamos sem dados ou queremos economizar na conta de celular, mas em termos de segurança, são um campo minado. Em muitos lugares (aeroportos, estações de trem, restaurantes de fast-food, hotéis, etc.), qualquer pessoa pode criar um ponto de acesso com um nome chamativo para atrair vítimas.
Os atacantes costumam implantar suas redes-isca em locais movimentados, onde é fácil alguém cair no golpe: shoppings, aeroportos, bibliotecas, universidades, restaurantes, etc. Eles se aproveitam da pressa e da confiança: se você vir "Wi-Fi grátis no aeroporto" ou "Wi-Fi grátis no shopping", provavelmente presumirá que é a rede oficial e se conectará sem pensar duas vezes.
O problema fundamental é que, ao se conectar a uma rede comprometida, o cibercriminoso controla todo o tráfego entre seu dispositivo e a internet. Isso permite que ele veja quais sites você visita, quais informações você envia, intercepte senhas, modifique as páginas que você visualiza ou até mesmo injete malware em seu telefone ou computador enquanto você navega tranquilamente.
Em redes públicas sem criptografia ou com criptografia fraca , seu dispositivo fica visível para outros usuários conectados ao mesmo ponto de acesso. Na prática, você fica "abertamente exposto" a estranhos que podem tentar explorar seu computador, escanear portas ou explorar vulnerabilidades do sistema para obter acesso sem o seu conhecimento.
Além de redes claramente maliciosas , existem muitos pontos de acesso mal configurados ou com senhas extremamente fracas (como 12345678 ou o nome padrão do roteador) que facilitam ataques de força bruta. Uma vez que alguém obtém acesso a uma rede desse tipo, pode espionar outros usuários conectados, mesmo que o proprietário da empresa desconheça completamente o problema.
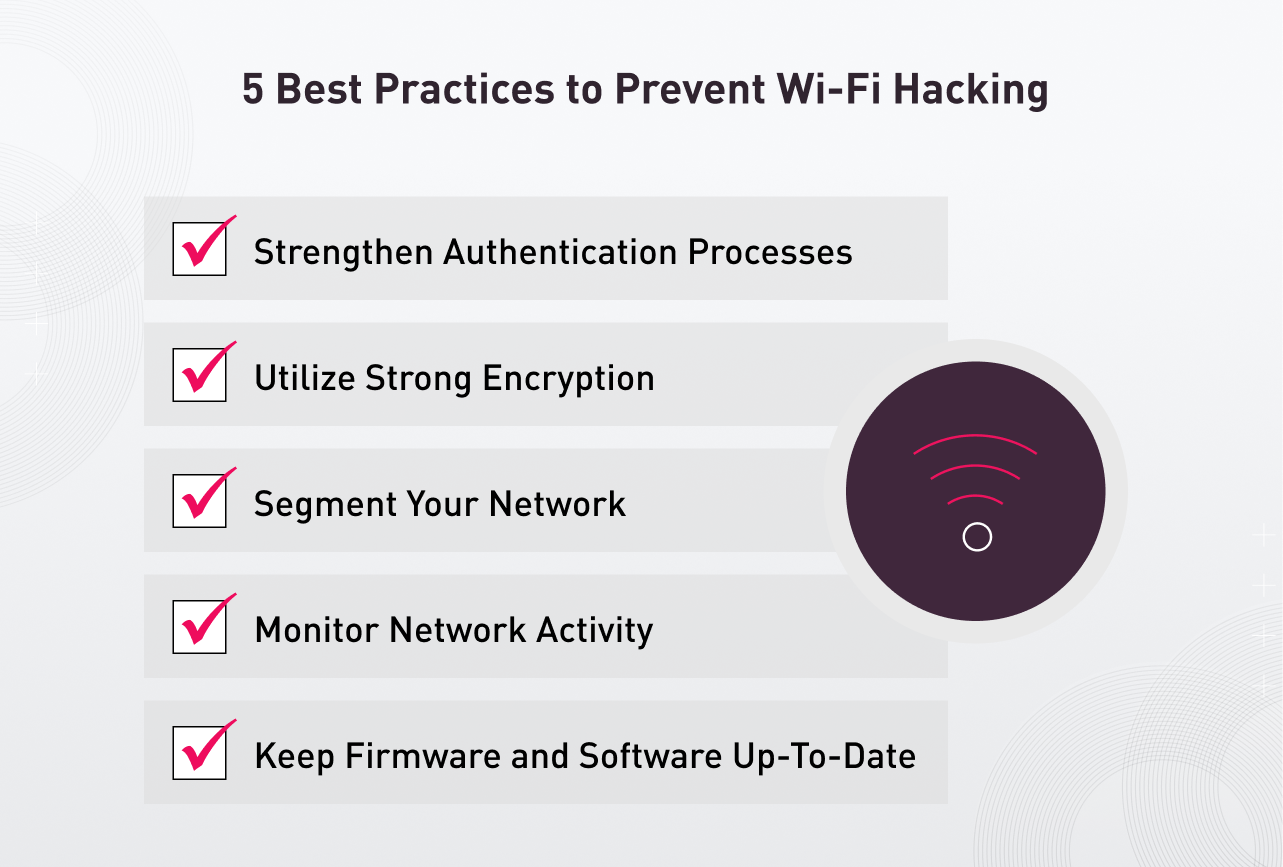
Como saber se há intrusos na sua rede Wi-Fi doméstica
Em um ambiente doméstico, o primeiro sinal de alerta costuma ser muito simples: a internet está péssima. Se sua conexão de repente ficar extremamente lenta, as páginas da web demorarem uma eternidade para carregar, os programas de TV ficarem travando e a música parar de tocar, você pode estar com um problema mais sério do que temporário com seu provedor de internet.
Uma maneira simples de verificar é usar as luzes do roteador . Desconecte todos os seus dispositivos do Wi-Fi: celulares, computadores, tablets, smart TVs, consoles de jogos, impressoras etc. Depois de se certificar de que nenhum deles está usando a rede, observe a luz indicadora que geralmente exibe "WLAN" ou o ícone do Wi-Fi. Se ela ainda estiver piscando, é possível que alguém ainda esteja usando sua rede.
Para uma visualização precisa, o melhor é acessar o painel de controle do seu roteador . Usando um navegador da web, digite o endereço IP do seu roteador (os mais comuns são 192.168.1.1 ou 192.168.0.1). É importante digitá-lo corretamente, pois alguns cibercriminosos registram domínios semelhantes para enganar os usuários e levá-los a visitar sites falsos, por exemplo, substituindo o número 1 pela letra maiúscula I.
Depois de acessar as configurações do seu roteador , procure por seções com nomes como "Dispositivos Conectados", "Usuários da LAN", "Lista de Dispositivos" ou similares. Lá você verá uma lista de dispositivos conectados com seus endereços IP, endereços MAC e, às vezes, até mesmo o nome que o próprio dispositivo envia (por exemplo, o nome do seu celular).
O endereço MAC é como um cartão de identificação de um dispositivo , uma combinação única de letras e números no formato XX:XX:XX:XX:XX:XX. Não existem dois dispositivos legítimos com o mesmo endereço MAC, sendo ele a principal referência para identificar cada item da lista. Em contrapartida, o endereço IP interno (192.168.xx) pode mudar de um dia para o outro sem qualquer problema.
Se você vir dispositivos desconhecidos no painel de controle do seu roteador ou endereços MAC que não consegue associar a nenhum celular, laptop, TV ou outro aparelho doméstico, é bem provável que alguém na vizinhança esteja usando sua conexão de internet sem permissão. Anote esses endereços MAC suspeitos, pois você precisará bloqueá-los posteriormente.
Alguns roteadores e aplicativos de escaneamento permitem renomear dispositivos reconhecidos (por exemplo, "Celular do João", "Laptop do Trabalho", "Smart TV da Sala de Estar"). Isso facilita a identificação rápida de itens novos ou desconhecidos sempre que você verificar a lista, sem precisar decifrar cada endereço MAC individualmente.
Aplicativos e ferramentas para analisar sua rede e detectar dispositivos desconhecidos.
Além de verificar diretamente o seu roteador , você pode usar aplicativos dedicados que escaneiam sua rede e mostram todos os dispositivos conectados no momento. Eles são muito úteis quando você não se sente confortável com a interface do roteador ou simplesmente prefere um sistema mais visual no seu dispositivo móvel.
Um dos aplicativos mais conhecidos é o Fing Network Scanner , disponível para Android e iOS. Após baixá-lo e instalá-lo, basta abri-lo e tocar no ícone de atualização ou de verificação para começar a analisar a rede Wi-Fi à qual você está conectado. Você verá uma barra de progresso e, em alguns segundos, uma lista completa de dispositivos.
Os resultados da verificação geralmente exibem o nome do dispositivo (quando identificável), o endereço IP interno, o endereço MAC e até mesmo o fabricante da placa de rede. Isso ajuda a determinar se um dispositivo é, por exemplo, um celular Samsung, um laptop de um fabricante específico ou uma Smart TV de uma determinada marca.
Se você não tiver certeza de qual é qual , pode verificar o endereço MAC dos seus dispositivos. Em um celular, por exemplo, geralmente ele está em Configurações > Sobre o telefone > Status ou similar. Em computadores, ele fica nas configurações de rede. Muitos roteadores até têm o endereço MAC impresso em uma etiqueta na parte inferior do aparelho.
A vantagem de aplicativos como o Fing é que eles permitem atribuir nomes personalizados a dispositivos reconhecidos e manter um histórico de eventos. Dessa forma, sempre que algo novo se conectar, o aplicativo o destacará como um "dispositivo recém-descoberto", facilitando muito a detecção de intrusos que se conectam esporadicamente à sua rede Wi-Fi.
Como expulsar intrusos da sua rede Wi-Fi e proteger seu roteador
Se você confirmou que dispositivos não autorizados estão conectados à sua rede , o próximo passo é removê-los e impedir que se reconectem. A maioria dos roteadores domésticos permite criar uma "lista negra" ou um filtro MAC para bloquear dispositivos específicos, mesmo que eles saibam a senha.
Para usar o filtro MAC, acesse as configurações do seu roteador novamente pelo navegador e procure opções com nomes como "Filtro MAC", "Controle de Acesso" ou "Lista Negra de Dispositivos". A interface de cada roteador varia de acordo com o fabricante, mas quase todos os roteadores modernos incluem algo semelhante.
Basta adicionar os endereços MAC suspeitos que você anotou anteriormente ao filtro e certificar-se de que a opção de bloqueio esteja ativada. A partir desse momento, o roteador rejeitará qualquer tentativa de conexão desses dispositivos, mesmo que insiram a senha correta do Wi-Fi.
No entanto, o bloqueio por endereço MAC não é uma solução infalível . Um atacante habilidoso pode falsificar o endereço MAC do seu adaptador de rede para se passar por um dos seus dispositivos legítimos e contornar o filtro. Portanto, é uma boa medida adicional, mas não substitui uma senha forte.
Se suspeitar que alguém acessou sua rede Wi-Fi , você deve alterar a senha da sua rede o mais rápido possível. Faça isso no painel de controle do seu roteador, na seção de configurações sem fio. Antes de fazer isso, é recomendável conectar-se ao roteador via cabo Ethernet e desativar temporariamente o Wi-Fi para garantir que somente você esteja gerenciando a alteração.
Ao escolher uma nova senha, esqueça coisas óbvias como seu nome, data de nascimento, 12345678 ou a senha padrão do seu provedor de internet. Use uma senha longa com letras maiúsculas e minúsculas, números e símbolos que não faça sentido em nenhum idioma. E, se o seu roteador permitir, habilite a criptografia WPA2 ou, melhor ainda, WPA3.
Outra configuração importante é desativar o WPS (Wi-Fi Protected Setup). Essa opção, projetada para "facilitar a conexão" pressionando um botão ou usando um PIN, representa uma vulnerabilidade de segurança em muitos modelos de roteadores. Desativar o WPS fecha uma porta muito tentadora para ataques automatizados de força bruta.
Sinais de que seu roteador ou rede foi invadido
Além da presença de intrusos, existem sinais claros de que alguém pode ter comprometido seu roteador. É importante conhecer esses sinais para que você possa reagir rapidamente e minimizar os danos caso algo dê errado.
Um dos sinais mais comuns é uma queda contínua na velocidade sem motivo aparente. Não estamos falando de um pico momentâneo durante o horário de pico, mas sim de uma conexão que fica constantemente mais lenta, independentemente do dispositivo que você esteja usando ou da hora do dia. Um roteador comprometido pode estar sendo usado para desviar tráfego ou para atividades maliciosas que saturam a largura de banda.
Você também deve prestar atenção a atividades incomuns ou uso de dados muito alto que não se justifique pelo seu uso normal. Alguns painéis de roteadores exibem estatísticas de tráfego; se houver picos sem explicação, é outro indicador de que algo está errado.
Redirecionamentos estranhos no navegador são um sintoma muito sério . Se, ao tentar acessar seu banco ou um site confiável, você se depara com páginas estranhas, cheias de anúncios ou formulários suspeitos, alguém pode ter adulterado as configurações de DNS do seu roteador para enviar todo o tráfego para servidores controlados pelo invasor.
Outro sinal preocupante é o download de programas ou aplicativos que você não se lembra de ter instalado. Criminosos cibernéticos exploram roteadores vulneráveis para injetar malware em dispositivos conectados: Trojans, spyware, adware, etc. Se você encontrar um software desconhecido, trate-o como uma ameaça potencial e remova-o após analisá-lo com um bom programa antivírus.
Em cenários mais graves, pode ocorrer um sequestro de sessão , onde um invasor assume o controle de uma sessão aberta no seu navegador ou até mesmo do seu computador inteiro. A partir daí, ele pode acessar seus aplicativos, documentos e contas como se estivesse sentado no seu lugar. Se você notar qualquer comportamento incomum (cursores se movendo sozinhos, desconexões inesperadas, alterações em configurações que você não fez), desconecte seu dispositivo da rede e reinicie-o.
Mensagens de ransomware ou e-mails de chantagem alegando roubo de dados também são um sinal de que algo deu muito errado. O ransomware criptografa seus arquivos e exige um resgate para desbloqueá-los. Pagar nunca é aconselhável, pois não há garantia de que você recuperará suas informações e você só estará alimentando a atividade criminosa.
Um último indicador comum são os alertas falsos de antivírus , também conhecidos como scareware. Janelas pop-up aparecem avisando que seu computador está infestado de vírus e oferecendo o download de uma "cura milagrosa". Na realidade, é justamente esse software antivírus falso que vem carregado com malware. Se você vir uma enxurrada dessas notificações, suspeite que sua navegação esteja sendo manipulada, muitas vezes pela própria rede.
Como funciona a invasão de redes Wi-Fi: técnicas comuns
Para comprometer redes Wi-Fi, os cibercriminosos utilizam uma ampla gama de técnicas. Compreender essas técnicas em um nível básico ajuda você a estar mais ciente das vulnerabilidades e dos comportamentos que devem ser evitados.
Os ataques do tipo "homem no meio" são muito comuns em redes públicas. O atacante se posiciona entre seu dispositivo e a internet, seja por meio de um ponto de acesso falso ou manipulando o tráfego em uma rede vulnerável. Isso permite que ele leia e modifique tudo o que você envia e recebe: desde simples pesquisas até informações bancárias.
Os ataques de força bruta contra senhas de Wi-Fi dependem de programas automatizados que tentam milhares ou milhões de combinações, muitas delas baseadas em senhas comuns, dicionários ou padrões previsíveis. Se a sua senha for fraca ou a criptografia estiver desatualizada (como WEP), eles não demorarão muito para quebrá-la.
A captura ou monitoramento de pacotes é uma técnica mais passiva na qual os dados que trafegam em uma rede sem fio são interceptados sem a necessidade de alterações significativas de configuração. Se a rede não for bem criptografada, algumas dessas informações podem ser lidas em texto simples ou usadas para preparar ataques subsequentes.
O phishing continua sendo um dos principais pontos de entrada . Por meio de e-mails, mensagens, sites ou formulários falsos, os atacantes tentam enganá-lo para que você revele suas senhas ou baixe malware. No contexto do Wi-Fi, é muito comum que uma rede falsa redirecione você automaticamente para uma página que imita seu banco, rede social ou um serviço popular.
Relacionados a isso estão os ataques de gêmeo malvado . Eles envolvem a criação de um ponto de acesso com o mesmo nome (SSID) de uma rede legítima que você já conhece. Seu telefone memoriza essa rede e, se encontrar outra com o mesmo nome, pode se conectar automaticamente sem que você perceba que, desta vez, o proprietário é um cibercriminoso.
Por fim, os ataques de interferência concentram-se em bloquear a rede inundando o espectro com ruído, impedindo que dispositivos legítimos se conectem ou fazendo com que se desconectem repetidamente. Embora seu objetivo principal seja a negação de serviço, às vezes são combinados com outras técnicas para forçar os usuários a se conectarem a um ponto de acesso alternativo e falso.
Como detectar uma rede Wi-Fi falsa antes de se conectar
A boa notícia é que existem vários indícios claros que podem ajudá-lo a identificar redes Wi-Fi perigosas ou totalmente falsas antes de clicar em "Conectar". Eles não são infalíveis, mas tê-los em mente reduzirá bastante suas chances de cair na armadilha.
A primeira coisa que você deve verificar é o nome da rede (SSID) . Desconfie de nomes genéricos como “Free_WiFi”, “Free WiFi”, “Free_Internet”, “Public_WiFi” e similares, principalmente se não houver nenhuma placa oficial por perto que os identifique. Muitas dessas redes simplesmente tentam atrair usuários curiosos para espionar o tráfego ou bombardeá-los com anúncios.
Verifique também se o nome faz sentido no contexto . Se você estiver em um aeroporto e vir várias redes com nomes muito semelhantes à oficial (por exemplo, "Airport_WiFi", "Airport_WiFi_Free", "Airport_WiFi_Gratis"), desconfie. O truque de alterar uma letra ou adicionar um hífen para imitar a rede real é muito comum.
Outro aspecto fundamental é o tipo de criptografia que a rede utiliza . Se ela parecer completamente aberta (sem um cadeado) ou usar criptografia desatualizada como WEP, é melhor evitá-la completamente. Redes sem senha permitem que qualquer pessoa se conecte, incluindo invasores, e o WEP é tão fraco que é praticamente equivalente a não ter nenhuma proteção.
Sempre que possível, priorize redes que utilizam WPA2 ou, melhor ainda, WPA3 . Isso não garante a legitimidade da rede, mas pelo menos assegura um nível razoável de criptografia e torna muito mais difícil para qualquer pessoa interceptar o tráfego em massa.
Um truque útil para detectar redes clonadas é inserir deliberadamente a senha errada. Se você tem certeza da senha da sua rede habitual (por exemplo, a do seu café favorito) e consegue entrar com uma senha completamente diferente, isso é um mau sinal. Provavelmente é uma cópia maliciosa que aceita qualquer senha para te enganar.
Após conectar-se, monitore seu comportamento de navegação . Se a rede começar a redirecioná-lo para páginas que você não solicitou, para versões HTTP de sites que normalmente carregam com HTTPS ou para formulários de login estranhos, é provável que a rede Wi-Fi tenha sido comprometida. Sempre verifique o ícone de cadeado no seu navegador e certifique-se de que o endereço seja exatamente o que você digitou.
O que pode acontecer se você se conectar a uma rede Wi-Fi comprometida?
Conectar-se a uma rede controlada por um invasor nem sempre significa que sua vida estará arruinada imediatamente, mas os riscos são reais e variam de pequenos incômodos a sérios danos à sua privacidade e às suas contas.
Um dos perigos mais comuns é a infecção por malware . O operador da rede pode redirecioná-lo para sites repletos de downloads maliciosos, forçar a instalação de aplicativos suspeitos ou explorar vulnerabilidades em seu navegador ou sistema para inserir vírus sem que você precise fazer nada. Esse malware pode ser usado para espionar você, roubar informações, minerar criptomoedas ou integrar seu computador a uma botnet.
Outro grande risco é ser redirecionado para sites de phishing . Você tenta acessar seu banco, e-mail ou rede social, e o Wi-Fi o leva a uma página que, à primeira vista, parece idêntica à original. Você digita seu nome de usuário e senha com total confiança, mas, na realidade, está entregando-os ao cibercriminoso, que poderá usá-los posteriormente em sua própria conexão.
Spam e publicidade agressiva são efeitos mais sutis, mas igualmente irritantes. Muitas redes não confiáveis redirecionam você constantemente para sites repletos de banners, pop-ups e anúncios intrusivos, ou coletam seu e-mail e dados de navegação para depois bombardeá-lo com mensagens indesejadas por e-mail, SMS e até mesmo redes sociais.
Em outros casos, o objetivo é coletar dados pessoais diretamente . Algumas redes Wi-Fi públicas exigem cadastro prévio com e-mail, número de telefone, perfis de redes sociais ou outras informações sensíveis. Se você não tiver certeza de quem está por trás da rede ou como seus dados serão tratados, é melhor não fornecer nenhuma informação ou, no mínimo, usar um endereço de e-mail secundário que não esteja vinculado às suas contas mais importantes.
Mesmo que usem seus dados apenas para marketing , você perde o controle sobre quem tem suas informações e para que as utilizam. No pior cenário, poderiam usá-las para se passar por você, abrir contas em seu nome ou direcionar ataques personalizados muito mais convincentes.
Snappy: uma ferramenta para detectar pontos de acesso Wi-Fi falsos.
Além das diretrizes gerais de bom senso , estão surgindo ferramentas específicas para ajudar a distinguir entre redes legítimas e pontos de acesso falsos projetados para roubar dados. Uma delas é o Snappy, desenvolvido por um grupo de pesquisadores de segurança.
O Snappy foi projetado para detectar pontos de acesso não autorizados em redes abertas e, em particular, aqueles "gêmeos maliciosos" que imitam o nome de uma rede Wi-Fi que você já usou. A ideia é comparar as características do ponto de acesso atual com as daquele que você tinha salvo no seu dispositivo.
Quando um atacante cria uma rede com o mesmo SSID de uma rede conhecida, ele conta com a conexão automática do seu celular ou laptop sem que você perceba. No entanto, mesmo que o nome seja idêntico, outros parâmetros costumam mudar: o canal, a potência máxima de transmissão, o provedor, o tipo de hardware, etc.
O que o Snappy faz é analisar e comparar esses parâmetros técnicos . Se eles corresponderem perfeitamente ao ponto de acesso original, é muito provável que você esteja lidando com a mesma rede de sempre. Se, por outro lado, detectar diferenças significativas, ele avisa que pode ser uma rede falsa configurada para um ataque Man-in-the-Middle.
O Snappy está atualmente em desenvolvimento e funciona usando scripts Python, o que o torna mais adequado para usuários avançados. No Android, ele pode ser executado por meio de ferramentas como Pydroid, QPython ou Termux, enquanto no iOS, são necessários ambientes como Pythonista, Carnets ou Juno.
Os desenvolvedores pretendem criar um aplicativo mais amigável e acessível para o usuário médio no futuro, mas, por enquanto, o código-fonte está disponível no GitHub para quem quiser experimentá-lo ou analisá-lo. De qualquer forma, vale lembrar que, mesmo que o Snappy detecte uma rede como "confiável", sempre pode haver algum grau de risco, e continua sendo essencial combiná-lo com boas práticas de segurança.
Melhores práticas para usar redes Wi-Fi públicas com menos riscos
Embora seja melhor limitar o uso de Wi-Fi público a assuntos sensíveis sempre que possível, às vezes não há outra opção. Se precisar se conectar, existem algumas recomendações básicas que ajudarão a minimizar possíveis danos.
Primeiro, verifique o nome da rede e, se possível, confirme com a equipe qual é a rede oficial. Veja se há várias com nomes semelhantes e escolha apenas aquela que eles indicarem. Desconfie de redes com nomes genéricos ou muito chamativos, como "Wi-Fi super-rápido e grátis".
Desative a conexão automática de Wi-Fi no seu celular e em outros dispositivos. É melhor escolher manualmente a qual rede se conectar a cada vez. E quando terminar de usar uma rede Wi-Fi pública, remova-a da lista de redes salvas para que seu dispositivo não se reconecte automaticamente no futuro.
Usar uma VPN confiável é praticamente obrigatório se você se conecta frequentemente a redes Wi-Fi em hotéis, aeroportos ou cafés. Uma VPN criptografa o tráfego do seu dispositivo para o servidor VPN, de forma que, mesmo que alguém controle a rede local, verá apenas os dados criptografados, dificultando muito a espionagem.
Ative a autenticação de dois fatores (MFA) em seus serviços importantes : e-mail principal, redes sociais, internet banking, armazenamento em nuvem, etc. Dessa forma, mesmo que um invasor obtenha sua senha acidentalmente ou por meio de phishing, ele também precisará do código temporário ou da confirmação do seu dispositivo móvel para obter acesso.
Ao usar Wi-Fi público, evite tarefas particularmente sensíveis, como acessar serviços bancários online, fazer compras com cartão, gerenciar documentos confidenciais ou acessar painéis administrativos. Deixe essas atividades para quando estiver em uma rede segura, idealmente uma sob seu controle.
Por fim, não instale aplicativos ou extensões apenas porque uma janela pop-up solicita isso quando você se conecta a uma determinada rede Wi-Fi. Se, após a conexão, você começar a ver pop-ups insistindo para que você baixe "certificados", "atualizações" ou "programas de limpeza", feche o navegador e desconecte-se dessa rede o mais rápido possível.
A combinação de redes Wi-Fi falsas, roteadores mal protegidos e maus hábitos de navegação cria o ambiente perfeito para cibercriminosos. Aprender a reconhecer sinais de alerta, controlar quais dispositivos se conectam ao seu roteador, bloquear intrusos, usar senhas fortes, desativar recursos inseguros como o WPS e confiar em ferramentas como VPNs, softwares antivírus ou até mesmo projetos como o Snappy faz toda a diferença entre navegar com relativa segurança e deixar sua vida digital vulnerável a qualquer pessoa que passe por perto com intenções maliciosas.

Índice
- 1 Riscos de se conectar a redes Wi-Fi públicas falsas
- 2 Como saber se há intrusos na sua rede Wi-Fi doméstica
- 3 Aplicativos e ferramentas para analisar sua rede e detectar dispositivos desconhecidos.
- 4 Como expulsar intrusos da sua rede Wi-Fi e proteger seu roteador
- 5 Sinais de que seu roteador ou rede foi invadido
- 6 Como funciona a invasão de redes Wi-Fi: técnicas comuns
- 7 Como detectar uma rede Wi-Fi falsa antes de se conectar
- 8 O que pode acontecer se você se conectar a uma rede Wi-Fi comprometida?
- 9 Snappy: uma ferramenta para detectar pontos de acesso Wi-Fi falsos.
- 10 Melhores práticas para usar redes Wi-Fi públicas com menos riscos
