- Elastyczne współzarządzanie umożliwiające przenoszenie obciążeń z ConfigMgr do Intune bez zakłócania działalności firmy.
- Zintegrowane możliwości: wdrożenia, zgodność, bezpieczeństwo i analiza dzięki natywnym integracjom z rozwiązaniami firmy Microsoft.
- Pakiet Intune Suite dodaje funkcje zdalnej pomocy, uprawnień, analiz i infrastruktury klucza publicznego w chmurze, co zwiększa bezpieczeństwo.
- Jasne wymagania: licencje Entra/Intune, wersje Windows wspierane i odpowiednie role dla każdego działania.
Rozwiązanie Microsoft Endpoint Manager (MEM) łączy w sobie usługi Microsoft Intune i Configuration Manager (ConfigMgr) , zapewniając nowoczesne zarządzanie urządzeniami w chmurze i lokalnie, bez uciążliwych migracji i skomplikowanych licencji. Idea jest prosta: wykorzystaj w pełni możliwości istniejącej infrastruktury , dodając funkcje chmurowe we własnym tempie.
Rezultatem jest ujednolicona platforma do zarządzania komputerami, serwerami, urządzeniami mobilnymi i aplikacjami , zapewniająca spójne bezpieczeństwo, zgodność z przepisami i wydajniejsze działanie . Co więcej, obecna wersja programu Configuration Manager jest częścią rodziny Microsoft Intune , co umożliwia stopniowe przenoszenie obciążeń do chmury przy jednoczesnym zachowaniu kontroli z poziomu jednej konsoli.

Czym jest Microsoft Endpoint Manager (Intune + ConfigMgr)
Microsoft Endpoint Manager to hybrydowe (chmura + lokalne) rozwiązanie do zabezpieczania i zarządzania punktami końcowymi , które chroni dane i urządzenia, gdziekolwiek się znajdują . Integruje usługi i narzędzia do monitorowania i zarządzania urządzeniami mobilnymi, komputerami stacjonarnymi, maszynami wirtualnymi , urządzeniami wbudowanymi i serwerami , łącząc dojrzałe doświadczenie ConfigMgr z elastycznością Intune.
Celem jest ograniczenie zadań ręcznych, poprawa produktywności IT i dostarczenie użytkownikom potrzebnego oprogramowania na czas . Dzięki MEM możesz wdrażać aplikacje, aktualizować systemy operacyjne , egzekwować zasady bezpieczeństwa i wykonywać działania w czasie rzeczywistym zarówno na urządzeniach wewnętrznych, jak i zewnętrznych.

Kluczowe komponenty i usługi w ramach marki Microsoft Intune
Intune oferuje nowoczesne, oparte na chmurze zarządzanie systemami Windows, iOS , Android i macOS. Umożliwia zarządzanie urządzeniami (MDM) i aplikacjami (MAM) , dostęp warunkowy i zgodność z przepisami, z natywną integracją z Microsoft Entra ID.
Microsoft Endpoint Configuration Manager (ConfigMgr) pozostaje podstawą lokalnego zarządzania oprogramowaniem, inwentarzem, aktualizacjami i systemami operacyjnymi . Integruje się z Intune w celu współzarządzania oraz z innymi usługami, takimi jak WSUS, SQL Server i IIS.
Microsoft Entra ID (dawniej Azure AD) zapewnia tożsamość, bezpieczeństwo, lokalizację usług oraz wykrywanie użytkowników i urządzeń . To spoiwo, które łączy użytkowników, urządzenia i aplikacje , umożliwiając kontrolę dostępu i zgodność.

Wymagania wstępne i pozwolenia
Licencje : Potrzebny jest identyfikator Microsoft Enter ID P1 lub P2 i co najmniej jedna licencja Intune dla administratora uzyskującego dostęp do centrum administracyjnego.
Menedżer konfiguracji : korzysta z obsługiwanej bieżącej gałęzi ; można połączyć wiele instancji ConfigMgr z dzierżawcą Intune . Współzarządzanie nie wymaga rejestracji witryny w Entra ID, ale klienci korzystający z internetu będą potrzebować Cloud Management Gateway (CMG) , który wymaga rejestracji witryny w Entra ID.
Windows : Przeprowadź uaktualnienie do systemu Windows 11 lub Windows 10 obsługiwanego przez usługę Intune i zastosuj podejście Windows-as-a-service, aby zapewnić przewidywalne cykle aktualizacji.

Interfejsy użytkownika: Konsola i Centrum oprogramowania
Konsola Configuration Manager : Po zainstalowaniu jest to podstawowe narzędzie do konfigurowania witryn, klientów i zadań zarządzania . Obsługuje wiele witryn i zarządzanie oparte na rolach, co pozwala ograniczyć zakres uprawnień każdego operatora.
Centrum oprogramowania : Aplikacja instalowana wraz z klientem ConfigMgr w systemie Windows. Użytkownicy mogą wyszukiwać i instalować aplikacje , aktualizacje i nowe wersje systemu , przeglądać historię zgłoszeń oraz sprawdzać zgodność urządzenia z wymaganiami. W razie potrzeby można również dodawać niestandardowe karty.

Współzarządzanie z Intune i Configuration Manager
Współzarządzanie łączy środowisko ConfigMgr z chmurą Microsoft 365 i odblokowuje takie funkcje, jak dostęp warunkowy . Pojedynczym urządzeniem z systemem Windows 10/11 można zarządzać jednocześnie za pomocą ConfigMgr i Intune , co pozwala wybrać, które obciążenia mają zostać przeniesione do chmury.
Kontrola obciążenia : Możesz zdecydować, czy przenieść zasady zgodności, aktualizacje systemu Windows , dostęp do zasobów, ochronę punktów końcowych, konfigurację urządzeń, aplikacje Office Click-to-R. Nie można utrzymywać aplikacji w trybie rozłączonym.
Bezpieczni piloci : przetestuj obciążenie za pomocą zbiorów pilotażowych przed jego zwiększeniem, oceniając wpływ i wyniki.

Wymagania wstępne i pozwolenia
Licencje : Potrzebny jest identyfikator Microsoft Enter ID P1 lub P2 i co najmniej jedna licencja Intune dla administratora uzyskującego dostęp do centrum administracyjnego.
Menedżer konfiguracji : korzysta z obsługiwanej bieżącej gałęzi ; można połączyć wiele instancji ConfigMgr z dzierżawcą Intune . Współzarządzanie nie wymaga rejestracji witryny w Entra ID, ale klienci korzystający z internetu będą potrzebować Cloud Management Gateway (CMG) , który wymaga rejestracji witryny w Entra ID.
Windows : Przeprowadź uaktualnienie do systemu Windows 11 lub Windows 10 obsługiwanego przez usługę Intune i zastosuj podejście Windows-as-a-service, aby zapewnić przewidywalne cykle aktualizacji.

Nadzór i panele
Wspólny panel zarządzania umożliwia przeglądanie wspólnie zarządzanych urządzeń , a wykresy ułatwiają wykrywanie urządzeń wymagających uwagi i podejmowanie decyzji w oparciu o dane.
MDM i MAM: kontrola urządzeń i aplikacji
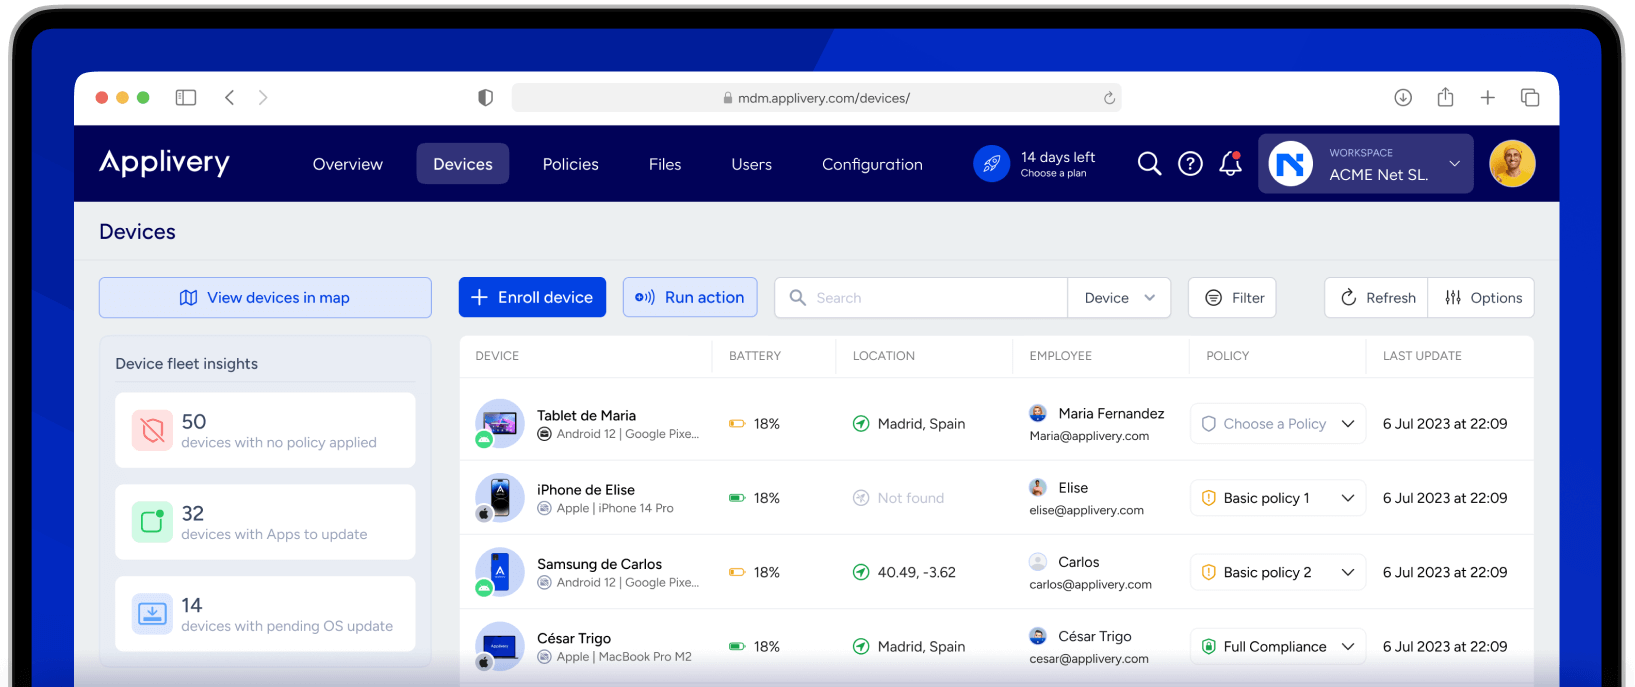
Zarządzanie urządzeniami mobilnymi (MDM) : Definiuj domyślne konfiguracje, sieci VPN , zasady dostępu , wystawiaj certyfikaty , monitoruj użycie i śledź aktywność . W modelu BYOD możesz stosować mechanizmy kontroli w aplikacjach Microsoft , aby chronić dane bez naruszania prywatności.
Zarządzanie aplikacjami mobilnymi (MAM) : Egzekwuje zasady dotyczące aplikacji , aby chronić dane firmowe na urządzeniach firmowych i prywatnych . Oprócz zgodności i dostępu warunkowego, izoluje dane firmowe , umożliwia szyfrowanie i selektywne czyszczenie w przypadku utraty lub kradzieży.
Praktyczne korzyści : wdrażasz zasady bezpieczeństwa i aktualizacje centralnie, włączasz dostęp warunkowy na podstawie poziomu zgodności (np. wersji systemu operacyjnego, statusu programu antywirusowego, lokalizacji) i dbasz o prywatność użytkowników w scenariuszach BYOD.

Intune Suite: zaawansowane zabezpieczenia i zarządzanie
Pakiet Intune Suite ujednolica przepływy pracy i rozwiązania do zarządzania punktami końcowymi , aby uprościć operacje IT i bezpieczeństwa. Wzmacnia bezpieczeństwo dzięki sygnałom Microsoft i zaawansowanym funkcjom ograniczania cyberzagrożeń i ochrony danych.
Redukcja kosztów : Konsolidując dostawców i licencje, zwiększasz wydajność i produktywność na wszystkich urządzeniach. Produkty pakietu bezproblemowo integrują się z platformą Microsoft 365 i pakietem Microsoft Security.
Co obejmuje : Zdalna pomoc Intune, zarządzanie uprawnieniami punktów końcowych , zaawansowana analityka , zarządzanie aplikacjami korporacyjnymi , infrastruktura PKI w chmurze i zaawansowane funkcje z planu Intune 2. Wymagana jest subskrypcja planu Intune 1.

Pisarz z pasją zajmujący się światem bajtów i technologii w ogóle. Uwielbiam dzielić się swoją wiedzą poprzez pisanie i właśnie to będę robić na tym blogu, pokazywać Ci wszystkie najciekawsze rzeczy o gadżetach, oprogramowaniu, sprzęcie, trendach technologicznych i nie tylko. Moim celem jest pomóc Ci poruszać się po cyfrowym świecie w prosty i zabawny sposób.