- Sjekker avsender, domene og svaradresse for å oppdage forfalskning.
- Se nøye gjennom lenker og vedlegg; ikke klikk på eller åpne dem uten å bekrefte dem.
- Vær oppmerksom på nødsituasjoner, feil og forespørsler om sensitive data.
- Stol på digitale signaturer og SPF/DKIM/DMARC når det er tilgjengelig.

E-post er fortsatt et populært inngangspunkt for mange angripere , og det å oppdage tegn på phishing eller skadelig programvare tidlig kan utgjøre forskjellen mellom en skremsel og en alvorlig hendelse. I de senere årene har både phishing- og sosial manipuleringsteknikker blitt bedre , noe som gjør det viktig for enkeltpersoner og bedrifter å utvikle et kresent øye og implementere systematiske kontroller .
Den gode nyheten er at det finnes tilbakevendende mønstre : grammatiske feil, skjulte lenker, mistenkelige domener, farlige vedlegg eller hasteforespørsler om data. Med en kombinasjon av sunn fornuft, grunnleggende teknisk verifisering og god digital hygiene er det fullt mulig å stoppe de fleste forsøk før de forårsaker skade.
Først, se på avsenderen og deres adresse.
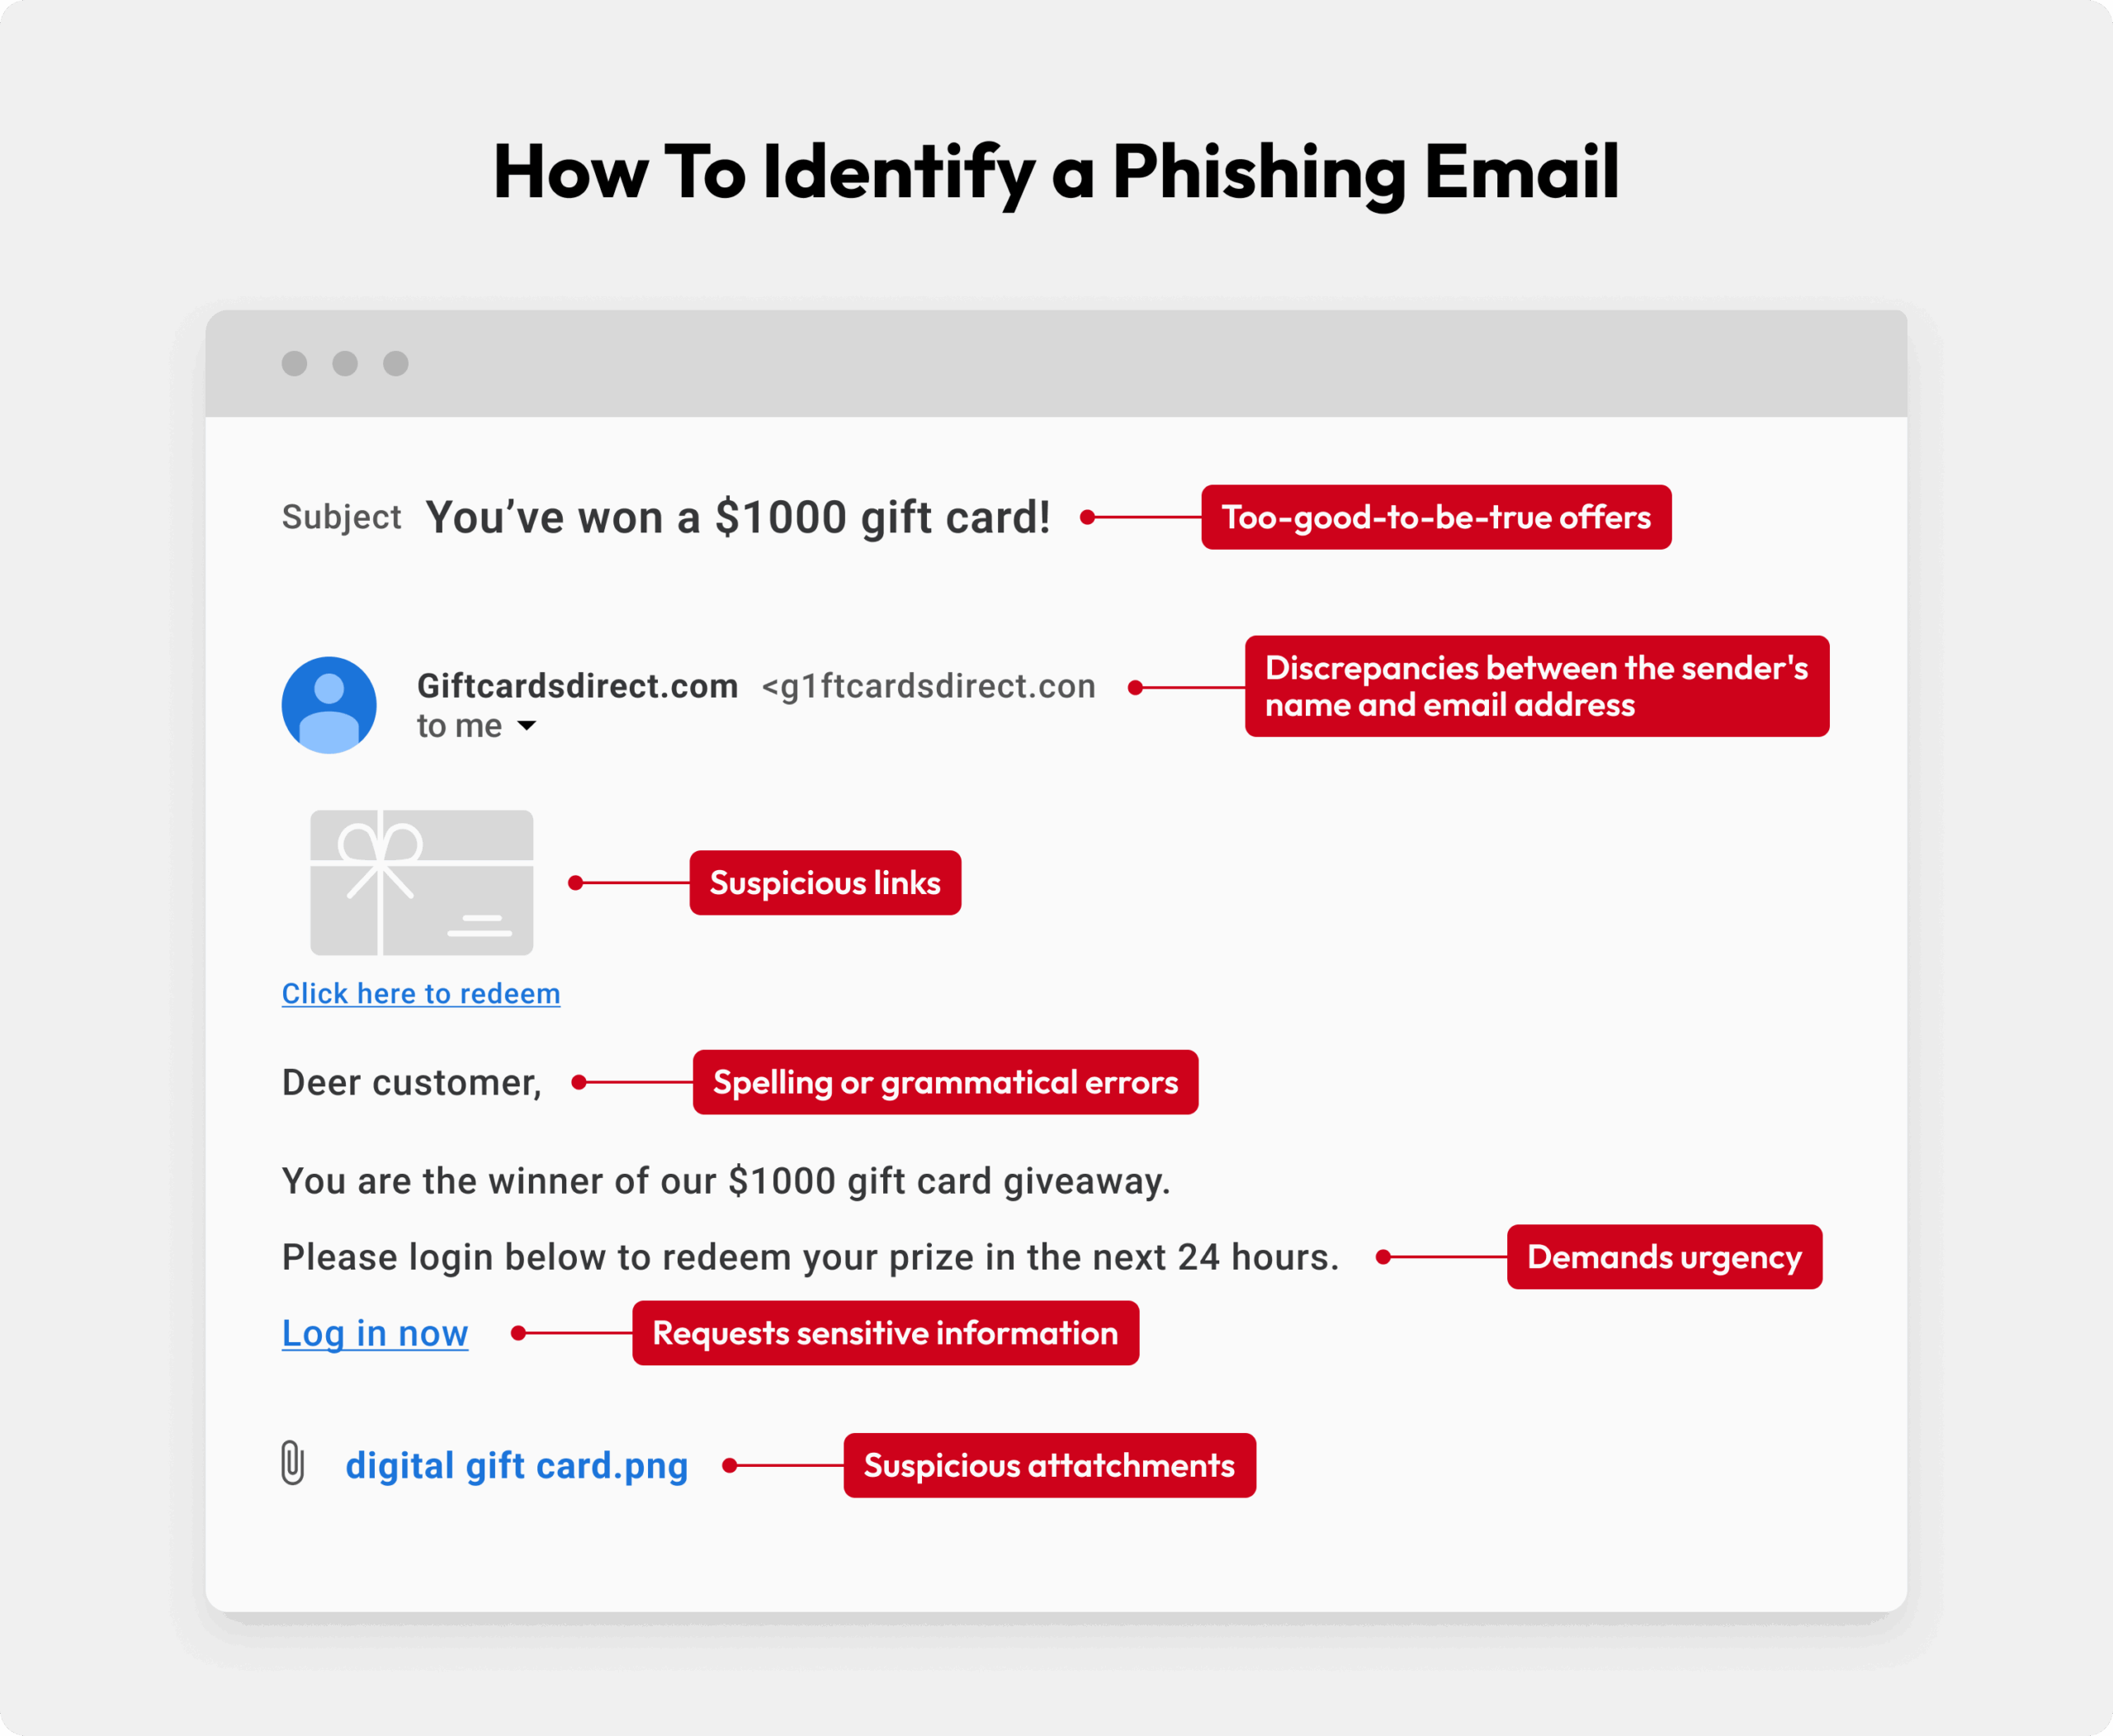
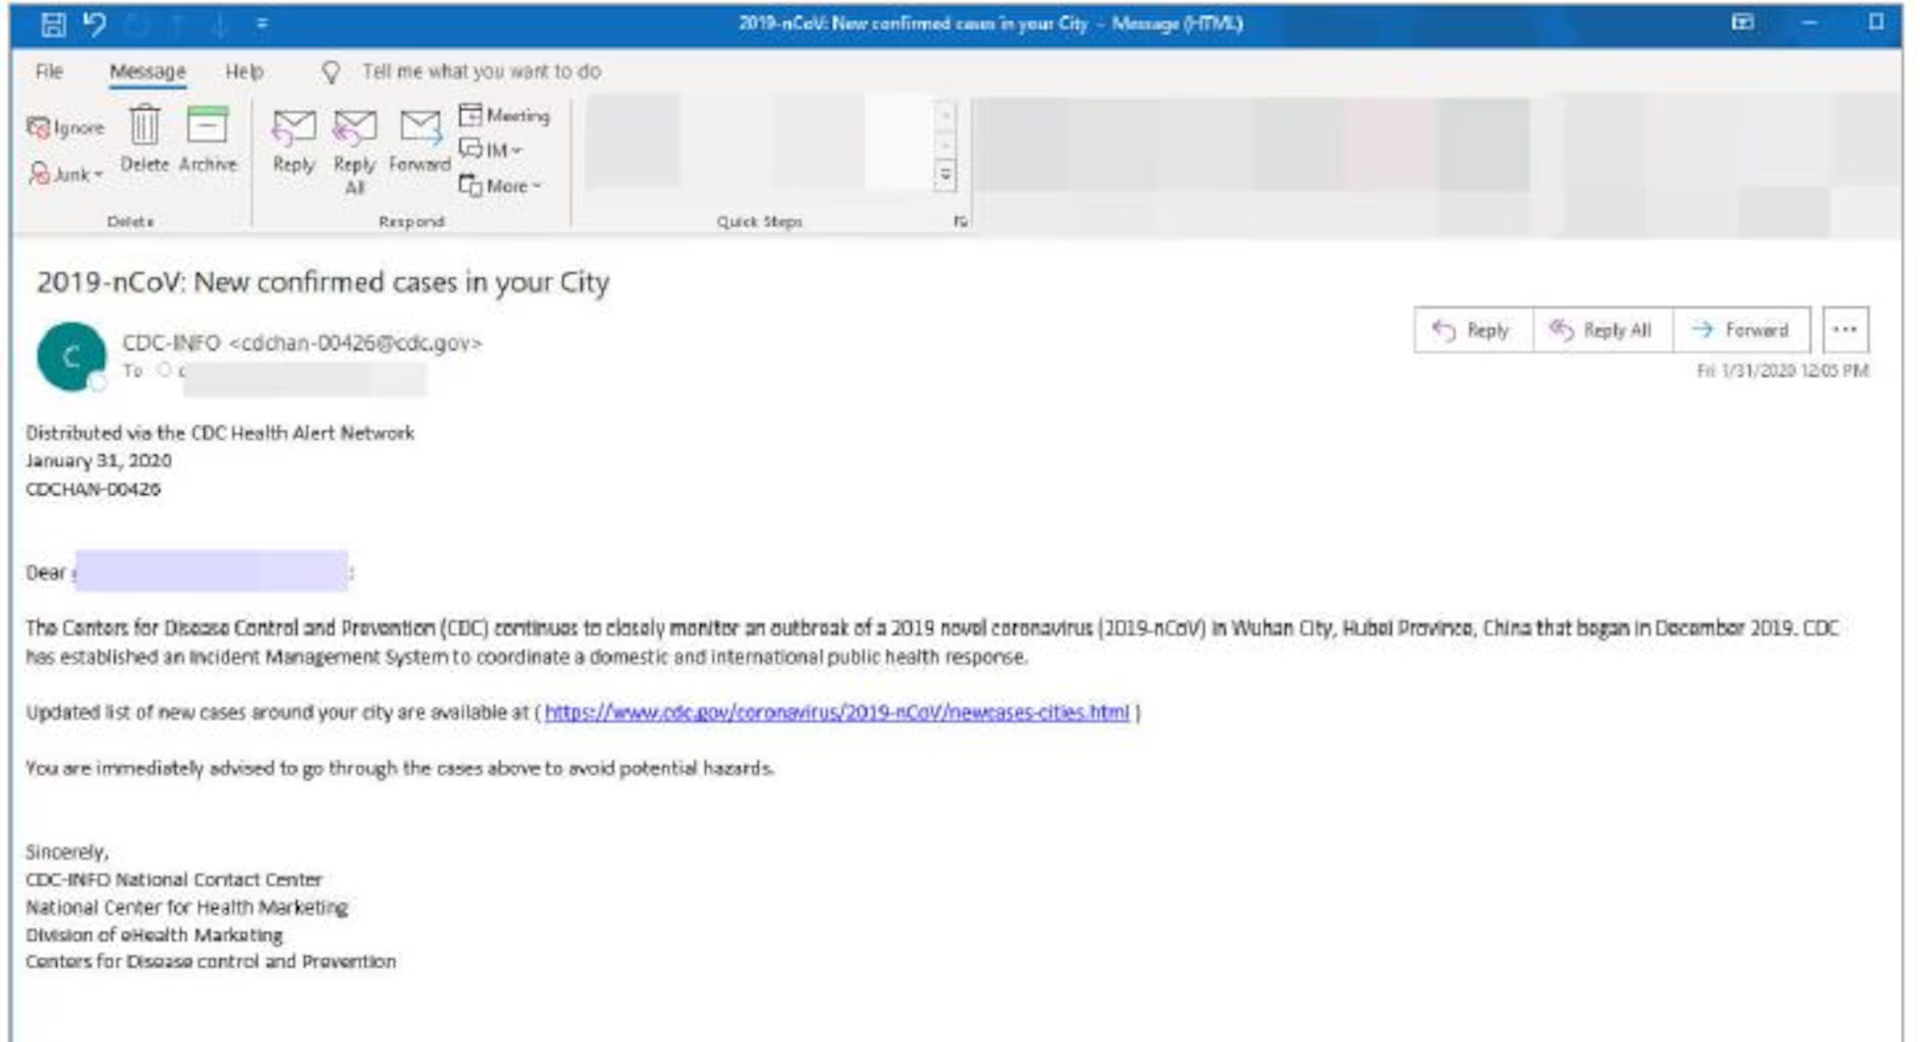
Ikke bare fokuser på navnet du ser i innboksen din ; det viktigste er hele adressen og spesielt domenet. Angripere bruker ofte navn som høres legitime ut (som «Kundeservice» eller bankens navn) ledsaget av uvanlige eller feilstavede domener, for eksempel: « [email protected] » i stedet for « [email protected] ».
Sjekk også svaradressen . Det er enkelt å forfalske «Fra»-feltet, men når du klikker på «Svar», kan du oppdage at e-posten omdirigerer svaret til en helt annen konto. Hvis den kontoen ikke samsvarer med det forventede offisielle domenet, er det et dårlig tegn.
Vær forsiktig med domener med feilstavinger, merkelige bindestreker eller uvanlige toppnivådomener for den antatte avsenderen (for eksempel .top eller .work når det offisielle merket bruker .es eller .com). Hvis du ikke kjenner organisasjonen, søk etter den på Google og bekreft at den eksisterer, hva den selger og hvordan den faktisk kommuniserer.
Temaet og tonen: mistenkelige nødsituasjoner
Phishere elsker vage eller alarmerende emnelinjer som «Handling kreves», «Problemer med kontoen din» eller «Betaling avvist». Denne formuleringen er laget for å få deg til å klikke av nervøsitet. Hvis du mottar noe lignende, ta deg et øyeblikk til å se etter andre røde flagg før du åpner lenker eller vedlegg.
Sammenlign dette med din nylige aktivitet : Hvis du ikke har startet en prosess eller foretatt et kjøp, er det lite sannsynlig at du trenger å «bekrefte» noe. Og hvis du virkelig er bekymret, kontakt dem via offisielle kanaler (telefon eller nettsted) i stedet for å svare på selve e-posten.
Hilsen, personalisering og detaljnivå
En generisk hilsen («Hallo», «Kjære kunde») i en svært målrettet e-post er en klassisk phishing-taktikk. Det er ikke et avgjørende bevis, men det er et rødt flagg. Mangelen på personalisering er ofte ledsaget av sparsom reell informasjon om deg eller den angivelige tjenesten du abonnerer på.
Vær oppmerksom på innholdet : mange svindelforsøk er korte, uten referanser til bestillinger, kontrakter eller gjensidig kontakt. Hvis det virkelig var viktig, ville du forvente å se konkrete detaljer som er relevante for ditt forhold til selskapet.
Språklige feil og meldingens utseende
Stavefeil, dårlig konstruerte setninger eller en unaturlig tone er fortsatt svært nyttige ledetråder. Selv om angriperne har blitt bedre, avslører forhastede tekstmeldinger phishing-kampanjer, selv når logoen ser overbevisende ut.
Design sier også mye : e-poster med slurvete layout, uskarp grafikk eller inkonsekvente stiler er ofte grove kopier av offisiell kommunikasjon. Sammenlign dem med autentiske e-poster du har arkivert fra samme avsender.
Lenker: Sjekk før du klikker
Å holde musen over lenken (uten å klikke) for å se den faktiske URL-en er en vane som vil spare deg for mer enn én ubehagelig overraskelse. Hvis destinasjonen ikke samsvarer med det offisielle domenet eller inkluderer ekte merkevarebygging innebygd for å virke legitim (f.eks. "antivirus-company.com" innenfor et ukjent domene), vær mistenksom.
Andre røde flagg : veldig lange domener med tallstrenger, underdomener som prøver å forvirre deg (som «support.dinbank.es.example.com»), forkortede nettadresser uten kontekst og sider som ber om legitimasjon uten noen åpenbar grunn . Skriv bare inn passord på nettsteder du allerede kjenner og med en sikker forbindelse du gjenkjenner.
Vedlegg: format, navn og konsistens
Ikke åpne vedlegg hvis du ikke har bekreftet opprinnelsen deres , selv om de ved første øyekast «ser ut» som fakturaer, lønnsslipper eller rapporter. Vær spesielt forsiktig med kjørbare filer eller de som inneholder makroer (som .exe, .js, .vbs eller Office-dokumenter som ber deg om å «aktivere innhold»).
Les filnavnet : selskaper følger vanligvis et mønster (referanse, prosjekt, dato). Hvis du mottar «Faktura.pdf» uten ytterligere forklaring, eller generiske navn som ikke samsvarer med bestillingene dine, bør du stoppe. Hvis du samarbeider med den leverandøren, kan du sammenligne den med tidligere vedlegg for å se om de følger standard navnekonvensjon.
Gjør konsistenstesten : Gir det mening at akkurat den personen sender deg den typen fil nå? Hvis noe virker rart (for eksempel en PDF fra «HR» om forsikring som ble endret for to måneder siden), bør du bekrefte det via en annen kanal før du åpner noe.
E-postsignatur og kontaktmetoder
Signaturen bør samsvare med avsenderens : navn, stilling, firma og kontaktinformasjon bør være konsistente. Eventuelle avvik mellom signaturen og e-postadressen bør være et rødt flagg. Sjekk også om meldingen mangler alternative kontaktmetoder (telefon, nettsted, postadresse), noe som er uvanlig for et anerkjent selskap.
E-posten kan signeres digitalt med et sertifikat (S/MIME). Mange e-postklienter, som Outlook, viser et ikon eller et bånd som angir signaturen. Hvis du klikker på det, ser du detaljer om sertifikatet og underskriveren . Hvis du vanligvis mottar signerte e-poster fra den personen, og en kommer uten signatur, bør du ta deg tid til å bekrefte den.
Forespørsler om personlig eller økonomisk informasjon
Vær forsiktig med forespørsler om passord, PIN-koder, kortnumre eller bankdetaljer via e-post. Banken eller betalingsleverandøren din vil aldri be om denne sensitive informasjonen per post. Hvis meldingen prøver å lede deg til et skjema, vær enda mer mistenksom.
Vær oppmerksom på følelsesladede kampanjer (hastegaver til katastrofer, helsekriser osv.). Hvis du ikke er kjent med organisasjonen, bør du nøye undersøke dens legitimitet : offisiell nettside, medietilstedeværelse, juridisk registrering og verifiserte donasjonskanaler.
Falske legitimatorer: når det som er «offisielt» ikke er det
Noen svindelforsøk investerer i å «virke autentiske» : de registrerer domener som høres profesjonelle ut (f.eks. «virus-control.com»), inkluderer ekte merkevarer i URL-en eller legger til etiketter med «Høy prioritet» for å skape en følelse av at det haster. Dette kosmetiske laget er ingen erstatning for å bekrefte domenet, lenkene og meldingskonsistensen.
Hastighet er deres beste våpen : fraser som «så snart som mulig», «siste advarsel» eller «vi blokkerer kontoen din» er ment å senke forsvaret ditt. Hvis de presser deg til å handle raskt, bør du stoppe og bekrefte ting selv.
Nyttige tekniske kontroller: SPF, DKIM og DMARC
På serversiden finnes det valideringer som bidrar til å oppdage forfalskning: SPF (autoriserer servere som kan sende på vegne av domenet), DKIM (signerer meldingen kryptografisk) og DMARC (en policy som beskriver hva man skal gjøre når SPF/DKIM mislykkes). Du trenger ikke å være en teknisk ekspert for å vite at organisasjonen din kan og bør bruke dem. Disse nyttige tekniske kontrollene kan administreres med Microsoft Defender.
Som bruker indikerer noen e-postklienter om meldingen består eller ikke består disse kontrollene. Selv om det ikke er en garanti for autentisitet, øker de tilliten når alt annet ser ut til å passe (avsender, innhold, lenker osv.).
Hva skal man gjøre hvis en phishing-e-post kommer inn i innboksen?
Disse retningslinjene minimerer risikoen og hjelper deg med å bryte kjeden av et potensielt angrep når det sniker seg inn i hovedinnboksen din i stedet for å havne i spam.
- Slett e-posten uten å åpne den Hvis emnet eller avsenderen allerede har en merkelig lukt, kjører noen klienter skript i forhåndsvisning; unngå å nysgjerrige.
- Ikke klikk på eller last ned vedleggHvis du trenger å sjekke noe, gå inn via den offisielle nettsiden ved å skrive det inn i nettleseren selv.
- Blokker avsenderen og, hvis aktuelt, legg til domenet til lister over blokkerte avsendere slik at ingen andre på laget/familien din faller.
- Rapporter e-posten til IT-avdelingen eller e-postleverandøren din. Jo raskere signalet deles, desto enklere er det å stoppe aktive kampanjer.
- Styrk sikkerheten din med et godt antivirus-/EDR- og nettleserbeskyttelse; det analyser vedlegg og lenker no tiempo ekte.
Typiske scenarier du ikke bør overse
- Premier eller refusjoner du ikke forventet«du har vunnet», «vi gir deg X euro tilbake», «eksklusiv bonus». Hvis du ikke registrerte deg eller kjøpte noe, det er ingen premie å kreveDet er en klassisk metode for å stjele data eller installere skadelig programvare.
- Sikkerhetsvarsler for kinoer«de har forsøkt å få tilgang til kontoen din», «vi vil blokkere tilgangen din om 24 timer». Målet er tvinge deg til å validere legitimasjon på en falsk side. Sjekk kontostatusen din ved å logge inn via den offisielle ruten.
- Falske fakturaer og uventede kostnaderDu mottar en vedlagt «ventende faktura». Før åpning, validere med selskapet via telefonOg husk: generiske vedlegg og ikke-beskrivende navn er et dårlig tegn.
- Donasjonskampanjer etter en katastrofeSvært emosjonelle e-poster som ber om overføringer eller data. Hvis du ikke kjenner enheten, sjekk dens legitimitet eller doner gjennom offisielt anerkjente organisasjoner.
Gode fremgangsmåter for å holde deg trygg
- Kontinuerlig treningDel virkelige eksempler i teamet ditt, diskuter hvorfor de er farlige og standardisere en sjekkliste verifisering før du klikker eller laster ned.
- Anvend tvilsprinsippetved den minste mistanke, bekrefte gjennom en alternativ kanal (telefon, bedriftschat eller nettsted du skriver) og ikke fra selve e-posten.
- Sjekk vanene dineUnngå å lagre passord i nettleseren uten beskyttelse, bruk antivirus og 2FA i kritiske tjenester og holde systemet og antivirusprogrammet oppdatert.
- Selskapets retningslinjerdefinerer hvordan fakturaer sendes, hvordan sensitive dokumenter deles og Hvilke indikatorer bør en legitim e-post inneholde? (digital signatur, domene, formater). Jo mer konsistens, desto mindre rom for bedrag.
Rask sjekkliste: 11 viktige tegn du bør se etter
Før du klikker på eller åpner vedlegg , bør du gå gjennom denne korte listen som samler vanlige tegn på svindel.
- Avsender og domene mistenkelig, med feil eller merkelige toppnivådomener.
- Innhold som du ikke forventet, og som ikke passer med dine nylige handlinger.
- virksomhet vag, alarmistisk eller overdrevent presserende.
- Stave- og grammatikkfeil eller klønete språk.
- Lenker med en annen destinasjon enn den tilsynelatende; sjekk når du holder musepekeren over den.
- Mangel på tilpasning (generiske hilsener) i angivelig kritiske meldinger.
- Få detaljer om produkter/tjenester, uten spesifikke referanser.
- Vedlegg med generiske navn eller farlige formater.
- selskap som ikke samsvarer med avsenderen eller mangel på kontaktkanaler.
- Falske legitimatorer: «profesjonelt» domene, ekte logoer og markert hastverk.
- Digital signatur fraværende når den normalt eksisterer, eller ugyldig.
Slik validerer du lenker og vedlegg uten å sette deg selv i fare
For lenker : bruk forhåndsvisningen av lenken, kopier og lim inn URL-en i en pålitelig lenkeanalysator hvis du trenger å inspisere den, og vær forsiktig med URL-forkortere uten kontekst. Logg aldri inn fra en mistenkelig lenke.
For vedlegg : last kun ned etter at du har bekreftet med avsenderen via en annen kanal. Skann filen med antivirusprogramvaren din og unngå å aktivere makroer. Hvis vedlegget er i strid med bedriftens standardpraksis, er det best å be om eksplisitt bekreftelse.
Tegn på autentisitet som gir poeng
Omfattende sammenheng , som riktig domene, en passende signatur, tone og design i samsvar med tidligere kommunikasjon, og fravær av kunstig hastverk.
En gyldig og verifiserbar digital signatur i e-postklienten din, med et sertifikat utstedt i avsenderens navn . Hvis du jobber med signerte e-poster, er dette en av de sterkeste formene for validering.
Lenker til offisielle domener (stavet riktig) og logiske stier. Likevel, bruk din vanlige metode i stedet for å klikke for sensitive forespørsler.
Når noe ikke stemmer, stol på magefølelsen din og stopp: det er bedre å bruke to minutter på å bekrefte enn en dag på å gjenopprette en konto eller håndtere løsepengevirus.
Å oppdage phishing og skadelig programvare er et spørsmål om metode og ro : undersøk avsender, lenker, vedlegg, tone, design og dataforespørsler; stol på tekniske valideringer når de er tilgjengelige, og avvis umiddelbart enhver mistenkelig hastverkssituasjon. Hvis du er i tvil, bekreft via en alternativ kanal eller be IT-avdelingen om hjelp; forsiktighet er alltid best.


Lidenskapelig forfatter om verden av bytes og teknologi generelt. Jeg elsker å dele kunnskapen min gjennom å skrive, og det er det jeg skal gjøre i denne bloggen, vise deg alle de mest interessante tingene om dingser, programvare, maskinvare, teknologiske trender og mer. Målet mitt er å hjelpe deg med å navigere i den digitale verden på en enkel og underholdende måte.