Als je een foutmelding krijgt met de tekst " TLS Handshake failed " en je niet weet wat je moet doen, ben je niet de enige. "TLS Handshake failed" is een veelvoorkomende fout. Hoewel het frustrerend kan zijn, zijn er manieren om problemen met de TLS-handshake op te lossen.
In dit bericht leert u wat de fout TSL-handshake mislukt is en waarom deze optreedt. Vervolgens leert u hoe u problemen met de TLS-handshake kunt oplossen.
Laten we beginnen!
TLS/SSL begrijpen
U moet uw website beveiligen om veilige verbindingen tussen twee servers tot stand te brengen. Om dit te doen, moet u een Secure Sockets Layer (SSL)-certificaat (SSL-beveiligings- en encryptieprotocol) op uw site installeren. Hierdoor kan uw site HTTPS gebruiken om veilige verbindingen te garanderen.
Helaas gaan dingen soms niet zoals gepland en kunt u problemen ondervinden bij het tot stand brengen van een verbinding tussen de server van uw site en de browser van een bezoeker. Het probleem kan optreden als de fout 'TLS Handshake Failed' of een ander probleem.
Transport Layer Security (TLS) en Secure Sockets Layer (SSL) zijn beveiligingsprotocollen die codering en website-identificatie bieden. Ze worden gebruikt om gegevensoverdrachten tussen servers, applicaties, systemen zoals browsers en gebruikers te authenticeren.
Simpel gezegd heb je TLS/SSL-certificaten nodig om de website te beveiligen met HTTPS.
De TLS/SSL-handshake begrijpen
Een TLS-handshake is een vorm van communicatie en overeenkomst tussen twee servers: uw sitehost en de clientserver. Het is de eerste stap in het proces van het tot stand brengen van een duidelijke HTTPS-verbinding.
Om te authenticeren en een verbinding tot stand te brengen, moeten de server van uw site en de browser van de client elkaar de hand schudden, dat wil zeggen een reeks controles ondergaan (de handshake). Hiermee worden de HTTPS-verbindingsparameters ingesteld.
Wat betekent dit?
De client (meestal een browser) verzendt gewoonlijk een verzoek om een veilige verbinding met de server van de site tot stand te brengen. De server stuurt vervolgens een openbare sleutel (protocol) naar uw apparaat en zorgt ervoor dat die sleutel wordt geverifieerd aan de hand van een voorbereide lijst met protocollen/certificaten. Het apparaat genereert vervolgens een sleutel en gebruikt de sleutel van de server om deze te coderen.
Als deze retourcommunicatie geen positief resultaat oplevert, dat wil zeggen als de SSL-handshake tussen de server en de client mislukt, genereert HTTPS geen beveiligde verbinding, wat resulteert in een TLS/SSL-handshakefout. Deze fout kan op twee manieren optreden;
- HTTP/1.1 503-service niet beschikbaar
- Fatale waarschuwing ontvangen: handshake_failure (fout 525)
Let op: Deze foutmeldingen zie je na een API-aanroep waarbij de TLS-handshake mislukt.
Wat veroorzaakt de fout TLS-handshake mislukt?
Over het algemeen betekent Fout 525 of Fout 503 meestal dat er een mislukte TLS-handshake heeft plaatsgevonden. Enkele van de oorzaken van falen kunnen zijn:
Aan de serverkant zijn de oorzaken van de fout onder meer;
- Protocol komt niet overeen: de server ondersteunt het protocol dat de client heeft gebruikt niet.
- Slecht certificaat: de hostnaam van de client-URL komt niet overeen met de hostnaam in het certificaat dat op de server is opgeslagen, of het certificaat is onvolledig of ongeldig, of het certificaat is onjuist of verlopen
- Cipher suite komt niet overeen: De server ondersteunt de cipher suite die door de client wordt gebruikt niet.
- SNI Enabled Server: Wanneer de SNI-backend (Server Name Identification) is ingeschakeld, maar de client-server niet kan communiceren met de SNI-servers.
Aan de kant van de cliënt kunnen oorzaken zijn:
- Als de verbinding wordt onderschept door een derde partij.
- Wanneer het clientapparaat een onjuiste datum of tijd heeft.
- Als de klant een fout ervaart met de browserinstellingen.
Hoe TLS Handshake mislukte fout op te lossen
Er zijn verschillende mogelijke oorzaken voor ‘TLS-handshake-problemen’. U kunt de volgende oplossingen gebruiken om deze problemen op te lossen;
Methode nr. Tip #1: Update uw systeemdatum en -tijd
Een onjuiste datum- of tijdconfiguratie is een van de belangrijkste oorzaken van TLS-handshake-problemen. Omdat de systeemtijd helpt bewijzen of het certificaat geldig of verlopen is, kan een verschil tussen de tijd of datum op uw apparaat en de server ervoor zorgen dat certificaten verlopen lijken.
Corrigeer de tijd en datum door deze op automatisch in te stellen, bezoek de site opnieuw en kijk of het probleem met de TLS-handshake is opgelost.
Methode nr. Fix #2: Corrigeer uw browserinstellingen zodat deze overeenkomen met de nieuwste TLS-protocolondersteuning
Uw browser is de 'man in het midden' en kan invloed hebben op de manier waarop uw apparaat met de server communiceert. Elke verkeerde configuratie van de browser kan TLS-problemen veroorzaken.
Om te controleren of uw browser het probleem veroorzaakt, probeert u een andere browser te gebruiken om toegang te krijgen tot de site en kijkt u of u hetzelfde probleem tegenkomt. Als het probleem zich op alle sites voordoet, is er sprake van een systeemprobleem.
Mogelijk onderschept een browserextensie of beveiligingssoftware op uw apparaat TLS-verbindingen en veroorzaakt zo de problematische TLS-handshake. In diverse gevallen speelde een virus of malware op het systeem een rol.
Om dit probleem op te lossen:
- Mogelijk moet u beveiligingssoftware of browserextensies op uw apparaat uitschakelen
- Start uw browser opnieuw.
Methode 3: TLS-protocollen controleren en wijzigen [op Windows]
Browsergerelateerde problemen kunnen ook worden veroorzaakt door een niet-overeenkomend protocol.
Als de browser bijvoorbeeld alleen is geconfigureerd voor een specifieke TLS-waarde, bijvoorbeeld TLS 1.0 of TLS 1.1, maar de server alleen TLS 1.2 ondersteunt, zal de communicatie tussen de twee geen onderling compatibel protocol hebben. Dit leidt onvermijdelijk tot het mislukken van de TLS-handshake.
Om dit probleem in uw browser ( Google Chrome ) te controleren:
- Open de browser Chroom
- Vervolgens moet u naar de optie Instellingen> Geavanceerd gaan
- Hierna moet u naar beneden scrollen om Systemen te openen> Open de proxy-instellingen van uw computer
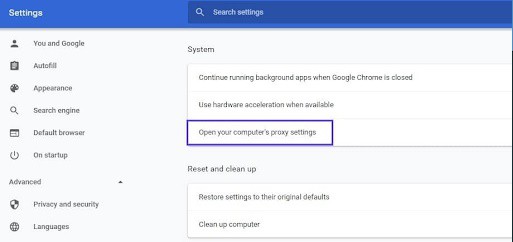
- Selecteer in het nieuwe pop-upvenster het tabblad Geavanceerd.
- Kijk op het tabblad Geavanceerd in het gedeelte Beveiliging of het vakje naast TLS 1.2 gebruiken is geselecteerd > vink dit aan als dit niet is aangevinkt.
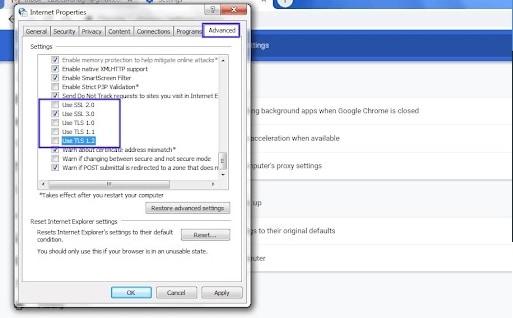
- Controleer of de vakjes voor SSL 2.0 en SSL 3.0 zijn aangevinkt en schakel deze vervolgens uit als dit het geval is. Doe hetzelfde voor TLS 1.0 en TLS 1.1.
- Klik op OK en controleer of dit proces de handshake-fout heeft opgelost.
Let op : Als u Mac OS of Apple Safari gebruikt , bieden deze programma's geen optie om TLS/SSL-protocollen uit of in te schakelen, omdat TLS 1.2 standaard automatisch is ingeschakeld.
Methode nr. Tip #4: Controleer uw serverconfiguratie [ter ondersteuning van SNI]
Het configureren van Server Name Indication (SNI) is een van de belangrijkste oorzaken van TLS-problemen. Om de server goed te laten functioneren, kunt u met SNI veilig meerdere TLS-certificaten/protocollen hosten voor één IP-adres.
Op een server heeft elke website zijn eigen certificaat. Als op de server geen SNI is ingeschakeld, is de kans groot dat de TLS-handshake mislukt omdat de server het huidige certificaat mogelijk niet herkent.
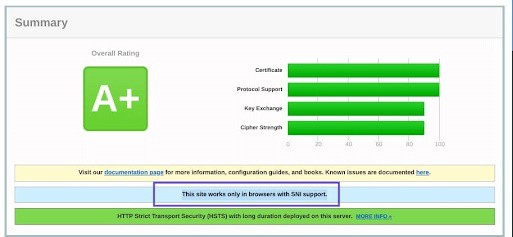
Om te controleren of de site SNI vereist, kunt u de Qualys SSL Server Test gebruiken. Het enige dat u hoeft te doen, is de domeinnaam van uw site invoeren, vervolgens op Verzenden klikken en wachten tot de test resultaten genereert.
Zoek op de resultatenpagina het bericht 'Deze site werkt alleen in SNI-compatibele browsers'.
Methode nr. Tip #5: Controleer en zorg ervoor dat Cipher Suites overeenkomen
Een mismatch in coderingssuites is ook een belangrijke oorzaak van TLS-handshake-problemen, met name TLS-handshake-fouten. Cipher-suites zijn slechts een reeks algoritmen, waaronder bulkversleuteling, sleuteluitwisseling en berichtauthenticatiecode, die worden gebruikt om TLS/SSL-netwerkverbindingen te beveiligen.
Als de coderingssuites van de server niet overeenkomen of niet compatibel zijn met die van Cloudflare, is er een grotere kans op een foutmelding "TLD Handshake Failed".
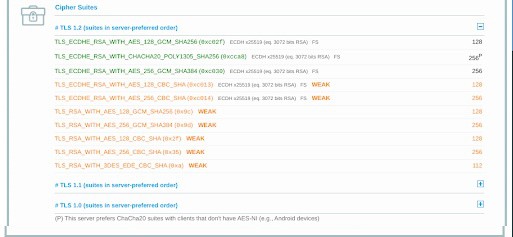
Om uw cipher suite-configuratie te testen, gebruikt u opnieuw de Qualys TLS-servertest. Voer nogmaals uw domein in, klik vervolgens op Verzenden en wacht op het rapport.
Controleer op de resultatenpagina de sectie Cipher Suites om Cipher-informatie te vinden.
Controleer of u geïnteresseerd bent in de status zoals 'Zwak' geschreven. U kunt ze vervolgens corrigeren door ze te vergelijken met de ondersteuning van uw browser.
Conclusies
We denken dat deze tips eenvoudig te volgen waren en dat u de fout die u tegenkwam bij de TLS-handshake mislukte, hebt kunnen oplossen. TLS is een extreem groot onderwerp en er kunnen andere oplossingen beschikbaar zijn.
Vond je dit nuttig? Dan vind je de rest van de berichten op ons portaal misschien ook interessant. We delen dagelijks tal van nieuwe tips, trucs , oplossingen voor problemen, handleidingen en nog veel meer handige artikelen. Kort, bondig en praktisch!

Mijn naam is Javier Chirinos en ik ben gepassioneerd door technologie. Zolang ik me kan herinneren was ik dol op computers en videogames en die hobby mondde uit in een baan.
Ik publiceer al meer dan 15 jaar over technologie en gadgets op internet, vooral in mundobytes.com
Daarnaast ben ik expert op het gebied van online communicatie en marketing en heb ik kennis van WordPress ontwikkeling.