- BitM beheert sessies vanuit een externe browser, steelt tokens en kan MFA omzeilen.
- Het verschilt van MitM (netwerk) en MitB (malware lokaal) vanwege de focus op de browser.
- Mitigatie: HTTPS/TLS, VPN, rolling tokens, isolatie, UEBA en Zero Trust.
- Door middel van gebruikerseducatie en Red Team-testen worden de hiaten gedicht die door social engineering worden uitgebuit.
Stel je voor dat je, zonder het te beseffen, inlogt op de browser van de aanvaller en je gebruikersnaam, wachtwoord en zelfs de MFA-code typt alsof er niets aan de hand is. Het klinkt absurd, maar het beschrijft perfect het praktische effect van een Browser-in-the-Middle (BitM)-aanval: je denkt dat je op je eigen computer surft, maar in werkelijkheid communiceer je met een transparante, externe browser die onder controle staat van de cybercrimineel.
Traditionele man-in-the-middle (MitM)-aanvallen waren al een lastig probleem, maar BitM gaat nog een stap verder omdat het vanuit de eigen logica van de browser opereert , en niet vanuit het netwerk of het apparaat. Onderzoekers zoals Franco Tommasi, Christian Catalano en Ivan Taurino (Universiteit van Salento, International Journal of Information Security) leggen uit dat het bij BitM is "alsof de gebruiker voor de computer van de aanvaller zit", waardoor deze alle gegevensuitwisseling in realtime kan vastleggen, opslaan en manipuleren.
Wat is precies een Browser-in-the-Middle (BitM)-aanval?
Een BitM-aanval stelt aanvallers in staat websessies te "kapen" zonder de computer of het netwerk van het slachtoffer te compromitteren . Ze bereiken dit door een nepwebomgeving te creëren die legitieme interfaces (bankieren, e-mail, cloudservices) nabootst. Het slachtoffer voert zijn of haar inloggegevens in of gebruikt MFA in deze exacte kopie, en de aanvaller ziet en bestuurt vanuit een externe, transparante browser elke stap.
In de praktijk functioneert BitM als een externe browser die zich tussen u en de daadwerkelijke dienst bevindt . Het is niet nodig om malware op uw computer te injecteren: als u op de verkeerde link klikt, bevindt u zich al in het "theater" van de aanvaller. Van daaruit kunnen ze formulieren lezen, sessietokens onderscheppen, uw muisklikken herhalen of zelfs instructies aanpassen voordat ze naar de legitieme site worden verzonden.
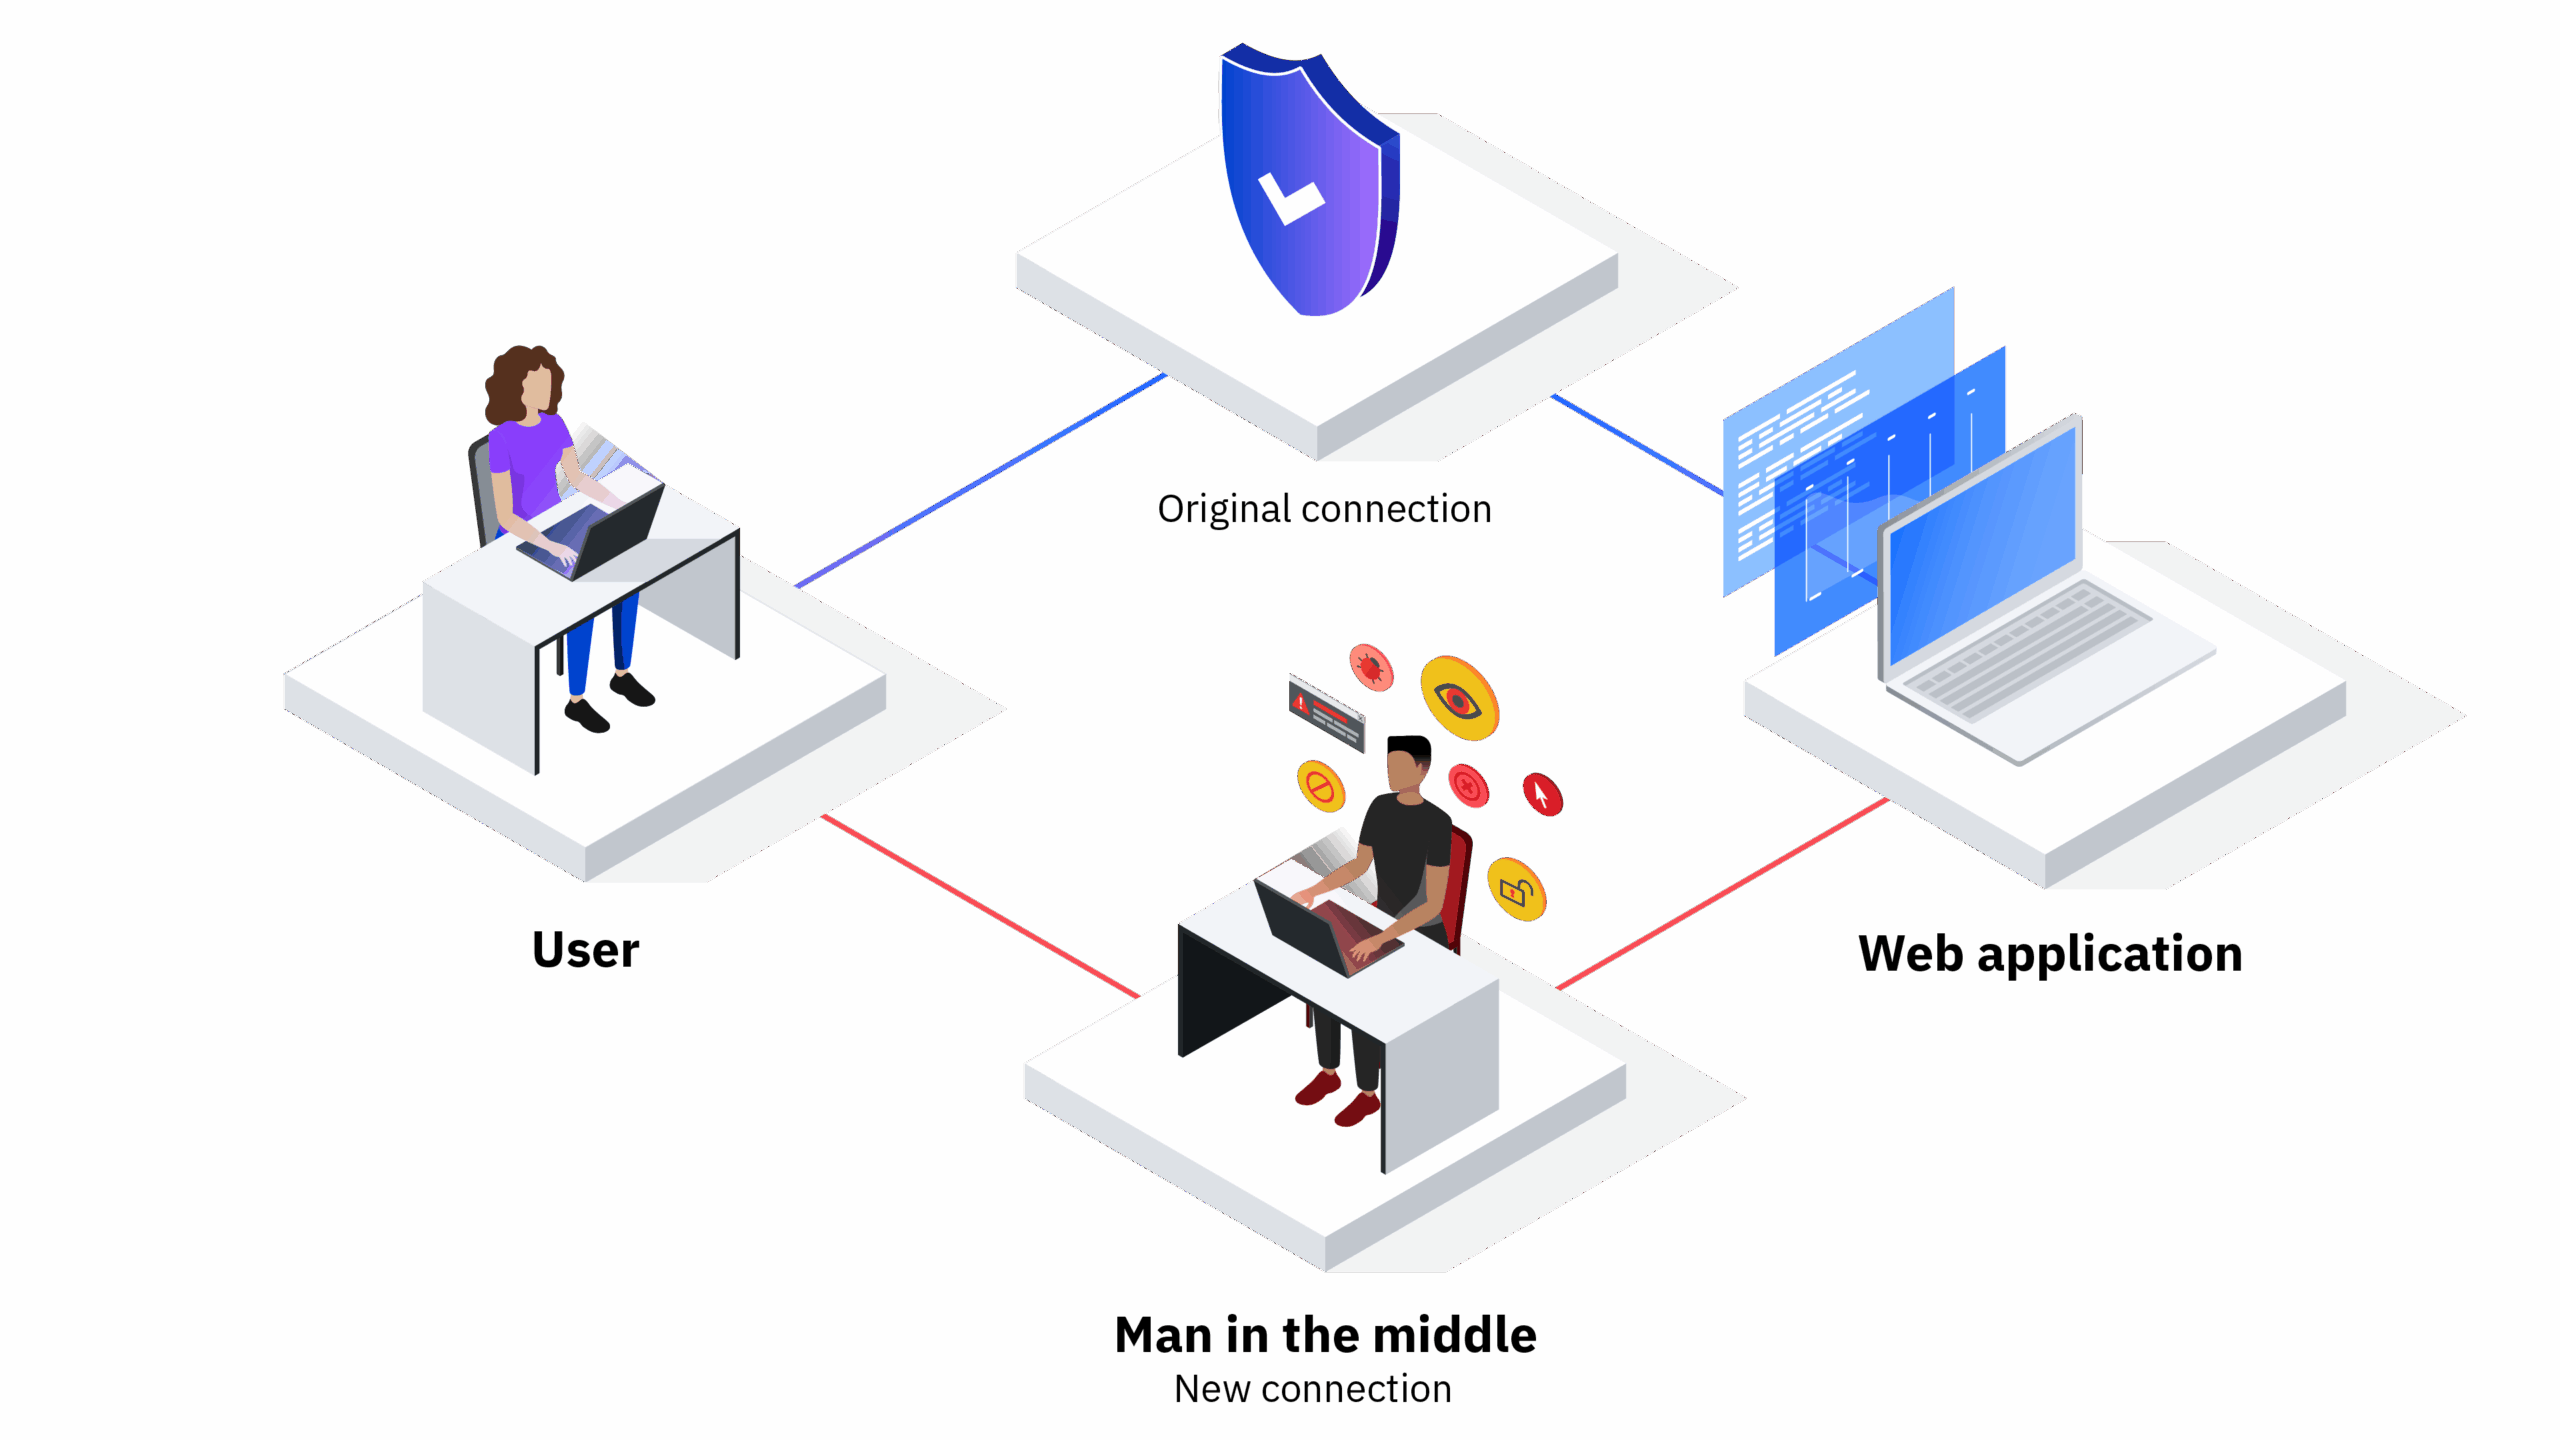
Belangrijkste verschillen: MitM vs. BitM vs. MitB (Man-in-the-Browser)
- Klassieke MitM: De aanvaller onderschept het verkeer tussen client en server op netwerk- of transportniveau. Typische technieken zijn onder andere ARP-spoofing, nep-wifi-toegangspunten, DNS-spoofing of zelfs BGP-hijacking. Soms maken ze gebruik van proxyservers en proberen ze HTTPS te degraderen (SSL-stripping) of valse certificaten te introduceren.
- BitM: werkt “vanuit” de browser, maar op afstand. Het is niet nodig om uw computer te infecterenJe wordt naar een gekloonde pagina geleid die achter de schermen de echte site weergeeft in een browser die door de aanvaller wordt beheerd. Het resultaat: de crimineel observeert en manipuleert alles met een extreem hoge interfacegetrouwheid, die met het blote oog moeilijk te detecteren is.
- MitB (Man-in-de-Browser): hier is er Trojaanse paarden in de browser (extensies/injectoren) die laden wanneer u specifieke doelen bezoekt. Deze aanpak kreeg in 2012 in Japan bekendheid, en vooral in 2014 vanwege opvallende bankfraude. MitB voorkomt dat certificaatverificatie of verificatie van de website-identiteit u kan redden, omdat de aanval plaatsvindt nadat u bent ingelogd.
- Operationele conclusie: MitM manipuleert de route; MitB manipuleert de lokale browser; BitM manipuleert een externe browser die zich voordoet als jou. Alle drie hebben ze hetzelfde doel: je online activiteiten onderscheppen, lezen en, indien nodig, veranderen.
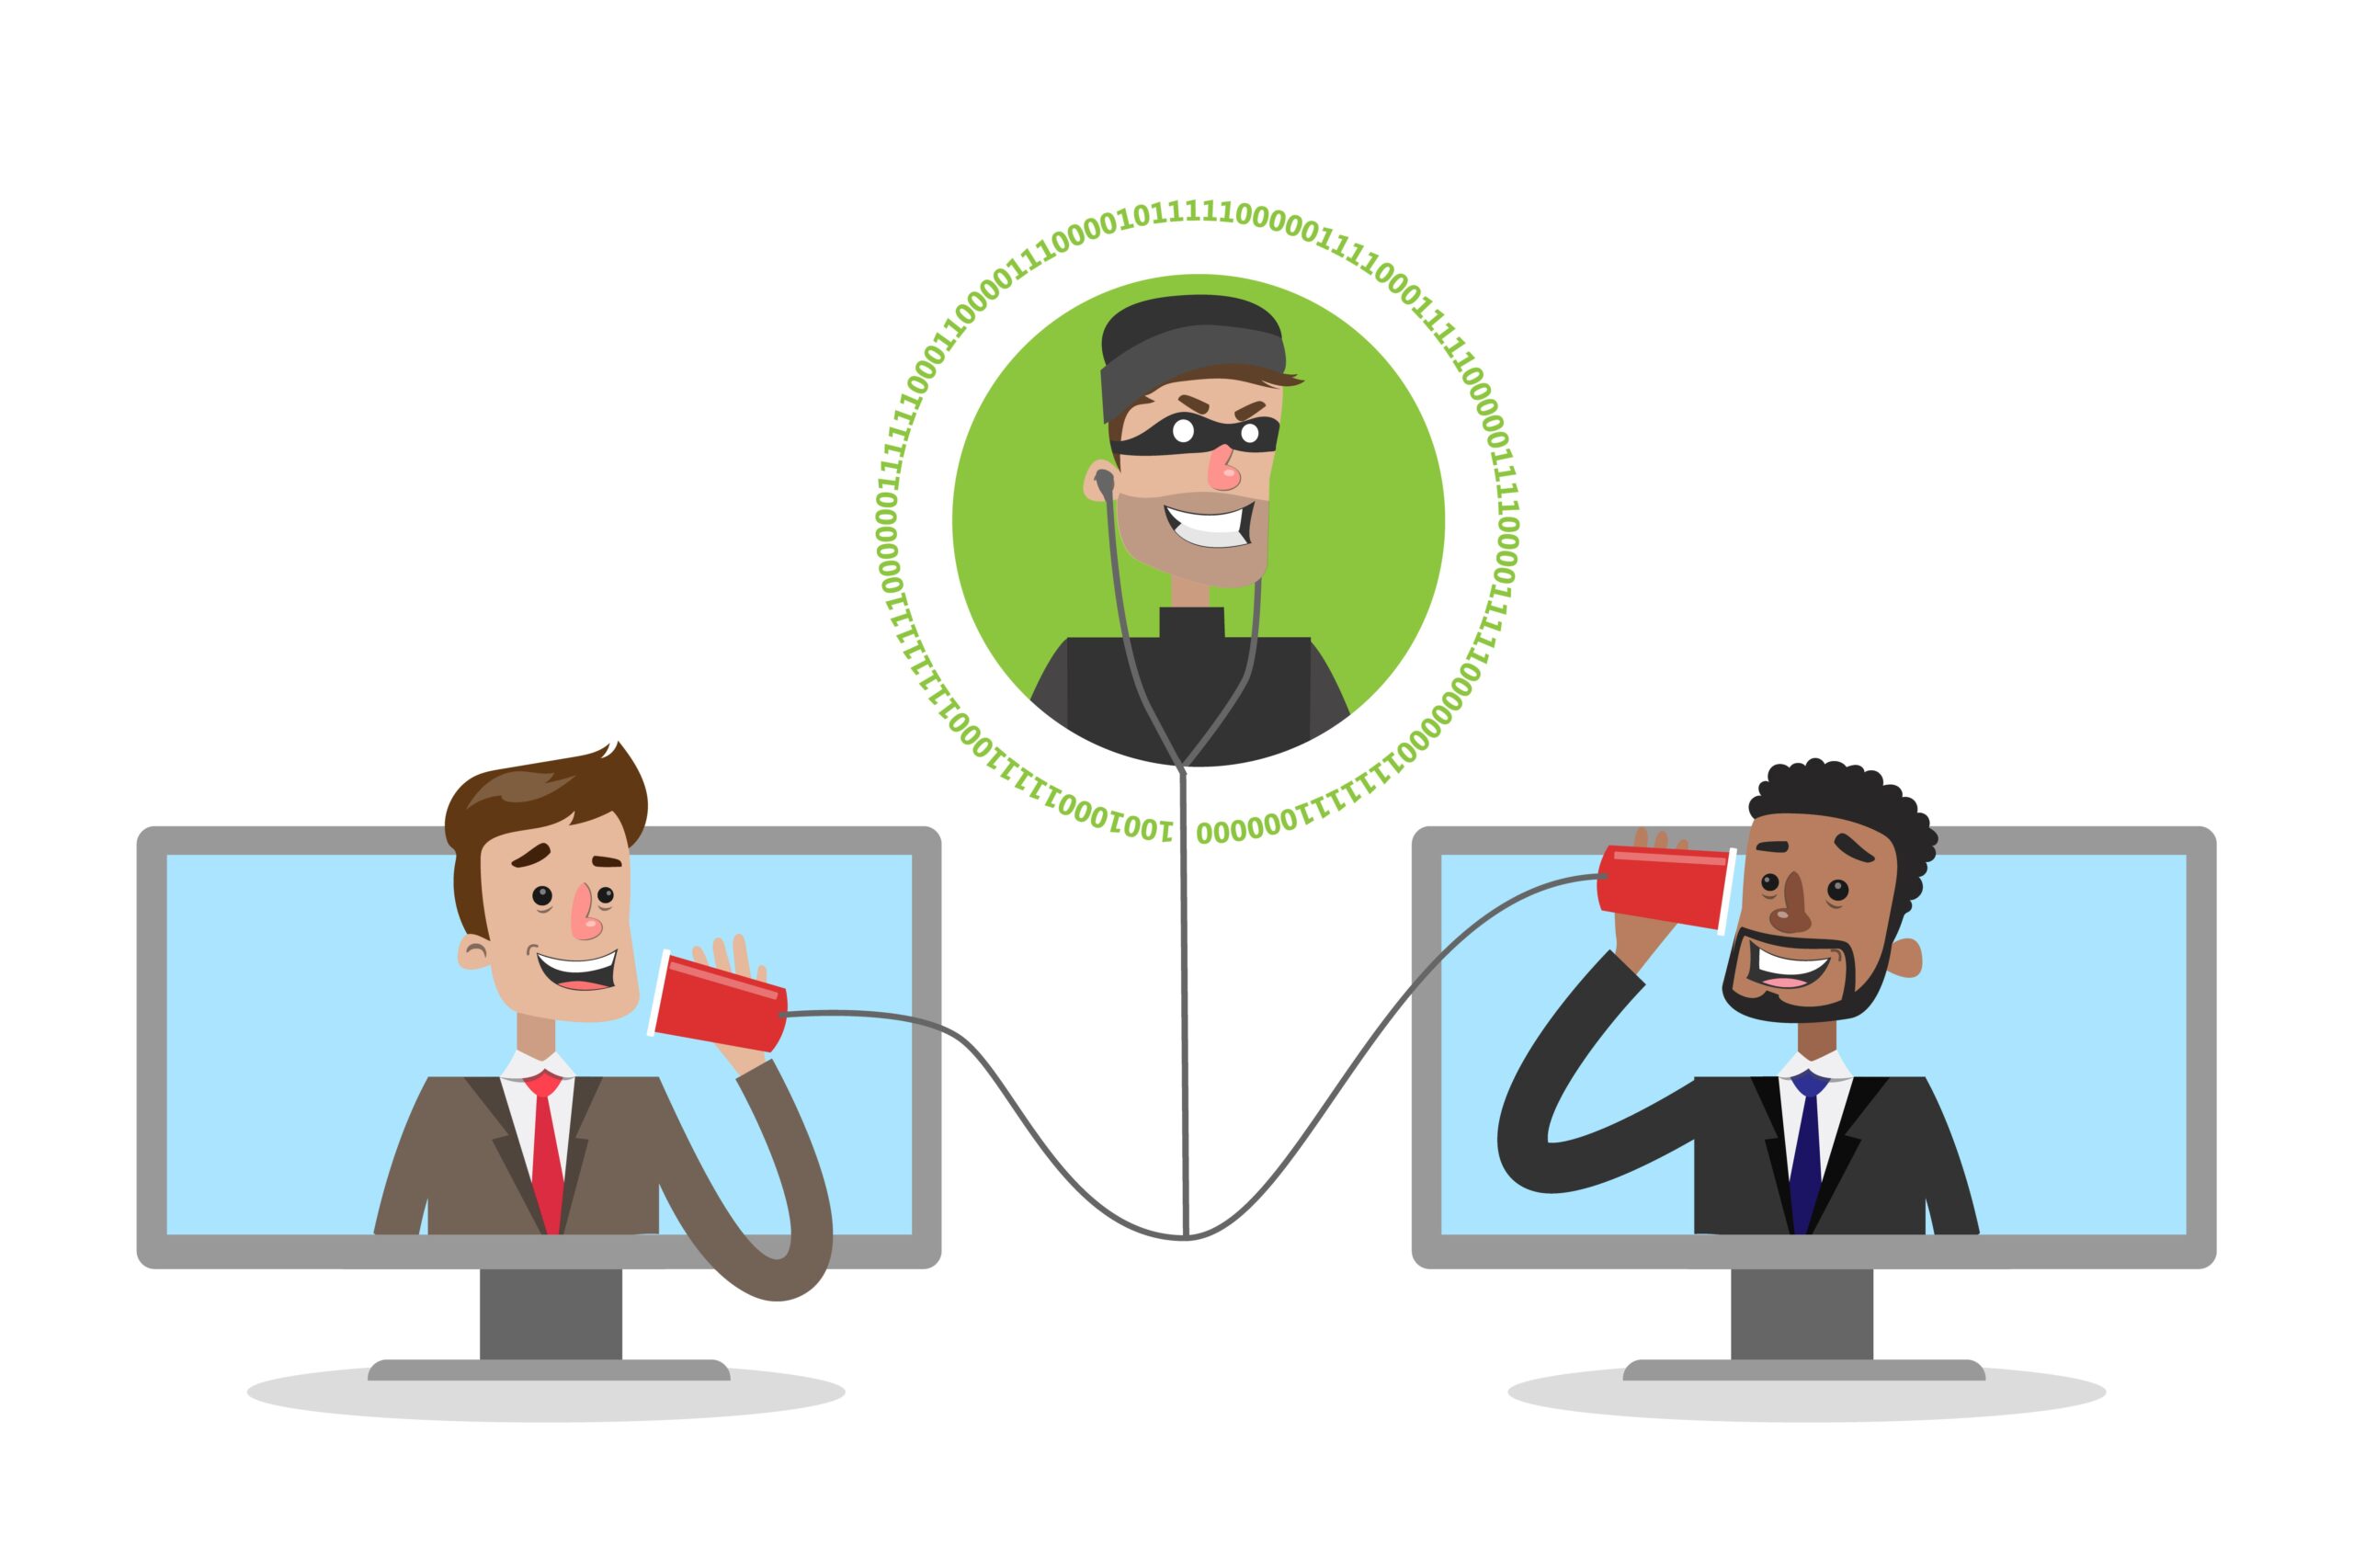
Anatomie van een BitM-aanval stap voor stap
- Fase 1 — Oplichting (phishing/smishing/sociaal): Het slachtoffer ontvangt een link via e-mail, sms of sociale media (ja, campagnes worden zelfs verspreid via video's op virale platforms) en klikt erop. Die link verwijst naar de server van de aanvaller, die een ogenschijnlijk legitieme website weergeeft en een tussenliggende applicatie "activeert".
- Fase 2 — Externe “Transparante Browser”: De neppagina start een sessie met de echte site vanuit een browser die door de aanvaller wordt beheerd. JavaScript wordt vaak geïnjecteerd om Vastleggen van toetsaanslagen, formuliergebeurtenissen en tokensVoor het slachtoffer verloopt alles zoals verwacht.
- Fase 3 — Exploitatie van webservices: De gebruiker voert inloggegevens in, keurt MFA goed en gebruikt de diensten zonder iets ongewoons op te merken. Ondertussen is de aanvaller Steelt cookies en sessietokens (inclusief OAuth/JWT) en kan live of kort daarna transacties uitvoeren, waarbij de sessie al is geauthenticeerd.
De teams van Mandiant (een dochteronderneming van Google ) hebben het treffend omschreven: "Het stelen van het sessietoken staat gelijk aan het stelen van de geauthenticeerde sessie ." Als het token in handen van de aanvaller valt, voorkomt MFA (Multi-Factor Authentication) geen verder misbruik meer. En omdat deze tools geautomatiseerd zijn, kunnen de tokens binnen enkele seconden worden buitgemaakt , met minimale voorbereiding.
MFA blijft essentieel , maar de bescherming ervan is vooral gericht op het inlogproces. Bij BitM ontvangt de externe browser van de aanvaller, zodra je de tweede authenticatiefactor hebt voltooid, ook de "beloning": een geldig sessietoken. Dit token kan binnen enkele seconden opnieuw worden gebruikt om toegang te krijgen tot je accounts zonder dat je de MFA-procedure hoeft te herhalen.
Dit heeft gevolgen voor sessiecookies, OAuth-tokens en JWT's . Veel websites gebruiken tokens met een lange levensduur om de gebruikerservaring te verbeteren; zonder robuuste rotatie- en bindingsregels zijn deze tokens een goudmijn voor aanvallers. In BitM-structuren bereikt de legitieme website het slachtoffer via de browser van de aanvaller , waardoor het extreem moeilijk is om de val visueel te detecteren.
Deskundigen bevelen best practices aan, zoals het gebruik van kortstondige tokens, het snel intrekken ervan en variabele rotatie . Het concept van "tokenbeveiliging" minimaliseert de kans op misbruik als een token gecompromitteerd raakt. Daarnaast helpen cookies met de vlaggen Secure en HttpOnly de kwetsbaarheid aan de browserzijde te verminderen.
Belangrijk: Wachtwoorden zijn niet achterhaald . Ze vormen nog steeds de eerste verdedigingslinie in veel organisaties en zijn een essentieel onderdeel van MFA (Multi-Factor Authentication). Als een aanvaller het token niet bij de eerste poging bemachtigt, kunnen goede wachtwoordhygiëne en effectieve MFA hem of haar tegenhouden.
Het cryptografische prisma en de ‘klassieke’ man-in-the-middle-aanval
Om te begrijpen waarom man-in-the-middle-aanvallen gevaarlijk blijven, is het nuttig om het verhaal van Alice, Bob en Mallory in herinnering te brengen . Alice vraagt Bob om zijn publieke sleutel. Mallory onderschept het bericht, vervangt de sleutel door zijn eigen sleutel en stuurt het naar Alice. Zij versleutelt haar bericht, in de veronderstelling dat het voor Bob is, maar in werkelijkheid is het voor Mallory , die het leest, naar believen aanpast en het vervolgens versleuteld met de echte sleutel naar Bob doorstuurt. Bob heeft niets door.
De les is duidelijk: de integriteit van publieke sleutels moet worden geverifieerd . Dit is waar certificeringsinstanties (CA's) en mechanismen zoals certificaatpinning of sterke wederzijdse authenticatie om de hoek komen kijken. Zonder deze laag is elke uitwisseling van publieke sleutels kwetsbaar voor vervanging en manipulatie.
Naast encryptie omvatten Man-in-the-Middle (MitM)-aanvallen bekende subaanvallen: verkeersanalyse, aanvallen met gekozen of bekende tekst, substitutie, replay en zelfs denial-of-service-aanvallen om kwetsbaarheden af te dwingen en te exploiteren. Door netwerkvectoren hieraan toe te voegen, ontstaat een breed scala aan mogelijkheden.
Vaak verwante vectoren (MitM en omgeving)
- ARP/DHCP-spoofing: Op lokale netwerken reageert een aanvaller alsof hij de ARP/DHCP-server of gateway is, de stroom omleiden om het te inspecteren of te wijzigen. De nep-DHCP-server kan bijvoorbeeld "naar believen" kwaadaardige DNS-servers en gateways installeren.
- Gesimuleerde Wi-Fi-toegangspunten: Netwerken met 'geloofwaardige' namen worden opgezet in koffiebars, op luchthavens, enz. Als uw apparaat automatisch verbinding maakt met het AP met het sterkste signaal, Al uw verkeer gaat via de computer van de aanvallerWees voorzichtig met open netwerken.
- DNS/IP-spoofing: vergiftigde DNS-caches of vervalste IP's laat je geloven dat je de echte site bezoekt Terwijl je in werkelijkheid met de aanvaller praat. Het is een klassieke manier om transacties om te leiden en inloggegevens te stelen.
- SSL-strippen en valse certificaten: de criminele pogingen om te downgraden van HTTPS naar HTTP of een certificaat binnensmokkelen Ongeldig. Met twee SSL/TLS-sessies, één aan elke kant, kan een aanvaller direct gegevens lezen en herschrijven als u het certificaat accepteert.
- BGP-kaping: Op internetschaal zorgt het adverteren van valse routes ervoor dat een deel van het verkeer gaat via de systemen van de aanvallerHet komt minder vaak voor, maar is enorm effectief als het wordt uitgevoerd.
Casussen en patronen die in de praktijk worden gezien
- Mobiel browsen en IoT met onveilige protocollen: hooi apps of apparaten die nog steeds HTTP of Telnet gebruiken. In deze gevallen, Het lezen en aanpassen van verkeer is triviaal als de aanvaller erin slaagt om in de weg te komen (kwaadaardige AP, ARP/DNS).
- Sociale campagnes met virale lokmiddelen: er zijn campagnes gezien die Ze verspreiden BitM-kits via links op sociale media en video's.Met één enkele klik komt u in een door de aanvaller geprogrammeerde navigatiestroom terecht.
- E-mail- en transactiefraude: De aanvallers nemen de controle over de mailboxen van werknemers/klanten over echte threads onderscheppen en betalingen omleidenHet is een zeer effectieve vorm van e-mailkaping tegen banken en bedrijven.
- SSL-strippingflow (vereenvoudigd voorbeeld): Het slachtoffer vraagt om https://site. De MitM stuurt de e-mail door naar de server via HTTPS, maar reageert via HTTP op het slachtoffer. Als Het slachtoffer merkt niet dat het slot ontbreekt, komt u terecht op een niet-versleutelde pagina waar uw inloggegevens zichtbaar zijn.
- Sessie- en cookiediefstal: Zodra u bent geauthenticeerd, de actieve sessie wordt een prioriteitsdoelstellingBitM vangt deze artefacten op en hergebruikt ze voor logins zonder MFA te herhalen.
Technische en operationele mitigatiestrategieën
- HTTPS en TLS correct geïmplementeerd: Gebruik altijd beveiligde verbindingen en negeer certificaatwaarschuwingen niet. Pas voor applicaties bijgewerkte TLS toe. HSTS en pinning configureren indien van toepassing, en minimaliseer HTTP-oppervlakken.
- Eindpuntbeveiliging: Actuele patches, antivirus/antimalware met realtime bescherming en geharde eindpunten het risico op MitB- en browserinjecties verminderen.
- VPN voor niet-vertrouwde netwerken: Versleutel uw verkeer op openbare wifi-netwerken of in twijfelachtige omgevingen. Een goede VPN voorkomt dat een derde partij pakketten kan lezen/wijzigen onderweg. Als marktbenchmark bieden commerciële oplossingen zoals NordVPN sterke encryptie en no-log audits.
- MFA- en apparaatgebonden referenties: geeft prioriteit aan phishing-bestendige factoren (FIDO2/WebAuthn, fysieke sleutels, lokale biometrie) en tokens aan apparaten binden zodat een gestolen token niet op een andere machine gebruikt kan worden.
- End-to-end-encryptie en goede webpraktijken: Beschermt e-mail, berichten en DNS-records met sterke encryptie. Gebruik in applicaties cookies met Secure en HttpOnly, SameSite en beheert sessies met korte vervaldata en proactieve intrekking.
- Token Booster: geeft roterende tokens uit van korte termijn met variabele vervaldatum; dus zelfs als ze er één stelen, is de kans op uitbuiting minimaal.
- Browser-isolatie: Voor risicovolle sites voert u de sessie uit in geïsoleerde containers of diensten voor navigatie op afstand beheerd door de organisatie om de impact van BitM te verminderen.
- Sessiebewaking en UEBA: detecteert afwijkend gedrag (onmogelijke locaties, wijzigingen in browservingerafdruk, vreemd gelijktijdig gebruik) en snijdt hete sessies af.
- Zero Trust-beleid: contextafhankelijke toegang (apparaat, geolocatie, beveiligingsstatus), zonder impliciet vertrouwen omdat ze ‘binnen’ het netwerk zitten.
- Bewustzijn en procedures: traint gebruikers om Controleer URL's, wees voorzichtig met verkortingen en bekijk links voordat u erop klikt. Veel BitM begint met social engineering: de gemiste klik is de beste controle.
- Periodieke tests (Red Team): kwartaaloefeningen gericht op browserbedreigingen gaten blootleggen die bij statische audits onopgemerkt blijven.
Openbare wifi, e-mail en andere fronten die u niet mag verwaarlozen
- Vermijd het verwerken van gevoelige gegevens op openbare wifi-netwerkenAls je geen andere optie hebt, gebruik dan een VPN en controleer de vergrendeling. Schakel automatische verbinding met open netwerken uit en vergeet onveilige SSID's van jouw geschiedenis.
- E-mail: Wees op uw hoede voor ongeloofwaardige verzoeken om uw bankrekening te wijzigen of voor noodgevallen. Controleer via een alternatief kanaal (officieel telefoonnummer) voordat u geld overmaakt.
- Updates en browser: Houd uw browser en extensies up-to-date; verwijder plug-ins die u niet gebruiktControleer de rechten en bronnen; veel inbraken beginnen met extensies van twijfelachtige oorsprong.
- HTTPS “altijd”: typ handmatig "https://" als u twijfelt, kijk dan naar het hangslot en accepteer geen verdachte certificatenAls uw browser u waarschuwt, ga dan niet zomaar verder.
Nuttige oplossingen, referenties en kaders
Check Point biedt VPN's voor toegang op afstand om werknemers te beschermen tegen man-in-the-middle-aanvallen (MitM) en andere bedreigingen. Dit is een voorbeeld van hoe goed beheerde bedrijfs-VPN's de blootstelling aan risico's verminderen.
Specops Password Policy helpt bij het versterken van Active Directory-wachtwoorden en het detecteren van gelekte wachtwoorden (scans versus enorme databases ). In combinatie met Specops Secure Access (MFA) versterkt het de aanmeldbeveiliging.
Kymatio biedt medewerkers cyberrisicobeheer en bewustwording om de blootstelling aan social engineering te minimaliseren, een veelvoorkomend startpunt bij BitM.
Wat betreft inlichtingen en standaarden heeft Google Cloud Threat Intelligence sessiekapingstechnieken in BitM gedocumenteerd, en MITRE CAPEC-701 beschrijft het "Browser-in-the-Middle"-aanvalspatroon. In de academische literatuur gaan werken zoals die van Boffo & Arfaoui , en de eerdergenoemde studies van de Universiteit van Salento , dieper in op het technische model van de aanvaller. Gespecialiseerde journalistieke rapporten hebben campagnes beschreven waarbij BitM-kits via sociale media werden verspreid, wat het idee versterkt dat social engineering de vonk is die alles in gang zet.
Browser-in-the-Middle-aanvallen hebben de spelregels veranderd, omdat ze je internetgebruik transformeren in een voorstelling op het podium van iemand anders : dat van de aanvaller. De combinatie van overtuigende lokmiddelen , externe browsers en de diefstal van sessietokens maakt de impact snel en moeilijk te detecteren. Focussen op gewoontes (URL's controleren, openbare netwerken vermijden voor gevoelige transacties), technologieën (robuuste TLS, VPN, browserisolatie, kortstondige tokens, phishingbestendige MFA) en processen (UEBA, Zero Trust, Red Teaming en training) is de meest realistische manier om risico's te verminderen zonder in paniek te raken.

Index
- 1 Wat is precies een Browser-in-the-Middle (BitM)-aanval?
- 2 Belangrijkste verschillen: MitM vs. BitM vs. MitB (Man-in-the-Browser)
- 3 Anatomie van een BitM-aanval stap voor stap
- 4 Sessies, cookies en tokens: waarom MFA u mogelijk niet redt
- 5 Het cryptografische prisma en de ‘klassieke’ man-in-the-middle-aanval
- 6 Vaak verwante vectoren (MitM en omgeving)
- 7 Casussen en patronen die in de praktijk worden gezien
- 8 Technische en operationele mitigatiestrategieën
- 9 Openbare wifi, e-mail en andere fronten die u niet mag verwaarlozen
- 10 Nuttige oplossingen, referenties en kaders