- Windows 11 mengintegrasikan keselamatan mengikut reka bentuk dan secara lalai, menggabungkan perkakasan yang disahkan, pengesahan tanpa kata laluan dan perlindungan identiti.
- Garis dasar keselamatan Microsoft memudahkan persediaan dan pematuhan, menawarkan piawaian yang terbukti untuk Windows 11 dalam perusahaan.
- Ciri-ciri seperti BitLocker, AppLocker, Device Guard dan Windows Firewall mengukuhkan perlindungan data, aplikasi dan rangkaian pada setiap komputer.
- Pentadbiran moden dengan Intune, akses bersyarat dan penyepaduan awan membolehkan pengurusan keselamatan peranti dan pengguna pada skala besar.
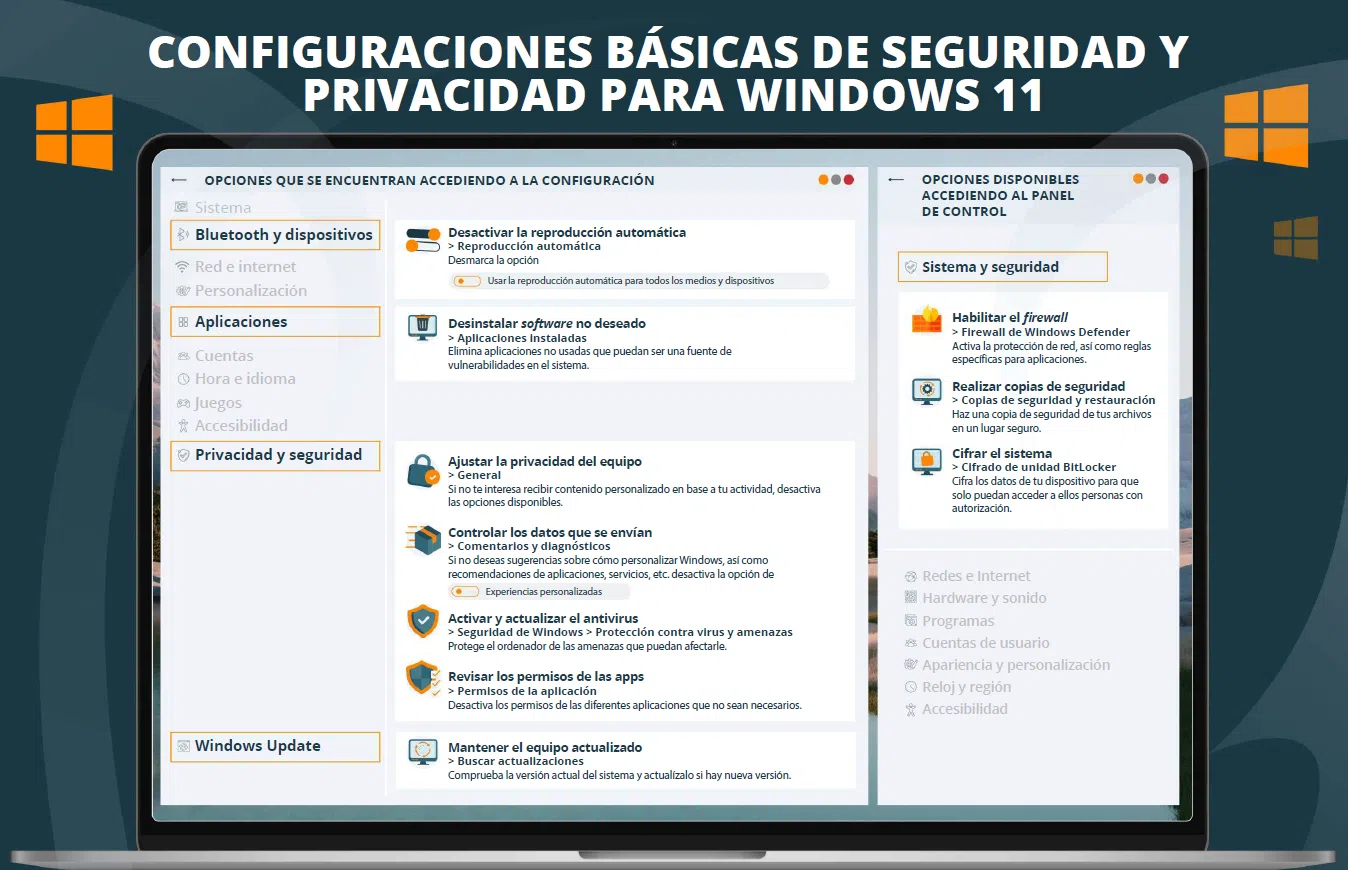
Mengamankan Windows 11 dengan betul dalam persekitaran perniagaan bukan lagi pilihan; ia penting jika anda mahu organisasi anda terus beroperasi dengan lancar. Ancaman terdiri daripada pancingan data asas hingga kecurian identiti lanjutan, ransomware dan pencerobohan e-mel korporat , dan penjenayah siber sentiasa menambah baik taktik mereka. Berita baiknya ialah Windows 11 dilengkapi dengan pertahanan yang direka khusus untuk senario ini, serta petua keselamatan , dengan syarat anda tahu cara menggunakannya dengan berkesan.
Dalam panduan keselamatan Windows 11 untuk perniagaan ini, kami akan mengumpulkan, mengatur dan mempraktikkan semua keupayaan tersebut: daripada melindungi identiti dan data, melalui penyulitan, keselamatan aplikasi dan kawalan akses, kepada garis dasar dan pengurusan keselamatan dengan Intune . Ideanya ialah anda boleh menggunakan kandungan ini sebagai rujukan praktikal untuk mengukuhkan persekitaran anda, walaupun anda tidak mempunyai pasukan keselamatan siber yang besar di belakang anda.
Windows 11 dalam perusahaan: AI, prestasi dan keselamatan sebagai titik permulaan
Windows 11 direka bentuk untuk menjadi nadi persekitaran kerja moden, di mana PC pantas, pintar dan selamat dalam ekosistem yang fleksibel dan boleh diskala . Microsoft telah banyak melabur dalam PC Copilot+, peranti yang dioptimumkan AI dengan tahap perlindungan tertinggi yang ditawarkan oleh Windows, supaya perniagaan boleh menerima pakai teknologi kecerdasan buatan tanpa mewujudkan kelemahan keselamatan.
Secara selari, sistem ini menggabungkan penambahbaikan keselamatan berterusan dengan setiap versi. Transformasi digital, awan dan AI semakin pantas, begitu juga kecanggihan serangan : kecurian kelayakan, kempen pancingan data yang disasarkan, ransomware dan serangan identiti kini menjadi perkara biasa. Windows 11 direka bentuk dengan pemahaman bahawa penyerang bukan sahaja cuba "masuk" melalui rangkaian, tetapi juga menyasarkan orang, aplikasi dan peranti yang menyokong organisasi.
Itulah sebabnya, dalam Windows, keselamatan tidak dianggap sebagai ciri lain yang anda aktifkan atau matikan: ia menjadi asas di mana ciri baharu dibina . Walaupun syarikat anda tidak mempunyai pasukan pakar, sistem itu sendiri bersedia untuk membantu membendung ancaman biasa seperti kecurian identiti, perisian hasad dan kecurian kelayakan serta-merta.
Keselamatan mengikut reka bentuk dan secara lalai: Pendekatan Microsoft terhadap Windows 11
Microsoft secara terbuka telah komited untuk mengutamakan keselamatan melebihi semua pertimbangan lain dalam produk dan perkhidmatannya. Melalui Secure Future Initiative (SFI), puluhan ribu jurutera telah diselaraskan untuk memastikan bahawa semua yang direka, diprogramkan, diuji dan dikendalikan mematuhi kriteria keselamatan yang ketat . Ini memberi kesan langsung kepada Windows 11 dan ekosistem sekitarnya.
Syarikat itu berbangga kerana dapat menganalisis lebih seratus trilion isyarat setiap hari untuk memahami landskap ancaman global dan tingkah laku jenayah siber. Kecerdasan ini digunakan untuk memperhalusi model pengesanan, dasar anti-penipuan dan kawalan teknikal , sehingga berjaya menyekat percubaan penipuan bernilai berbilion dolar dalam satu tahun hasil daripada dasar dan enjin pengesanan baharu.
Pendekatan "selamat melalui reka bentuk" dan "selamat secara lalai" ini bermaksud keselamatan disepadukan dari fasa konsep produk , bukan sebagai tambahan kemudian. Matlamatnya adalah untuk peralatan tiba di syarikat dengan konfigurasi yang selamat dari awal, tanpa memerlukan proses pengerasan yang ekstrem untuk mencapai tahap perlindungan asas.
Falsafah ini diaplikasikan merentasi semua edisi Windows: Home, Pro, Enterprise, Enterprise IoT dan Education . Perkakasan dan perisian berfungsi bersama untuk mengoptimumkan perlindungan, dan di bahagian atas piramid tersebut ialah peranti Copilot+, yang menggabungkan langkah-langkah lanjutan seperti PC Secure Core, pemproses keselamatan Microsoft Pluton dan mekanisme log masuk yang diperkukuh secara lalai.
Keselamatan hujung ke hujung moden: pengurusan, awan dan automasi
Dalam persekitaran korporat, mempunyai ciri keselamatan yang baik tidak mencukupi jika mengurusnya adalah mimpi ngeri. Windows 11 direka bentuk untuk memudahkan pentadbiran pada skala besar sambil meningkatkan tahap perlindungan pada masa yang sama . Digabungkan dengan Microsoft Intune dan penyelesaian pengurusan moden yang lain, ia membolehkan anda mengurus ratusan atau ribuan peranti dengan templat dan dasar terpadu.
Integrasi dengan perkhidmatan seperti Microsoft Defender, Entra ID (dahulunya Azure AD) dan Intune membuka pintu kepada senario yang hebat: pengesahan tanpa kata laluan, dasar keselamatan terperinci mengikut peranti atau jenis pengguna dan akses bersyarat berdasarkan status peranti. Semua ini mengurangkan permukaan serangan dan memudahkan untuk menggunakan langkah keselamatan yang konsisten merentasi komputer riba, desktop dan peranti jauh.
Elemen utama ialah Windows Backup untuk organisasi, yang mengautomasikan sandaran data pengguna, tetapan dan penyesuaian ke awan , termasuk keupayaan untuk membuat sandaran pendaftaran . Dengan cara ini, jika peranti disulitkan oleh ransomware, hilang atau dikompromi, pemulihan bergantung pada identiti dan data yang dilindungi tanpa terlalu bergantung pada peranti fizikal.
Pada masa yang sama, ciri seperti Windows Autopatch dan hotpatch mengautomasikan pengedaran kemas kini Windows dan Microsoft 365 , termasuk tampalan keselamatan, kemas kini pemacu dan perisian tegar. Mekanisme hotpatch juga membolehkan kemas kini kritikal tertentu digunakan tanpa memerlukan permulaan semula sistem, membantu mengekalkan pematuhan tanpa mengganggu produktiviti.
Dengan ketibaan ejen Microsoft Security Copilot khusus yang disepadukan ke dalam Intune dan alatan lain, penyiasatan insiden, pengesanan ancaman dan pemulihan semakin bergantung pada AI dan alatan pengauditan keselamatan . Ini dapat menjimatkan masa yang ketara untuk pasukan IT yang sebaliknya perlu menganalisis peristiwa, amaran dan log secara manual tanpa konteks yang jelas.
Keutamaan keselamatan utama dalam Windows 11 untuk perniagaan
Apabila membincangkan keselamatan dalam Windows 11 untuk organisasi, kita boleh mengumpulkan keutamaan kepada beberapa kategori. Yang paling penting ialah perlindungan identiti dan data, keselamatan aplikasi, kawalan akses berdasarkan keadaan peranti dan perlindungan cip-ke-awan . Setiap bidang ini bergantung pada teknologi sistem tertentu dan perkhidmatan Microsoft 365.
Pendekatan berlapis bermaksud bahawa walaupun penyerang berjaya menembusi pertahanan tertentu, mereka akan menghadapi mekanisme tambahan yang menghalang kemajuan selanjutnya dengan ketara . Ini adalah asas persekitaran yang berdaya tahan, di mana satu pelanggaran atau salah konfigurasi tidak serta-merta diterjemahkan kepada bencana berskala besar.
Perlindungan identiti dan data dalam Windows 11
Pekerja merupakan sasaran utama bagi banyak serangan. Kata laluan kitar semula, nota dengan kata laluan yang ditinggalkan di atas meja, e-mel pancingan data yang kelihatan sah… Perlindungan identiti telah menjadi keutamaan utama bagi perniagaan . Windows 11 merangkumi beberapa keupayaan yang direka untuk meminimumkan kesan amalan tidak selamat ini.
Pertama, tumpuan diberikan kepada pengesahan tanpa kata laluan menggunakan Windows Hello untuk perniagaan . Daripada bergantung pada kata laluan yang diingati pengguna (dan yang boleh dicuri), faktor seperti pengecaman wajah, pengimbasan cap jari atau PIN yang dipautkan ke peranti dan dilindungi oleh perkakasan (TPM 2.0) digunakan. Ini dapat mengurangkan kemungkinan kata laluan yang bocor digunakan untuk mengakses komputer korporat.
Keselamatan Daftar Masuk (ESS) yang Dipertingkatkan mengukuhkan proses ini dengan menambah lapisan pengesahan tambahan dan mengurangkan risiko penyerang memanipulasi aliran pengesahan . Identiti dilindungi selanjutnya dengan ciri seperti kunci laluan , yang menggantikan kata laluan tradisional dengan kelayakan yang dikaitkan dengan peranti perkakasan yang selamat.
Di samping itu, Windows 11 menawarkan perlindungan lanjutan terhadap percubaan kecurian identiti, menggabungkan mekanisme yang disokong perkakasan yang telah terbukti dapat mengurangkan kes kecurian identiti yang dilaporkan dengan ketara. Gabungan pengesahan yang kukuh, perkakasan yang selamat dan pengesanan pancingan data ini bermakna walaupun berlaku ralat manusia, kemungkinan pencerobohan adalah jauh lebih rendah.
Berkenaan data, sistem ini disepadukan dengan fungsi pengelasan, perlindungan dan kawalan akses secara tempatan dan dalam awan. Ideanya adalah maklumat sensitif kekal dilindungi walaupun selepas meninggalkan peranti asal , dengan menggunakan label, penyulitan dan sekatan penggunaan yang dibawa bersama dokumen atau fail.
Langkah keselamatan aplikasi: kawalan, tandatangan dan keistimewaan paling minimum
Satu lagi bidang kritikal ialah perisian yang dijalankan pada komputer. Tidak semua risiko berasal daripada pelayar; banyak kelemahan bermula dengan aplikasi yang tidak dibenarkan atau berniat jahat yang menyusup masuk ke dalam sistem. Windows 11 menggabungkan kawalan yang mantap untuk menentukan kod yang dibenarkan dan dalam keadaan apa.
Ciri Tandatangan Dipercayai membantu pembangun atau vendor dalaman menandatangani aplikasi mereka dengan mudah, mengesahkan kesahihan dan integritinya . Ciri ini disepadukan dengan lancar dengan Kawalan Apl dan mekanisme lain seperti AppLocker atau Device Guard, membolehkan penciptaan peraturan yang sangat tepat berdasarkan penerbit, laluan atau hash fail boleh laku.
Secara selari, Windows 11 memperkukuh prinsip keistimewaan paling minimum: idea bahawa setiap pengguna, proses atau perkhidmatan hanya perlu mempunyai kebenaran yang diperlukan . Dengan menggabungkan Kawalan Akaun Pengguna (UAC), Dasar Kumpulan dan dasar keselamatan dalam Intune, bilangan pengguna yang mempunyai hak pentadbiran adalah terhad dan kesan menjalankan perisian yang berpotensi berbahaya adalah terhad, bergantung pada alat seperti AccessChk.
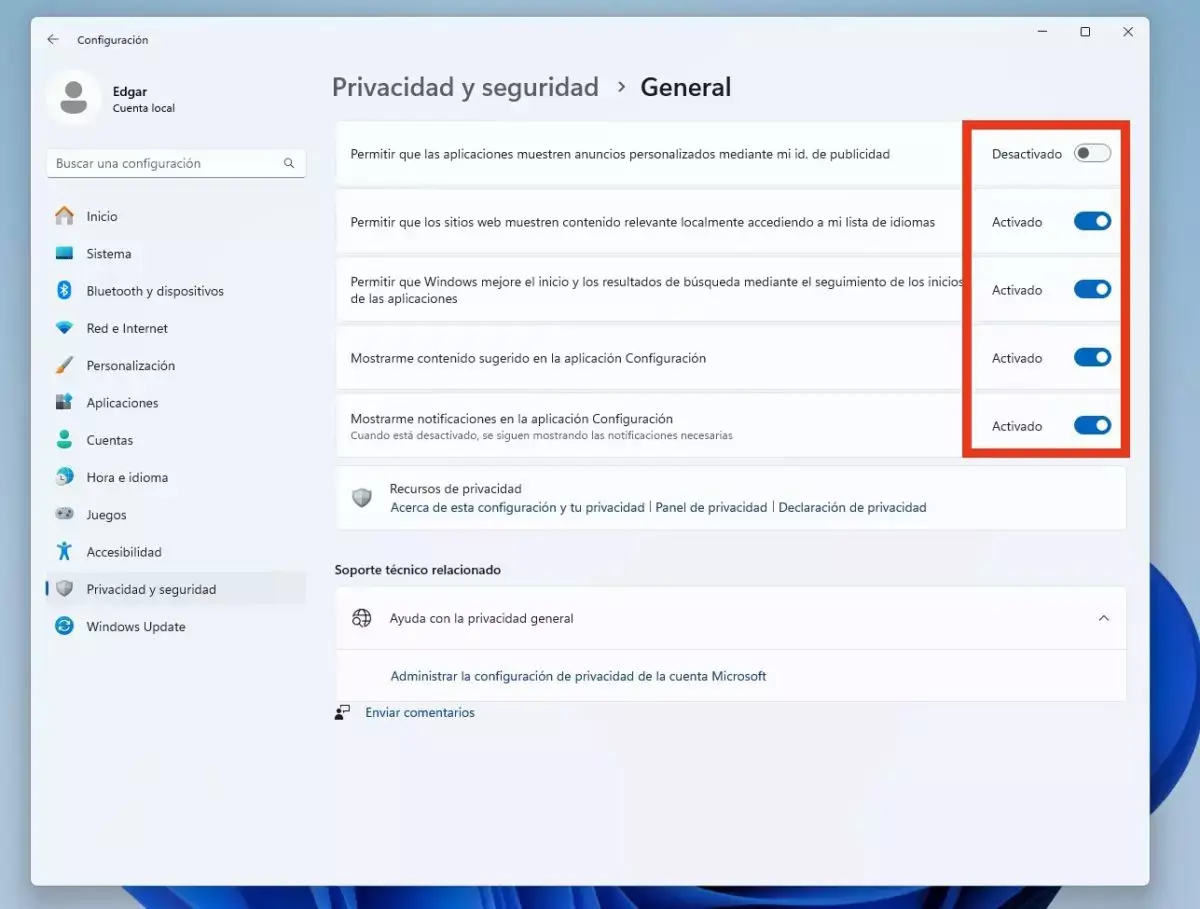
Kawalan privasi terbina dalam membolehkan anda melaraskan data yang boleh dikumpulkan oleh aplikasi dan cara ia dikongsi, memberikan pilihan ketelusan dan konfigurasi yang membantu anda memenuhi peraturan dan keperluan audit . Ini memberikan keyakinan kepada pegawai pematuhan bahawa data perniagaan penting tidak didedahkan secara cuai kepada pihak ketiga.
Status peranti, akses bersyarat dan kerja jarak jauh yang selamat
Dalam model kerja hibrid, dengan komputer riba yang bersambung dari mana-mana rangkaian, hanya mengesahkan identiti pengguna tidak lagi mencukupi . Anda juga perlu mengetahui sama ada peranti yang mereka gunakan untuk bersambung memenuhi keperluan keselamatan yang ditetapkan oleh syarikat.
Windows 11 memudahkan pengesahan ini hasil daripada pendekatan "cip-ke-awan" dan penyepaduannya dengan platform seperti Intune dan Entra ID. Dasar akses bersyarat membenarkan, contohnya, menyekat akses jika komputer tidak disulitkan, tidak mempunyai perisian antivirus terkini atau tidak memenuhi garis dasar keselamatan . Ini membantu mengurangkan permukaan serangan peranti yang tidak terkawal.
Garis dasar keselamatan yang komprehensif menyediakan rujukan konfigurasi yang boleh digunakan pada kumpulan peranti yang berbeza, memastikan semua peranti yang diurus memenuhi piawaian perlindungan minimum . Syarikat yang menerima pakai peranti Copilot+ dan pengurusan moden menjangkakan pengurangan ketara (sehingga kira-kira 30%) dalam masa yang diluangkan untuk mengurus dan mendiagnosis peranti, hasil daripada peningkatan kebolehpercayaan dan keupayaan proaktif.
Pendekatan ini bermakna pengguna boleh bekerja dari mana-mana sahaja tanpa perlu menjejaskan keselamatan jabatan IT. Keseimbangan antara produktiviti dan perlindungan bergantung pada automasi, diagnostik jarak jauh dan dasar yang konsisten , bukannya pemeriksaan manual, setiap kes.
Senario keselamatan cip-ke-awan dan PC Awan
Ungkapan "cip ke awan" dengan tepat meringkaskan idea bahawa perlindungan mesti ada daripada perkakasan itu sendiri hinggalah kepada perkhidmatan awan yang digunakan oleh organisasi. Dengan Windows 11, perkakasan yang disahkan (TPM 2.0, Secure Boot, Pluton pada peranti tertentu) membantu mengamankan kernel sistem pengendalian dan rantaian but.
Selain asas perkakasan itu, Windows 11 melaksanakan teknologi seperti pengasingan kernel , integriti memori, but terukur dan pembalakan integriti, yang menjadikannya sangat sukar bagi penyerang untuk memasang rootkit atau memanipulasi komponen kritikal tanpa dikesan. Apabila ciri-ciri ini diaktifkan mengikut garis dasar yang disyorkan, sistem menjadi lebih berdaya tahan terhadap ancaman lanjutan.
Model ini dilengkapi dengan penyelesaian awan seperti Windows 365, yang dikenali sebagai PC Awan . Dalam senario ini, desktop korporat berjalan dalam awan Microsoft dan pengguna boleh mengaksesnya dari hampir mana-mana peranti. Keselamatan Windows meliputi infrastruktur awan, menyediakan kebolehskalaan, pengasingan dan pilihan pemulihan yang sangat tangkas.
Bagi sesetengah syarikat, memindahkan beberapa stesen kerja ke Windows 365 boleh menjadi cara yang berkesan untuk mengurangkan risiko pada peranti yang tidak dipercayai atau dalam persekitaran pertukaran data yang tinggi , kerana data kekal dalam persekitaran awan dan tidak disimpan secara berterusan pada titik akhir.
Garis dasar keselamatan: standard yang disyorkan untuk Windows 11
Di luar fungsi dalaman sistem, salah satu sumber paling berkuasa yang disediakan oleh Microsoft ialah garis dasar keselamatannya . Ini adalah set konfigurasi yang disyorkan yang mencerminkan pengetahuan terkumpul pasukan kejuruteraan, rakan kongsi dan pelanggan tentang cara mengkonfigurasi Windows dan produk lain untuk menahan ancaman semasa.
Windows dan Windows Server direka bentuk untuk menjadi agak selamat sejak dari awal, tetapi banyak organisasi mahukan kawalan yang lebih terperinci ke atas tetapan keselamatan . Masalahnya ialah terdapat beribu-ribu pilihan yang mungkin: dalam versi sebelumnya, terdapat lebih 3.000 tetapan Dasar Kumpulan untuk Windows sahaja, tidak termasuk lebih daripada 1.800 untuk Internet Explorer sahaja. Menganalisis setiap tetapan satu persatu adalah mustahil.
Garis dasar keselamatan menangani kerumitan ini dengan menyediakan satu set nilai yang disyorkan, berserta penjelasan tentang impaknya. Ia direka bentuk untuk organisasi yang diurus dengan baik dan mementingkan keselamatan di mana pengguna standard tidak mempunyai keistimewaan pentadbiran. Konfigurasi garis dasar hanya digunakan jika ia mengurangkan ancaman sebenar dan tidak menimbulkan masalah operasi yang lebih teruk daripada risiko yang bertujuan untuk dibetulkan.
Satu prinsip penting ialah garis dasar hanya menguatkuasakan nilai lalai apabila terdapat risiko sebenar bahawa pengguna yang dibenarkan boleh mengubahnya kepada keadaan yang tidak selamat. Jika pengguna yang tidak berhak boleh meninggalkan sesuatu dalam keadaan berbahaya, garis dasar akan membetulkannya . Dan jika keistimewaan pentadbir diperlukan untuk mengubahnya, nilai yang disyorkan hanya dikuatkuasakan jika adalah munasabah bahawa pentadbir yang tidak dimaklumkan boleh salah mengkonfigurasinya.
Edisi dan lesen Windows yang menyokong garis dasar
Garis dasar keselamatan Microsoft disokong oleh beberapa edisi Windows 10 dan Windows 11. Bagi Windows 11, edisi Pro, Enterprise, Pro Education/SE dan Education secara rasminya menyokong garis dasar ini , yang meliputi kebanyakan senario perusahaan dan pendidikan.
Berkenaan pelesenan, garis dasar disertakan dalam lesen standard untuk Windows Pro/Pro Education/SE, Windows Enterprise E3 dan E5, serta Windows Education A3 dan A5 . Ia bukan ciri berbayar yang berasingan, tetapi sebaliknya merupakan kelebihan yang boleh dimanfaatkan selagi organisasi mempunyai edisi yang disokong.
Jika anda perlu menyelidiki butiran pelesenan dengan lebih mendalam, Microsoft mengekalkan dokumentasi khusus mengenai pilihan pelesenan Windows, tetapi dari segi praktikal, hampir semua persekitaran korporat dengan Windows Pro atau Enterprise boleh menggunakan garis dasar ini tanpa masalah.
Penggunaan praktikal garis dasar: pematuhan, konfigurasi dan MDM
Garis dasar berfungsi, pertama sekali, untuk mengesahkan bahawa pengguna dan peranti mematuhi konfigurasi keselamatan yang ditakrifkan oleh organisasi . Dalam erti kata lain, ia bukan sahaja membimbing konfigurasi awal tetapi juga membolehkan pengauditan dan pengesahan bahawa peranti tidak menyimpang daripada piawaian tersebut dari semasa ke semasa.
Ia juga boleh digunakan secara langsung sebagai templat untuk menetapkan nilai konfigurasi secara pukal. Alat seperti Dasar Kumpulan (GPO), Pengurus Konfigurasi Microsoft atau Microsoft Intune membolehkan anda mengimport atau meniru garis dasar ini, secara automatik menggunakan pilihan yang disyorkan pada semua peranti dalam kumpulan tertentu.
Untuk memudahkan lagi keadaan, Microsoft menawarkan garis dasar dalam pelbagai format habis guna, termasuk sandaran Objek Dasar Kumpulan dan profil Pengurusan Peranti Mudah Alih (MDM) . Garis dasar MDM berfungsi sama seperti garis dasar berasaskan GPO tetapi direka bentuk untuk penyepaduan mudah dengan platform seperti Intune.
Dalam senario di mana peranti Windows 10 dan Windows 11 diuruskan menggunakan Intune, garis dasar keselamatan yang sepadan boleh dipilih terus dalam portal . Ini memudahkan untuk melihat tetapan khusus yang digunakan, menyemak penerangannya dan melaraskan butiran kecil jika perlu untuk disesuaikan dengan keperluan dalaman.
Penyulitan, BitLocker dan prestasi dalam Windows 11
Penyulitan peranti merupakan asas kepada sebarang strategi perlindungan data. Dalam Windows 11, BitLocker kekal sebagai alat utama untuk menyulitkan cakera keras dan mencegah akses tanpa kebenaran sekiranya berlaku kecurian atau kehilangan komputer . Walau bagaimanapun, adalah penting untuk mempertimbangkan impak prestasi dan keperluan perkakasan.
Menurut Microsoft, mendayakan BitLocker pada cakera keras tradisional boleh mengakibatkan pengurangan prestasi akses kira-kira 3% hingga 5% . Kesan ini boleh diterima sepenuhnya pada kebanyakan sistem moden, tetapi ia harus dipertimbangkan dalam persekitaran dengan keperluan I/O yang sangat mencabar atau dengan perkakasan yang sangat terhad.
BitLocker memerlukan elemen perkakasan dan konfigurasi tertentu untuk berfungsi dengan selamat: biasanya cip TPM, But Selamat diaktifkan dan partition sistem yang dikonfigurasikan dengan betul . Memenuhi syarat-syarat ini membolehkan anda memanfaatkan ciri-ciri canggih seperti buka kunci automatik berasaskan perkakasan dan perlindungan gangguan but.
Dalam persekitaran luar talian atau dengan pemacu boleh tanggal, memilih kaedah penyulitan yang betul juga penting, kerana kaedah tertentu boleh memberi impak yang lebih besar terhadap pengalaman pengguna . Di sinilah keseimbangan antara prestasi dan tahap perlindungan yang diingini memainkan peranan, sesuatu yang harus dipertimbangkan dalam dasar keselamatan syarikat.
Kemas kini keselamatan dan Kemas Kini Windows dalam persekitaran korporat
Untuk memastikan Windows 11 stabil dan selamat, adalah penting untuk menggunakan kemas kini secara berkala . Perkhidmatan Kemas Kini Windows mengurus muat turun dan pemasangan tampalan apabila peranti mempunyai sambungan internet, dan akan mencuba semula secara automatik jika sambungan terputus semasa proses tersebut.
Apabila pengguna disambungkan ke rangkaian dengan data terhad atau dibilkan (seperti 3G atau 4G), Windows 11 biasanya menangguhkan muat turun kemas kini di latar belakang sehingga komputer bersambung ke rangkaian Wi-Fi yang lebih sesuai. Pengecualiannya ialah kemas kini keselamatan yang penting: dalam kes ini, sistem mungkin mengutamakan muat turun mereka walaupun pada rangkaian berkos tinggi untuk mengelakkan komputer daripada terdedah.
Dalam konteks perniagaan, pendekatan yang ideal adalah dengan menggabungkan Windows Update dengan alatan seperti Intune, Windows Update for Business atau Configuration Manager untuk mengawal bila dan bagaimana tampalan diedarkan . Ini membolehkan anda mengumpulkan komputer ke dalam cincin kemas kini, menguji perubahan pada subset peranti dan mengurangkan risiko kemas kini yang bermasalah yang memberi kesan kepada seluruh organisasi sekaligus.
Autopatch, yang disebut sebelum ini, mengautomasikan sebahagian besar logik ini, supaya organisasi boleh mewakilkan sebahagian besar pengaturan kemas kini kepada Microsoft , tanpa melepaskan kawalan yang diperlukan dalam persekitaran kritikal.
Kawalan aplikasi: AppLocker dan Device Guard
Selain Kawalan Aplikasi Windows untuk Perniagaan, teknologi seperti AppLocker dan Device Guard kekal sangat berguna dalam banyak persekitaran . AppLocker membolehkan anda menentukan peraturan yang mengawal aplikasi dan skrip yang boleh dijalankan, berdasarkan pengilang, tandatangan digital, laluan atau hash fail.
Contohnya, sesebuah organisasi boleh mewujudkan dasar yang hanya membenarkan pelaksanaan perisian yang ditandatangani oleh pengeluar tertentu , seperti Microsoft atau vendor syarikat itu sendiri, sekali gus menyekat aplikasi yang tidak dibenarkan walaupun pengguna mempunyai kebenaran untuk memasangnya secara setempat.
Device Guard melangkah lebih jauh, mewujudkan model yang dipercayai untuk aplikasi yang telah dinilai dan ditandatangani dengan betul. Kelulusan perisian di bawah Device Guard dicapai apabila aplikasi ditandatangani dengan sijil daripada Microsoft Store, infrastruktur kunci awam (PKI) organisasi atau pihak berkuasa sijil yang dipercayai.
Peranti yang dilindungi Device Guard boleh dipusatkan menggunakan alat pengurusan peranti seperti Intune atau Configuration Manager, yang menentukan katalog aplikasi yang dibenarkan dan memastikan bahawa sebarang perisian di luar senarai tersebut tidak dapat dijalankan walaupun ia sampai ke peranti tersebut.
Windows Firewall dan Keselamatan Rangkaian
Windows Firewall kekal sebagai elemen penting dalam melindungi rangkaian setiap komputer . Tetapan asasnya boleh diakses daripada Panel Kawalan, manakala konsol "Windows Firewall dengan Keselamatan Lanjutan" tersedia dalam Alatan Windows atau melalui pilihan lanjutan dalam antara muka firewall.
Konsol lanjutan membolehkan anda menentukan peraturan masuk dan keluar yang sangat terperinci, yang dipautkan kepada port rangkaian terbuka , protokol, program tertentu, profil rangkaian (domain, persendirian, awam) atau alamat IP. Ini membolehkan anda menyesuaikan dasar dengan keperluan sebenar organisasi, menyekat perkhidmatan yang tidak perlu dan mengurangkan permukaan serangan yang terdedah.
Digabungkan dengan Dasar Kumpulan atau profil Intune, Windows Firewall boleh diuruskan secara berpusat, memastikan semua komputer mematuhi satu set peraturan yang konsisten . Ini amat penting dalam persekitaran kerja jarak jauh, di mana komputer mungkin disambungkan ke rangkaian yang tidak dipercayai dan lebih bergantung pada firewall tempatan mereka.
Mengintegrasikan peraturan firewall dengan penyelesaian lain seperti Microsoft Defender untuk Endpoint juga membolehkan anda menghubungkan peristiwa, mengesan corak serangan pada peringkat rangkaian dan bertindak balas secara automatik dengan menyekat trafik yang mencurigakan atau mengasingkan komputer yang dikompromi.
Set keupayaan yang komprehensif ini menjadikan Windows 11 platform yang sangat mantap untuk perniagaan yang ingin mengurangkan risiko tanpa mengorbankan fleksibiliti. Dengan menggabungkan pengesahan, penyulitan, kawalan aplikasi, garis dasar keselamatan dan pengurusan moden yang kukuh , adalah mungkin untuk membina persekitaran di mana anda boleh bekerja dengan yakin, mengetahui bahawa lapisan perlindungan berturut-turut bersedia untuk mengambil alih sekiranya berlaku masalah.


Penulis yang bersemangat tentang dunia bait dan teknologi secara umum. Saya suka berkongsi pengetahuan saya melalui penulisan, dan itulah yang akan saya lakukan dalam blog ini, menunjukkan kepada anda semua perkara yang paling menarik tentang alat, perisian, perkakasan, trend teknologi dan banyak lagi. Matlamat saya adalah untuk membantu anda mengemudi dunia digital dengan cara yang mudah dan menghiburkan.