- Simplewall menggunakan penapis dengan WFP, wujud bersama dengan firewall Windows dan menyediakan mod sekatan bagi setiap aplikasi.
- Windows Firewall menawarkan kawalan dua hala, profil, balak dan peraturan mengikut program, pelabuhan, perkhidmatan dan protokol.
- Pendekatan berlapis (Windows + Simplewall) meningkatkan privasi, mengurangkan telemetri dan mengekalkan keserasian.
- Keselamatan dilengkapkan dengan amalan yang baik: penghala, kemas kini, antivirus yang disahkan dan VPN pada rangkaian awam.
Apabila kita bekerja dalam talian, risiko sentiasa mengintai, dan ia bukanlah sesuatu yang perlu ditangguhkan. Firewall yang dikonfigurasikan dengan baik, di bawah kawalan pengguna, adalah salah satu perisai yang membuat perbezaan besar terhadap sambungan yang tidak diingini, program berniat jahat dan serangan oportunis.
Itulah sebabnya Simplewall dan Windows Firewall itu sendiri patut diteliti dengan lebih teliti . Gabungan Windows Filtering Platform (WFP) dan peraturan yang jelas membolehkan anda memutuskan apa yang masuk dan keluar dari komputer anda dengan mudah dan senang, tanpa perlu bersusah payah dengan menu samar.
Firewall: Apakah itu dan cara ia melindungi anda
Firewall umpama pengawal di pintu rangkaian anda, yang menentukan paket mana yang melaluinya dan yang tidak. Tugasnya adalah untuk membenarkan atau menolak trafik berdasarkan peraturan yang anda tentukan: mengikut program, port, protokol, alamat IP sumber atau destinasi, dsb.
Pada rangkaian setempat yang dipercayai, pendekatan yang lebih permisif sering diutamakan, tetapi perhatikan nuansanya: jika anda menanda rangkaian anda sebagai awam, Windows akan mengenakan dasar yang lebih ketat secara lalai . Ini sejajar dengan tembok api Stateful Packet Inspection (SPI), yang membenarkan respons kepada trafik yang berasal daripada anda dan menyekat sambungan yang tidak diminta.
Terdapat dua pendekatan biasa apabila menetapkan peraturan tersirat yang terakhir: permisif (benarkan semua kecuali apa yang anda sekat) dan restriktif (tolak semua kecuali apa yang anda benarkan) . Yang pertama sesuai dengan banyak senario LAN; yang kedua adalah perkara biasa dalam WAN atau apabila peralatan berada di rangkaian awam.
Untuk mengelakkan sesat semasa membuat peraturan, sentiasa pertimbangkan arah trafik. Trafik masuk dan keluar tidak sama, begitu juga alamat IP tempatan dan jauh . Membuat kesilapan di sini bermaksud membuat peraturan yang tidak pernah terpakai, dan ini berlaku lebih kerap daripada yang anda sangkakan.
Apa yang ditawarkan oleh Windows Firewall
Firewall Windows telah berkembang selama bertahun-tahun dan kini merupakan alat yang agak komprehensif; mempelajari cara mengkonfigurasinya dengan betul adalah sangat membantu. Ia membolehkan anda mengawal trafik masuk dan keluar dengan peraturan terperinci , menyekat atau membenarkan paket berdasarkan IP, protokol atau port tertentu.
Ia juga termasuk pemantauan dan pelaporan untuk pengauditan peristiwa. Log keselamatan membantu mendedahkan anomali , memahami mengapa sesuatu tidak bersambung dan menyahpepijat peraturan yang bermasalah.
Satu lagi kelebihan utama ialah sokongannya untuk profil rangkaian: domain, persendirian dan awam. Firewall secara automatik menyesuaikan kelakuannya dengan persekitaran yang anda sambungkan, mengimbangi perlindungan dan kemudahan.
Ia juga berintegrasi dengan lapisan pertahanan lain seperti Microsoft Defender. Hasilnya adalah perlindungan yang lebih holistik yang menggabungkan antiperisian hasad dan penapisan rangkaian.
Seperti mana-mana teknologi, ia tidak sempurna dan mempunyai kelemahannya. Menganalisis paket menggunakan sumber, dan mengekalkan peraturan boleh menjadi rumit jika anda tidak biasa dengannya. Walaupun begitu, apabila dikonfigurasikan dengan betul, ia mencukupi untuk kebanyakan senario rumah dan perniagaan kecil.
Tetapan lanjutan dalam Windows: tempat untuk mengetik dan perkara yang dilakukan oleh setiap perkara
Untuk bermula, pergi ke Panel Kawalan dan buka Windows Defender Firewall ; kemudian klik pada Tetapan lanjutan. Ini akan membuka konsol dengan Peraturan Masuk, Peraturan Keluar dan Pemantauan , serta sifat untuk setiap profil.
Secara lalai, ketiga-tiga profil (domain, persendirian dan awam) berkongsi satu prinsip: trafik masuk disekat melainkan ia sepadan dengan peraturan . Trafik keluar biasanya permisif melainkan anda telah mencipta sekatan tertentu.
Daripada Ciri-ciri Tembok Api Windows Defender, anda boleh memperhalusi tetapan mengikut profil. Dayakan atau lumpuhkan tembok api , ubah dasar masuk/keluar, laraskan pemberitahuan dan tentukan fail log supaya peristiwa direkodkan di tempat yang anda mahu.
Anda juga boleh menentukan cara mengendalikan sambungan IPsec atau desktop jauh . Terowong yang disahkan adalah andal dan sekatan tertentu boleh dilonggarkan jika situasi anda memerlukannya, jadi semak bahagian itu jika anda menggunakan VPN korporat.
Dalam Pemantauan, anda akan melihat semua peraturan aktif dan parameternya. Klik kanan dan pilihan Properties membolehkan anda mengedit sebarang butiran tanpa mencipta semula peraturan dari awal, yang mempercepatkan penalaan halus dengan ketara.
Jenis peraturan dalam tembok api Windows
Apabila anda mencipta peraturan baharu (Peraturan baharu dalam input atau output), anda akan melihat empat jenis yang tersedia. Memilih jenis yang betul menjimatkan masa dan mengelakkan ralat kerana setiap wizard membimbing anda melalui medan yang berbeza.
Peraturan Port: Menapis TCP atau UDP mengikut nombor port. Anda boleh menggunakan senarai (21, 20, 22) atau julat (5000-5100) dalam peraturan yang sama . Sangat berguna untuk perkhidmatan yang diketahui atau mendiagnosis port tertentu.
Peraturan Pratakrif: Windows menyertakan peraturan untuk perkhidmatannya sendiri. Mendayakan atau melumpuhkan peraturan ini mempercepatkan pengurusan fungsi sistem tanpa perlu membina peraturan dari awal.
Peraturan Tersuai: Ia adalah pisau Swiss Army. Ia membolehkan anda menala halus mengikut protokol (TCP, UDP, ICMPv4, ICMPv6, GRE, HOPOPT, IGMP, IPv6-Route, IPv6-NoNxt, IPv6-Opts, VRRP, PGM, L2TP, dll.) , mengikut port tempatan dan jauh, dan mengikut julat alamat.
Dalam skop, anda boleh menentukan alamat IP tempatan dan jauh, subnet dan julat. Pilih "Alamat IP ini" dan gunakan Tambah untuk memasukkan subnet atau julat sumber dan destinasi.
Wizard sentiasa mengakhiri dengan tindakan (benarkan, benarkan jika selamat, sekat), profil aplikasi (domain/swasta/awam) dan nama peraturan. Gunakan penerangan yang jelas untuk mengenal pasti niat dengan cepat tanpa membaca semula semua butiran.
Buka dan sekat port mengikut folder: kes praktikal
Untuk membuka port tertentu, pergi ke Tetapan Lanjutan, cipta peraturan masuk tersuai dan tentukan port TCP atau UDP. Ingat untuk meniru port keluar jika aliran memerlukannya dan pilih profil tempat ia perlu digunakan.
Jika sesuatu berhenti berfungsi, lumpuhkan peraturan tersebut buat sementara waktu dengan mengklik kanan untuk melihat sama ada itu puncanya. Mendayakannya semula atau melaraskan port dan alamat selalunya menyelesaikan masalah tanpa perlu memadamkannya.
Ingin menyekat keseluruhan folder (contohnya, suit yang dipasang dalam laluan yang sama)? Dengan alat seperti Fab Firewall, anda boleh menambah kandungan folder dan meminta utiliti tersebut mencipta peraturan individu dalam Windows. Ini membolehkan anda serta-merta memutuskan akses internet kepada semua fail boleh laku dalam laluan tersebut dan menjimatkan masa jika anda mengurus banyak aplikasi dalam direktori yang sama.
Di latar belakang, Fab Firewall menambah atau mengalih keluar peraturan pada firewall Windows itu sendiri, jadi semuanya kelihatan dalam konsol peraturan. Ia merupakan pendekatan praktikal apabila anda lebih suka berfikir dari segi folder dan bukannya fail individu.
Simplewall: apa itu dan apa itu bukan
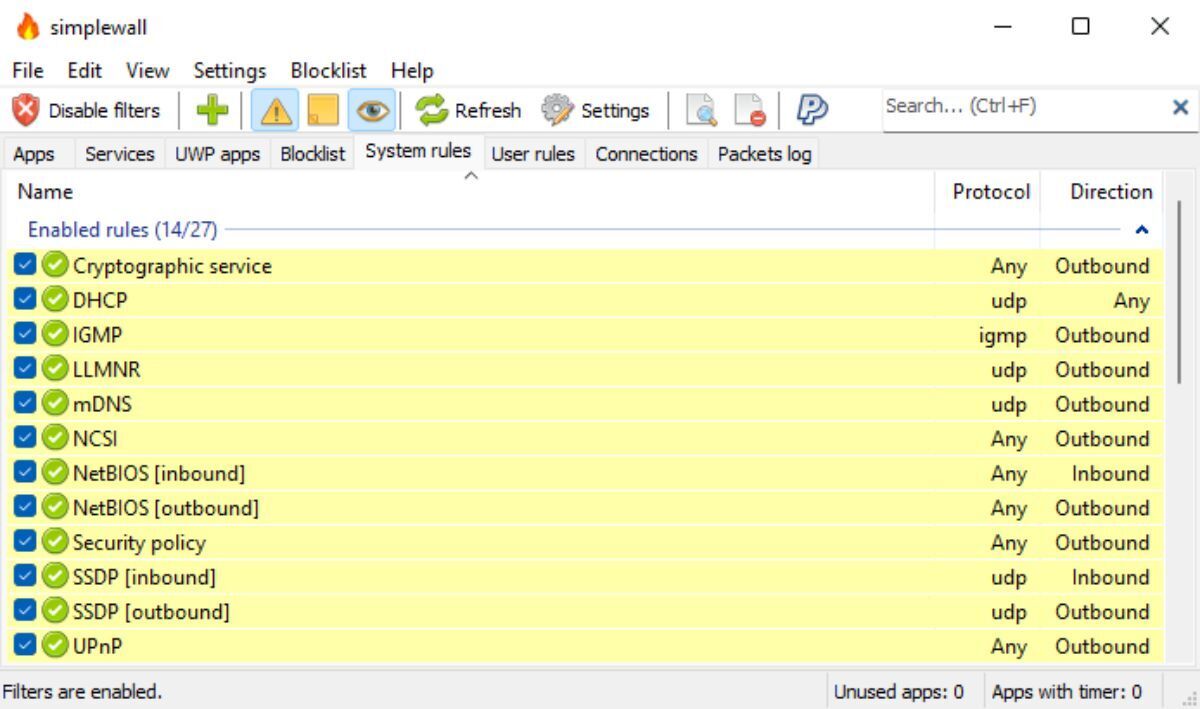
Simplewall ialah utiliti sumber terbuka yang ringan yang memanfaatkan Platform Penapisan Windows (WFP). Ia bukan antara muka kepada Windows Firewall dan tidak mengubah konfigurasi dalamannya ; ia berfungsi secara selari, menggunakan penapis peringkat sistem melalui WFP.
Salah satu kelebihannya ialah ia boleh wujud bersama tembok api Windows yang aktif. Alat ini bermula "kosong" dan tidak melakukan apa-apa sehingga anda mengaktifkan penapis , di mana ia memasuki mod yang benar-benar terhad: semuanya disekat kecuali apa yang anda benarkan.
Pada mulanya, anda akan melihat gesaan yang meminta kebenaran untuk sambungan baharu. Anda boleh membenarkan atau menyekatnya, dan Simplewall menyimpan keputusan anda (jika anda menukar laluan boleh laku, ia akan bertanya sekali lagi). Ini mengurangkan kerumitan sebaik sahaja senarai aplikasi anda diwujudkan.
Ia termasuk senarai sekatan privasi untuk mengurangkan telemetri dan perkhidmatan yang bising. Ia menampilkan pembalakan paket yang tercicir , sokongan untuk perkhidmatan dan Microsoft Store , keserasian IPv6 dan terjemahan, termasuk bahasa Sepanyol.
Terdapat peraturan kekal (yang berterusan sehingga anda mengubahnya) dan peraturan sementara (yang dihapuskan semasa dimulakan semula). Jika Simplewall tidak aktif dengan penapis dipasang, trafik mungkin disekat bergantung pada konfigurasi anda , jadi sebaiknya biarkan ia berjalan semasa sistem mengurus sambungan anda.
Muat turun, pasang dan sediakan Simplewall
Muat turunnya dari laman web rasminya atau GitHub dalam versi yang boleh dipasang atau mudah alih. Program ini hanya memerlukan sedikit ruang dan edisi mudah alih sesuai untuk pentadbir atau pasukan sokongan yang membawa alatan mereka pada pemacu USB.
Kali pertama anda membukanya, tukar bahasa kepada Bahasa Sepanyol daripada Fail > Tetapan (atau Paparan > Bahasa dalam binaan lama). Semasa anda melakukannya, tandakan "Muatkan semasa permulaan sistem" jika anda mahu kawalan diaktifkan sebaik sahaja Windows bermula.
Antara muka disusun ke dalam tab: Aplikasi, Perkhidmatan, Pakej, Senarai Sekat, Peraturan Pengguna, dll. Tiada apa yang dikenakan sehingga anda mengklik "Aktifkan penapis / Pasang penapis," supaya anda boleh menyediakan set peraturan anda tanpa menjejaskan trafik.
Untuk menambah item, klik kanan pada panel dan pilih Tambah: Fail, Proses, Pakej atau Perkhidmatan. Anda juga boleh menyeret fail boleh laku ke tetingkap . Sebaik sahaja berada dalam senarai, ia akan dialihkan ke dibenarkan atau disekat mengikut pilihan anda.
Butang Benarkan membolehkan anda membuat peraturan sementara menggunakan menu lungsur turunnya. Ini berguna untuk memberikan akses kepada aplikasi sekali sahaja tanpa pengecualian dan kekal berkuat kuasa secara kekal.
Mencipta Peraturan dalam Simplewall: Dari Konsep kepada Amalan
Tekan butang "+" untuk mencipta peraturan tersuai. Dalam tab Umum, berikan nama, pilih protokol dan keluarga (IPv4/IPv6), tentukan arah (masuk, keluar atau mana-mana), dan tindakan (benarkan atau sekat). Tab Peraturan membolehkan anda menentukan IP dan port setempat/jauh untuk butiran maksimum.
Dalam tab Aplikasi, anda boleh mengaitkan peraturan ini dengan program tertentu atau membiarkannya global. Jika anda tidak memilih aplikasi, ia terpakai pada semua aplikasi , yang berguna untuk penyekatan luas (cth., menyekat UDP keluar ke julat).
Simpan dan semak tab Peraturan Pengguna untuk mengesahkan ia aktif. Dari situ, anda boleh mengedit, melumpuhkan sementara atau memadam tanpa menjejaskan dasar anda yang lain.
Dengan penapis diaktifkan, Simplewall akan mengkategorikan dengan cepat apa yang anda benarkan, sekat atau sekat secara senyap. Hanya dalam beberapa sesi, anda akan mempunyai profil yang stabil di mana permintaan baharu hanya muncul apabila anda memasang atau mengemas kini perisian.
Kajian Kes Simplewall
Sekat aplikasi "berbual": Sesetengah program komersial menghubungi berbilang domain. Tetapkan sekatan keluar secara lalai dan benarkan hanya apa yang penting untuk operasi, sekali gus mengurangkan bilangan "panggilan ke rumah".
Perkhidmatan Windows: Jika anda bimbang tentang telemetri, dayakan senarai sekatan privasi. Tambahkan ini dengan peraturan anda sendiri terhadap destinasi yang anda kenal pasti dalam log paket yang hilang.
Kemudahalihan penuh: Dalam mod mudah alih, cipta fail simplewall.ini dalam folder boleh laku atau salinnya daripada %APPDATA%\USER\simplewall. Dengan cara ini, anda boleh membawa tetapan anda bersama tanpa bergantung pada profil sistem.
Kewujudan Bersama dengan Windows Firewall: Biarkan Windows Firewall dengan dasar asasnya (terutamanya pada trafik masuk) dan gunakan Simplewall untuk lapisan kawalan aplikasi. Ia merupakan pendekatan berlapis yang mengekalkan keserasian dan kebolehkesanan.
Kelebihan dan had penggunaan tembok api (dan cara mengurangkannya)
Kelebihan yang jelas: penyepaduan Windows asli, kawalan dwiarah, profil rangkaian, penapisan lanjutan dan pengelogan. Menambah Simplewall menyediakan kebolehgunaan, senarai privasi dan kawalan setiap aplikasi yang pantas , dengan penggunaan sumber yang sangat rendah.
Kelemahan yang perlu dipertimbangkan: tembok api bukanlah segalanya dan boleh memberikan gambaran palsu tentang kebal. Menganalisis paket menambah kos tambahan, dan mengekalkan peraturan memerlukan sedikit kepakaran , terutamanya dalam persekitaran dengan banyak perisian.
Kuncinya adalah keseimbangan: gabungkan antivirus/antiperisian intip dengan satu set peraturan yang baik. Jika anda tidak pasti, mulakan dengan mod sekatan dan secara beransur-ansur dayakan hanya apa yang diperlukan , semak log untuk memastikan anda tidak terlepas apa-apa.
Bagi pengguna lanjutan, Simplewall membolehkan anda menguatkuasakan trafik keluar "tolak semua", yang tidak digunakan oleh Windows Firewall secara lalai. Ini meningkatkan privasi dengan ketara dan mengurangkan trafik yang tidak diperlukan.
Amalan terbaik keselamatan tambahan
Kukuhkan rangkaian anda bermula dengan penghala anda: gunakan penyulitan moden dan kata laluan yang kuat. Elakkan WEP dan kelayakan lemah yang boleh dipecahkan oleh serangan kamus . Jika anda tidak pasti sama ada kata laluan anda kuat, cuba gunakan pemeriksa kerumitan kata laluan yang boleh dipercayai.
Pada Windows, semak profil rangkaian anda: jika anda berada di rumah dan mempercayai peranti tersebut, profil peribadi adalah munasabah; jika tidak, pastikan ia umum. Perkara penting ialah memilih profil yang selaras dengan persekitaran anda , kerana tembok api akan menyesuaikannya dengan sewajarnya.
Pastikan sistem pengendalian dan pelayar anda dikemas kini. Banyak serangan mengeksploitasi kerentanan yang telah ditampal , dan hanya menggunakan kemas kini akan menutup pintu belakang tersebut.
Sahkan bahawa antivirus anda benar-benar mengesan apa yang sepatutnya. Ujian EICAR ialah cara yang boleh dipercayai untuk memeriksa pengesanan : jika ia tidak berfungsi, terdapat masalah dengan perlindungan anda atau konfigurasinya.
Di rangkaian awam, gunakan VPN. Penyulitan terowong menghalang mata-mata daripada melihat trafik anda, terutamanya apabila bekerja dengan perkhidmatan atau kelayakan sensitif.
Dalam pelayar anda, hanya pasang sambungan daripada sumber rasmi dan pastikan semuanya dikemas kini. Sebahagian besar perisian hasad masuk melalui pelayar , jadi di sinilah banyak kemenangan pertahanan bermula.
Strategi Peraturan: Bagaimana Memutuskan Antara Permisif dan Sekatan
Jika keutamaan anda adalah untuk mengelakkan sebarang kerosakan, mulakan dengan dasar keluar yang permisif dan sekat contoh tertentu. Ini adalah pendekatan yang paling mesra pengguna untuk pejabat kecil atau pengguna yang tidak berpengalaman , dengan kos kawalan yang sedikit kurang.
Jika anda bimbang tentang privasi dan serangan permukaan, pilih jalan keluar yang terhad dengan Simplewall dan entri yang terhad dalam Windows. Ia memerlukan anda memberikan kebenaran yang jelas pada mulanya , tetapi hasilnya lebih disesuaikan dengan keperluan anda.
Ingat prinsip SPI: benarkan respons terhadap trafik yang anda asalkan dan sekat trafik yang tidak diminta. Ia adalah corak yang paling mengimbangi keselamatan dan fungsi apabila beralih antara rangkaian dengan tahap kepercayaan yang berbeza.
Semasa mendokumentasikan, perhatikan sebab di sebalik setiap peraturan penting. Teks yang jelas dalam keterangan akan menjimatkan masa anda apabila anda kembali beberapa bulan kemudian atau apabila pentadbir lain mewarisi konfigurasi.
Bekerja dengan tembok api Windows melalui konsol canggihnya dan kemudian menggunakan Simplewall untuk kawalan setiap aplikasi yang terperinci adalah strategi yang cemerlang. Anda memperoleh kawalan, keterlihatan dan privasi dengan lengkung pembelajaran yang boleh diurus dan tanpa menambah perkhidmatan berat pada sistem.
Jika anda pernah tertanya-tanya berapa banyak program yang bersambung tanpa kebenaran, minggu pertama dengan Simplewall pasti akan membuka mata anda. Selepas tempoh penalaan halus itu, semuanya berjalan dengan lebih senyap, lebih mudah diramal dan lebih selamat — tepat seperti yang anda cari.


Penulis yang bersemangat tentang dunia bait dan teknologi secara umum. Saya suka berkongsi pengetahuan saya melalui penulisan, dan itulah yang akan saya lakukan dalam blog ini, menunjukkan kepada anda semua perkara yang paling menarik tentang alat, perisian, perkakasan, trend teknologi dan banyak lagi. Matlamat saya adalah untuk membantu anda mengemudi dunia digital dengan cara yang mudah dan menghiburkan.