- PowerShell nodrošina ļoti jaudīgu automatizāciju pat ar kontiem bez administratora privilēģijām, ja vien skripti ir izstrādāti, ņemot vērā pieejamo drošības kontekstu.
- Windows uzdevumu plānotājs ir atslēga PowerShell skriptu automātiskai palaišanai, grafiku, nosacījumu un izpildes skaita kontrolei.
- Pareiza izpildes politiku, minimālo atļauju un skriptu parakstīšanas konfigurācija samazina riskus un padara automatizāciju drošu un viegli uzturējamu.
- Apvienojot PowerShell, ieplānotos uzdevumus un attālinātos rīkus, jūs varat aptvert visu, sākot no vienkāršiem lokāliem uzdevumiem līdz pat uzlabotai Microsoft 365 un IIS pārvaldībai.
Ja vēlaties uzzināt, kā automatizēt uzdevumus pakalpojumā PowerShell bez administratora privilēģijām , neesat viens. Tā ir ļoti izplatīta situācija: jums ir jāpalaiž skripti, jāplāno tīrīšanas, jāģenerē atskaites vai jāpārvalda Microsoft 365, taču jums nav paaugstinātu privilēģiju šajā datorā vai vienkārši nevēlaties tās izmantot drošības apsvērumu dēļ.
Labā ziņa ir tā, ka, labi pārzinot Windows piedāvātos rīkus (PowerShell, uzdevumu plānotāju un dažas komandrindas opcijas), varat iestatīt diezgan jaudīgu automatizācijas sistēmu, neizmantojot administratora kontu . Tomēr jums ir pilnībā jāsaprot konteksts, kurā skripti tiek izpildīti, ierobežojumi, ar kuriem saskaraties bez paaugstinātām privilēģijām, un tas, kā visu konfigurēt, lai jau no paša sākuma novērstu kļūmes.
Palaidiet PowerShell bez administratora tiesībām
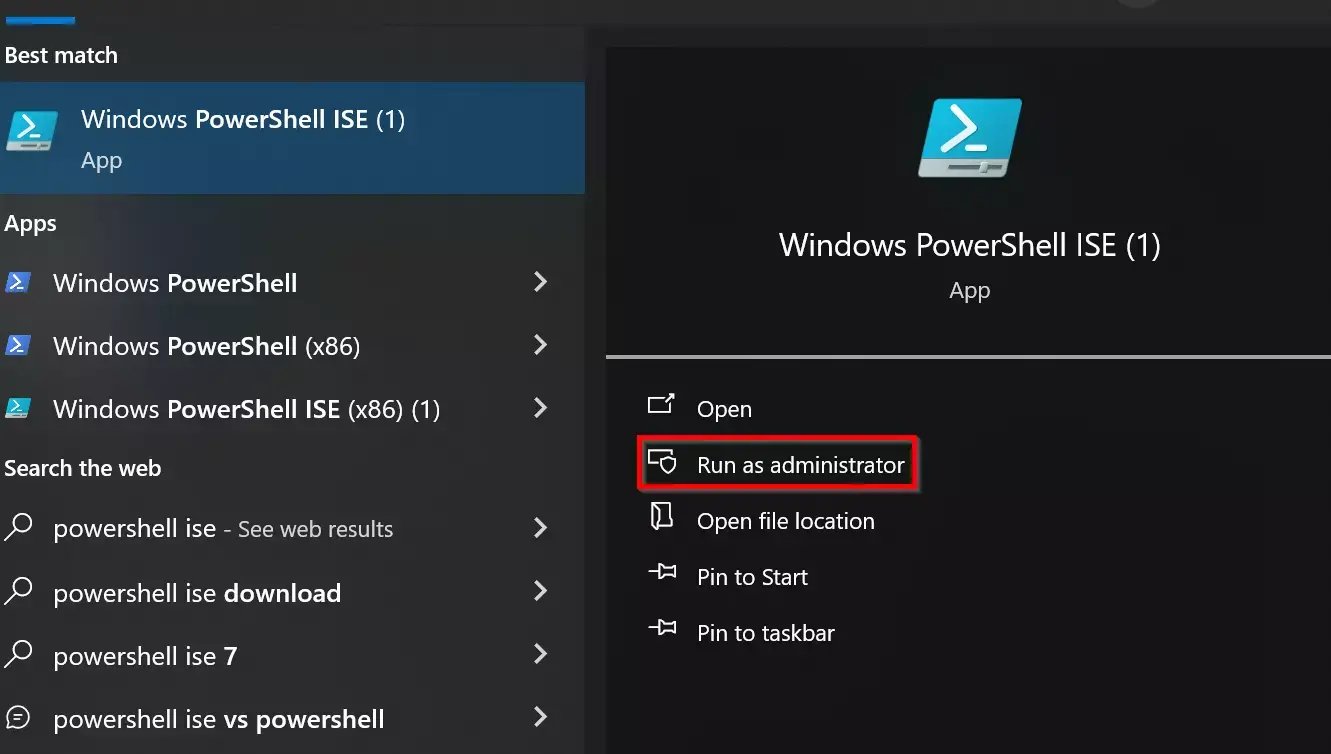
Pirms ķerties pie uzlabotas automatizācijas, ir svarīgi saprast, kā atvērt PowerShell, nepaaugstinot privilēģijas, pat ja Windows, šķiet, pastāvīgi mudina jūs uz "Palaist kā administratoram". Daudzās korporatīvās vai koplietotās vidēs šī vienkārši nav iespēja.
Ir ļoti noderīgs triks, kura pamatā ir komanda `runas` , kas ļauj sākt PowerShell sesiju ar ierobežotu uzticamības līmeni, kas ir ideāli piemērots darbam, nepalielinot privilēģijas, pat ja jūsu lietotāja kontam tādas ir. Lai to izdarītu, vienkārši veiciet šīs pamata darbības:
-
Atveriet komandrindu (cmd) parastajā režīmā, neizmantojot "Palaist kā administratoram".
-
Cmd logā ierakstiet šo komandu un nospiediet taustiņu Enter:
runas /uzticamības līmenis: 0x20000 powershell
Šī komanda palaiž jaunu PowerShell sesiju ar ierobežotāku uzticamības līmeni , palīdzot izvairīties no noteiktām problēmām, ja kaut kas nedarbojas pareizi paaugstinātā konsolē. Klasisks piemērs ir tādu lietotāja rīku kā Spicetify instalēšana : ja mēģināt to lejupielādēt vai konfigurēt no PowerShell sesijas ar administratora privilēģijām, process var neizdoties, savukārt sesijā ar parastām atļaujām tas darbojas bez problēmām.
Šī pieeja ļoti labi atbilst mazāko privilēģiju filozofijai : atļaujas tiek paaugstinātas tikai tad, kad tas ir absolūti nepieciešams, un lielākā daļa automatizācijas tiek atstāta darbojoties ar to pašu kontekstu, ko izmantotu standarta vai ikdienas darba lietotājs.
PowerShell kā mūsdienu automatizācijas pamats
PowerShell ir daudz vairāk nekā tikai zila konsole: tā ir automatizācijas sistēma un skriptvaloda, kas paredzēta Windows sistēmu un, jaunākajās versijās (PowerShell Core), arī Linux un macOS pārvaldībai. Tā darbojas ar cmdlet (specializētām komandām), objektiem un caurulēm, ļaujot veidot sarežģītus uzdevumus no ļoti mazām, atkārtoti izmantojamām daļām.
Atšķirība salīdzinājumā ar klasisko komandrindu ir milzīga: ar PowerShell var ķēdēt komandas, manipulēt ar objektiem, vaicājumu žurnāliem, pakalpojumiem, IIS, SQL, Microsoft 365 un praktiski jebkuru Microsoft vai trešās puses produktu ar saderīgiem moduļiem. Tas padara to par ideālu rīku visa procesa automatizēšanai, sākot no vienkāršas pagaidu failu tīrīšanas līdz pilnīgai tīmekļa lietojumprogrammu izvietošanai.
Ir svarīgi nošķirt PowerShell (vidi) un PowerShell skriptu . Vide ir konsole vai terminālis, kurā rakstāt interaktīvas komandas, savukārt skripts ir .ps1 fails, kas satur sakārtotu instrukciju, nosacījumu, funkciju un mainīgo secību, kas izveidota, lai veiktu atkārtotus uzdevumus, nerakstot visu katru reizi.
Šie PowerShell skripti ir daudzu IT automatizācijas stratēģiju pamatā : lietotāju masveida pārvaldība, atjauninājumu izvietošana, sistēmas uzraudzība, automātiska atskaišu ģenerēšana, regulāri tīrīšanas uzdevumi un citi. Vislabākais ir tas, ka daudzus no šiem scenārijiem var palaist bez tiešas piekļuves lokālajam administratora kontam, ja vien skripts piekļūst tikai tiem resursiem, kuriem jūsu lietotājam jau ir piekļuve.
PowerShell vides un izpildes politiku konfigurēšana
Lai automatizācija noritētu nevainojami, ir svarīgi saprast, kā darbojas PowerShell izpildes politika (ExecutionPolicy) . Šī politika nosaka, kurus skriptus var izpildīt un no kurienes, un tā bieži vien ir pirmais šķērslis, ar ko ikviens saskaras, sākot automatizāciju.
Visizplatītākās ieviešanas politikas ir šādas:
- IerobežotsŠis ir noklusējuma iestatījums daudzās instalācijās. Ir atļautas tikai interaktīvas komandas; .ps1 skripti ir bloķēti. Tā ir drošākā opcija, taču praksē Tas novērš jebkādu uz skriptiem balstītu automatizāciju.
- VissParakstītsVar izpildīt tikai skriptus, ko digitāli parakstījis uzticams izdevējs. Tas ir piemērots vidēm, kurās vēlaties stingra kontrole pār kodu kas darbojas komandās.
- RemoteSignedNo interneta vai attālām vietām lejupielādētajiem skriptiem jābūt parakstītiem, bet neparakstītus lokālos skriptus var izpildīt. Šī ir diezgan līdzsvarota politika, kas ir ļoti izplatīta korporatīvajā vidē.
- Neierobežots: ļauj izpildīt jebkuru skriptu neatkarīgi no tā, vai tas ir parakstīts vai nē. Nav ieteicams ražošanai, jo tas pakļauj sistēmu augstam riskam.
Jūs varat pārbaudīt savu pašreizējo polisi, izmantojot:
Get-ExecutionPolicy
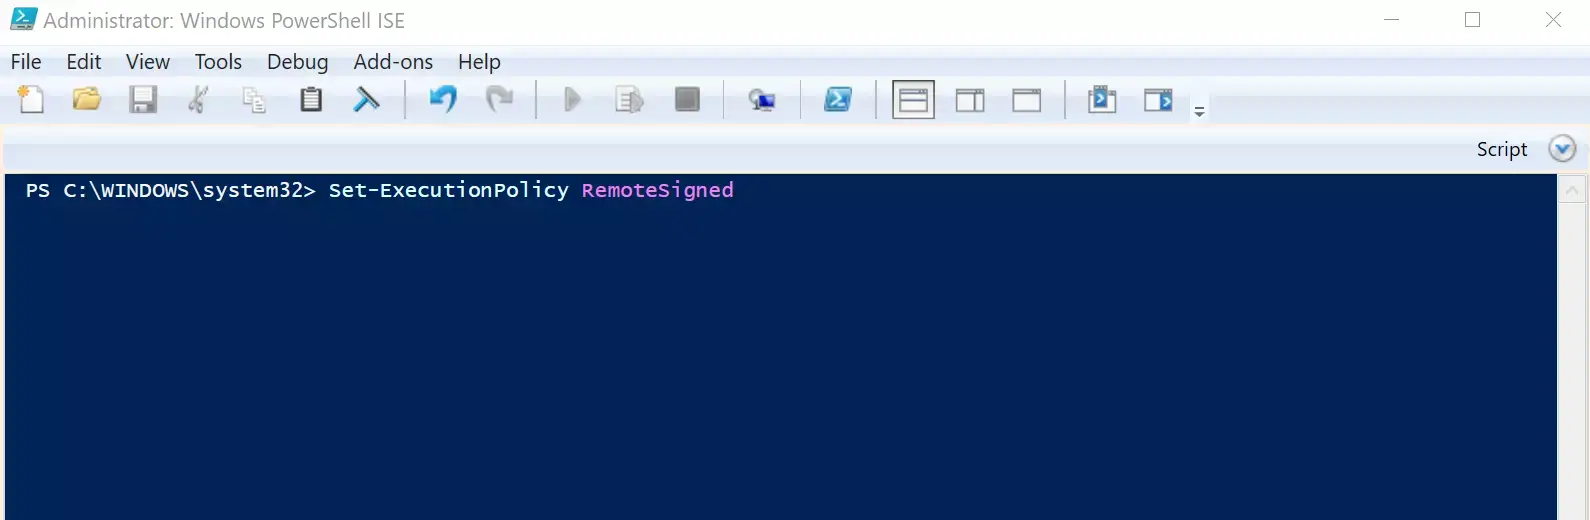
Un modificējiet to (ja jūsu kontam ir atļaujas to darīt), izmantojot Set-ExecutionPolicy , piemēram:
Set-ExecutionPolicy RemoteSigned
Ja neesat administrators, iespējams, nevarēsiet mainīt politiku datora līmenī, bet varat to pielāgot lietotāja vai procesa līmenī atkarībā no jūsu organizācijas konfigurācijas. Jebkurā gadījumā, plānojot automatizāciju bez paaugstinātām privilēģijām, pieņemiet, ka izpildes politika ir vēl viens drošības ierobežojums, ar kuru jums būs jāsamierinās, un attiecīgi izstrādājiet savus skriptus.
Viegli izveidojiet un rediģējiet PowerShell skriptus
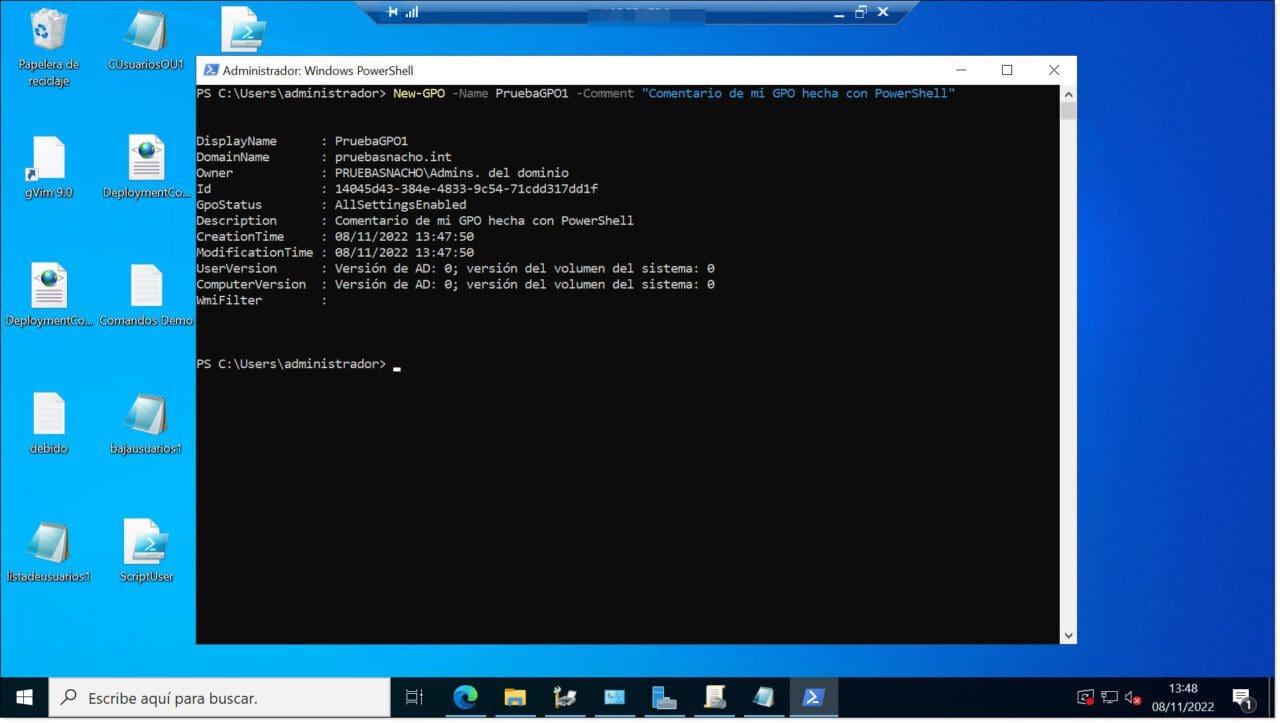
Lai gan skriptus var rakstīt jebkurā teksta redaktorā, daudz ērtāk ir izmantot rīkus ar sintakses izcelšanu un izstrādātāju palīglīdzekļiem , īpaši, ja skripti aug un sāk ietvert funkcijas, moduļus un sarežģītu loģiku.
Visizplatītākās iespējas darbam ar PowerShell skriptiem ir:
- Visual Studio kods (VS kods)Šodien tā ir Microsoft ieteiktā opcija. Tā ir bezmaksas, viegla un ar instalēto oficiālo PowerShell paplašinājumu piedāvā automātisko pabeigšanu (IntelliSense), pakāpenisku atkļūdošanu, fragmentus, Git integrāciju un integrētu termināli.
- PowerShell ISEŠī ir klasiskā integrētā vide, kas iekļauta Windows PowerShell 5.1 un vecākās versijās. Lai gan tā tiek uzskatīta par mantotu vidi salīdzinājumā ar VS Code, tā joprojām tiek plaši izmantota daudzās vidēs.
- Notepad vai citi vienkārši redaktori: piemērots maziem vai ātriem skriptiem, lai gan jūs zaudējat daudzas noderīgas funkcijas, kas atvieglo dzīvi, kad kods kļūst sarežģīts.
Visos gadījumos pamata plūsma ir līdzīga: jūs izveidojat jaunu failu, rakstāt PowerShell kodu un saglabājat to ar paplašinājumu. . Ps1 un pēc tam jūs to palaižat no konsoles. Piemēram, ja skriptu saglabājat C:\Scripts\MiScript.ps1To var palaist no PowerShell, veicot šādas darbības:
& "C:\Scripts\MiScript.ps1"
Lai to visu pielāgotu automatizācijai, jums būs jāpārdomā, kā šis skripts tiks izsaukts grafikā, neizmantojot administratora privilēģijas, ko mēs redzēsim vēlāk ar uzdevumu plānotāju.
Automatizējiet, izmantojot Windows uzdevumu plānotāju un PowerShell
Windows uzdevumu plānotājs ir rīks, kas ļauj automātiski aktivizēt PowerShell skriptus, pamatojoties uz grafikiem, notikumiem vai sistēmas stāvokli. Lai gan daudzi ceļveži to izmanto uzdevumiem ar administratora privilēģijām, tas ir arī lieliski piemērots automatizācijai standarta lietotāja kontekstā, ja uzdevums ir konfigurēts ar atbilstošo kontu.
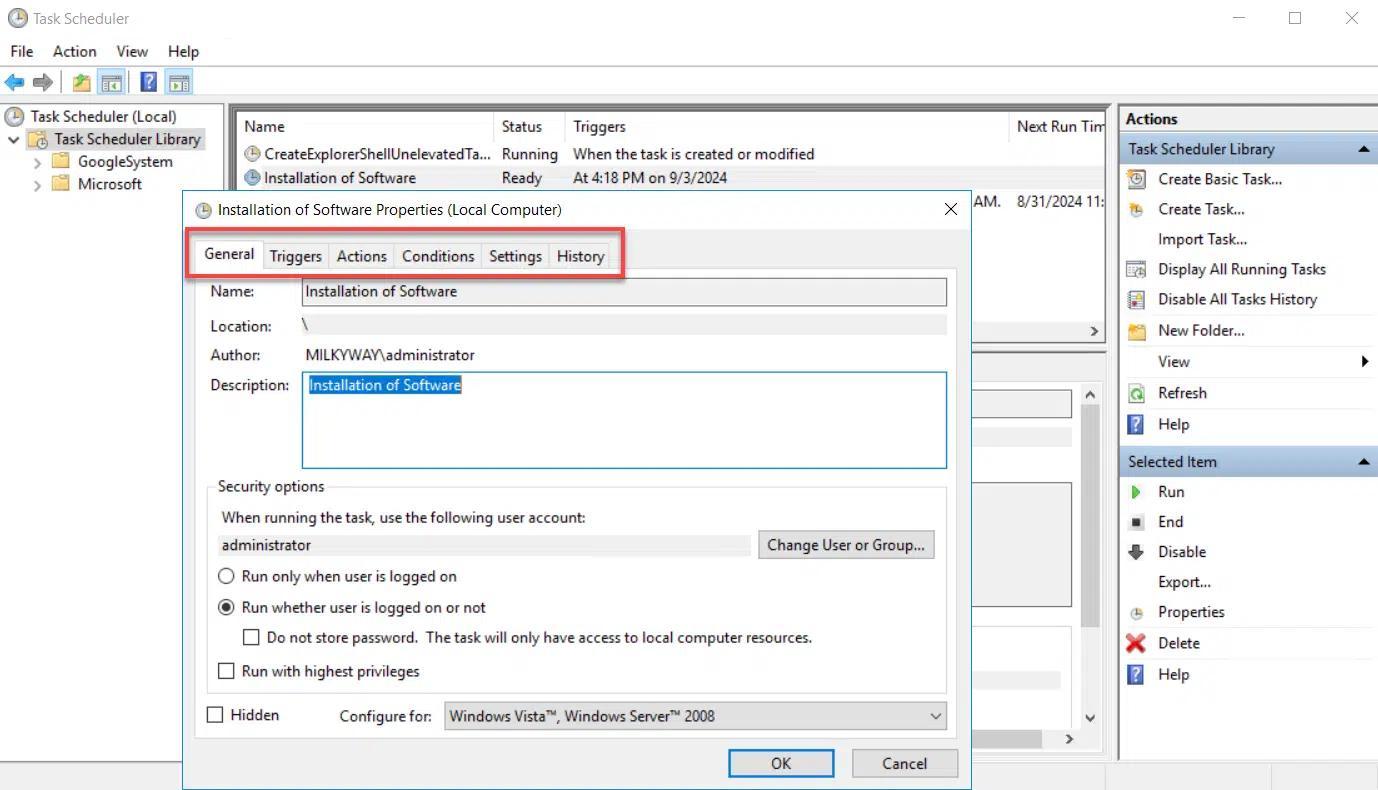
Uzdevumu plānotāja bibliotēka visus uzdevumus sakārto mapēs, un katram no tiem ir pieejamas vairākas galvenās cilnes:
- vispārējsnosaukums, apraksts, konts, ar kuru tas darbojas, un drošības opcijas (piemēram, vai tas darbojas pat tad, ja lietotājs nav pieteicies).
- Aktivizētāji: nosaka, kad uzdevums tiek palaists: piesakoties, ieslēdzot datoru, katru dienu, noteiktā laikā, notikuma brīdī utt.
- Darbības: nosaka, ko uzdevums dara, kad tas tiek aktivizēts, parasti palaižot programmu, kas šajā gadījumā būs powershell.exe ar atbilstošiem argumentiem.
- Nosacījumi: ļauj precīzi noregulēt tā darbības laiku: tikai tad, ja dators ir pievienots elektrotīklam, ja tas kādu laiku ir neaktīvs, ja tīkls atbilst noteiktām īpašībām utt.
- Iestatījumipapildu iestatījumi, piemēram, izpildes atļaušana pēc pieprasījuma, atkārtoti mēģinājumi neizdevušās darbības gadījumā, apturēšana, ja izpilde aizņem pārāk ilgu laiku, darbība, ja izpilde jau darbojas utt.
- Vēsture: reģistrē izpildes, kļūdas un brīdinājumus, kas ir ļoti noderīgi atkļūdošanai, ja kaut kas nedarbojas, kā paredzēts.
Lai palaistu PowerShell skriptu no uzdevumu plānotāja, tipiskais modelis cilnē Darbības ir šāds:
- Programma/skripts:
powershell.exe - Pievienot argumentusKaut kas tamlīdzīgs
-File C:\Scripts\MiScript.ps1pievienojot papildu parametrus, ja nepieciešams, piemēram-ExecutionPolicy Bypasso-NoExitatbilstoši jūsu vajadzībām. - Sāciet: neobligāts, direktorijs, kurā atrodas skripts, ja ir nepieciešami relatīvie ceļi.
Izmantojot standarta lietotāja kontu kā uzdevumu izpildes kontu (cilnē Vispārīgi), skripts darbosies ar tām pašām atļaujām, kādas jums ir , piesakoties, kas lieliski atbilst automatizācijas principam bez administratora tiesībām. Tomēr, ja skriptam ir jāpiekļūst sistēmas daļām, kas rezervētas administratoriem, tas neizdosies, tāpēc ir svarīgi katru uzdevumu izstrādāt, ņemot vērā pieejamo drošības kontekstu.
Automatizācijas priekšrocības, izmantojot uzdevumu plānotāju un PowerShell
Uzdevumu plānotāja apvienošana ar PowerShell skriptiem piedāvā pārliecinošu priekšrocību kopumu pat bez paaugstinātām privilēģijām. Dažas no galvenajām priekšrocībām ir šādas:
- Laika taupīšanaatkārtoti uzdevumi, piemēram, tīrīšana, atskaišu veidošana vai datu eksportēšana, tiek veikti automātiski, kamēr jūs darāt kaut ko citu vai pat tad, kad sesija ir slēgta (ja uzdevums ir konfigurēts tā darīt).
- KonsekvenceSkripts vienmēr dara tieši to pašu, vienā un tajā pašā secībā, bez kļūdām, kas samazina cilvēcisko kļūdu robežu.
- UzticamībaVarat ieplānot regulāras rutīnas (katru dienu, katru nedēļu, katru mēnesi), kas uztur sistēmu vai jūsu datus labā stāvoklī pat bez manuālas iejaukšanās.
- Resursu efektivitāteSkriptus ir viegli ieplānot ārpus sastrēgumstundām, tādējādi izvairoties no veiktspējas ietekmes sastrēgumstundās.
- Elastīgums: laika, pieteikšanās, sistēmas palaišanas vai notikumu izraisīti aktivizētāji ļauj automatizācijas, kas ir ļoti pielāgotas jūsu videi.
- kļūdu apstrādeVarat konfigurēt atkārtotus mēģinājumus, reģistrēt PowerShell izvadi, sūtīt e-pastus vai rakstīt konkrētus notikumus, ja kaut kas neizdodas.
- DrošībaPalaižot skriptus ar ierobežotiem lietotāju kontiem, jūs samazināt skripta kļūdas risku, kas var izraisīt nopietnus sistēmas bojājumus. Izmantojiet uzdevumus ar plašākām atļaujām tikai tad, ja tas ir absolūti nepieciešams.
Lai nodrošinātu uzlabotu automatizāciju lielos tīklos, PowerShell piedāvā vēl vairāk iespēju: ar labi izstrādātiem ieplānotiem uzdevumiem varat apvienot sarežģītas darbplūsmas , organizēt uzdevumus dažādās ierīcēs un automātiski reaģēt uz konkrētiem notikumiem.
Praktiski automatizācijas piemēri ar PowerShell
Kad esat sapratis ietvaru, patieso atšķirību rada konkrētie skripti, ko ieviešat . Šeit ir daži izplatīti scenāriji, kuros PowerShell izceļas gan atsevišķās komandās, gan lielākās vidēs.
Microsoft 365 pārvaldība, izmantojot PowerShell
Microsoft 365 ekosistēmā PowerShell ir kļuvis par galveno rīku lietotāju, licenču un pakalpojumu masveida pārvaldībai . Ar pareizajiem moduļiem varat izveidot savienojumu ar savu nomnieku un automatizēt ievērojamu daļu ikdienas uzdevumu, piemēram, lietotāju profilu un Office migrēšanu . Sākumā parasti tiek izmantots klasiskais MSOnline modulis (lai gan mūsdienās biežāk tiek izmantots Microsoft Graph modulis un modernais Exchange Online modulis). Pamata darbplūsma būtu šāda:
- Instalējiet nepieciešamos moduļus (piemēram, no PowerShell sesijas ar atļaujām instalēt moduļus):
Install-Module -Name PowerShellGet -Force -AllowClobber
Install-Module -Name MSOnline - Izveidojiet savienojumu ar pakalpojumu, izmantojot savus Microsoft 365 administratora akreditācijas datus:
Connect-MsolService
No turienes jūs varat automatizēt tādus uzdevumus kā:
- Masveida lietotāju reģistrācija no CSV faila, piešķirot paroles un profila īpašības.
- Izmaiņas grupas dalībniecībā pamatojoties uz noteikumiem (piemēram, lietotāju pārvietošana uz noteiktām drošības grupām).
- Neaktīvo kontu automātiska deaktivizēšana pamatojoties uz tādiem kritērijiem kā pēdējās paroles maiņas datums vai pieteikšanās datums.
- Periodisku atskaišu ģenerēšana par lietotāja aktivitāti, izmantotajām licencēm vai drošības statusu.
Šos skriptus var manuāli palaist no konsoles ar atbilstošām atļaujām pakalpojumā Microsoft 365 vai integrēt plānotajos uzdevumos pārvaldības serverī. Lai gan nomnieku pārvaldībai ir nepieciešams konts ar augstām atļaujām mākonī, datoram, no kura palaižat skriptu, nav obligāti nepieciešams lokālais administratora konts , ja vien tas var instalēt moduļus un izveidot savienojumu ar attāliem pakalpojumiem.
Vietējās apkopes automatizācija
Parastajās Windows ierīcēs, pat ar standarta kontu, varat izveidot skriptus, lai:
- Dublēt lietotāju mapes ar kopijas un sinhronizācija uz citu disku vai tīkla atrašanās vietu, kurai jums ir piekļuve.
- Notīriet pagaidu failus un uzlaušanas programmatūru jūsu profila ceļos, lietojumprogrammu kešatmiņās vai žurnālos, kuriem nav nepieciešamas administratora atļaujas.
- Ierakstīt diska, centrālā procesora vai atmiņas izmantošanu No jūsu konta viedokļa, atskaišu ģenerēšana direktorijā, kurā varat rakstīt.
- Pārskatīt iekšējos procesus vai lietotāju pakalpojumus, kuriem nav nepieciešamas paaugstinātas privilēģijas, lai pārbaudītu to statusu.
Šie skripti apvienojumā ar uzdevumu plānotāju, kas darbojas jūsu lietotāja kontā, ļauj iestatīt ļoti ērtu pamata apkopes un uzraudzības rutīnu pat tad, ja IT nodaļa jums nepiešķir administratora piekļuvi.
Attālā automatizācija ar Splashtop un citām sistēmām
Attālinātā darba vidē tādi rīki kā Splashtop pievieno vēl vienu interesantu slāni. Šāda veida risinājumi nodrošina drošu attālo piekļuvi datoriem un dažos gadījumos īpašas iespējas:
- Mest komandu uzvednes vai attālās PowerShell konsoles bez nepieciešamības sākt pilnu darbvirsmas sesiju.
- Palaidiet PowerShell skriptus vairākos galapunktos vienlaikus, izmantojot audita vadīklas un centralizētu plānošanu.
- Lietojiet politikas, izvietojiet ielāpus vai labošanas skriptus datoru grupām bez uzraudzības.
Piemēram, Splashtop AEM ir īpaši izstrādāts uzdevumu pārvaldībai un automatizācijai lielā ierīču grupā , nemanāmi integrējot PowerShell skriptu izpildi savā platformā. Atkarībā no konfigurācijas šīs iespējas var izmantot pat tad, ja jūsu lokālais konts nav administrators, deleģējot daļu kontroles attālās pārvaldības sistēmai.
PowerShell skripti IIS, datubāzēm un tīmekļa izvietošanai
Serveros, kuros IIS tiek mitinātas tīmekļa lietojumprogrammas, Web Deploy 2.1 versijā ir iekļauts PowerShell skriptu kopums, kas ievērojami vienkāršo vietņu sagatavošanu izvietošanai, izmantojot Web Deploy . Lai gan iestatīšanai parasti ir nepieciešamas sākotnējās servera administratora privilēģijas, ir vērts iepazīties ar šiem skriptiem, jo tie ir daļa no daudzām automatizētām izvietošanas infrastruktūrām.
Galvenie skripti ir:
- SetupSiteForPublish.ps1: izveido vai konfigurē IIS vietni, izvietošanas lietotāju bez administratora tiesībām un publicēšanas profila failu (.publissettings).
- CreateSqlDatabase.ps1: izveido SQL Server datubāzi, pieteikšanās informāciju un lietotāju ar db_owner atļaujām, un publicēšanas failam pievieno savienojuma virkni.
- CreateMySqlDatabase.ps1: dara to pašu, bet MySQL gadījumā izveido datubāzi un lietotāju ar atļaujām tajā.
- AddDelegationRules.ps1Konfigurējiet deleģēšanas noteikumus pakalpojumā IIS, lai tīmekļa izvietošana darbotos pareizi deleģētās vidēs.
Piemēram, skripts SetupSiteForPublish var acumirklī pievienot vietni ar nosaukumu WDeploySite pieejamam portam (starp 8080 un 8200), izveidot saistītu lietojumprogrammu pūlu un ģenerēt lokālu lietotāju bez administratora tiesībām (WDeploySiteuser) ar atļaujām vietnes fiziskajā direktorijā un nepieciešamajām atļaujām IIS. Visa informācija tiek saglabāta .publishsettings failā, ko var izmantot tādi rīki kā WebMatrix vai Visual Studio.
Datu bāzes skripti šim profilam pievieno SQL Server vai MySQL savienojuma virknes , kā arī izveido konkrētus pieteikumvārdus un lietotājus ar parolēm (kuras var ģenerēt automātiski vai definēt manuāli skripta izsaukumā). Lai gan šie rīki tika izstrādāti, ņemot vērā privileģētas izvietošanas, to filozofija atbilst idejai par to, ka katrai lietojumprogrammai un procesam tiek piešķirta minimālā nepieciešamā piekļuve , skaidri nodalot administratora un publicēšanas kontus.
PowerShell skriptu drošības un veiktspējas labākā prakse
Jebkurai automatizācijas stratēģijai, īpaši, ja tā tiek ieviesta bez administratora privilēģijām, jābalstās uz virkni labu drošības un veiktspējas prakšu , lai vidējā termiņā izvairītos no problēmām.
Daži galvenie padomi ir šādi:
- Skriptu izstrāde, izmantojot mazāko privilēģiju principuka katrs skripts skar tikai absolūti nepieciešamos resursus un ka kontam, kas to darbina (standarta lietotājs, pakalpojuma konts utt.), ir tikai nepieciešamās atļaujas.
- Sensitīvu skriptu parakstīšana un izmantot izpildes politikas, kas pieprasa parakstīšanu vismaz skriptiem, kas lejupielādēti no interneta vai koplietoti uzņēmuma tīklā.
- Aizsargājiet akreditācijas datus un sensitīvu informācijuizvairoties no to glabāšanas vienkāršā tekstā skriptos un izmantojot drošu glabāšanu, šifrētus vides mainīgos vai risinājumus sinhronizēt un šifrēt kopijas mākonī attiecīgā gadījumā.
- Ieviesiet stabilu kļūdu apstrādiIzmantojiet try/catch blokus, reģistrējiet kļūdas un, ja iespējams, nosūtiet brīdinājumus, ja kaut kas kritisks neizdodas.
- Optimizējiet veiktspējuatkārtoti izmantot funkcijas un moduļus, samazināt nevajadzīgo ciklu skaitu, strādāt ar vietējām cmdlet, kad vien iespējams, un pārbaudīt dažādas pieejas, lai samazinātu izpildes laiku.
- Plānoto uzdevumu uzraudzība un auditsPeriodiski pārskatiet uzdevumu plānotāja vēsturi, notikumu žurnālus un skriptu ģenerētos žurnālfailus, lai atklātu anomālu darbību vai atkārtotas kļūmes.
- Vienmēr pārbaudiet izstrādes vai testēšanas vidē pirms jauna uzdevuma vai skripta ieviešanas ražošanas vidē, īpaši, ja tas mijiedarbojas ar kritiski svarīgām sistēmām vai sensitīviem datiem.
Ņemot vērā visu iepriekšminēto, var izveidot ļoti spējīgu PowerShell automatizācijas ekosistēmu, ko atbalsta ieplānoti uzdevumi un attālināti rīki, kur tikai nelielai infrastruktūras daļai ir nepieciešami ļoti privilēģēti konti , bet pārējā darbojas ar standarta vai ļoti ierobežotiem pakalpojumu lietotājiem. Rūpīgi plānojot izpildes kontekstus, skriptu izstrādi un atļauju pārvaldību, ir pilnīgi iespējams automatizēt lielu daļu ikdienas darba sistēmā Windows un Microsoft 365, pastāvīgi nepaļaujoties uz administratora kontu.

Indekss
- 1 Palaidiet PowerShell bez administratora tiesībām
- 2 PowerShell kā mūsdienu automatizācijas pamats
- 3 PowerShell vides un izpildes politiku konfigurēšana
- 4 Viegli izveidojiet un rediģējiet PowerShell skriptus
- 5 Automatizējiet, izmantojot Windows uzdevumu plānotāju un PowerShell
- 6 Automatizācijas priekšrocības, izmantojot uzdevumu plānotāju un PowerShell
- 7 Praktiski automatizācijas piemēri ar PowerShell
- 8 PowerShell skripti IIS, datubāzēm un tīmekļa izvietošanai
- 9 PowerShell skriptu drošības un veiktspējas labākā prakse
