- Tutte le differenze tecniche e di sicurezza tra TPM 1.2 e TPM 2.0
- Impatto di ogni versione sulla compatibilità con Windows 11
- Vantaggi dell'aggiornamento e come influisce sulla protezione del sistema
Questa è una guida definitiva alle differenze, ai vantaggi e agli svantaggi di TPM 1.2 rispetto a TPM 2.0, al loro impatto sulla sicurezza e la compatibilità del sistema, in particolare con Windows 11, e include suggerimenti per l'attivazione e gli aggiornamenti. Troverete tutte le informazioni tecniche spiegate in un linguaggio chiaro, integrate da esperienze reali e soluzioni pratiche.
Cos'è un modulo TPM e a cosa serve?
Un Trusted Platform Module (TPM) è un chip, fisico o logico, installato sulla scheda madre del computer o integrato direttamente nel processore. La sua funzione principale è quella di memorizzare in modo sicuro le chiavi crittografiche necessarie per la crittografia, l'autenticazione e l'avvio sicuro del sistema operativo. Il TPM è progettato per proteggere, generare e gestire informazioni riservate, come password di amministratore, certificati digitali, dati biometrici e credenziali di accesso.
Tra i suoi usi più comuni ci sono:
- Crittografia del disco con BitLocker o simile.
- Immagazzinamento e generazione di chiavi per l'accesso sicuro (ad esempio, Windows Hello).
- Protezione contra il malware a livello di avvio e verifica dell'integrità del sistema.
- Gestione dei certificati e dei dati biometrici.
- Supporto per l'autenticazione avanzata nelle reti aziendali e per l'uso di smart card virtuali.
Funziona come una cassaforte digitale , garantendo che la chiave privata non lasci mai il TPM. Ciò impedisce a malware e attacchi fisici diretti di accedere facilmente alle informazioni protette.
Tipi di TPM: discreti, firmware e virtuali

Non tutti i TPM sono uguali e, a seconda dell'architettura e del produttore, possiamo trovare diversi formati:
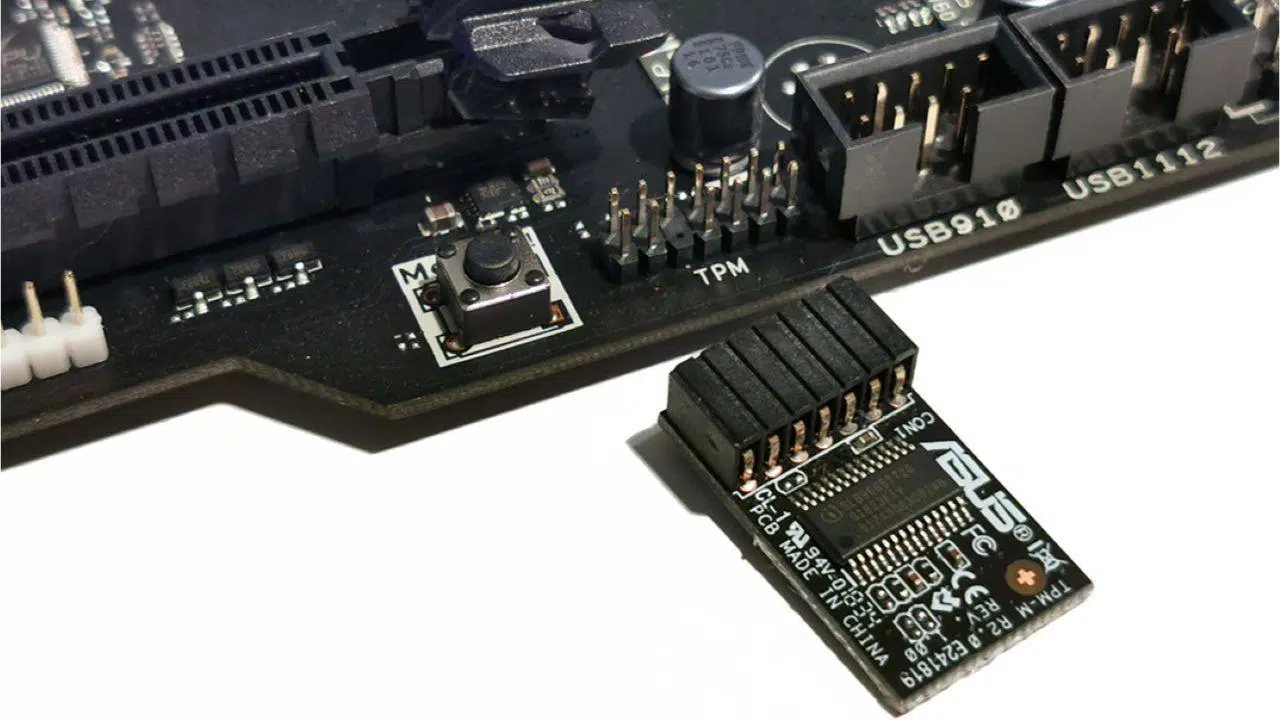
- TPM discreto: Si tratta del chip fisico saldato o collegato alla scheda madre, completamente indipendente dal resto dei componenti e dotato di hardware dedicato.
- TPM integrato: Si trova all'interno del processore o SoC, ma è logicamente isolato dal resto delle funzioni.
- TPM basato su firmware (fTPM): Funziona all'interno del firmware UEFI del BIOS e utilizza le risorse del sistema, sebbene in modo sicuro e separato dal sistema operativo.
- TPM virtuale (vTPM): Utilizzato principalmente in ambienti di virtualizzazione avanzati o server, simula la funzione di un TPM software all'interno di una macchina virtuale.
- Software TPM: Emulazione semplice, meno sicura e orientata ad ambienti di sviluppo e test.
Nei sistemi moderni, il TPM più comune è quello basato su firmware (fTPM) , soprattutto sulle schede madri dal 2016 in poi, con la possibilità di abilitarlo direttamente dal BIOS/UEFI. Le soluzioni basate su software, salvo casi d'uso molto specifici, non sono raccomandate per ovvie ragioni di sicurezza.
Differenze tecniche tra TPM 1.2 e TPM 2.0
L'evoluzione del TPM dalla versione 1.2 alla 2.0 rappresenta un significativo salto di qualità in termini di funzionalità, sicurezza e flessibilità. Analizziamo nel dettaglio le caratteristiche principali che le distinguono:
Algoritmi crittografici supportati
La differenza più significativa tra le due versioni risiede nel supporto di diversi tipi di crittografia e algoritmi di hash :
- TPM 1.2 supporta solo RSA (fino a 2048 bit) e SHA-1, un algoritmo hash attualmente deprecato perché considerato vulnerabile. Ciò limita la robustezza della crittografia internazionale e l'adattabilità alle nuove minacce.
- TPM 2.0 aggiunge il supporto per SHA-2 (in particolare SHA-256), algoritmi a chiave pubblica come ECC (curve ellittiche come P256 e BN256), e consente ai produttori di aggiungere nuovi algoritmi con identificatori TCG. Ciò significa maggiore agilità crittografica e un futuro sicuro per i nuovi standard di sicurezza.
- Anche la gestione degli algoritmi simmetrici è stata migliorata: AES 128 diventa obbligatorio in TPM 2.0, mentre era facoltativo in 1.2; AES 256 rimane un'opzione avanzata.
Gerarchia e struttura di autorizzazione
Il sistema "owner" migliora da TPM 1.2 a 2.0:
- TPM 1.2 ha un'unica autorizzazione (il "proprietario") e due chiavi radice (EK per la firma/attestazione e SRK per la crittografia) su cui si basano le restanti operazioni.
- TPM 2.0 separa il controllo in diverse gerarchie: approvazione (EH), archiviazione (SH), piattaforma (PH) e una gerarchia nulla. Ognuna di esse può avere proprietari e regole di autorizzazione diversi, migliorando la gestione granulare e abilitando funzionalità per produttori di sistemi, sistemi operativi e utenti di applicazioni.
Ciò consente di separare le funzioni di manutenzione, archiviazione e sicurezza, rendendo tutto più flessibile e sicuro.
Supporto e compatibilità delle applicazioni
Le principali applicazioni che supportano entrambe le versioni, come BitLocker, UEFI Secure Boot, smart card virtuali, Credential Guard e Microsoft Passport, funzionano su entrambe le versioni. Tuttavia:
- Alcune applicazioni aziendali o di crittografia avanzata richiedono ora TPM 2.0., in particolare per soddisfare le esigenze di sicurezza di aziende, pubblica amministrazione e produttori di hardware.
- Il client “DDP | ST – OTP” è supportato su TPM 1.2 ma non su 2.0, anche se questa sfumatura riguarda casi molto specifici.
In pratica, TPM 2.0 è pienamente retrocompatibile con le principali utility di sicurezza di Windows e Linux , ma consente un significativo passo avanti nello sviluppo di nuove applicazioni e supporta una gamma più ampia di ambienti di autenticazione.
Gestione degli errori e sicurezza anti-martellamento
La protezione contro gli attacchi di forza bruta (o attacchi "a martello") è più robusta e standardizzata in TPM 2.0:
- In TPM 1.2, l'implementazione e il blocco dei tentativi errati dipendevano dal fornitore e potevano variare notevolmente.
- Nel TPM 2.0 il blocco avviene automaticamente dopo 32 errori di autorizzazione, dimenticando un errore ogni 10 minuti.. Questa policy è configurabile e aiuta a prevenire gli attacchi del dizionario per decifrare PIN o password protetti dal TPM.
Per questo motivo, funzionalità come BitLocker e Windows Hello hanno aumentato la lunghezza minima del PIN nelle versioni più recenti, adattandosi alla nuova politica di sicurezza e proteggendo così meglio dagli attacchi.
Supporto per sistemi operativi
La compatibilità del sistema operativo varia notevolmente a seconda della versione del TPM:
- TPM 1.2 è compatibile con Windows 7, 8, 8.1 e 10, così come le distribuzioni Linux (RHEL, Ubuntu dalle versioni precedenti).
- TPM 2.0 è obbligatorio per Windows 11, consigliato da Windows 10 in poi e supportato da Ubuntu 16.04 e RHEL 7.3. Alcune funzionalità di crittografia avanzate funzionano solo con la versione 2.0 del kernel e versioni compatibili.
Produttori come Dell e altri a volte consentono di aggiornare il firmware del modulo TPM dalla versione 1.2 alla 2.0, se la scheda madre e l'hardware lo supportano (anche se non è sempre possibile). Ulteriori dettagli sulla compatibilità con Windows 11 sono disponibili a questo link.
Cambiamenti e vantaggi pratici del TPM 2.0 rispetto al TPM 1.2
Oltre alle differenze tecniche, il passaggio da TPM 1.2 a 2.0 apporta miglioramenti tangibili e pratici per utenti e aziende :
- Maggiore sicurezza e un futuro sicuro: Supporta algoritmi più potenti e consente la compatibilità con le future normative sulla sicurezza.
- Esperienza più coerente e semplice: Windows gestisce TPM 2.0 con criteri standardizzati, evitando problemi di incompatibilità tra marche o modelli diversi.
- Conforme alle normative internazionali (ISO/IEC 11889:2015), un requisito in molti ambienti regolamentati.
- Migliore integrazione con hardware e software moderni: Dall'avvio sicuro UEFI, al controllo delle app, alla crittografia dei dispositivi, fino al supporto per gli iniziatori biometrici.
TPM e Windows 11: requisito obbligatorio
Il requisito TPM 2.0 per Windows 11 ha scosso il mercato dei PC e sollevato molti interrogativi:
- Microsoft afferma che Qualsiasi PC che desidera installare Windows 11 deve avere TPM 2.0 abilitato e Secure Boot UEFI. Dal 2016, i nuovi computer sono dotati di questo chip di default, anche se potrebbe essere disabilitato nel BIOS.
- Se il computer ha più di 5-7 anni e non è dotato di TPM 2.0, aggiornarlo può essere complicato o comportare la sostituzione della scheda madre e del processore.
- Il controllo può essere effettuato facilmente con "tpm.msc" dal menu Esegui, dalla ricerca di Windows o dalla sezione sicurezza del sistema (anche da terminale con «get-tpm»). Qui potrai vedere la versione, se è attiva e lo stato del modulo.
Senza TPM 2.0, Windows 11 può essere installato solo tramite stratagemmi (modificando il registro di sistema o utilizzando "regedit" per saltare i controlli), ma con questo metodo si perdono molte funzionalità di sicurezza che giustificano il cambio di sistema operativo.
Come sapere se il tuo computer ha il TPM e come attivarlo
La procedura per controllare e abilitare il TPM è semplice, anche se varia a seconda della scheda madre:
- stampa Windows + R e scrive tpm.msc. Se hai installato TPM, ne vedrai lo stato, la versione e le opzioni di gestione (attiva, cancella, cambia PIN, ecc.).
- Nel amministratore del dispositivo In Windows, cerca "Dispositivi di sicurezza" e dovrebbe apparire "Trusted Platform Module 2.0".
- Da Impostazioni > Aggiornamento e sicurezza > Sicurezza di Windows > Sicurezza dispositivo > Processore di sicurezza, puoi visualizzare i dettagli del TPM.
- Se disabilitata, normalmente è necessario accedere al BIOS/UEFI all'avvio del PC (F2, F10, CANC, a seconda del produttore) e abilitare l'opzione "PTT" (Intel), “fTPM” (AMD) o semplicemente “TPM”.
Nota: se si possiede un laptop o un computer aziendale con più di 8 anni, potrebbe essere necessario installare un chip dedicato oppure l'hardware potrebbe non supportare TPM 2.0; in tal caso, sarà sufficiente sostituire il computer per ottenere il supporto completo.
TPM sulle schede madri: come installarne uno aggiuntivo
Se la tua scheda madre lo supporta, puoi aggiungere un chip TPM 2.0 fisico acquistato da marchi affidabili (ASUS, MSI, Gigabyte, ASRock), assicurandoti sempre della compatibilità con il tuo modello specifico di scheda madre e il numero di pin del connettore TPM. La procedura prevede di spegnere completamente il PC, inserire il modulo nel connettore TPM della scheda madre (solitamente vicino agli slot RAM o alle porte del pannello frontale) e abilitare la funzione nel BIOS.
Il prezzo di questi moduli può variare, ma attualmente, se il computer è molto vecchio, di solito è molto più conveniente investire in una nuova scheda madre o aggiornare direttamente l'intero computer, poiché la differenza di costo è minima e si garantisce la piena compatibilità con Windows 11 e i sistemi futuri.
Vantaggi dell'utilizzo del TPM nella sicurezza informatica
Lavorare con un computer con il TPM abilitato e configurato correttamente offre numerosi vantaggi:
- Protezione avanzata contro il furto di dati: Le chiavi di crittografia non lasciano mai il chip, quindi né il sistema operativo né il malware hanno accesso diretto ad esse.
- Sicurezza nella gestione dei certificati, PIN e password: Essenziale per le procedure digitali, l'amministrazione elettronica e le aziende.
- Migliora la resistenza contro gli attacchi fisici e virtuali: I chip TPM sono certificati e progettati per resistere ad attacchi hardware sofisticati.
- Abilita l'avvio protetto e protegge il processo di avvio: In questo modo si impedisce l'esecuzione di rootkit o malware prima ancora del caricamento del sistema operativo.
Nel settore professionale, i TPM certificati (con approvazione TCG) soddisfano i requisiti legali e superano gli audit di sicurezza informatica , risultando indispensabili nei settori bancario, sanitario e amministrativo.
Potenziali vulnerabilità e manutenzione del TPM
Come ogni tecnologia, il TPM può presentare vulnerabilità specifiche:
- Nei chip più vecchi (TPM 1.0 o versioni firmware precedenti), sono stati rilevati alcuni difetti di sicurezza nelle operazioni BitLocker o nelle smart card virtuali. L'aggiornamento del TPM e del firmware del sistema operativo è fondamentale per garantire la protezione.
- È possibile "cancellare" il TPM da Windows o dal BIOS prima di reinstallare il sistema operativo inizializzando il modulo e rimuovendo le vecchie chiavi. Questa operazione cancella tutte le password, le chiavi e le credenziali memorizzate, quindi è consigliabile eseguirla solo se si dispone di un backup di tutti i dati importanti o su consiglio di un amministratore.
- Nei computer aziendali, la password del proprietario può essere gestita centralmente tramite Active Directory, semplificandone il recupero e la manutenzione.
Per verificare lo stato del firmware e della protezione, è possibile utilizzare comandi come "manage-bde -status" oppure accedervi tramite le opzioni di sicurezza di Windows. Si consiglia di controllare periodicamente lo stato e di eseguire gli aggiornamenti come indicato dal produttore.
Posso installare Windows 11 senza TPM 2.0?
Ufficialmente, non è possibile installare Windows 11 su un computer senza TPM 2.0 abilitato. Tuttavia, esistono metodi alternativi (a proprio rischio) per aggirare il controllo durante l'installazione modificando il registro di sistema di Windows. Tecnicamente, questo permette di installare il sistema su computer più vecchi o con versioni di TPM non supportate, ma:
- Perderai le funzionalità di sicurezza avanzate che giustificano l'aggiornamento a Windows 11.
- Non consigliato per ambienti aziendali o per utenti preoccupati per la protezione dei dati.
- Non sempre riceverai supporto o aggiornamenti ufficiali e la stabilità potrebbe essere compromessa.
L'opzione migliore è aggiornare la scheda madre, acquistare un computer compatibile o, se possibile, abilitare/aggiornare il TPM. Per maggiori dettagli, consulta la guida su come ignorare i requisiti dell'account in Windows 11.


Scrittore appassionato del mondo dei byte e della tecnologia in generale. Adoro condividere le mie conoscenze attraverso la scrittura, ed è quello che farò in questo blog, mostrarti tutte le cose più interessanti su gadget, software, hardware, tendenze tecnologiche e altro ancora. Il mio obiettivo è aiutarti a navigare nel mondo digitale in modo semplice e divertente.