Saat Anda mengunduh distribusi GNU/Linux dalam format ISO, hal yang biasa dilakukan adalah membakarnya ke drive USB dan memulai instalasi, tetapi ada langkah awal penting yang sering dilewati banyak orang: memverifikasi integritas citra ISO . Mungkin tampak seperti prosedur yang membosankan, tetapi hal ini dapat menghemat waktu dan menghindari banyak masalah.
Meskipun kita sering menginstal program tanpa banyak berpikir, sistem operasi adalah komponen kunci dan setidaknya perlu diverifikasi . File ISO biasanya berukuran besar, rentan terhadap kerusakan selama pengunduhan atau, dalam kasus terburuk, manipulasi oleh pihak ketiga. Jika Anda bekerja dengan format lain, konsultasikan perbandingan format gambar . Memverifikasi integritasnya di Linux itu sederhana, cepat, dan memberi Anda ketenangan pikiran bahwa Anda menginstal persis apa yang telah diterbitkan oleh proyek tersebut.
Mengapa sangat penting untuk memeriksa citra ISO sebelum menggunakannya?
Di luar teori, memverifikasi ISO Linux memiliki konsekuensi praktis yang sangat penting: mencegah instalasi yang salah atau dirusak . Citra yang rusak dapat menyebabkan kesalahan acak selama instalasi, kegagalan booting, atau perilaku aneh yang sangat sulit didiagnosis.
Jika Anda berencana untuk menginstal distribusi tersebut sebagai sistem utama Anda, ISO yang rusak dapat menyebabkan sistem tidak stabil, kehilangan data, atau bahkan kerentanan keamanan yang serius . Terkadang file diunduh dengan kesalahan kecil yang tidak disadari sampai terjadi kegagalan yang kritis.
Anda juga perlu mempertimbangkan skenario keamanan: jika seseorang telah memodifikasi ISO di server atau mirror yang disusupi, Anda bisa saja menginstal versi yang mengandung malware atau backdoor . Ini bukan hal yang umum, tetapi bukan fiksi ilmiah; ekosistem GNU/Linux sendiri telah merekomendasikan verifikasi hash dan tanda tangan selama bertahun-tahun.
Untungnya, situs web distribusi resmi biasanya memiliki bagian yang berisi checksum dan, dalam banyak kasus, file yang ditandatangani GPG . Jika kita meluangkan beberapa menit untuk meninjaunya, kita dapat yakin bahwa citra tersebut utuh.
Apa itu fungsi hash dan mengapa digunakan untuk memverifikasi ISO?
Untuk memahami keseluruhan proses, akan sangat membantu jika kita memiliki konsep yang jelas: fungsi hash adalah algoritma yang mengambil file apa pun dan menghasilkan serangkaian karakter unik (atau sangat sulit untuk diduplikasi) untuk konten spesifik tersebut.
String ini biasanya direpresentasikan sebagai urutan panjang huruf dan angka dalam heksadesimal . Jika Anda mengubah satu byte saja dari file asli, hasil fungsi hash akan berubah sepenuhnya, seolah-olah tidak ada hubungannya dengan file asli. Itulah keindahannya: ia sangat sensitif terhadap modifikasi apa pun.
Banyak algoritma berbeda digunakan di dunia nyata, tetapi yang paling umum untuk memverifikasi citra ISO adalah MD5, SHA-1, dan SHA-256 . MD5 sekarang dianggap usang untuk keamanan yang kuat, tetapi masih terlihat dalam daftar unduhan. SHA-1 juga mengalami masalah kriptografi, sedangkan SHA-256 saat ini merupakan pilihan yang paling direkomendasikan untuk integritas.
Pada praktiknya, yang dilakukan oleh sebuah proyek perangkat lunak adalah menghasilkan hash untuk setiap file yang ditawarkannya dan mempublikasikan string tersebut dalam sebuah daftar. Saat Anda mengunduh ISO, Anda menghitung hash-nya secara lokal dan membandingkannya dengan hash resmi ; jika cocok, Anda tahu bahwa file yang Anda miliki identik dengan file yang dihasilkan oleh pengembang (setidaknya dalam hal konten biner).
Selain memverifikasi integritas ISO, fungsi hash ini banyak digunakan dalam keamanan komputer: manajemen kata sandi, tanda tangan digital, integritas data dalam cadangan, dll. Namun di sini kita akan fokus pada penggunaan paling praktisnya bagi pengguna Linux pada umumnya.
Jenis-jenis checksum yang akan Anda temui (MD5, SHA-1, SHA-256)
Saat Anda mengunjungi halaman unduhan suatu distribusi, sangat umum untuk melihat sesuatu yang diberi label sebagai "checksum," "MD5," "SHA1," "SHA256," atau "verification sum ." Terkadang berada di halaman yang sama, dan terkadang ditautkan ke file teks terpisah.
Secara umum, MD5 merupakan standar de facto selama bertahun-tahun , tetapi telah ditemukan adanya benturan (berbagai file menghasilkan hash yang sama), dan MD5 tidak lagi dianggap aman untuk validasi integritas kriptografi yang kuat. Meskipun demikian, MD5 masih digunakan dalam beberapa proyek, terutama untuk kompatibilitas.
Setelah MD5, muncul SHA-1, yang untuk sementara waktu menjadi alternatif yang paling umum . Namun, kelemahan juga telah ditemukan, dan saat ini disarankan untuk menghindarinya untuk penggunaan kritis. Dalam konteks ISO yang diunduh dari situs resmi, SHA-1 masih dapat berguna untuk mendeteksi kerusakan unduhan, tetapi tidak ideal untuk melawan potensi serangan yang ditargetkan.
Opsi modern dan lebih andal adalah SHA-256, varian dari keluarga SHA-2 yang jauh lebih tahan terhadap benturan (collision) . Semakin banyak distribusi yang langsung mempublikasikan hash SHA-256 mereka, dan beberapa bahkan menghilangkan MD5 dan SHA-1.
Oleh karena itu, jika Anda memiliki beberapa pilihan yang tersedia, disarankan agar Anda selalu menggunakan SHA-256 untuk memverifikasi ISO Anda . Biaya komputasi tambahan saat ini sangat minimal: pada komputer modern, menghitung hash SHA-256 dari citra ISO biasanya hanya membutuhkan beberapa detik.
Alat Linux untuk menghitung hash dari citra ISO.
Sebagian besar distribusi GNU/Linux modern dilengkapi dengan utilitas perhitungan hash dasar—md5sum, sha1sum, dan sha256sum—yang sudah terpasang secara default . Dengan kata lain, Anda tidak perlu menginstal apa pun tambahan; Anda cukup menggunakan terminal.
Pertama, navigasikan ke folder tempat Anda menyimpan file ISO. Misalnya, jika file tersebut berada di folder Unduhan Anda, Anda dapat menavigasinya menggunakan:
cd Descargas
Setelah sampai di sana, prosesnya sangat sederhana. Untuk menghasilkan hash MD5, Anda cukup menggunakan:
md5sum nombre-de-la-imagen.iso
Jika situs web resmi menyediakan hash SHA-1, Anda dapat menghitungnya dengan:
sha1sum nombre-de-la-imagen.iso
Dan jika Anda memiliki nilai SHA-256, yang paling umum saat ini, cukup jalankan:
sha256sum nombre-de-la-imagen.iso
Dalam semua kasus, alat ini akan mencetak string alfanumerik panjang diikuti dengan nama file . String tersebut adalah hash lokal Anda, yang harus Anda bandingkan dengan hash yang diterbitkan oleh distribusi. Jika keduanya identik (setiap karakter sama persis), gambar tersebut belum dimodifikasi atau rusak selama pengunduhan.
Waktu yang dibutuhkan untuk menghasilkan kode ini terutama bergantung pada ukuran file ISO dan kecepatan prosesor serta hard drive Anda. Dalam praktiknya, bahkan untuk distribusi yang cukup besar, biasanya hanya membutuhkan beberapa detik . Itulah mengapa sangat masuk akal untuk melakukan verifikasi sebelum membuat drive USB yang dapat di-boot.
Bagaimana cara membandingkan hash yang dihitung dengan hash resmi?
Setelah Anda mendapatkan hash di terminal, Anda perlu membandingkannya dengan nilai resmi yang diberikan oleh situs web tempat Anda mengunduh ISO . Informasi ini mungkin muncul dalam berbagai format: sebagai teks di halaman, dalam file .md5, .sha1, atau .sha256, atau dalam file dengan nama seperti SHA256SUMS, MD5SUMS, dll.
Metode yang paling mudah adalah dengan menyalin dan menempel secara visual: salin string dari situs web, tempelkan ke editor teks, dan bandingkan dengan string yang dikembalikan oleh md5sum/sha1sum/sha256sum . Perbedaan sekecil apa pun berarti file tersebut tidak sesuai dengan aslinya.
Banyak distribusi Linux, terutama yang besar seperti Ubuntu, Debian, atau Manjaro, menerbitkan file penjumlahan yang berisi hash dari semua ISO yang tersedia . Misalnya, file SHA256SUMS akan berisi beberapa baris, masing-masing dengan hash dan nama pasti dari ISO yang sesuai.
Dalam kasus ini, selain menghitung hash secara manual, Anda dapat menggunakan alat tambahan untuk secara otomatis memverifikasi bahwa ISO sesuai dengan isi file . Di bawah ini kita akan melihat cara melakukannya dengan perintah serupa seperti sha256sum -cy.
Jika Anda kesulitan menemukan daftar hash, Anda biasanya dapat mencari di situs web distribusi atau melakukan pencarian Google menggunakan nama distribusi diikuti dengan istilah seperti "hash," "checksum," atau "SHA256SUM ." Proyek-proyek serius selalu menyediakan informasi ini dengan cara yang mudah diakses.
Memverifikasi ISO di Linux menggunakan checksum MD5 dan SHA
Banyak distribusi Linux melangkah lebih jauh dan, selain menampilkan hash di web, menawarkan file penjumlahan yang dapat Anda unduh bersamaan dengan citra ISO . File ini biasanya diberi nama seperti MD5SUMS, SHA1SUMS, SHA256SUMS, atau yang serupa.
Mari kita bayangkan kasus tipikal sebuah distribusi yang menerbitkan file SHA256SUMS di folder unduhan yang sama. File teks ini berisi satu baris untuk setiap ISO dengan hash SHA-256-nya. Prosedur yang direkomendasikan adalah:
1. Unduh citra ISO yang ingin Anda instal.
2. Unduh juga file jumlah yang sesuai (misalnya, SHA256SUMS) dari sumber yang sama.
Setelah keduanya berada di direktori yang sama, Anda dapat secara otomatis memeriksa ISO dengan perintah berikut:
sha256sum -c SHA256SUMS
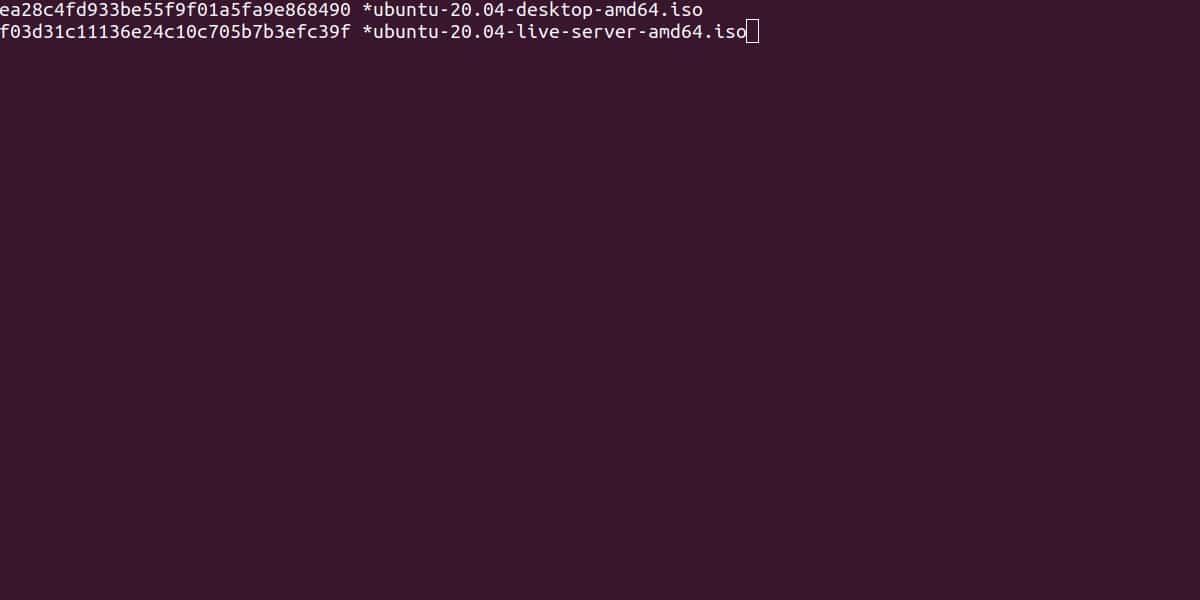
Perintah ini akan membaca file hash, menemukan baris yang sesuai dengan ISO Anda, dan memverifikasi bahwa hash yang dihitung cocok dengan isi file tersebut . Jika semuanya berjalan lancar, Anda akan melihat pesan seperti ini:
ubuntu-20.04-desktop-amd64.iso: La suma coincide
Jika SHA-1 atau MD5 digunakan sebagai pengganti SHA-256, mekanismenya persis sama, hanya menggunakan `sha1sum -co` dan `md5sum -cy` dengan file yang sesuai . Keuntungan dari metode ini adalah Anda tidak perlu menyalin dan menempel hash secara manual; semuanya otomatis, dan lebih sulit untuk membuat kesalahan visual.
Dalam beberapa proyek seperti Manjaro, jumlah tersebut mungkin terdapat dalam file khusus per ISO, dengan nama yang diakhiri dengan -sha1.sum atau -sha256.sum . Misalnya, untuk ISO manjaro-xfce-0.8.1-x86_64.iso, Anda mungkin menemukan:
- manjaro-xfce-0.8.1-x86_64-sha1.sum
- manjaro-xfce-0.8.1-x86_64-sha256.sum
File-file ini hanyalah file teks yang berisi hash dan nama ISO , siap digunakan dengan sha1sum -co sha256sum -c, atau Anda dapat menyalin kodenya sendiri dan membandingkannya dengan yang Anda hasilkan secara lokal.
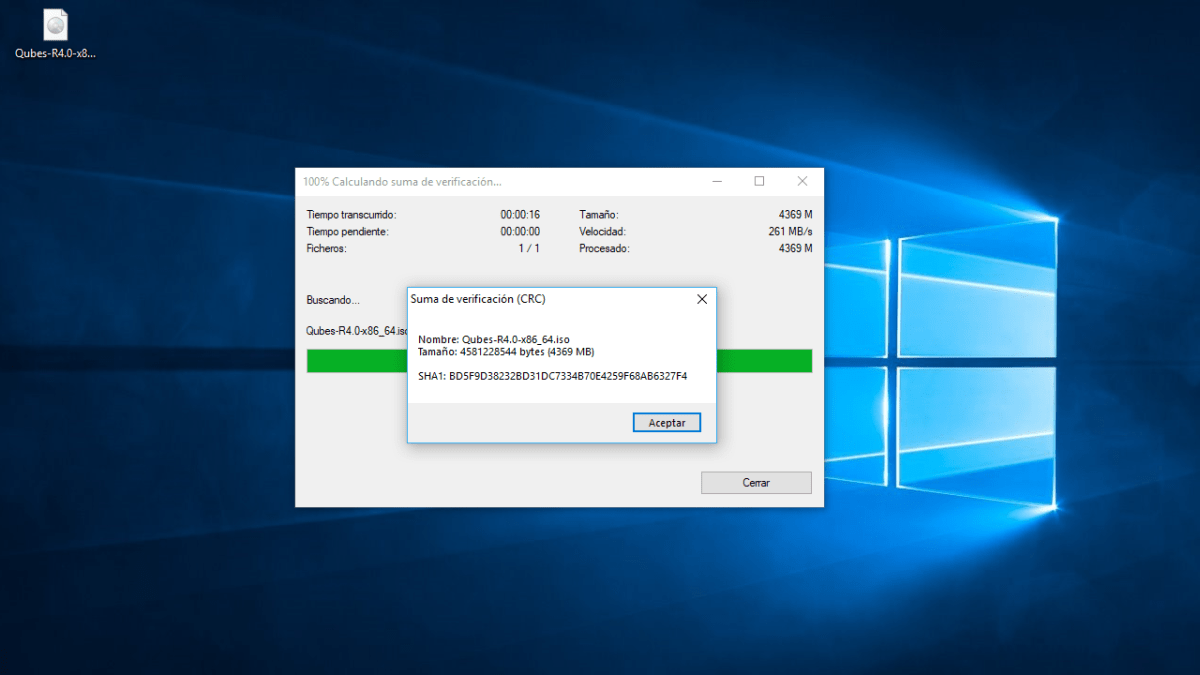
Contoh praktis: Verifikasi ISO seperti di Manjaro
Untuk menunjukkan betapa sederhananya, mari kita asumsikan Anda telah mengunduh manjaro-xfce-0.8.1-x86_64.iso dan file hash SHA-256 yang sesuai, misalnya manjaro-xfce-0.8.1-x86_64-sha256.sum. Alur kerjanya akan sangat mirip untuk distribusi apa pun.
Pertama, buka file sum dengan editor teks (Gedit, Kate, atau mana pun yang Anda sukai) . Di dalamnya Anda akan melihat serangkaian karakter yang panjang dan, biasanya, nama file ISO di akhir baris.
Selanjutnya, di terminal, navigasikan ke folder tempat Anda menyimpan file ISO dan file penjumlahan . Kurang lebih seperti ini:
cd Descargas
Sekarang Anda dapat langsung menggunakan sha256sum untuk menghasilkan hash ISO :
sha256sum manjaro-xfce-0.8.1-x86_64.iso
Bandingkan hash yang ditampilkan di terminal dengan hash yang terdapat dalam file .sum. Jika kedua kode tersebut cocok, ISO tersebut benar dan Anda dapat membakarnya ke media instalasi tanpa khawatir . Jika tidak cocok, tindakan paling aman adalah menghapus image tersebut dan mengunduhnya kembali.
Jika file .sum berada dalam format standar yang didukung oleh sha256sum -c , Anda juga dapat melakukan hal berikut secara langsung:
sha256sum -c manjaro-xfce-0.8.1-x86_64-sha256.sum
Kemudian biarkan alat tersebut secara otomatis memverifikasi bahwa hash tersebut cocok dengan yang ada di ISO. Jika hasilnya berhasil, perintah biasanya akan menunjukkan bahwa jumlahnya benar dan berakhir dalam keadaan "berhasil" . Dari situ, Anda dapat melanjutkan ke langkah berikutnya: membuat drive USB yang dapat di-boot atau memasang ISO di mesin virtual.
Gunakan tanda tangan GPG untuk memastikan bahwa ISO tersebut berasal dari pengembang yang sah.
Sejauh ini kita telah membahas tentang memverifikasi bahwa file ISO belum rusak, tetapi satu pertanyaan masih tersisa: bagaimana Anda tahu bahwa file ringkasan itu sendiri asli dan belum diubah? Di situlah tanda tangan GPG berperan.
Pada distribusi besar seperti Ubuntu, biasanya file lain dengan ekstensi .gpg atau .sig diterbitkan bersamaan dengan file jumlah (misalnya, SHA256SUMS) , yang berisi tanda tangan kriptografi dari jumlah tersebut yang dibuat dengan kunci privat proyek.
Mengikuti contoh Ubuntu, Anda mungkin menemukan file-file berikut:
- ISO itu sendiri: ubuntu-20.04-desktop-amd64.iso
- File SHA256SUMS: daftar checksum SHA-256 dari semua ISO
- File SHA256SUMS.gpgTanda tangan GPG dari jumlah tersebut, dilakukan oleh Kunci Penandatanganan Otomatis Citra CD Ubuntu.
Proses yang direkomendasikan adalah:
1. Unduh file ISO, file SHA256SUMS, dan tanda tangannya SHA256SUMS.gpg dari situs web resmi.
2. Pastikan Anda telah menginstal GnuPG (paket gpg) pada sistem Anda. Sebagian besar distribusi Linux sudah terpasang sebelumnya , tetapi jika belum, Anda dapat menambahkannya menggunakan pengelola paket Anda.
3. Verifikasi tanda tangan file penjumlahan dengan:
gpg --keyid-format long --verify SHA256SUMS.gpg SHA256SUMS
Jika sistem Anda belum mengetahui kunci publik yang digunakan untuk penandatanganan, GPG akan memperingatkan Anda bahwa sistem tidak dapat memverifikasi tanda tangan dengan benar . Dalam hal ini, Anda perlu mengimpor kunci resmi proyek, biasanya dari server kunci publik.
Sebagai contoh, untuk Kunci Penandatanganan Otomatis Citra CD Ubuntu, Anda dapat menggunakan:
gpg --keyid-format long --keyserver hkp://keyserver.ubuntu.com --recv-keys 0xD94AA3F0EFE21092
Setelah kunci publik diimpor, Anda jalankan kembali perintah verifikasi :
gpg --keyid-format long --verify SHA256SUMS.gpg SHA256SUMS
Jika semuanya berjalan sesuai rencana, GPG akan menampilkan pesan yang menunjukkan sesuatu seperti "Penandatanganan berhasil untuk 'Ubuntu CD Image Automatic Signing Key (2012) < [email protected] >'" . Ini berarti bahwa file masuk belum diubah dan benar-benar berasal dari proyek tersebut.
Mulai dari titik ini, Anda dapat mempercayai file SHA256SUMS dan, seperti yang telah kita lihat, gunakan `sha256sum -c SHA256SUMS` untuk memverifikasi bahwa ISO Anda cocok dengan hash resmi . Langkah ganda ini (tanda tangan GPG + verifikasi hash) adalah cara paling andal untuk memastikan bahwa tidak ada yang mengubahnya di sepanjang proses.
Apa yang harus dilakukan setelah memverifikasi integritas ISO?
Setelah Anda melalui semua langkah ini dan yakin bahwa ISO tersebut lengkap dan asli, Anda dapat menggunakannya dengan tenang . Langkah selanjutnya adalah membuat media instalasi atau memasangnya, tergantung kebutuhan Anda.
Saat ini, praktik yang paling umum adalah membuat drive USB yang dapat di-boot menggunakan alat seperti dd, balenaEtcher, Rufus (dari Windows), atau utilitas khusus untuk setiap distribusi . CD dan DVD sebagian besar sudah tidak digunakan lagi, terutama karena banyak laptop bahkan tidak lagi menyertakan drive optik.
Anda juga dapat memasang ISO secara langsung di mesin virtual (VirtualBox, KVM, VMware, dll.) dan menguji distribusi tanpa memengaruhi sistem Anda saat ini . Dalam hal ini, verifikasi integritas sama pentingnya, karena file yang rusak dapat menyebabkan masalah selama instalasi di mesin virtual.
Jika pada titik tertentu jumlahnya tidak cocok atau verifikasi GPG mengembalikan kesalahan tanda tangan , tindakan terbaik adalah berhenti: hapus file ISO dan file jumlahnya, unduh lagi dari sumber resmi, dan ulangi prosesnya. Jika masalah berlanjut, itu bisa jadi masalah sementara dengan mirror, koneksi internet Anda, atau bug di situs itu sendiri; disarankan untuk memeriksa forum atau saluran dukungan distribusi tersebut.
Pada akhirnya, meluangkan beberapa menit untuk memverifikasi integritas ISO Linux adalah investasi waktu kecil yang menjamin bahwa apa yang akan Anda instal adalah sah, lengkap, dan tidak rusak di tengah jalan ; ini adalah kebiasaan keamanan yang baik dan praktik yang sangat direkomendasikan jika Anda sering bereksperimen dengan berbagai distribusi atau akan menginstal sistem baru sebagai lingkungan utama Anda.


Penulis yang bersemangat tentang dunia byte dan teknologi secara umum. Saya suka berbagi ilmu melalui tulisan, dan itulah yang akan saya lakukan di blog ini, menunjukkan kepada Anda semua hal paling menarik tentang gadget, perangkat lunak, perangkat keras, tren teknologi, dan banyak lagi. Tujuan saya adalah membantu Anda menavigasi dunia digital dengan cara yang sederhana dan menghibur.