- Az ASR szabályok elengedhetetlenek a védelemhez A windows 11 ante malware és előrehaladott támadások.
- Konfigurálhatók és adaptálhatók az Intune, a Configuration Manager, a csoportházirendek és a PowerShell.
- Finomhangolást tesznek lehetővé az audit, blokkolás, figyelmeztetés és egyéni kizárási módoknak köszönhetően.
- A proaktív monitorozás és a folyamatos kiigazítások kulcsfontosságúak a hatékonyság maximalizálása érdekében.
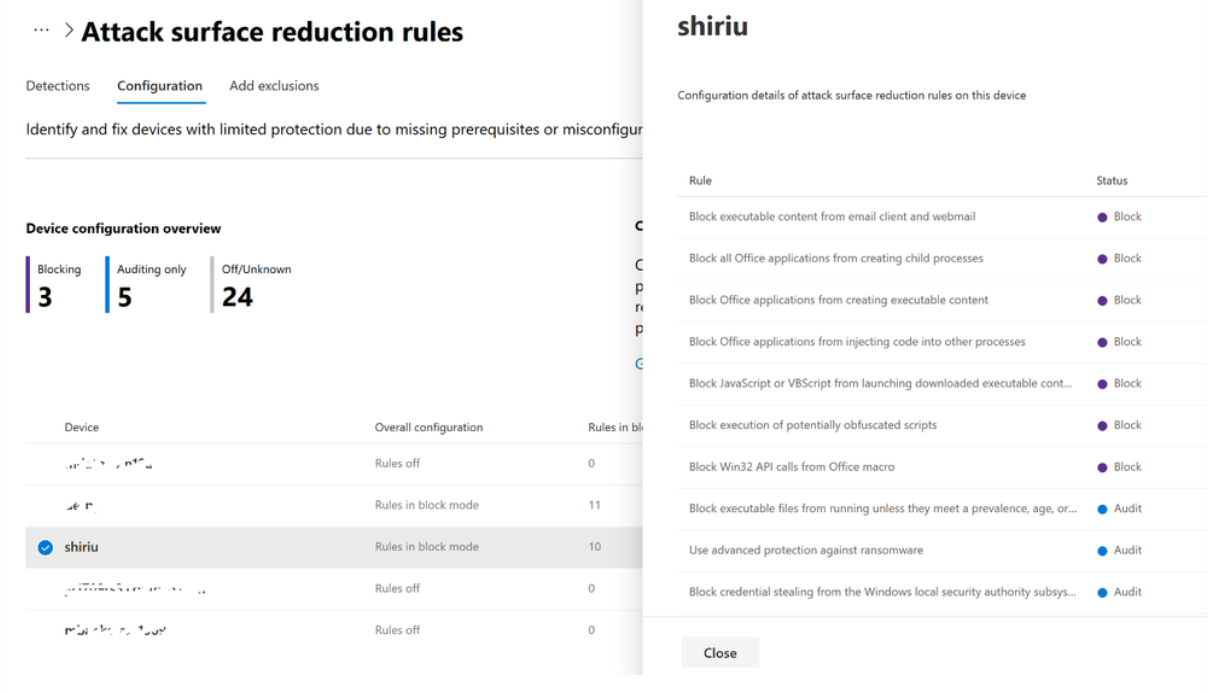
A mai világban, ahol a kiberfenyegetések szédületes sebességgel fejlődnek , eszközeink robusztus rendszerekkel való védelme kiemelt prioritássá vált. Ebben az összefüggésben a Windows 11 ASR-szabályai (támadási felület csökkentésére vonatkozó szabályok) az egyik leghatékonyabb stratégiává váltak a számítógépek és hálózatok rosszindulatú programok és a gyakori sebezhetőségeket célzó támadások elleni védelmében. Akár az informatikai területen dolgozik, akár személyes vagy üzleti eszközei biztonságát szeretné javítani, ezen szabályok alapos ismerete és alkalmazásuk módja nagy különbséget jelenthet a potenciális támadásokkal szemben.
Részletesen megvizsgáljuk az ASR-szabályok lényegét, azok konfigurálását különböző platformokon (Intune, Configuration Manager, Group Policy és PowerShell), előnyeit, korlátait és ajánlott eljárásait. Emellett hangolási és hibaelhárítási tippeket is megismerhet, amelyek segítenek a legtöbbet kihozni belőlük, minimalizálni a kritikus alkalmazásokra gyakorolt hatásokat és egyszerűsíteni bármely informatikai részleg napi működését.
Mik azok az ASR szabályok a Windows 11-ben, és miért olyan fontosak?
A támadási felület csökkentésére vonatkozó szabályok (ASR-ek) a Microsoft Defenderbe integrált biztonsági szabályok , amelyek az Intune-ból vagy más adminisztrációs eszközökből kezelhetők . Fő céljuk a rosszindulatú programok által gyakran használt számítógépek és hálózatok feltörésére irányuló viselkedések és műveletek megelőzése : ez magában foglalja a gyanús szkriptek blokkolását, a potenciálisan veszélyes fájlok végrehajtásának leállítását, a makrók használatának szabályozását az Office-alkalmazásokban, valamint a hitelesítő adatok ellopására irányuló kísérletek korlátozását.
Ezek a szabályok nemcsak a gyakori sebezhetőségek ellen védenek, hanem segítenek csökkenteni a fejlett támadások, zsarolóvírusok és más kifinomult fenyegetések kockázatát is . A legjobb az egészben, hogy nagymértékben testreszabhatók, így rugalmas konfigurációkat tesznek lehetővé, hogy bármilyen környezethez illeszkedjenek, a nagyvállalatoktól az egyéni felhasználókig.
A Windows 11-ben az ASR-nek köszönhetően a védelem új szintre lépett a részletesség és az adminisztráció egyszerűsége tekintetében, minőségi ugrást jelentve a korábbi verziókhoz képest, és minden modern kiberbiztonsági stratégia elengedhetetlen részévé vált.
Licencelés és követelmények a Windows 11 rendszerben
Mielőtt belemerülnénk az ASR-szabályok konfigurálásába és telepítésébe, elengedhetetlen a legfontosabb licencelési és előfeltételi szempontok megértése . Az ASR-szabályok Windows 10 és Windows 11 rendszerű számítógépekhez érhetők el, bár a teljes szabálykészlet csak a vállalati kiadásokban (pl. E3 vagy E5) használható . Microsoft 365 E5 licenccel hozzáférhetsz a Defender for Endpoint vagy a Microsoft Defender XDR portál speciális monitorozási és elemzési funkcióihoz.
Azonban még Windows Professional vagy Microsoft 365 E3 licencekkel is korlátozottan használhatja az ASR-t . A szabályok az Eseménynaplón keresztül tekinthetők át, és saját felügyeleti rendszereket fejleszthet. A lényeg, hogy a Microsoft Defender Antivirus legyen az elsődleges és aktív megoldás, mivel az ASR-szabályok az elemzőmotorjára támaszkodnak a gyanús viselkedés kiértékeléséhez és blokkolásához.
Konfigurációs módszerek: Intune, Configuration Manager, GPO és PowerShell
Az ASR szabályok egyik erőssége a szabályzatok kezelésének és telepítésének sokoldalúságában rejlik . Számos módszer és eszköz létezik, amelyek mindegyike különböző környezetekhez és igényekhez igazodik:
- Be van hangolvaIdeális azoknak a vállalatoknak, amelyek a felhőn keresztül kezelik eszközparkjaikat. Lehetővé teszi az ASR-szabályzatok központi konfigurálását és hozzárendelését, azok hatékonyságának nyomon követését, valamint szükség esetén módosítások vagy kizárások alkalmazását.
- Konfigurációkezelő (SCCM)Fejlett, hagyományos megoldás nagy szervezetek számára. Lehetővé teszi részletes szabályzatok létrehozását és telepítését akár vegyes vagy szétkapcsolt környezetekben is.
- Csoportházirend-objektumok (GPO)Tökéletes az Active Directoryt használó környezetekhez, lehetővé téve a szabályok meghatározását tartományi, szervezeti egységi vagy adott számítógépi szinten.
- PowerShellRugalmas beállítás, amely lehetővé teszi az ASR-szabályok parancssorból történő konfigurálását, auditálását és akár hibakeresését is. parancsok, ideális automatizáláshoz vagy haladó szkripteléshez.
Mindegyik módszernek megvannak a saját előnyei és szempontjai, de mindegyik lehetővé teszi az egyes ASR-szabályok állapotának meghatározását a következőképpen: Blokkolás, Audit, Figyelmeztetés vagy Letiltva . Ez teljes kontrollt biztosít a biztonsági viselkedés felett az egyes szervezetek igényei és kockázatai alapján.
ASR-szabályok konfigurálása az Intune-nal
Az Intune a modern vállalati eszközkezelés vezető megoldásává vált, különösen Windows 11 környezetekben . Az ASR-szabályok ezen a platformon keresztüli konfigurálása központosított, skálázható és könnyen felügyelhető élményt nyújt.
Kezdéshez nyissa meg az Intune Endpoint Security menüjét , és válassza a Attack Surface Reduction lehetőséget. Létrehozhat egy új szabályzatot, vagy szerkeszthet egy meglévőt. Győződjön meg róla, hogy helyesen választotta ki a platformot (Windows) és a profilt (ASR szabályok).
Ezután kiválaszthatja az alkalmazni kívánt szabályokat:
- Potenciálisan obfuszkált szkriptek végrehajtásának blokkolása
- Az Office-alkalmazások gyermekfolyamatok létrehozásának megakadályozása (gyermekek)
- Office-makrók használatának megakadályozása Win32 API-hívások kezdeményezéséhez
- Fájl végrehajtásának blokkolása innen: e-mailek, webmailek és eszközök USB amelyek nem megbízhatóak
- A hitelesítő adatok ellopásának és az LSASS elleni támadások megakadályozása
- A JavaScript vagy VBScript használatának szabályozása a letöltött tartalomban
- Állítsák meg a sebezhető, jelzéssel ellátott sofőrökkel való visszaélést
Minden szabályt testreszabhat Blokk (aktív), Naplózás (csak eseményeket naplóz), Figyelmeztetés (lehetővé teszi a felhasználó számára a blokkolás megkerülését) vagy Letiltott módban . A konfigurálás után a szabályzat hozzá lesz rendelve a megfelelő eszközcsoportokhoz.
Ezenkívül az Intune lehetővé teszi a téves riasztások által veszélyeztetett fájlok, elérési utak vagy alkalmazások kizárását , ami még nagyobb rugalmasságot biztosít.
Konfiguráció a Microsoft Configuration Managerből (SCCM)
Egy másik széles körben használt alternatíva a Configuration Manager , különösen azoknál a vállalatoknál, amelyek továbbra is a helyi vagy hibrid adminisztrációt választják. A folyamat magában foglalja az Eszközök és megfelelőség → Végpontvédelem → Windows Defender Exploit Guard menüpontot , és egy Exploit Guard szabályzat létrehozását.
A varázslón belül kiválaszthatja az aktiválni kívánt ASR-szabályokat, akár Blokkoló, akár Auditáló módban . A befejezést követően a szabályzat az üzleti környezetben definiált eszközcsoportok vagy -gyűjtemények szerint lesz elosztva.
Gyakran ellenőrizze az SCCM által generált naplókat és jelentéseket, hogy megbizonyosodjon arról, hogy a szabályok helyesen vannak alkalmazva, és nem ütköznek más biztonsági profilokkal.
Csoportházirend: ASR kezelése csoportházirendeken keresztül
Az Active Directory infrastruktúrával rendelkező környezetekben továbbra is a csoportházirend az előnyben részesített megközelítés. Az általános eljárás a következő:
- Nyissa meg a Csoportházirend-kezelő konzolt (GPMC)
- Szerkesszen (vagy hozzon létre) egy új csoportházirend-objektumot, és navigáljon hozzá Számítógép konfigurációja > Felügyeleti sablonok > Windows-összetevők > Microsoft Defender víruskereső > Microsoft Defender exploit védelem > Támadási felület csökkentése
- Beállítások engedélyezése Támadási felület csökkentésére vonatkozó szabályok konfigurálása
- Állítsa be az egyes szabályok állapotát az azonosítójuk és a kívánt érték megadásával: '1' a blokkolás, '2' az audit, '6' a figyelmeztetés, '0' a letiltás esetén.
- Opcionálisan konfigurálja a kizárásokat az opcióból Fájlok és elérési utak kizárása a támadási felület csökkentésére vonatkozó szabályokból
Az így kapott kontroll nagyon részletes, de aprólékos karbantartást igényel a különböző szintű szabályzatok közötti ütközések elkerülése érdekében.
PowerShell: Speciális automatizálás és vezérlés
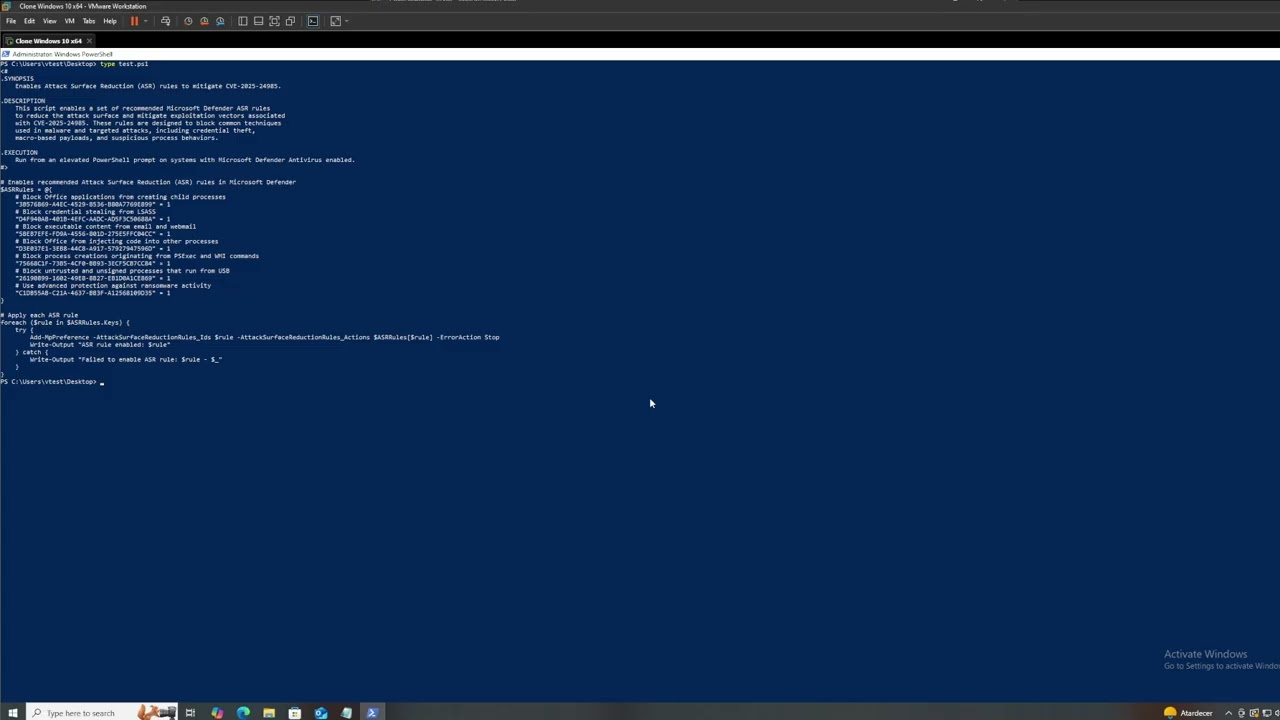
Haladó rendszergazdák vagy olyan környezetek számára, ahol az automatizálás kulcsfontosságú, a PowerShell lehetővé teszi az ASR-szabályok közvetlen használatát a konzolról vagy szkriptekből . Kapcsolódó információkat a Mi a secpol.msc és hogyan segíthet a biztonsági házirendek kezelésében? című cikkben is talál.
Néhány példa a hasznos parancsokra:
- ASR-szabály engedélyezése:
Set-MpPreference -AttackSurfaceReductionRules_Ids <ID_de_regla> -AttackSurfaceReductionRules_Actions Enabled- Aktiválás Audit módban:
Add-MpPreference -AttackSurfaceReductionRules_Ids <ID_de_regla> -AttackSurfaceReductionRules_Actions AuditMode- kizárások:
Add-MpPreference -AttackSurfaceReductionOnlyExclusions "C:\Ruta\a\excluir"
Ez lehetővé teszi például a szabályok aktiválásának, auditálásának és módosításának automatizálását nagy eszközparkokban , a feladatok integrálását a CI/CD folyamatokba, telepítési szkriptekbe, vagy akár az incidensek valós idejű kezelését.
Az egyes ASR-szabályokhoz elérhető államok és azok működése
Minden egyes ASR-szabály a következő állapotok egyikében konfigurálható, attól függően, hogy mit szeretne elérni:
- Nincs konfigurálva / Letiltva: A szabály nincs alkalmazva, és a kapcsolódó eseményeket nem naplózza a rendszer.
- zár: A szabály aktiválódik, és a tiltott műveletek közvetlenül blokkolva vannak.
- könyvvizsgálat: A műveletek engedélyezettek, de naplózva lesznek későbbi felülvizsgálat céljából. Ideális a szabály érvényesítése előtti hatásfelméréshez.
- Figyelmeztet: A szabály érvénybe lép, de a felhasználó riasztást kap, és eldöntheti, hogy folytatja-e.
Ez a rugalmasság megkönnyíti a szabályok első telepítését Audit módban, hogy figyelemmel kísérhessük azok hatását, minimalizálhassuk a zavarokat, majd a kizárások finomhangolása után átválthassunk teljes Blokk módra.
A Windows 11 fő ASR-szabályai és azok célja
A számos rendelkezésre álló szabály közül a következők tűnnek ki a fertőzések és a jogosulatlan hozzáférés megelőzésében való hatékonyságuk miatt:
- Potenciálisan obfuszkált szkriptek végrehajtásának blokkolása: Megakadályozza a gyanús szkriptek végrehajtását, amelyeket gyakran használnak rosszindulatú programok betöltésére.
- Az Office gyermekfolyamatok létrehozásának megakadályozása: Megakadályozza azokat a támadásokat, amelyek során az Office-dokumentumok más folyamatok elindításával kártevőt generálnak.
- Win32 API-hívásokat használó Office-makrók korlátozása: különösen a rosszindulatú makrókban található támadások elleni védelem.
- E-mail és webmail fájlok végrehajtásának blokkolása: Csökkenti a fertőzött mellékleteknek vagy veszélyes hivatkozásoknak való kitettséget az e-mailekben.
- Akadályozza meg a hitelesítő adatok ellopását az LSASS-ből: Védi a memóriában tárolt hitelesítő adatokat, és megakadályozza, hogy a támadók oldalirányban mozogjanak.
- Nem megbízható USB-meghajtókról letöltött tartalom blokkolásaMinimalizálja a rosszindulatú programok kockázatát a külső eszközökön.
- A WMI-eseményekre való feliratkozással megakadályozható a megmaradás: Megállítja a fejlett fenyegetések által használt megtartó technikákat.
- Kód befecskendezésének leállítása más folyamatokbamegnehezíti más biztonsági ellenőrzések megkerülését.
- Védelem a zsarolóvírusok és a titkosítási támadások ellen: a rendszer ellenálló képességének növelése az ilyen típusú incidensekkel szemben.
A teljes lista változhat és bővülhet a Defender csomag fejlődésével, ezért tanácsos azt áttekinteni az új szabályok és azok konkrét céljának azonosítása érdekében.
Kizárások: Hogyan biztosítható a kritikus alkalmazások működése?
Az egyik fő kihívás a biztonság és a működőképesség egyensúlyban tartása . Egyes üzleti alkalmazások belső működésük miatt blokkolhatók vagy téves riasztásokat generálhatnak bizonyos ASR-szabályok betartásával.
Ezen problémák elkerülése érdekében fájl-, mappa- vagy akár alkalmazásszinten is megadhat kizárásokat . Ezek a kizárások kezelhetők:
- Az Intune konfigurációs paneljéről, CSV-fájlok importálásával vagy az elérési utak manuális megadásával.
- Az SCCM vagy a GPO kizárási beállításainak használata, ahol meg vannak adva a kizárandó elérési utak.
- PowerShell-en keresztül, a paranccsal
Add-MpPreference -AttackSurfaceReductionOnlyExclusions "<ruta>".
Javasolt Audit módban elemezni, hogy mely alkalmazások generálnak eseményeket a blokkolások alkalmazása előtt, így a lehető legjobban finomhangolhatja a kizárásokat, és csökkentheti a jogos folyamatok blokkolásának kockázatát.
Szabályzatütközések és összevonások: hogyan működnek vállalati környezetben
Felügyelt környezetekben gyakori, hogy egy eszköz több forrásból fogad szabályzatokat. Az ASR szabályok támogatják a szabályzatok egyesítését, amennyiben nincsenek ütközések . Ha két szabályzat ugyanazt a szabályt határozza meg különböző állapotokkal, akkor csak a korlátozóbb konfiguráció lesz érvényes, vagy ütközés esetén mindkettő felül lesz írva az adott szabályra vonatkozóan.
Ez a viselkedés az inkonzisztenciák megelőzésére és annak biztosítására szolgál , hogy a környezetek fenntartsák a minimális biztonsági szintet, még átfedésben lévő szabályzatok esetén is . Ezért tanácsos gondosan megtervezni az ASR-szabályzatok hierarchiáját és alkalmazási sorrendjét a szervezeten belül.
ASR-események monitorozása és elemzése Windows 11 rendszerben
Az ASR-szabályok hatékonyságának monitorozása ugyanolyan fontos, mint a helyes konfigurálásuk. Számos eszköz és módszer létezik az eszközökön történő események áttekintésére :
- Esemény nézőA Windows naplózza az ASR-rel kapcsolatos eseményeket a következő helyen: Alkalmazások és szolgáltatások → Microsoft → Windows → Windows Defender → MűködésiItt részletes naplókat találhat a kiváltott szabályokról, blokkokról és a végrehajtott műveletekről.
- PowerShellAz aktív szabályokat és azok állapotát a számítógépen olyan parancsokkal ellenőrizheti, mint például a
Get-MPPreference | Select-Object -ExpandProperty AttackSurfaceReductionRules_IdsyGet-MPPreference | Select-Object -ExpandProperty AttackSurfaceReductionRules_ActionsEzenkívül információkat a következő címen is megtekinthet: - MpCmdRun.exe: Futás
MpCmdRun.exe -getfilesEgy tömörített fájlban fogsz naplókat és aktuális konfigurációt létrehozni, amelyet részletesen megvizsgálhatsz. - Microsoft Defender az Endpointhoz: Ha megvan ez a megoldás, akkor a következő szakasz Haladó vadászat lehetővé teszi az események, az érintett fájlok elemzését és a gyanús tevékenységek nagy léptékű összefüggéseinek feltárását speciális lekérdezések segítségével.
A folyamatos monitorozás létfontosságú a téves riasztások azonosításához, az új fenyegetések észleléséhez és az ASR-beállítások módosításához a termelékenység feláldozása nélkül.
Fokozatos telepítés és kiigazítás: ajánlott bevált gyakorlatok
Az ASR-szabályok biztonságos és hatékony végrehajtása bizonyos , a kockázatok minimalizálására irányuló legjobb gyakorlatok betartását foglalja magában :
- Mindig Audit módban induljonÍgy ellenőrzött módon azonosíthatja, hogy mely alkalmazásokat blokkolnák vagy érintenék a szabályok, legalább 30 napig gyűjtve az eseményeket.
- Tekintse át a szabályok hatását üzleti alkalmazásokban szükség szerinti kizárások bevezetése a Blokk módba lépés előtt.
- Rendszeresen frissítse az ASR-konfigurációját Ahogy a Microsoft új szabályokat ad ki vagy fejleszti a meglévőket, biztosítja a védelmet az újonnan felmerülő fenyegetésekkel szemben.
- Dokumentálja a kizárásokat és tájékoztatja a felhasználókat az új biztonsági intézkedésekről, visszajelzést kérve az esetleges incidensekről.
- Használja a monitorozást és a jelentéskészítést a beállítások dinamikus módosításához és az esetleges hibák kijavításához.


Szenvedélyes író a bájtok és általában a technológia világáról. Szeretem megosztani tudásomat írásban, és ezt fogom tenni ebben a blogban, megmutatom a legérdekesebb dolgokat a kütyükről, szoftverekről, hardverekről, technológiai trendekről stb. Célom, hogy egyszerű és szórakoztató módon segítsek eligazodni a digitális világban.