- A csatlakoztatott V16 jeladók kötelezőek lesznek, és a DGT 3.0 kritikus infrastruktúrájának részét képezik, de a szabályozások alig írják elő őket. kiberbiztonsági.
- A Help Flash ügyében indított nyomozás Tárgyak internete Titkosítatlan kommunikációt, hamis bázisállomást és veszélyes, rejtett, hitelesítés nélküli OTA WiFi módot tár fel.
- Ezek a gyengeségek lehetővé teszik a vészjelzések lehallgatását, manipulálását vagy meghamisítását, ami közvetlen hatással van az adatvédelemre és a forgalomirányításra.
- A gyártóknak és a szabályozó hatóságoknak szigorítaniuk kell a biztonsági követelményeken, és korszerűsíteniük kell a már eladott eszközöket, hogy a jeladó kockázat nélkül betöltse funkcióját.
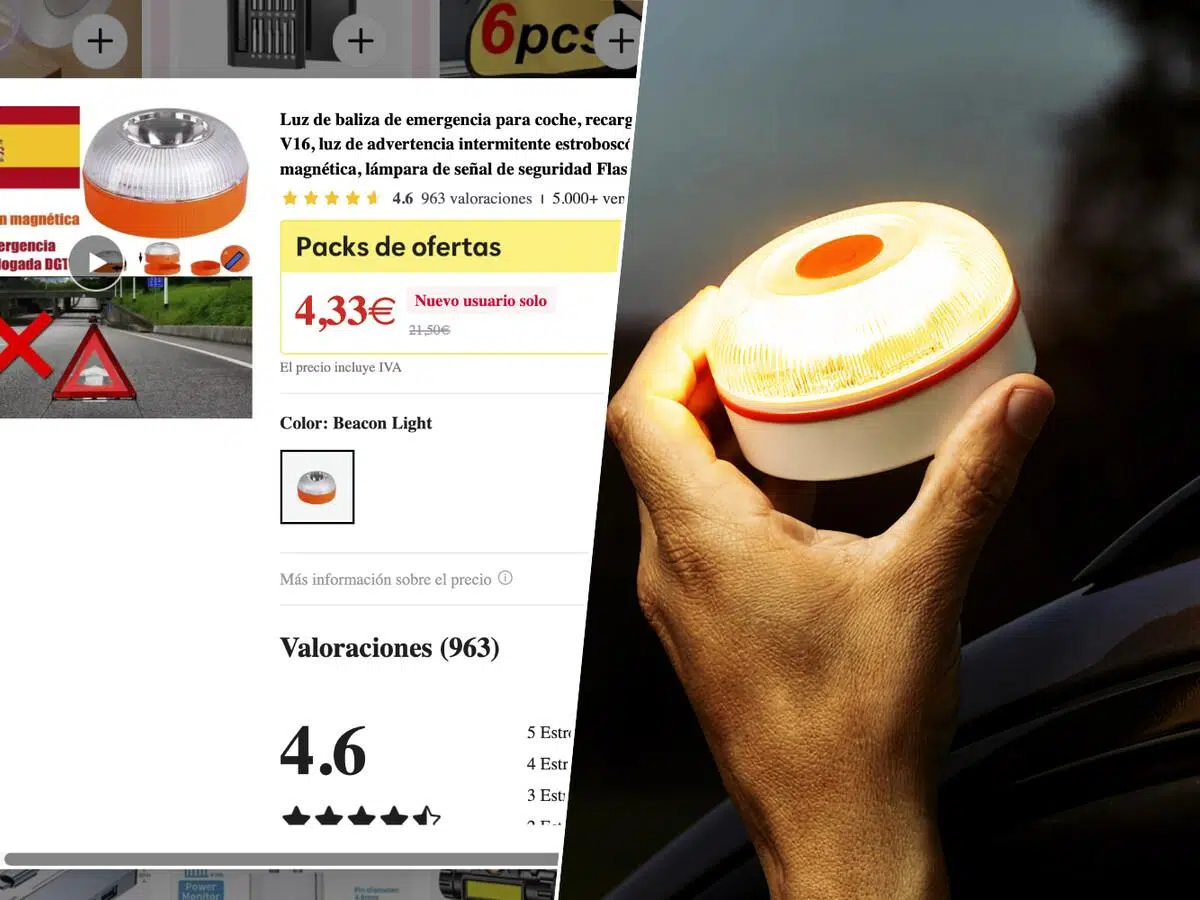
A V16-os hálózatra csatlakoztatott jeladók kötelező bevezetése Spanyolországban ezeket a kis eszközöket az új digitális közúti biztonsági rendszer kulcsfontosságú elemévé tette . Ezek az elakadásjelző háromszögeket váltják fel, az autó elhagyása nélkül aktiválhatók, és a jármű helyzetét elküldik a DGT 3.0 platformnak. Papíron tökéletesnek hangzik, de ha közelebbről megvizsgáljuk a kiberbiztonságukat, a kép drámaian megváltozik.
Az elmúlt hónapokban Luis Miranda Acebedo telekommunikációs mérnök és etikus hacker öt kritikus sebezhetőséget fedezett fel egy nagyon népszerű V16-os csatlakoztatott jeladó modellben (Help Flash IoT, amelyet a Vodafone is forgalmaz). Tesztjei azt mutatják, hogy a titkosítatlan kommunikáció, a nem biztonságos OTA frissítőrendszer és az elérhető hibakereső portok kombinációja ezeket a jeladókat potenciális gyenge láncszemmé teszi egy feltételezhetően kritikus forgalmi infrastruktúrában.
Kontextus: Mi az a csatlakoztatott V16-os jeladó, és mit ír elő a szabályozás?
A V16-os rendszerhez csatlakoztatott jelzőfények a 159/2021. számú királyi rendeletben és a frissített Általános Járműrendeletben foglalt szabályozásokon alapulnak , amelyek kimondják, hogy 2026. január 1-jétől ezek lesznek az egyetlen jogszerű rendszer a megállt járművek előzetes jelzésére Spanyolországban. Fő céljuk a gyalogosbalesetek kockázatának csökkentése és a balesetek kezelésének javítása.
Ezek az eszközök mágnes segítségével rögzíthetők az autó tetejére, és 360 fokban látható borostyánsárga fényt bocsátanak ki . A szabályozás emellett számos műszaki követelményt is meghatároz a világítással kapcsolatban: teljes vízszintes látómező, legalább ±8 fokos függőleges szög, valamint 40 és 700 kandela közötti fényerősség a főtengelyen (és 25 és 600 kandela között ezen a ±8 fokos tartományon belül).
A villogással kapcsolatban a szabályozás előírja, hogy a villogási frekvenciának 0,8 és 2 Hz között kell lennie ahhoz, hogy a fény vészjelzésként jól látható legyen. Továbbá a jelzőfényeknek aktiválás után legalább 30 perc folyamatos működést kell biztosítaniuk , még kedvezőtlen körülmények között is, cserélhető vagy újratölthető elemek használatával.
A régi háromszögekhez képest a nagy különbség a csatlakoztathatóságban rejlik: a szabványnak megfelelő V16-os jeladóknak integrált SIM- vagy eSIM- kártyával kell rendelkezniük , amely automatikusan csatlakozik a DGT 3.0 platformhoz , és elküldi a megállt jármű pontos GPS-helyzetét, az aktiválási időt és egyéb műszaki paramétereket, mindezt anélkül, hogy a vezetőnek mobiltelefont kellene használnia.
A szabályozás azt is előírja, hogy az eszköznek 12 év garantált csatlakozást kell kínálnia a felhasználó számára további költségek nélkül . Más szóval, a vételár tartalmazza a DGT (Spanyol Közlekedési Főigazgatóság) által meghatározott teljes élettartamra szóló adatszolgáltatást, további díjak vagy előfizetések nélkül.
A fő vakfolt: a kiberbiztonság nem része a tanúsítási folyamatnak
Bár a DGT szabályozásai és irányelvei részletesen kitérnek a fényre, a láthatóságra és a DGT 3.0 platformhoz való csatlakozásra vonatkozó követelményekre, a kiberbiztonság feltűnően hiányzik a nyilvános dokumentumokból . Nincs említés a titkosításra, a hitelesítésre vagy a jeladók által küldött üzenetek integritására vonatkozó minimumszabványokról.
A gyakorlatban ez azt jelenti, hogy egy jeladó LCOE-kóddal tanúsítható , és megjelenítheti a megfelelő kódot (LCOE, IDIADA stb.), miközben megfelel a világításra és a csatlakoztathatóságra vonatkozó funkcionális követelményeknek, de anélkül, hogy külön kiberbiztonsági auditon esne át . A tanúsítás a jeladó láthatóságára és csatlakoztathatóságára összpontosít, nem pedig arra, hogyan védi az adatokat vagy kezeli a frissítéseket.
Ez a szabályozási vákuum tökéletes melegágya az olyan problémáknak, mint amilyeneket Luis Miranda elemzésében leírt: hivatalosan érvényes eszközök, amelyek ennek ellenére komoly hibákat mutatnak a titkosítás, a hitelesítés és a firmware-kezelés terén . Mindez a DGT 3.0 környezetben történik, amelyet már most is kritikus forgalmi infrastruktúrának tekintenek.
Míg a hatóságok ragaszkodnak ahhoz, hogy a jeladó csatlakoztatva és tanúsítva legyen, kevés vita folyik arról, hogy a forgalom titkosított-e, hogy a firmware digitálisan aláírt-e, vagy hogy léteznek-e megbízható mechanizmusok a készülék harmadik fél általi manipulálásának megakadályozására. Ez a különbség a felhasználóval és a gyártóval szemben támasztott követelmények között a jelenlegi vita egyik kulcspontja.
Luis Miranda kutatása a Help Flash IoT-ről
Luis Miranda Acebedo mérnök és etikus hacker elemzését a Help Flash IoT beaconra összpontosította , amely Spanyolország egyik legkelendőbb modellje, és amelyet a Vodafone-nal partnerségben forgalmaznak, és amely a szolgáltató NB-IoT/LTE-M hálózatát használja. A gyártó és a távközlési vállalat által idézett adatok szerint több mint 250 000 darab van forgalomban , ami megsokszorozza bármilyen sebezhetőség potenciális hatókörét.
Tanulmányához Miranda számos jeladót szerzett be kereskedelmi csatornákon keresztül, a gyártó vagy az üzemeltető privilégium hozzáférése nélkül. A nyíltan közzétett és a GitHubon elérhető kód egy részével rendelkező elemzés lépésről lépésre leírja a tesztek végrehajtását, bár néhány technikai részletet kihagy a nagymértékű kihasználás megakadályozása érdekében.
Ez a munka legalább öt jelentős sebezhetőséget tár fel, amelyek három fő támadási vektorba csoportosíthatók: hardver- és hibakereső portokhoz való hozzáférés , mobilkommunikáció lehallgatása és manipulálása, valamint az OTA frissítőrendszer eltérítése rejtett Wi-Fi-n keresztül. Együttesen ezek egyfajta „így nem kell megtervezni egy kritikus IoT-eszköz biztonságát” kézikönyvet alkotnak.
A kutató kezdetben az INCIBE-nek jelentette ezeket a hibákat, de a szervezet megtagadta a CVE-azonosítók hozzárendelését, azt állítva, hogy ezekhez „fizikai hozzáférés” szükséges az eszközhöz. Ezt követően Miranda a MITRE-hez utalta az ügyet, hogy felmérjék, vajon az ilyen típusú problémák megfelelnek-e a sebezhetőség modern definíciójának, tekintve, hogy egyetlen gomb nyolc másodpercig tartó megnyomása elegendő a rendszer egyik legérzékenyebb mechanizmusának aktiválásához.
Mobilkommunikáció világosan: adatvédelem és személyazonosság-nyilvántartás
Az első problémakör azzal kapcsolatos, hogy ezek a jeladók hogyan kommunikálnak a gyártó szervereivel, és tágabb értelemben a DGT platformmal. Amikor egy Help Flash IoT aktiválódik, az eszköz lekéri a GPS-koordinátáit, összegyűjti bizonyos hálózati paramétereket, és mindezeket az információkat elküldi a Vodafone NB-IoT/LTE-M hálózatán keresztül.
Miranda forgalomelemzése szerint ezeket az üzeneteket egy saját, UDP-szerű protokollal küldik, de az alkalmazás tartalma egyszerű szövegként, további titkosítás nélkül . Nincs TLS vagy végpontok közötti titkosítás, amely megvédené a jeladó által küldött adatokat, miután elhagyja a kis hardvert és belép a mobil infrastruktúrába.
Ezek a csomagok rendkívül érzékeny adatokat tartalmaznak: 5 méternél pontosabb GPS-koordinátákat (a DGT előírásai szerint), az eszköz eSIM-kártyájához tartozó IMEI-t, információkat az antennáról, amelyhez csatlakozik (cellaazonosító, jelerősség, szolgáltató), valamint a jeladó aktiválásának pontos időbélyegét.
A titkosítatlan kommunikáció mellett hiányzik a robusztus hitelesítés is : a fogadó szervernek nincs erős mechanizmusa annak ellenőrzésére, hogy az üzenetet valóban a küldő jelző küldte-e, a forgalmat elfogók számára látható azonosítókon túl. Nincs kriptográfiai integritásellenőrzés sem, így nincs megerősítés arról, hogy a tartalmat módosították-e útközben.
Az eredmény az alapvető információbiztonsági elvek hármas kudarca: nincs titoktartás, nincs hitelesítés és nincs integritás . Egy támadó, aki hozzáfér a megfelelő hálózati „szomszédsághoz”, elolvashatja az adatokat, egy adott eszközt személyesíthet ki, vagy módosíthatja az olyan mezőket, mint például a tartózkodási hely, mielőtt az adatok elérnék a szervert. Mintha ahelyett, hogy diszkréten felhívná a segélyszolgálatokat, valaki megragadott volna egy megafont, és kiabálta volna a pontos címét az utcán.
Privát APN és hamis LTE bázisállomások (hamis eNodeB)
A gyártókkal és a szolgáltatókkal folytatott beszélgetések során visszatérő vita tárgya, hogy ezek a kommunikációk a mobilszolgáltató privát APN- jébe vannak beágyazva , állítólag csökkentve annak kockázatát, hogy bárki hozzáférhessen ehhez a forgalomhoz. Miranda jelentése azonban lerombolja ezt a biztonságérzetet, amely nem más, mint a „homályon keresztüli biztonság”.
Egy jeladóhoz vagy annak soros portjához való fizikai hozzáféréssel a támadó megszerezheti az eSIM-et , vagy replikálhatja a hozzáférési paramétereket a privát APN-hez, így egy biztonságosnak tűnő hálózat sokkal sebezhetőbbé válhat. Még ha nem is megyünk idáig, az eszköz modemként való használata megnyitja az utat az azt irányító személy számára, hogy beszivárogjon ebbe az állítólagosan elszigetelt hálózatba.
Továbbá az LTE és az NB-IoT technológiának van egy jól ismert Achilles-sarka: a hamis bázisállomások vagy hamis eNodeB-ek . Viszonylag olcsó hardverekkel (szoftveresen definiált rádió, Linux számítógép és nyílt forráskódú szoftverek, mint az srsRAN vagy az OpenAirInterface) lehetséges egy olyan LTE-cellát létrehozni, amely a közeli eszközök számára legitim antennának álcázza magát.
A V16 jeladók, beleértve a Help Flash IoT modellt is, úgy vannak kialakítva, hogy a legjobb elérhető jelet kínáló antennához csatlakozzanak , további tesztelés nélkül. Ez lehetővé teszi az olyan támadási forgatókönyveket, ahol a támadó egy hamis bázisállomást állít fel, amely vonzza a területen lévő összes jeladót, tetszés szerint rögzítve, blokkolva vagy módosítva a forgalmukat.
Egyszerű forgatókönyv esetén a hamis állomás szolgáltatásmegtagadási támadást okozhat : a jeladó elküldi a vészüzeneteit, de ezek soha nem jutnak el a DGT-hez (Spanyol Közlekedési Főigazgatóság), mert a rosszindulatú antenna csapdába ejti őket. Egy bonyolultabb forgatókönyvben, ha a támadó hozzáférést szerez a privát APN-hez, egy teljes értékű közbeékelődéses támadás indítható : üzenetek olvasása, GPS-koordináták megváltoztatása, vagy akár érvényes IMEI-számokhoz társított hamis incidensek befecskendezése.
A rejtett ajtó: egy gombbal aktiválható OTA WiFi mód.
Miranda jelentésének legaggasztóbb megállapítása nem a mobilhálózatban rejlik, hanem egy firmware-frissítési mechanizmusban, amelyet a gyártó nem dokumentál nyilvánosan. A Help Flash IoT jeladó egy rejtett OTA módot tartalmaz Wi-Fi-n keresztül , amelyet egyszerűen a bekapcsológomb körülbelül nyolc másodpercig tartó lenyomva tartásával lehet aktiválni.
A gomb lenyomva tartásával a jeladó frissítési módba lép, és elkezd keresni egy adott Wi-Fi hálózatot, amelynek SSID-je és jelszava be van ágyazva a firmware-be. A kutatók tesztjei szerint ezek az SSID-k és jelszavak minden egység esetében azonosak . Ez azt jelenti, hogy a piacon lévő több ezer jeladó pontosan ugyanazokat a bejelentkezési adatokat használja.
Miután csatlakozott a hozzáférési ponthoz, a jeladó kapcsolatba lép egy távoli szerverrel, és titkosítatlan HTTP-n keresztül letölt egy firmware-frissítést vagy konfigurációs fájlt . A HTTPS-t nem használják, a szerver azonosságát nem ellenőrzik tanúsítványokkal, és az eszközre küldött firmware-fájl digitális aláírását sem ellenőrzik.
Ez azt jelenti, hogy bármely szereplő, aki képes hozzáférési pontot beállítani a megfelelő hálózati névvel és jelszóval , valamint egy a gyártóét utánzó DNS- és HTTP-kiszolgálóval, válaszolhat a beacon hívására, és egy teljesen manipulált firmware-képet küldhet. A beacon kriptográfiai ellenőrzés nélkül letölti és végrehajtja azt, mintha legitim lenne.
A jelentés szerint a teljes folyamat – a gomb megnyomása, a jeladó csatlakoztatása a csapda Wi-Fi hálózatához, az új firmware letöltése és telepítése – kevesebb mint egy percet vesz igénybe. Ettől a pillanattól kezdve a támadó teljes kontrollt gyakorolhat az eszköz viselkedése felett , módosíthatja, hogy mit küldjön, kinek küldje, vagy akár letilthatja a kritikus funkciókat anélkül, hogy a felhasználó észrevenné.
Hardverhozzáférés: portok hibakeresése és támadási skálázhatóság
Bár a legtöbb kockázati forgatókönyv nem igényli a jeladó burkolatának felnyitását, a vizsgálat magában a hardverben is problémát talált: egy Help Flash IoT szétszerelésekor Miranda egy fedetlen UART hibakereső portot talált , amely közvetlenül a főprocesszorhoz csatlakozik, és jelszóvédelem nélkül.
Egyszerű csipesszel vagy a csatlakozókhoz csatlakoztatott kábelekkel kinyerhető a jeladó operációs rendszerének teljes tartalma , áttekinthető a belső működése, kinyerhetők érzékeny paraméterek, és többek között megszerezhetők a híres WiFi frissítés hitelesítő adatai, vagy hozzáférhető a szolgáltató privát APN-je.
Egy támadó fizikai hozzáférése az UART-hoz egyetlen jeladó feltörése érdekében önmagában talán nem tűnik drámainak, de az igazi probléma a fenyegetés skálázhatóságában rejlik . Ebből az egyetlen feltört egységből rosszindulatú firmware-t fejleszthetnek, amely több ezer azonos eszközhöz igazodik, és közös hitelesítő adatokat használhatnak fel a támadás általánosításához.
Ezen információk birtokában olyan forgatókönyvek is megvalósíthatók lennének, mint például a csalipontok telepítése benzinkutaknál, szervizekben vagy olyan szervizterületeken, amelyeket naponta több ezer autó látogat, kikényszerítve az OTA módba lépő jeladók csendes frissítését. Mindez egyetlen, laboratóriumban manipulált eszközből származó ismereteken alapul.
Továbbá a belső információkat felhasználják hamis bázisállomások jobb létrehozására, vagy a jeladó szerverekkel kommunikáló saját protokolljának megértésére, megkönnyítve olyan szkriptek létrehozását, amelyek nagyszabású hamis vészjelzéseket generálnak , vagy blokkolják a valódi riasztásokat, közvetlen hatással a DGT 3.0-ra.
Reális kizsákmányolási forgatókönyvek
A leírt sebezhetőségek nem pusztán elvont elméletek; viszonylag megvalósítható támadási forgatókönyvekké alakulnak egy átlagos kiberbiztonsági ismeretekkel és szerény költségvetéssel rendelkező ellenfél számára. Maga a jelentés számos aggasztó lehetőséget részletez.
Először is, ott vannak a gátlástalan műhelyek vagy üzletek . Amikor egy autó szervizelésen vagy kiegészítő beszerelésén esik át, egy rosszindulatú alkalmazott elveheti a jeladót, lenyomva tarthatja a bekapcsológombot a kritikus nyolc másodpercig, és anélkül, hogy bármit is szétszerelne vagy gyanút keltene, engedélyezheti, hogy az autó csatlakozzon egy előre beállított WiFi hozzáférési ponthoz a manipulált firmware betöltése érdekében.
Egy másik valószínű forgatókönyv a benzinkutak, bevásárlóközpontok és pihenőhelyek, ahol csaliként használt Wi-Fi hálózatok vannak kiépítve. Bármelyik sofőr, aki véletlenül vagy kíváncsiságból aktiválja a jeladója OTA módját a közelben, azt tapasztalhatja, hogy eszköze automatikusan csatlakozik ehhez a rosszindulatú hálózathoz, és a tudta nélkül átprogramozódik.
Nagyobb léptékben a jelentés felveti annak lehetőségét, hogy egy hamis eNodeB-vel felszerelt furgonnal áthaladjanak a forgalmas területeken, és onnan lehallgatják a közeli V16-os jeladók kommunikációját . A támadó képességeitől függően ez lehetővé tenné számukra, hogy valós időben kémkedjenek a helyszíneken, és szimuláljanak nem létező baleseteket és meghibásodásokat stratégiai pontokon.
Végül lehetséges, hogy egyes felhasználók kihasználják ezeket a gyengeségeket saját jeladóik manipulálására olyan firmware telepítésével, amely továbbra is világít, de nem küldi el a helyadatait a DGT-nek (Spanyol Közlekedési Főigazgatóság). Az eszköz kívülről továbbra is teljes mértékben jóváhagyottnak tűnne, de a DGT által a rendszer egyik fő előnyeként hirdetett „virtuális láthatóság” gyakorlatilag elveszne.
Kötelezettség, jogi kritika és társadalmi bizalmatlanság
A V16-os jeladók kizárólagos legális előzetes riasztórendszerként való kötelezővé tételéről szóló döntés nem volt vitáktól mentes. Mindössze hetekkel a végleges végrehajtás előtt civil platformok és egyesületek jelentek meg, amelyek több fronton is megtámadták az intézkedést.
Egyrészt a gazdasági költséget kritizálják, amely átlagosan eszközönként körülbelül 40 eurót tesz ki , egy olyan környezetben, ahol több mint 35 millió jármű érintett. Számos tanulmány azt mutatja, hogy az olyan piactereken, mint az Amazon, értékesített jeladók nagy százaléka nem felel meg az összes homologizációs követelménynek, ami 80 és 200 euró közötti bírságot szab ki a sofőrökre, ha megbüntetik őket.
Másrészről a DGT-hez benyújtott számos panasz a 1030/2022. számú királyi rendeletre hivatkozik, és kétségeket vet fel az adatvédelemmel kapcsolatban : megkérdőjelezik a jármű automatikus és kötelező geolokációját, a konkrét hatásvizsgálat (DPIA) esetleges hiányát, a DGT 3.0-val kapcsolatos személyes adatok feldolgozását engedélyező részletes hivatalos törvény hiányát, valamint azt, hogy nem egyértelmű, hogy ki és milyen célból fér hozzá ezekhez az adatokhoz.
Azt is hangsúlyozzák, hogy a mai napig egyetlen Európai Uniós ország sem írja elő olyan csatlakoztatott jeladó használatát , amely közvetlenül továbbítja a helyet egy hatóságnak. Ez táplálja a vitát arról, hogy Spanyolország vajon túl messzire ment-e a közúti biztonság digitalizálásában anélkül, hogy először minden jogi és műszaki biztonsági aggályt kezelt volna.
Ugyanakkor a közösségi média tele van olyan felhasználók üzeneteivel, akik ezeket a jeladókat mozgásuk titkos megfigyelésének tekintik , ami fokozza a gyanút, hogy az állam hatalmas összegeket szed be áfa formájában, és hogy csak néhány vállalat részesül a jogi kötelezettségből, anélkül, hogy egyértelmű lenne, ki a felelős, ha bebizonyosodik, hogy egy tanúsított modell nem volt biztonságos.
Mit tehetnek a gyártók, a szabályozó hatóságok és a járművezetők?
A Help Flash IoT-vel kapcsolatos kutatás szinte esettanulmánysá vált, amely illusztrálja azt, amire sok szakértő évek óta figyelmeztet: a dolgok internetében, és különösen akkor, amikor törvényileg előírt eszközök vannak , a biztonság nem lehet egy utolsó pillanatban hozzáadott kiegészítés vagy egy egyszerű kipipálandó négyzet egy Excel-táblázatban.
A gyártók számára a továbblépéshez a jeladók tervezésének teljes körű felülvizsgálatára van szükség: végponttól végpontig terjedő titkosítás bevezetése a háttérrendszerrel folytatott kommunikációban, kölcsönös hitelesítés használata az eszköz és a szerver között, digitális aláírások és biztonságos rendszerindítás beépítése a firmware-be, valamint minden olyan frissítési mechanizmus lezárása, amelyet nem védenek a jelenlegi szabványok.
A szabályozó hatóságoknak és magának a DGT-nek is fontolóra kellene vennie az ilyen eszközök jóváhagyásához szükséges mércék emelését, beleértve az egyértelmű kiberbiztonsági követelményeket: kötelező minimális titkosítás, kulcskezelés, erős hitelesítés és biztonságos frissítések, mint a modell jóváhagyásának alapvető feltételek. Továbbá kívánatos lenne a tanúsítás előtti és utáni független műszaki auditok elvégzése.
Kulcsfontosságú a sebezhetőségek feltárásának és az összehangolt kezelési programok javítása is, megkönnyítve a kutatók, mint például Miranda, számára a hibák felelősségteljes jelentését , a gyártók és a közigazgatások számára pedig az átlátható reagálást, anélkül, hogy minden elveszne az olyan adminisztratív bizonytalanságban, mint például hogy egy nyolc másodpercig lenyomott gomb „fizikai hozzáférésnek” minősül-e vagy sem.
Ami a sofőröket illeti, a lehetőségeik korlátozottak: a bírságok elkerülése érdekében tanúsított V16-os jeladóval kell rendelkezniük, de egyértelmű információkat, biztonsági frissítéseket és átláthatóságot követelhetnek a gyártóktól és a DGT-től (Spanyol Közlekedési Főigazgatóság). Maguk a készülékek manipulálása értelmetlen, mert azon túl, hogy illegális, vészhelyzetben is otthagyhatják őket.
Ez az egész vita egy egyszerű gondolatban kristályosodik ki: a jól megtervezett, hálózatba kapcsolt V16-os jeladók nagyon hatékony eszközök lehetnek a közúti balesetek számának csökkentésében és a forgalom jobb irányításában, de ha kiberbiztonságukat elhanyagolják, akkor az alacsony fizikai láthatóság, a kötelező geolokáció és a kihasználható sebezhetőségek veszélyes kombinációjává válnak ; pontosan az ellenkezője annak, amit egy elméletileg életmentésre létrehozott eszköztől elvárnak.


Szenvedélyes író a bájtok és általában a technológia világáról. Szeretem megosztani tudásomat írásban, és ezt fogom tenni ebben a blogban, megmutatom a legérdekesebb dolgokat a kütyükről, szoftverekről, hardverekről, technológiai trendekről stb. Célom, hogy egyszerű és szórakoztató módon segítsek eligazodni a digitális világban.