- Les attaques de la chaîne d'approvisionnement ciblent les fournisseurs, les outils DevOps et les composants tiers afin de compromettre simultanément des milliers d'organisations.
- Des cas comme SolarWinds, 3CX, Stuxnet, NotPetya ou Kaseya démontrent l'impact énorme de la manipulation des mises à jour logicielles, des dépôts et des registres.
- La défense implique la gestion des risques liés aux fournisseurs, la sécurisation du cycle de vie du développement logiciel, la protection du système de contrôle de version et des enregistrements, et l'application de cadres tels que SSDF, SLSA et NIST SP 800-161.
- Une stratégie robuste de gestion des risques liés à la chaîne d'approvisionnement, avec une surveillance continue et une réponse aux incidents, réduit considérablement la surface d'attaque.
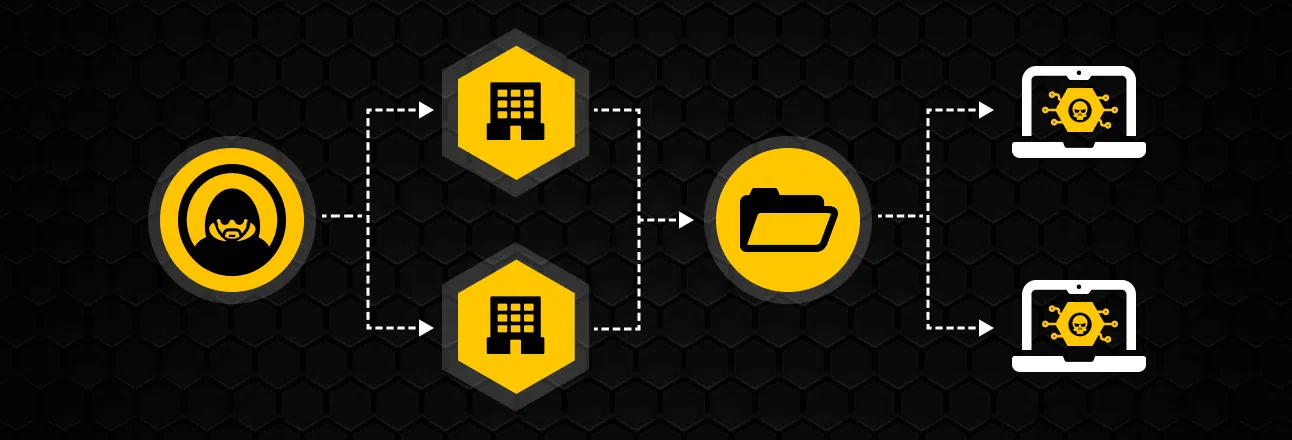
Les mises à jour automatiques, les fournisseurs de confiance et les services cloud sont devenus monnaie courante dans toutes les entreprises, et l'absence d'une politique de confiance zéro aggrave les risques. Le problème est que cette confiance même est devenue une cible idéale pour les attaquants, qui ne cherchent plus à s'introduire par la porte principale, mais plutôt par le biais des fournisseurs, des outils de développement ou de composants logiciels apparemment inoffensifs.
Chaque fois que vous installez un correctif, ajoutez une bibliothèque open source ou accordez l'accès à un fournisseur géré, vous augmentez votre surface d'attaque. Les attaques dites « de la chaîne d'approvisionnement » exploitent précisément ces failles et peuvent toucher des milliers d'organisations dans le monde entier avec une seule attaque bien ciblée.
Qu’est-ce qu’une attaque de la chaîne d’approvisionnement et pourquoi son nombre a-t-il explosé ?
Une attaque de la chaîne d'approvisionnement logicielle se produit lorsque les cybercriminels ne ciblent pas directement la victime finale , mais infiltrent plutôt un point intermédiaire : un fournisseur de logiciels, un MSP, un outil de développement, un registre de conteneurs, ou même du matériel et des supports physiques.
Plutôt que de s'attaquer aux défenses d'une grande entreprise ou d'une agence gouvernementale, les attaquants préfèrent infiltrer un fournisseur plus petit ou une entreprise aux contrôles moins stricts , mais disposant d'un accès privilégié aux réseaux et aux données critiques. C'est l'attaque classique de la « voie de la facilité » : moins de résistance, moins de contrôles, plus d'accès.
Un scénario très courant implique des mises à jour manipulées : un attaquant compromet l’environnement de compilation ou de distribution d’un logiciel légitime et insère du code malveillant dans un correctif signé et d’apparence normale. Lorsque les clients installent cette mise à jour, ils ouvrent sans le savoir une porte dérobée dans leur propre infrastructure.
Cette approche est particulièrement séduisante car elle permet de compromettre des milliers de systèmes simultanément . Au lieu d'attaquer chaque entreprise individuellement, il suffit de s'attaquer au fournisseur qui les dessert toutes : plateformes de surveillance, outils VoIP, logiciels de comptabilité, bibliothèques open source, etc.
À cela s'ajoute un environnement de plus en plus complexe : environnements hybrides et multicloud, chaînes d'approvisionnement numériques et un vaste écosystème de tiers et de fournisseurs de services de quatrième niveau . Les équipes de sécurité sont submergées d'alertes et de faux positifs, et la détection des anomalies réelles au milieu de ce flot d'informations constitue un défi constant.
Des cas réels qui ont changé les règles du jeu
SolarWinds : le coup dur qui a mis le problème à la une des journaux
L'incident SolarWinds est devenu un cas d'école en matière d'attaques ciblant la chaîne d'approvisionnement. SolarWinds est un fournisseur américain d'outils de surveillance et de gestion de réseaux, et sa plateforme Orion était utilisée par plus de 30 000 organisations publiques et privées, dont des agences gouvernementales de premier plan.
Lors de cette attaque, un groupe sophistiqué (attribué à APT29, également connu sous le nom de Cozy Bear) est parvenu à infiltrer l'environnement de développement de SolarWinds . De là, il a injecté le logiciel malveillant SUNBURST dans les mises à jour officielles d'Orion, lesquelles ont été distribuées signées et présentées comme parfaitement légitimes à des milliers de clients.
Les mises à jour compromises ont commencé à circuler vers mars 2020, et l'attaque n'a été découverte qu'en décembre de la même année , lorsque FireEye a détecté une activité suspecte. Pendant des mois, les attaquants ont eu toute latitude pour voler des informations, se déplacer latéralement et déployer davantage de logiciels malveillants dans des organisations du monde entier.
L’ampleur potentielle des dégâts était stupéfiante : quelque 18 000 organisations auraient pu être touchées , dont des agences gouvernementales américaines clés et de grandes multinationales. Bien que le nombre réel de victimes exploitées ait été inférieur, l’ampleur de l’impact a déclenché une crise mondiale de confiance dans les chaînes d’approvisionnement.
Les conséquences furent immédiates : nouvelles directives gouvernementales pour un développement sécurisé, contrôle accru des fournisseurs critiques et examen approfondi des processus de mise à niveau dans tous les types d’organisations. SolarWinds, de son côté, a subi une atteinte à sa réputation, des poursuites judiciaires et une longue liste d’exigences réglementaires.
3CX : Les communications d’entreprise comme passerelle
En 2023, le fournisseur de services de communication 3CX a subi une cyberattaque de grande ampleur visant sa chaîne d'approvisionnement . Ses applications de bureau pour Windows et macOS, utilisées par des entreprises du monde entier pour la VoIP et les communications unifiées, ont servi de vecteur.
Les attaquants sont parvenus à manipuler le processus d'installation du logiciel 3CX . Le programme d'installation a secrètement chargé un cheval de Troie qui a établi une communication avec les serveurs de commande et de contrôle (C2), permettant ainsi aux criminels de collecter des données et d'étendre leur présence sur les réseaux compromis.
Des investigations complémentaires laissent entrevoir un scénario encore plus sophistiqué : il pourrait s’agir d’une « double attaque de la chaîne d’approvisionnement », où les attaquants auraient d’abord compromis une autre application avant d’accéder à 3CX. Cette affaire est liée au groupe Lazarus, associé à la Corée du Nord et connu pour ses activités d’espionnage et de détournement de fonds.
Compte tenu de la portée mondiale de 3CX, le nombre de systèmes potentiellement affectés se chiffre en centaines de milliers, voire en millions . L'objectif principal était d'obtenir des informations sensibles, des identifiants de connexion et des journaux de communications d'entreprise.
3CX a dû réagir très rapidement : déploiement de correctifs, avertissements publics et gestion active de la crise . Malgré cela, la confiance de nombreux clients a été fortement ébranlée, car l’attaque a eu lieu via des installateurs vérifiés auxquels ils étaient censés pouvoir faire entièrement confiance.
Stuxnet : la première « cyberarme » industrielle majeure
Bien qu'antérieure à Stuxnet, l'affaire Stuxnet demeure une référence en matière d'attaques sophistiquées contre les infrastructures industrielles . Ce ver informatique avait été spécifiquement conçu pour saboter les systèmes de contrôle Siemens utilisés dans le programme nucléaire iranien, et plus particulièrement les centrifugeuses d'enrichissement d'uranium.
Le réseau ciblé étant isolé d'Internet, les attaquants ont utilisé des clés USB infectées pour y introduire le logiciel malveillant . Tout porte à croire qu'un technicien ou un employé externe a, à son insu, introduit un périphérique compromis sur le réseau interne.
Stuxnet a exploité plusieurs failles zero-day de Windows, ce qui lui a permis de se propager sans être détecté et de manipuler le logiciel Siemens Step7 . Une fois infiltré, il a discrètement modifié la vitesse des centrifugeuses tout en affichant des valeurs normales sur les panneaux de commande.
Il en résulta un sabotage silencieux : les centrifugeuses furent endommagées physiquement sans que les opérateurs ne s’en doutent . Les enquêtes pointent vers un projet conjoint américano-israélien visant à entraver le programme nucléaire iranien.
Stuxnet a marqué un tournant : il a démontré que les cyberattaques pouvaient causer des dommages physiques très spécifiques et a accéléré l'adoption de contrôles de sécurité dans les systèmes industriels (ICS/SCADA), que beaucoup considéraient jusqu'alors comme protégés parce qu'ils étaient « isolés ».
Autres attaques pertinentes : Target, NotPetya, CCleaner, Codecov, Kaseya
Les attaques contre la chaîne d'approvisionnement ne se limitent pas aux logiciels de gestion ou aux communications ; tout secteur comportant des fournisseurs interconnectés est potentiellement vulnérable . Quelques exemples :
- Objectif (2013)Un fournisseur de systèmes de chauffage, ventilation et climatisation a vu ses identifiants compromis, ce qui a permis de s'introduire dans les systèmes de la chaîne de magasins et de voler quelque 40 millions d'enregistrements de cartes de paiement.
- Pas Petya (2017)Il a été diffusé via une mise à jour corrompue du logiciel de comptabilité ukrainien MeDoc. Bien que présenté comme un ransomware, il agissait en réalité comme un logiciel de destruction de données, rendant inutilisables les systèmes d'entreprises telles que Maersk et Merck.
- CCleaner (2017)Les pirates ont compromis l'environnement de développement de l'outil de nettoyage populaire, en y intégrant un logiciel malveillant dans son programme d'installation officiel. Des millions d'ordinateurs ont été touchés et, dans certaines entreprises technologiques, une seconde phase d'espionnage très ciblé a été déclenchée.
- Codecov (2021)En utilisant des identifiants exposés dans une image Docker, un attaquant a modifié un scénario charger de sorte que enverraient les variables d'environnement des systèmes CI à un serveur contrôlé par les criminelsPendant des mois, ils ont potentiellement pu accéder aux secrets et aux systèmes d'intégration continue de nombreux clients.
- Kaseya VSA (2021)Kaseya est une plateforme de gestion utilisée par de nombreux fournisseurs de services gérés (MSP) pour déployer des correctifs et surveiller leurs clients. Des attaquants ont compromis l'infrastructure de Kaseya et ont diffusé des mises à jour malveillantes sur les serveurs VSA locaux. distribution massive de ransomwares à des entreprises gérées.
Tout cela s'inscrit dans une tendance à la hausse : Gartner estime que d'ici 2025, 45 % des organisations auront subi une forme ou une autre d'attaque contre leur chaîne d'approvisionnement logicielle , soit trois fois plus qu'en 2021. Parmi les entreprises touchées figurent des géants comme Samsung, Uber, Nissan et Nvidia.
Pourquoi ces attaques sont-elles si dangereuses (et difficiles à arrêter) ?
Les attaques ciblant la chaîne d'approvisionnement sont connues pour leur capacité à causer des dommages considérables à partir d'un seul point de compromission . L'infection d'une mise à jour populaire, d'un logiciel libre largement utilisé ou d'un outil essentiel d'un fournisseur de services gérés peut affecter simultanément des milliers de clients et des millions d'utilisateurs finaux.
De plus, leur succès repose sur un élément très humain : la confiance. Les organisations font confiance à leurs fournisseurs de sécurité, aux mises à jour signées et aux outils qu’elles utilisent quotidiennement . Si une mise à jour est signée et diffusée par les canaux officiels, pratiquement personne ne soupçonne qu’elle puisse contenir une porte dérobée.
Cela rend la détection extrêmement difficile. Les portes dérobées arrivent par des canaux certifiés , sont intégrées aux processus de déploiement ou de construction normaux et peuvent rester indétectées pendant des mois, voire des années, en particulier dans les environnements à forte charge d'alertes.
Dans de nombreux cas, lorsqu'une attaque est découverte, il est trop tard : des informations sensibles ont été exfiltrées, des identifiants volés ou un logiciel malveillant a permis une intrusion latérale profonde . Si la compromission affecte le micrologiciel ou le matériel , la solution peut nécessiter des remplacements physiques, et même la réinstallation du système d'exploitation ne suffit parfois pas à nettoyer complètement l'environnement.
La complexité actuelle des chaînes d'approvisionnement ne fait qu'exacerber ces problèmes. La mondialisation, l'externalisation et le recours massif à des tiers et aux logiciels libres accroissent la surface d'attaque. Une défaillance ou une mauvaise pratique à n'importe quel niveau peut constituer le point d'entrée idéal pour les attaquants.
Pourquoi l'infrastructure de développement et le DevOps sont la nouvelle cible vedette
Pendant des années, la sécurité s'est concentrée presque exclusivement sur les applications de production : WAF, analyses de vulnérabilité, analyseurs d'applications (AST), SCA, etc. Mais les attaquants ont réalisé que l'infrastructure de développement est une cible tout aussi, voire plus, lucrative, et bien moins protégée.
L'écosystème DevOps dans son ensemble (dépôts, systèmes de contrôle de version, serveurs CI/CD, outils de construction, scripts, modèles IaC, conteneurs) constitue une surface d'attaque considérable qui échappe souvent au contrôle direct des équipes de sécurité . Il est généralement géré par les équipes de développement et d'exploitation, davantage axées sur la rapidité que sur la sécurisation.
Dans ce contexte, les erreurs classiques se répètent : identifiants et clés API codés en dur dans le code source pour des tests rapides , secrets stockés en clair, historiques Git contenant des informations sensibles qui ne sont jamais complètement nettoyés… Même si ces fichiers sont supprimés, les attaquants peuvent les récupérer à partir de l’historique.
Avec seulement quelques identifiants valides, les cybercriminels peuvent se déplacer latéralement tout au long du cycle de vie du développement logiciel : du dépôt au serveur d’intégration continue, puis au registre de conteneurs, et enfin aux environnements de production . Ce faisant, ils peuvent facilement injecter du code malveillant ou détourner des DLL , extraire des données ou installer des portes dérobées persistantes.
De plus, certains dépôts et outils sont mal configurés ou directement exposés sur Internet. Un système de contrôle de version ouvert, une instance d'intégration continue sans authentification forte ou un compartiment mal sécurisé suffisent à mettre en danger non seulement le code lui-même, mais aussi les systèmes qui le déploieront ultérieurement.
Le risque lié aux packages open source et aux composants tiers
L'open source est formidable pour accélérer le développement et le partage de solutions, mais c'est aussi un excellent moyen pour les attaquants de s'infiltrer discrètement . Il existe deux principaux scénarios de risque :
D'une part, les vulnérabilités connues de bibliothèques très populaires , comme Log4j, peuvent être exploitées massivement si les organisations tardent à les corriger. Bien qu'il ne s'agisse pas à proprement parler d'une attaque de la chaîne d'approvisionnement, cela illustre comment un simple composant courant peut compromettre la moitié du monde.
En revanche, dans les attaques de la chaîne d'approvisionnement les plus pures, les attaquants parviennent à injecter du code malveillant dans des logiciels libres largement utilisés . S'ils réussissent à diffuser des versions infectées par un cheval de Troie ou à prendre le contrôle d'un compte de maintenance, le logiciel malveillant se propagera automatiquement à toutes les organisations qui mettent à jour ces dépendances.
Étant donné que la plupart de ces projets sont publics, une faille de sécurité peut être découverte par un attaquant avant même qu'elle ne soit détectée par la communauté ou les responsables de la maintenance . Dès lors, il suffit de créer des exploits et d'attendre que les entreprises concernées déploient le composant vulnérable en production.
Tout cela fait de la gestion des dépendances et des composants tiers une tâche essentielle : il ne suffit pas de « faire confiance » à l’écosystème open source pour qu’il s’auto-surveille ; nous devons constamment inventorier, surveiller et contrôler ce qui entre dans notre base de code.
Cibles particulièrement intéressantes : fournisseurs de sécurité, MSP et structures visibles
Toutes les cibles ne se valent pas. Paradoxalement, les fournisseurs de services de sécurité constituent une cible très tentante : si un attaquant parvient à injecter du code malveillant dans leur infrastructure ou leurs mises à jour, il peut dérober des données confidentielles à des clients qui comptaient sur eux pour leur protection.
Les fournisseurs de services gérés (MSP) sont également une cible. La compromission d'un seul MSP équivaut à un accès détourné aux systèmes de dizaines, voire de centaines de clients . Avec le code adéquat, un attaquant pourrait dérober les identifiants du MSP, les transférer sur les systèmes de ses clients, chiffrer des données, détourner des paiements ou manipuler les tableaux de bord d'assistance.
Un autre vecteur de plus en plus exploité est la fraude au président (BEC) liée à la chaîne d'approvisionnement. Toute organisation dont l'organigramme est accessible au public sur les réseaux sociaux ou sur son site web institutionnel constitue une base pour les campagnes d'ingénierie sociale.
L'attaquant peut dresser une liste de dirigeants et d'employés de haut niveau et usurper leur identité pour imposer des paiements frauduleux ou des modifications de compte bancaire . S'il parvenait également à compromettre la messagerie électronique d'un fournisseur légitime, il disposerait d'un accès direct pour tromper les employés internes avec des factures ou des ordres de paiement falsifiés.
Dans tous ces scénarios, le résultat est le même : lorsqu’une attaque frappe la chaîne d’approvisionnement, l’impact se limite rarement à une seule entreprise . Il se produit généralement un effet domino qui touche de nombreuses organisations interconnectées.
Principales bonnes pratiques pour endiguer les attaques contre la chaîne d'approvisionnement
Réduire les risques n'est pas impossible, mais cela exige une approche plus globale que la simple installation d'un pare-feu et d'un logiciel antivirus. Une stratégie complète de gestion des risques liés à la chaîne d'approvisionnement (SCRM) est nécessaire, englobant à la fois les aspects techniques et les relations avec les fournisseurs.
1. Découvrir et contrôler l'informatique parallèle
Dans de nombreuses entreprises, les systèmes officiels coexistent avec des outils et services non approuvés que les équipes ont adoptés de leur propre initiative. L'audit et l'identification de ce « shadow IT » constituent la première étape pour comprendre véritablement ce qui est utilisé et quelles failles de sécurité potentielles existent.
Il est essentiel de tenir un inventaire à jour des actifs logiciels et de services , y compris les outils de développement, les services SaaS souscrits par les unités opérationnelles et les petits scripts qui se sont développés au fil du temps . Tout élément non répertorié représente une vulnérabilité potentielle.
2. Évaluer et surveiller les fournisseurs en continu.
Se contenter de demander un questionnaire de sécurité au début du contrat et de l'oublier ensuite ne suffit pas. La sécurité des fournisseurs doit être régulièrement évaluée , notamment pour les fournisseurs critiques (MSP, sécurité, communications, surveillance, comptabilité, etc.).
La validation des risques fournisseurs doit être considérée comme un processus vivant : revues périodiques, exigences des normes (ISO/IEC 27036, NIST SP 800-161), clauses spécifiques pour la notification des incidents et la transparence dans sa propre chaîne d’approvisionnement.
3. Renforcer la chaîne d'approvisionnement logicielle et le cycle de vie du développement logiciel (SDLC).
Le développement et la livraison de logiciels doivent être sécurisés dès la première ligne de code. Voici quelques pratiques fondamentales :
- Implanter Politiques strictes d'intégrité du code et listes blanchesafin que seules les applications et les fichiers binaires autorisés puissent être exécutés.
- Protégez autant que possible infrastructure de compilation et de mise à jouravec des contrôles d'accès précis, une authentification forte, une segmentation de l'environnement et une surveillance continue.
- Intégrer le sécurité tout au long du cycle de vie du développement (recommandations NIST SSDF et OWASP), notamment les revues de code, les tests d'intrusion et l'automatisation des contrôles dans les pipelines CI/CD.
- Créer et maintenir un SBOM (nomenclature logicielle) qui détaille les bibliothèques, les versions et les composants, afin de pouvoir réagir rapidement aux nouvelles vulnérabilités.
Toute modification du code ou de la configuration doit laisser une trace : un enregistrement, une signature et une traçabilité des actions effectuées, permettant de savoir qui a fait quoi et quand . Cela contribue à la fois à prévenir toute falsification et à faciliter les investigations en cas de problème.
4. Protéger les référentiels, les registres et les environnements clients
Les systèmes de contrôle de version (GitHub, GitLab, Bitbucket) hébergent une quantité considérable de code sensible. Il est essentiel de renforcer la sécurité de ces plateformes par des mesures telles que l'authentification unique (SSO), l'authentification à deux facteurs et les restrictions d'accès basées sur les rôles.
De plus, il est conseillé d'appliquer des règles strictes de protection des branches : vérifications obligatoires des demandes d'extraction, interdiction des commits directs sur les branches principales, signatures de commit et contrôles automatisés empêchant la fusion de code sans examen.
Les registres d'images de conteneurs (Docker Hub, registres privés, etc.) ne doivent pas être négligés non plus. Ils doivent être analysés en permanence afin de prévenir la contamination des images et de bloquer celles qui présentent des vulnérabilités graves ou qui ne respectent pas les politiques internes.
Dans les environnements clients, des outils tels que l'EDR (Endpoint Detection and Response) et la protection côté navigateur peuvent aider à détecter les comportements anormaux provenant de code infecté par un cheval de Troie, de scripts malveillants ou de bibliothèques compromises.
5. Mettre en œuvre un système de surveillance et de réponse aux incidents axé sur la chaîne d'approvisionnement
La surveillance continue est essentielle, mais elle doit être axée sur les risques spécifiques à la chaîne d'approvisionnement. Il est crucial de détecter tout accès anormal aux outils de développement, toute modification suspecte des pipelines, toute modification des journaux de conteneurs et tout comportement inhabituel lors des mises à jour.
Tout ceci doit être intégré à un processus formel de réponse aux incidents, prenant en compte les scénarios de compromission d'un fournisseur, d'un progiciel ou d'une infrastructure CI/CD. Plus le plan est clair (actions à entreprendre, décideurs, méthodes d'isolation et de communication), moins la réponse sera chaotique.
De nombreuses organisations complètent cette approche par une assurance contre les cyber-risques , mais celle-ci ne doit jamais remplacer les mesures préventives et de détection précoce.
L'approche SCRM et l'importance de l'amélioration continue
Une stratégie robuste de gestion des risques liés à la chaîne d'approvisionnement (SCRM) englobe l'ensemble du processus, de la sélection initiale des composants et des fournisseurs jusqu'à la livraison finale au client . Il ne s'agit pas d'un audit ponctuel, mais d'un cycle continu d'évaluation, d'atténuation et d'amélioration.
Les cadres de référence du NIST (comme la norme SP 800-161 pour la gestion des risques liés à la chaîne d'approvisionnement) et les normes telles que l'ISO/IEC 27036 pour la sécurisation des relations avec les fournisseurs offrent des orientations claires pour structurer cette approche. Leur application ne garantit pas l'immunité, mais elle complexifie considérablement la tâche des attaquants.
Dans ce modèle, il est très utile de s'appuyer sur des audits et des certifications périodiques des produits et des processus , tant internes qu'externes. Les certifications indépendantes, les tests en laboratoire et les évaluations continues contribuent à détecter les écarts de sécurité avant qu'ils ne se transforment en violations.
L'intelligence artificielle et l'apprentissage automatique jouent un rôle de plus en plus important : des modèles spécifiques peuvent identifier les comportements anormaux et les attaques zero-day avec des taux de détection élevés et moins de faux positifs. Associés à des couches supplémentaires telles que des outils anti-logiciels espions ou des solutions avancées d'effacement sécurisé des données, ils créent un système de défense en profondeur.
L’objectif final est de créer une chaîne de sécurité qui s’étend de la première ligne de code jusqu’au téléchargement ou à la mise à jour finale . Si chaque maillon est doté de mécanismes de visibilité, de contrôle et de réponse, toute tentative de manipulation sera considérablement réduite.
Le contexte actuel exige un changement de mentalité : protéger ses propres intérêts ne suffit plus ; il faut aussi sécuriser les liens, les routes et les points d’accès qui vous unissent aux tiers. Ceux qui considèrent la sécurité de leur chaîne d’approvisionnement comme une responsabilité stratégique – et non comme une simple formalité – auront bien plus de chances de surmonter la crise . Et lorsqu’une crise surviendra, comme elle le fera inévitablement, le facteur crucial sera de contenir les dégâts et d’empêcher qu’ils ne déclenchent une réaction en chaîne susceptible de paralyser toute l’organisation.

Sommaire
- 1 Qu’est-ce qu’une attaque de la chaîne d’approvisionnement et pourquoi son nombre a-t-il explosé ?
- 2 Des cas réels qui ont changé les règles du jeu
- 3 Pourquoi ces attaques sont-elles si dangereuses (et difficiles à arrêter) ?
- 4 Pourquoi l'infrastructure de développement et le DevOps sont la nouvelle cible vedette
- 5 Le risque lié aux packages open source et aux composants tiers
- 6 Cibles particulièrement intéressantes : fournisseurs de sécurité, MSP et structures visibles
- 7 Principales bonnes pratiques pour endiguer les attaques contre la chaîne d'approvisionnement
- 7.1 1. Découvrir et contrôler l'informatique parallèle
- 7.2 2. Évaluer et surveiller les fournisseurs en continu.
- 7.3 3. Renforcer la chaîne d'approvisionnement logicielle et le cycle de vie du développement logiciel (SDLC).
- 7.4 4. Protéger les référentiels, les registres et les environnements clients
- 7.5 5. Mettre en œuvre un système de surveillance et de réponse aux incidents axé sur la chaîne d'approvisionnement
- 8 L'approche SCRM et l'importance de l'amélioration continue
