- WDAC võimaldab rakenduste ja koodi täitmise üle detailset kontrolli Windows, tagades, et saab töötada ainult volitatud tarkvara, ja blokeerides potentsiaalsed ohud.
- WDAC-poliitikate genereerimise, testimise ja juurutamise protsessi saab teha ametlike tööriistade, graafiliste viisardite, PowerShell ja veebigeneraatorid, mis kohandavad kontrolli taset iga organisatsiooni vajadustele.
- Turvalise ja sujuva juurutamise tagamiseks on soovitatav alustada auditirežiimis, jälgida logisid ja tehke enne kohustusliku jõustamisrežiimi aktiveerimist muudatusi.
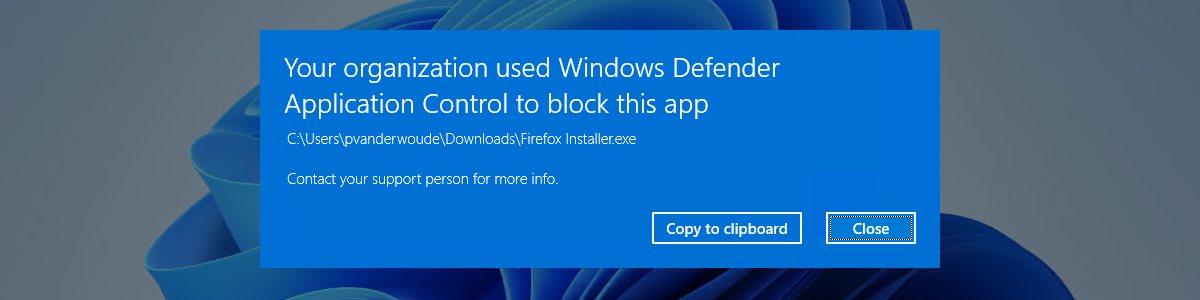
Windows Defenderi rakenduste kontrollist (WDAC) on saanud tänapäevastes Windowsi keskkondades iga arvuti või infrastruktuuri turvalisuse parandamise võtmekomponent. Üha rohkem organisatsioone ja edasijõudnud kasutajaid otsib võimalusi WDAC-poliitikate loomiseks , mis on kohandatud nende vajadustele, olgu selleks siis volitamata rakenduste blokeerimine, kriitiliste lõpp-punktide kaitsmine või selliste ohtude nagu pahavara , pahatahtlike skriptide ja kohapealsete rünnakute riskide minimeerimine . Nende poliitikate loomise ja haldamise protsess võib aga esmapilgul tunduda keeruline, seega on selge ja ajakohase juhendi olemasolul suur tähtsus.
Selles artiklis käsitleme kõiki valikuid, soovitusi, tööriistu ja praktilisi samme WDAC-poliitikate loomiseks ja rakendamiseks igas keskkonnas, alates väikeettevõtetest kuni keerukate ettevõteteni. Kasutame põhjalikku tehnilist teavet juhtivatest allikatest ja pakume näpunäiteid levinud probleemide vältimiseks, halduse optimeerimiseks ja selle täiustatud Windowsi turbefunktsiooni maksimaalseks ärakasutamiseks.
Mis on Windows Defenderi rakenduste kontroll (WDAC) ja milleks seda kasutatakse?
WDAC on täiustatud turvalahendus, mis kontrollib, milline kood Windowsi süsteemis käivitada saab . Erinevalt traditsioonilistest viirusetõrje- või tulemüüripõhistest mudelitest kasutab WDAC ennetavat lähenemisviisi: käivitatakse ainult konfigureeritud poliitikate kohaselt selgesõnaliselt lubatud tarkvara, välistades tundmatute binaarfailide, pahavara ja allkirjastamata skriptide vaikimisi käivitamise.
See teeb sellest ideaalse tööriista kriitiliste tööjaamade, serverite ja lõpp-punktide kaitsmiseks, mis sisaldavad tundlikke andmeid või pääsevad ligi kõrge privileegiga kasutajatele. WDAC on võimsam kui teised lahendused, näiteks AppLocker, kuna see töötab kerneli tasemel ja toetab mitmesuguseid valideerimismeetodeid: digitaalallkiri, räsi, tee, avaldaja nimi ja palju muud. Lisaks võimaldab see teil kontrollida mitte ainult rakendusi, vaid ka draivereid, DLL-e, mooduleid, skripte ja laiendusi, tagades, et käivitatakse ainult usaldusväärsed komponendid.
WDAC-poliitikate rakendamise eelised
WDAC-i rakendamiseks oma infrastruktuuris on arvukalt põhjuseid, eriti kui turvalisus on prioriteet:
- Volitamata binaarfailide täielik blokeerimine, sealhulgas pahavara, allkirjastamata tarkvara või rünnakutööriistad.
- Püsivate ohtude leevendamine, näiteks rünnakud LOLBins'idega, skriptid ebaturvalistest asukohtadest või volitamata külgmine käivitamine.
- Suurem detailne kontroll selle kohta, milliseid faile saab käivitada, kes seda teha saab ja kust, võimaldades poliitikate määratlemist erinevatel tasemetel: põhi- ja täiendavad tasemed grupi või kasutaja kaupa.
- Täiustatud auditWDAC-i saab aktiveerida auditirežiimis, et salvestada potentsiaalselt blokeeritud tegevused enne range jõustamise režiimi aktiveerimist, minimeerides häirete riski.
- Integratsioon kaasaegsete haldustööriistadega näiteks Intune, Windowsi administreerimiskeskus, rühmapoliitika ja MDM-lahendused, mis hõlbustavad tsentraliseeritud haldust ja poliitikate juurutamist.
- Skriptide ja installijate täiustatud kaitse (PowerShell, MSI-failid, DLL-id jne), blokeerides allkirjastamata täitmisi või täitmisi väljaspool määratletud turvastandardeid.
WDAC-i kasutusstsenaariumid ja paindlikkus
WDAC sobib eriti hästi ärikeskkondadesse , kus turvalisus, riskijuhtimine ja regulatiivsete nõuete järgimine on esmatähtsad. Siin on mõned näited, kus WDAC aitab:
- Kasutajameeskonnad, kellel on kõrged õigused või juurdepääs tundlikele andmetele
- Internetiga ühendatud või kriitiliste funktsioonidega serverid
- Tööstuskeskkondade lõpp-punktid, tööjaamad või kõnekeskused
- Meeskonnad, mis käitavad pärand- või UWP-rakendusi, mis vajavad detailset kontrolli
- BYOD stsenaarium, kus on oluline eraldada lubatud rakendused isiklikest
Tänu paindlikele töörežiimidele saate alustada WDAC-i seadistamisest auditirežiimis, et jälgida ilma blokeerimiseta, kohandada oma poliitikat saadud tagasiside põhjal ja kui olete valmis, lülituda jõustamisrežiimile, et piiranguid turvaliselt tootmiskeskkonnas rakendada.
WDAC-poliitika komponendid ja arhitektuur
WDAC-i tuumaks on teie määratletud poliitika (või poliitikate kogum). Nendel poliitikatel võivad olla mitmesugused konfigureeritavad elemendid :
- Toimetaja või avaldaja reeglid: Lubage või blokeerige rakendusi digitaalallkirja avaldaja põhjal
- Räsireeglid: kontrollida konkreetsete failide täitmist (isegi kui nende asukoht muutub)
- Liikluseeskirjad: määrake kaustad või teed, kus koodi käivitamine on lubatud
- Paketireeglid: kasulik eriti apps UWP või installitud poest
- Skriptide, DLL-ide ja draiverite reeglid: kontrollib mitte-otseselt käivitatavate komponentide täitmist
- Erandid ja kohandatud reeglid konkreetsete katvuste korral (näiteks lubades värskendusstsenaariumides Citrixi tarkvarakomponente kindlate allkirjade või kindlate binaarfailidega)
Lisaks toetab WDAC baaspoliitika kombineerimist mitme täiendava poliitikaga , võimaldades tsentraliseeritud kontrolli, mis on kohandatud iga osakonna, rühma või kasutaja konkreetsetele vajadustele. Täiendavad poliitikad saavad baaspoliitika õigusi ainult laiendada, mitte kunagi neid piirata, seega on hoolikas kavandamine ülioluline.
WDAC-poliitikate loomine ja jõustamine: tööriistad ja protseduurid
WDAC-poliitikate loomisele saab läheneda erinevate nurkade alt ja mitmesuguste tööriistade abil, olenevalt kohandamise astmest ja halduskeskkonnast. Võtame kokku peamised meetodid ja soovitatavad sammud.
WDAC poliitika viisard
Neile, kes otsivad automatiseerimist ja lihtsust, on kõige kättesaadavam viis kasutada Windows Defenderi rakenduste juhtimise poliitika viisardit, mis on saadaval operatsioonisüsteemides Windows 10/11 ja WDAC poliitikaviisardi tööriist Microsoftilt. See utiliit samm-sammult juhend põhireeglite määratlemise, mallide (sh kohandatud reeglite) valimise ja poliitikafailide genereerimise abil (.xml y .cip).
Mõned protsessi olulisemad punktid:
- Valige mall „Allkirjastatud ja usaldusväärne režiim”, et tagada ühilduvus allkirjastatud Windowsi komponentide, poe komponentide ja draiveritega.
- Luba esmalt auditeerimisrežiim poliitika testimiseks ja selle mõju analüüsimiseks enne selle tootmiskeskkonnas rakendamist
- Lisage kohandatud reegleid (räsi, tee, avaldaja jne järgi) vastavalt oma organisatsiooni konkreetsele tarkvarale
Kui reeglid on loodud, saate faili käsitsi redigeerida .xml peenhäälestuste tegemiseks ja seejärel teisendage see binaarvormingusse (.cip, .p7b) sobib rakendamiseks, kopeerides teele C:\Windows\System32\CodeIntegrity\CiPolicies\Active ja süsteemi taaskäivitamine.
Poliitikate loomine PowerShelli abil
Edasijõudnud administraatorite jaoks on PowerShell eelistatud meetod oma paindlikkuse ja automatiseeritavuse tõttu:
- Baaspoliitika loomine:
New-CIPolicy -Level Publisher -Fallback Hash -FilePath "C:\WDAC\AuditPolicy.xml" -UserPEs -AllowFramework -AllowCatalogs - Teisenda poliitika binaarkoodiks:
ConvertFrom-CIPolicy -XmlFilePath "C:\WDAC\AuditPolicy.xml" -BinaryFilePath "C:\WDAC\AuditPolicy.bin" - Süsteemis rakendamine:
Copy-Item "C:\WDAC\AuditPolicy.bin" "C:\Windows\System32\CodeIntegrity\SIPolicy.p7b"
Auditeerimisrežiimis on kõik lubatud, kuid kõik blokeeritud katsed logitakse, mis võimaldab teil enne tegeliku jõustamisrežiimi aktiveerimist poliitikat täpsustada.
Veebipõhiste WDAC-poliitikageneraatorite kasutamine
Neile, kes otsivad kiirust ja ei soovi tööriistu installida, on olemas sellised teenused nagu WDAC-i poliitika generaator et võimaldab teil faile luua .xml y .cip isikupärastatud veebivormide kauduValige lihtsalt oma Windowsi versioon, auditeerimisrežiim, marsruudireeglid, räsi, redaktor, laadige üles viitefailid ja laadige alla loodud poliitika, mis on rakendamiseks valmis.
Parimad tavad ja konkreetsed soovitused
Õige juurutamise tagamiseks on soovitatav järgida mõningaid häid tavasid:
- Initsialiseeri alati auditirežiimis kriitilise või äritarkvara juhuslike krahhide vältimiseks. Jälgige logisid (
Event Viewer > Microsoft-Windows-CodeIntegrity/Operational, sündmus 3033) enne poliitika karmistamist. - Värskenda reegleid pärast iga juurutamist, eriti pärast asjakohase tarkvara (Citrixi rakendused, draiverid, oma tööriistad).
- Sisaldab müüja binaarfailide erireegleid mis ei värskenda oma faile sageli või mis levitavad allkirjastamata käivitatavaid faile (näiteks kolmandate osapoolte binaarfailid vanematel Citrix VDA-del).
- Kasutage väikese baasiga poliitikaid koos konkreetsete täiendavate poliitikatega, et skaleerida õigusi rühmade, osakondade või ajutiste vajaduste põhjal.
- Keskkondades, kus kasutatakse haldustarkvara, näiteks Windowsi administraatorikeskuson oluline lisada vajalikud sertifikaadid ja reeglid, et vältida haldus- või ühenduvusfunktsioonide blokeerimist (Microsoft Code Signing PCA 2011 sertifikaadid, WiX-i reeglid jne).
- SMB-juurdepääsu kontroll Kaughalduse korral tagada vajalike portide (445 TCP) avamine ja UNC-õiguste korrektne haldamine.
Levinud probleemide ja piirangute tõrkeotsing
WDAC-poliitikate rakendamisel võivad tekkida mõned levinud probleemid :
- Legitiimsete binaarfailide blokeerimine pärast osalist tarkvaravärskendust (nt Citrix VDA värskendus, mis ei värskenda kolmandate osapoolte binaarfaile).
- Windowsi administreerimiskeskuses kuvatakse veateated „Moodulit ei leitud” või ühenduse katkestused puuduvate vajalike õiguste või reeglite tõttu.
- Põhi- ja lisapoliitikate desünkroniseerimine, mille tõttu mõned rakendused blokeeritakse, kuigi need peaksid olema lubatud.
Nende lahendamiseks on kasulik:
- Pärast poliitika muutmist vaadake sündmustevaaturis logid ja sündmused üle.
- Pärast uue tarkvara või värskenduste installimist rakendage reegleid uuesti ja kohandage neid.
- Intsidentide korral naaske auditeerimisrežiimi, vaadake poliitika üle ja rakendage õiged reeglid uuesti.
Täiustatud haldus: erijuhud ja konkreetsete rakenduste kontroll
WDAC saab hallata UWP rakendusi, laiendusi, mooduleid, skripte ja draivereid isegi sellistes seadmetes nagu HoloLens. UWP rakenduste puhul on oluline teada nende PackageFamilyName'i , mille saab hankida PowerShelli või seadmeportaali kaudu, et määratleda konkreetsed kaitse- või blokeerimisreeglid.
Samuti saate määrata kohandatud reegleid konkreetsete brauseriversioonide (nt Microsoft Edge) blokeerimiseks , kasutades üksikasjalikke reegleid, mis määravad failinime ja versiooni:
<Deny FriendlyName="C:\Data\Programs FileRule" PackageVersion="65535.65535.65535.65535" FileName="msedge.exe" />Keskkondades, kus on mitu rolli või kaughaldus, kasutades selliseid tööriistu nagu Intune või MDM, on järjepidevuse ja turvalisuse säilitamiseks oluline koordineerida poliitika värskendusi kõigis sõlmedes.
Kuidas kontrollida WDAC-i poliitikate rakendamist ja jälgida nende mõju?
WDAC-poliitikate korrektse toimimise tagamiseks vaadake sündmused üle sündmustevaaturis jaotises Rakenduste ja teenuste logid → Microsoft → Windows → CodeIntegrity → Töökorras . Sündmus 3033 näitab, et poliitika on aktiveeritud, ja blokeerimis- või auditeerimiskirjed näitavad tehtud toiminguid.
Samuti saate krahhidega seotud sündmuste filtreerimiseks kasutada PowerShelli:
Get-WinEvent -LogName "Microsoft-Windows-CodeIntegrity/Operational" | Where-Object { $_.Message -like "*would have been blocked*" }
Oluline on kontrollida, kas blokeeritud failid on ohud või volitamata komponendid, ja kohandada poliitikat, kui tuvastatakse valepositiivseid tulemusi, mis võivad mõjutada tavapärast toimimist.
Kohandatud WDAC-poliitikate rakendamine ja haldamine on tõhus strateegia turvalisuse suurendamiseks, ohtudele kokkupuute vähendamiseks ja selle tagamiseks, et teie infrastruktuuris töötab ainult volitatud tarkvara, kuigi see nõuab spetsiaalset planeerimist ja pidevat kohandamist.

Kirglik kirjanik baitide maailmast ja üldse tehnoloogiast. Mulle meeldib jagada oma teadmisi kirjutamise kaudu ja just seda ma selles ajaveebis teengi, näitan teile kõike kõige huvitavamat vidinate, tarkvara, riistvara, tehnoloogiliste suundumuste ja muu kohta. Minu eesmärk on aidata teil digimaailmas lihtsal ja meelelahutuslikul viisil navigeerida.