- Flexibles Co-Management zum Verschieben von Workloads von ConfigMgr nach Intune ohne Geschäftsunterbrechung.
- Integrierte Funktionen: Bereitstellungen, Compliance, Sicherheit und Analysen mit nativen Microsoft-Integrationen.
- Intune Suite fügt Remotehilfe, Berechtigungen, Analysen und Cloud-PKI für verbesserte Sicherheit hinzu.
- Klare Anforderungen: Entra/Intune-Lizenzen, Versionen Windows unterstützte und geeignete Rollen für jede Aktion.
Microsoft Endpoint Manager (MEM) vereint Microsoft Intune und Configuration Manager (ConfigMgr) für die moderne Verwaltung von Cloud- und On-Premises-Geräten – ohne aufwändige Migrationen oder komplizierte Lizenzierung. Das Prinzip ist einfach: Nutzen Sie die Vorteile Ihrer bestehenden Infrastruktur und erweitern Sie diese schrittweise um Cloud-Funktionen.
Das Ergebnis ist eine einheitliche Plattform für die Verwaltung von PCs, Servern, Mobilgeräten und Anwendungen mit durchgängiger Sicherheit, Einhaltung gesetzlicher Bestimmungen und effizienterem Betrieb . Darüber hinaus ist die aktuelle Version des Configuration Manager Teil der Microsoft Intune-Familie , wodurch Workloads schrittweise in die Cloud migriert werden können, während die Kontrolle über eine zentrale Konsole erhalten bleibt.

Was ist Microsoft Endpoint Manager (Intune + ConfigMgr)
Microsoft Endpoint Manager ist eine hybride (Cloud + On-Premises) Lösung für Endpunktsicherheit und -verwaltung , die Daten und Geräte unabhängig von ihrem Standort schützt . Sie integriert Dienste und Tools zur Überwachung und Verwaltung von Mobilgeräten, Desktops, virtuellen Maschinen , eingebetteten Systemen und Servern und kombiniert die bewährte Expertise von ConfigMgr mit der Flexibilität von Intune.
Ziel ist es, manuelle Aufgaben zu reduzieren, die IT-Produktivität zu steigern und Nutzern die benötigte Software termingerecht bereitzustellen . Mit MEM können Sie Anwendungen bereitstellen, Betriebssysteme aktualisieren , Sicherheitsrichtlinien durchsetzen und Echtzeitaktionen auf internen und externen Geräten durchführen.

Wichtige Komponenten und Dienste der Marke Microsoft Intune
Intune bietet modernes, cloudbasiertes Management für Windows, iOS , Android und macOS. Es ermöglicht MDM (Geräteverwaltung) und MAM (Anwendungsverwaltung) , bedingten Zugriff und Compliance mit nativer Integration in Microsoft Entra ID.
Microsoft Endpoint Configuration Manager (ConfigMgr) ist weiterhin die zentrale lokale Lösung für die Verwaltung von Software, Inventar, Updates und Betriebssystemen . Es lässt sich in Intune für die gemeinsame Verwaltung integrieren und ist mit anderen Diensten wie WSUS, SQL Server und IIS kompatibel.
Microsoft Entra ID (ehemals Azure AD) bietet Identitäts-, Sicherheits-, Standort- und Benutzer- sowie Geräteerkennung . Es ist das Bindeglied zwischen Benutzern, Geräten und Anwendungen, um Zugriffskontrolle und Compliance zu ermöglichen.

Voraussetzungen und Genehmigungen
Lizenzen : Sie benötigen eine Microsoft Enterprise ID P1 oder P2 und mindestens eine Intune-Lizenz für den Administrator, der auf das Admin Center zugreift.
Configuration Manager : Verwendet einen unterstützten aktuellen Zweig ; Sie können mehrere ConfigMgr-Instanzen mit einem Intune-Mandanten verbinden . Die gemeinsame Verwaltung erfordert keine Standortregistrierung in Entra ID, aber für webbasierte Kunden ist Cloud Management Gateway (CMG) erforderlich , welches eine Standortregistrierung in Entra ID voraussetzt.
Windows : Führen Sie ein Upgrade auf ein von Intune unterstütztes Windows 11 oder Windows 10 durch und nutzen Sie den Windows-as-a-Service- Ansatz für planbare Updatezyklen.

Benutzeroberflächen: Konsole und Software Center
Configuration Manager Console : Nach der Installation ist dies das primäre Werkzeug zum Konfigurieren von Standorten, Clients und Verwaltungsaufgaben . Es bietet Unterstützung für mehrere Standorte und rollenbasierte Verwaltung, um den Aufgabenbereich jedes Bedieners einzuschränken.
Softwarecenter : Eine Anwendung, die mit dem ConfigMgr-Client unter Windows installiert wird. Benutzer können nach Apps , Updates und neuen Systemversionen suchen und diese installieren , den Anforderungsverlauf anzeigen und die Gerätekonformität prüfen . Bei Bedarf können auch benutzerdefinierte Registerkarten hinzugefügt werden .

Co-Management mit Intune und Configuration Manager
Die gemeinsame Verwaltung verbindet Ihre ConfigMgr-Umgebung mit der Microsoft 365 -Cloud und ermöglicht Funktionen wie bedingten Zugriff . Ein einzelnes Windows 10/11-Gerät kann gleichzeitig von ConfigMgr und Intune verwaltet werden , sodass Sie auswählen können, welche Workloads in die Cloud verlagert werden.
Workload-Steuerung : Sie entscheiden, ob Compliance-Richtlinien verschoben werden sollen. Windows Update , Ressourcenzugriff, Endpunktschutz, Gerätekonfiguration und Office Click-to-R-Anwendungen können nicht im Offline-Modus verwaltet werden.
Sichere Pilotprojekte : Testen Sie eine Arbeitslast mit Pilotprojekten , bevor Sie sie ausweiten, und bewerten Sie die Auswirkungen und Ergebnisse.

Voraussetzungen und Genehmigungen
Lizenzen : Sie benötigen eine Microsoft Enterprise ID P1 oder P2 und mindestens eine Intune-Lizenz für den Administrator, der auf das Admin Center zugreift.
Configuration Manager : Verwendet einen unterstützten aktuellen Zweig ; Sie können mehrere ConfigMgr-Instanzen mit einem Intune-Mandanten verbinden . Die gemeinsame Verwaltung erfordert keine Standortregistrierung in Entra ID, aber für webbasierte Kunden ist Cloud Management Gateway (CMG) erforderlich , welches eine Standortregistrierung in Entra ID voraussetzt.
Windows : Führen Sie ein Upgrade auf ein von Intune unterstütztes Windows 11 oder Windows 10 durch und nutzen Sie den Windows-as-a-Service- Ansatz für planbare Updatezyklen.

Aufsicht und Gremien
Das gemeinsame Management-Panel ermöglicht die Überprüfung gemeinsam verwalteter Geräte mithilfe von Diagrammen, die dabei helfen, Geräte zu erkennen, die Aufmerksamkeit benötigen, und datengestützte Entscheidungen zu treffen.
MDM und MAM: Geräte- und App-Kontrolle
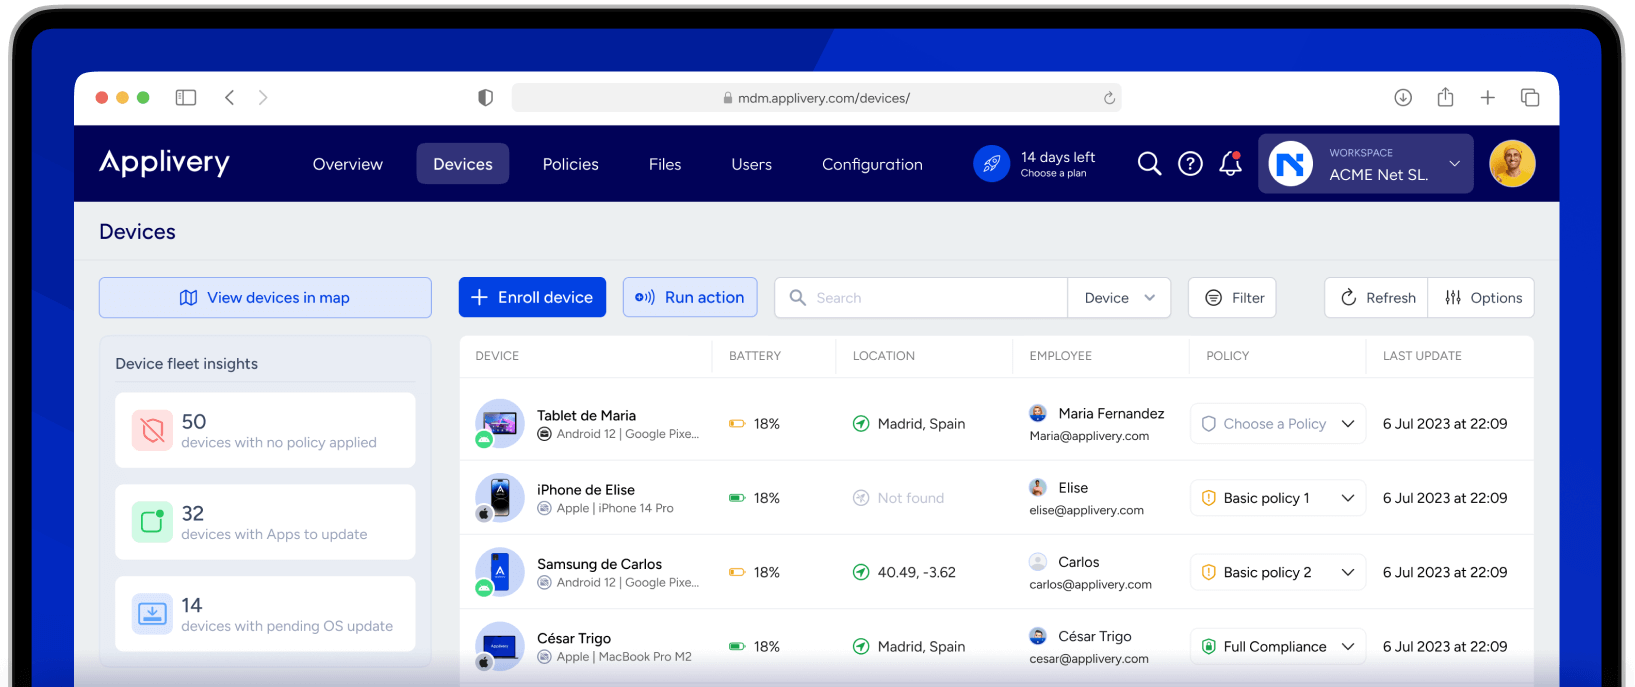
Mobile Device Management (MDM) : Definieren Sie Standardkonfigurationen, VPNs und Zugriffsrichtlinien , stellen Sie Zertifikate aus , überwachen Sie die Nutzung und verfolgen Sie Aktivitäten . Im BYOD-Umfeld können Sie Microsoft-Apps steuern , um Daten zu schützen, ohne die Privatsphäre zu beeinträchtigen.
Mobile Application Management (MAM) : Setzt Richtlinien für Apps durch , um Geschäftsinformationen auf Firmen- und Privatgeräten zu schützen . Neben Compliance und bedingtem Zugriff isoliert es Unternehmensdaten , ermöglicht deren Verschlüsselung und erlaubt das selektive Löschen im Falle von Verlust oder Diebstahl.
Praktische Vorteile : Sie können Sicherheitsrichtlinien und Updates zentral bereitstellen, bedingten Zugriff nach Compliance-Level (z. B. Betriebssystemversion, AV-Status, Standort) ermöglichen und die Privatsphäre der Benutzer in BYOD-Szenarien wahren.

Intune Suite: Erweiterte Sicherheit und Verwaltung
Die Intune Suite vereint Workflows und Endpoint-Management-Lösungen, um IT- und Sicherheitsabläufe zu vereinfachen. Sie stärkt Ihre Sicherheitslage durch Microsoft-Signale und fortschrittliche Funktionen zur Abwehr von Cyberbedrohungen und zum Schutz Ihrer Daten.
Kostenreduzierung : Durch die Konsolidierung von Anbietern und Lizenzen steigern Sie Effizienz und Produktivität auf allen Geräten. Die Produkte der Suite lassen sich nahtlos in Microsoft 365 und Microsoft Security integrieren.
Im Paket enthalten : Intune Remote Help, Endpoint Privilege Management , Advanced Analytics , Enterprise Application Management , Cloud PKI und erweiterte Funktionen aus Intune Plan 2. Ein Intune Plan 1-Abonnement ist erforderlich.

Leidenschaftlicher Autor über die Welt der Bytes und der Technologie im Allgemeinen. Ich liebe es, mein Wissen durch Schreiben zu teilen, und genau das werde ich in diesem Blog tun und Ihnen die interessantesten Dinge über Gadgets, Software, Hardware, technologische Trends und mehr zeigen. Mein Ziel ist es, Ihnen dabei zu helfen, sich auf einfache und unterhaltsame Weise in der digitalen Welt zurechtzufinden.