- Brug auditpol til at aktivere præcise underkategorier og reducere støj i logfilerne.
- Wevtutil inspicerer skemaet, eksporterer hændelser og justerer SDDL-tilladelser.
- Giv læseadgang til sikkerhedskanalen ved hjælp af hændelsesloglæsere (S-1-5-32-573) eller SDDL.
- Prioriter kritiske hændelser: logon/logoff, AD-ændringer, objektadgang og WFP/IPsec.
Sikkerhedsrevision i Windows er en af de opgaver, der, når den er korrekt konfigureret, sparer dig timevis af fejlfinding og hjælper dig med at forstå, hvad der virkelig sker på dine computere og domænecontrollere. To nøglekommandoer , auditpol og wevtutil , giver dig mulighed for at administrere detaljerede revisionspolitikker og forespørge sikkerhedskanalens hændelsesskema med kirurgisk præcision.
Det er dog vigtigt ikke at overdrive det: Udifferentieret aktivering af revisioner skaber en enorm mængde rod i logfilerne og gør det vanskeligt at finde det relevante. Ideen er at udnytte den granularitet af underkategorier, der er tilgængelig siden Windows Vista/Server 2008, til at revidere det, der er vigtigt (og kun det, der er vigtigt), samtidig med at kompatibilitet med ældre miljøer opretholdes, hvor det er relevant.
Hvad er auditpol og wevtutil, og hvorfor skal man bruge dem?
Kort sagt bruges auditpol.exe til at forespørge om og ændre Windows-revisionspolitikker efter kategorier og underkategorier, mens wevtutil.exe giver dig mulighed for at forespørge om metadata, skemaer og tilladelser (SDDL) for hændelseskanaler samt eksportere, forespørge om og administrere logfiler. Begge kræver en forhøjet konsol til de fleste handlinger.
Med auditpol kan du se den aktuelle konfiguration og aktivere detaljeret revision. For eksempel, for at liste alle tilgængelige underkategorier: `auditpol /list /subcategory:*` . Og med wevtutil kan du inspicere detaljerne for sikkerhedsudbyderen og dumpe dens hændelsesskema til en læsbar fil.
Et par hurtige referenceopgaver (med privilegier):
- Liste over alle underkategorier sikkerhedsrevision:
auditpol /liste /underkategori:*
- Få fat i ordningen fra sikkerhedsudbyderen (meddelelser, opgaver, niveauer):
wevtutil gp Microsoft-Windows-Sikkerhedsrevision /ge /gm:true > C:\EventosAuditoria.txt
Tip : Denne skemadump fortæller dig præcis, hvilke hændelser der findes, hvad deres ID'er er, hvordan de er sammensat, og på hvilken kanal de publiceres.
Udviklingen af revision: fra Windows Server 2003 til 2008 og senere
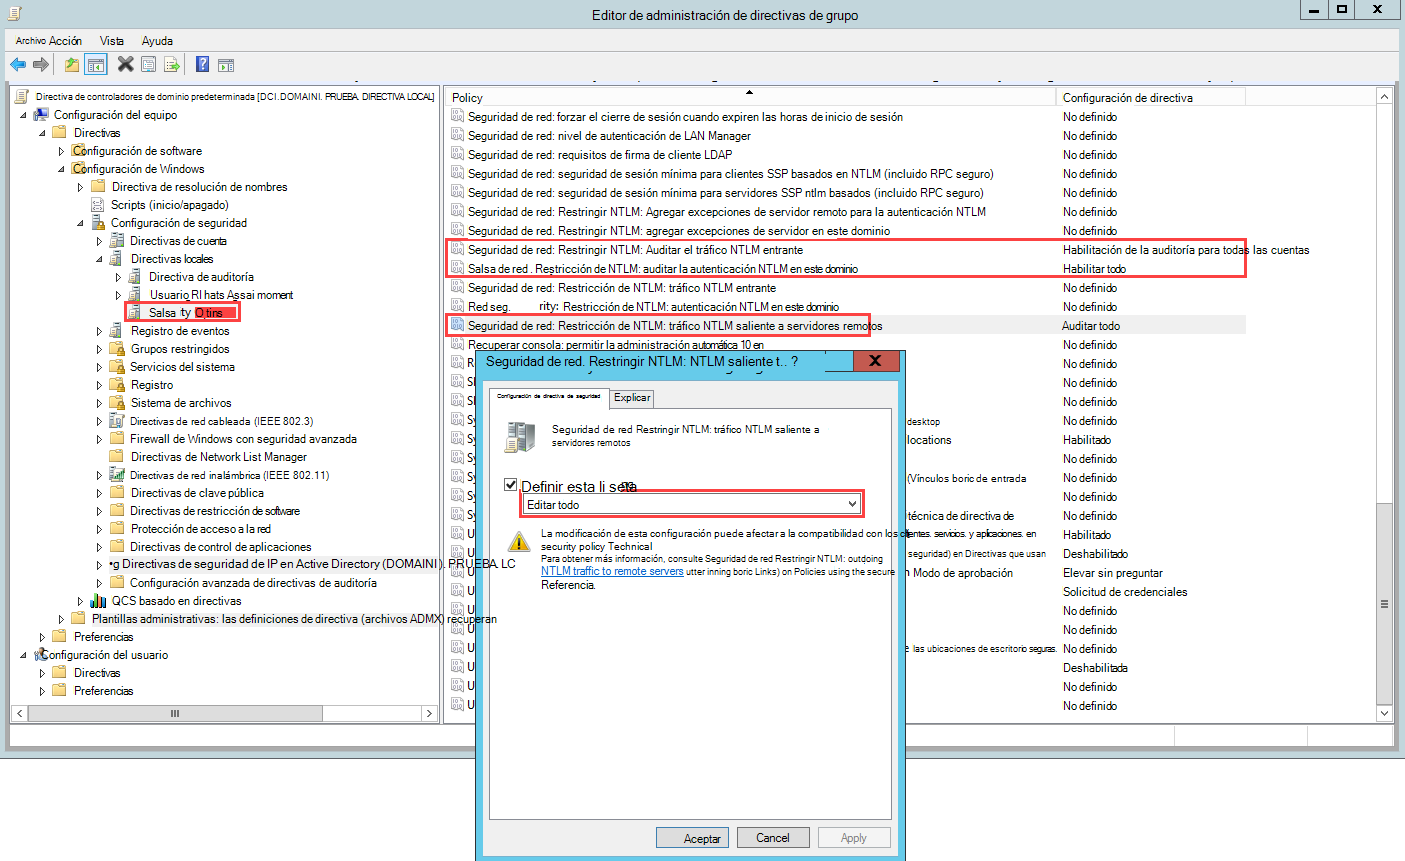
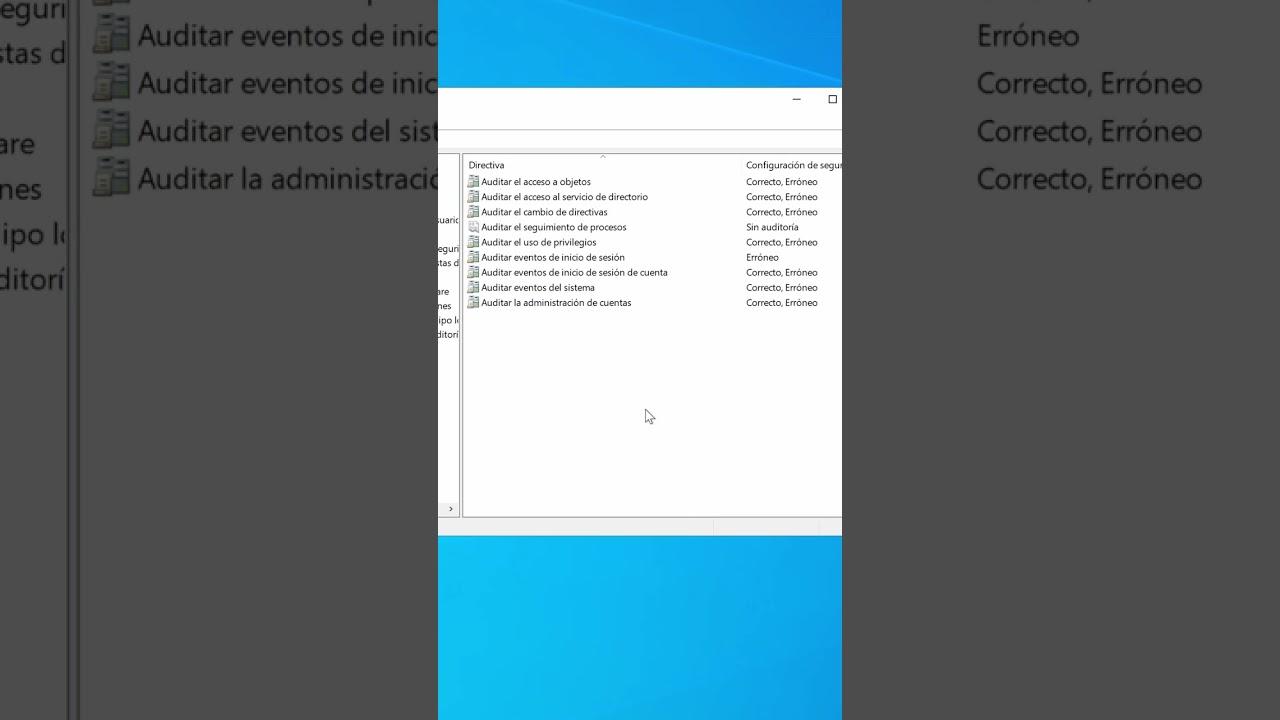
På domænecontrollere, der kører Windows Server 2003, aktiverede GPO-revisionspolitikker (Computerkonfiguration > Windows-indstillinger > Lokale politikker > Revisionspolitik) typisk kategorier på højt niveau , såsom kontologon eller objektadgang. Det var en mere detaljeret tilgang: tilstrækkelig til drift, men manglede den fine granularitet af underkategorier.
Med Windows Vista/Server 2008 blev granulariteten virkelighedstro: underkategorier (f.eks. Directory Service Replication i DS Access), som du kan se med
auditpol.exe /get /Kategori:*
Denne forbedring giver dig mulighed for at revidere præcis det, du har brug for, hvilket reducerer støj og øger logværdien.
Et typisk eksempel: Hvis du undersøger Active Directory-replikering, kan du kun aktivere underkategorien Directory Service Replication i stedet for hele DS Access. Dette giver dig mulighed for at se hændelser som 4932 (synkroniseringsstart) med detaljer om kilde-/destinations-DRA, navn-NC'er og USN'er, blandt andre nyttige data.
Eksempel (parafraseret) på hændelse 4932: Synkronisering startet af en Active Directory-navngivningskontekst med kilde- og destinations-DRA, indstillinger, sessions-ID og start-USN. Disse metadata hjælper med at spore replikeringscyklussen og registrere anomalier.
Tilladelser til at læse sikkerhedsloggen: Gruppen Hændelsesloglæsere og SDDL
For at læse sikkerhedskanalen uden administratorrettigheder er standardmetoden at tilføje kontoen til gruppen Event Log Readers (SID: S-1-5-32-573, forkortet ER). Dette er den enkleste løsning og er normalt tilstrækkelig, for eksempel for connector-konti som OpenDNS_Connector.
I mindre almindelige scenarier har den pågældende gruppe ikke standardtilladelserne på sikkerhedskanalen. For at kontrollere dette skal du bruge:
wevtutil gl sikkerhed
og se efter linjen `channelAccess` , som inkluderer den effektive SDDL. Et eksempel på syntaks:
channelAccess: O:BAG:SYD:(A;;0x3;;;S-1-5-3)(A;;0x3;;;S-1-5-33)(A;;0x1;;;S-1-5-32-573)
Du kan også bruge accesschk til at tjekke tilladelser.
I SDDL'en er 0x1 læsning , 0x2 skrivning, og 0x3 læsning/skrivning . Bekræft, at ER-gruppeposten har mindst 0x1. Hvis ikke, skal du justere tilladelserne.
Hyppige rettelser, når der mangler tilladelser i sikkerhedskanalen
Hvis wbemtest opretter forbindelse, men ikke viser nogen hændelser, er typiske årsager: revisionspolitikken logger ikke de forventede hændelser, eller kontoen (f.eks. OpenDNS_Connector) har ikke tilladelse til at læse sikkerhedsloggen. Derfra kan du:
Løsning 1: Gendan standardværdier
Fjern den brugerdefinerede SDDL fra registreringsdatabasen for at gendanne kanalens standardtilladelser: slet værdien CustomSD fra
HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Security
Denne metode er hurtig, selvom den kan påvirke software, der er afhængig af den brugerdefinerede SDDL.
Løsning 2: Opdater SDDL'en med wevtutil
1) Indhent aktuelle tilladelser :
wevtutil gl sikkerhed
2) Tag den nuværende /ca-streng (eksempel):
/ca:O:BAG:SYD:(A;;0x3;;;S-1-5-3)(A;;0x3;;;S-1-5-33)
3) Beregn brugerens SID (erstat med det rigtige navn):
wmic brugerkonto hvor navn='OpenDNS_Connector' hent sid
4) Tillad læsning ved at tilføje et ACE til den eksisterende streng (erstatter ):
wevtutil sl security /ca:O:BAG:SYD:(A;;0x3;;;S-1-5-3)(A;;0x3;;;S-1-5-33)(A;;0x1;;;<SID>)
Dette tillader den konto at læse sikkerhedskanalen uden at give yderligere kontotilladelser.
Rettelse 3: via GPO
Via gruppedirektiv: giver kontoen ret til at administrere revisions- og sikkerhedslogfiler (læse og skrive) i:
Computerkonfiguration \ Politikker \ Windows-indstillinger \ Sikkerhedsindstillinger \ Lokale politikker \ Tildeling af brugerrettigheder \ Administrer revisions- og sikkerhedslog
Efter at have anvendt det, skal du køre gpupdate /force på domænecontrollerne. I Windows 2003-miljøer findes der muligvis ikke hændelsesloglæsere ; dette GPO er den primære metode i dette scenarie.
Aktivér adgang til objekter og anvend politikker med auditpol
For at logge adgang til filer, registreringsnøgler eller andre objekter skal du aktivere den tilsvarende overvågning. I traditionelle domæner kan du gøre dette fra gruppepolitikobjektet (GPO): Standarddomænepolitik > Computerkonfiguration > Windows-indstillinger > Sikkerhedsindstillinger > Lokal politik > Overvågningspolitik ved at markere "Overvåg objektadgang" (succes og fiasko). I dag er det bedst at kombinere dette med underkategorier af overvågningspolitikken.
Når politikken er justeret, håndhæves dens anvendelse med:
gpupdate / force
Fra det tidspunkt vil du se objektadgangshændelser, hvem der forsøgte det, om de lykkedes, og hvornår det skete. Disse oplysninger er uvurderlige til at undersøge hændelser, compliance og følsomme ændringer.
Forespørgsler og dumping af sikkerhedsskemaet med wevtutil
For at gennemgå hvilke hændelser der findes i sikkerhedsrevisionsudbyderen, skal du køre:
wevtutil gp Microsoft-Windows-Sikkerhedsrevision /ge /gm:true > C:\EventosAuditoria.txt
Filen indeholder udbydernavnet , GUID, ressource-/meddelelsesfiler, kanaler, niveauer, opgaver, opcodes og den komplette liste over hændelses-ID'er med deres meddelelser og felter.
Eksempel på grundlæggende systemhændelser (parafraseret): 4608 (Windows starter), 4609 (Windows lukker ned), 4610 (LSA indlæste en godkendelsespakke). Denne taksonomi hjælper dig med hurtigt at kortlægge, hvad du skal revidere.
Diagnosticering med wbemtest: Hvornår skal man se på tilladelser og hvornår skal man se på politikker
Hvis wbemtest (eller din connector) ikke kan oprette forbindelse, er problemet normalt et problem med WMI/DCOM-tilladelser . Hvis den opretter forbindelse, men ikke ser nogen hændelser, skal du kontrollere to ting: at revisionspolitikken logger det, du forventer, og at den anvendte konto har tilladelse til at læse sikkerhedskanalen (gruppen Hændelsesloglæsere eller den relevante SDDL).
Liste over regelmæssige begivenheder efter kategori og underkategori
Følgende er en praktisk reference til almindelige hændelser efter underkategori, hvor meddelelser er omformuleret for klarhedens skyld. ID'erne er de officielle , og deres meddelelser svarer til dem i Microsoft-Windows-Security-Auditing-skemaet.
Underkategori: Legitimationsvalidering
| ID | besked |
| 4774 | En loginkonto blev tildelt. |
| 4775 | Loginkontoen kunne ikke tildeles. |
| 4776 | DC'en forsøgte at validere kontoens legitimationsoplysninger. |
| 4777 | DC'en kunne ikke validere legitimationsoplysningerne for en konto. |
Underkategori: Kerberos-godkendelsestjeneste
| ID | besked |
| 4768 | Der blev anmodet om en TGT af Kerberos. |
| 4771 | Kerberos-forhåndsgodkendelse mislykkedes. |
| 4772 | Kerberos TGT-anmodning mislykkedes. |
Underkategori: Kerberos-servicevoucheroperationer
| ID | besked |
| 4769 | Der blev anmodet om en Kerberos-servicebillet (TGS). |
| 4770 | En Kerberos-servicebillet blev fornyet. |
| 4773 | Anmodningen om Kerberos-servicebillet mislykkedes. |
Kategori: Kontostyring
| ID | besked |
| 4783 | En gruppe af grundlæggende applikationer blev oprettet. |
| 4784 | En gruppe af grundlæggende applikationer blev ændret. |
| 4785 | Et medlem blev føjet til gruppen for grundlæggende applikationer. |
| 4786 | Et medlem af gruppen for grundlæggende applikationer blev fjernet. |
| 4787 | Et ikke-medlem blev føjet til gruppen med grundlæggende applikationer. |
| 4788 | Et medlem af gruppen for grundlæggende applikationer blev fjernet. |
| 4789 | En gruppe af grundlæggende applikationer blev fjernet. |
| 4790 | En LDAP-konsultationsgruppe blev oprettet. |
| 4791 | En gruppe af grundlæggende applikationer blev ændret. |
| 4792 | En LDAP-forespørgselsgruppe blev fjernet. |
Underkategori: Team Account Management
| ID | besked |
| 4741 | En teamkonto blev oprettet. |
| 4742 | En teamkonto blev ændret. |
| 4743 | En teamkonto blev slettet. |
Underkategori: Distributionsgruppestyring
| ID | besked |
| 4744 | En lokal gruppe med deaktiveret sikkerhed blev oprettet. |
| 4745 | En lokal gruppe med deaktiveret sikkerhed blev ændret. |
| 4746 | Et medlem blev føjet til den lokale gruppe uden sikkerhed. |
| 4747 | Et medlem af en lokal gruppe blev fjernet uden sikkerhedsforanstaltninger. |
| 4748 | En lokal gruppe uden sikkerhedsvagter blev fjernet. |
| 4749 | En global gruppe blev oprettet uden sikkerhed. |
| 4750 | En global gruppe uden sikkerhed blev ændret. |
| 4751 | Et medlem blev føjet til den globale gruppe uden sikkerhed. |
| 4752 | Et medlem af en global gruppe blev fjernet uden sikkerhedsforanstaltninger. |
| 4753 | En global gruppe uden sikkerhed blev fjernet. |
| 4759 | En universel gruppe blev oprettet uden sikkerhed. |
| 4760 | En universel gruppe uden sikkerhed blev ændret. |
| 4761 | Et medlem blev føjet til den universelle gruppe uden sikkerhed. |
| 4762 | Et medlem af den universelle gruppe blev fjernet uden sikkerhed. |
Underkategori: Andre kontoadministrationshændelser
| ID | besked |
| 4739 | Domænedirektivet blev ændret. |
| 4782 | Der blev tilgået en kontos adgangskodhash. |
| 4793 | API til bekræftelse af adgangskodepolitik blev kaldt. |
Underkategori: Administration af sikkerhedsgruppe
| ID | besked |
| 4727 | En global gruppe blev oprettet med sikkerhed. |
| 4728 | Et medlem blev føjet til den globale gruppe med sikkerhed. |
| 4729 | Et medlem af den globale gruppe blev fjernet i sikkerhed. |
| 4730 | En global gruppe blev fjernet i sikkerhed. |
| 4731 | En lokal sikkerhedsgruppe blev oprettet. |
| 4732 | Et medlem blev føjet til den lokale gruppe med sikkerhedsvagt. |
| 4733 | Et medlem af en lokal gruppe blev fjernet af sikkerhedspersonale. |
| 4734 | En lokal gruppe blev fjernet i sikkerhed. |
| 4735 | En lokal gruppe blev modificeret med sikkerhed. |
| 4737 | En global gruppe blev modificeret med sikkerhed. |
| 4754 | En universel gruppe blev oprettet med sikkerhed. |
| 4755 | En universel gruppe blev modificeret med sikkerhed. |
| 4756 | Et medlem blev føjet til den universelle gruppe med sikkerhed. |
| 4757 | Et medlem af den universelle gruppe blev sikkert fjernet. |
| 4758 | En universel gruppe blev sikkert elimineret. |
| 4764 | Gruppetypen blev ændret. |
Underkategori: Administration af brugerkonti
| ID | besked |
| 4720 | En brugerkonto blev oprettet. |
| 4722 | En brugerkonto blev aktiveret. |
| 4723 | Der blev gjort et forsøg på at ændre adgangskoden til en konto. |
| 4724 | Der blev gjort et forsøg på at nulstille en adgangskode til en konto. |
| 4725 | En brugerkonto blev deaktiveret. |
| 4726 | En brugerkonto blev slettet. |
| 4738 | En brugerkonto blev ændret. |
| 4740 | En brugerkonto blev blokeret. |
| 4765 | SID-historikken blev tilføjet til en konto. |
| 4766 | Kunne ikke tilføje SID-historik til en konto. |
| 4767 | En brugerkonto blev låst op. |
| 4780 | ACL'er blev defineret for konti i administratorgrupper. |
| 4781 | En konto blev omdøbt. |
| 4794 | Der blev gjort et forsøg på at etablere DSRM-tilstand. |
| 5376 | Administratorlegitimationsoplysningerne blev kopieret (Vault/CredMan). |
| 5377 | Administratorlegitimationsoplysninger gendannet fra backup. |
Kategori: Detaljeret sporing
| ID | besked |
| 4692 | Forsøg at sikkerhedskopiere DPAVI-sessionsnøglen. |
| 4693 | Forsøg på gendannelse af DPAPI-sessionsnøgle. |
| 4694 | Forsøg at beskytte kontrollerbare data. |
| 4695 | Forsøg på at fjerne beskyttelsen af kontrollerbare data. |
Underkategori: Oprettelse og færdiggørelse af processer
| ID | besked |
| 4688 | En ny proces blev oprettet. |
| 4696 | Et primært token blev tildelt en proces. |
| 4689 | En proces er afsluttet. |
Underkategori: RPC-begivenheder
| ID | besked |
| 5712 | Et RPC-kald blev forsøgt. |
Kategori: DS Adgang og Katalogtjeneste
| ID | besked |
| 4928 | En replikationsoprindelses-NC blev etableret for AD. |
| 4929 | En Active Directory-replikeringskilde, NC, blev fjernet. |
| 4930 | En NC for oprindelsen af AD-replikationen blev modificeret. |
| 4931 | En AD-replikadestination NC blev ændret. |
| 4934 | Attributter for et AD-objekt blev replikeret. |
| 4935 | En replikeringsproces blev startet med fejl. |
| 4936 | En replikeringsproces sluttede med fejl. |
| 4937 | Et persistent objekt blev fjernet fra en replika. |
| 4662 | Der blev udført en handling på et mappeobjekt. |
| 5136 | Et mappeobjekt blev ændret. |
| 5137 | Et mappeobjekt blev oprettet. |
| 5138 | Et mappeobjekt blev ikke slettet. |
| 5139 | Et mappeobjekt blev flyttet. |
| 4932 | Synkroniseringen af en AD NC er begyndt. |
| 4933 | Synkroniseringen af en AD NC er afsluttet. |
Kategori: Login/Log ud og IPsec
| ID | besked |
| 4978 | IPsec Extended Mode modtog en ugyldig forhandlingspakke. |
| 4979 | SA blev etableret på en primær og udvidet måde. |
| 4980 | SA blev etableret på en primær og udvidet måde. |
| 4981 | SA blev etableret på en primær og udvidet måde. |
| 4982 | SA blev etableret på en primær og udvidet måde. |
| 4983 | Udvidet forhandling mislykkedes; den primære SA blev fjernet. |
| 4984 | Udvidet forhandling mislykkedes; den primære SA blev fjernet. |
Underkategori: IPsec Primærtilstand
| ID | besked |
| 4646 | IKE DoS-afbødningstilstand er startet. |
| 4650 | SA blev etableret i hovedtilstand uden udvidet tilstand; uden certifikat. |
| 4651 | SA blev etableret i hovedtilstand uden udvidet tilstand; med certifikat. |
| 4652 | Forhandlingerne mislykkedes i hovedsagen. |
| 4653 | Forhandlingerne mislykkedes i hovedsagen. |
| 4655 | En primær SA sluttede. |
| 4976 | Hovedtilstandsforhandlingen modtog en ugyldig pakke. |
| 5049 | En IPsec SA blev fjernet. |
| 5453 | IPsec-forhandlingen mislykkedes, fordi IKEEXT-tjenesten ikke blev startet. |
Underkategori: IPsec Fast Mode
| ID | besked |
| 4654 | En hurtig IPsec-forhandling mislykkedes. |
| 4977 | Hurtigtilstand modtog en ugyldig forhandlingspakke. |
| 5451 | En SA blev hurtigt etableret. |
| 5452 | En SA blev hurtigt gennemført. |
Underkategorier: Log ud og Login
| ID | besked |
| 4634 | Én konto er logget ud. |
| 4647 | Brugerinitieret logout. |
| 4624 | En konto er logget ind. |
| 4625 | Login mislykkedes. |
| 4648 | Forsøg at logge ind med eksplicitte loginoplysninger. |
| 4675 | SID-filtrering blev anvendt. |
Bemærk : NPS-hændelser (Network Policy Server) er tilgængelige fra Windows Vista SP1/Server 2008.
Underkategori: Netværkspolitikserver (NPS)
| ID | besked |
| 6272 | NPS har givet adgang til en bruger. |
| 6273 | NPS nægtede adgang til en bruger. |
| 6274 | NPS afviste en brugeranmodning. |
| 6275 | NPS afviste anmodningen om kontoadministration. |
| 6276 | NPS satte en bruger i karantæne. |
| 6277 | NPS har fået adgang med en prøveperiode for manglende overholdelse af vedligeholdelseskrav. |
| 6278 | NPS har fået fuld adgang til vedligeholdelsesoverholdelse. |
| 6279 | NPS blokerede kontoen på grund af gentagne mislykkede loginforsøg. |
| 6280 | NPS låste brugerkontoen op. |
Underkategori: Andre login/logout-hændelser
| ID | besked |
| 4649 | Der er blevet opdaget et reproduktionsangreb. |
| 4778 | Genopretter forbindelse til vinduesstation. |
| 4779 | En vinduesstationssession er blevet afbrudt. |
| 4800 | Arbejdspladsen var låst. |
| 4801 | Arbejdsstationen var ulåst. |
| 4802 | Pauseskærmen blev aktiveret. |
| 4803 | Pauseskærmen er lukket. |
| 5378 | Direktivet tillader ikke delegering af legitimationsoplysninger. |
| 5632 | Anmodning om godkendelse af Wi-Fi-netværk. |
| 5633 | Anmodning om godkendelse af kabelbaseret netværk. |
Underkategori: Speciel login
| ID | besked |
| 4964 | Særlige grupper blev tildelt et nyt login. |
Kategori: Objektadgang og ressourcerevision
| ID | besked |
| 4665 | Forsøg at oprette applikationsklientkontekst. |
| 4666 | En applikation forsøgte at udføre en transaktion. |
| 4667 | Applikationsklientkontekst blev fjernet. |
| 4668 | En applikation kunne ikke initialiseres. |
Underkategori: Certificering og OCSP-tjenester
Vigtige begivenheder hos certifikatmyndigheden (CA) og OCSP-responderen, relevante for certifikatlivscyklus , CRL-udgivelse, konfigurationsændringer, sikkerhedskopier og gendannelse:
| ID | besked |
| 4868 | Certifikatadministratoren afviste en ventende anmodning. |
| 4869 | CA modtog en videresendt anmodning. |
| 4870 | CA'en tilbagekaldte et certifikat. |
| 4871 | CA modtog en anmodning om at offentliggøre CRL'en. |
| 4872 | CA offentliggjorde CRL'en. |
| 4873 | En udvidelse af et certifikatprogram blev ændret. |
| 4874 | Attributter for en anmodning blev ændret. |
| 4875 | CA'en modtog en anmodning om nedlukning. |
| 4876 | AC-backup er startet. |
| 4877 | AC-backup'en blev fuldført. |
| 4878 | Restaureringen af CA begyndte. |
| 4879 | Gendannelsen af CA er fuldført. |
| 4880 | CA-tjenesten begyndte. |
| 4881 | AC-servicen blev stoppet. |
| 4882 | CA's sikkerhedstilladelser blev ændret. |
| 4883 | En arkiveret nøgle blev gendannet. |
| 4884 | Et certifikat blev importeret til databasen. |
| 4885 | CA-revisionsfilteret blev ændret. |
| 4886 | CA'en modtog en certifikatanmodning. |
| 4887 | CA godkendte en ansøgning og udstedte et certifikat. |
| 4888 | CA afviste en certifikatanmodning. |
| 4889 | CA spurgte om status på en verserende ansøgning. |
| 4890 | Indstillingerne for certifikatadministratoren blev ændret. |
| 4891 | En AC-konfigurationspost blev ændret. |
| 4892 | En egenskab ved CA'en blev ændret. |
| 4893 | CA indgav en nøgle. |
| 4894 | CA'en importerede og arkiverede en nøgle. |
| 4895 | CA'en offentliggjorde sit certifikat på AD DS. |
| 4896 | Rækker blev slettet fra certifikatdatabasen. |
| 4897 | Funktionsadskillelse muliggjort. |
| 4898 | CA har uploadet en skabelon. |
| 4899 | CA har opdateret en skabelon. |
| 4900 | CA-skabelonens sikkerhed blev opdateret. |
| 5120 | OCSP Responder-tjenesten blev lanceret. |
| 5121 | OCSP Responder-tjenesten blev stoppet. |
| 5122 | En konfigurationspost i OCSP blev ændret. |
| 5123 | Endnu en konfigurationspost i OCSP blev ændret. |
| 5124 | En OCSP-sikkerhedskonfiguration blev opdateret. |
| 5125 | En anmodning blev sendt til OCSP-tjenesten. |
| 5126 | OCSP fornyede automatisk signeringscertifikatet. |
| 5127 | Tilbagekaldelsesudbyderen har opdateret tilbagekaldelsesoplysningerne. |
Underkategori: Fildeling
| ID | besked |
| 5140 | Der blev tilgået et delt netværksobjekt. |
Underkategori: Filsystem
| ID | besked |
| 4664 | Forsøg at skabe en fysisk forbindelse. |
| 4985 | Status for en transaktion er ændret. |
| 5051 | En fil blev virtualiseret. |
Underkategorier: Windows-filtreringsplatform (forbindelser og pakker)
| ID | besked |
| 5031 | Windows Firewall blokerede en app, der lyttede. |
| 5154 | WFP tillod en app at lytte på en port. |
| 5155 | WFP blokerede lytning på en port. |
| 5156 | WFP tillod en forbindelse. |
| 5157 | WFP blokerede en forbindelse. |
| 5158 | WFP tillod forbindelsen til en lokal port. |
| 5159 | WFP blokerede linket til en lokal port. |
| 5152 | WFP blokerede en pakke. |
| 5153 | Et mere restriktivt filter blokerede en pakke. |
Underkategorier: Identifikatormanipulation og objektadgang
| ID | besked |
| 4656 | Der blev anmodet om et identifikationsnummer for et objekt. |
| 4658 | En objektidentifikator blev lukket. |
| 4690 | Forsøg på at duplikere et objekt-id. |
| 4671 | En app forsøgte at få adgang til et blokeret ordinaltal via TBS. |
| 4691 | Der blev anmodet om indirekte adgang til et objekt. |
| 4698 | En planlagt opgave blev oprettet. |
| 4699 | En planlagt opgave blev fjernet. |
| 4700 | En planlagt opgave blev aktiveret. |
| 4701 | En planlagt opgave blev deaktiveret. |
| 4702 | En planlagt opgave blev opdateret. |
| 5888 | Et objekt i COM+-kataloget blev ændret. |
| 5889 | Et objekt blev fjernet fra COM+-kataloget. |
| 5890 | Et objekt blev tilføjet til COM+-kataloget. |
Underkategori: Registreringsdatabase
| ID | besked |
| 4657 | En værdi i posten blev ændret. |
| 5039 | En registreringsnøgle blev virtualiseret. |
Underkategori: Speciel multifunktionel (adgang/sletning)
| ID | besked |
| 4659 | Der blev anmodet om et identifikator med den hensigt at slette det. |
| 4660 | En genstand blev fjernet. |
| 4661 | Der blev anmodet om et identifikationsnummer for et objekt. |
| 4663 | Forsøg på at få adgang til et objekt. |
Kategori: Politikændring
| ID | besked |
| 4715 | Ændring af SACL på et objekt. |
| 4719 | Ændring i politikken for systemrevision. |
| 4902 | Tabellen over revisionsregler blev oprettet pr. bruger. |
| 4904 | Forsøg at registrere oprindelsen af sikkerhedshændelser. |
| 4905 | Forsøg på at tilsidesætte registrering af sikkerhedskilde. |
| 4906 | CrashOnAuditFail er ændret. |
| 4907 | Revisionsindstillingerne for et objekt blev ændret. |
| 4908 | Opdateret tabel over særlige startgrupper. |
| 4912 | Revisionspolitikken blev ændret pr. bruger. |
Underkategori: Ændring af godkendelsespolitik
| ID | besked |
| 4706 | En ny tillid blev oprettet for et domæne. |
| 4707 | Et domæne fik tildelt en ny tillid. |
| 4713 | Kerberos-direktivet blev ændret. |
| 4716 | Oplysninger om det betroede domæne blev ændret. |
| 4717 | Adgang til sikkerhedssystemet blev givet til en konto. |
| 4718 | Adgang til sikkerhedssystemet blev trukket tilbage fra en konto. |
| 4864 | Navneområdekollision registreret. |
| 4865 | Oplysninger om pålidelig skov tilføjet. |
| 4866 | Informationsposten for den betroede skov blev fjernet. |
| 4867 | Indgangen til den betroede skov blev ændret. |
Underkategori: Ændring af autorisationspolitik
| ID | besked |
| 4704 | En brugerrettighed blev tildelt. |
| 4705 | En brugerrettighed blev fjernet. |
| 4714 | Ændring i politikken for gendannelse af krypterede data. |
Underkategori: Ændring af filtreringsplatformpolitik
Inkluderer IPsec start/stop , politikapplikation/indlæsning fra AD eller lokal registreringsdatabase, PAStore-motorfejl og ændringer i kryptografiske sæt, regler og WFP-underlag:
| 4709 | IPsec-tjenester blev lanceret. |
| 4710 | IPsec-tjenester blev deaktiveret. |
| 4711 | PAStore anvendte eller anvendte ikke IPsec-politikker (AD/registry/local). |
| 4712 | IPsec registrerede en potentielt alvorlig fejl. |
| 5040-5048 | Ændringer i IPsec-konfiguration: godkendelses- og krypteringssæt, sikkerhedsregler for forbindelser. |
| 5440-5444 | Kald, filtre, udbydere, kontekster og underlag er til stede, når WFP startes. |
| 5446, 5448-5450 | Ændringer i WFP-kald/udbyder/kontekst/underlag. |
| 5456-5468, 5471-5474, 5477 | Applikation/probing/indlæsning af IPsec-politikker og tilhørende fejl (AD/lokalt). |
Underkategori: Ændring af MPSSVC-regelniveaupolitik
| 4944-4945 | Aktive politikker og regler ved start af Windows Firewall. |
| 4946-4948 | En firewall-undtagelsesregel blev tilføjet/ændret/slettet. |
| 4949 | Gendannelse af firewallkonfiguration. |
| 4950-4953 | Konfigurationsændringer/ignorerer regler efter version. |
| 4954 | Firewall-GPO anvendt. |
| 4956 | Ændring af aktiv firewallprofil. |
| 4957-4958 | Regler blev ikke anvendt på grund af inkompatibiliteter/konfiguration. |
| 5050 | Forsøg at deaktivere firewallen med en ikke-understøttet API. |
Underkategori: Andre begivenheder med politikændringer
| 4909-4910 | Ændringer i lokal politik/GPO for TBS. |
| 5063-5070 | Drift og ændringer i kryptografiske udbydere/funktioner. |
| 5447 | Et WFP-filter blev skiftet. |
| 6144 | GPO-sikkerhedspolitikken er anvendt. |
| 6145 | Fejl ved behandling af sikkerhedspolitikken i GPO. |
Underkategori: Særlige multifunktionelle (tilladelser)
| 4670 | Tilladelserne blev ændret på et objekt. |
Kategori: Brug af privilegier
| 4672 | Særlige rettigheder tildelt det nye login. |
| 4673 | En privilegeret tjeneste blev tilkaldt. |
| 4674 | Forsøg på at operere på et privilegeret objekt. |
Kategori: System og andre systemhændelser
| 4960-4965 | IPsec-pakker tabt på grund af forkert integritet/genafspilning/SPI eller ukrypteret tekst. |
| 5478-5485 | IPsec-tjenestestart/stop, kritiske fejl og grænseflade-PnP. |
| 5024-5037 | Windows Firewall-tjeneste og driveropstart/stop/fejl. |
| 5058-5059 | Nøglefilhandlinger og principalmigrering. |
Underkategori: Ændring af sikkerhedsstatus
| 4608 | Windows starter op. |
| 4616 | Systemtiden blev ændret. |
| 4621 | Administratoren gendannede systemet fra CrashOnAuditFail. |
Underkategori: Udvidelse af sikkerhedssystem
| 4610 | LSA indlæste en godkendelsespakke. |
| 4611 | Pålidelig loginproces registreret hos LSA. |
| 4614 | SAM har uploadet en notifikationspakke. |
| 4622 | LSA indlæste en sikkerhedspakke. |
| 4697 | En tjeneste blev installeret på systemet. |
Underkategori: Systemintegritet
| 4612 | Interne ressourcer opbrugt: tab af revisioner. |
| 4615 | Ugyldig brug af LPC-port. |
| 4618 | Der blev registreret et mønster af overvågede sikkerhedshændelser. |
| 4816 | RPC opdagede et integritetsbrud under dekryptering. |
| 5038 | Kodeintegritet: ugyldig billedhash eller ændret fil. |
| 5056 | En kryptografisk test blev udført. |
| 5057 | En primitiv kryptografisk operation mislykkedes. |
| 5060 | Bekræftelseshandlingen mislykkedes. |
| 5061 | Registreret kryptooperation. |
| 5062 | Kryptografisk selvtest i kernetilstand udført. |
Praktiske referencekommandoer (forhøjet konsol)
Sådan oplister du revisionskategorier og underkategorier :
auditpol /liste /underkategori:*
Sådan får du vist den effektive revisionskonfiguration:
auditpol /get /category:*
og for at eksportere sikkerhedsudbyderens skema til tekst:
wevtutil gp Microsoft-Windows-Sikkerhedsrevision /ge /gm:true > C:\EventosAuditoria.txt
Hvis du har brug for at kontrollere sikkerhedskanalen via SDDL :
wevtutil gl sikkerhed
og juster adgangsstrengen , hvis det er relevant :
wevtutil sl security /ca:O:BAG:SYD:(A;;0x3;;;S-1-5-3)(A;;0x3;;;S-1-5-33)(A;;0x1;;;S-1-5-32-573)
Husk at identificere konto-SID'er med:
wmic brugerkonto hvor navn='Kontonavn' hent sid
I miljøer med domænecontrollere vil en kombination af granulær justering med underkategorier ved hjælp af auditpol og fornuftig brug af GPO'er give dig mulighed for at holde logfiler rene og meningsfulde, hvilket reducerer analysetiden og øger kvaliteten af dine undersøgelser.
Nøglen er at finde den rette balance: at revidere det nødvendige (logon/logoff, gruppeændringer, adgang til følsomme objekter, DS/replikering, integritet, firewall/WFP ) og sikre, at servicekonti, der indsamler logfiler, har korrekt læseadgang (Hændelsesloglæsere eller en korrekt konfigureret SDDL). Auditpol og wevtutil giver dig mulighed for at opnå denne finjustering uden at ofre bagudkompatibilitet, når det er absolut nødvendigt.

Index
- 1 Hvad er auditpol og wevtutil, og hvorfor skal man bruge dem?
- 2 Udviklingen af revision: fra Windows Server 2003 til 2008 og senere
- 3 Tilladelser til at læse sikkerhedsloggen: Gruppen Hændelsesloglæsere og SDDL
- 4 Hyppige rettelser, når der mangler tilladelser i sikkerhedskanalen
- 5 Aktivér adgang til objekter og anvend politikker med auditpol
- 6 Forespørgsler og dumping af sikkerhedsskemaet med wevtutil
- 7 Diagnosticering med wbemtest: Hvornår skal man se på tilladelser og hvornår skal man se på politikker
- 8 Liste over regelmæssige begivenheder efter kategori og underkategori
- 8.1 Underkategori: Legitimationsvalidering
- 8.2 Underkategori: Kerberos-godkendelsestjeneste
- 8.3 Underkategori: Kerberos-servicevoucheroperationer
- 8.4 Kategori: Kontostyring
- 8.5 Underkategori: Team Account Management
- 8.6 Underkategori: Distributionsgruppestyring
- 8.7 Underkategori: Andre kontoadministrationshændelser
- 8.8 Underkategori: Administration af sikkerhedsgruppe
- 8.9 Underkategori: Administration af brugerkonti
- 8.10 Kategori: Detaljeret sporing
- 8.11 Underkategori: Oprettelse og færdiggørelse af processer
- 8.12 Underkategori: RPC-begivenheder
- 8.13 Kategori: DS Adgang og Katalogtjeneste
- 8.14 Kategori: Login/Log ud og IPsec
- 8.15 Underkategori: IPsec Primærtilstand
- 8.16 Underkategori: IPsec Fast Mode
- 8.17 Underkategorier: Log ud og Login
- 8.18 Underkategori: Netværkspolitikserver (NPS)
- 8.19 Underkategori: Andre login/logout-hændelser
- 8.20 Underkategori: Speciel login
- 8.21 Kategori: Objektadgang og ressourcerevision
- 8.22 Underkategori: Certificering og OCSP-tjenester
- 8.23 Underkategori: Fildeling
- 8.24 Underkategori: Filsystem
- 8.25 Underkategorier: Windows-filtreringsplatform (forbindelser og pakker)
- 8.26 Underkategorier: Identifikatormanipulation og objektadgang
- 8.27 Underkategori: Registreringsdatabase
- 8.28 Underkategori: Speciel multifunktionel (adgang/sletning)
- 8.29 Kategori: Politikændring
- 8.30 Underkategori: Ændring af godkendelsespolitik
- 8.31 Underkategori: Ændring af autorisationspolitik
- 8.32 Underkategori: Ændring af filtreringsplatformpolitik
- 8.33 Underkategori: Ændring af MPSSVC-regelniveaupolitik
- 8.34 Underkategori: Andre begivenheder med politikændringer
- 8.35 Underkategori: Særlige multifunktionelle (tilladelser)
- 8.36 Kategori: Brug af privilegier
- 8.37 Kategori: System og andre systemhændelser
- 8.38 Underkategori: Ændring af sikkerhedsstatus
- 8.39 Underkategori: Udvidelse af sikkerhedssystem
- 8.40 Underkategori: Systemintegritet
- 9 Praktiske referencekommandoer (forhøjet konsol)