- Multifaktorgodkendelse kombinerer flere faktorer (noget du ved, har eller er) for drastisk at reducere risikoen for uautoriseret adgang.
- Hver MFA-metode (SMS, e-mail, TOTP-apps, biometri, hardwaretokens, FIDO2, push, adgangsnøgler) balancerer sikkerhed, bekvemmelighed og omkostninger forskelligt.
- Moderne løsninger prioriterer phishing-resistente faktorer, såsom FIDO2-nøgler og -autentificeringsværktøjer, og beholder SMS og e-mail som backupmetoder.
- Valget af MFA-metoder og -platforme skal tilpasses det teknologiske økosystem, de lovgivningsmæssige krav og brugerprofilen for hver organisation.
Adgangskoder har været nøglen til at få adgang til systemer i årevis, men i dag er det praktisk talt digitalt selvmord udelukkende at stole på en statisk adgangskode . Lækage af legitimationsoplysninger, stadig mere sofistikerede phishing-kampagner (som forklaret i denne guide om, hvordan man identificerer en phishing-e-mail) og automatiserede angreb har gjort adgangskoden til et svagt led, der i sig selv ikke længere er tilstrækkeligt til at beskytte forretningsmiljøer eller vigtige personlige konti.
Af alle disse grunde er multifaktorgodkendelse (MFA) blevet en hjørnesten i enhver cybersikkerhedsstrategi. Tilføjelse af et eller flere ekstra verifikationslag gør det ekstremt vanskeligt for en angriber at få adgang, selvom de stjæler en adgangskode. Denne guide giver en detaljeret sammenligning af de mest almindeligt anvendte MFA-metoder , herunder deres fordele, ulemper, eksempler og anbefalinger til at vælge de mest passende baseret på risiko, omkostninger og brugervenlighed.
Hvad er multifaktorgodkendelse, og hvorfor er det så vigtigt?
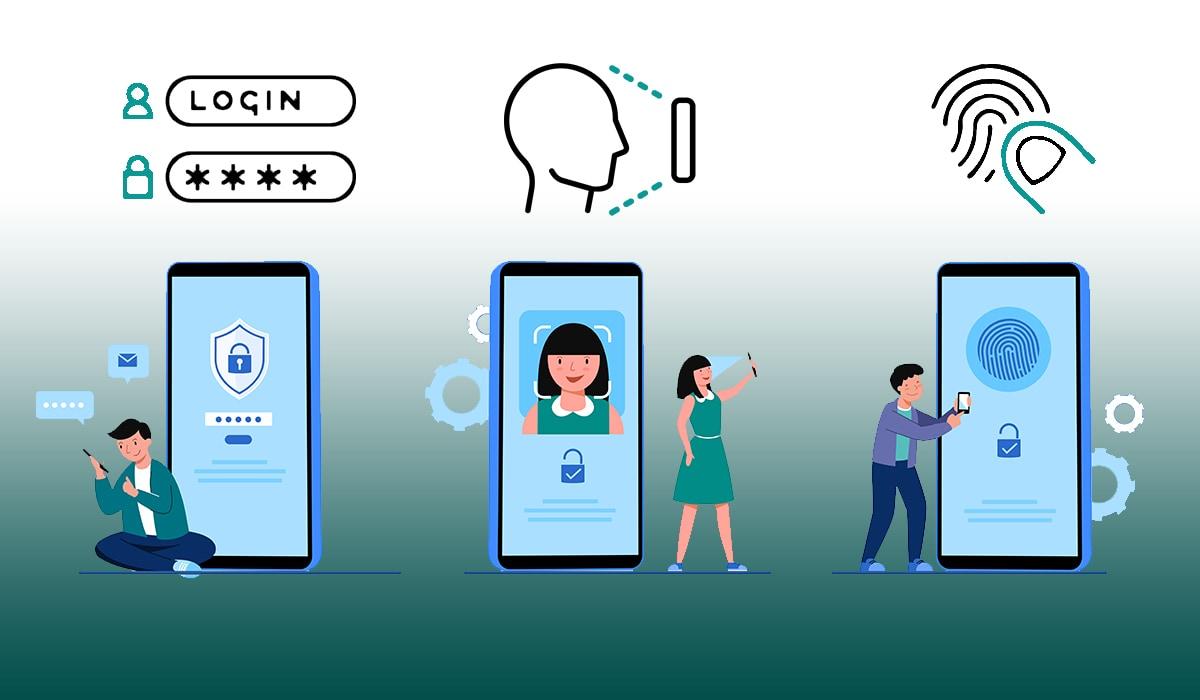
Multifaktorgodkendelse er en mekanisme, der kræver, at brugerne beviser deres identitet ved hjælp af mindst to forskellige faktorer . Disse faktorer er traditionelt grupperet i tre kategorier:
- Noget du kenderadgangskoder, pinkoder, svar på sikkerhedsspørgsmål.
- Noget du harmobil, fysisk token, smartkort, sikkerhedsnøgle.
- Noget du erfingeraftryk, ansigt, iris, stemme eller andre biometriske data.
I stedet for udelukkende at stole på adgangskoden kræver systemet en anden verifikation, såsom en engangskode, en push-notifikation eller biometrisk verifikation . På denne måde kan en angriber ikke omgå det andet sikkerhedslag, selv hvis de stjæler eller gætter adgangskoden, medmindre de også kompromitterer den anden faktor.
Betydningen af MFA er ikke teoretisk. Forskellige undersøgelser viser, at de fleste databrud er relateret til svage eller stjålne loginoplysninger . På regulatorisk niveau opfordrer regler som GDPR i Europa, HIPAA i sundhedssektoren og PCI DSS i betalingsbehandling organisationer til at styrke autentificering med flere faktorer, især når de håndterer følsomme data eller administrativ adgang.
I praksis kombineres MFA med andre lag, såsom virksomhedsadgangskodeadministratorer, næste generations firewalls, EDR-løsninger og gode backuppolitikker , for at opbygge et dybdegående forsvar, der reducerer virkningen af angreb som ransomware, datatyveri eller kontokapring.
Oversigt over de vigtigste metoder til multifaktorgodkendelse
Før vi går i detaljer, er det nyttigt at have et mentalt kort over de vigtigste grupper af MFA-metoder, der findes . De fleste løsninger på markedet kombinerer flere af disse mekanismer:
- MFA baseret på Koder sendt via SMS, e-mail eller taleopkald.
- Udenrigsministeriet gennem godkendelsesapplikationer der genererer TOTP-koder.
- MFA med hardwaretokens og FIDO2/U2F-sikkerhedsnøgler.
- MFA baseret på biometri (fingeraftryk, ansigt, stemme, iris…).
- Udenrigsministeriet gennem push meddelelser på mobil.
- Mindre synlige metoder som f.eks. lister over engangskoder, enhedsgenkendelse eller placering.
- Nyere modeller som f.eks. FIDO-baserede adgangsnøglerdesignet til en fremtid uden adgangskode.
Hver metode balancerer sikkerhed, bekvemmelighed, omkostninger og nem implementering forskelligt . Mellemstore og store virksomheder kombinerer typisk flere: for eksempel push-notifikationer og biometri til den daglige drift, sikkerhedsnøgler til kritiske konti og backupmetoder som SMS eller e-mail til gendannelse af adgang.
SMS-baseret MFA
SMS-baseret godkendelse er nok den mest udbredte og velkendte MFA-metode for den gennemsnitlige bruger . Det fungerer ganske enkelt: Når nogen forsøger at logge ind, sender systemet en engangsadgangskode (OTP) via sms til det nummer, der er knyttet til kontoen, og brugeren skal indtaste denne kode for at fuldføre login.
Blandt fordelene er det værd at bemærke, at det ikke kræver yderligere apps eller hardware , men hvis du bruger beskedapps, er det nyttigt at vide, hvordan man konfigurerer WhatsApp for at opnå større sikkerhed . Næsten alle telefoner, selv de mest basale modeller, kan modtage SMS-beskeder, hvilket gør det meget tilgængeligt i mindre digitalt kyndige miljøer. Desuden er opsætningen normalt meget enkel: Du skal blot tilknytte et gyldigt mobilnummer.
Problemet er, at SMS, set fra et sikkerhedsmæssigt synspunkt, er et af de svageste led . Det er sårbart over for SIM-bytte, hvor en angriber overtaler operatøren til at portere nummeret til et kort, de kontrollerer, og også over for beskedaflytning og SMS-phishing-angreb (smishing), hvor brugeren bliver narret til at afsløre koden.
En anden vigtig detalje er, at SMS-beskeder ikke er end-to-end-krypterede , så i visse scenarier kan en angriber med aflytningsfunktioner på mobilnetværket opsnappe dem. Af alle disse grunde fraråder organisationer som NIST allerede SMS som en primær metode og henviser det til en backupmulighed.
Kort sagt kan SMS MFA være en rimelig første forbedring i forhold til ingenting, men det bør ikke være den prioriterede løsning til at beskytte adgang af høj værdi , såsom administrationspaneler, virksomhedens netbank eller kritiske produktionssystemer.
E-mail-baseret MFA
Multifaktorgodkendelse via e-mail fungerer på samme måde som SMS: systemet sender en engangskode eller et magisk link til den adresse, der er knyttet til kontoen, og brugeren skal indtaste koden eller klikke på linket for at validere loginet.
Det er en meget nem løsning at implementere, fordi alle har mindst én e-mailkonto , der er ingen grund til at installere yderligere apps, og den kan bruges fra enhver enhed med internetadgang. Dette gør den meget attraktiv for forbrugertjenester eller små virksomheder uden tekniske ressourcer.
Dens sikkerhed afhænger dog helt af, at brugerens indbakke er godt beskyttet . Hvis en angriber får adgang til e-mailen (gennem en svag adgangskode, session hijacking eller malware), kan de nemt modtage alle bekræftelseskoder eller links og omgå MFA.
Der er også en tilgængelighedsfaktor: Hvis e-mailtjenesten er nede, der ikke er nogen forbindelse, eller brugeren har glemt sin e-mailadgangskode, kan de være låst ude og ikke kunne logge ind . Derfor er det, selvom det er nyttigt som en gendannelsesmetode eller som en ekstra sikkerhedsforanstaltning, ikke ideelt som den primære barriere i højrisikomiljøer.
Godkendelse via taleopkald
Denne metode minder meget om SMS, men i stedet for at modtage en tekstbesked modtager brugeren et automatisk opkald, hvor koden dikteres . De indtaster derefter denne engangskode i loginformularen, og hvis den er korrekt, giver systemet dem adgang.
Dens største fordel er, at den hverken kræver en smartphone eller en dataforbindelse ; alt hvad der behøves er en telefon, der kan modtage opkald. Dette kan være interessant i visse sektorer (for eksempel feltarbejdere, personale uden en firmamobiltelefon eller seniorbrugere).
Den arver dog mange af svaghederne ved SMS. Opkaldet kan omdirigeres, hvis der er sket kloning af SIM-kort , og den er sårbar over for social engineering og vishing-angreb, hvor angriberen udgiver sig for at være en legitim tjeneste for at overbevise brugeren om at diktere eller indtaste engangskoden på et websted, de kontrollerer.
Derudover giver det tilgængelighedsproblemer for personer med hørehæmning eller i støjende miljøer. Derfor betragtes det generelt som en supplerende faktor snarere end en primær løsning til at beskytte særligt værdifulde konti.
Godkendelsesapplikationer (TOTP)
Godkendelsesapps er blevet en af de mest anbefalede MFA-metoder, fordi de tilbyder en god blanding af sikkerhed, omkostninger og brugervenlighed . Disse apps (Google Authenticator, Microsoft Authenticator, Authy, Aegis, 2FA, FreeOTP osv.) genererer tidsbaserede engangskoder i overensstemmelse med TOTP-standarden.
Processen er normalt den samme på tværs af alle tjenester: Når tofaktorgodkendelse aktiveres, scanner brugeren en QR-kode eller indtaster en hemmelig nøgle . Fra dette kodeelement genererer appen koder, der ændres hvert 30. eller 60. sekund. Hver gang brugeren logger ind, efter at have indtastet sin adgangskode, bliver de bedt om den aktuelle kode fra appen.
Blandt deres styrker er det værd at bemærke, at de ikke er afhængige af mobilnetværket eller internettet til at generere engangskoder. Når den hemmelige nøgle er konfigureret, beregnes koderne lokalt, så de fungerer selv i flytilstand. Mange af disse apps er gratis, open source og tillader krypterede sikkerhedskopier eller synkronisering mellem enheder.
Balancen mellem bekvemmelighed og robusthed er fremragende: de er mere sikre end SMS eller e-mail , bedre modstandsdygtige over for aflytning og mindre modtagelige for angreb som SIM-kortbytte. På den anden side kræver de en kompatibel smartphone eller enhed og kan være noget tekniske for uerfarne brugere, når de konfigureres for første gang.
Det er vigtigt at huske, at hvis nogen kompromitterer din telefon og får adgang til appen (eller de gemte adgangskoder), kan de generere gyldige koder . Derfor er det tilrådeligt at beskytte din enhed med en pinkode/biometrisk godkendelse og, når det er muligt, kryptere og sikre selve appen eller adgangskodeadministratoren, der fungerer som en godkendelse.
Hardware-tokens (fysisk engangskode)
Hardwaretokens er dedikerede fysiske enheder, såsom nøglebrikker eller smartkort, der genererer engangsadgangskoder (OTP'er) uden at være afhængig af en mobil enhed . De inkluderer typisk en lille skærm, der viser OTP'en, som brugeren indtaster i systemet, når de bliver bedt om det.
Deres største fordel er, at de ikke behøver en internetforbindelse eller mobildækning for at fungere, hvilket gør dem ideelle til isolerede miljøer eller områder med begrænset forbindelse. Desuden er de nemme at bruge: de er knyttet til kontoen én gang, og derefter genererer et enkelt tryk på en knap gyldige koder.
Den største ulempe er omkostningerne: hver bruger har brug for en fysisk enhed . I store organisationer kan det være dyrt at købe og administrere hundredvis eller tusindvis af tokens, både med hensyn til enhedsprisen og logistikken omkring levering, udskiftning og tilbagekaldelse i tilfælde af medarbejderafgang.
Der er også risiko for tab eller tyveri. Hvis en bruger mister sin token, vil de ikke kunne godkende, før de modtager en ny eller bruger en backupmetode , hvilket kan forårsage afbrydelser og nødvendiggøre klare gendannelsespolitikker.
Alligevel anvendes fysiske tokens stadig i vid udstrækning i banksektoren, den offentlige forvaltning og regulerede sektorer, hvor en robust anden faktor er påkrævet, især når det ikke er ønskeligt eller muligt at stole på medarbejderens personlige telefon; derfor er det værd at gennemgå tips til sikker BYOD (Bring Your Own Device ).
FIDO2- og U2F-sikkerhedsnøgler
FIDO2/U2F-sikkerhedsnøgler repræsenterer en af de sikreste godkendelsesmetoder, der findes i dag . Disse er små enheder (såsom YubiKey, Google Titan eller andre kompatible enheder), der opretter forbindelse via USB, NFC eller Bluetooth og bruger offentlig nøglekryptografi til at godkende brugeren.
Under registreringen genererer nøglen et nøglepar: en offentlig nøgle, der forbliver på serveren, og en privat nøgle, der aldrig forlader enheden . Når brugeren vil logge ind, sender tjenesten en udfordring, som nøglen internt signerer med den private nøgle. Hvis signaturerne matcher, gives der adgang. For brugeren er processen normalt så simpel som at sætte nøglen i og trykke på den, når du bliver bedt om det.
Denne tilgang har flere betydelige fordele: Metoden er immun over for man-in-the-middle-angreb og ekstremt modstandsdygtig over for phishing , fordi nøglen verificerer, at den faktisk kommunikerer med det korrekte domæne, før den svarer. Den påvirkes heller ikke af SIM-bytning eller kodeaflytning.
Det mindre tiltalende aspekt er, at du skal købe de fysiske nøgler , som typisk koster mellem 20 og 100 euro pr. enhed afhængigt af funktioner (USB-C, NFC, kompatibilitet med forskellige standarder, holdbarhed osv.). Derudover kan brugeren blive låst ude, hvis de mister nøglen og ikke har en ekstra nøgle eller en gendannelsesmetode konfigureret.
Af disse grunde anbefales FIDO2/U2F-nøgler især til konti med høj værdi (systemadministratorer, bankvirksomheder, adgang til kritiske dashboards, journalister eller aktivister i fare osv.). Store teknologivirksomheder kræver, at deres medarbejdere bruger dem netop på grund af deres enorme kapacitet til at afbøde målrettede angreb.
Biometrisk godkendelse
Biometri bruger brugerens fysiske eller adfærdsmæssige karakteristika til at bekræfte deres identitet: fingeraftryk, ansigtsgenkendelse, irisscanninger, stemme, skrivemønstre, gang og andre unikke træk. Det er almindeligt i mobiltelefoner og bærbare computere i dag, men dets integration i MFA har sine nuancer.
Dens primære appel ligger i brugeroplevelsen: Når den biometriske egenskab er konfigureret, reduceres godkendelsen til en hurtig gestus , såsom at placere en finger på sensoren eller se på kameraet. Dette reducerer besværet betydeligt sammenlignet med at skulle indtaste komplekse adgangskoder eller koder, der udløber.
Fra et sikkerhedsmæssigt synspunkt tilbyder biometri en klar fordel: fysiske træk er vanskelige at replikere , og sandsynligheden for, at to personer deler præcis det samme fingeraftryk eller irismønster, er ekstremt lav. De er dog ikke ufejlbarlige: angreb ved hjælp af genskabte fingeraftryk, fotos i høj kvalitet eller 3D-ansigtsmodeller er blevet demonstreret, når sensorerne eller softwaren ikke er robuste.
Derudover er biometriske data ekstremt følsomme. Du kan ikke "ændre dit ansigt eller dine fingeraftryk" lige så nemt, som du ændrer en adgangskode . Derfor gemmer og behandler gode implementeringer den biometriske skabelon lokalt på enheden i sikre moduler som Secure Enclave eller TPM, så den ikke sendes til eksterne servere.
Der skal også tages hensyn til privatliv og tilgængelighed . Nogle mennesker kan føle sig utilpasse ved at dele denne type data, og andre kan have svært ved at bruge bestemte metoder (f.eks. fingeraftryk, når de har handsker på, ansigtsgenkendelse med maske eller specifikke handicap). Ideelt set bør biometri tilbydes som en bekvem mulighed inden for en bredere vifte af faktorer.
Godkendelses-push-notifikationer
Push-notifikationer er blevet meget populære, fordi de forenkler den anden godkendelsesfaktor til en simpel "Accepter/Afvis ". Når nogen forsøger at logge ind, sender den tilsvarende app en notifikation til brugerens mobilenhed. Brugeren skal blot gennemgå den og godkende forsøget, hvis de genkender det.
Processen er meget hurtig: der er ingen grund til at indtaste koder eller vente på SMS-beskeder , og kommunikationen er krypteret mellem enheden og serveren. Dette reducerer angrebsfladen sammenlignet med metoder baseret på ukrypterede tekstbeskeder.
De er dog ikke uden problemer. Mange nuværende angrebskampagner udnytter fænomenet kendt som "MFA-træthed" : angriberen affyrer flere loginforsøg og genererer en strøm af notifikationer på brugerens mobilenhed, indtil de endelig, på grund af udmattelse eller uopmærksomhed, godkender en.
Et andet punkt at overveje er afhængigheden af den mobile enhed: Hvis enheden mistes, er i stykker, har et dødt batteri eller er offline, vil brugeren ikke kunne modtage notifikationer . Enhver seriøs implementering af push-notifikationer skal omfatte alternative verifikations- eller gendannelsesmetoder.
Når de er korrekt konfigureret (for eksempel ved at vise tydelige oplysninger om kilde, placering og applikation, der anmoder om adgang), er push-notifikationer en fremragende mulighed for at balancere sikkerhed og bekvemmelighed , især når de kombineres med biometri på enheden.
Forudgenererede engangskodelister
En anden metode, mindre synlig i dag, men stadig brugt i nogle sammenhænge, involverer prægenererede lister med engangskoder . Nogle banker leverer kort eller dokumenter med disse koder for at bekræfte transaktioner, og tjenester som Google giver brugerne mulighed for at udskrive backupkoder for at gendanne konti.
Deres styrke ligger i, at de transmitteres sjældent og uden for båndet , hvilket reducerer chancerne for aflytning. Hver kode er unik og tilfældig, hvilket gør den meget vanskelig at gætte med råstyrke.
Det største problem er administration. Hvis du opbevarer listen i en skuffe eller ubeskyttet, kan enhver, der finder den, bruge koderne til at kapre konti eller godkende transaktioner . Derfor bør de opbevares et sikkert sted, f.eks. i et fysisk pengeskab eller krypterede noter i en adgangskodeadministrator.
Derudover svinder listen ind , efterhånden som koder bruges , og det er nemt at miste kontrollen, hvis man administrerer flere konti med dette system. Derfor er de i mange miljøer blevet erstattet af dynamiske metoder såsom godkendelsesapps eller tokens.
Placering og enhedsgenkendelse som yderligere faktorer
Ud over de faktorer, der er synlige for brugeren, implementerer mange systemer lydløse kontroller baseret på placering, enhed og adfærd . Disse opfattes normalt ikke som en eksplicit "anden faktor", men de fungerer som ekstra lag af sikkerhed.
For eksempel kan en computer eller mobilenhed markeres som betroet , så systemet kun anmoder om dyb MFA, når det registrerer et forsøg fra en ny enhed, et usædvanligt netværk eller et andet land. Adaptive politikker anvendes også, der hæver eller sænker sikkerhedsniveauet baseret på den anslåede risiko.
IP- eller GPS-placering er ikke en stærk faktor i sig selv : der kan være flere brugere på det samme netværk, og IP-adresser kan manipuleres med VPN'er eller proxyer. Alligevel hjælper det, kombineret med andre faktorer og adfærdsanalyse (typiske tidspunkter, adgangsmønstre osv.), med at begrænse mistænkelig adgang.
Disse typer mekanismer er især nyttige til at minimere friktion i den daglige drift uden at gå på kompromis med sikkerheden, da godkendelse kun "forstærkes", når der er reelle tegn på risiko.
FIDO-adgangsnøgler og den adgangskodeløse fremtid
Adgangsnøgler er en naturlig udvikling af FIDO-teknologier, der er designet til gradvist at give os mulighed for at bevæge os væk fra traditionelle adgangskoder . I stedet for at huske en adgangskode, autentificerer brugeren sig med et par kryptografiske nøgler, der er gemt på deres enhed eller i deres browser.
Udefra set er oplevelsen normalt så simpel som at acceptere et login ved hjælp af et fingeraftryk, ansigt eller en enhedspinkode . Under motorhjelmen finder godkendelse med offentlig nøgle sted, meget lig U2F-nøgler, men uden behov for specifik hardware: Mobiltelefonen, den bærbare computer eller browseren gemmer og administrerer selv adgangsnøglerne.
Adgangsnøgler forbliver multifaktorielle, fordi de kombinerer noget, du har (enheden), med noget, du kender eller er (pinkode eller biometri) . Derudover er de modstandsdygtige over for phishing, da de er knyttet til det legitime domæne og ikke fungerer på falske websteder.
Deres største udfordring i dag ligger i implementeringen: forskellige operativsystemer, browsere og tjenester er på forskellige stadier af implementering , hvilket fører til heterogene scenarier. Det er også nødvendigt klart at definere, hvordan de synkroniseres på tværs af enheder (for eksempel via udbyderens cloud), og hvordan de gendannes, hvis en mobiltelefon eller computer mistes.
Selv med disse udfordringer tillader store platforme (som Google og nogle adgangskodeadministratorer) allerede brugen af adgangskoder som den primære godkendelsesmetode . I øjeblikket er det en ideel teknologi til at eksperimentere i kontrollerede miljøer og med vigtige personlige konti, samtidig med at traditionel MFA opretholdes som backup.
Førende MFA-løsninger og hvor de passer bedst
Ud over specifikke metoder findes der adskillige MFA-løsninger på markedet, der integrerer flere af disse faktorer og tilpasser sig forskellige økosystemer . Nogle af de mest fremtrædende er:
- Microsoft indgår MFA (Azure AD MFA)Fuldt integreret med Microsoft 365, Teams, Azure og Windows-miljøet. Den tilbyder funktioner som push-notifikationer, OTP, biometri og understøttelse af sikkerhedsnøgler samt adaptive risikobaserede politikker. Ideel, hvis din organisation primært er Microsoft-baseret.
- Google Workspace MFADette er en logisk mulighed for dem, der bruger Gmail, Drive, Docs og resten af Googles økosystem. Det tillader brugen af godkendelsesapps, FIDO2-nøgler og andre faktorer med centraliseret administration fra administrationskonsollen.
- Okta Adaptiv MFAMeget kraftfuld til hybrid- og multicloud-miljøer med avancerede adfærdsmæssige godkendelsesfunktioner og integration med Microsoft, Google, AWS og lokale systemer.
- Duo-sikkerhed (Cisco)Det skiller sig ud ved sin enkelhed og en omhyggeligt udformet brugeroplevelse med intuitiv push-godkendelse og kompatibilitet med en bred vifte af forretningsapplikationer.
- AWS MFAessentiel for at beskytte administrationskonsoller og konti i Amazon Web Services, med understøttelse af godkendelsesapps og hardwareenheder.
- Sølvfortfokuseret på miljøer med ældre systemer (NTLM, Kerberos, gamle applikationer), hvor målet er Tilføj MFA uden at ændre koden af applikationer.
- Ping-identitet: rettet mod store hybride infrastrukturer med mange applikationer og komplekse integrationsbehov.
- RSA Secur ID: klassisk løsning i stærkt regulerede sektorer, med en stærk tilstedeværelse af hardware-tokens og strenge lovgivningsmæssige krav til brugen af fysiske enheder.
Valget afhænger af dit nuværende teknologiske økosystem, budget og det kontrolniveau, du har brug for . Typisk vil du prioritere integration med de platforme, du allerede bruger (Microsoft, Google, AWS osv.), og derefter overveje funktioner som adaptiv godkendelse, sikkerhedsrapportering og nem administration for dit IT-team.
Globale fordele og ulemper ved implementering af MFA
Implementering af multifaktorgodkendelse tilbyder meget klare fordele, men det har også konsekvenser, der bør håndteres godt for at undgå afvisning eller driftsproblemer.
Blandt de vigtigste fordele er en drastisk reduktion i risikoen for uautoriseret adgang . Phishing-angreb, kopiering af legitimationsoplysninger og tyveri af adgangskoder bliver meget mindre effektive, fordi angriberen skal overvinde det andet eller tredje lag af verifikation.
En anden vigtig styrke er overholdelse af lovgivningen . Mange databeskyttelsesforskrifter og branchestandarder kræver brug af MFA, især til administratoradgang, kritiske systemer eller særligt følsomme oplysninger. Et veludviklet MFA-system hjælper virksomheder med at bestå revisioner og undgå sanktioner.
Vi må ikke glemme virkningen på tillid: Når brugerne oplever, at deres konti og data er beskyttet af flere barrierer, føler de sig mere sikre på at arbejde, dele information eller udføre transaktioner . Dette kan resultere i større anvendelse af digitale tjenester og et forbedret organisationsomdømme.
På den negative side er den første normalt den ekstra friktion under login . Hvis verifikationsanmodningerne er for store, kan MFA blive irriterende og reducere produktiviteten. Det involverer også implementeringsomkostninger: softwarelicenser, potentielle fysiske enheder, træning og support.
Derudover er ikke alle ældre systemer kompatible med moderne MFA-metoder, så gateways, proxyer eller specifikke løsninger kan være nødvendige for at dække ældre applikationer. Endelig er der et menneskeligt element: der vil altid være en vis modstand mod forandring, så det er afgørende at ledsage implementeringen med god kommunikation og træning.
Hvad skal man overveje, når man vælger en multifaktorgodkendelsesmetode
At vælge de rigtige MFA-metoder handler ikke om at følge tendenser, men om at tilpasse sikkerhed, brugeroplevelse og omkostninger til din organisations realiteter. Nogle nøglekriterier inkluderer:
- SikkerhedsbehovFor meget følsomme data eller privilegeret adgang er det værd at vælge meget robuste faktorer (FIDO2-nøgler, hardwaretokens, velimplementeret biometri) og kun reservere SMS/e-mail som backup.
- Komfort og adoptionHvis metoden er for besværlig, vil brugerne lede efter genveje eller klage konstant. Biometri og push-notifikationer modtages normalt godt, fordi de er hurtige og næsten ikke forstyrrende.
- Indledende og vedligeholdelsesomkostningerApp-baserede og notifikationsbaserede løsninger har lave marginalomkostninger, mens fysiske enheder skaleres dårligere i pris og logistik i takt med at arbejdsstyrken vokser.
- Teknisk kompatibilitetDet er tilrådeligt at kontrollere, om kritiske applikationer understøtter de metoder, du vil bruge, eller om du har brug for mellemliggende løsninger for at tilføje MFA uden at omskrive ældre systemer.
- Tilgængelighed og brugermangfoldighedDet anbefales at tilbyde flere andenfaktormuligheder for ikke at udelade folk uden smartphones, med fysiske begrænsninger, eller som ikke ønsker at bruge deres personlige enhed til arbejdsrelaterede anliggender.
I mange tilfælde er den bedste strategi at kombinere flere metoder: en phishing-resistent faktor til kritiske konti , praktiske muligheder som biometri eller push-notifikationer til daglig brug og svagere kanaler som SMS eller e-mail som en livline til gendannelse.
At implementere multifaktorgodkendelse er ikke længere et valgfrit ekstraudstyr, men en grundlæggende foranstaltning for at overleve i et miljø, hvor adgangskodetyveri og phishing er almindelige. Ved at vælge klogt mellem SMS, godkendelsesapps, biometri, fysiske tokens, FIDO2-nøgler, adgangsnøgler eller push-notifikationer – og kombinere dem med integrerede løsninger som Microsoft Entra, Google Workspace, Okta, Duo, AWS MFA eller Silverfort – kan du opbygge en langt mere robust adgangsplan, der holder brugeroplevelsen under kontrol og afbalancerer sikkerhed, omkostninger og brugervenlighed i henhold til de reelle risici i hver organisation.

Passioneret forfatter om bytes-verdenen og teknologien generelt. Jeg elsker at dele min viden gennem skrivning, og det er det, jeg vil gøre i denne blog, vise dig alle de mest interessante ting om gadgets, software, hardware, teknologiske trends og mere. Mit mål er at hjælpe dig med at navigere i den digitale verden på en enkel og underholdende måde.