- Rufus giver dig mulighed for at oprette bootbare USB-drev, der er kompatible med UEFI, Secure Boot og GPT- og MBR-partitioneringsskemaer.
- Version 4.14 tilføjer vigtige forbedringer til Windows-installationer og avanceret understøttelse af specifikke ISO-filer.
- Projektet er fri software under GPLv3, med transparent udvikling og omfattende samarbejde i fællesskabet.
- Dens pålidelighed og fleksibilitet gør den til et referenceværktøj for brugere og professionelle.
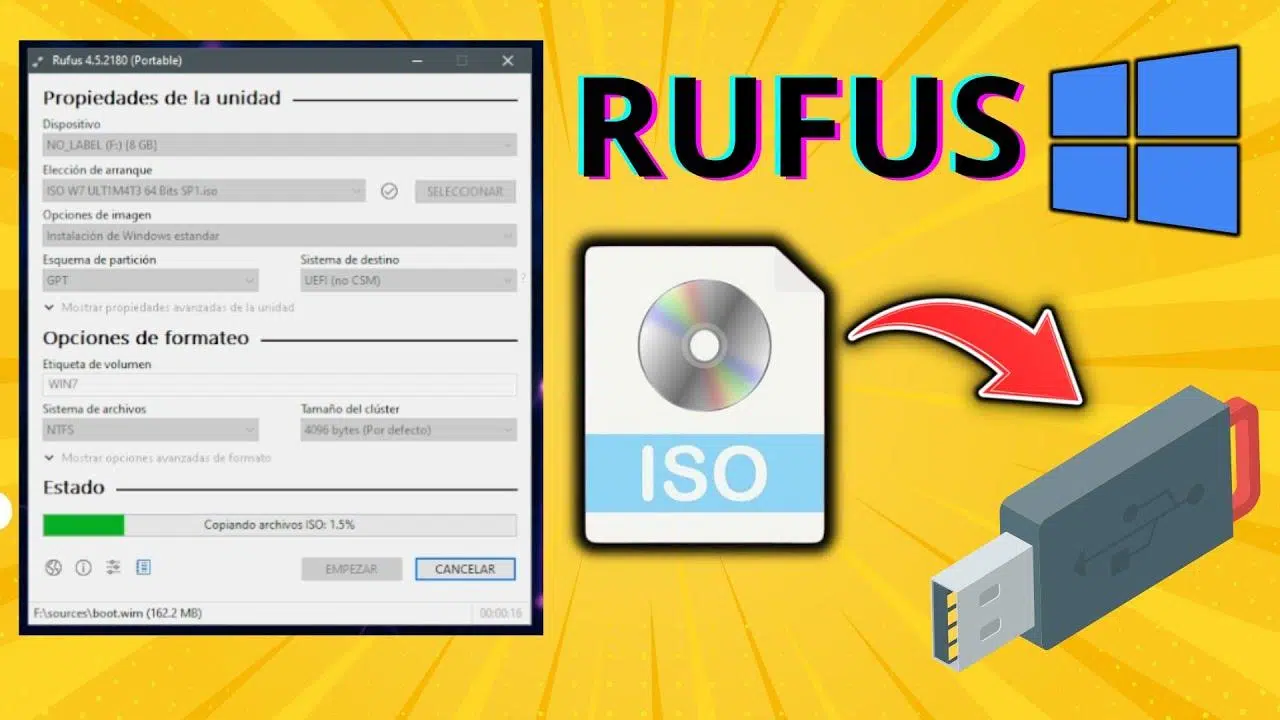
Hvis du ofte kæmper med Windows- eller Linux-installationer, vil du før eller siden støde på Rufus. Dette lille værktøj er blevet det foretrukne værktøj til at oprette hurtige, pålidelige bootbare USB-drev, der er kompatible med UEFI-, Secure Boot- og GPT-partitioner , selv på moderne computere, der leveres med begrænsede funktioner fra fabrikken.
I denne artikel vil vi trin for trin se på, hvordan man bruger Rufus i 2026 til at forberede et USB-drev til installation af Windows 10, Windows 11 eller andre ISO'er (inklusive Linux-distributioner ). Vi vil diskutere konsekvenserne af UEFI, Secure Boot, ældre BIOS, MBR/GPT og de avancerede muligheder, der er inkluderet i den seneste version 4.14, som er fyldt med nye funktioner designet til at forbedre Windows-installationsoplevelsen.
Hvad er Rufus, og hvad bruges det præcist til?
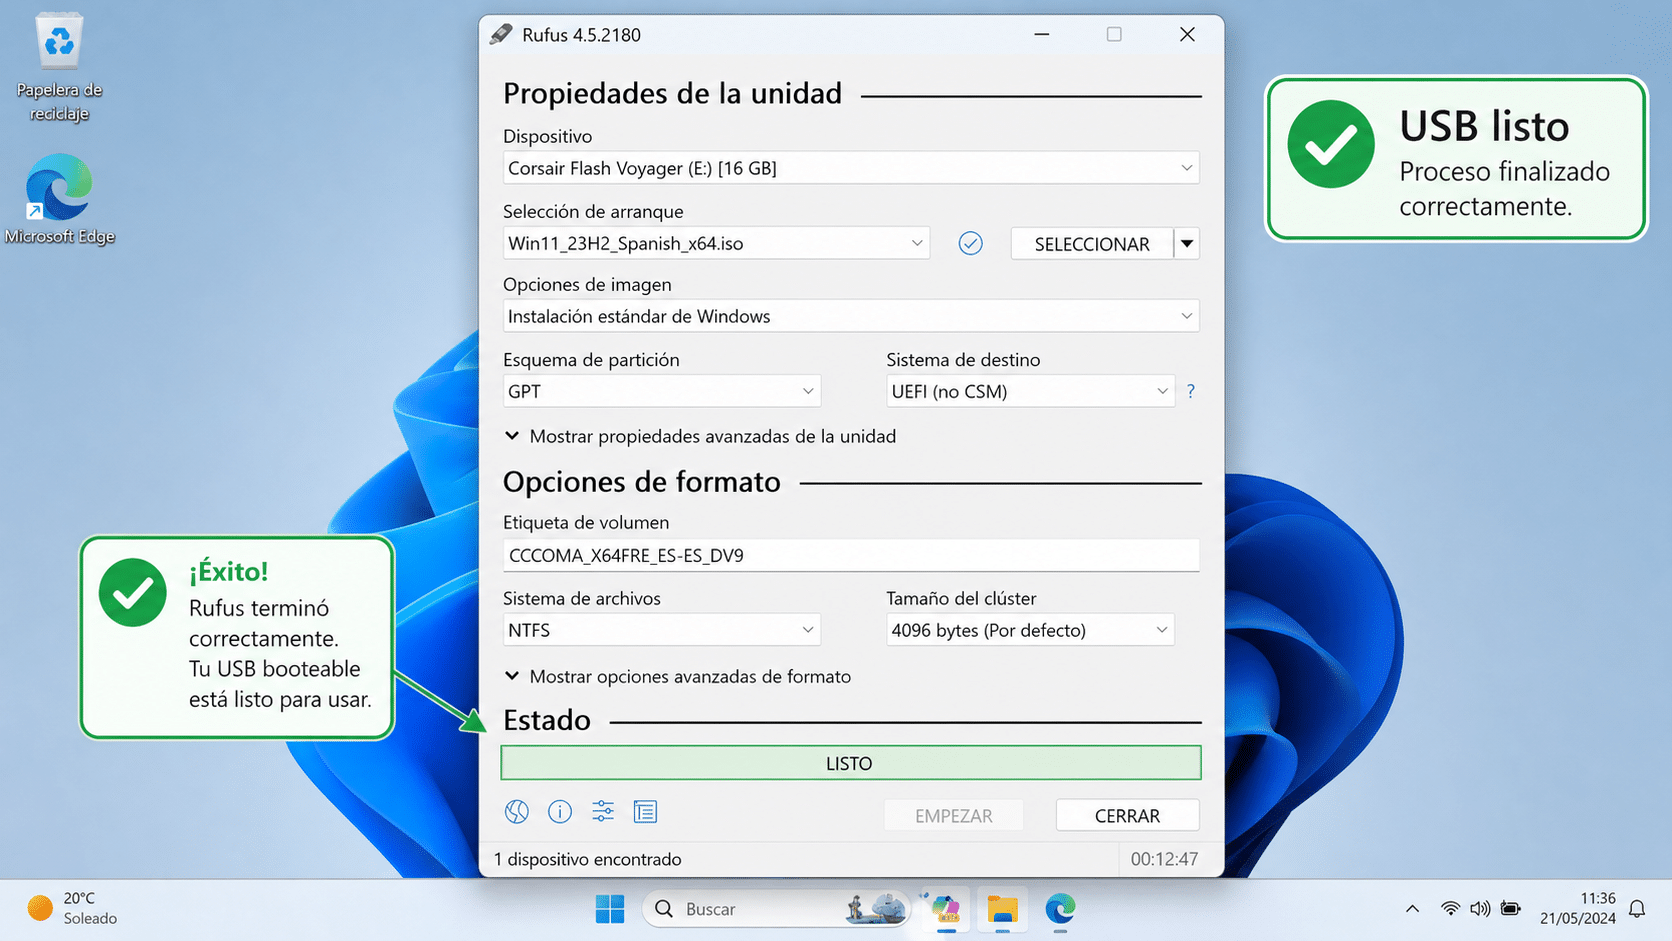
Rufus er et gratis open source-program til Windows, der er designet til at formatere og oprette bootbare USB-drev . Det fungerer med USB-flashdrev, hukommelseskort og generelt ethvert USB-flashdrev, som systemet registrerer som en flytbar disk.
Dens primære funktion er at hjælpe dig, når du har brug for at starte en computer fra et USB-drev i stedet for den interne harddisk . Dette kan være til installation af Windows eller Linux, opstart af et redningssystem, kørsel af et diagnosticeringsværktøj eller endda flashing af BIOS fra et minimalistisk DOS-miljø.
Blandt de mest almindelige anvendelser af Rufus er nogle meget specifikke scenarier, som det håndterer særligt godt: oprettelse af installationsmedier fra officielle Windows 10- og Windows 11 ISO-filer , forberedelse af bootbare USB-drev med Linux-distributioner (Ubuntu, Fedora osv.), generering af DOS-flashdrev til opdatering af firmware og kørsel af lavniveau-værktøjer, der ikke kan køres fra Windows.
Trods sin lille størrelse integrerer Rufus alt, hvad der er nødvendigt for at administrere partitionsformater (MBR/GPT), målfirmwaretyper (legacy BIOS, ren UEFI, UEFI med CSM) og forskellige opstartsordninger, hvilket gør det til en meget fleksibel løsning til både ældre computere og moderne bærbare computere med Secure Boot.
Rufus systemkrav og kompatibilitet
Rufus er designet til at køre på relativt nyere Windows-systemer, så du skal bruge mindst Windows 8 eller nyere (inklusive Windows 10 og Windows 11) for at bruge det. Det kræver ingen installation: Du skal blot downloade den eksekverbare fil, gemme den, hvor du vil, og åbne den direkte.
Rufus-filen leveres digitalt signeret, så du kan bekræfte dens ægthed. Afhængigt af versionen skal signaturen lyde "Akeo Consulting" i Rufus 1.3.0 eller nyere , eller "Pete Batard – Open Source Developer" i ældre versioner. Dette er en vigtig detalje, hvis du downloader programmet uden for den officielle hjemmeside og vil sikre dig, at det ikke er blevet ændret.
Et andet interessant punkt er, at Rufus er oversat til en lang række sprog. Blandt de understøttede sprog er spansk, engelsk, fransk, tysk, italiensk, portugisisk, russisk, forenklet og traditionelt kinesisk, japansk, koreansk og mange flere . Udvikleren anerkender udtrykkeligt arbejdet udført af oversætterfællesskabet, der har været ansvarlig for lokaliseringen af både programmet og webstedet.
Selvom den eksekverbare fil er meget kompakt, fungerer Rufus godt med en bred vifte af ISO-billeder . Hjemmesiden nævner selv, at den indeholder en ikke-udtømmende liste over testede ISO'er, lige fra Windows-versioner til adskillige Linux-distributioner og redningsværktøjer, så du vil sjældent støde på en ISO, der ikke virker.
GPLv3-licens, gennemsigtighed og fravær af donationer
Et af de mindre kendte, men vigtigste aspekter ved Rufus er dets udviklingsmodel. Programmet distribueres under GNU GPL version 3 (GPLv3) eller senere licens , en copyleft-licens, der garanterer, at kildekoden forbliver fri og kan ændres og videredistribueres, så længe dens betingelser overholdes.
Det betyder, at enhver bruger eller virksomhed kan bruge, videredistribuere, ændre eller endda sælge Rufus , så længe de opretholder den samme licens og respekterer vilkårene i GPLv3. Forfatteren understreger, at projektet er udviklet på en fuldstændig transparent måde fra sin offentlige kode, i et MinGW32-miljø, i overensstemmelse med bedste praksis for fri software.
Med hensyn til finansiering har Rufus en meget klar holdning: der er ingen donationsknap på den officielle hjemmeside . Udvikleren mener, at direkte donationssystemer normalt ikke bidrager til bæredygtig udvikling og har tendens til at skabe en følelse af skyld hos dem, der ikke kan eller ikke ønsker at donere penge.
I stedet taler forfatteren for støtte eller sponsorering fra virksomheder , der drager fordel af et sundt FLOSS-økosystem. Han understreger også, at da han kan udvikle projektet i sin fritid uden økonomiske bekymringer, foretrækker han, at folk retter deres generøsitet mod organisationer, der har mere brug for det, såsom Free Software Foundation, som han eksplicit nævner som en god modtager af donationer.
Hjemmesiden er afhængig af in-page-annoncer som indtægtskilde , hvilket forfatteren anser for tilstrækkeligt til at opretholde projektet. Alligevel udtrykker han sin taknemmelighed for brugernes konstante støtte og entusiasme og understreger, at Rufus kan bruges uden nogen form for skyld eller økonomisk forpligtelse.
Vigtige ændringer i Rufus 4.14 og forbedringer til Windows
Version 4.14, der blev udgivet i slutningen af april 2026, introducerer en række nye funktioner, der er designet til at forbedre Windows-installationsoplevelsen fra et USB-drev oprettet med Rufus . Disse forbedringer fokuserer især på at tilpasse miljøet og automatisere dele af processen.
Blandt de nye livskvalitetsmuligheder er muligheden for automatisk at deaktivere visse komponenter, der er tvunget af Microsoft , såsom Teams, Outlook, Copilot og andre "irriterende elementer", der er installeret som standard i nyere versioner af Windows. Dette er meget nyttigt i virksomhedsmiljøer eller for brugere, der ønsker et renere system fra første opstart.
En anden effektiv funktion i Rufus 4.14 er muligheden for lydløst at installere Windows på den første registrerede disk uden at kræve brugerinteraktion og, vigtigst af alt, uden at vise nogen advarsler. Med andre ord starter installationsprogrammet og fortsætter direkte med at installere Windows på den første registrerede disk. Dette bør bruges med ekstrem forsigtighed, men det kan spare en masse tid i store implementeringer. For andre implementerings- og kloningsstrategier kan du konsultere vejledninger om systemkloning, f.eks. Clonezilla.
Opdateringen tilføjer også muligheden for automatisk at kopiere SkuSiPolicy.p7b-filen til ESP-partitionen under installationen, som beskrevet i Microsoft-bulletin KB5042562. Denne funktion er nyttig i miljøer, hvor du arbejder med sikkerhedspolitikker eller specifikke konfigurationer, der er knyttet til den pågældende opstartspolitik.
Med hensyn til ISO-billedunderstøttelse inkluderer Rufus 4.14 begrænset kompatibilitet med udtrækning af El-Torito UEFI-billeder , især for visse Dell BIOS-opdaterings-ISO'er. Det forbedrer også detekteringen af GRUB- og Isolinux MBR'er, samt identifikationen og udelukkelsen af nye skjulte volumener oprettet af Bitdefender som VHD'er, hvilket kan forstyrre målvalget. For at identificere enheder og volumener kan du bruge værktøjer, der giver dig mulighed for at forespørge USB-hardware-ID'et.
Endelig er Windows To Go-mediehåndteringen blevet forfinet , hvilket har rettet fejl relateret til nyere versioner af bcdboot-værktøjet, og UEFI:NTFS-partitionsbetegnelsen er blevet justeret for at gøre det tydeligere, hvilke medier der bruges under partitioneringsfasen i Windows-installationen. Alt dette ledsages af tydeligere fejlmeddelelser, når brugeren forsøger at bruge en ISO, der er placeret på det samme drev, de vil formatere, hvilket undgår forvirrende situationer.
Understøtter ISO-billeder, Windows- og Linux-distributioner
Rufus har i meget lang tid gjort det muligt at oprette bootbare USB-drev fra ISO-filer. Faktisk understøtter alle versioner siden 1.1.0 oprettelse af bootbare medier fra ISO'er , så du vil ikke have nogen problemer med stort set alle moderne Windows- eller de fleste populære Linux-distributioner.
Hvis du har en fysisk DVD eller et sæt installationsfiler og -mapper, kan du først oprette et ISO-billede ved hjælp af gratis værktøjer som InfraRecorder eller CDBurnerXP og derefter bruge ISO-filen med Rufus. Denne kombination giver dig mulighed for at omdanne gamle fysiske diske til meget hurtigere og mere bekvemme USB-installationsprogrammer. Og hvis du arbejder fra macOS, er der specifikke vejledninger til oprettelse af bootbare Windows USB-drev på en Mac, f.eks. denne om oprettelse af et bootbart USB-drev til Mac.
Rufus' egen dokumentation nævner en liste over kendte og testede fungerende ISO'er (ikke udtømmende), som omfatter alt fra Windows-versioner til adskillige Linux-distributioner og redningsværktøjer. Selvom det ikke er detaljeret i den tekst, vi har, er det kendt, at Rufus håndterer UEFI, hybrid og mange brugerdefinerede ISO'er korrekt, så længe de opfylder visse minimumsformateringskrav.
I virksomhedsmiljøer er det almindeligt at arbejde med Windows 10 Enterprise ISO'er, der er erhvervet via Microsoft-volumenlicenser . Disse ISO'er fungerer typisk problemfrit med Rufus, som konverterer dem til perfekt gyldige USB-installationsprogrammer til virksomhedscomputere konfigureret med UEFI og i mange tilfælde med Secure Boot aktiveret.
Udover Windows har Rufus forbedret sin kompatibilitet med Fedora-derivater som Bazzite , som ikke strengt overholder standard EFI-konventioner. Version 4.14 indeholder specifikke forbedringer til disse typer distributioner, hvilket sikrer, at det resulterende USB-drev starter korrekt, selv når ISO-strukturen ikke er typisk.
Rufus, UEFI, GPT og Secure Boot: hvad du behøver at vide
Et af de punkter, der skaber mest forvirring blandt brugerne, er forholdet mellem Rufus og UEFI, GPT-partitioner og Secure Boot-mekanismen . Moderne bærbare computere, såsom mange HP EliteBook-modeller, leveres fabrikskonfigureret til kun at starte i UEFI-tilstand med Secure Boot aktiveret, hvilket i teorien blokerer enhver bootloader, der ikke er signeret med en genkendt nøgle.
Rufus tilbyder forskellige "Target System"-indstillinger, der giver dig mulighed for at vælge, om USB-drevet skal være gearet til Legacy BIOS, ren UEFI eller begge dele . Når du vælger UEFI-tilstand, tilpasser Rufus partitioneringsskemaet og boottypen til kravene i den pågældende firmware, typisk ved hjælp af GPT og en passende EFI-systempartition (ESP). For bedre at forstå, hvordan bootprocessen fungerer i UEFI, kan du læse en detaljeret beskrivelse af UEFI-bootprocessen.
Der er dog en vigtig advarsel: på grund af sin GPLv3-licens kan visse Rufus-komponenter ikke officielt signeres til Secure Boot af Microsoft . Det betyder, at programmet selv advarer om, at det i nogle tilfælde vil være nødvendigt at deaktivere Secure Boot for at bruge et USB-drev oprettet med Rufus, fordi den anvendte bootloader ikke ville have en accepteret signatur.
Denne advarsel har ført til en del forvirring. Nogle brugere rapporterer, at de i praksis har været i stand til at boote uden problemer fra USB-drev oprettet med Rufus på bærbare computere med Secure Boot aktiveret , især når de bruger en officiel Windows 10- eller Windows 11 ISO, som allerede indeholder sine egne signerede binære filer. I disse tilfælde udføres bootprocessen ved hjælp af Microsofts egen bootloader, som er signeret og dermed passerer Secure Boot-filteret.
Betyder det, at Rufus' besked er forkert? Nej. Det, Rufus understreger, er, at separate GPLv3-komponenter ikke kan signeres til Secure Boot på grund af Microsofts egne politikrestriktioner. Men hvis opstartsprocessen er afhængig af forudsignerede binære filer, der er inkluderet i ISO'en (som det er tilfældet med Windows), er resultatet normalt kompatibelt. Under alle omstændigheder, når den primære bootloader er en alternativ, kan det være nødvendigt at deaktivere Secure Boot i BIOS for at tillade opstart.
I miljøer, hvor sikkerhed er en prioritet, anbefales det omhyggeligt at gennemgå, hvad der indlæses ved opstart. Brug af Rufus til at oprette USB-drevet kompromitterer ikke i sig selv systemsikkerheden , forudsat at kilde-ISO'en er legitim og troværdig (f.eks. downloadet fra det officielle Microsoft-websted eller den tilsvarende Linux-distribution), og filens integritet er verificeret.
Oprettelse af et bootbart Windows USB-drev med Rufus
Mange brugere henvender sig til Rufus, fordi de har brug for at installere eller geninstallere Windows 8.1, Windows 10 eller Windows 11 fra bunden og ønsker at undgå problemer med officielle værktøjer, der nogle gange fejler eller ikke registrerer USB-drevet korrekt. Et typisk scenarie er en pc, der ikke længere starter og kræver en ren installation fra et ISO-billede og et USB-drev.
I dette scenarie skal du bruge et ISO-billede af det operativsystem, du vil installere (f.eks. en downloadet, licenseret kopi af Windows 8.1) og et tilstrækkeligt stort USB-drev, typisk 8 GB eller mere til moderne versioner af Windows. Når du har disse, formaterer Rufus drevet, konfigurerer det passende partitionsskema og kopierer de nødvendige filer, så din computer kan starte fra USB-drevet.
I modsætning til Microsofts officielle medieoprettelsesværktøj, som i nogle tilfælde genererer USB-drev, der ikke vises i bootmenuen eller opfører sig uregelmæssigt med visse UEFI-firmwares, tilbyder Rufus finere kontrol over partitionstypen (MBR vs. GPT) og målsystemet (UEFI, BIOS), hvilket hjælper med at løse uforeneligheder, der ellers ville kræve justeringer af BIOS uden en klar forståelse af, hvad der ændres.
Når en bruger rapporterer, at det USB-drev, der er oprettet med den officielle Windows 11-guide, ikke starter eller vises i bootmenuen, er en almindelig løsning at bruge Rufus med det tilhørende ISO-billede. Dette er en sikker og udbredt måde at få et funktionelt bootbart USB-drev, der genkendes af de fleste moderne bundkort , forudsat at de korrekte indstillinger er valgt for målcomputeren.
I det specifikke tilfælde med Windows 8.1 eller Windows 10 på ældre computere, der tidligere havde det pågældende operativsystem, er Rufus også meget nyttigt til at udføre rene geninstallationer, når systemet bliver beskadiget, som det skete for den bruger, hvis Windows 8.1 stoppede med at starte. Med et godt ISO-billede og et tilstrækkeligt stort USB-drev giver værktøjet dig mulighed for at oprette et perfekt gyldigt installationsmedie på få minutter, som du derefter blot vælger fra pc'ens opstartsmenu.
DOS-understøttelse og brug med ældre BIOS
Selvom næsten alt i dag drejer sig om UEFI, understøtter Rufus stadig meget nyttig understøttelse af oprettelse af bootbare DOS-drev . Dette er især praktisk, når du skal flashe en klassisk BIOS, opdatere firmware eller køre meget lavniveau-værktøjer, der er designet til at køre i ren DOS.
Hvis du opretter et bootbart DOS USB-drev og bruger et ikke-amerikansk tastatur, vil Rufus automatisk forsøge at vælge et tastaturlayout, der matcher dit systems internationale indstillinger . Hvis dit operativsystem er på spansk, vil specialtegnene og tastelayoutet derfor blive justeret så meget som muligt til det, du er vant til.
På virkelig gamle systemer, hvor kun den ældre BIOS findes, og der ikke er spor af UEFI, tilbyder Rufus muligheden for at oprette MBR-bootdrev og en Legacy BIOS-kompatibel bootloader , så du kan boote uden problemer, selv på hardware, der ikke har modtaget opdateringer i mange år. Hvis du støder på USB-fejl i Windows, når du tilslutter ældre drev, findes der specifikke vejledninger til fejlfinding af USB-beskrivelsesfejl.
Denne kombination af moderne UEFI-kompatibilitet og understøttelse af klassisk BIOS og DOS er en af grundene til, at Rufus er blevet et næsten uundværligt værktøj for teknikere og administratorer , der giver dem mulighed for at skifte mellem nye og gamle systemer ved hjælp af det samme USB-drev og kun justere et par parametre afhængigt af destinationen. Hvis du foretrækker en anderledes tilgang til USB multiboot, findes der også løsninger som Ventoy , der gør det nemt at have flere ISO'er på et enkelt drev.
Sikkerhed, pålidelighed og brug i professionelle miljøer
Et tilbagevendende spørgsmål er, om Rufus er sikkert, især når det præsenteres som et alternativ til Microsofts officielle værktøj. Det generelle svar er, at hvis Rufus downloades fra dets officielle hjemmeside eller betroede arkiver, og den digitale signatur verificeres, er det et pålideligt værktøj, der er meget anvendt i professionelle miljøer.
Virksomheder, der implementerer Windows 10 Enterprise fra volumenlicens-ISO'er, har i årevis brugt Rufus til at oprette USB-installationsmedier til virksomhedens bærbare computere med Secure Boot aktiveret, såsom HP EliteBook-serien. Det faktum, at processen fungerer, og computerne starter korrekt, er et godt bevis på dens pålidelighed, forudsat at de interne sikkerhedspolitikker følges.
Når man kombinerer Rufus, en simpel UEFI-firmware og en officiel ISO, er den primære risikofaktor ikke selve værktøjet, men ISO-filens oprindelse og integritet . Derfor anbefales det at downloade operativsystembilleder fra officielle websteder eller pålidelige kilder og at verificere hasherne, når leverandøren udgiver dem.
Med hensyn til teknisk integritet har Rufus en side med ofte stillede spørgsmål (FAQ) på GitHub, som besvarer almindelige spørgsmål om opstartsfejl, kompatibilitet med sikker opstart, brug med forskellige ISO-typer, skrivefejl og meget mere . GitHub-problemsystemet bruges også til at rapportere fejl, anmode om forbedringer eller give feedback, hvilket yderligere forbedrer projektets gennemsigtighed.
Denne åbenhed over for feedback og evnen til konstant at udvikle sig er nøglen til, at Rufus kan opretholde et højt niveau af kompatibilitet med nuværende hardware og software , og inkorporerer specifikke programrettelser til tilfælde som Bitdefenders skjulte VHD'er eller Dells BIOS-opdateringsbilleder, som ikke ligefrem er hjemmebrugerscenarier, men snarere daglige problemer for systemadministratorer.
Fællesskabsdeltagelse og åben udvikling
Rufus er ikke støttet af en stor virksomhed, men snarere et projekt, der er vokset støt takket være en kombination af en meget aktiv hovedudvikler og et fællesskab, der bidrager med oversættelser, test og forslag . Kildekoden forbliver offentlig, og enhver interesseret udvikler er åbent inviteret til at eksperimentere med den og foreslå programrettelser.
Hovedarkivet administreres via GitHub, hvor du kan se ændringshistorikken , se udviklingen af versioner og følge loggen over problemer og forbedringer. Dette giver dig mulighed for at forstå, hvorfor bestemte beslutninger blev truffet, hvordan fejl blev rettet, og hvilke problemer der opstod med forskellige firmwares, ISO'er eller antivirusprogrammer.
Da det er licenseret under GPLv3, skal enhver forbedring overholde denne licens, hvilket sikrer, at projektet forbliver fri software til enhver tid . Denne filosofi stemmer overens med ideen om, at værktøjer, der er så kritiske for systemadministration, bør være auditerbare, gennemgåelige og tilpasningsdygtige til specifikke kontekster uden at være afhængige af en enkelt leverandørs rigide beslutninger.
Samlet set gør Rufus' arbejdsmetode – uden en direkte donationsmodel, med annonceindtægter, med transparent kodepublicering og med aktiv deltagelse på GitHub – værktøjet til et solidt benchmark inden for økosystemet af operativsysteminstallations- og redningsværktøjer , ikke kun for avancerede hjemmebrugere, men også for professionelle.
Alt ovenstående gør Rufus til et nøgleværktøj for alle, der har brug for at håndtere systeminstallationer eller reparationer: lige fra hurtigt at oprette et bootbart USB-drev, der er kompatibelt med UEFI, GPT og Secure Boot, til at installere Windows 10 eller 11, til at forberede et DOS-drev til flashing af BIOS på ældre computere, samt understøtte moderne Linux-distributioner og meget specifikke tilfælde som Bazzite eller Dell-værktøjer. Med et solidt teknisk fundament, åben udvikling, et stort udvalg af sprog og et klart fokus på brugeroplevelse er det svært at finde et alternativ i dag, der kombinerer enkelhed, kraft og gennemsigtighed på det niveau, som Rufus tilbyder.


Passioneret forfatter om bytes-verdenen og teknologien generelt. Jeg elsker at dele min viden gennem skrivning, og det er det, jeg vil gøre i denne blog, vise dig alle de mest interessante ting om gadgets, software, hardware, teknologiske trends og mere. Mit mål er at hjælpe dig med at navigere i den digitale verden på en enkel og underholdende måde.