- BitM styrer sessioner fra en fjernbrowser, stjæler tokens og kan omgå MFA.
- Det adskiller sig fra MitM (netværk) og MitB (malware lokal) på grund af dens fokus på browseren.
- Afhjælpning: HTTPS/TLS, VPN, rullende tokens, isolation, UEBA og Zero Trust.
- Brugeruddannelse og Red Team-testning lukker huller udnyttet af social engineering.
Forestil dig, at du uden at vide det "logger ind" på angriberens egen browser og begynder at skrive dit brugernavn, din adgangskode og endda MFA-koden, som om intet var galt. Det lyder skørt, men det beskriver perfekt den praktiske effekt af et Browser-in-the-Middle (BitM)-angreb: du tror, du browser med din egen computer, men i virkeligheden interagerer du med en transparent, fjernbrowser under cyberkriminelles kontrol.
Traditionelle man-in-the-middle (MitM) angreb var allerede en hovedpine, men BitM går et skridt videre, fordi det opererer indefra browserens egen logik , ikke fra netværket eller enheden. Forskere som Franco Tommasi, Christian Catalano og Ivan Taurino (University of Salento, International Journal of Information Security) forklarer, at det i BitM er "som om brugeren sidder foran angriberens computer", hvilket giver dem mulighed for at registrere, gemme og manipulere al dataudveksling i realtid.
Hvad er et Browser-in-the-Middle (BitM)-angreb præcist?
Et BitM-angreb giver angribere mulighed for at "kapre" websessioner uden at kompromittere offerets computer eller netværk . De opnår dette ved at implementere et falsk webmiljø, der kloner legitime grænseflader (bank, e-mail, cloud-tjenester). Offeret indtaster sine legitimationsoplysninger eller interagerer med MFA i denne nøjagtige kopi, og angriberen ser og kontrollerer hvert trin fra en ekstern transparent browser.
I praksis fungerer BitM som en fjernbrowser placeret mellem dig og den faktiske tjeneste . Der er ingen grund til at injicere malware i din computer: Hvis du klikker på det forkerte link, er du allerede inde i angriberens "teater". Derfra kan de læse formularer, indsamle sessionstokens, afspille dine klik eller endda ændre instruktioner, før de sendes til det legitime websted.
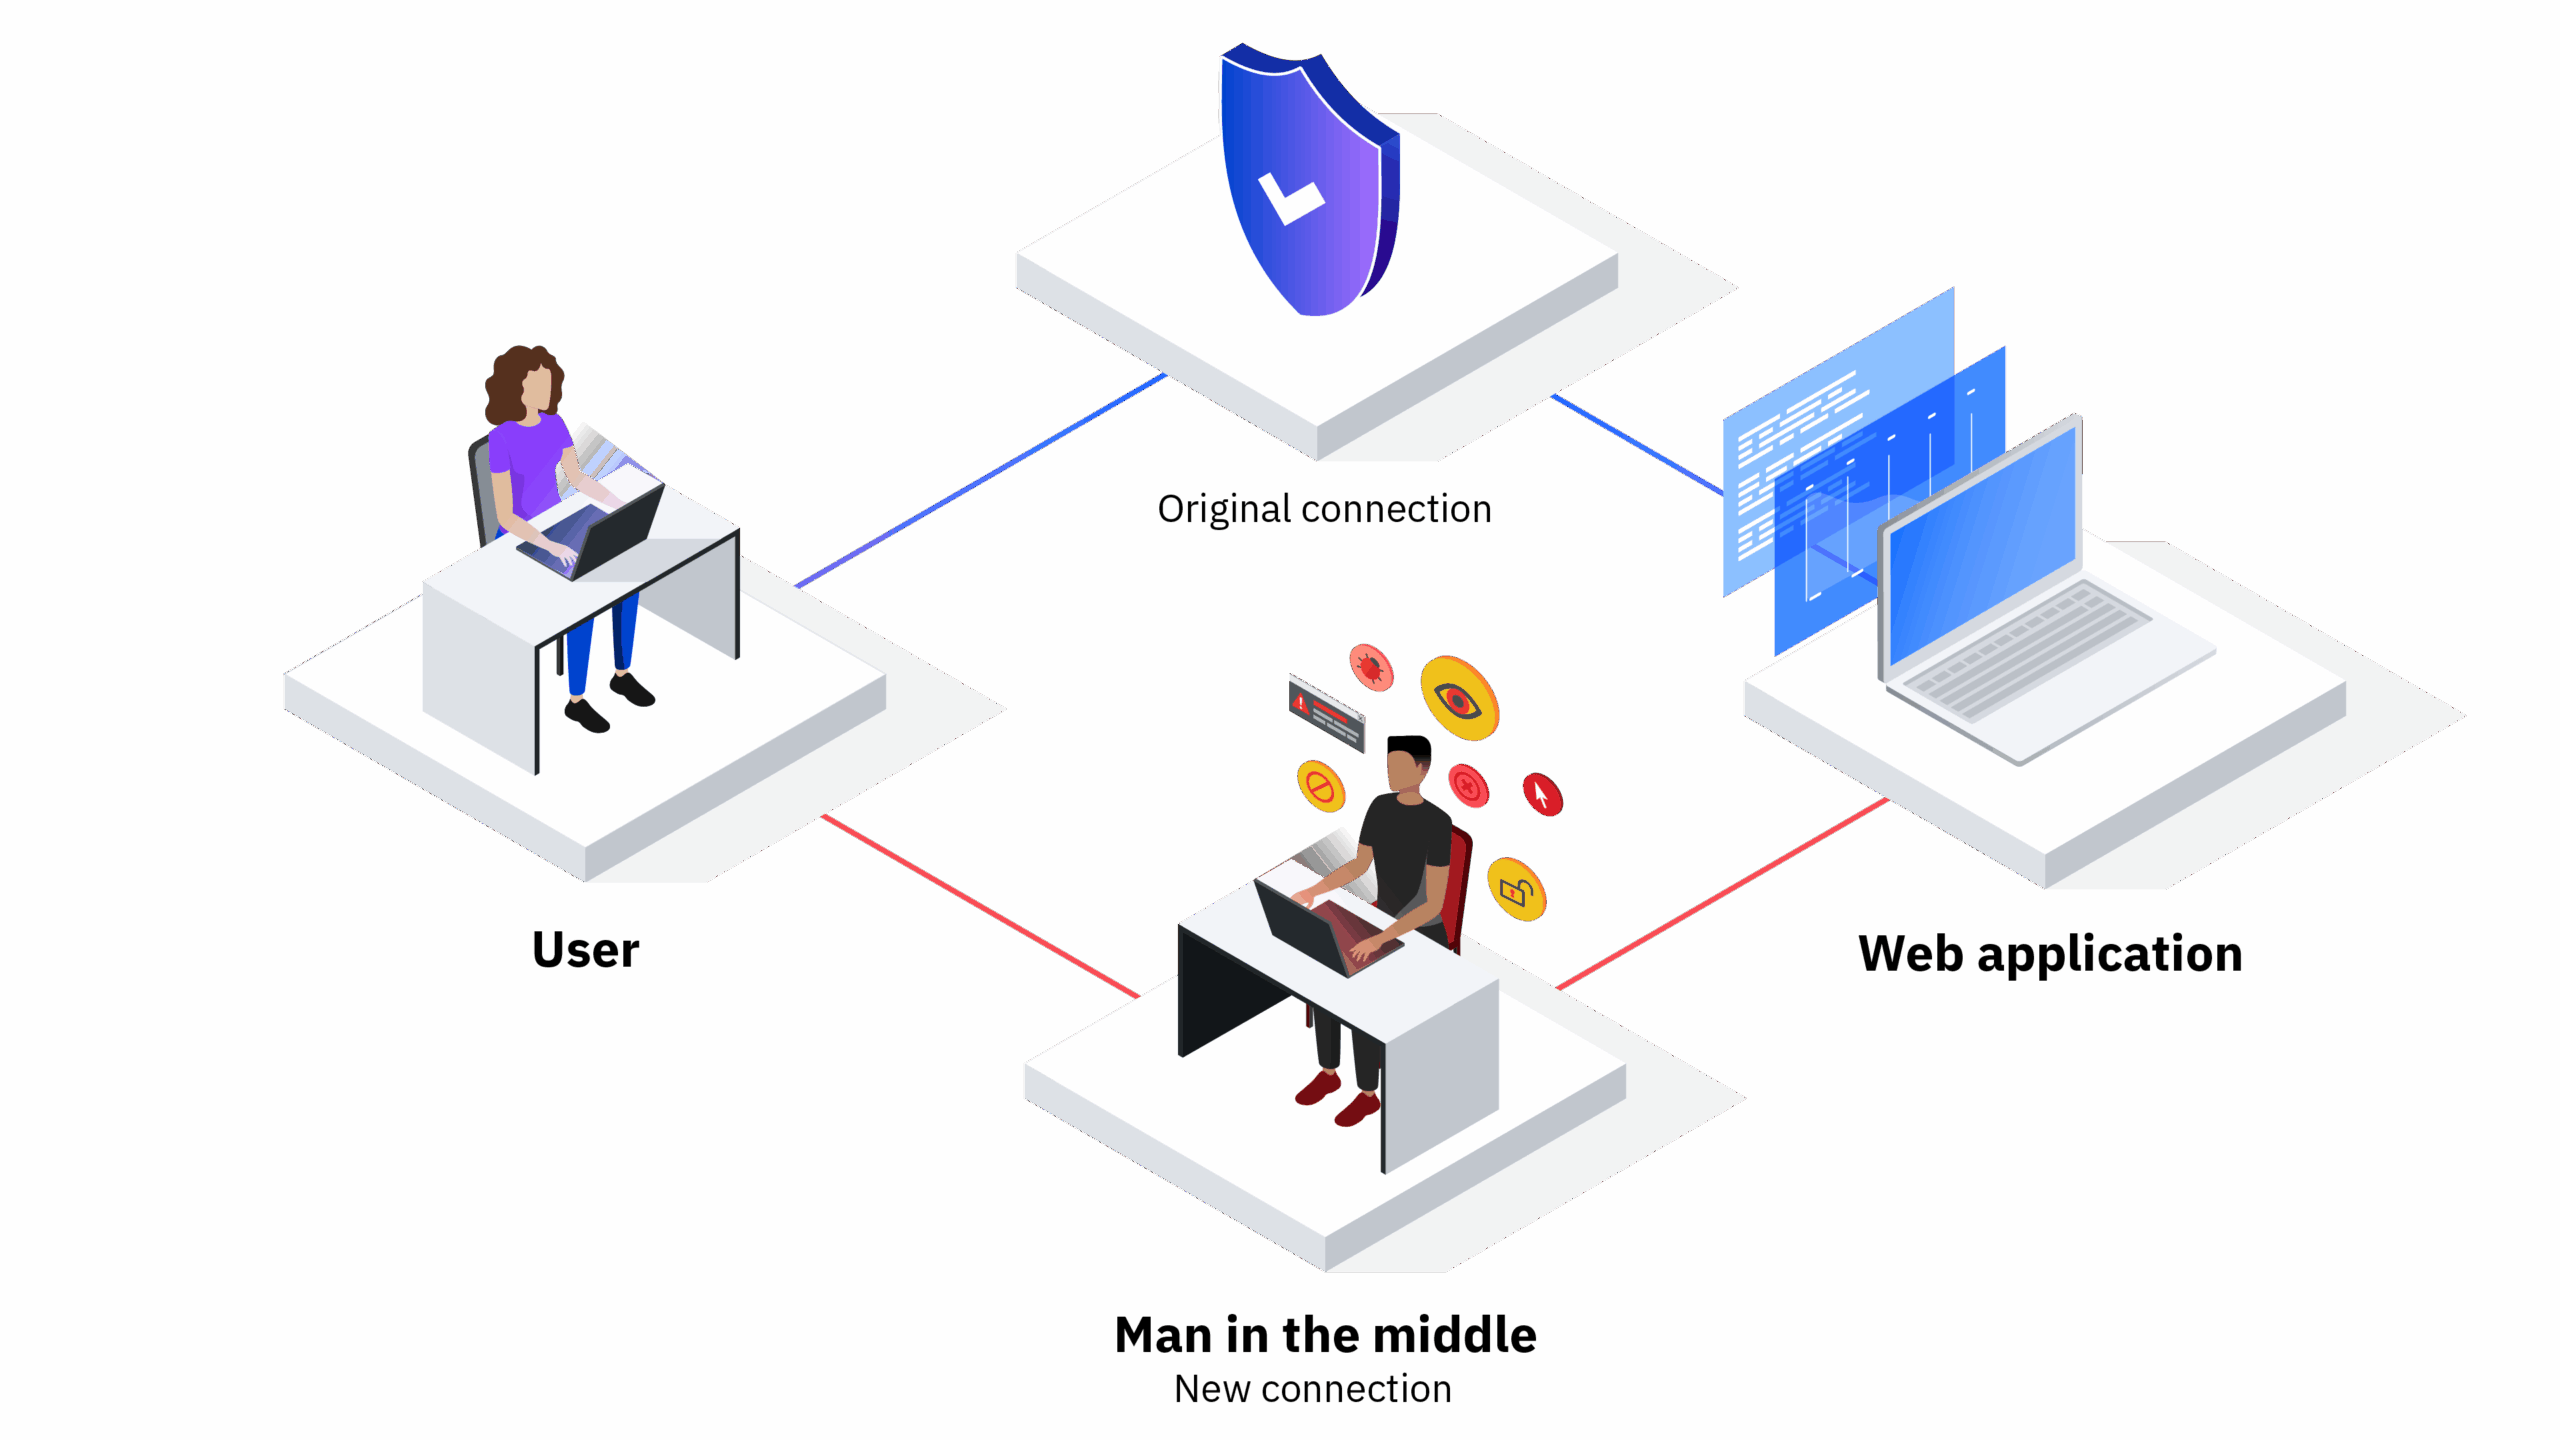
Nøgleforskelle: MitM vs. BitM vs. MitB (Mand-i-browseren)
- Klassisk MitMAngriberen opfanger trafik mellem klient og server på netværks- eller transportniveau. Typiske teknikker omfatter ARP-spoofing, falske Wi-Fi-adgangspunkter, DNS-spoofing eller endda BGP-kapring. Nogle gange er de afhængige af proxyer og forsøger at forringe HTTPS (SSL-stripping) eller introducere falske certifikater.
- BitM: fungerer "fra" browseren, men eksternt. Det kræver ikke at inficere din computerDen fører dig til en klonet side, der bag kulisserne gengiver det rigtige websted i en browser, der styres af angriberen. Resultatet: Den kriminelle observerer og manipulerer alt med ekstremt høj grænsefladekvalitet, der er vanskelig at opdage med det blotte øje.
- MitB (Mand-i-browseren): her er der Trojanere i browseren (udvidelser/injektorer), der indlæses, når du besøger specifikke mål. Denne tilgang blev berygtet i Japan i 2012, og især i 2014, på grund af højprofilerede banksvindelforsøg. MitB forhindrer certifikatverifikation eller verifikation af webstedsidentitet i at redde dig, fordi angrebet sker, efter du logger ind.
- Operationel konklusion: MitM manipulerer ruten; MitB manipulerer den lokale browser; BitM manipulerer en fjernbrowser der udgiver sig for at være dig. Alle tre forfølger det samme mål: at opsnappe, læse og om nødvendigt ændre, hvad du gør på nettet.
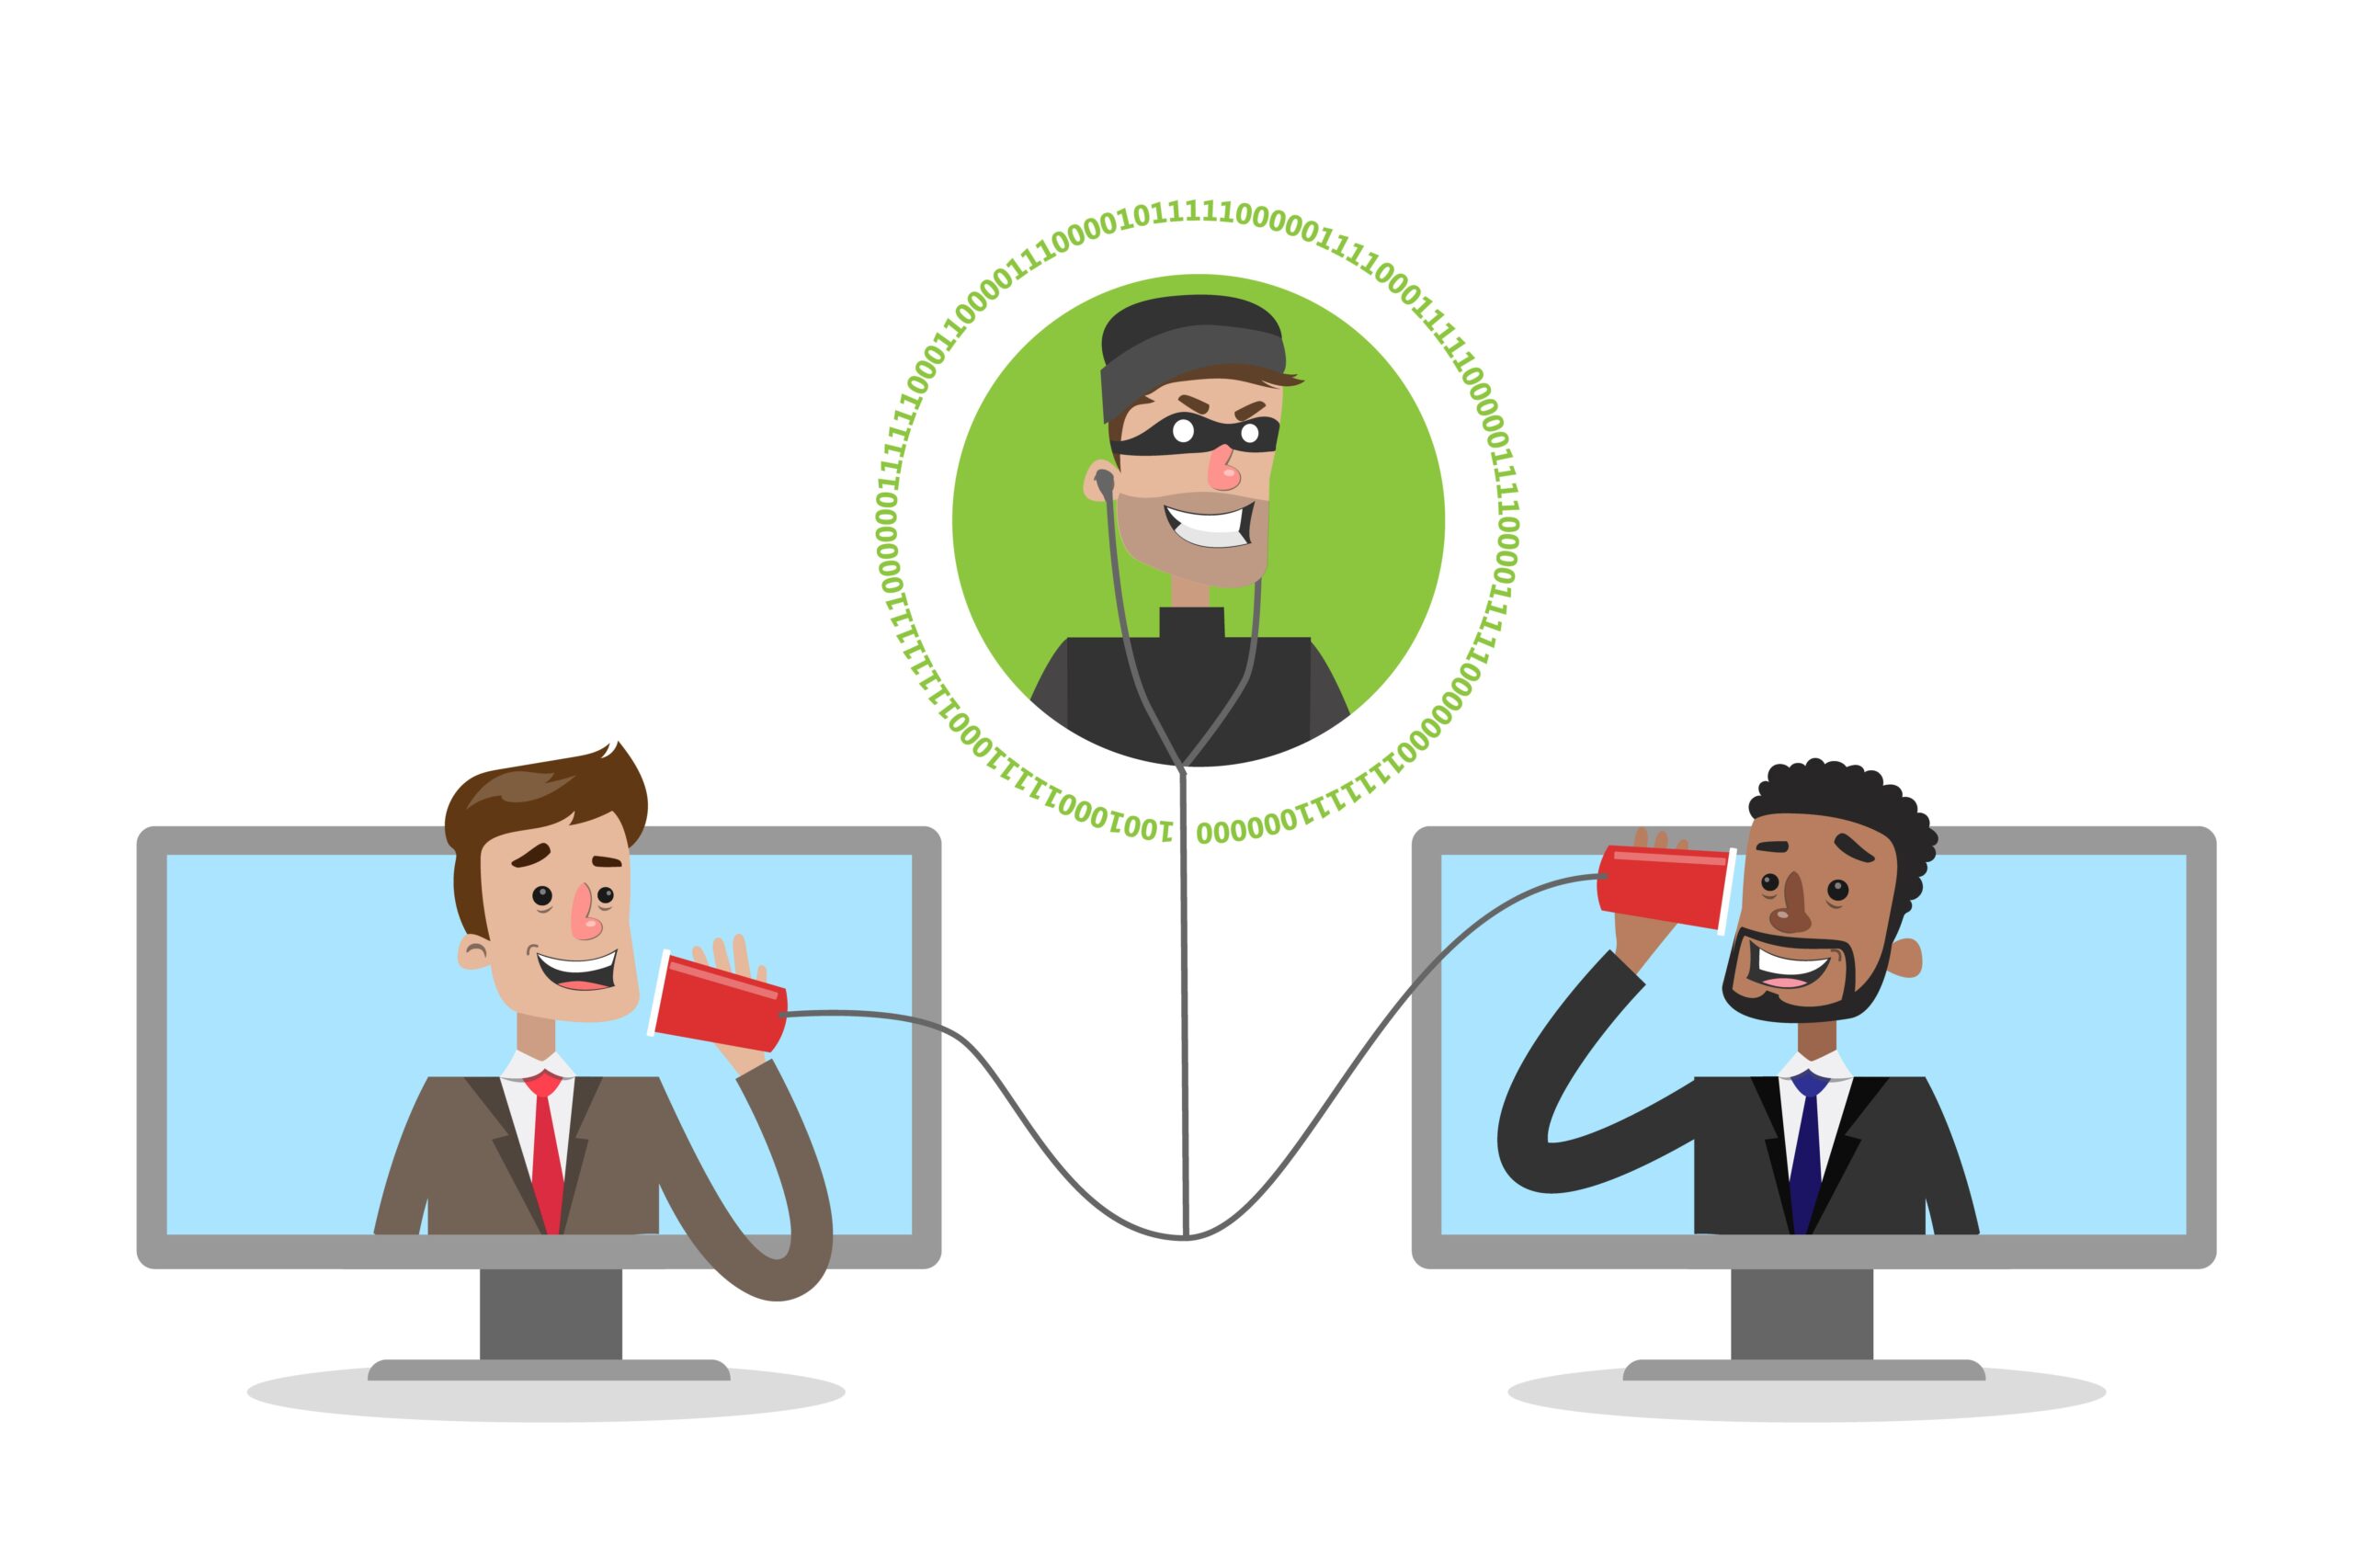
Anatomien af et BitM-angreb trin for trin
- Fase 1 — Svindel (phishing/smishing/sociale medier): Offeret modtager et link via e-mail, SMS eller sociale medier (ja, kampagner distribueres endda via videoer på virale platforme) og klikker. Dette link peger på angriberens server, som viser en tilsyneladende legitim hjemmeside og "aktiverer" en mellemliggende applikation.
- Fase 2 — Fjernbetjent “Transparent Browser”: Den falske side starter en session mod det rigtige websted fra en browser, der kontrolleres af angriberen. JavaScript injiceres ofte til Registrer tastetryk, formularhændelser og tokensFor offeret ser alt ud og reagerer som forventet.
- Fase 3 — Udnyttelse af webtjenester: Brugeren indtaster legitimationsoplysninger, godkender MFA og bruger tjenesterne uden at bemærke noget usædvanligt. I mellemtiden angriberen Stjæler cookies og sessionstokens (inklusive OAuth/JWT) og kan udføre handler live eller kort efter, hvor sessionen allerede er godkendt.
Teamene hos Mandiant (et datterselskab af Google ) har beskrevet det kort og præcist: "At stjæle sessionstokenet svarer til at stjæle den autentificerede session ." Hvis tokenet falder i angriberens hænder, forhindrer MFA ikke længere efterfølgende misbrug. Og fordi disse værktøjer er automatiserede, kan tokensene fjernes på få sekunder med minimal opsætning.
Sessioner, cookies og tokens: Hvorfor MFA muligvis ikke sparer dig
MFA er fortsat afgørende , men dens beskyttelse er fokuseret på loginprocessen. I BitM modtager angriberens fjernbrowser også "belønningen": et gyldigt sessionstoken, når du gennemfører den anden faktor. Dette token kan genbruges på få sekunder for at få adgang til dine konti uden at skulle gentage MFA.
Dette påvirker sessionscookies, OAuth-tokens og JWT'er . Mange websteder bruger langlivede tokens til at forbedre brugeroplevelsen; uden robuste rotations- og bindingspolitikker er disse tokens en guldgrube for angribere. I BitM-strukturer når det legitime websted offeret gennem angriberens browser , hvilket gør det ekstremt vanskeligt visuelt at registrere fælden.
Ekspert-anbefalede bedste praksisser omfatter kortlivede tokens, aggressiv tilbagekaldelse og variabel rotation . Konceptet "token-hærdning" minimerer muligheden for udnyttelse, hvis et token kompromitteres. Derudover hjælper cookies med Secure- og HttpOnly-flag med at reducere sårbarhed på browsersiden.
Vigtigt: Adgangskoder er ikke forældede . De er fortsat den første forsvarslinje i mange organisationer og en nøglekomponent i MFA. Hvis en angriber ikke får fat i tokenet i første forsøg, kan god adgangskodehygiejne og effektiv MFA stoppe dem.
Det kryptografiske prisme og det "klassiske" mand-i-middle-angreb
For at forstå, hvorfor man-in-the-middle-angreb stadig er farlige, er det nyttigt at huske historien om Alice, Bob og Mallory . Alice beder Bob om hans offentlige nøgle. Mallory opsnapper den, erstatter nøglen med sin egen og sender den til Alice. Hun krypterer sin besked i den tro, at den er til Bob, men i virkeligheden krypterer hun den til Mallory , som læser den, ændrer den, hvis han vil, og videresender den til Bob krypteret med den rigtige nøgle. Bob mistænker ingenting.
Lærdommen er klar: integriteten af offentlige nøgler skal verificeres . Det er her, certifikatmyndigheder (CA'er) og mekanismer som certifikatfastlåsning eller stærk gensidig godkendelse kommer ind i billedet. Uden dette lag er enhver udveksling af offentlige nøgler sårbar over for substitution og manipulation.
Ud over kryptering omfatter Man-in-the-Middle (MitM)-angreb velkendte underangreb: trafikanalyse, angreb med valgt tekst eller kendt tekst, substitution, replay og endda denial-of-service-angreb for at fremtvinge og udnytte sårbarheder. Tilføjelse af netværksvektorer til dette afslører en bred vifte af muligheder.
Ofte relaterede vektorer (MitM og miljø)
- ARP/DHCP-forfalskning: På lokale netværk reagerer en angriber, som om han var ARP/DHCP-serveren eller gatewayen, omdirigerer strømmen at inspicere eller ændre den. Den falske DHCP-server kan for eksempel indsætte ondsindede DNS'er og gateways "efter behag".
- Simulerede Wi-Fi-adgangspunkter: Netværk med "troværdige" navne oprettes i caféer, lufthavne osv. Hvis din enhed automatisk opretter forbindelse til det adgangspunkt med det stærkeste signal, Al din trafik vil gå gennem angriberens computerVær forsigtig med åbne netværk.
- DNS/IP-forfalskning: forgifte DNS-cacher eller forfalske IP-adresser får dig til at tro, at du besøger den rigtige hjemmeside når du i virkeligheden taler med angriberen. Det er en klassisk måde at omdirigere transaktioner og indsamle legitimationsoplysninger på.
- SSL-stripping og falske certifikater: den kriminelle forsøger at nedgradere fra HTTPS til HTTP eller snig et certifikat ind Ugyldig. Med to SSL/TLS-sessioner, én i hver ende, kan en angriber læse og omskrive data på farten, hvis du accepterer certifikatet.
- BGP-kapring: På internetniveau tvinger reklame for falske ruter det frem en del af trafikken passerer gennem angriberens systemerDet er mindre almindeligt, men utrolig effektivt, hvis det udføres.
Tilfælde og mønstre set i praksis
- Mobil browsing og IoT med usikre protokoller: hø apps eller enheder, der stadig bruger HTTP eller Telnet. I disse tilfælde, Det er nemt at læse og ændre trafik hvis angriberen formår at komme i vejen (ondsindet AP, ARP/DNS).
- Sociale kampagner med virale lokkemidler: kampagner er blevet set, at De distribuerer BitM-sæt via links på sociale medier og videoer.Et enkelt klik er nok til at åbne et navigationsflow, der er instrumenteret af angriberen.
- E-mail- og transaktionssvindel: Angriberne tager kontrol over medarbejder-/kundepostkasser opsnappe rigtige tråde og omdirigere betalingerDet er en yderst effektiv form for e-mailkapring mod banker og virksomheder.
- SSL-strippingsproces (forenklet eksempel): Offeret anmoder om https://site. MitM videresender til serveren via HTTPS, men svarer offeret via HTTP. Hvis Offeret bemærker ikke, at låsen mangler, ender på en ukrypteret side, hvor dine loginoplysninger bliver eksponeret.
- Sessions- og cookietyveri: Når du har autentificeret dig, Den aktive session bliver et prioriteret målBitM indfanger disse artefakter og genbruger dem til login uden at gentage MFA.
Tekniske og operationelle afbødende strategier
- HTTPS og TLS korrekt implementeret: Brug altid sikre forbindelser, og ignorer ikke certifikatadvarsler. Anvend opdateret TLS for applikationer, konfigurere HSTS og fastlåsning hvis relevant, og minimer HTTP-overflader.
- Slutpunktssikkerhed: Opdaterede programrettelser, antivirus/antimalware med realtidsbeskyttelse og hærdede endepunkter reducere risikoen for MitB- og browserinjektioner.
- VPN til netværk, du ikke har tillid til: Krypter din trafik på offentlige Wi-Fi-netværk eller i tvivlsomme miljøer. En god VPN forhindrer en tredjepart i at læse/ændre pakker undervejs. Som markedsbenchmark tilbyder kommercielle løsninger som NordVPN stærk kryptering og no-log-revisioner.
- MFA og enhedsbundne legitimationsoplysninger: prioriterer phishing-resistente faktorer (FIDO2/WebAuthn, fysiske nøgler, lokal biometri) og binder tokens til enheder så en stjålet token ikke kan bruges fra en anden maskine.
- End-to-end-kryptering og god webpraksis: Beskytter e-mail, beskeder og DNS-poster med stærk kryptering. Brug i applikationer cookies med Secure og HttpOnly, SameSite og administrerer sessioner med kort udløb og proaktiv tilbagekaldelse.
- Token-forstærker: udsteder roterende tokens af kortsigtet med variabel udløbSå selv hvis de stjæler en, er muligheden for udnyttelse minimal.
- Browserisolering: For risikable websteder, kør sessionen i isolerede containere eller fjernnavigationstjenester kontrolleret af organisationen for at reducere virkningen af BitM.
- Sessionsovervågning og UEBA: registrerer unormal adfærd (umulige placeringer, ændringer i browserens fingeraftryk, mærkelig samtidig brug) og afbryder varme sessioner.
- Politik om nul tillid: kontekstafhængig adgang (enhed, geoplacering, sikkerhedstilstand), uden implicit tillid for at være "inde i" netværket.
- Bevidsthed og procedurer: træner brugerne til Tjek URL'er, vær forsigtig med forkortelser og forhåndsvis links før du klikker. Meget BitM starter med social engineering: det ubesvarede klik er den bedste kontrol.
- Periodiske tests (Rødt hold): kvartalsvise øvelser med fokus på browsertrusler afdække huller som går ubemærket hen i statiske revisioner.
Offentligt Wi-Fi, e-mail og andre områder, du ikke bør forsømme
- Undgå at håndtere følsomme data på offentlige Wi-Fi-netværkHvis du ikke har andre muligheder, så brug en VPN og tjek låsen. Deaktiver automatisk forbindelse til åbne netværk og glem usikre SSID'er af din historie.
- E-mail: Vær på vagt over for utroværdige anmodninger om at ændre bankkonti eller nødsituationer. Tjek via en alternativ kanal (officielt telefonnummer) før du flytter penge.
- Opdateringer og browser: Hold din browser og dine udvidelser opdaterede; fjern plugins, du ikke brugerTjek tilladelser og kildekode; mange indtrængen starter med udvidelser af tvivlsom oprindelse.
- HTTPS "altid": Skriv manuelt "https://", hvis du er i tvivl, så kig på hængelåsen og Accepter ikke mistænkelige certifikaterHvis din browser advarer dig, så fortsæt ikke af ren og skær inerti.
Nyttige løsninger, referencer og rammer
Check Point tilbyder VPN'er med fjernadgang for at beskytte medarbejdere mod man-in-the-middle (MitM) og andre trusler. Dette er et eksempel på, hvordan veladministrerede virksomheds-VPN'er reducerer eksponering.
Specops Password Policy hjælper med at styrke Active Directory-adgangskoder og opdage lækkede adgangskoder (scanninger versus massive databaser ). Kombineret med Specops Secure Access (MFA) forstærker det loginsikkerheden.
Kymatio tilbyder medarbejdernes cyberrisikostyring og -bevidsthed for at minimere eksponering for social engineering, et almindeligt udgangspunkt hos BitM.
Med hensyn til efterretninger og standarder har Google Cloud Threat Intelligence dokumenteret session hijacking-teknikker i BitM, og MITRE CAPEC-701 skitserer angrebsmønsteret "Browser-in-the-Middle". I akademisk litteratur dykker værker som dem af Boffo & Arfaoui og de førnævnte studier fra University of Salento dybere ned i angriberens tekniske model. Specialiserede journalistiske rapporter har beskrevet kampagner, der distribuerer BitM-kits via sociale medier, hvilket forstærker ideen om, at social engineering er gnisten, der antænder alting.
Browser-in-the-Middle-angreb har ændret spillet, fordi de forvandler din browsing til en forestilling på en andens scene : angriberens. Kombinationen af overbevisende lokkemidler , fjernbrowsere og tyveri af sessionstokens gør virkningen hurtig og vanskelig at opdage. Fokus på vaner (kontrol af URL'er, undgåelse af offentlige netværk for følsomme transaktioner), teknologier (robust TLS, VPN, browserisolering, kortlivede tokens, phishing-resistent MFA) og processer (UEBA, Zero Trust, Red Team og træning) er den realistiske måde at reducere risikoen på uden at miste forstanden.

Passioneret forfatter om bytes-verdenen og teknologien generelt. Jeg elsker at dele min viden gennem skrivning, og det er det, jeg vil gøre i denne blog, vise dig alle de mest interessante ting om gadgets, software, hardware, teknologiske trends og mere. Mit mål er at hjælpe dig med at navigere i den digitale verden på en enkel og underholdende måde.