- Botnety jsou sítě infikovaných zařízení ovládaných centralizovaným C&C nebo P2P.
- Šíří se trojskými koni, neopravenými chybami a výchozími hesly, zejména v IoT.
- Detekuje známky abnormálního provozu, pomalosti, podivných procesů a bezpečnostních upozornění.
- Prevence a ověřování pomocí silných hesel, záplat, antiviru, firewallu a OSI AntiBotnet.
Internet nám usnadňuje život, ale je také úrodnou půdou pro tiché hrozby, které se bez varování vkrádají do našich zařízení. Jedním z nejnebezpečnějších jsou botnety , sítě napadených počítačů pracujících pod kontrolou útočníka, který může používat váš počítač, mobilní telefon nebo router , aniž byste si toho všimli.
Abyste se nestali dalším kolečkem v této síti, je zásadní pochopit, co jsou botnety, jak fungují, jaké znaky prozrazují jejich přítomnost a jaké nástroje existují k jejich detekci a eliminaci. Tato příručka poskytuje komplexní přehled konceptu botnetu, jeho architektury velení a řízení, útoků, které provádí, indikátorů infekce a praktických opatření k ochraně doma i ve firmě.
Co je botnet a z čeho se skládá?
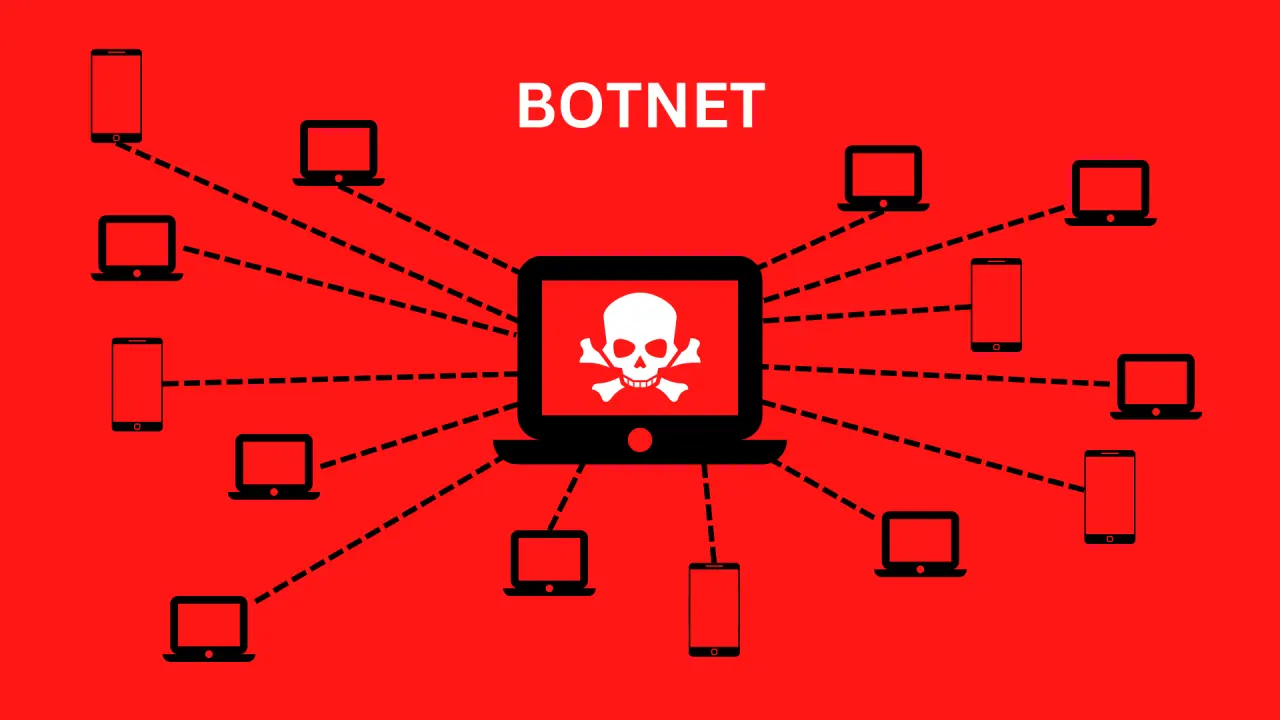
Botnet je síť zařízení připojených k internetu, která jsou infikována malwarem a vzdáleně ovládaná útočníkem (známým jako botmaster nebo bot herder). Každé infikované zařízení se stává „botem“ nebo „zombie“, které plní pokyny bez vědomí svého majitele.
V praxi botnet kombinuje dva prvky: tisíce nebo miliony naverbovaných zařízení (počítače, mobilní telefony, tablety, routery, IP kamery, televizory a další zařízení IoT) a jednotlivce nebo skupinu vydávající příkazy z infrastruktury velení a řízení. Pokud jsou oba prvky koordinovány, může útočník spustit masivní kampaně, které je obtížné zastavit.
Tyto sítě nejsou statické: malware lze aktualizovat a měnit své chování v reálném čase, což umožňuje operátorům rychle přidávat funkce, obcházet obranu nebo přesměrovávat botnet na nové cíle.
Jak funguje botnet: od náboru po aktivaci
„Život“ botnetu lze obvykle shrnout do tří hlavních fází: expozice/příprava, infekce a aktivace . Vše začíná, když útočník identifikuje technickou nebo lidskou zranitelnost, skrze kterou může malware zavést.
Ve fázi expozice jsou zneužívány bezpečnostní zranitelnosti webových stránek a aplikací nebo je k oklamání uživatelů používáno sociální inženýrství. Běžné jsou phishingové e-maily, škodlivé stahování maskované jako legitimní software a napadené weby spouštějící neviditelné stahování.
Během infekce uživatel spustí soubor s trojským koněm, navštíví napadenou webovou stránku nebo je jeho zařízení IoT odhaleno kvůli výchozím přihlašovacím údajům nebo neopravenému firmwaru. Malware se instaluje tiše, stává se perzistentním a vytváří kanál pro příkazy a řízení.
Dochází k aktivaci: všichni boti se zorganizují a připojí k velitelskému a řídicímu (C&C) kanálu , aby přijímali rozkazy. Od tohoto okamžiku může síť mimo jiné rozesílat spam, spouštět DDoS útoky, distribuovat další malware, krást data nebo těžit kryptoměny.
Architektury velení a řízení: centralizované vs. P2P
Ovládání botnetů může být centralizované (C&C server nebo shluk serverů vydává příkazy) nebo decentralizované (P2P) , kde boti sami komunikují mezi sebou a šíří příkazy.
V centralizovaných modelech se někdy používají proxy servery nebo subkontroléry k utajení botmastera, ale ty zůstávají kritickými body, které, pokud jsou identifikovány a odstraněny, mohou rozložit síť. Mnoho starších botnetů používalo IRC kvůli jeho jednoduchosti a nízké spotřebě šířky pásma.
P2P botnety distribuují řídicí funkce po síti, čímž zakrývají identitu operátora a zvyšují odolnost komunikace. Útočníkovi stačí kompromitovat pouze podmnožinu botů, aby mohl šířit nové příkazy ke zbytku.
Která zařízení mohou být součástí botnetu?
Lze využít téměř jakékoli zařízení s možností připojení: stolní a notebookové počítače ( Windows , macOS, Linux ), chytré telefony a tablety, domácí a firemní routery, webové servery, IP kamery, chytré reproduktory, televizory, termostaty a další zařízení IoT.
Vzestup internetu věcí znásobil oblast útoku: levné produkty s nízkým standardním zabezpečením , tovární hesla, která se nemění, a nedostatek automatických aktualizací dělají z mnoha zařízení internetu věcí „snadnou kořist“.
Pokud dojde k výpadku jednoho zařízení ve vaší domácí nebo firemní síti, může to ohrozit zbytek sítě a také zhoršit připojení kvůli škodlivému provozu na pozadí.
Co dokáže botnet: motivy a nejčastější útoky
Botnety jsou obvykle poháněny ziskem nebo sabotáží. Mezi běžné způsoby použití patří :
- Útoky DDoS: zahltit služby a webové stránky lavinami provozu, dokud se nestanou nepřístupnými.
- Spam a phishingHromadné rozesílání podvodných e-mailů a zpráv za účelem šíření malwaru nebo krádeže přihlašovacích údajů.
- krádež dat: únik osobních, bankovních nebo firemních informací.
- Reklamní podvody: automatizované návštěvy a kliknutí za účelem nafukování příjmů z reklamy.
- Criptojackingtěžba kryptoměn pomocí CPU/GPU jiných lidí.
- Prodej nebo pronájem přístupu: „botnety jako služba“ pro další zločince.
- Hrubá síla a falšování přihlašovacích údajů: automatizované útoky na účty se slabými nebo recyklovanými hesly.
Finanční botnety se snaží přímo krást finanční prostředky nebo údaje o kartách , zatímco jiné se používají k cíleným narušením cenného obchodního prostředí (výzkum a vývoj, duševní vlastnictví, zákaznické báze).
Příklad z reálného života: Využití Mirai a IoT
Mirai demonstroval potenciál kompromitovaného IoT: prohledával internet a hledal špatně nakonfigurovaná linuxová zařízení (routery, IP kamery) a naverboval je k provádění kolosálních DDoS útoků. Mezi jeho oběťmi byli klíčoví poskytovatelé DNS a velké podniky s provozními špičkami až 1 Tb/s.
Přestože byli jeho autoři zatčeni, kód sloužil jako základ pro varianty jako Satori, Masuta nebo Okiru, které nadále zneužívají chyby a výchozí přihlašovací údaje v zařízeních IoT.
Jak infikují: hlavní vstupní vektory
Útočníci používají tři klíčové metody: trojské koně v přílohách nebo souborech ke stažení , neopravené zranitelnosti a nezabezpečené konfigurace (zejména v IoT a routerech).
V prvním případě uživatel otevře škodlivý dokument ( PDF , DOCX, obrázek napadený trojským koněm) nebo nainstaluje software z pochybného zdroje. Ve druhém případě exploit využívá zranitelnosti systému nebo prohlížeče ke spuštění kódu bez zásahu uživatele.
Ve slabých konfiguracích jsou běžná výchozí hesla nebo odhalené služby , což umožňuje snadný vzdálený přístup. Jakmile se malware dostane dovnitř, vytvoří trvalou síť a připojí se k velitelskému a řídicímu serveru.
Znamení, že vaše zařízení by mohlo být součástí botnetu
Botnet se snaží zůstat skrytý, ale zanechává stopy . Věnujte pozornost těmto vodítkům:
- Pomalejší prohlížení webu nebo internet než obvykle bez zjevné příčiny.
- Boot nebo věčné odstávky, s procesy, jejichž dokončení trvá dlouho.
- Zhoršený výkon obecně aplikace které jsou zablokované nebo trhané.
- Abnormální spotřeba procesoru, paměti nebo baterie, a to i v klidu.
- Neznámé programy a rozšíření které si nepamatujete na instalaci.
- Vyskakovací okna, spam a adware náhle v celém systému.
- Vaše kontakty dostávají e-maily nebo zprávy které jsi neposlal/a.
V korporátním prostředí patří mezi další indikátory špičky v provozu mimo pracovní dobu , připojení k neobvyklým IP adresám, podivné pokusy o přihlášení nebo opakovaná bezpečnostní upozornění.
Jak detekovat a ověřit: OSI/INCIBE AntiBotnet a další pomůcky
Ve Španělsku nabízí Úřad pro bezpečnost uživatelů internetu (OSI) organizace INCIBE bezplatnou službu AntiBotnet, která kontroluje, zda vaše připojení souvisí s botnety.
Existují dvě možnosti: kontrola notifikačních kódů (pokud váš operátor spolupracuje a pošle vám notifikaci s kódem, zadáte ho na webových stránkách a zobrazí se vám podrobnosti) a online kontrola , která okamžitě ověří, zda se vaše veřejná IP adresa jeví jako propojená se známými botnety.
Kromě toho si můžete pro Chrome a Firefox nainstalovat rozšíření OSI AntiBotnet , která pravidelně kontrolují, zda je vaše IP adresa uvedena v protokolech hrozeb, a upozorní vás ikonou a oznámením.
Pokud používáte systém Android , aplikace Conan Mobile vám pomůže identifikovat škodlivé aplikace a zkontrolovat nastavení zabezpečení, čímž vám poskytne podporu, pokud máte podezření, že váš mobilní telefon je zapojen do nežádoucích aktivit.
Nebezpečné programy: typy malwaru, na které si dát pozor
Ekosystém botnetů pohání několik rodin malwaru. Pro lepší pochopení jejich dopadu je nezbytné rozlišovat mezi nimi :
- virusNahrazují nebo infikují spustitelné soubory, aby se šířily a způsobily poškození nebo přetížení.
- Trojské koněmaskují se jako legitimní software a otevřené zadní dveře pro dálkové ovládání.
- ČerviReplikují se po síti a využívají bezpečnostních chyb k dosažení většího počtu počítačů.
- RansomwareŠifruje lokální a sdílená data a požaduje platbu za dešifrovací klíč.
- Adware a spywarezobrazovat nežádoucí reklamu a špehují aktivitu od uživatele za účelem krádeže dat.
Botnet může kombinovat několik částí: trojského koně pro vstup, modul pro C&C , další pro spam nebo DDoS a komponenty pro únik k deaktivaci antiviru.
Opatření k ochraně: návyky a technologie, které skutečně fungují
Snížení rizika vyžaduje kombinaci osvědčených postupů a nástrojů . Zde jsou klíčová doporučení:
- Silná a jedinečná hesla na všech zařízeních a službách; změnit výchozí nastavení, zejména v oblasti internetu věcí.
- Vyhněte se IoT se špatným zabezpečením; upřednostňuje výrobce, kteří aktualizují a nabízejí možnosti posílení.
- Aktualizace systému, aplikací a firmwaru pravidelně; záplaty zavírají dveře zneužití.
- Dávejte si pozor na přílohy a odkazy nevyžádané; před otevřením čehokoli zkontrolujte odesílatele a URL adresy.
- Nainstalujte si dobrý antivir/antimalware na všech zařízeních (PC i mobil) a aktivujte ochranu webu a e-mailu.
- Povolení a konfigurace firewallu (systém nebo síť) a omezuje vystavené služby.
- Sledujte svou síťInventář zařízení, upozornění na anomální provoz a protokoly připojení.
- Sdílení segmentů a limitů: Zabraňuje tomu, aby všechny počítače byly ve stejné VLAN, pokud to není nutné.
Pro větší zabezpečení při prohlížení webu může spolehlivá VPN pomoci se soukromím, i když nenahrazuje výše uvedená opatření ani neodstraňuje infekce.
Kroky při podezření na infekci: jednejte bez ztráty času
Když zjistíte známky shodující se s botnetem, rychlost hraje klíčovou roli. Postupujte podle tohoto základního plánu :
- Izolujte podezřelé zařízení od sítě (odpojení Ethernetu/Wi-Fi), abyste zastavili šíření.
- Skenování pomocí antimalwarových řešení aktualizováno; použití specifické nástroje pro rootkity pokud je to relevantní.
- Obnovení záloh ověřte nebo systém znovu nainstalujte z čistého obrazu, pokud infekce přetrvává.
- Aktualizovat vše po vyčištění (OS, aplikace, firmware) a změně hesel k účtům a zařízením.
- přezkoumání protokoly a provoz identifikovat vstupní vektor a zavřít dveře.
V obchodním prostředí zvažte specializovanou profesionální podporu , pokud incident ovlivňuje více klíčových týmů nebo služeb.
Konkrétní doporučení pro firmy
Rozsah a důležitost podnikových sítí vyžadují další kontrolní mechanismy. Tyto postupy jsou nezbytné :
- IDS/IPS a EDR detekovat a reagovat na anomální chování na koncových bodech a v sítích.
- Analýza provozu s nástroji Wireshark/Scapy a NetFlow; základní nastavení mimo špičku.
- Automatizujte skenování a dezinfekce, stejně jako aplikace záplat (OS a aplikace).
- KaleníOdstraňte nepotřebný software, vynuťte zásady portů/služeb a použijte firewally perimetru a hostitele.
- Průběžné školení personálu proti phishingu a bezpečné používání e-mailových/kolaborativních platforem.
Nezapomeňte pravidelně vyhodnocovat svou odolnost vůči botnetům: penetrační testy, konfigurační audity a cvičení pomáhají měřit a zlepšovat vaši odolnost vůči botnetům a souvisejícímu malwaru.
Praktická kontrola: Je vaše veřejná IP adresa uvedena v botnetu?
Pokud máte podezření na neobvyklou aktivitu, použijte službu OSI/INCIBE AntiBotnet ve vaší domácí nebo firemní síti. Online kontrola vám sdělí, zda je vaše veřejná IP adresa spojena se známými hrozbami.
Pokud se váš poskytovatel služeb účastní, můžete obdržet kód oznámení : zadejte jej na webových stránkách služby a zobrazte podrobnosti a pokyny k zmírnění dopadů. Pro pravidelné monitorování použijte rozšíření prohlížeče AntiBotnet.
Nezapomeňte, že pozitivní IP adresa ne vždy identifikuje přesné zařízení: abyste zdroj lokalizovali, budete muset zkontrolovat všechna zařízení připojená k dané síti (počítače, mobilní telefony, tablety, IoT).
Je zřejmé, že pochopení fungování botnetů, naučení se rozpoznávat jejich signály a uplatňování preventivních a rychlých reakčních opatření vás staví o několik kroků před útočníky; se solidními návyky, vhodnými nástroji a veřejnými podpůrnými službami, jako jsou ty od OSI/INCIBE, můžete zabránit tomu, aby se vaše síť dostala do služeb třetí strany, a v zárodku zastavit jakýkoli pokus o digitální únos.

Vášnivý spisovatel o světě bytů a technologií obecně. Rád sdílím své znalosti prostřednictvím psaní, a to je to, co budu dělat v tomto blogu, ukážu vám všechny nejzajímavější věci o gadgetech, softwaru, hardwaru, technologických trendech a dalších. Mým cílem je pomoci vám orientovat se v digitálním světě jednoduchým a zábavným způsobem.