- Keycloak je poskytovatel identit s otevřeným zdrojovým kódem, který centralizuje ověřování, autorizaci a jednotné přihlašování (SSO) pro více aplikací pomocí OAuth 2.0, OpenID Connect a SAML.
- Jeho model sfér, uživatelů, skupin a rolí umožňuje flexibilní správu identit a oprávnění, včetně federace s externími adresáři, jako je LDAP, Active Directory nebo Azure AD.
- Lze jej nasadit na Docker, Kubernetes nebo počítače. Linux s PostgreSQL a škálovat ve vysoké dostupnosti za reverzními proxy a vyvažovači zátěže, jako jsou Nginx a Keepalived.
- Tokeny JWT vydané službou Keycloak lze přizpůsobit pomocí mapovačů, což umožňuje vytvářet jemné bezpečnostní modely, které lze snadno integrovat do moderních API a aplikací.
Téměř každá moderní aplikace, kterou denně používáte (e-mail, sociální média, firemní intranet, zákaznické dashboardy atd.), má v zákulisí systém, který rozhoduje o tom, kdo jste a k čemu máte přístup. Když firmy začnou hromadit aplikace, služby a API, ruční správa uživatelů, hesel, oprávnění a relací se stává skutečnou bolestí hlavy.
Keycloak se k řešení tohoto problému hodí : je to platforma pro správu identit a přístupu, která centralizuje ověřování, autorizaci a jednotné přihlašování (SSO) pro více aplikací. Místo toho, aby každá aplikace implementovala svůj vlastní systém přihlašování, role a obnovu hesla, Keycloak se o vše postará a aplikace se na něj jednoduše spoléhají pomocí standardů, jako jsou OAuth 2.0, OpenID Connect nebo SAML 2.0.
Co je Keycloak a jakou roli hraje v zabezpečení IAM?
Keycloak je open-source Identity Provider (IdP) napsaný v Javě a spravovaný společností Red Hat (dříve JBoss). Licencovaný pod Apache 2.0, takže jej lze volně používat a přizpůsobovat i v komerčním prostředí. Existuje placená verze pro podniky s názvem Red Hat Single Sign-On, ale základní funkce jsou stejné.
Tento identitní server poskytuje SSO, federaci a multi-tenancy : umožňuje uživateli se jednou přihlásit a přistupovat k více aplikacím, těmto aplikacím delegovat ověřování na Keycloak a centrálně spravovat uživatele, skupiny, atributy a oprávnění, aniž by bylo nutné v každém projektu znovu implementovat kolečko.
Keycloak se odlišuje od ostatních řešení IAM (bezplatných, open source nebo proprietárních) svou vyspělostí, mírou přijetí a kompatibilitou se standardními protokoly. Přesto bude správné řešení pro každou organizaci záviset na jejích potřebách (komerční podpora, SLA, specifické funkce, nasazení on-premise versus SaaS atd.).
Jednou ze silných stránek Keycloaku je, že kombinuje několik komponent: autentizaci založenou na OAuth 2.0 a OpenID Connect, podporu SAML 2.0, přihlašování přes sociální sítě ( Google , Facebook , GitHub atd.), integraci s LDAP a Active Directory, správu přes webovou konzoli, CLI a REST API a také flexibilní model uživatelů, skupin a rolí, které se odrážejí v tokenech vydávaných pro aplikace.
Požadované základy: OAuth 2.0, OpenID Connect a JWT
Abyste plně pochopili, co Keycloak dělá, je užitečné pochopit tři klíčové koncepty : OAuth 2.0, OpenID Connect (OIDC) a JSON Web Tokens (JWT). Nemusíte být expert, ale pochopení obecných principů je nezbytné, protože se kolem nich vše točí.
OAuth 2.0 jako autorizační framework
OAuth 2.0 je standardní framework pro autorizaci API používaný giganty jako Google, Facebook, Microsoft, GitHub a LinkedIn. Jeho hlavní funkcí je umožnit aplikaci (klientovi) přístup k prostředkům uživatele v jiné aplikaci nebo API s explicitním povolením od uživatele, bez neustálého sdílení přihlašovacích údajů.
Místo odesílání uživatelského jména a hesla s každým požadavkem zavádí OAuth 2.0 koncept přístupového tokenu: krátkodobý přístupový token odeslaný pomocí HTTP volání do API, který je následně tímto API ověřen. IdP (například Keycloak) vydává tento token po ověření identity a souhlasu uživatele.
Standard definuje několik autorizačních toků (typů udělení) , aby se proces přizpůsobil typu klienta: zabezpečené backendové aplikace, SPA založené na prohlížeči, mobilní aplikace , omezená zařízení, komunikace mezi počítači atd. Každý tok specifikuje, co se v každém kroku vyměňuje (autorizační kódy, tokeny, přihlašovací údaje atd.).
Čtyři základní role OAuth 2.0 jsou:
- Vlastník zdrojeobvykle uživatel, jehož data chcete zobrazit nebo upravit.
- Klientaplikace (webová, mobilní, IoT, backend…), který chce jednat jménem uživatele.
- zdrojový server: API, které zpřístupňuje data a ověřuje přístupové tokeny.
- Autorizační server: IdP (Keycloak), který ověřuje uživatele a vydává tokeny.
OAuth 2.0 dále zavádí koncept oborů (scopes ), které definují rozsah oprávnění, která uživatel aplikaci uděluje: čtení e-mailů, publikování na sociální síti, přístup k základnímu profilu atd. Vydaný token kóduje, která oprávnění byla klientovi skutečně udělena.
OpenID Connect: vrstva identity nad OAuth 2.0
OpenID Connect (OIDC) přidává do OAuth 2.0 identitu . Zatímco OAuth se zabývá autorizací (co aplikace dokáže), OIDC se zaměřuje na standardizovanou identifikaci ověřeného uživatele a způsobu získání jeho základních údajů.
OIDC definuje dobře známé koncové body a metadata, například dokument o objevu zveřejněný na trase /.well-known/openid-configuration kde poskytovatel specifikuje autorizační adresy URL, token, veřejné klíče, informace o uživateli atd. To umožňuje téměř automatickou konfiguraci aplikací.
Také poskytuje koncový bod UserInfo , který se používá k načtení informací o ověřeném uživateli (jméno, e-mail atd.) pomocí platného přístupového tokenu. V integracích založených na Keycloaku je velmi běžné číst tato data po přihlášení za účelem naplnění uživatelských profilů v aplikaci.
Access_token a webové tokeny JSON (JWT)
V mnoha moderních implementacích je přístupovým tokenem JWT (JSON Web Token). Jedná se o standard (RFC 7519) pro reprezentaci deklarací identity jako digitálně podepsaného JSON, ve třech částech oddělených tečkami: záhlaví, datová část a podpis, vše kódované v URL kódu Base64.
Záhlaví obsahuje technické informace o tokenu. (algoritmus podpisu, typ tokenu a často identifikátor použitého klíče, kidDatová část obsahuje deklarace identity, jako například:
- expdatum expirace.
- iat: čas vysílání.
- iss: vydavatel, obvykle URL IdP.
- náhradník: jedinečný identifikátor uživatele.
- aud: publikum, kterému je token určen.
- jti: jedinečný identifikátor tokenu.
Podpis se generuje pomocí soukromého nebo tajného klíče.Jakákoli úprava tokenu proto naruší podpis a je detekována během validace. API získává veřejný klíč od IdP díky vlastnosti jwks_uri z dokumentu o objevování, který odkazuje na soubor JSON obsahující seznam veřejných klíčů a jejich kid.
Keycloak také umožňuje přizpůsobení vydaných tokenů : lze přidat další deklarace identity na základě atributů uživatelů, skupin, rolí nebo dokonce pevných hodnot. To se provádí pomocí mapperů konfigurovaných pro každého klienta nebo pro každý rozsah klienta, což zajišťuje, že API dostávají přesně ty informace, které potřebují.
Architektura Keycloak: Sféry, uživatelé, skupiny a role
Keycloak organizuje svou konfiguraci do sfér (realmů) , které jsou v rámci jedné instalace něco jako „virtuální identitní servery“. Jiní dodavatelé něco podobného nazývají tenant nebo adresář. Každá sféra má své vlastní nezávislé uživatele, skupiny, klienty, zásady a nastavení.
Ve výchozím nastavení existuje speciální realm s názvem master , který by měl být vyhrazen pro globální administrativní úkoly, jako je vytváření a správa dalších realmů. Administrátorský uživatel může spravovat více realmů ze stejné konzole, aniž by se musel pro každý z nich přihlašovat s jiným účtem.
V rámci realmu můžete definovat lokální uživatele , přiřadit jim vlastní atributy, seskupit je a propojit je s rolemi. Model je navržen tak, aby se relevantní informace odrážely v tokenech spotřebovaných aplikací (role, skupiny, profilová data, bezpečnostní příznaky atd.).
Skupiny umožňují hierarchicky organizovat uživatele : skupina může mít podskupiny (podřízené položky) a uživatel dědí atributy a role všech skupin, do kterých patří, včetně svých rodičů. To umožňuje vysoce flexibilní modely autorizace, aniž by bylo nutné opakovat konfigurace pro každého uživatele.
Pokud jde o role, existují dvě hlavní úrovně :
- Role v sférách: globální proměnné v rámci realmu, často používané pro oprávnění napříč vlastnostmi.
- Role klientů: specifické pro konkrétní aplikaci, což umožňuje jemnou granularitu pro každou službu.
Keycloak podporuje složené role , což znamená role, které zahrnují další role. To pomáhá seskupovat oprávnění a přiřazovat je uživatelům nebo skupinám najednou, i když je nejlepší to nepoužívat nadměrně, aby se předešlo komplikacím správy nebo ovlivnění výkonu.
Instalace Keycloaku ve vývojářském režimu: Docker, Kubernetes a VM
Pro nastavení laboratorního prostředí s Keycloakem existuje několik jednoduchých možností: Docker kontejner, nasazení v Kubernetes (například s Minikube) nebo klasická instalace na virtuální stroj s Linuxem a OpenJDK.
Keycloak v Dockeru
Nejrychlejší způsob, jak spustit Keycloak pro testování Zahrnuje spuštění kontejneru s oficiálním obrazem, zpřístupnění portu 8080 a předání uživatelského jména a hesla správce prostřednictvím proměnných prostředí a spuštění do režimu start-dev (bez HTTPS a s integrovanou databází H2):
S jediným příkazem Dockeru funkční server je získán v http://localhost:8080, dost na to, aby se dalo experimentovat s administrátorskou konzolí, vytvářet realmy, uživatele, klienty a testovat základní integrace.
Keycloak v Kubernetes s Minikube
Pokud již pracujete s Kubernetes, můžete Keycloak snadno nasadit pomocí ukázkových manifestů z oficiálního repozitáře. Vytvoříte nasazení a službu a poté otevřete tunel s Minikube pro přístup ke službě z vašeho počítače, obvykle opět na portu 8080.
Tento přístup je ideální pro simulaci prostředí blíže produkčnímu (s pody, službami, externí konfigurací atd.) a pro experimentování s řízeným nasazením, škálováním a upgrady Keycloaku na clusterech K8s.
Keycloak na Ubuntu s OpenJDK a PostgreSQL (pokročilý vývojářský režim)
Další možností je nastavit Keycloak na virtuálním počítači s Ubuntu pomocí OpenJDK a lokální databáze PostgreSQL s certifikátem podepsaným držitelem a vlastním názvem hostitele. I když se stále jedná o testovací scénář, je to blíže produkční topologii.
Typické kroky zahrnují :
- Aktualizujte operační systém a nainstalujte Javu (například OpenJDK 11 nebo vyšší).
- Nainstalujte PostgreSQL (ideálně na samostatný server, i když v laboratoři to může být na stejném počítači).
- Vytvořte pro Keycloak konkrétního uživatele a databázi a udělte mu příslušná oprávnění.
- Vytvořte systémového uživatele bez oprávnění (např.
keycloak) pro spuštění služby. - Stáhněte si oficiální distribuci Keycloak a rozbalte ji do
/opt/keycloaka upravit oprávnění. - Vygenerujte certifikát X.509 s vlastním podpisem pomocí OpenSSL a zapni to
keycloak.confspolu s parametry připojení PostgreSQL ahostnamežádoucí. - Definujte jednotku systemd Chcete-li spustit Keycloak ve vývojářském režimu při spuštění systému, nastavte přihlašovací údaje správce pomocí proměnných prostředí.
Jakmile je služba spuštěna , je k ní obvykle přístup přes HTTPS na portu 8443 s použitím nakonfigurovaného názvu hostitele. Pokud se používá certifikát s vlastním podpisem, bude nutné jej v prohlížeči označit jako důvěryhodný (importem certifikační autority nebo samotného certifikátu do úložiště důvěryhodných certifikátů počítače).
Pokročilá nasazení: vysoká dostupnost, PostgreSQL a reverzní proxy
Když se přesuneme z laboratoře do produkčního prostředí , obraz se změní: musíme myslet na vysokou dostupnost, robustní perzistenci dat, platné certifikáty a často i na reverzní proxy, která centralizuje přístup HTTPS a vyvažování zátěže.
Poměrně běžným vzorem je nasazení více uzlů Keycloak za load balancer (například Nginx) a použití databáze PostgreSQL v režimu vysoké dostupnosti jako perzistenčního backendu. Cílem je eliminovat jednotlivé body selhání jak pro aplikační, tak pro datovou vrstvu.
V tomto typu architektury se obvykle dodržují kroky, jako například následující :
- Připravte aktualizované Linuxové servery (Debian/Ubuntu) a nainstalujte závislosti:
unzip,wget,openjdk,openssl, Etc. - Vytvořit uživatele systému
keycloaks domovem v/opt/keycloaka bez privilegovaných interaktivních přihlašovacích oprávnění. - Stáhněte si požadovanou verzi Keycloaku, rozbalte ji a přiřaďte vlastnictví určenému uživateli.
- Vytvořte specifickou databázi v PostgreSQL s příslušným uživatelem a oprávněními, a také upravte vlastníka schématu a výchozí oprávnění k tabulkám.
- Vygenerujte certifikáty s vlastním podpisem (nebo použijte certifikáty od interní certifikační autority) pro uzly Keycloak a nakonfigurujte HTTPS na aplikačním serveru.
- Upravit
keycloak.confPro připojení k VIP serveru PostgreSQL definujte porty HTTP/HTTPS, certifikáty, parametry proxy, název hostitele, zásobník clusteru (např. UDP) a úrovně protokolování. - Definujte službu
systemdjednoduché bota Klíčenka skc.sh startokc.sh start --optimizedspráva automatických restartů v případě selhání.
Na vrstvě publikování a vyvažování zátěže je Nginx obvykle nasazen jako reverzní proxy HTTPS s vlastním certifikátem TLS a konfigurací pro upstream, která ukazuje na uzly Keycloak na jejich backendových portech (obvykle 8080, pokud je TLS v Nginxu ukončeno).
Aby se eliminovaly jednotlivé body selhání v load balanceru , je běžné konfigurovat dva uzly Nginx ve vysoké dostupnosti pomocí Keepalived. Tento nástroj spravuje plovoucí virtuální IP adresu (VIP), která je na jednom ze serverů inzerována jako hlavní a v případě selhání se přepne na záložní uzel, čímž se zachovává kontinuita služby.
Nastavení registrace sféry, uživatelů a aplikací (klientů)
Jakmile máme Keycloak spuštěný, dalším logickým krokem je vytvoření realmu pro naše uživatele a aplikace a odtud definování uživatelů, skupin, rolí a klientů (aplikací, které budou delegovat ověřování na Keycloak).
V administrátorské konzoli vytvoříte novou doménu pouhým zadáním jejího názvu. Od tohoto okamžiku budete mít izolovaný prostor s vlastním nastavením. Mezi prvními nastaveními jsou obvykle užitečná následující:
- Nakonfigurujte SMTP pro odesílání e-mailů (ověření e-mailu, obnovení hesla, oznámení).
- Povolit, pokud je to žádoucí Deklarativní uživatelský profil, což umožňuje deklarativně definovat, jaké atributy bude mít uživatel, jaké ověření se použijí a zda je uživatel může upravovat.
- Úprava parametrů přihlášení: povolení nebo zakázání samoregistrace, zapamatování relace mezi restarty prohlížeče, povolení obnovení hesla atd.
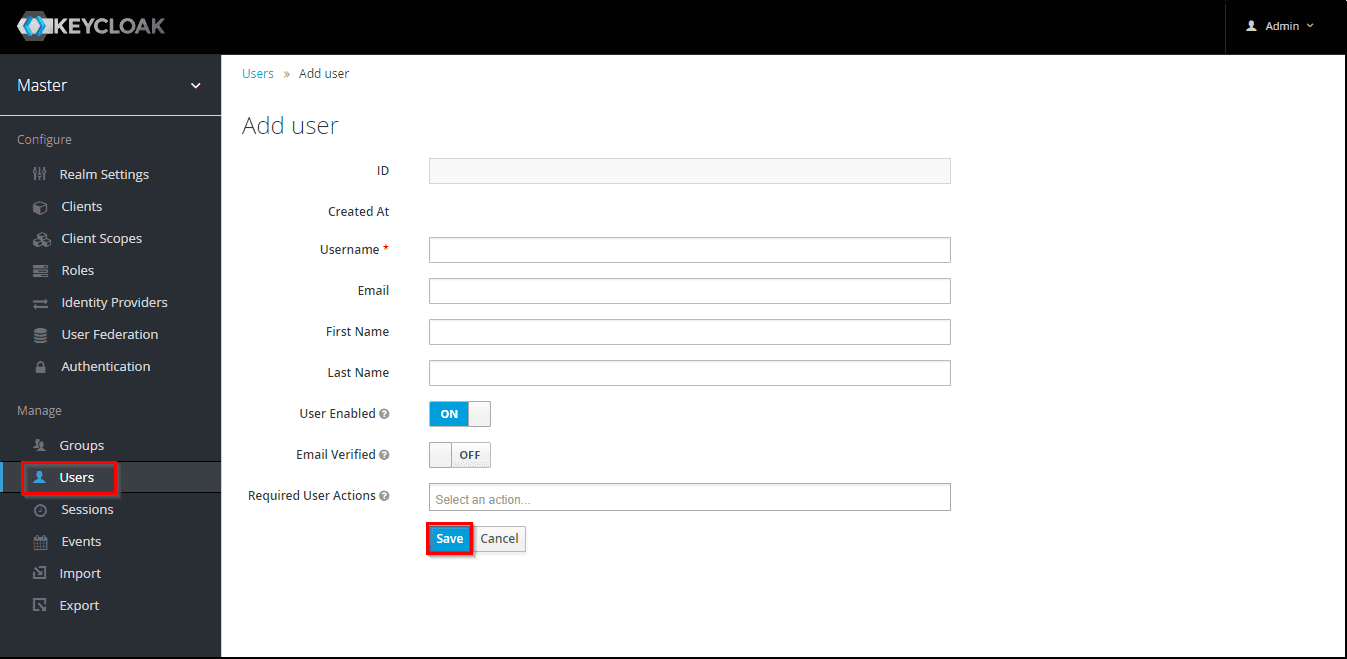
Vytvoření uživatele v realmu je stejně jednoduché jako vyplnění formuláře s uživatelským jménem, e-mailovou adresou, křestním jménem a příjmením. Poté na kartě přihlašovací údaje nastavíte jeho heslo (dočasné nebo trvalé). Odtud mu můžete přiřadit skupiny, role a další atributy.
Keycloak nabízí koncovým uživatelům specializovanou konzoli účtu , kde si mohou prohlížet a upravovat data svého profilu, měnit heslo, kontrolovat aktivní relace a spravovat další faktory ověřování. Je to velmi pohodlný způsob, jak delegovat část základní správy účtu na uživatele.
Zosobnění je další zajímavá funkce : správce s oprávněním se může z konzole „vydávat“ za uživatele, aby reprodukoval problémy, ověřoval oprávnění atd., aniž by potřeboval heslo uživatele.
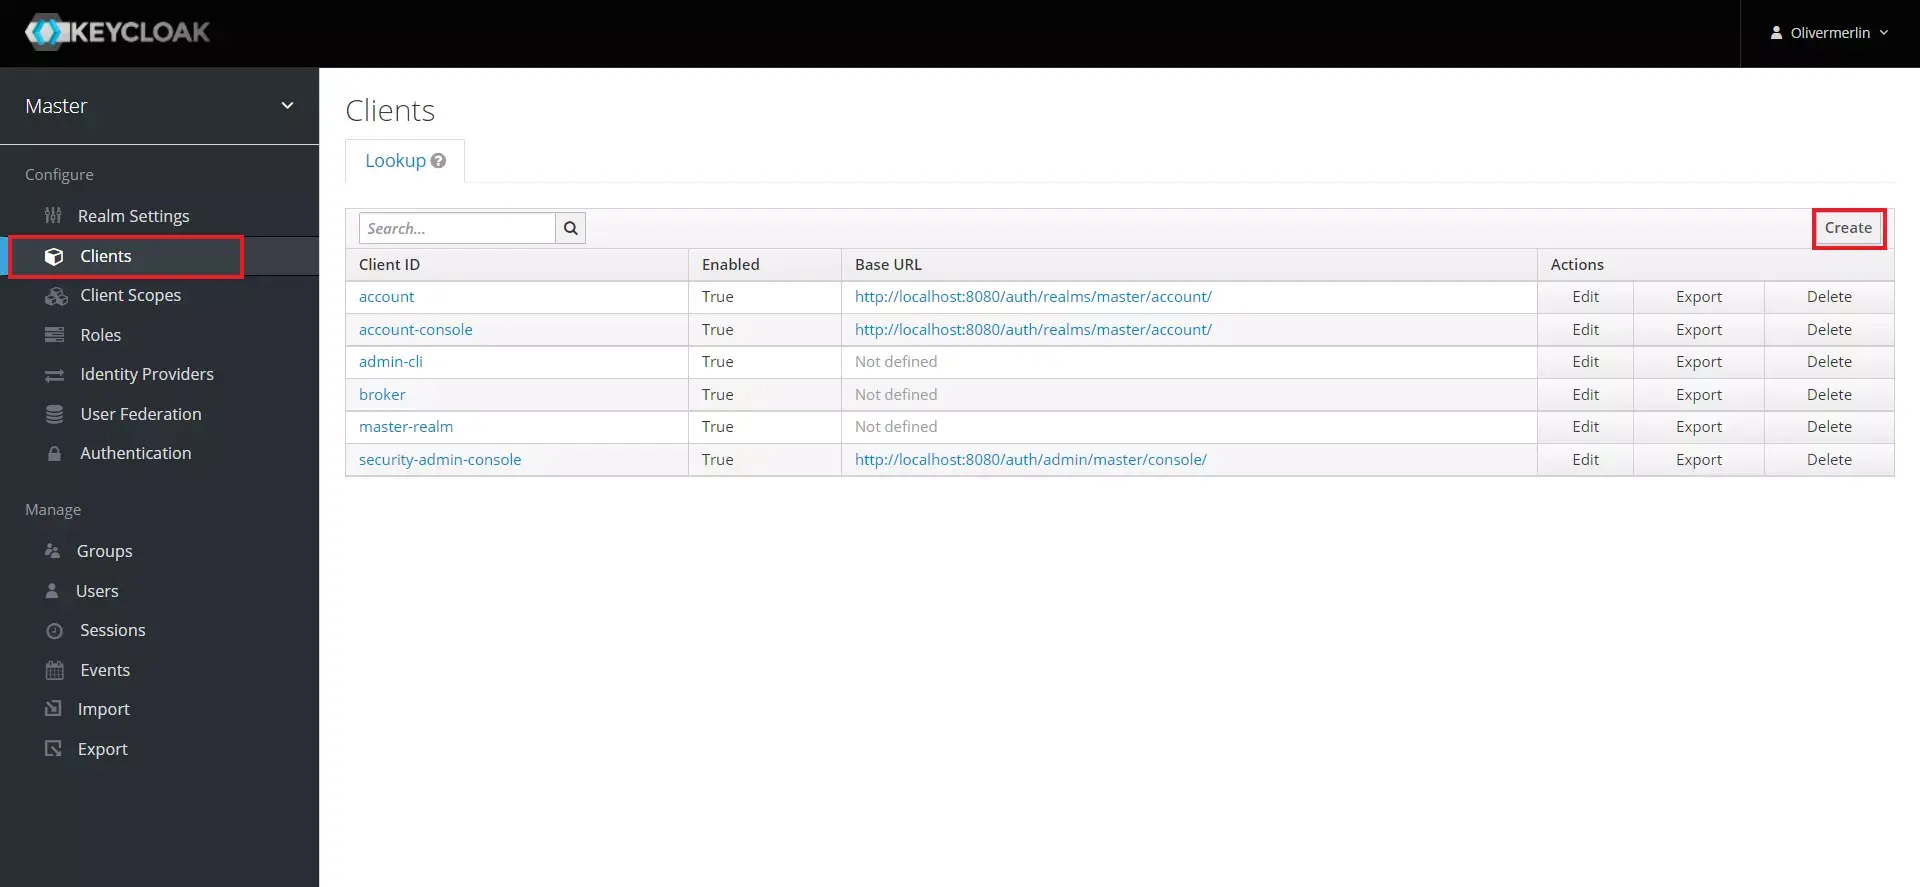
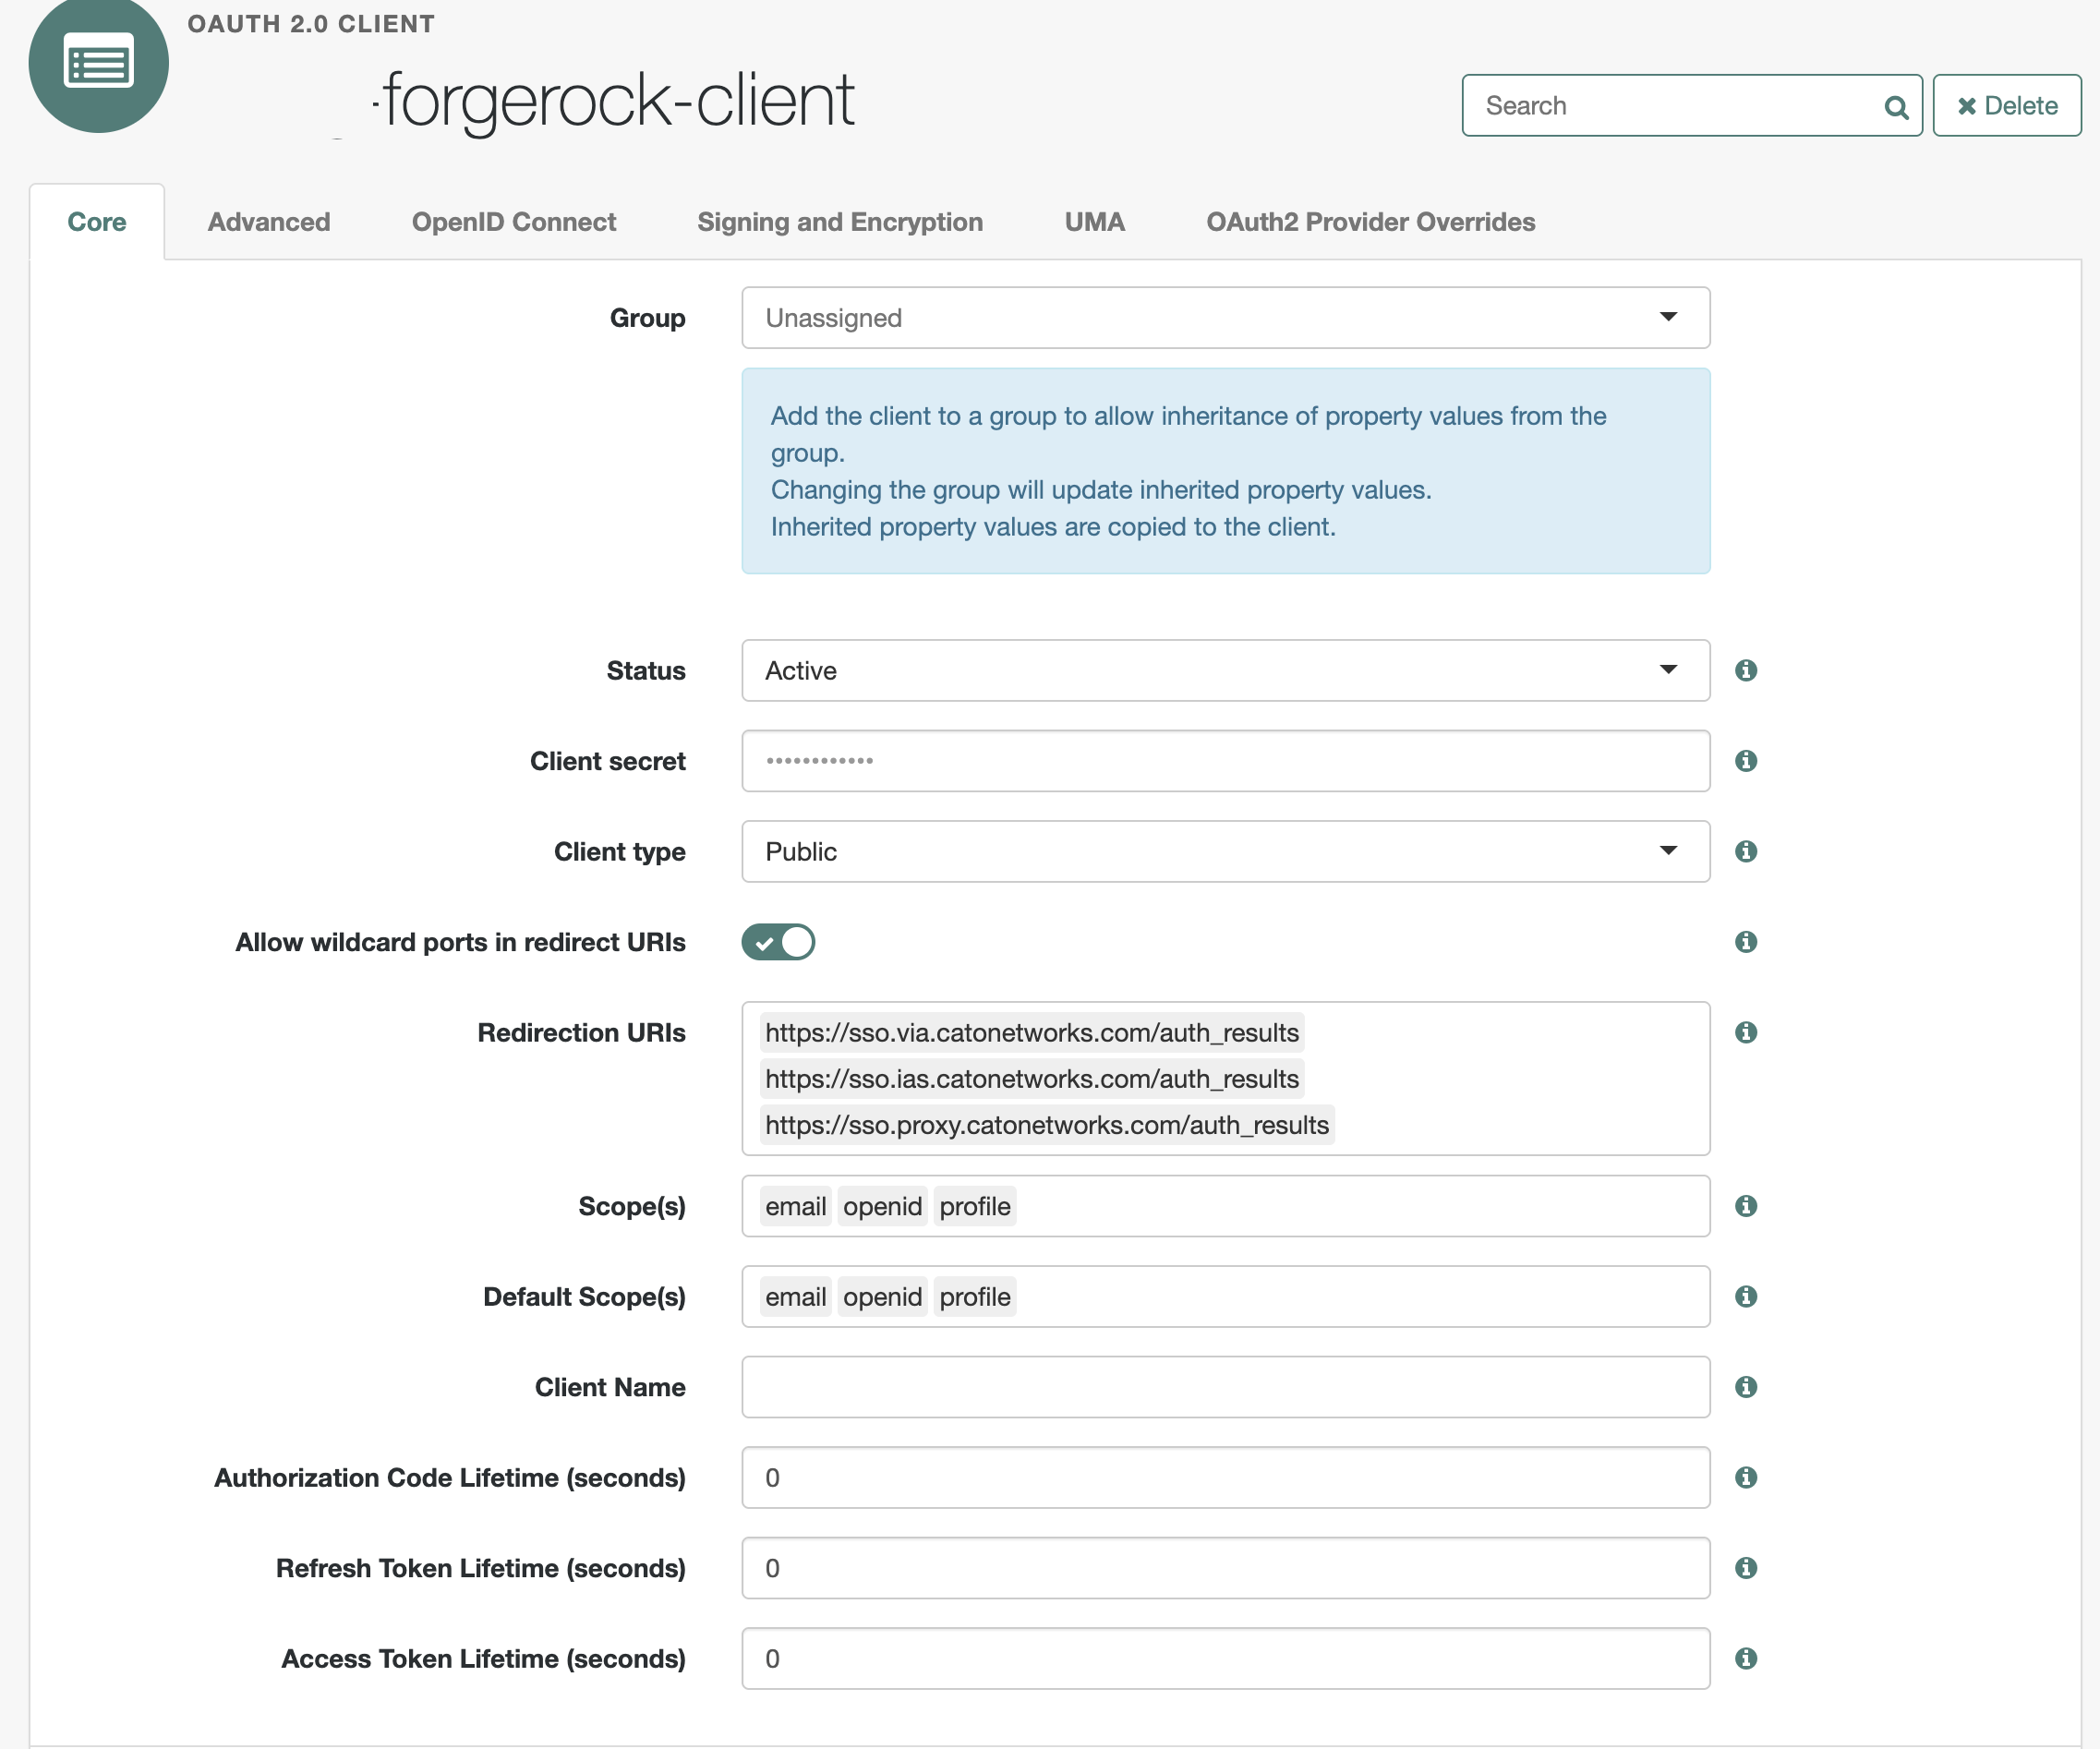
Aby aplikace mohla používat Keycloak jako IdP , musí být registrována jako klient. V sekci Klienti se vytvoří nové ID klienta, typ se zadá jako OpenID Connect (pokud se nepoužívá SAML) a vyberou se povolené toky OAuth 2.0: Standardní tok (autorizační kód), Přímé přístupové granty (heslo), Implicitní, Pověření klienta (servisní účty), Kód zařízení, CIBA atd.
Konfigurace klienta také určuje, zda je vyžadováno ověřování klienta (tajný kód klienta nebo certifikáty), které URI pro přesměrování jsou platné a které webové zdroje jsou povoleny (velmi důležité v SPA kvůli zásadám CORS). Odtud může aplikace použít oficiální knihovny nebo knihovny třetích stran k delegování ověřování na Keycloak prostřednictvím OIDC.
Integrace s externími adresáři a dalšími poskytovateli identit
Keycloak může fungovat jako lokální zdroj identity (uživatelé, skupiny a role definované v rámci vlastní databáze) nebo může fungovat jako zprostředkovatel identity pro jednoho či více externích poskytovatelů.
Velmi běžnou integrací je Azure Active Directory : Azure AD ukládá firemní uživatele a skupiny a Keycloak se připojuje jako klient OIDC, aby stahoval identity a skupiny a mapoval je na lokální uživatele a role. Tím se zabrání duplicitě identit a administrativních úkolů napříč více lokalitami.
Obecně řečeno, chcete-li používat Azure AD jako externího poskytovatele identity (IdP), postupujte takto:
- Zaregistrujte aplikaci ve službě Azure AD, získejte její ID klienta a vytvořte tajný klíč klienta.
- Nakonfigurujte v Azure AD přesměrování URI na Keycloak (koncový bod zprostředkovatele OIDC v odpovídající sféře).
- Upravte deklarace identity, které budou vydány v tokenu v aplikaci Azure AD, například zahrnutím skupin uživatelů.
- V Keycloaku vytvořte poskytovatele identity OpenID Connect, který bude odkazovat na koncové body Azure (autorizace, token, odhlášení, uživatelské informace) a nakonfiguruje ID klienta, tajný klíč klienta a požadované parametry přihlášení.
Jakmile je mezi těmito dvěma navázána důvěra a uživatel se přihlásí prostřednictvím Azure AD, Keycloak ho lokálně vytvoří (nebo synchronizuje) a pomocí pokročilých mapovačů může namapovat skupiny Azure na role Keycloak. Například skupinu „Vývojáři“ v Azure lze převést na roli „Vývojáři“ v Keycloak, která bude následně implementována do integrovaných aplikací a služeb (například Jenkins).
Kromě Azure AD umožňuje Keycloak federovat identity s LDAP, klasickou službou Active Directory, dalšími poskytovateli OIDC IdP, poskytovateli sociálních sítí (Google, Facebook, GitHub atd.) a dalšími, což vám umožňuje kombinovat více zdrojů současně v rámci stejné domény.
Další zabezpečení: boti, CAPTCHA a osvědčené postupy
Přestože Keycloak výrazně posiluje zabezpečení v ověřování (MFA, zásady pro hesla, uzamčení účtů, řízení relací atd.), stránky pro přihlášení, registraci a obnovení hesla zůstávají jasným cílem botů a automatizovaných útoků.
Pro zmírnění těchto typů hrozeb se doporučuje kombinovat Keycloak s mechanismy proti botům, jako jsou řešení CAPTCHA kompatibilní s GDPR, která rozlišují mezi lidskou a automatizovanou návštěvností, aniž by to ohrozilo uživatelský zážitek. Tato řešení jsou obvykle integrována do přihlašovacích a registračních formulářů a přidávají tak další vrstvu ochrany proti útokům typu „stuffing“ (vyplňování přihlašovacích údajů), hromadnému vytváření účtů nebo zneužívání postupů pro obnovení hesla.
Kromě CAPTCHA patří mezi osvědčené postupy monitorování přístupových protokolů , nastavení upozornění na anomální nárůsty neúspěšných pokusů, pravidelná kontrola vydaných tokenů a jejich trvání, zajištění toho, aby byly vnějšímu prostředí přístupné pouze nezbytné koncové body, a udržování Keycloaku a jeho závislostí aktualizovaných nejnovějšími bezpečnostními záplatami.
Celý tento ekosystém funkcí (SSO, multi-tenancy, integrace s externími adresáři, konfigurovatelné tokeny, nasazení s vysokou dostupností a ochrana před boty) dělá z Keycloaku velmi výkonný nástroj pro centralizaci ověřování a autorizace moderních aplikací, který pomáhá firmám posílit jejich bezpečnostní pozici, aniž by obětovaly uživatelský zážitek nebo neustále obnovovaly správu identit.
Index
- 1 Co je Keycloak a jakou roli hraje v zabezpečení IAM?
- 2 Požadované základy: OAuth 2.0, OpenID Connect a JWT
- 3 Architektura Keycloak: Sféry, uživatelé, skupiny a role
- 4 Instalace Keycloaku ve vývojářském režimu: Docker, Kubernetes a VM
- 5 Pokročilá nasazení: vysoká dostupnost, PostgreSQL a reverzní proxy
- 6 Nastavení registrace sféry, uživatelů a aplikací (klientů)
- 7 Integrace s externími adresáři a dalšími poskytovateli identit
- 8 Další zabezpečení: boti, CAPTCHA a osvědčené postupy
