- Implementació del principi de mínim privilegi mitjançant lexecució de processos amb usuaris no arrel.
- Assegurament de la cadena de subministrament mitjançant l'escaneig d'imatges i l'ús de bases minimalistes.
- Configuració de la seguretat en temps d'execució i l'enduriment de l'orquestració a Kubernetes.
- Gestió avançada de permisos demmagatzematge i segmentació de xarxa per evitar el moviment lateral.
Avui dia, els contenidors han fet un salt increïble, permetent que el desplegament de programari sigui molt més àgil i eficient a gairebé qualsevol sector. Però és clar, no tot és color de rosa; aquest èxit els ha posat a l' ull dels ciberatacants , que no paren de buscar buits per colar-se. De fet, que la gran majoria de les imatges en producció arrosseguin vulnerabilitats crítiques és un avís seriós que no ens podem deixar portar per la comoditat i hem de prioritzar la seguretat.
Si vols que la teva aplicació no sigui un colador, és fonamental entendre que la seguretat no és un pegat que es posa al final, sinó que ha d'estar integrada a tot el cicle de vida . Des que dissenyes la imatge fins que el contenidor està corrent en un clúster de Kubernetes, cada pas és una oportunitat per tancar portes als malintencionats i garantir que el sistema sigui robust davant de qualsevol intent d'intrusió.

Els pilars de l'arquitectura que cal blindar
Perquè no se'ns escapi res, primer cal saber on són els punts febles. La imatge del contenidor és la base de tot; si la imatge està contaminada o és obsoleta, totes les instàncies que desplegaran seran vulnerables. Per això, fer servir imatges de fonts fiables i realitzar anàlisis constants és vital per no heretar problemes de tercers.
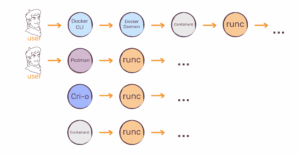
Després tenim el temps dexecució , que actua com làrbitre entre laplicació i el sistema operatiu del host. Si aquest component falla o està desactualitzat, l'aïllament desapareix. Mantenir el programari de runtime al dia i aplicar pegats sense demora és l'única manera d'evitar que un atacant salti del contenidor al servidor físic.
No podem oblidar l' orquestració , on Kubernetes és el rei. En gestionar l'escalat i la xarxa, esdevé un objectiu sucós. Aquí és on entra en joc el control d'accés basat en rols (RBAC) i el blindatge dels punts d'accés a l'API perquè ningú no hi entri.
El sistema operatiu del host és el fonament de tot ledifici. Si el host cau, cau tot. Usar distribucions minimals que redueixin la superfície d'atac i mantenir una gestió de pegats rigorosa és fonamental perquè l'entorn sigui realment segur.
Finalment, la connectivitat i la xarxa solen ser la via dentrada preferida. Molts incidents tenen lloc per una mala segmentació. Implementar protocols com TLS/SSL i restringir el trànsit entre contenidors ajuda a que, encara que un contenidor sigui compromès, el dany no s'estengui per tota la xarxa.
Riscos comuns i com no caure al parany
Un dels errors més garrafals és l' execució privilegiada . Llançar un contenidor amb permisos de root dóna a l'atacant les claus de la casa. La solució és senzilla en teoria però requereix disciplina: aplicar el principi de mínims privilegis perquè l'app només pugui fer allò estrictament necessari.
També hi ha les configuracions insegures , com ara deixar ports oberts sense sentit o utilitzar contrasenyes que fins i tot un nen podria endevinar. Automatitzar aquestes configuracions mitjançant Infraestructura com a Codi (IaC) evita que l'error humà deixi la porta oberta.

El fenomen de la fuita de contenidor és el malson de qualsevol administrador. Això passa quan algú aprofita una fallada per saltar al host i moure's lateralment pel sistema. Eines com Seccomp i AppArmor són essencials per posar barreres reals en el temps dexecució.
D'altra banda, els atacs a la cadena de subministrament són cada cop més freqüents. Injectar codi maliciós en una llibreria de tercers és una tècnica molt efectiva. Per això, verificar la procedència de cada component i signar les imatges és la única manera de dormir tranquil.
Estratègies per executar contenidors sense root
Executar processos com a usuari no arrel és la millor defensa contra l'escalada de privilegis. Al Dockerfile, és obligatori incloure la directiva USER per canviar la identitat del procés. Si no es fa, el contenidor corre com a root per defecte, cosa que és un risc inacceptable en entorns de producció. Per aprofundir, podeu consultar aquesta guia completa per executar i solucionar permisos.
Per a casos específics com SQL Server a Linux, hi ha processos detallats per crear contenidors que iniciïn amb l'usuari mssql en lloc de root. Això implica compilar la imatge amb un Dockerfile adaptat i, en executar el contenidor, gestionar correctament els permisos dels volums muntats perquè l'usuari sense privilegis pugui llegir i escriure les dades.

Si necessiteu un control encara més granular, podeu utilitzar la bandera -u a l'ordre d'execució del Docker per assignar un UID específic del host. Això permet que el contenidor s'integri amb els permisos del sistema de fitxers externs sense necessitat d'atorgar permisos globals d'administrador.
Pel que fa a l'emmagatzematge, perquè un usuari no root accedeixi a volums persistents, hem d'ajustar l'ownership de les carpetes al host. Ordres com chown o chmod s'han d'aplicar amb cura al directori de dades perquè l'UID del contenidor coincideixi amb els permisos del sistema de fitxers.
Tècniques avançades d'enduriment d'imatges
Menys és més quan parlem de seguretat. Crear imatges minimalistes o distroless elimina binaris innecessaris com shells o gestors de paquets, deixant només l'aplicació i les dependències. En treure eines com curl o nc, deixem l'atacant sense armes si aconsegueix entrar-hi.
L'ús de compilacions multietapa és un truc brillant. Permet fer servir una imatge pesada per compilar el codi i després moure només el binari resultant a una imatge buida (scratch). Així, la imatge final és lleugera i no conté eines de compilació que podrien ser explotades.
És fonamental eliminar els permisos especials setuid i setgid dels binaris dins de la imatge. Aquests permisos permeten que un fitxer s'executi amb els privilegis de l'amo, facilitant l'escalada de privilegis. Una neteja mitjançant ordres de cerca i chmod és la millor medicina.
Per evitar que un atacant modifiqui el sistema de fitxers mentre l'aplicació corre, l'ideal és muntar l' arrel com a només lectura . D'aquesta manera, obliguem a definir explícitament on es desen les dades persistents, fent que la resta del sistema sigui immutable.
Optimització del flux de treball i monitorització
La seguretat no és un esdeveniment únic, sinó un procés. Integrar la seguretat al pipeline de CI/CD (DevSecOps) permet detectar errors abans que la imatge arribi al registre. Automatitzar l'escaneig de vulnerabilitats CVE a cada commit és l'única manera de mantenir la higiene del programari.
El monitoratge ha de ser exhaustiu. No n'hi ha prou de mirar els logs del host; necessitem visibilitat profunda dins del contenidor. Eines que detectin comportaments anòmals en temps real permeten reaccionar abans que un incident es converteixi en un desastre.
Pel que fa a la gestió de secrets, està prohibit desar claus d'API o contrasenyes dins de la imatge o en variables d'entorn simples. El correcte és utilitzar un gestor de secrets extern que injecti les credencials al runtime, assegurant que mai quedin escrites al disc.
Finalment, l'ús d' etiquetes immutables als registres d'imatges evita que una versió compromesa sigui pujada sota un nom ja existent (com ara 'latest'). Això garanteix que el que es desplega en producció és exactament el que es va provar i aprovar a l'entorn de desenvolupament.
Per blindar un entorn de contenidors, la clau és combinar l' eliminació de privilegis de root amb la creació d'imatges minimalistes i un monitoratge constant. En aplicar el principi de mínim privilegi, restringir l'accés a la xarxa i automatitzar l'anàlisi de vulnerabilitats al flux de desplegament, es redueix dràsticament la superfície d'atac. La immutabilitat del sistema de fitxers i la gestió professional de secrets completen un ecosistema on la seguretat no és un obstacle, sinó la base que permet escalar la infraestructura amb total confiança.
