- Kampanje malware Na YouTubeu se oslanjaju na ukradene račune, signale povjerenja i legitimne servise poput Drivea ili Dropboxa kako bi prevarili korisnike.
- Mreže poput YouTube Ghost Networka distribuiraju kradljivce informacija i RAT-ove (Lumma, Rhadamanthys, RedLine, DCRat) putem lažnih tutorijala, crack-ova i trikovi za igre.
- Sajber kriminalci kombinuju phishing, krađu kolačića i iznudu autorskih prava kako bi kontrolisali kanale i prisilili širenje zlonamjernih linkova.
- Zaštita zahtijeva jačanje sigurnosti računa, sprječavanje descargas od opisa videa do korištenja pouzdanih i ažurnih sigurnosnih rješenja.
Posljednjih godina, YouTube je postao glavna meta sajber kriminalaca , koji su u platformi pronašli savršenu priliku da dopru do miliona korisnika sa sve sofisticiranijim kampanjama zlonamjernog softvera. Ono što su nekada bili izolovani slučajevi videa sa sumnjivim preuzimanjima sada su se transformisali u organizovane mreže koje zloupotrebljavaju legitimne kanale, algoritme preporuka i signale povjerenja poput lajkova i pozitivnih komentara.
Istovremeno, i kreatori sadržaja i gledaoci su se našli zarobljeni u scenariju u kojem privid legitimnosti više ne garantuje sigurnost . Otmica računa, iznuda od YouTubera, trojanci za krađu informacija, skriveni rudari kriptovaluta i alati za daljinski pristup samo su neki od dijelova brzo razvijajućeg kriminalnog ekosistema koji koristi YouTube kao jedan od svojih preferiranih vektora.
YouTube Ghost Network: ogromna mreža kompromitovanih kanala
Jedna od najupečatljivijih operacija koje su nedavno otkrivene je takozvana YouTube Ghost Network, ogromna mreža kompromitovanih YouTube računa koji se koriste za širenje zlonamjernog softvera putem videozapisa koji izgledaju potpuno normalno. Ova kampanja, koju je detaljno istražio Check Point Research, aktivna je od 2021. godine i njen intenzitet se stalno povećavao tokom vremena , do te mjere da se obim njene aktivnosti utrostručio tokom 2025. godine.
Prema analizi istraživača, mreža je objavila više od 3.000 zlonamjernih videa , od kojih je većina bila prikrivena kao tutorijali, vodiči ili demonstracije softvera koji nude "besplatna" preuzimanja ili "krekovane" verzije. Google je potvrdio da je uklonio veliku većinu ovih videa nakon što je primio prijave, ali sama činjenica da je takva kampanja trajala toliko dugo ilustruje koliko su dobro napadači naučili da iskoriste ranjivosti platforme.
Glavni trik se oslanja na iskorištavanje signala reputacije YouTubea: broja pregleda, lajkova, pozitivnih komentara i profesionalnog izgleda kanala . Rezultat je da prosječnom korisniku ovi videozapisi izgledaju jednako pouzdano (ili čak i više) od bilo kojeg legitimnog tutorijala, dok su u stvarnosti pažljivo osmišljene zamke za prokrijumčarenje zlonamjernog softvera na računar žrtve.
Kao što je Eli Smadja, šef istraživačke grupe u Check Pointu, sažeo, ono što mnogi korisnici doživljavaju kao jednostavan video za pomoć može se pretvoriti u savršeno orkestriranu sajber zamku . To je suština ovog novog vala kampanja: zlonamjerni softver više se ne predstavlja grubo, već se ugrađuje u naizgled koristan sadržaj.
Kako funkcioniše YouTubeova Ghost Network i šta je čini tako opasnom
Takozvana Ghost mreža nije ograničena na postavljanje zlonamjernih videa s nekoliko računa. Funkcionira kao organizirana i modularna kriminalna struktura , gdje svaki račun ima definiranu ulogu, a kampanja se nastavlja čak i ako YouTube demontira dio infrastrukture.
Istraživači su opisali vrlo jasnu podjelu rada, u kojoj su računima dodijeljene specifične funkcije kako bi se operacija održala u životu :
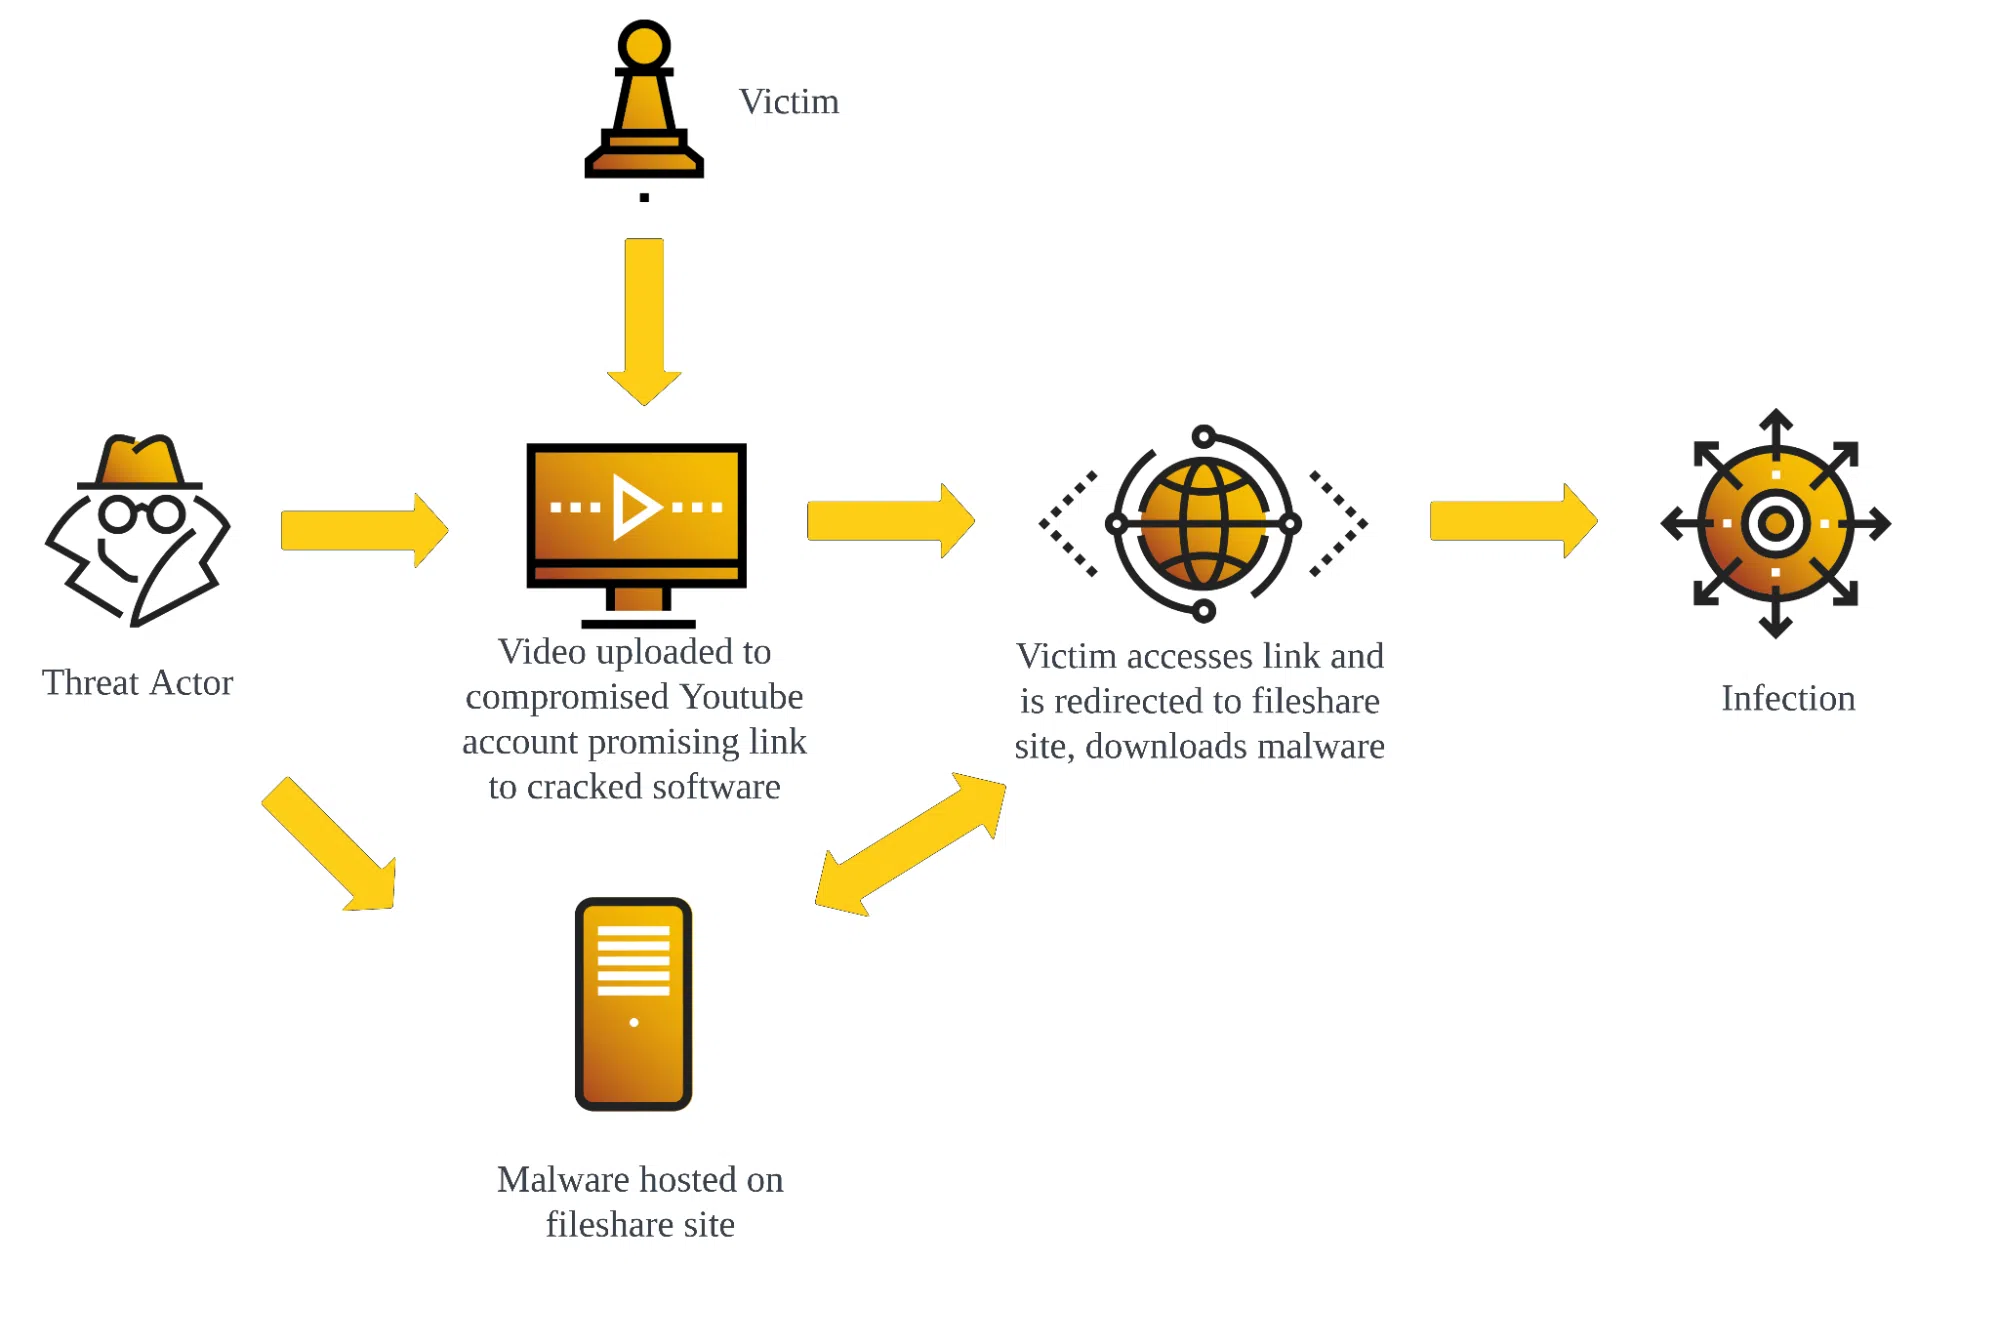
- Video računi: Ovo su kanali odgovorni za postavljanje "glavnih" videa. Oni promoviraju piratski komercijalni softver (na primjer, Adobe Photoshop o microsoft officeTo su navodni crackovi, varalice za igre poput Robloxa ili alati povezani s kriptovalutama. Linkovi za preuzimanje, koji zapravo vode do zlonamjernog softvera, dodaju se u opis ili se zakače u komentare.
- Post-računi: Ovi računi se fokusiraju na Objavljujte poruke na kartici YouTube zajednice, uključujući eksterne linkove koji upućuju na stranice zamke, servise za hosting datoteka ili sajtove sa lančanim preusmjeravanjima.
- Interakcijski računi: Druga grupa profila je gotovo isključivo posvećena Lajkujte, pretplatite se i ostavite pozitivne komentare na videe na mreži, s ciljem vještačkog naduvavanja njihovog kredibiliteta i poboljšanja njihove pozicije u preporukama platforme.
Zahvaljujući ovoj strategiji zasnovanoj na ulogama, mreža je u stanju da izdrži moderatorske akcije : kada YouTube ukloni neke kanale ili ukloni određene video zapise, drugi brzo zauzmu njihovo mjesto, održavajući protok novih objava i zlonamjernih linkova.
Linkovi koji se dijele u ovim kampanjama ne vode direktno na sumnjivu izvršnu datoteku. Obično preusmjeravaju na servise koje korisnici smatraju pouzdanim, kao što su MediaFire, Dropbox ili Google Drive , kao i na stranice hostovane na Google Sites, Blogger ili Telegraph. Često, prije nego što dođe do konačne datoteke, žrtva prolazi kroz nekoliko skraćivača URL-ova koji prikrivaju stvarnu putanju i otežavaju automatsko otkrivanje; zato je korisno znati kako identificirati vrstu datoteke.
Na tehničkom nivou, raznolikost prijetnji koje se distribuiraju putem Ghost mreže je opsežna . Značajni primjeri uključuju Lumma Stealer, Rhadamanthys Stealer, StealC, RedLine, Phemedrone i razne učitavače zasnovane na Node.js-u. Većina ovih porodica su kradljivci informacija specijalizirani za krađu pristupnih podataka, kolačića, podataka o kripto novčanicima i drugih osjetljivih informacija pohranjenih u pregledniku.
Specifični kanali koji se koriste za širenje trojanaca i kradljivaca informacija
Pored ukupne statistike, istrage su identificirale specifične slučajeve vrlo popularnih kanala koji su oteti i prenamijenjeni kao alati za distribuciju zlonamjernog softvera . Ovo pojačava ideju da napadači radije koriste račune s uspostavljenom bazom pretplatnika, nego da počinju od nule.
Jedan primjer je kanal @Sound_Writer, sa skoro 9.700 pretplatnika , koji je bio kompromitovan više od godinu dana. Tokom tog vremena, postavljani su video snimci vezani za kriptovalute, navodno nudeći alate ili softver za ulaganje ili upravljanje digitalnom imovinom. U stvarnosti, ono što su korisnici preuzimali bio je Rhadamanthys stealer, sposoban za krađu akreditivnih podataka i finansijskih podataka.
Još jedan posebno upečatljiv slučaj bio je onaj kanala @Afonesio1, sa oko 129.000 pretplatnika . Krajem 2024. i početkom 2025. godine, na ovom kanalu se pojavio video koji je navodno nudio piratsku verziju Adobe Photoshopa. Taj sadržaj je prikupio preko 291.000 pregleda i više od 1.000 lajkova, pokazujući kako etablirani kanal može generirati ogromnu popularnost čak i kada je kompromitovan, a da njegovi pratioci to ne shvaćaju.
U ovom posljednjem slučaju, preuzeta datoteka je bila lažni instalacijski program koji je prvo instalirao program za učitavanje podataka (Hijack Loader), a zatim i sam Rhadamanthys . Jednom kada je ušao u sistem, zlonamjerni softver je počeo izdvajati vjerodajnice, podatke o kriptovalutama i druge informacije korisne napadačima, šaljući ih na udaljene komandne i kontrolne servere.
Zajedno s RedLineom i drugim porodicama koje su viđene u sličnim kampanjama, ovi kradljivci informacija postali su ključni dio današnjeg cyber kriminala , jer hrane forume i tržišta dark weba gdje se prodaju paketi ukradenih akreditiva spremni za ponovnu upotrebu u prevarama, otimanju računa i drugim napadima.
Krađa YouTube računa: phishing, kradljivci informacija i iznuda
Da bi koristili legitimne kanale za pojačavanje svojih kampanja, napadači prvo moraju preuzeti kontrolu nad računima kreatora sadržaja . Ovdje dolaze do izražaja različite strategije, iako phishing ostaje preferirana metoda zbog svoje učinkovitosti.
Istraživanje kompanije ESET detaljno je opisalo kako sajber kriminalci šalju lažne e-poruke YouTuberima, simulirajući ponude za sponzorstvo ili komercijalnu saradnju . U ovim porukama, navodni oglašivač prilaže link (obično do Dropboxa ili neke druge usluge u oblaku) koji navodno sadrži ugovor, uslove i odredbe ili reklamne materijale kampanje.
Nakon otvaranja datoteke, žrtva ne pronalazi jednostavan PDF , već zlonamjerni softver za krađu informacija. Zlonamjerni kod uključuje skripte koje mogu izbrisati kolačiće preglednika i prisiliti korisnika da ponovo unese svoje vjerodajnice . U tom trenutku, podaci za prijavu, a često i kodovi za dvofaktorsku autentifikaciju, tajno se šalju na server napadača.
Nakon što zaplijene pristupne podatke, kriminalci preuzimaju potpunu kontrolu nad Google računom povezanim s YouTube kanalom . Odatle mogu promijeniti e-mail adrese za oporavak, lozinke, opozvati legitimni pristup i, u mnogim slučajevima, potpuno izbrisati originalni sadržaj kreatora i zamijeniti ga videozapisima namijenjenim isključivo distribuciji zlonamjernog softvera.
Posljedice za žrtve mogu biti razorne: zatvaranje kanala, gubitak monetizacije, nagli pad broja pratilaca, pa čak i šteta po reputaciju , jer korisnici mogu vjerovati da je kreator objavio zlonamjerne linkove. Vraćanje kontrole nad računom nije uvijek trenutno, a u nekim slučajevima, vraćanje izgubljenog sadržaja ili povjerenja je nemoguće.
Iznuda od YouTubera i korištenje rudara kriptovaluta
Pored direktne krađe računa, otkrivene su i podmuklije kampanje u kojima sajber kriminalci iznuđuju kreatore sadržaja da sami distribuiraju zlonamjerni softver. U ovim operacijama, koje je analizirao Kasperskyjev GReAT tim, tvrdnje o autorskim pravima su ključne za iskorištavanje zlonamjernog softvera.
Shema funkcionira ovako: napadači šalju dvije lažne tužbe za autorska prava protiv kanala YouTubera . Kao što mnogi kreatori znaju, akumuliranje tri takve prijave može dovesti do trajnog zatvaranja kanala. Iskorištavajući ovaj strah, sajber kriminalci kontaktiraju žrtvu i prijete da će podnijeti treću tužbu ako ne sarađuje.
Zatim nude navodni "sporazum" u kojem kreator promovira alat ili link koji su napadači obezbijedili na svom kanalu . Ono što YouTuber obično ne shvata jeste da je ovaj program modifikovan da instalira SilentCryptoMiner, zlonamjerni softver za rudarenje kriptovaluta koji troši resurse na računarima korisnika bez njihovog znanja.
Kaspersky telemetrijski podaci pokazuju da je u jednoj od ovih kampanja više od 2.000 korisnika zaraženo nakon preuzimanja kompromitovanog alata . Jedan od kompromitovanih kanala, sa približno 60.000 pretplatnika, objavio je nekoliko videa sa zlonamjernim linkovima koji su prikupili preko 400.000 pregleda. Datoteka smještena na lažnoj web stranici registrovala je više od 40.000 preuzimanja.
Kako bi se bolje prikrili, napadači su započeli s legitimnim softverom dizajniranim da izbjegne dubinsku inspekciju paketa ( DPI ) i modificirali ga . Zlonamjerna verzija zadržala je originalnu funkcionalnost, tako da je alat izgledao kao da radi upravo ono što je obećao, ali je istovremeno instalirao rudar kriptovaluta u pozadini. Rezultat je značajno smanjenje performansi uređaja i povećanje potrošnje energije.
Kada sigurnosna rješenja otkriju i uklone zlonamjerne komponente, prevareni instaler ide toliko daleko da preporučuje korisniku da deaktivira svoj antivirusni softver , prikazujući poruke poput: „Datoteka nije pronađena. Deaktivirajte sve antivirusne programe i ponovo preuzmite datoteku; to će pomoći!“ Ova taktika ima za cilj dodatno oslabiti zaštitu sistema i povećati stopu zaraze.
DCRat i druge kampanje usmjerene na igrače i ljubitelje animea
Unutar univerzuma prijetnji povezanih s YouTubeom, uočen je i vrlo jasan fokus na zajednice igrača i animea . Ove grupe, posebno aktivne na platformi, idealna su meta za sve što je vezano za varanje, modove, crackove za igre i besplatni softver.
Istrage kompanije Kaspersky otkrile su kampanju u kojoj napadači postavljaju video zapise na lažne ili ukradene račune obećavajući krekove ili varalice za videoigre , često ciljajući popularne naslove ili sadržaj s anime tematikom. Linkovi za preuzimanje u opisima ne vode do obećanog softvera, već do trojanca DCRat (DarkCrystal RAT).
DCRat je trojanac za udaljeni pristup (RAT) koji se distribuira po modelu Malware-as-a-Service (MaaS) . To znači da bilo koji sajber kriminalac s dovoljno sredstava može iznajmiti njegovo korištenje i iskoristiti njegove funkcije bez potrebe da bude stručnjak za programiranje . Njegove mogućnosti uključuju potpunu daljinsku kontrolu Windows računara , evidentiranje pritiska tipki, pristup web kameri i mogućnost instaliranja preko trideset dodatnih dodataka.
Ovaj trojanac, otkriven 2018. godine, korišten je u ovoj novoj kampanji od početka 2025. godine. Žrtve otkrivene do sada su uglavnom koncentrirane u Kini, Bjelorusiji, Kazahstanu i Rusiji, a istraživači su primijetili da adrese komandnih i kontrolnih servera sadrže ruski sleng povezan sa zajednicama ljubitelja animea.
Za korisnike koji konzumiraju ovu vrstu sadržaja, kombinacija privlačne estetike, obećanja o prednostima igranja i naizgled legitimnog kanala minimizira sumnju . Stoga je važno održavati kritičku perspektivu, čak i kada video savršeno odgovara našim interesima i ukusima.
Masovne kampanje s RedLineom, Racoon Stealerom i drugim kradljivcima informacija
Pored pojedinačnih slučajeva, razne istrage su potvrdile da se kampanje zlonamjernog softvera na YouTubeu mogu vrlo brzo proširiti kada se kombinuju krađa računa, automatizacija i masovno postavljanje videa. Analiza objavljena 2021. godine, na primjer, opisala je kako su napadači kreirali 81 novi kanal sa približno 100 videa za samo 20 minuta.
U tom slučaju, distribuirana su dva poznata infostealera: RedLine Stealer i Racoon Stealer . Svaki se širio kroz različite setove videa i linkova, ali s istom logikom: tutorijali o kriptovalutama, rudarenju, softverskim crackovima, "besplatnim" licencama i vodiči za korištenje određenih alata, uvijek popraćeni linkom za preuzimanje u opisu.
U zavisnosti od porodice zlonamjernog softvera, linkovi mogu biti skraćeni URL-ovi koji preusmjeravaju na servise za hosting datoteka (u slučaju RedLine-a) ili direktni linkovi na domene poput „taplink“, gdje se nalazio binarni fajl Racoon Stealer. Korisniku su videozapisi izgledali identično bilo kojem drugom tutorijalu iste vrste, što objašnjava veliki broj preuzimanja.
Jednom instalirani, ovi trojanci rade tiho i uporno , prikupljajući lozinke za prijavu u preglednik, bankovne podatke, kolačiće, informacije pohranjene u klijentima e-pošte, VPN-ovima , FTP klijentima i drugim programima; čak mogu praviti snimke zaslona i izvršavati udaljene naredbe. U konkretnom slučaju RedLinea, razni izvještaji su pokazali da je veliki dio akreditiva koji kruže na dark webu ukraden pomoću ovog zlonamjernog softvera.
Google je, sa svoje strane, u nekoliko navrata potvrdio da je svjestan ovih kampanja i da radi na blokiranju zlonamjernih aktivnosti . Tehničke mjere uključuju zatvaranje kanala, automatsko otkrivanje sumnjivih obrazaca i pregled vanjskih linkova. Međutim, brzina kojom se kreiraju novi računi i postavljaju videozapisi čini borbu stalnom.
Zloupotreba legitimnih platformi i iskorištavanje društvenog povjerenja
Zajednički element u svim ovim kampanjama je da se više ne oslanjaju isključivo na mračne web stranice ili očigledno sumnjive priloge e-pošte , već na savršeno legitimne platforme: YouTube, Google Drive, Dropbox, MediaFire, Blogger, Google Sites, GitHub ili slične servise.
Ova promjena odražava širi trend u kojem akteri prijetnji profesionaliziraju korištenje društvenih medija i pouzdanih usluga kako bi kamuflirali svoje operacije . Umjesto da pokušavaju namamiti žrtve na nepoznatu, sumnjivu domenu, oni se oslanjaju na kanale s hiljadama pretplatnika, napuhane pokazatelje popularnosti i sisteme preporuka koji rade ostalo.
Check Point i druge sigurnosne firme naglašavaju da manipulisanje povjerenjem na platformi označava novu granicu u socijalnom inženjeringu . Više nije dovoljno procijeniti da li e-mail sadrži pravopisne greške ili da li web stranica djeluje "čudno"; sada je također potrebno preispitivati visoko producirane videozapise sa stotinama pozitivnih komentara kada ono što nude zvuči previše dobro da bi bilo istinito (kao što su crack-ovi, besplatne licence ili prečice za zaobilaženje ograničenja).
U ovom kontekstu, mehanizmi društvene interakcije na YouTubeu (lajkovi, komentari, objave u zajednici, pretplate) postaju alati koje napadači mogu iskoristiti. Lažni ili kompromitovani računi međusobno komuniciraju kako bi stvorili privid normalnosti, uzrokujući da algoritmi platforme još više preporučuju taj sadržaj novim korisnicima.
Istovremeno, korištenje servisa poput Google Drivea, MediaFirea ili GitHuba za hostovanje datoteka dodaje još jedan sloj povjerenja, budući da mnogi korisnici pretpostavljaju da ako link upućuje na poznati servis, ne može biti toliko opasan. Ovo, u kombinaciji sa skraćivačima URL-ova i preusmjeravanjima, komplikuje zadatak sigurnosnih rješenja u pravovremenom blokiranju lanca infekcije.
Zaštitne mjere za korisnike i kreatore sadržaja
S obzirom na ovu situaciju, i potrošači i kreatori videa moraju ojačati svoje sigurnosne navike kako bi smanjili rizik od upadanja u ovakve zamke . Ne radi se samo o instaliranju antivirusnog softvera, već o kombinovanju nekoliko slojeva tehničke zaštite sa zdravim razumom.
Za korisnike koji gledaju videozapise na YouTubeu, neke osnovne, ali učinkovite preporuke su:
- Ne preuzimajte softver, crack-ove, igre ili alate sa linkova u opisima ili komentarima na YouTubeu.posebno ako obećavaju piratske verzije, besplatne licence ili sumnjivo velikodušne pogodnosti.
- Provjerite autentičnost kanalaPregledajte historiju videa, datum kreiranja kanala, da li ima naglih promjena teme i da li komentari djeluju prirodno ili nametnuto.
- Održavajte svoj operativni sistem i aplikacije uvijek ažurnimjer su mnoge ranjivosti koje iskorištava zlonamjerni softver ispravljene u najnovijim verzijama.
- Koristite pouzdano sigurnosno rješenje sposoban za otkrivanje kradljivaca informacija, RAT-ova i rudara kriptovalutai nikada ga nemojte onemogućiti samo zato što vas instalater to zatraži.
- Budite oprezni zbog neobičnog ponašanja uređaja, kao što su pregrijavanje, pad performansi, velika upotreba CPU-a ili prekomjerna potrošnja baterije, što može ukazivati na prisustvo minera ili druge vrste zlonamjernog softvera.
Kreatori sadržaja, sa svoje strane, trebali bi zauzeti još strožiji stav, jer su njihovi kanali postali glavna meta napadača . Neke ključne najbolje prakse uključuju:
- Budite izuzetno oprezni s e-porukama o "sponzorstvima" ili saradnji koji uključuju priloge ili eksterne linkove za preuzimanje navodnih ugovora ili materijala.
- Omogućite dvofaktorsku autentifikaciju (2FA) na svom Google računu povezani s kanalom, po mogućnosti korištenjem aplikacija za autentifikaciju ili fizičkih sigurnosnih ključeva.
- Redovno provjeravajte aktivnosti prijave i uređaje povezane s računomi opozove svaki nepoznati pristup.
- Koristite duge, jedinstvene lozinke kojima upravljate pomoću upravitelja lozinkiizbjegavanje ponovne upotrebe ključeva između različitih servisa.
- Ako sumnjate na kompromitovanje, slijedite Googleove smjernice za podršku.Oporavite račun, promijenite lozinku, pregledajte dozvole, poništite neželjene promjene na kanalu i, ako je zatvoren, podnesite službenu žalbu.
Google također nudi namjenski kanal za podršku onima koji su dio YouTube partnerskog programa , što je posebno korisno kada je u pitanju oporavak kanala s puno aktivnosti ili povezanih prihoda.
Cijela ova mreža kampanja pokazuje da je kombinacija društvenog inženjeringa, zloupotrebe pouzdanih platformi i modularnog zlonamjernog softvera podigla distribuciju prijetnji na YouTubeu na novi nivo . Od mreža poput YouTube Ghost Network i Ghost Network, do shema iznude s lažnim zahtjevima za autorskim pravima, prikrivenih rudara kriptovaluta i kradljivaca informacija poput RedLine, Racoon, Lumma i Rhadamanthys, trenutna situacija prisiljava korisnike i kreatore da postupaju s mnogo većim oprezom, oslanjajući se na ažurne sigurnosne alate, odgovorne digitalne navike i zdrav skepticizam prema bilo kojem videu koji obećava čudesna preuzimanja ili prečice koje izgledaju previše dobro da bi bile istinite.


Strastveni pisac o svijetu bajtova i tehnologije općenito. Volim dijeliti svoje znanje kroz pisanje, a to je ono što ću raditi na ovom blogu, pokazivati vam sve najzanimljivije stvari o gadžetima, softveru, hardveru, tehnološkim trendovima i još mnogo toga. Moj cilj je pomoći vam da se krećete u digitalnom svijetu na jednostavan i zabavan način.