- PlayPraetor je malware usmjereno na uređaje android koji se distribuira putem lažnih web stranica koje imitiraju Google Play Store.
- Sajber kriminalci se oslanjaju na obmanjujuće oglase i SMS poruke kako bi namamili žrtve na preuzimanje zlonamjernih aplikacija.
- Zlonamjerni softver može ukrasti bankarske podatke, evidentirati pritiske tipki i snimiti korisničke podatke. međuspremnik, što ozbiljno ugrožava sigurnost korisnika.
- CTM360 je otkrio više od 6.000 lažnih web stranica korištenih u ovoj globalnoj kampanji cyber napada.

Firma za sajber sigurnost CTM360 identificirala je novi i sofisticirani zlonamjerni softver dizajniran za Android uređaje . Zove se PlayPraetor , bankarski trojanac koji se u velikim razmjerima distribuira putem lažnih web stranica koje imitiraju službenu Google Play trgovinu, varajući korisnike da preuzimaju zlonamjerne aplikacije.
Ovaj sajber napad je otkriven na više od 6.000 lažnih web stranica , prvenstveno pogađajući korisnike Android uređaja širom svijeta. Cilj napadača je da dobiju bankarske informacije i druge osjetljive podatke od žrtava radi finansijske koristi. Da biste saznali više o prijetnjama bankarskim podacima korisnika, možete pročitati o drugim vrstama zlonamjernog softvera koji utiču na vaše bankarske informacije.
Kako PlayPraetor funkcionira?
Oni koji su odgovorni za ovu prijetnju kreiraju lažne web stranice koje oponašaju izgled Google Playa , koristeći logotipe i dizajne identične onima službene trgovine. Korisnici koji pristupaju ovim stranicama prevareni su da preuzmu APK datoteku koja zapravo sadrži zlonamjerni softver.
Nakon instalacije, zlonamjerna aplikacija zahtijeva opasne dozvole , kao što su pristup SMS porukama, lokaciji, kontaktima, kameri, pohrani i uslugama pristupačnosti. To omogućava zlonamjernom softveru da prati korištenje uređaja, bilježi pritiske tipki i snima snimke ekrana bez znanja korisnika.
Nadalje, PlayPraetor se povezuje na komandni i kontrolni (C&C) server s kojeg prima upute i izdvaja informacije o bankarskim aplikacijama i kriptovalutnim novčanicima instaliranim na telefonu, s ciljem krađe akreditiva i pristupa sredstvima žrtve. Za šire razumijevanje trojanaca, možete pogledati informacije o drugim bankarskim trojancima kao što je ToxicPanda.
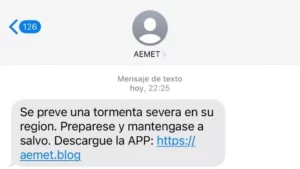
Tehnike distribucije i obmane
Metoda širenja ovog zlonamjernog softvera uključuje obmanjujuće oglase na platformama kao što je Meta , kao i masovno slanje SMS poruka koje preusmjeravaju žrtve na lažne stranice.
Kako bi povećali efikasnost obmane, sajberkriminalci koriste strategije psihološkog pritiska , kao što su lažne vremenski ograničene ponude ili hitna sigurnosna upozorenja, podstičući korisnike da donose brzoplete odluke bez provjere autentičnosti preuzimanja.
Zlonamjerne karakteristike PlayPraetor-a
PlayPraetor ne samo da krade bankovne akreditive, već izvodi i druge opasne radnje na zaraženim uređajima:
- Evidentiranje pritiska na tipku: hvatanje svih informacija koje unese korisnik, uključujući lozinke i lične podatke.
- Praćenje međuspremnika: omogućava krađu adresa kriptovaluta i drugih osjetljivih podataka kopiranih na uređaj.
- Snimak ekrana i praćenje aplikacija: pružanje napadačima vizualnih informacija o aktivnostima korisnika na njihovom telefonu.
- SMS presretanje: Pristup porukama koje sadrže dvofaktorne kodove za autentifikaciju (2FA) radi kompromitiranja bankovnih računa i drugih usluga.

Kako se zaštititi od PlayPraetor-a
Kako ne biste postali žrtva ovog zlonamjernog softvera, bitno je slijediti ove preporuke:
- Preuzmite aplikacije samo iz službenih izvora, uvijek provjeravajući da je Google Play URL ispravan.
- Izbjegavajte klikanje na sumnjive veze primljeni putem SMS-a ili oglasa na društvenim mrežama.
- Pregledajte dozvole koje zahtijevaju aplikacije prije ugradnje, posebno onih koji se čine nepotrebnim za njihov rad.
- Koristite sigurnosne alate, kao što je Google Play Protect ili pouzdane antivirusne aplikacije i znajte najbolje antimalware opcije.
- Održavajte operativni sistem i aplikacije ažurnim kako biste iskoristili najnovije sigurnosne mjere.
Napadi zlonamjernog softvera poput PlayPraetor-a pokazuju rastuću sofisticiranost cyber kriminalaca i važnost usvajanja sigurnih digitalnih navika. Od suštinske je važnosti da korisnici ostanu budni i oprezni kako ne bi nasjeli na prevare koje mogu ugroziti njihovu privatnost i finansijsku sigurnost.

Strastveni pisac o svijetu bajtova i tehnologije općenito. Volim dijeliti svoje znanje kroz pisanje, a to je ono što ću raditi na ovom blogu, pokazivati vam sve najzanimljivije stvari o gadžetima, softveru, hardveru, tehnološkim trendovima i još mnogo toga. Moj cilj je pomoći vam da se krećete u digitalnom svijetu na jednostavan i zabavan način.