- Podman ne koristi demone, kompatibilan je s OCI-jem i omogućava rad bez pristupa root-u uz poboljšanu sigurnost.
- UBI, Buildah i Skopeo formiraju solidan stek za izradu, potpisivanje i distribuciju slika.
- Podovi, Kubernetes YAML i systemd jedinice olakšavaju prelazak s lokalnog na stabilno raspoređivanje.
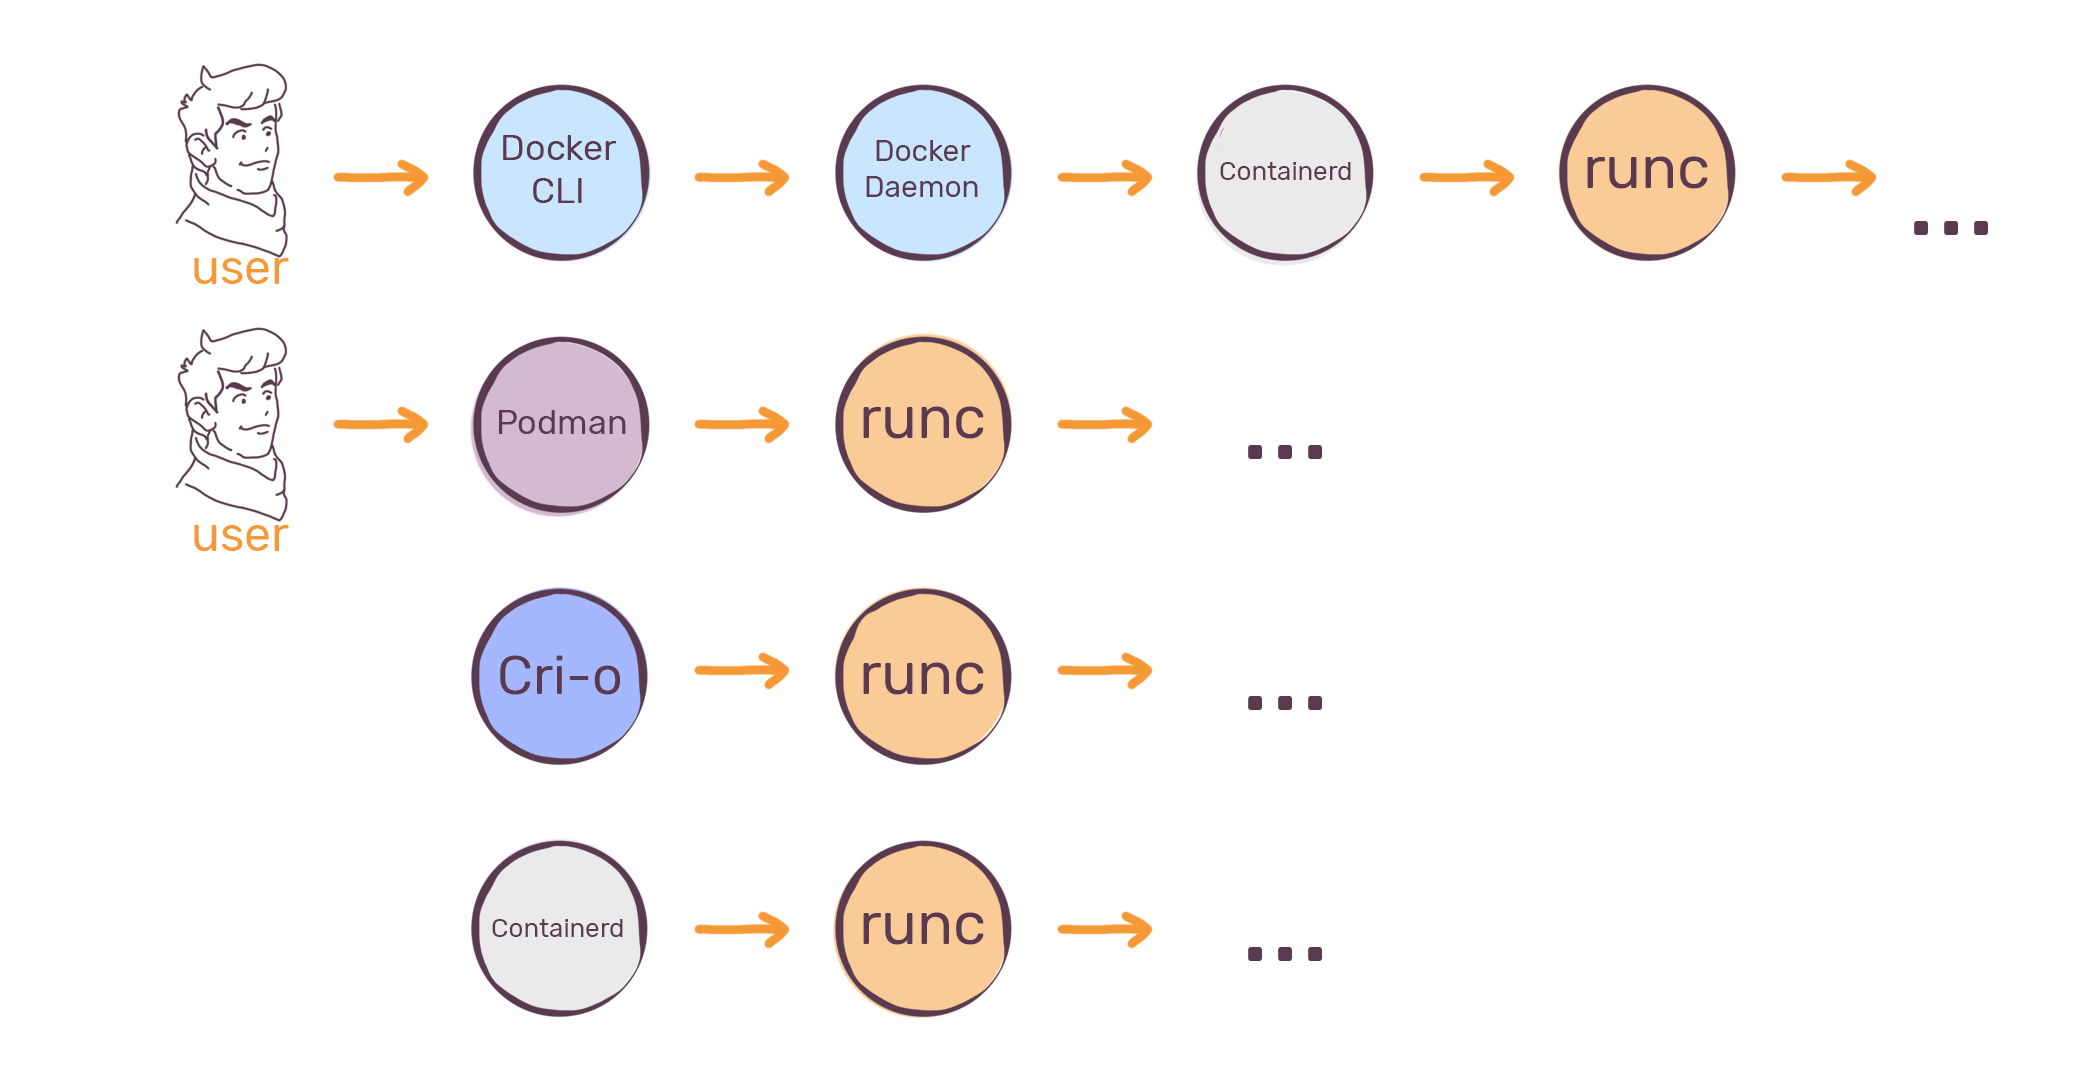
Ako vam je cilj pokretanje laganih kontejnera na Linuxu uz maksimalnu sigurnost i kontrolu, Podman je jedna od najboljih dostupnih opcija. Dijeli OCI ekosistem, nudi vrlo poznati CLI za Docker korisnike i, što je najvažnije, eliminira core daemon, smanjujući površinu napada i potrošnju resursa.
Ovaj detaljni, praktični vodič objedinjuje najrelevantnije informacije iz Red Hata, SUSE-a i srodnih alata poput Buildah-a i Skopeo-a. Naučit ćete kako instalirati, konfigurirati i upravljati kontejnerima i podovima, kreirati efikasne slike (uključujući UBI), generirati YAML datoteke za Kubernetes ili systemd jedinice i, usput, s lakoćom se kretati kroz logove, politike povjerenja, provjere ispravnosti i događaje.
Šta je Podman i zašto se ističe kod laganih kontejnera?
Podman je kontejnerski engine bez demona koji je u skladu sa OCI specifikacijama i omogućava vam pokretanje, izgradnju i upravljanje slikama i kontejnerima sa sintaksom praktično identičnom Dockerovoj. Glavna razlika je arhitektonska: ne postoji glavni proces u pozadini kojem se šalju zahtjevi, što pojednostavljuje sigurnost i operativni model.
Još jedna ključna prednost je podrška za root pristup : korisnici bez privilegija mogu kreirati i pokretati kontejnere bez povišenih privilegija. Ovo nije samo sigurnije; također poboljšava sljedivost, jer su radnje povezane sa stvarnim korisnikom sistema, a ne s daemonom koji se pokreće kao root.
Dockerova CLI kompatibilnost je vrlo usavršena. Možete koristiti naredbe poput `podman build` , `podman run` ili `podman images` gotovo na isti način. Postoji čak i `podman-docker` paket koji kreira alias tako da pokretanje Dockera transparentno poziva Podman, što je korisno pri pokretanju starijih skripti.
Podman usvaja koncept Kubernetes poda : grupiranje više kontejnera koji dijele mrežu i određene imenske prostore. Idealan je za sastavljanje servisa koji međusobno sarađuju (na primjer, baza podataka i njen klijent) i za generiranje prenosivih opisa za Kubernetes pomoću YAML-a, na primjer, za integraciju Dockera u Kubernetes.
U korporativnom ekosistemu, Red Hat je zamijenio Docker engine u RHEL 8 sa stekom bez demona zasnovanim na Podmanu, Buildahu i Skopeu. Nadalje, promovira redistribubilne UBI slike za izgradnju na kvalitetnoj RHEL osnovi bez ograničenja pretplate ciljanih korisnika.
Instalacija i zahtjevi po distribuciji
U RHEL-u 8 i derivatima, najlakši način je omogućiti modul container-tools , koji uključuje Podman, Buildah i Skopeo. Nakon što registrujete sistem, ako je potrebno, instalirajte dostupni modul i imat ćete sve što vam je potrebno za rad s kontejnerima na integrirani način.
U Fedori, paket je dostupan u repozitorijima i instalira se pomoću standardnog upravitelja paketa. U Ubuntuu (20.04 i noviji), može se instalirati pomoću APT-a iz standardnih repozitorija ili dodavanjem stabilnog libcontainers PPA za najnoviju verziju. U SLE Micro , Podman je uključen po defaultu, a ako nedostaje, može se dodati slijedeći službenu SUSE dokumentaciju.
Provjerite svoje okruženje pomoću naredbe `podman info` kako biste vidjeli detalje o pohrani , cgrupama, rootless kompatibilnosti i dodacima. Brz i jednostavan način za provjeru mreže i DNS-a je interaktivno pokretanje Alpine kontejnera pomoću jednostavne naredbe `podman run --rm -it alpine sh`.
Ako planirate kompajlirati ili koristiti zaštićene Red Hat slike (na primjer, na registry.redhat.io ), imajte na umu da vam je potrebna autentifikacija s važećim portalnim podacima, dok registry.access.redhat.com nudi neautentificirani pristup dijelu svog kataloga.
Rad u rootless modu: konfiguracija i praktična ograničenja
Rootless način rada je jedna od najzanimljivijih Podmanovih funkcija. Da biste ga ispravno omogućili, trebali biste prilagoditi korisničke imenske prostore i mape subuid i subgid. Ako dolazite sa starijih sistema ili koristite postojeće račune, pregledajte datoteke /etc/subuid i /etc/subgid kako biste dodijelili dovoljan raspon svakom korisniku.
Komanda `podman unshare` vam omogućava da unesete imenski prostor korisnika i provjerite efektivna mapiranja UID-ova i GID-ova. Ovo je korisno za dijagnosticiranje zašto kontejner bez roota ne može pristupiti određenim datotekama ili zašto udaljeni volumen ne uspijeva s tim korisnikom.
Postoje važna ograničenja: kontejner u rootless modu ne može otvarati portove niže od 1024. U razvojnim scenarijima, možete promijeniti parametar kernela da biste omogućili portove s nižim privilegijama ili koristiti prosljeđivanje portova na hostu da biste dosegli portove 80 ili 443 bez povećanja privilegija.
Postoje i servisi koji zahtijevaju globalne privilegije, kao što su postavke sistemskog vremena . Ako pokrenete ntpd unutar root-less kontejnera i dodijelite mu neodgovarajuće mogućnosti, možete na kraju utjecati na host. Poželjno je zadržati ove demone na sistemu ili koristiti podove/servise s ispravnim granicama.
Jedan operativni detalj: pohrana kontejnera bez pristupa root-u mora se nalaziti na lokalnom datotečnom sistemu . Udaljena montiranja često uzrokuju probleme s korisničkim imenskim prostorima. Osim toga, ako vaša autentifikacija korisnika dolazi iz LDAP-a ili Active Directoryja , morat ćete lokalno održavati statičke raspone subuid-ova i subgid-ova kako bi mapiranje ispravno funkcioniralo.
Politika pretraživanja, izdvajanja i povjerenja u zapisnicima
Podman prema zadanim postavkama ispituje registre navedene u /etc/containers/registries.conf . Kao root, možete mijenjati konfiguraciju sistema; kao neprivilegovani korisnik, možete ovo poništiti kreiranjem vlastite datoteke u $HOME/.config/containers/registries.conf za podešavanje prioriteta, mirror-a ili označavanje nesigurnih registra u vašoj sesiji.
Za lociranje slika koristite podman pretragu . Možete pretraživati sve definirane zapise ili ih ograničiti po domeni, a ako su vam potrebni potpuni rezultati, dodajte `--no-trunc` . Ako zapis zahtijeva vjerodajnice, prvo se prijavite kako bi popis prikazao dostupne privatne repozitorije.
Politika povjerenja vam omogućava provjeru potpisa slika. Definirana je u `/etc/containers /policy.json` i u YAML datotekama na `/etc/ containers/registries.d/`. Red Hat objavljuje potpise za svoje slike; možete dodati specifične odjeljke za `registry.access.redhat.com` i `registry.redhat.io`, navodeći URL-ove pohrane potpisa koje sistem treba konsultovati prilikom slanja zahtjeva za povlačenjem.
Ako promijenite zadanu politiku na ` reject` , moći ćete preuzimati samo iz potpisanih ili eksplicitno dozvoljenih opsega. Ovo je korisno za ojačavanje servera za izgradnju ili reguliranih okruženja. Aktivnu politiku možete provjeriti prikazivanjem JSON-a politike i testiranjem s ` ubi8-minimal` kako biste vidjeli kako se potpis validira tokom preuzimanja.
Preporučuje se korištenje potpuno kvalificiranih imena prilikom povlačenja, navodeći registar, imenski prostor, repozitorij i oznaku. Ovo sprječava lažiranje kratkim imenima i bolje dokumentira porijeklo svake slike u vašim skriptama.
Slike i konstrukcija baze UBI sa Buildah-om
Univerzalne osnovne slike (UBI) za RHEL 8 su službene, slobodno distribuirane osnovne slike. One uključuju standardne, minimalne i init verzije, kao i slike za izvršavanje za određene jezike (kao što su Python , PHP, Ruby i Node.js). Cilj je omogućiti vam da izgradite svoju aplikaciju na visokokvalitetnoj RHEL bazi i distribuirate je bez vezivanja za pretplatu na odredištu.
Standardna ubi8 slika nudi robustan set alata za većinu scenarija. Nasuprot tome, ubi8-minimal minimizira veličinu i uključuje samo osnovne stvari; možete dodati pakete s microdnf-om tokom izgradnje ako su vam potrebne dodatne zavisnosti.
Varijanta ubi8-init integriše systemd kao PID 1 i postavlja poseban StopSignal , budući da systemd ignoriše konvencionalne izlazne signale. Ovo je korisno kada želite da pokrenete systemd-upravljane servise unutar kontejnera sa većom vjernošću tradicionalnoj mašini.
Na pretplaćenim RHEL hostovima, standardni UBI kontejner može vidjeti i repozitorije hostova i UBI repozitorije, što vam daje pristup cijelom katalogu paketa . Ako želite da rezultirajuća slika bude redistributabilna, onemogućite repozitorije koji nisu UBI tokom procesa izgradnje kako biste osigurali da su uključeni samo slobodno licencirani RPM paketi.
Za izgradnju, Buildah vam nudi dvije opcije: iz Dockerfile-a koristeći `buildah bud` , ili preciznije kreiranjem radnog kontejnera, montiranjem njegovog datotečnog sistema, kopiranjem datoteka i pokretanjem konfiguracija pomoću `buildah config` . Sa ubi8-minimal , ne zaboravite koristiti `microdnf` umjesto `yum`.
Upravljanje kontejnerima i slikama pomoću Podmana
Za jednokratna izvršavanja, možete pokrenuti kratke naredbe sa `podman run -rm` . Na primjer, možete pogledati osnovni sistem slike sa `cat /etc/os-release` ili otvoriti interaktivnu bash ljusku da istražite sadržaj kontejnera i izvršite testove bez perzistencije.
Inspekcija je vrlo sveobuhvatna: pomoću podman inspect možete pregledati metapodatke kontejnera i slika i formatirati izlaz kako biste dobili specifična polja kao što su NetworkSettings.IPAddress , .Config.ExposedPorts ili State.Pid procesa.
Ako trebate ući u pokrenuti kontejner , koristite `podman exec` sa shell-om i nećete prekinuti glavni proces. Ovo je idealno za posmatranje šta aplikacija zapravo radi dok opslužuje promet ili obrađuje zadatke.
Za pohranu i dijeljenje podataka, Podman podržava volumene . Možete kreirati volumen, montirati ga u kontejner i na taj način zadržati datoteke čak i ako izbrišete i ponovo kreirate kontejner. Najbolje je montirati po imenu volumena, a ne po internoj putanji hosta, kako biste izbjegli slučajno čišćenje pomoću prune.
Slikama i kontejnerima se upravlja pomoću naredbi `podman images` , `podman rmi` , `podman ps` , `podman rm` i sličnih naredbi. Da biste premještali slike između mašina, sačuvajte ih u tar arhivu pomoću naredbe `podman save` i ponovo ih učitajte pomoću naredbe `podman load` . Par naredbi `export`/`import` je također dostupan ako želite snimiti datotečni sistem određenog kontejnera.
Generisanje podova i YAML-a za Kubernetes
Pod grupiše kontejnere i pruža im infra kontejner koji održava njihove imenske prostore. Možete ih kreirati pomoću `podman pod create` , navesti ih pomoću `podman pod ps` i pokretati kontejnere unutar njih navođenjem `--pod` . To je prirodan način za pripremu implementacija s više kooperativnih komponenti.
Nakon što konfigurirate pod prema svojim željama, možete generirati njegov Kubernetes manifest pomoću naredbe `podman generate kube` . Ovo će vam dati prenosivu YAML datoteku koja opisuje pod i njegove kontejnere. Kasnije možete ponovo kreirati postavku na istom hostu pomoću naredbe `podman play kube` ili je implementirati na klaster pomoću naredbe `kubectl` ili ` oc`.
Imajte na umu da generiranje ne odražava LVM volumene hosta ili detalje napredne pohrane ; ako ih koristite, dokumentirajte te zahtjeve zasebno ili kreirajte ekvivalentne objekte za pohranu u orkestratoru.
U OpenShiftu možete koristiti `oc create` sa zastavicama `dry run` za izgradnju YAML-ova resursa iz slika i njihovo kontrolirano objavljivanje. U Kubernetesu je operacija vrlo slična sa `kubectl create`.
Rad s podovima lokalno ubrzava prelazak na produkciju , jer je topologija već dizajnirana u smislu podova i kontejnera, a YAML datoteka služi kao ugovor između razvoja i operacija.
Systemd integracija: Kontejnerske i Pod usluge
Podman se besprijekorno integrira sa systemd-om . Pomoću `podman generate systemd` možete kreirati jedinice za postojeće kontejnere ili podove, ili generirati prenosive definicije s `--new` koje grade i pokreću kontejner ako ne postoji, te ga uništavaju kada se servis zaustavi.
Jedinice mogu biti korisnički bazirane (u $HOME/.config/systemd/user ) ili sistemski bazirane (u /etc/systemd/system ili /usr/lib/systemd/system ). Za korisničke servise, omogućite ih sa systemctl –user i ne zaboravite prilagoditi dugotrajno pokretanje korisnika ako želite da ostanu aktivni nakon odjave.
Ako upravljate podom s više kontejnera, fokusirajte se na pod servis i izbjegavajte zasebno pokretanje ili zaustavljanje internih kontejnera pomoću systemctl-a, jer ih pod servis koordinira zajedno s infra kontejnerom.
Označite opcije poput `--restart-policy` kako biste osigurali da se vaši kontejnerski servisi automatski pokreću pri pokretanju sistema i u slučaju kvara. To je jednostavan oblik lokalne orkestracije koji koristi dobro poznatu jedinicu servisne semantike Linuxa.
Savjet: regenerirajte datoteke jedinica kada ažurirate Podman; predlošci se razvijaju i `podman generate systemd` vam daje najnoviju verziju preporučenih direktiva.
Skopeo alati, Buildah i kutija s alatima
Skopeo vam omogućava pregled slika u udaljenim registrima bez njihovog potpunog preuzimanja, kopiranje između pohranjivača i potpisivanje istih. Idealan je za reviziju metapodataka slika i sinhronizaciju repozitorija, a dijeli i datoteku za autentifikaciju sa Podmanom i Buildahom kada rade na istom hostu.
Ako pokrećete Skopeo u kontejneru , montirajte authfile hosta s odgovarajućom opcijom ili se ponovo prijavite unutar kontejnera. Za listanje ili kopiranje u lokalnu pohranu, također montirajte putanju pohrane kontejnera korisnika ili sistema prema potrebi.
Buildah pojednostavljuje izgradnju OCI slika od nule, iz Dockerfiles-a ili iz pokrenutih kontejnera. Dijeli istu lokalnu pohranu, tako da su slike preuzete pomoću Podman-a ili Buildah-a dostupne naizmjenično. Možete montirati datotečni sistem radnog kontejnera, kopirati datoteke i pohraniti promjene pomoću `buildah commit`.
Alat "toolbox" i slika " support-tools" vam omogućavaju da otvorite privilegovani kontejner za dijagnostiku hosta. On montira sistemski datotečni sistem na /host i omogućava vam da pokrećete alate poput sosreport ili gcore na procesima hosta bez uticaja na osnovni sistem.
Neke Red Hat slike uključuju runlabels koji definiraju spremne naredbe za instaliranje, pokretanje ili deinstalaciju. Pomoću naredbe `podman container runlabel` možete pozvati ove runlabels na slikama kao što su `rsyslog` ili `support-tools` kako biste pojednostavili implementacije s odgovarajućim privilegijama i montiranjima.
Provjere ispravnosti, sistemske informacije i događaji
Provjere ispravnosti se koriste za utvrđivanje da li je proces unutar kontejnera ispravan ili spreman. Definirane su naredbom za izvršavanje i parametrima kao što su interval, broj ponovnih pokušaja, vremensko ograničenje i period odgode pri pokretanju. One rade unutar kontejnera, stoga dizajnirajte provjeru s razumijevanjem aplikacije.
Ako ga želite pokrenuti ručno, možete koristiti naredbu check da vidite posljednji status i njegov izlazni kod ; nula znači uspjeh. Ovo je koristan način za otklanjanje grešaka kada sonda označi kontejner kao neispravan.
Podman sistem pruža sveobuhvatne informacije o okruženju: pohranu, verziju, podršku za cgrupe, vrijeme izvođenja i konfiguraciju. Ovo je vrlo korisno kada sumnjate na problem s dozvolama, cgrupama ili kompatibilnošću kernela.
Konačno, podman events vam omogućava da pratite šta se dešava: kreiranje kontejnera, pokretanje i zaustavljanje; promjene pod-a; operacije sa slikama; i sistemske i događaje volumena. Svaki događaj uključuje vremensku oznaku, tip, status i naziv, što je idealno za praćenje neuobičajenog ponašanja.
Sa svim gore navedenim, možete kreirati zaista lagane i dobro kontrolirane kontejnere sa Podmanom na Linuxu: instalirajte ga na svoju omiljenu distribuciju, mudro koristite rootless, povlačite UBI kada je potrebno, gradite sa Buildah-om, pregledavajte i sinhronizujte sa Skopeo-om, sastavljajte servise u pod-ovima, generirajte YAML za Kubernetes, integrirajte se sa systemd-om i pratite stanje i događaje bez gubitka sigurnosti iz vida.

Indeks
- 1 Šta je Podman i zašto se ističe kod laganih kontejnera?
- 2 Instalacija i zahtjevi po distribuciji
- 3 Rad u rootless modu: konfiguracija i praktična ograničenja
- 4 Politika pretraživanja, izdvajanja i povjerenja u zapisnicima
- 5 Slike i konstrukcija baze UBI sa Buildah-om
- 6 Upravljanje kontejnerima i slikama pomoću Podmana
- 7 Generisanje podova i YAML-a za Kubernetes
- 8 Systemd integracija: Kontejnerske i Pod usluge
- 9 Skopeo alati, Buildah i kutija s alatima
- 10 Provjere ispravnosti, sistemske informacije i događaji