- আইটি এবং ওটি নেটওয়ার্কের সংমিশ্রণ এমন সব পুরোনো শিল্প ব্যবস্থাকে উন্মোচিত করেছে যেগুলোতে সহজাত নিরাপত্তার অভাব রয়েছে, যা রাষ্ট্রীয় পক্ষ এবং সাইবার অপরাধীদের প্রবেশাধিকার সহজ করে দেয়।
- প্রযুক্তিগত অপ্রচলন এবং সেই সাথে উৎপাদকদের সহায়তার অভাব, পানি, শক্তি ও পরিবহনের মতো খাতগুলোতে গুরুতর শূন্যতা তৈরি করে।
- পরিচালনগত স্থিতিস্থাপকতা নিশ্চিত করার জন্য জিরো ট্রাস্ট আর্কিটেকচার বাস্তবায়ন করা এবং NIS2 নির্দেশিকার মতো নিয়মকানুন মেনে চলা অপরিহার্য।

আজ, বাড়ির কল থেকে শুরু করে লাইটের সুইচ পর্যন্ত, আমাদের দৈনন্দিন জীবনের অনেক কিছুই কয়েক দশক পুরোনো প্রযুক্তির ওপর নির্ভরশীল । এটি এক অস্বস্তিকর বাস্তবতা: যেখানে আমাদের মোবাইল ফোন প্রতি বছর আপডেট করা হয়, সেখানে এমন অনেক শিল্প-কারখানা রয়েছে যা সমাজের সাথে একই গতিতে বিকশিত হয়নি, এবং তা সকলের নিরাপত্তার জন্য একটি সুপ্ত ঝুঁকিতে পরিণত হচ্ছে।
সমস্যাটি হলো, আমরা এই সিস্টেমগুলোকে, যেগুলো মূলত বিচ্ছিন্ন থাকার জন্য ডিজাইন করা হয়েছিল, কার্যকারিতা বাড়ানোর জন্য ইন্টারনেটের সাথে সংযুক্ত করেছি। এই সংযোগ বিচ্ছিন্নতার ফলে ঝুঁকিটি তাত্ত্বিক পর্যায় থেকে একটি বাস্তব কার্যগত সমস্যায় পরিণত হয়েছে , যেখানে অসমর্থিত সফটওয়্যার এবং সেকেলে শিল্প উপাদানগুলো বিশৃঙ্খলা সৃষ্টিতে আগ্রহীদের জন্য উপযুক্ত প্রবেশপথ হিসেবে কাজ করে।

উত্তরাধিকারসূত্রে প্রাপ্ত প্রযুক্তির বোঝা এবং এর কারণসমূহ
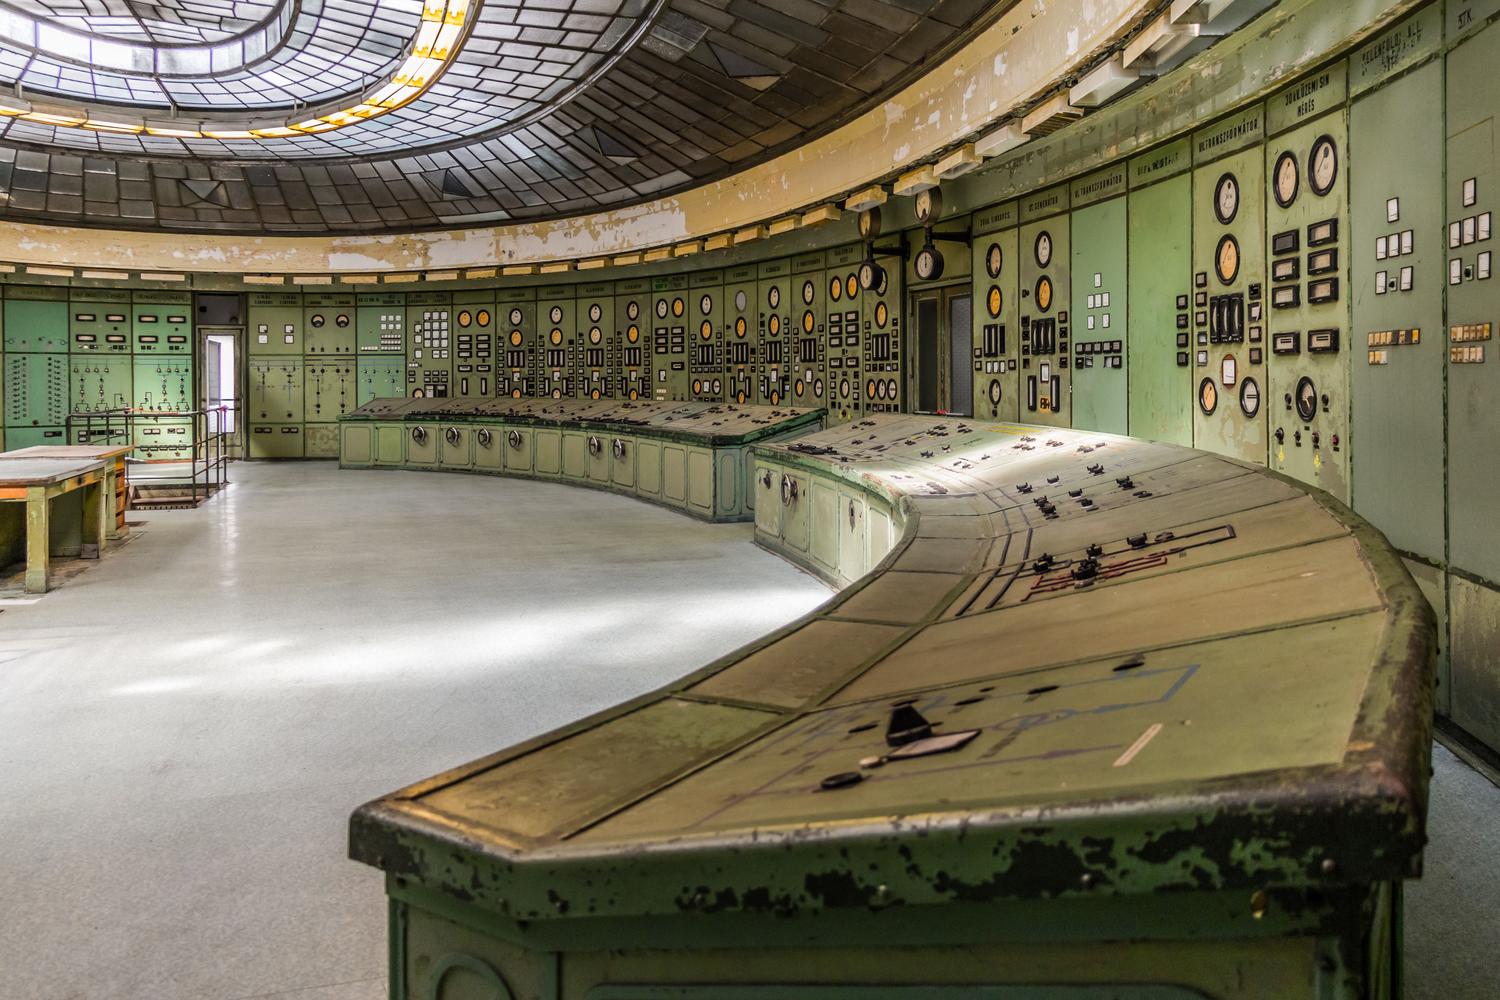
গুরুত্বপূর্ণ খাতগুলিতে অপ্রচলিত হয়ে পড়াটা আকস্মিকভাবে ঘটে না; এটি বিভিন্ন কারণের ফল। অনেক যন্ত্রপাতি ত্রিশ বা চল্লিশ বছর চলার জন্য তৈরি করা হয়েছিল, কিন্তু নির্মাতারা তার অনেক আগেই ফার্মওয়্যারের জন্য সমর্থন দেওয়া বা যন্ত্রাংশ উৎপাদন বন্ধ করে দেয় । কিছু কোম্পানির জন্য, এই যন্ত্রগুলির আয়ুষ্কাল বাড়ানো খরচ বাঁচানোর একটি উপায় বলে মনে হতে পারে, কিন্তু এটি পরিষেবার ধারাবাহিকতার ক্ষেত্রে এক ধরনের জুয়া খেলার শামিল ।
এর সাথে যুক্ত হয়েছে তথাকথিত টেকনিক্যাল ডেট , যা মূলত বছরের পর বছর ধরে প্রয়োগ করা প্যাচের পর প্যাচের পাহাড়। এর ফলে সিস্টেমটি এতটাই ভিন্নধর্মী ও জটিল হয়ে উঠেছে যে, এর রক্ষণাবেক্ষণ করা এক দুঃস্বপ্নের মতো। উপরন্তু, এই সেকেলে প্রযুক্তিগুলো পরিচালনা করতে জানেন এমন বিশেষায়িত কর্মীর দীর্ঘস্থায়ী ঘাটতি রয়েছে , যা কোম্পানিগুলোকে এমন সব ঘটনার জন্য অত্যন্ত ঝুঁকিপূর্ণ করে তোলে, যা সঠিক ব্যবস্থাপনার মাধ্যমে এড়ানো যেত।

আলোচিত খাতসমূহ: পানি থেকে শক্তি
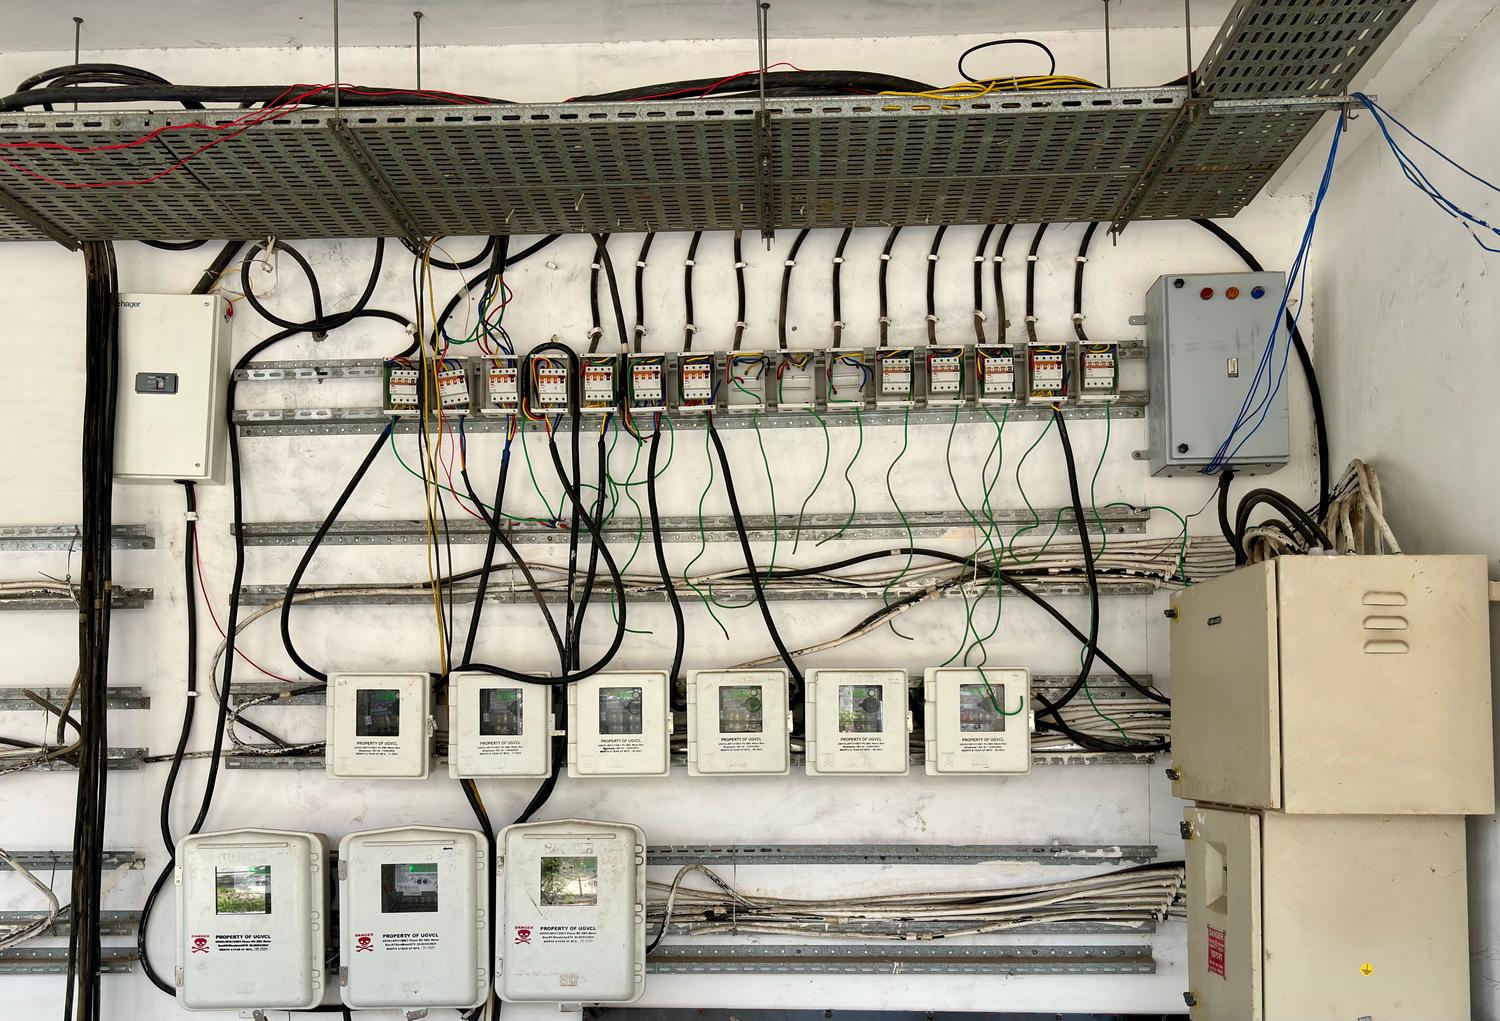
এই সমস্যাটি কোথায় সবচেয়ে তীব্র, তা বিশ্লেষণ করলে দেখা যায় যে কিছু খাত বিশেষভাবে ঝুঁকিপূর্ণ। শক্তি খাতে , বৈদ্যুতিক গ্রিডগুলো আধুনিক স্মার্ট নোডের সাথে পুরোনো সরঞ্জাম মিশ্রিত করে। যদি কোনো পুরোনো যন্ত্রাংশ বিকল হয়ে যায় বা হ্যাক হয়, তবে তা স্থানীয় বিদ্যুৎ বিভ্রাট থেকে শুরু করে এক বিধ্বংসী ডমিনো প্রভাব পর্যন্ত যেকোনো কিছু ঘটাতে পারে। স্মার্ট গ্রিড কার্যকারিতা বাড়ায়, কিন্তু পুরো ইকোসিস্টেমটি আপডেট করা না হলে এটি আক্রমণের ঝুঁকিও বাড়িয়ে দেয়।
পানি খাত আরেকটি গুরুতর ক্ষেত্র। অনেক পরিশোধন কেন্দ্রে ব্যবহৃত প্রোগ্রামেবল লজিক কন্ট্রোলার (পিএলসি) এবং স্ক্যাডা (SCADA) সিস্টেমের ইন্টারফেসগুলো ১৯৯০-এর দশকের বলে মনে হয়। এখানে একটি সমাধান না করা দুর্বলতা পানির গুণমান নষ্ট করতে পারে বা সরবরাহ ব্যাহত করতে পারে, যা সরাসরি জনস্বাস্থ্যকে প্রভাবিত করবে। রেল ও বিমান পরিবহনের কথাও ভুলে গেলে চলবে না , যেখানে সিগন্যালিং এবং ট্র্যাফিক নিয়ন্ত্রণ প্রায়শই এমন পুরোনো প্রোটোকলের উপর ভিত্তি করে চলে, যেগুলোকে অনুমোদন ও হালনাগাদ করা অত্যন্ত কঠিন।
OT পরিবেশে সাইবার হুমকির নতুন যুগ
আমরা এখন আর শুধু বিচ্ছিন্ন হ্যাকারদের নিয়ে কথা বলছি না, বরং রাশিয়া, চীন, ইরান বা উত্তর কোরিয়ার মতো রাষ্ট্র-সমর্থিত গোষ্ঠীগুলোর অ্যাডভান্সড পারসিস্টেন্ট থ্রেট (APT) ব্যবহারের কথা বলছি। এই গোষ্ঠীগুলো শুধু টাকার পেছনে ছুটছে না; তাদের ভূ-কৌশলগত উদ্দেশ্যও রয়েছে । তারা ডেটা চুরির চেষ্টা থেকে সরে এসে পরিষেবার জন্য মুক্তিপণ দাবি করছে , কারণ তারা জানে যে একটি শিল্প প্রতিষ্ঠান এক মিনিটের জন্যও তাদের কার্যক্রম বন্ধ রাখার ঝুঁকি নিতে পারে না।

এই আক্রমণগুলোর মধ্যে অনেকগুলোই " লিভিং অফ দ্য ল্যান্ড" কৌশল ব্যবহার করে , যার মাধ্যমে সিস্টেমে আগে থেকেই থাকা বৈধ টুলস এবং ক্রেডেনশিয়ালগুলোর অপব্যবহার করে অলক্ষ্যে থাকা হয়। এটা ভাবা অবিশ্বাস্য যে, কখনও কখনও সিস্টেমে মাল্টি-ফ্যাক্টর অথেনটিকেশন না থাকার সুযোগ নিয়ে, ডার্ক ওয়েব থেকে মাত্র কয়েক ডলারে কেনা একটি ক্রেডেনশিয়ালের মাধ্যমে একটি গুরুত্বপূর্ণ নেটওয়ার্কে প্রবেশাধিকার পাওয়া যায়।
প্রতিরক্ষা কৌশল: জিরো ট্রাস্ট এবং স্থিতিস্থাপকতা
এটি বন্ধ করার জন্য, "ভিতরে যে-ই থাকুক না কেন, আমি তাকে বিশ্বাস করি"—এই চিরাচরিত পেরিমিটার নিরাপত্তা মডেলটি এখন অচল। এর সমাধান হলো জিরো ট্রাস্ট পদ্ধতি , যার মূলনীতি হলো: কখনো বিশ্বাস করবে না, সর্বদা যাচাই করবে। এর অর্থ হলো, যেকোনো অ্যাক্সেসের অনুরোধ, তা অভ্যন্তরীণ হোক বা বাহ্যিক, অবশ্যই প্রমাণীকরণ করতে হবে এবং ক্রমাগত পর্যবেক্ষণ করতে হবে।
- নেটওয়ার্ক মাইক্রোসেগমেন্টেশন: শিল্প নেটওয়ার্কটিকে বিচ্ছিন্ন অঞ্চলে বিভক্ত করুন, যাতে কোনো আক্রমণকারী একটি ওয়ার্কস্টেশনে প্রবেশ করলেও, তারা পার্শ্বীয়ভাবে SCADA বা PLC-তে প্রবেশ করতে না পারে।
- মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA): ডিফল্ট পাসওয়ার্ড বাতিল করা এবং টোকেন বা বায়োমেট্রিক্সের ব্যবহার বাধ্যতামূলক করা অপরিহার্য, বিশেষ করে প্রোভাইডারদের থেকে দূরবর্তী অ্যাক্সেস.
- ন্যূনতম সুযোগ-সুবিধা: ভূমিকা-ভিত্তিক অ্যাক্সেস নিয়ন্ত্রণ (RBAC) বাস্তবায়ন করুন যাতে প্রতিটি অপারেটরের থাকে শুধুমাত্র কঠোরভাবে প্রয়োজনীয় অনুমতিপত্র আপনার বাড়ির কাজের জন্য
- ক্রমাগত পর্যবেক্ষণ: শিল্প প্রোটোকলে অস্বাভাবিক আচরণ এবং ব্যতিক্রমী কমান্ড শনাক্ত করতে কৃত্রিম বুদ্ধিমত্তার ব্যবহার।
নিয়ন্ত্রক কাঠামো এবং NIS2 নির্দেশিকা
ইউরোপীয় ইউনিয়ন NIS2 ডিরেক্টিভ এবং CER-এর মতো প্রবিধানের মাধ্যমে দৃঢ় পদক্ষেপ নিয়েছে । এই আইনগুলো অত্যাবশ্যকীয় পরিষেবা প্রদানকারীদের তাদের ঝুঁকি ব্যবস্থাপনা উন্নত করতে, নিরাপত্তা নিরীক্ষা পরিচালনা করতে এবং খুব অল্প সময়ের মধ্যে (২৪ থেকে ৭২ ঘণ্টার মধ্যে) ঘটনা রিপোর্ট করতে বাধ্য করে। এই প্রবিধানগুলো মেনে চলতে ব্যর্থ হলে বহু মিলিয়ন ইউরো জরিমানা হতে পারে, যা কোম্পানিগুলোকে সাইবার নিরাপত্তাকে একটি খরচ হিসেবে দেখা বন্ধ করে এটিকে টিকে থাকার জন্য একটি প্রয়োজনীয় বিনিয়োগ হিসেবে দেখতে উৎসাহিত করছে ।
আইনকানুন ছাড়াও, IEC 62443- এর মতো আন্তর্জাতিক মান রয়েছে , যা নিরাপদ অটোমেশন সিস্টেম ডিজাইন করার জন্য একটি পথনির্দেশিকা প্রদান করে। মূল বিষয় হলো, সিস্টেমটি চালু হয়ে যাওয়ার পর প্যাচ হিসেবে নিরাপত্তা যোগ করার চেষ্টা না করে, ডিজাইনের মাধ্যমেই নিরাপত্তাকে অন্তর্ভুক্ত করা।
পুরোনো সিস্টেমের ওপর নির্ভরতা দূর করতে গুরুত্বপূর্ণ অবকাঠামো সুরক্ষার জন্য সরকার ও পরিচালনাকারীদের মধ্যে পূর্ণ সমন্বয় প্রয়োজন। পরিকল্পিত আধুনিকীকরণ , জিরো-ট্রাস্ট আর্কিটেকচার গ্রহণ এবং কঠোর নিয়ন্ত্রক সম্মতি সমন্বয়ের মাধ্যমে অত্যাবশ্যকীয় পরিষেবাগুলোকে অত্যাধুনিক আক্রমণ থেকে রক্ষা করা সম্ভব, যা নিশ্চিত করে যে প্রযুক্তিগত পুরোনো হয়ে যাওয়া যেন এমন কোনো দুর্বলতায় পরিণত না হয় যা একটি দেশের কার্যক্রমকে পঙ্গু করে দেয়।


সাধারণভাবে বাইট এবং প্রযুক্তির বিশ্ব সম্পর্কে উত্সাহী লেখক। আমি লেখার মাধ্যমে আমার জ্ঞান ভাগ করে নিতে পছন্দ করি, এবং আমি এই ব্লগে এটিই করব, আপনাকে গ্যাজেট, সফ্টওয়্যার, হার্ডওয়্যার, প্রযুক্তিগত প্রবণতা এবং আরও অনেক কিছু সম্পর্কে সবচেয়ে আকর্ষণীয় জিনিস দেখাব৷ আমার লক্ষ্য হল আপনাকে একটি সহজ এবং বিনোদনমূলক উপায়ে ডিজিটাল বিশ্বে নেভিগেট করতে সাহায্য করা।